Scraping Instagram : vérifier l’accès API
Choisir une source Instagram selon le compte, les autorisations, la configuration API et les champs. Limites de Business Discovery, oEmbed et du navigateur.
BotBrowser Team
Vous voulez la documentation structurée pour Démarrage ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Le scraping Instagram commence par l’admissibilité des données : un produit officiel peut-il renvoyer les champs nécessaires pour ce compte et cet usage ? Un navigateur connecté ne répond pas à cette question. BotBrowser permet d’intégrer Chromium aux outils d’automatisation pour des vérifications côté navigateur autorisées séparément, mais ne peut pas accorder de permissions Meta, modifier l’admissibilité d’un compte, élargir les champs API ou autoriser une collecte. Définir compte, actif et permissions précède le choix d’une session. La configuration du navigateur Playwright décrit le lancement de cette couche après définition de son rôle autorisé.
TL;DR
- Les API professionnelles Instagram concernent les comptes Business et Creator ; un compte personnel ordinaire n’est pas une entrée équivalente.
- Meta documente actuellement Unified Login, Instagram Login et Facebook Login, avec des exigences différentes de portefeuille, Page, jeton et hôte.
business_discoveryexpose une surface professionnelle limitée, pas des données arbitraires ; oEmbed sert à afficher une publication intégrée, pas à créer un jeu analytique.- Un champ non pris en charge impose de réduire le besoin ou de choisir une autre source autorisée, pas de basculer automatiquement vers le DOM connecté.
Sommaire
- Classer le compte et les données demandées
- Distinguer les trois configurations API
- Vérifier fonctions et champs
- Interpréter les absences avant le navigateur
- Conclusion pratique
Classer le compte et les données demandées
La présentation d’Instagram Platform décrit l’accès aux comptes professionnels et distingue le compte servi par l’application des autres utilisateurs qui interagissent avec lui. Posséder un compte ne signifie pas posséder la plateforme ; le consentement de son titulaire n’est pas une licence générale sur ses données. Le registre des décisions d’autorisation sépare finalité, conditions de la plateforme, autorisation et usages ultérieurs avant toute réalisation.
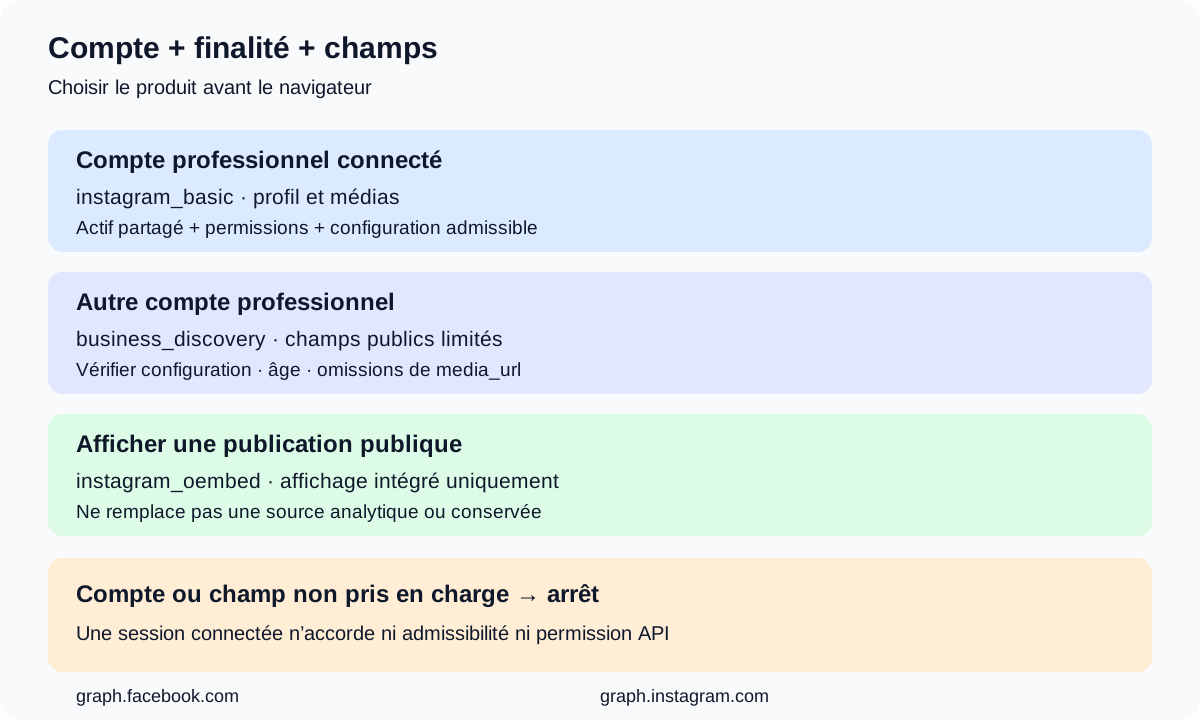
Appliquer cette matrice avant d’écrire des sélecteurs. Chaque ligne correspond à un choix de produit différent ; la réussite d’une ligne ne prouve pas l’admissibilité des autres.
| Données nécessaires | Voie officielle candidate | Règle de choix |
|---|---|---|
| Profil et médias du compte professionnel connecté à l’application | Configuration Instagram API admissible | Vérifier Business/Creator, actif partagé, permissions accordées et champs du point d’accès |
| Métadonnées publiques d’un autre compte professionnel | business_discovery si la configuration choisie le prend en charge | Vérifier cible, champs publics et limites spécifiques ; ne pas supposer des statistiques privées |
| Afficher une publication publique sur un autre site ou une application | /instagram_oembed | Uniquement l’affichage intégré autorisé, pas une source analytique conservée |
| Historique arbitraire d’un compte personnel, données privées ou graphe complet d’abonnés | Aucune voie générale établie par ces produits | Arrêter ou réduire le jeu demandé ; une session visible n’apporte pas l’autorisation manquante |
Un besoin concret peut être le profil et les médias du compte Creator connecté pour ses propres rapports, avec vérification séparée des permissions de statistiques si nécessaire. « Tous les champs visibles sur Instagram » n’est pas équivalent. Conserver ensemble account_type, account_id, purpose, requested_fields, api_setup et la référence d’autorisation. C’est un enregistrement de planification applicative, pas un schéma de requête Meta ni une affirmation d’exécution.
Une agence doit rattacher les actifs accordés par chaque client à son propre dossier d’autorisation. Un jeton lisant un compte ne démontre pas l’accès à celui d’un autre client. L’isolation du navigateur résout un autre problème : la gestion sociale de plusieurs comptes couvre les sessions et stockages autorisés, pas l’admissibilité aux API Meta.
Appliquer la matrice à un rapport
Considérer un exemple construit : un client exploitant un compte Creator souhaite son profil, sa liste de médias et des mesures de performance. Profil et médias relèvent du compte professionnel connecté ; les statistiques nécessitent un point d’accès et une vérification de permission distincts. Stocker dans requested_fields la liste réelle, pas « tout ». Ajouter ensuite les performances privées de concurrents change le périmètre des données ; ce n’est pas une nouvelle page de la liste initiale.
Le dossier applicatif peut rendre la distinction explicite :
| Champ de planification | Valeur construite | Conséquence |
|---|---|---|
account_type | Creator | Le prérequis de compte professionnel peut être vérifié |
relationship | Le client connecte son propre compte | Utiliser son actif partagé, pas un compte sans rapport de l’opérateur |
purpose | Rapports pour ce client | Évaluer traitement et conservation autorisés pour cette finalité |
requested_fields | Profil et médias propres ; statistiques précisées séparément | Vérifier chaque point d’accès et la permission statistique supplémentaire |
excluded_data | Mesures privées d’autres comptes | Ne pas assimiler les compteurs de découverte à ces mesures |
Ce sont des valeurs proposées côté application, pas une réponse API réussie. Le prochain résultat utile est un point d’accès admissible documenté avec son ensemble minimal de permissions. Un besoin sans cette correspondance reste non résolu même si une personne voit une valeur semblable sur son téléphone. Si un tableau de bord mélange compte connecté et observations concurrentielles, indiquer source et périmètre par champ plutôt que présenter toutes les colonnes comme également complètes.
Distinguer les trois configurations API
La comparaison Unified Login recommande cette configuration pour les nouvelles intégrations. Le client peut se connecter par Instagram ou Facebook, sélectionner son portefeuille professionnel et partager l’actif Instagram. Le Business Integration System User Access Token obtenu appartient au portefeuille, pas à la personne ayant effectué la connexion. Cette distinction évite de confondre un cookie de navigateur avec un identifiant API.
| Configuration | Prérequis Page et portefeuille | Hôte API et classe de jeton |
|---|---|---|
| Unified Login | Page Facebook non requise ; portefeuille professionnel requis | graph.facebook.com ; Business Integration System User Access Token |
| Instagram Login | Page non requise ; portefeuille non exigé par le flux de connexion | graph.instagram.com ; Instagram User access token |
| Facebook Login | Page Facebook liée requise ; portefeuille selon configuration | graph.facebook.com ; Facebook User ou Page access token |
L’admissibilité professionnelle reste pertinente pour les trois. Une option de connexion Facebook ne transforme pas un compte Instagram personnel en actif professionnel pris en charge. La référence d’admissibilité cite le compte personnel ou le mauvais portefeuille comme causes d’absence dans la sélection. Changer l’identité du navigateur ne corrige ni l’une ni l’autre.
Les permissions appartiennent aussi à une configuration. Unified Login utilise notamment instagram_basic et instagram_manage_insights ; Instagram Login utilise la famille instagram_business_*. Ne pas copier un nom entre intégrations parce que les fonctions visibles semblent proches. La documentation des permissions établit leur correspondance et renvoie aux exigences de chaque point d’accès.
Standard Access permet les essais avec des personnes ayant un rôle sur l’application. Pour les clients Unified Login sans ce rôle, les exigences incluent Advanced Access pour chaque permission pertinente après App Review, et une application en mode Live. La présentation générale exige aussi Business Verification pour Advanced Access. Une réponse réussie sur un compte de développement ne prouve donc pas la capacité à accueillir des clients externes.
La sélection de l’actif participe à l’autorisation
Avec Unified Login, distinguer configuration de l’application et approbation du client. La première demande permissions et types d’actifs ; le client sélectionne ensuite portefeuille et compte et approuve l’accès. config_id identifie cette configuration, pas un compte Instagram ni la garantie que tous les actifs demandés ont été partagés. Avant d’accepter un rapport, associer l’identifiant renvoyé par le flux pris en charge au compte que le client souhaitait connecter.
Le diagnostic en dépend aussi. Si l’actif attendu manque, Meta oriente la vérification vers le statut professionnel et la propriété du portefeuille. Si un assistant d’intégration juge un jeton Unified invalide, la même page précise que cet assistant accepte seulement les jetons Instagram User d’Instagram Login. La classe d’identifiant prise en charge doit correspondre à l’intégration avant d’interpréter le résultat comme un défaut d’autorisation. Répéter la connexion ne rend pas les classes de jetons interchangeables.
Exclure les identifiants secrets du dossier de décision. Meta demande ID d’application, config_id, heure approximative avec fuseau, étape interrompue, choix de connexion, visibilité de l’actif attendu et message d’erreur. Ses consignes excluent explicitement jetons, secrets d’application et mots de passe des journaux et demandes d’assistance. Ces observations expliquent l’échec de sélection sans diffuser un identifiant pouvant encore accorder l’accès.
Vérifier fonctions et champs
Lire profil et médias du compte connecté avec instagram_basic se distingue d’obtenir des statistiques avec instagram_manage_insights. Permissions du point d’accès, actifs partagés et champs renvoyés comptent tous. Un jeton ne déclare pas toutes les fonctions et tous les comptes accessibles.
Pour les autres comptes professionnels, la référence Business Discovery décrit une requête depuis le compte professionnel demandeur, avec le nom d’utilisateur cible. Elle énumère les champs publics et les permissions instagram_basic, instagram_manage_insights et pages_read_engagement pour Facebook Login, avec des exigences supplémentaires dans certains cas de rôles Page attribués via Business Manager. Elle n’offre ni accès arbitraire aux comptes personnels ni statistiques privées d’un autre compte.
Une différence documentaire doit être conservée : le guide Business Discovery mentionne Facebook Login et Unified Login, tandis que la référence du point d’accès énumère explicitement Facebook Login. Confirmer la prise en charge pour la configuration choisie dans sa documentation actuelle et par une requête minimale autorisée. L’étiquette plus large du guide ne suffit pas à transposer jeton et permissions de la référence vers une autre configuration. Aucune requête réelle n’a été exécutée pour cette comparaison.
La référence décrit aussi deux limites de complétude :
- Les comptes Business soumis à une restriction d’âge ne sont pas renvoyés. Une absence ne prouve automatiquement ni un sélecteur défectueux ni la suppression du compte.
media_urlpeut être omis pour certaines conditions d’audio protégé, sous licence ou d’infraction aux droits. Pour les médias d’un autre utilisateur, la restriction inclut aussi les reels dont le propriétaire a désactivé le téléchargement. Un objet sans URL n’est pas nécessairement une réponse HTTP incomplète.
La pagination imbriquée de /media constitue une autre exception : la référence décrit des curseurs before et after sans champs previous ou next. Construire la requête suivante à partir des curseurs documentés de cette relation, sans supposer que toute réponse Graph comporte paging.next. Garder cette exception liée à Business Discovery au lieu de l’étendre à tous les points d’accès Instagram.
La documentation oEmbed définit un autre produit. Son HTML et ses métadonnées servent à l’affichage intégré. Elle interdit explicitement extraction, conservation ou analyses dérivées pour une autre finalité. Une URL publique ou une réponse intégrée ne justifie donc pas l’emploi de /instagram_oembed comme API de collecte de remplacement.
Compteurs, statistiques et URL des médias répondent à des besoins différents
Un résultat de découverte peut contenir followers_count ou media_count ; leur présence ne le transforme pas en flux de statistiques privées de la cible. Préciser si le rapport exige des compteurs publics, des statistiques de compte autorisé ou la livraison des médias. Leurs contrats de champs et d’admissibilité diffèrent. Un compteur renvoyé ne satisfait pas un besoin portant sur les trois.
Distinguer de même l’absence de media_url de celle de l’objet. Si l’identifiant existe mais qu’une restriction documentée empêche la livraison de l’URL, conserver cette distinction dans la définition de complétude du rapport. Ne pas remplir le manque avec une URL interne observée dans un navigateur ni en déduire une suppression. La restriction API appartient au résultat, pas à un défaut d’identité du navigateur.
oEmbed exclut les comptes privés, inactifs ou soumis à une restriction d’âge, les publications dont l’intégration est désactivée et les Stories. Même pour les contenus pris en charge, la finalité reste l’affichage. Une intégration fonctionnant en aperçu ne prouve ni permission d’export ni méthode prise en charge pour accumuler un historique. Choisir oEmbed parce que le produit nécessite un contenu intégré, pas faute de point d’accès analytique.
Interpréter les absences avant le navigateur
Si un compte disparaît de l’inscription, vérifier d’abord type, portefeuille sélectionné et partage. Meta documente des erreurs de jeton après déplacement du compte entre portefeuilles ou retrait de l’application par le client ; reconnecter par le flux autorisé rétablit cette relation. Ne pas promettre de durée universelle pour les trois classes de jetons ni assimiler session fonctionnelle et autorisation API valide.
La page d’admissibilité fournit des exemples concrets. Une erreur de type de compte vise Business ou Creator ; une permission instagram_manage_messages manquante vise la configuration ou une permission non accordée ; un accès aux messages désactivé vise le réglage Instagram du compte. Les corrections diffèrent. Noter erreur réelle et point d’accès, puis résoudre le prérequis avec le client autorisé. Un nouveau contexte ne remplace aucune de ces modifications ; une lecture de profil réussie ne prouve pas l’activation de la messagerie.
Lorsqu’un champ manque, distinguer données non prises en charge, permission absente, média indisponible et requête échouée. Pour la limitation de débit, utiliser la réponse et le périmètre de quota documentés du point choisi ; la concurrence et les délais de reprise concernent l’ordonnancement. Ajouter des identités ne corrige pas un budget par compte ou application.
Réponse statique, page rendue et requête JSON interne sont des formes de livraison observables, pas des autorisations équivalentes ni des contrats de données Instagram documentés. La décision entre rendu et réponse aide à identifier la représentation reçue lors d’un contrôle autorisé séparément. Elle n’autorise pas à rejouer un point interne. Écran de connexion, accès refusé ou prérequis API absent imposent d’arrêter cette voie et de résoudre le périmètre.
Questions fréquentes
Le mot de passe du client remplace-t-il App Review ?
Non. Possession du mot de passe, niveau d’accès applicatif et permissions API sont des contrôles différents. Le flux autorisé doit définir les actifs permis sans partager mot de passe ou stockage navigateur avec l’opérateur.
Un objet média complet contient-il forcément une URL téléchargeable ?
Non. Les omissions de media_url dépendent du contenu et des réglages du propriétaire. Conserver identifiant et absence du champ sans inventer d’URL ni annoncer une suppression.
Que faire d’une intégration existante avec Instagram Login ?
Une nouvelle configuration recommandée ne suffit pas à remplacer les classes de jetons dans du code en service. Meta propose une migration ; comparer fonctions, correspondance des permissions et sélection des actifs avant modification.
Sources
- Présentation Instagram Platform
- Unified Login et comparaison
- Permissions Unified Login
- Admissibilité et dépannage
- Instagram Login
- Guide Business Discovery
- Référence Business Discovery
- Instagram oEmbed
- Conditions Meta Platform
- Cohérence d’automatisation BotBrowser
Conclusion pratique
Définir compte, finalité et champs requis avant de choisir configuration et point d’accès. Confirmer actifs et permissions accordés par une requête minimale permise avant de planifier la collecte. Si le produit ne couvre pas les données, réduire le besoin ou choisir une autre source autorisée ; ajouter des sessions ne complète pas le contrat manquant.
Cet article fait partie du guide : Débuter avec l'automatisation du navigateur : carte initiale
Articles Connexes
Scraping avec Playwright : navigateur et profil
DémarrageScraping légal et conditions : ce qu’une équipe doit décider
DémarrageTwitter scraping: fenêtres API et limites du navigateur
DémarrageWeb crawler vs web scraper : résultats et erreurs
DémarrageNavigateur de web scraping : quel type choisir ?
DémarrageQu’est-ce qu’un robot d’exploration ? Cinq étapes
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.