Gestion des pools de proxies selon la charge
Dimensionnez les affectations de proxy selon les sessions et leur durée. Distinguez points d’accès, sorties observées et réserves de remplacement.
BotBrowser Team
Vous voulez la documentation structurée pour Réseau ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
La gestion d’un pool de proxies commence par le travail qui doit conserver une route, pas par une liste d’adresses. Comptez les unités qui nécessitent des affectations simultanées, définissez la durée de chaque liaison et vérifiez les engagements du fournisseur concernant ses sorties. Six processus de travail ne nécessitent pas automatiquement six adresses IP ; six points d’accès ne prouvent pas non plus six sorties distinctes.
BotBrowser documente l’affectation d’un proxy par contexte et l’alignement des paramètres géographiques du navigateur sur une sortie de proxy. La fonction par contexte exige la licence ENT Tier3 indiquée et un profil chargé. BotBrowser ne fournit pas de pool, ne garantit pas la stabilité des sorties du fournisseur et n’accorde aucune autorisation sur la destination. L’opérateur reste responsable de l’allocation, des contrats et de la vérification de la route réellement utilisée.
TL;DR
- Définissez l’unité liée : requête, lot, session ou contexte du navigateur. Le nombre de processus ne détermine pas seul la taille du pool.
- Séparez points d’accès configurés, affectations logiques et adresses de sortie observées : ces nombres répondent à des questions différentes.
- Calculez les affectations actives selon une règle de partage explicite, puis consignez séparément les réserves de remplacement.
- Conservez la route pendant la durée requise ; un identifiant de session persistante dépend du comportement documenté du fournisseur.
- Un pool plus grand n’augmente pas le trafic autorisé par une destination.
Sommaire
- Choisir ce que le pool alloue
- Calculer les affectations simultanées
- Définir la durée de liaison
- Séparer la capacité de réserve
- Consigner de quoi expliquer une nouvelle exécution
- Conclusion pratique
Choisir ce que le pool alloue
Un point d’accès est l’adresse de proxy configurée. Une affectation est la liaison établie par l’application entre une unité de travail et une route nommée. Une adresse de sortie observée est l’adresse publique vue par un service récepteur précis à un instant précis. La correspondance entre points d’accès, identifiants et sorties distinctes dépend des conditions du fournisseur et des observations réelles. Le nombre d’entrées de configuration ne suffit pas à l’établir.
L’option de proxy par contexte de Playwright place une configuration de proxy sur un contexte. Elle ne définit pas la politique d’allocation du fournisseur. Décidez d’abord si le contexte est l’unité de liaison ou si plusieurs contextes autorisés peuvent partager une route. L’affectation par contexte explique comment appliquer cette décision ; le plan du pool détermine combien de liaisons doivent être disponibles avant leur démarrage.
Conservez trois colonnes dans les achats et la planification : inventaire des points d’accès, capacité d’affectations simultanées et condition éventuelle sur les sorties observées. Une liste de 100 entrées ne satisfait pas une exigence de 100 sorties distinctes sans preuve supplémentaire. Inversement, une passerelle partagée peut proposer plusieurs affectations sans plusieurs noms d’hôte. Demandez séparément les conditions de sessions simultanées, connexions, sélection géographique et durée de sortie.
Les restrictions de la destination constituent une autre entrée. La section 4 de la RFC 6585 ne définit ni l’identification de l’utilisateur ni le comptage des requêtes pour une réponse 429. Une limite peut concerner un compte ou un autre périmètre défini par le serveur. Rien ne permet de supposer qu’ajouter des routes change ce périmètre. Gardez le budget de trafic autorisé distinct de la feuille d’allocation.
Calculer les affectations simultanées
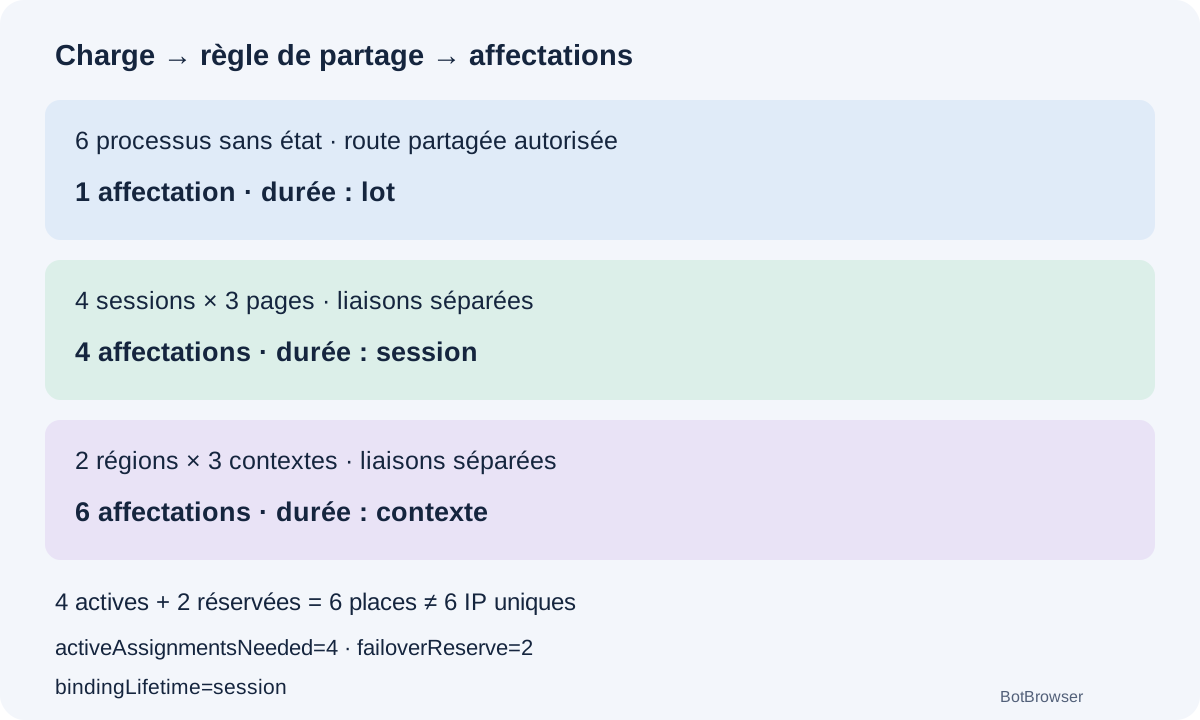
Les cas suivants sont des exemples hypothétiques de planification, pas des essais de proxies ni des recommandations de fournisseurs. Chaque résultat découle de la règle de partage indiquée. Aucune ligne ne promet une IP unique, un débit de requêtes ou l’acceptation par une destination.
| Charge et politique explicite | Travail simultané | Affectations actives nécessaires | Durée de liaison |
|---|---|---|---|
| Les contrôles sans état peuvent partager une route autorisée | 6 processus | 1 | Un lot |
| Chaque session distincte exige son affectation ; ses pages partagent son contexte | 4 sessions, 3 pages chacune | 4 | Toute la session |
| Chaque contexte régional exige une affectation séparée | 2 régions, 3 contextes par région | 6 | Tout le contexte |
Dans le premier cas, six processus utilisent une liaison partagée parce que l’application l’autorise. Cela ne démontre ni une bande passante suffisante ni l’autorisation de six requêtes simultanées. Si le budget autorisé permet moins de départs, l’ordonnanceur doit attendre même lorsqu’une route est disponible.
Dans le deuxième cas, douze pages appartiennent à quatre contextes de session. Une route par page créerait douze liaisons sans satisfaire une exigence supplémentaire. Le résultat de quatre suppose que les pages de chaque session partagent contexte et route. Si une page dépend d’un autre compte ou cycle de vie, modifiez le regroupement d’entrée plutôt que de conserver le calcul précédent.
Le cas régional donne six affectations parce que la politique impose une affectation par contexte. Il ne prouve pas six sorties différentes et ne garantit pas de résultat régional. Une exigence d’adresses publiques distinctes doit être ajoutée puis vérifiée séparément. Les choix de configuration distinguent lancement, contexte et changement de route ; le choix du périmètre précède le calcul.
Pour une charge plus grande, regroupez les unités actives simultanément selon leur droit au partage, puis comptez les liaisons requises par groupe. Gardez ces groupes avec le total. Aucune formule universelle ne convertit des requêtes par seconde en nombre de proxies : trafic autorisé, séparation des sessions, capacité du fournisseur et ressources du navigateur sont des contraintes distinctes.
Chevauchement maximal et file d’attente
Dimensionnez le pool pour les unités qui se chevauchent, pas pour toutes celles soumises dans la journée. Supposons que l’exemple à quatre sessions comporte 8 sessions supplémentaires en attente. Selon la politique déclarée, elles ne réservent aucune affectation avant leur admission. Le plan demande donc toujours 4 affectations actives alors que le travail contient 12 sessions. Ce résultat exige que l’ordonnanceur applique réellement la limite d’admission ; l’écrire ne suffit pas.
Une affectation peut être occupée sans requête en cours. Une session attendant une réponse de l’application, un point de contrôle approuvé ou un traitement local peut encore nécessiter sa route. Si la liaison dure jusqu’à la fin de la session, une pause réseau n’autorise pas sa réaffectation. Distinguez les unités admises, en attente, en libération et réutilisables. Le cycle de vie du contexte définit la frontière côté navigateur ; le registre d’allocation décrit la décision d’admission de l’application.
| État de l’application | Conséquence pour l’allocation |
|---|---|
queued | Aucune liaison avant l’admission |
bound | Affectation occupée, même sans activité réseau |
releasing | Nettoyage ou contrôle de libération encore en attente |
reusable | La politique permet une nouvelle allocation |
Pour les travaux régionaux, conservez les sous-totaux. Six places autorisées dans une région ne répondent pas au besoin de 3 places dans chacune de 2 régions. Le total peut être 6 alors que la répartition échoue. Une file adaptée attend une place autorisée correspondante plutôt que de substituer un point d’accès quelconque. Toute substitution permise appartient au contrat du travail, surtout lorsque le résultat est comparé à une référence régionale.
Définir la durée de liaison
La liaison peut durer une requête, un lot, une session connectée, un contexte ou plusieurs exécutions. Choisissez la durée la plus courte compatible avec l’état requis. Un lot de captures régionales peut libérer son affectation après collecte ; un parcours de session peut nécessiter une route stable jusqu’au dernier pas. Ce sont des politiques de l’application, pas des propriétés implicites du mot « pool ».
Avant d’acheter une route persistante, demandez quand le compteur démarre, quels événements terminent la liaison et si une reconnexion conserve la sortie. Consignez comme inconnues les conditions inconnues. Une adresse de proxy fixe ne prouve pas une sortie fixe. Une durée documentée reste un engagement du fournisseur dont le comportement pertinent doit être observé dans l’environnement autorisé.
Le stockage du navigateur a sa propre durée. Les contextes Playwright isolent l’état ; sélectionner un autre proxy ne supprime pas les cookies et le stockage local. Décidez si le changement invalide la session. Un nouveau contexte constitue une frontière prudente lorsque le contrat exige une nouvelle session isolée, mais une politique explicite de restauration reste nécessaire.
Pour un changement autorisé conservant le contexte, ouvrez un nouveau segment de route et notez l’heure. Les requêtes déjà en cours et les connexions persistantes compliquent l’attribution. L’explication des frontières de rotation traite ces détails par requête. Gardez l’affectation occupée jusqu’à sa condition de libération ; modifier un réglage ne démontre pas le déplacement de toutes les connexions existantes.
Répéter les entrées sans promettre la même sortie
Un plan d’allocation reproductible et une IP publique identique sont deux exigences. Une nouvelle exécution peut reprendre regroupement, règle régionale, référence de profil et produit du fournisseur tout en recevant une autre sortie. Cela peut convenir à une collecte autorisée sans état et invalider une comparaison exigeant la même route. Définissez ce qui doit se répéter avant de choisir le fournisseur ou de conserver l’état du navigateur.
Une durée de sortie inconnue reste une entrée non résolue ; n’inventez pas sa valeur. L’application peut refuser l’admission si elle exige une garantie absente de l’offre. L’alignement géographique BotBrowser concerne les paramètres associés à une sortie détectée ; il ne transforme pas une durée non spécifiée en contrat réseau stable. Séparez engagement et observation pour identifier le responsable d’un écart. Si la durée expire pendant le travail, préservez le segment touché et appliquez la règle d’arrêt ou de transition avant d’admettre les étapes suivantes.
Séparer la capacité de réserve
La capacité active sert le travail normal. La réserve est une alternative approuvée pour une défaillance définie. Si l’exemple comporte activeAssignmentsNeeded=4 et consigne séparément failoverReserve=2, le plan contient 6 places d’allocation. Cela ne démontre ni 6 sorties uniques, ni 6 routes saines, ni l’autorisation de sessions simultanées supplémentaires.
Précisez comment l’affectation défaillante est retirée avant l’activation de la réserve. Si les anciens et nouveaux contextes peuvent se chevaucher pendant le nettoyage, comptabilisez cette occupation temporaire. Si la politique l’interdit, attendez l’arrêt de l’ancienne unité. Ne dissimulez pas la capacité de transition dans un pourcentage inexpliqué et ne qualifiez pas chaque point d’accès configuré de réserve utilisable.
Une réserve n’est pas une consigne de nouvelle tentative. Un refus du destinataire, un retrait d’autorisation ou un signal de surcharge peut exiger l’arrêt plutôt qu’une autre route. Les limites de fréquence et de concurrence restent communes au travail autorisé. Le gestionnaire ne doit pas transformer un refus lié au compte en recherche d’une autre sortie.
Le plan doit aussi distinguer routes déconnectées et places réutilisables. L’application décide quand marquer une place reusable selon ses exigences d’isolation, le nettoyage et le comportement vérifié du fournisseur. Une déconnexion ne satisfait pas forcément cette politique. Consignez le contrôle de libération avec bindingLifetime ; sinon, l’ordonnanceur peut surestimer la capacité libre alors que chaque point d’accès reste joignable.
Conditions d’un remplacement admissible
Un point d’accès acceptant une connexion ne remplace pas automatiquement toute affectation. Il doit satisfaire le protocole, la région autorisée, l’authentification et la durée requise. Si une session exige une liaison stable pour ses dernières étapes, une route au comportement inconnu ne convient pas. Une réponse du fournisseur ou un contrôle de déploiement doit résoudre chaque condition avant que l’ordonnanceur juge la place admissible.
Gardez des causes précises. Identifiants indisponibles, connexion refusée, sortie inattendue et erreur de l’application distante occupent des champs différents. La présentation de la configuration fournit les choix réseau sans certifier la santé d’un fournisseur. La sélection peut écarter une route qui échoue à une propriété requise sans inventer un score de réputation ni attribuer au proxy une erreur distante sans lien établi.
Consigner de quoi expliquer une nouvelle exécution
Une feuille utile conserve les décisions absentes d’une liste d’adresses. Les noms suivants forment un schéma original de planification, pas une API BotBrowser ni un résultat mesuré. Les valeurs appartiennent au registre de l’application ; les secrets restent dans le stockage protégé du déploiement.
| Champ | Décision ou observation à conserver |
|---|---|
workloadUnit | Requête, lot, session ou contexte du navigateur |
maxConcurrentBoundUnits | Maximum d’unités nécessitant des liaisons simultanées |
sharingPolicy | Unités autorisées à partager une affectation logique |
bindingLifetime | Événement de début et condition de libération |
providerExitSemantics | Comportement fixe, tournant ou inconnu documenté |
activeAssignmentsNeeded | Résultat de la politique de regroupement déclarée |
failoverReserve | Remplacements approuvés et condition d’activation séparés |
stateResetBoundary | Conservation ou remplacement de l’état lors du changement |
replayRecord | Identifiants de travail/contexte, route nommée, sortie observée, heures et segment |
Une observation de sortie doit nommer le récepteur et l’instant. Elle établit ce que ce récepteur a vu, pas la route de chaque destination ou protocole. Répétez les observations uniquement dans le périmètre autorisé. Si la condition de sortie nécessaire échoue ou reste inconnue, laissez l’unité sans affectation ou arrêtez-la selon le plan ; un HTTP 200 applicatif ne crée pas la preuve de routage absente.
Pour BotBrowser, la documentation par contexte fournit mécanisme et prérequis de licence. L’alignement géographique du proxy décrit des paramètres du navigateur. Aucune des deux pages ne fournit la capacité du prestataire, une persistance IP garantie ou un allocateur. Conservez profil chargé et référence de configuration avec la feuille sans traiter l’alignement des paramètres comme preuve du chemin réseau.
Contrôles d’acceptation du plan
Avant une exécution autorisée, confrontez l’allocateur à la politique hypothétique de quatre sessions. Une cinquième doit rester en attente lorsque les 4 liaisons actives sont occupées. Ouvrir une troisième page dans une session admise ne doit pas créer une cinquième liaison. En fin de session, l’affectation ne redevient réutilisable que lorsque la politique accepte nettoyage, isolation et comportement vérifié du fournisseur. Ce sont des assertions proposées pour l’application, pas des résultats de navigateur ou de fournisseur.
Traitez aussi l’information manquante comme un cas de décision. Si la sortie doit être observée mais ne peut pas l’être, le registre conserve cette absence et la décision d’admission. Si 2 réserves figurent au plan mais qu’aucune ne répond à la région demandée, aucune réserve n’est admissible pour ce travail. La RFC 6585 reste pertinente face à un 429 : conservez réponse et décision d’attente ou d’arrêt sans présumer qu’une autre affectation modifie le périmètre de comptage.
Questions fréquentes
Chaque processus a-t-il besoin de son proxy ?
Seulement si la politique exige une affectation distincte. Travail sans état partagé et parcours de sessions indépendantes peuvent avoir des besoins différents à nombre de processus égal.
Un pool de 6 points d’accès contient-il 6 IP ?
Pas nécessairement. La passerelle et les règles du fournisseur déterminent la relation ; les sorties distinctes observées forment une autre condition.
Les réserves inutilisées permettent-elles plus de trafic normal ?
Pas automatiquement. Activation de réserve et autorisation de trafic sont séparées ; le remplacement peut imposer l’arrêt préalable d’une unité.
Sources
- Option proxy de Browser.newContext dans Playwright
- Contextes du navigateur Playwright
- RFC 6585 : 429 Too Many Requests
- Proxy par contexte BotBrowser
- Alignement géographique du proxy BotBrowser
Conclusion pratique
Écrivez la règle de partage et la durée avant d’acheter ou de planifier des routes. Déduisez les affectations actives des groupes simultanés, séparez les remplacements et associez conditions du fournisseur et sorties observées à chaque segment pertinent. Le plan devient explicable sans confondre points d’accès, sessions, adresses publiques et autorisation du destinataire.
Cet article fait partie du guide : Vue d’ensemble de la configuration proxy : carte des décisions réseau
Articles Connexes
Proxy par contexte : attribution des routes de travail
RéseauRotation de proxy : limites de session en scraping
RéseauVérifier l’IP de sortie du proxy dans BotBrowser Launcher
RéseauVue d’ensemble de la configuration proxy : carte des décisions réseau
RéseauBascule de proxy et continuité visible pour l’utilisateur
RéseauConfiguration proxy du navigateur : guide SOCKS5, HTTP et HTTPS
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.