Cloudflare Turnstile : signaux et vie privée
Ce que mesure Cloudflare Turnstile, les signaux révélés par une archive de code et les limites des contrôles de confidentialité face aux décisions du service.
BotBrowser Team
Vous voulez la documentation structurée pour Empreinte ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
La confidentialité de Cloudflare Turnstile ne dépend pas seulement de l’apparition d’une case à cocher. Cloudflare décrit de petits défis JavaScript qui examinent les capacités du navigateur, ainsi que des signaux réseau cités dans sa notice. Une archive historique de recherche enregistre aussi des opérations canvas, WebGL et audio dans un cadre de défi, avec des limites importantes d’attribution. BotBrowser documente des contrôles de ces surfaces dans le moteur ; il ne détermine pas la classification de Cloudflare et ne supprime pas le contexte réseau déjà accessible au service. Il faut distinguer les informations exposées, les observations du dispositif et la décision qui reste du côté du serveur.
- La documentation décrit des défis de calcul, des sondages d’API et le comportement du navigateur ; la notice mentionne aussi l’adresse IP, l’empreinte TLS, l’en-tête User-Agent, la clé du site et l’origine.
- Une archive de février 2026 contient des événements de rendu dans un cadre de défi Cloudflare. Cet échantillon historique ne constitue pas l’inventaire des déploiements actuels.
- Le dispositif produit lui-même certaines lectures. Retirer les entrées
snapshotne retire pas les événements d’accesseurs provoqués par l’instantané. - Trois réponses HTTP
200enregistrées attestent des échanges réseau, pas de l’émission d’un jeton, de son acceptation par Siteverify ou de l’autorisation applicative. - La protection nécessite des contrôles du navigateur et des limites de collecte, conservation et réutilisation. Une empreinte cohérente ou l’absence de case ne démontre pas l’anonymat.
Sommaire
- Le parcours des signaux derrière le composant
- Les surfaces du navigateur observées
- Quand l’observateur produit l’observation
- Pourquoi une empreinte aplatie perd son contexte
- Réponses réseau, jetons et autorisation
- Protection du moteur et portée des correctifs
- Une décision de confidentialité pour son propre site
- Conclusion pratique
Le parcours des signaux derrière le composant
La présentation officielle de Turnstile décrit une suite de petits défis JavaScript non interactifs : preuve de travail, preuve d’espace, sondage d’API web, particularités du navigateur et comportement humain. Ces catégories présentent l’approche du service, sans fournir de liste stable des propriétés lues à chaque requête. Les défis sélectionnés peuvent varier. Une présentation invisible caractérise donc l’interface, pas l’absence d’informations sur l’environnement fournies par le navigateur.
Turnstile correspond aussi à un choix d’intégration distinct. Cloudflare indique qu’il peut être intégré sans faire transiter le trafic du site par son CDN. La plateforme de défis sous-jacente est partagée avec d’autres offres, mais le composant ne se confond ni avec une page de défi interstitielle ni avec Enterprise Bot Management. Une opération observée dans un défi archivé ne peut être attribuée à tous les services du fournisseur au seul motif qu’ils portent la même marque.
L’analyse des signaux de réponse répond à une autre question : ce qu’un client peut conclure de la réponse reçue. La collecte intervient plus tôt dans la chaîne causale. Une lecture canvas peut être une entrée possible ; un document de défi est une sortie observée. Les relier demande des preuves propres à la requête et au contexte d’exécution. Un changement de réponse n’identifie pas la mesure, l’attribut réseau ou la règle applicative qui y a contribué. L’analyse de collecte et confidentialité DataDome distingue la déclaration actuelle du Tag des traces historiques de collecte et de défi. L’analyse de l’architecture Akamai distingue l’analyse comportementale déclarée pour le script de page, la visibilité indépendante en périphérie et le choix de réponse ultérieur du client.
Le matériel local est fixé à la révision de recherche 2b6e8f14b912737ae9d0c637a7336c31e0b9c743. Le dossier 20260227/stock_145 conserve le programme de collecte, les événements séparés par cadre, les requêtes du flux et un résumé du 27 février 2026. Son nom désigne un échantillon Stock Chrome 145. La lecture de ces pièces est une étude historique statique : elle ne constitue ni l’exécution actuelle d’un défi, ni un nouveau test d’acceptation, ni une comparaison avec BotBrowser.
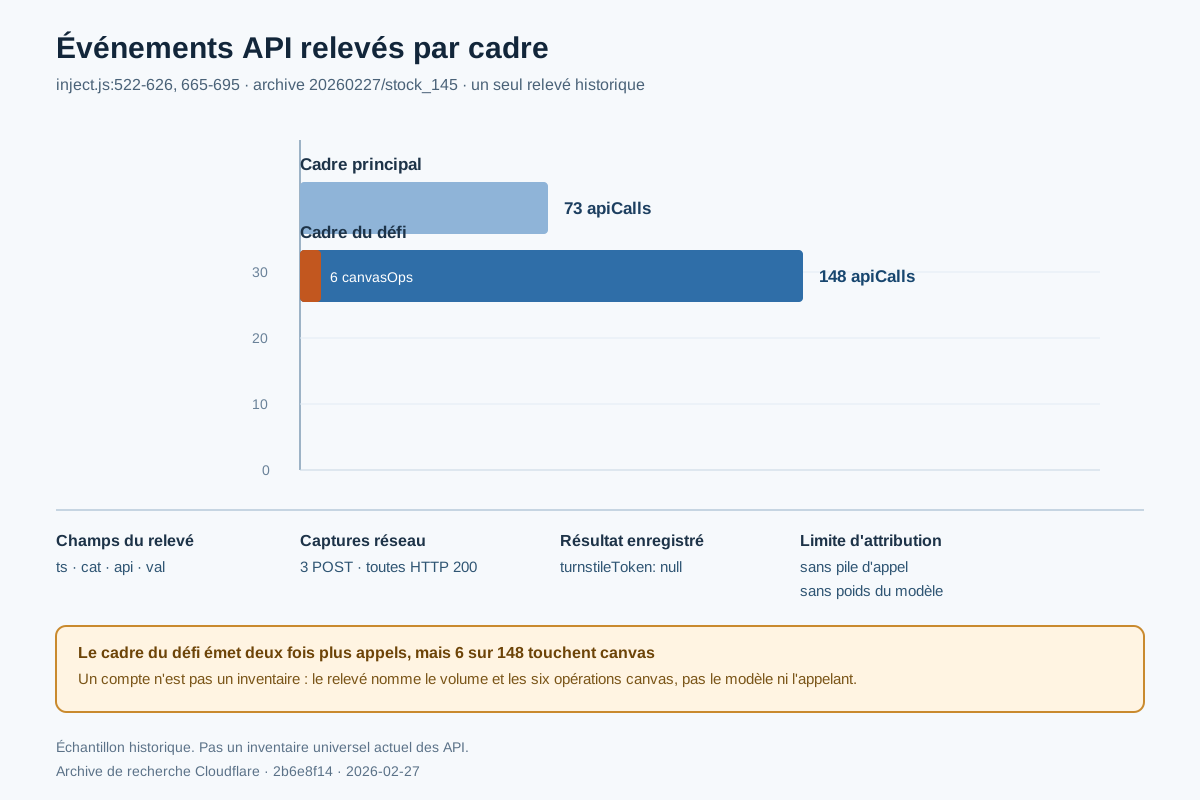
Cette séparation est essentielle. Le groupe principal contient 73 appels API enregistrés et aucune opération canvas ; le groupe du défi contient 148 appels et 6 opérations de dessin. Ce sont des compteurs de l’instrument, pas des nombres d’attributs uniques, de contrôles indépendants ou de bits identifiants. Certains événements correspondent à des appels répétés et d’autres au collecteur lui-même. Leur intérêt est de préserver le lieu d’observation avant d’en interpréter la signification.
La figure suit les gestionnaires de requêtes de inject.js, la collecte par cadre et la structure JSON conservée. Les captures réseau restent à côté des données de cadre, sans transformer chaque appel en champ supposément transmis. L’archive ne démontre pas que chaque valeur ait été sérialisée, envoyée intacte, conservée ou utilisée par un modèle. Opération du navigateur, requête sortante et traitement serveur restent trois frontières de preuve, même lorsqu’elles sont proches dans le temps.
La conséquence pour la vie privée demeure concrète. Un cadre tiers crée un contexte dans lequel les propriétés du navigateur peuvent alimenter des vérifications de sécurité. Les requêtes vers son opérateur établissent aussi une relation d’observation extérieure au code applicatif. Son évaluation doit associer les finalités déclarées et les observations de code. Ni l’absence de puzzle ni un compteur élevé ne répondent seuls aux questions de finalité, de conservation et d’utilisation ultérieure.
Les surfaces du navigateur observées
Les apiCalls du cadre de défi comprennent sérialisation de canvas, lecture de pixels, requêtes de paramètres WebGL et rendu audio hors ligne. inject.js:247-326 explique les étiquettes : il enveloppe les méthodes natives et enregistre certains arguments ou résultats. Cette preuve dépasse une simple liste des API que l’instrument pourrait intercepter. Elle reste moins précise qu’une trace identifiant l’appelant et reliant chaque invocation à une fonction déterminée du fournisseur.
Canvas : un résultat de rendu n’est pas une image de caméra
Deux événements canvas.toDataURL et un ctx2d.getImageData apparaissent dans le cadre. La sérialisation représente un canevas existant ; la lecture de pixels renvoie la région demandée. Ces noms n’impliquent aucun accès à l’écran, à la caméra ou à d’autres onglets. L’instrument conserve également 6 opérations de dessin, sans que ce nombre représente le programme graphique complet.
Le résultat peut néanmoins exposer des caractéristiques de son implémentation. Texte, graphisme et rastérisation dépendent du navigateur et de ses composants. Des sorties répétées permettent des comparaisons d’environnement, mais une lecture observée ne mesure pas une probabilité d’identification. Démontrer l’unicité exigerait une population et un échantillonnage définis ; démontrer un suivi stable demanderait aussi des preuves entre sessions ou sites. Deux appels dans un cadre historique ne suffisent à aucune de ces conclusions.
Un auxiliaire canvas généré dans l’archive porte une mention hCaptcha tout en étant placé dans le dossier Cloudflare. Cette contradiction empêche de l’utiliser comme recette graphique authentifiée de Cloudflare. Les événements originaux et le collecteur étayent les catégories d’API observées ; l’attribution du dessin auxiliaire reste incertaine. Un nom de fichier commode ne résout pas une provenance contradictoire.
WebGL : les paramètres n’exposent pas tous la même information
Les noms webgl.getParameter enregistrés incluent 7936, 7937, 37445 et 37446. Dans WebGL, les deux premiers correspondent au fournisseur et au moteur de rendu ; les deux derniers concernent des informations non masquées via l’extension de débogage. webgl.getExtension est aussi présent. Une demande d’extension n’équivaut pas à son obtention, et un événement ne garantit pas qu’une chaîne non masquée ait été disponible.
L’analyse des empreintes WebGL distingue les descriptions de l’implémentation et les pixels rendus, surfaces liées mais différentes. Une étiquette textuelle peut révéler une famille d’implémentation ; le résultat graphique peut refléter une chaîne plus large. Les combiner peut fournir des indices de compatibilité ou de cohérence, mais l’archive ne révèle ni pondérations, ni limite de décision, ni inventaire complet des GPU. Une étiquette API ne suffit pas à identifier le matériel.
Audio : un calcul local ne démontre pas l’accès au microphone
Trois événements OfflineAudioContext.startRendering figurent dans le cadre. Le rendu hors ligne traite un graphe audio sans nécessiter de capture micro en direct. Ils concernent une surface de calcul, pas une preuve d’enregistrement de la voix ou de demande d’autorisation micro par Turnstile. Maintenir cette distinction évite de convertir un risque d’empreinte réel en accusation de surveillance non étayée.
L’invocation ne montre pas non plus quels échantillons auraient ensuite été examinés ou transmis. La sortie peut dépendre du traitement audio, mais l’appel sauvegardé n’est qu’une étape. Une évaluation doit distinguer création d’un tampon, lecture d’une valeur dérivée et communication de cette valeur. Le relevé étaye une invocation de rendu, pas le décodage indépendant de sa représentation par le service.
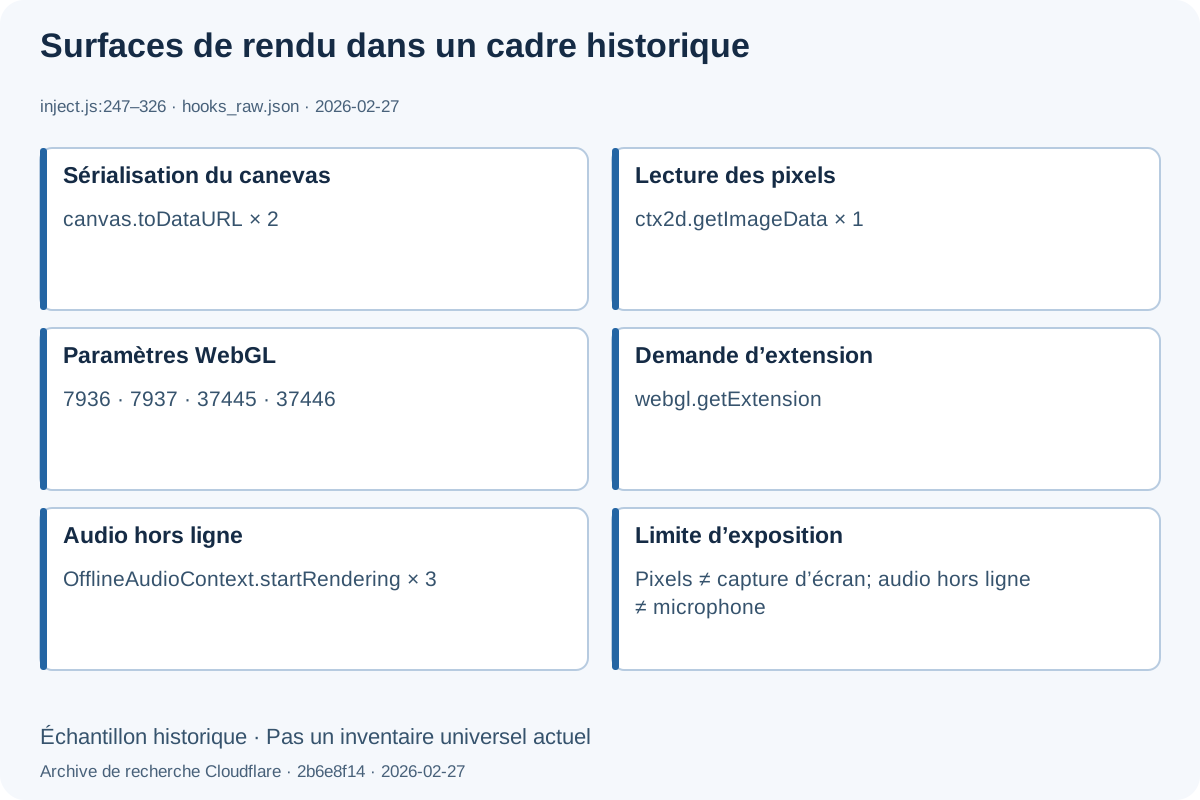
La figure 2 regroupe les opérations sans les classer par importance. Une API plus fréquente n’est pas nécessairement plus identifiante ni plus influente. Une seule lecture peut révéler une description générale ; de nombreuses répétitions peuvent accomplir une même tâche. Compter aide à trouver la branche du collecteur, mais ne remplace pas la compréhension des valeurs retournées, de leur transformation et de leur utilisation effective par le destinataire.
D’autres événements concernent les langues, les objets de modules ou de types MIME, les requêtes de médias, les permissions et le temps. Certains noms apparaissent aussi dans l’instantané du collecteur. Ils appartiennent à un inventaire assorti de réserves, pas à une affirmation que Turnstile lit indépendamment chaque champ. En particulier, permissions.query constate une consultation, sans démontrer l’affichage d’une demande d’autorisation ni l’accès accordé à un appareil protégé.
Quand l’observateur produit l’observation
Le programme installe des enveloppes autour des accesseurs puis prend son propre instantané de l’environnement après 100 millisecondes. inject.js:433-487 lit directement navigator, les dimensions d’écran, la géométrie des fenêtres, le fuseau, la connexion, la mémoire, les données User-Agent et les noms de modules. Les accesseurs étant déjà enveloppés, cette opération produit des événements ordinaires ainsi que ses entrées snapshot. Une action du chercheur génère donc deux catégories.
Par exemple, évaluer navigator.language appelle d’abord l’accesseur enveloppé. Celui-ci enregistre un événement navigator, puis retourne la valeur. L’instantané la sauvegarde ensuite dans sa propre catégorie. Retirer uniquement les événements snapshot laisse la première lecture. Attribuer toutes les lignes restantes à un tiers exagérerait donc les conclusions, malgré l’apparente logique du filtre.
L’initialisation génère elle aussi des lectures. La section mémoire de inject.js:341-354 lit des propriétés en préparant l’observation. Les trois premiers événements mémoire existent dans les deux groupes de cadres. Ils ne prouvent pas que le défi ait demandé ces valeurs du tas. Couverture, installation et activité du programme observé doivent rester séparées jusqu’à ce qu’une trace de l’appelant ou une comparaison contrôlée les distingue.
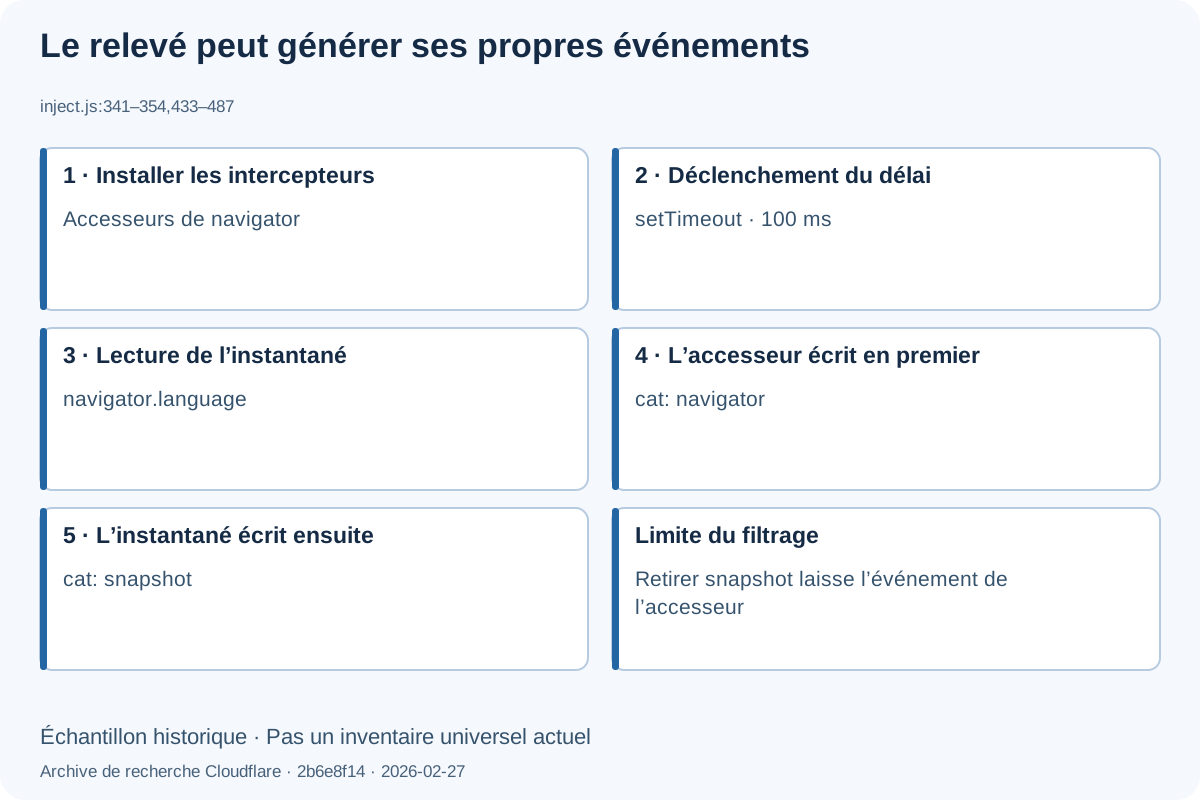
La figure 3 suit les chemins réels d’instantané et d’enveloppe, sans inventer une séquence du fournisseur. Sa conclusion porte sur l’interprétation de cette archive. Elle ne dit ni que tous les appels sont synthétiques, ni que le défi ne mesure rien. Les appels graphiques absents de l’instantané méritent un examen distinct. Même dans ce cas, l’absence de pile par invocation limite l’attribution précise du responsable.
La distinction vaut aussi pour le temps. Une enveloppe ajoute du travail et l’instrument ne conserve qu’un échantillon des événements temporels possibles. Le compteur performance.now ne mesure donc pas proprement le coût du défi. Les options de lancement modifient aussi l’environnement, notamment l’isolation des sites. Il s’agit d’une session instrumentée, pas d’une visite intacte ; toute conclusion sensible au temps ou à l’environnement doit le préciser.
Pour un site que l’on contrôle, la bonne démarche consiste à annoter les preuves plutôt qu’à supprimer les lignes gênantes. Garder l’original en privé, identifier installation et instantanés, puis séparer événements indéterminés et observations solides. Il n’est pas nécessaire de publier langues exactes, chaînes graphiques ou pixels des visiteurs pour prouver l’existence des catégories. Un nom de surface et une interprétation étayée répondent généralement à la question sans créer une nouvelle empreinte transférable.
Cette prudence évite aussi une fausse assurance. Une valeur mémoire lue par le chercheur n’annule ni la collecte réseau déclarée par Cloudflare ni son recours annoncé aux API. Un journal excessif peut coexister avec une réelle observation par un tiers. Retirer une affirmation injustifiée améliore l’analyse, sans démontrer que le service ne traite rien au-delà des entrées restantes.
Pourquoi une empreinte aplatie perd son contexte
Le fichier final fingerprint.json regroupe les champs dans un objet pratique à consulter. Sa construction dans inject.js:763-804 perd des informations encore présentes dans les relevés par cadre. Les URL de Cloudflare sont traitées en premier, mais les clés n’ont pas de préfixe de cadre. Les instantanés suivants affectent leurs valeurs sans condition. Un instantané du cadre principal peut donc remplacer une valeur antérieure malgré la priorité apparente du défi.
Les événements ordinaires suivent une autre règle : un ensemble seen empêche un nouvel événement non instantané de remplacer une clé déjà rencontrée. Les affectations d’instantané ne consultent pas cette protection. Le commentaire « Cloudflare d’abord » décrit l’ordre, pas le vainqueur final. L’objet mélange premières valeurs dynamiques et affectations ultérieures. Sans lire sa construction, cette asymétrie demeure invisible.
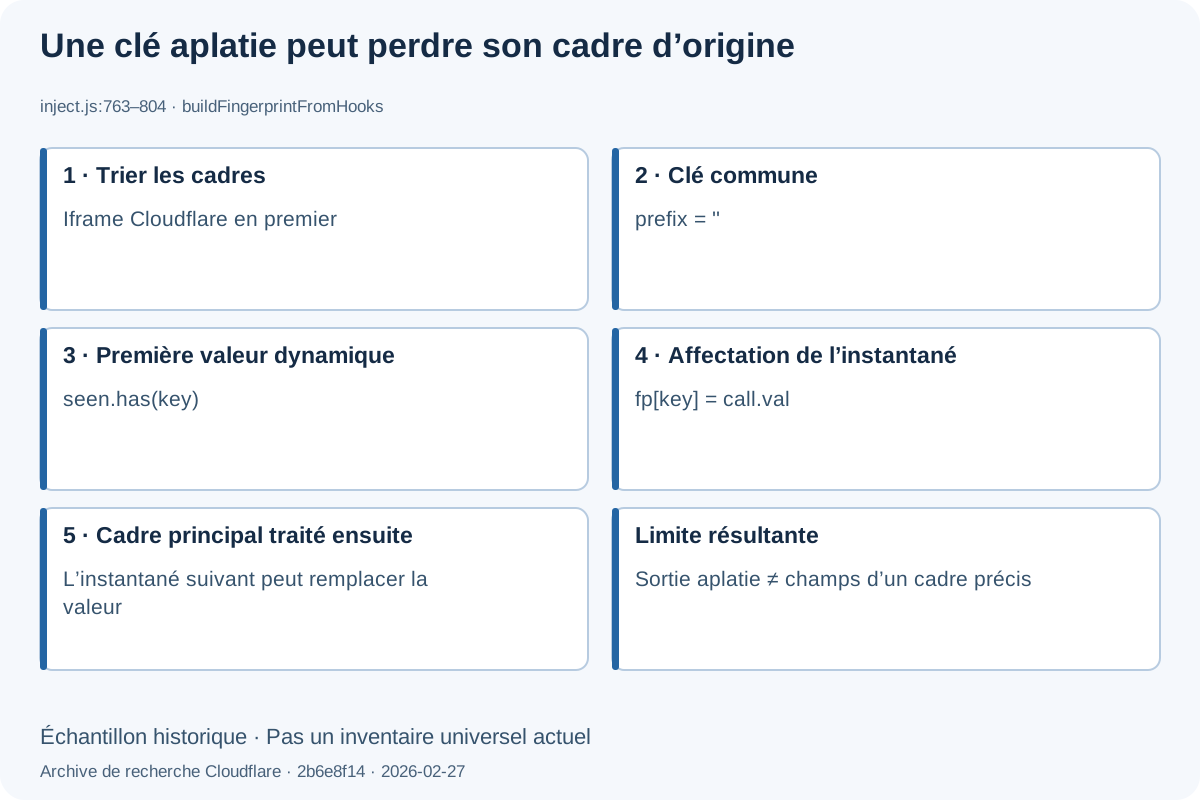
Le problème concerne particulièrement les champs dépendant du cadre. L’iframe de défi et l’application supérieure n’ont pas le même contexte documentaire. Une dimension peut décrire la zone de l’iframe plutôt que l’écran physique ; une requête de médias dépend de son contexte d’évaluation. Remplacer une observation par une autre ne rend pas les originales fausses, mais interdit d’utiliser l’agrégat sans étiquette pour décrire exactement ce qu’a vu le défi.
Un autre piège vient du format. Le tableau webglOps est vide, alors que apiCalls contient des événements webgl. Examiner uniquement le premier conduirait à nier à tort l’activité. Le code indique où chaque type est réellement écrit. Un conteneur vide prouve une absence dans ce conteneur, pas dans la page ni même dans une autre partie du même relevé.
L’unité de comparaison correcte est donc un événement local au cadre, avec catégorie, nom d’API et position. Une valeur aplatie peut compléter le contexte une fois sa provenance résolue, sans devenir une liste de champs transmis par le fournisseur. L’instantané ne conserve pas non plus les transformations entre résultat natif, représentation interne et corps de requête sortante.
Cela limite également les conclusions statistiques. La seconde archive de février présente un relevé similaire, avec 144 événements API dans le défi. Deux archives issues du même dispositif ne constituent pas un échantillon indépendant de personnes, d’appareils ou de configurations. Leur ressemblance ne quantifie ni résistance aux collisions, ni corrélation entre sites, ni couverture actuelle de Turnstile. Ces questions exigent un autre protocole et davantage de preuves.
Réponses réseau, jetons et autorisation
Le gestionnaire conserve certains POST liés à Cloudflare et leur ajoute les réponses. Dans le premier échantillon Stock Chrome, trois captures de flux portent le statut HTTP 200, pour des corps de 2338, 4087 et 45058 caractères. Ces longueurs proviennent du collecteur, pas d’un décompte de champs décodés. Elles ne démontrent pas qu’un résultat précis de canvas ou d’audio soit présent dans les requêtes.
Le résumé contient turnstileToken: null. Cela signifie que les chemins de détection du collecteur n’ont pas retenu de jeton. Ce n’est ni la preuve d’un refus de Cloudflare, ni celle qu’aucun jeton n’ait pu exister ailleurs. Le détecteur cherche des formes particulières dans les réponses analysées ou les champs de la page. Un outil historique peut manquer un état non prévu. L’émission reste donc non vérifiée, plutôt que réussie ou échouée par supposition.
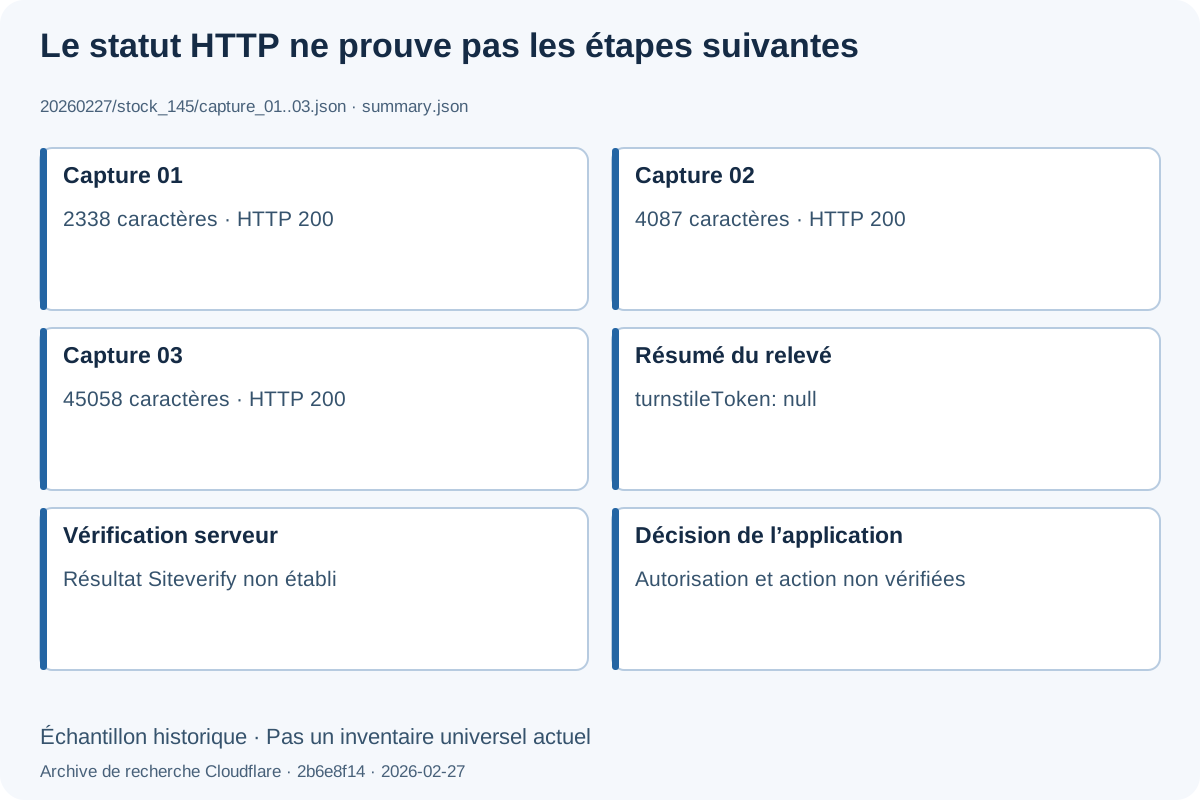
La validation côté serveur définit la frontière suivante. Le client obtient un jeton, l’application l’envoie à son serveur, et celui-ci appelle Siteverify avant de décider du traitement. L’affichage du composant ne remplace pas cette vérification. Ni un état visuellement terminé ni le statut réseau du défi ne prouvent que l’application valide correctement le jeton.
La documentation récupérée indique une validité de 300 secondes et une utilisation unique prévue. Elle décrit aussi une propagation éventuellement convergente de l’état de consommation dans le réseau. L’usage unique exprime donc la sémantique prévue, pas une transaction applicative instantanée et sérialisée mondialement. Le site doit conserver ses contrôles métier. Expliquer cette séparation ne demande ni expérience de réutilisation ni procédure de rejeu.
Les cookies introduisent une autre distinction. La documentation sur l’autorisation préalable indique que Turnstile émet normalement un jeton et que cf_clearance est un ajout facultatif lorsque cette fonction est activée. Niveau configuré et relation avec la zone comptent. Dire que toute interaction réussie crée ce cookie confond la voie normale et une option. Sa présence ne révèle pas non plus tout l’historique de la décision de sécurité. L’analyse du Sensor, du Detector et de l’Enforcer PerimeterX suit un autre parcours documenté entre cookie et décision serveur, avec une voie Risk API distincte lorsque le cookie client manque ou est invalide.
Pour la vie privée, jetons et cookies portent de l’état ; adresse IP, en-têtes et observations apportent un autre contexte. Effacer le stockage local ne supprime pas les données déjà détenues par le service. Inversement, lire une surface de rendu ne crée pas forcément un identifiant persistant. Conservation et rapprochement dépendent de traitements au-delà de l’événement visible. Il faut les rattacher aux pratiques déclarées, sans les déduire du seul stockage.
L’analyse des scores Bot Management porte sur des champs d’opérateur dans un autre produit. Un jeton Turnstile n’est pas un rapport public de score numérique. L’archive ne relie de manière authentifiée aucune valeur canvas à un score, une action ou une décision de compte. Une analyse d’exposition peut nommer les informations disponibles sans prétendre reconstruire un classificateur privé.
Protection du moteur et portée des correctifs
La présentation des empreintes par BotBrowser documente des contrôles par profil, dans les chemins natifs du navigateur, pour le rendu et d’autres surfaces. Cette architecture diffère de l’enveloppement de quelques accesseurs ou méthodes JavaScript après création d’un document. L’objectif pertinent est de contrôler de façon cohérente une surface et ses valeurs liées, plutôt que de modifier une chaîne visible en laissant les autres observations inexpliquées.
Le rendu illustre la différence. Modifier une étiquette de moteur graphique n’équivaut pas à contrôler les sorties de la chaîne de rendu. Canvas, descriptions graphiques et audio restent des observations distinctes dans la trace. Une protection doit préciser lesquelles elle gouverne et sous quelles conditions. Une description de contrôle ne constitue pas une mesure de son effet sur Turnstile.
Les correctifs JavaScript varient également. Certains remplacent des valeurs dans un document, d’autres enveloppent des méthodes natives ou organisent l’initialisation dans les contextes pris en charge. Le comportement dépend du code, du moment et de la couverture. Il serait faux de dire qu’ils manquent tous les cadres, ou qu’un changement du moteur couvre automatiquement tout chemin observable. Comparer les surfaces documentées et les résultats sur des pages de test contrôlées est plus précis qu’une étiquette architecturale.
Les limites du collecteur rendent cette difficulté visible. Ses lectures d’instantané et l’aplatissement compliqueraient une comparaison fondée sur le seul JSON final. Une différence peut provenir de l’instrumentation, du cadre retenu ou de la surface protégée. Une comparaison utile doit les séparer. L’archive n’est pas une étude causale d’efficacité : elle ne justifie ni pourcentage d’amélioration, ni taux d’acceptation, ni classement de supériorité.
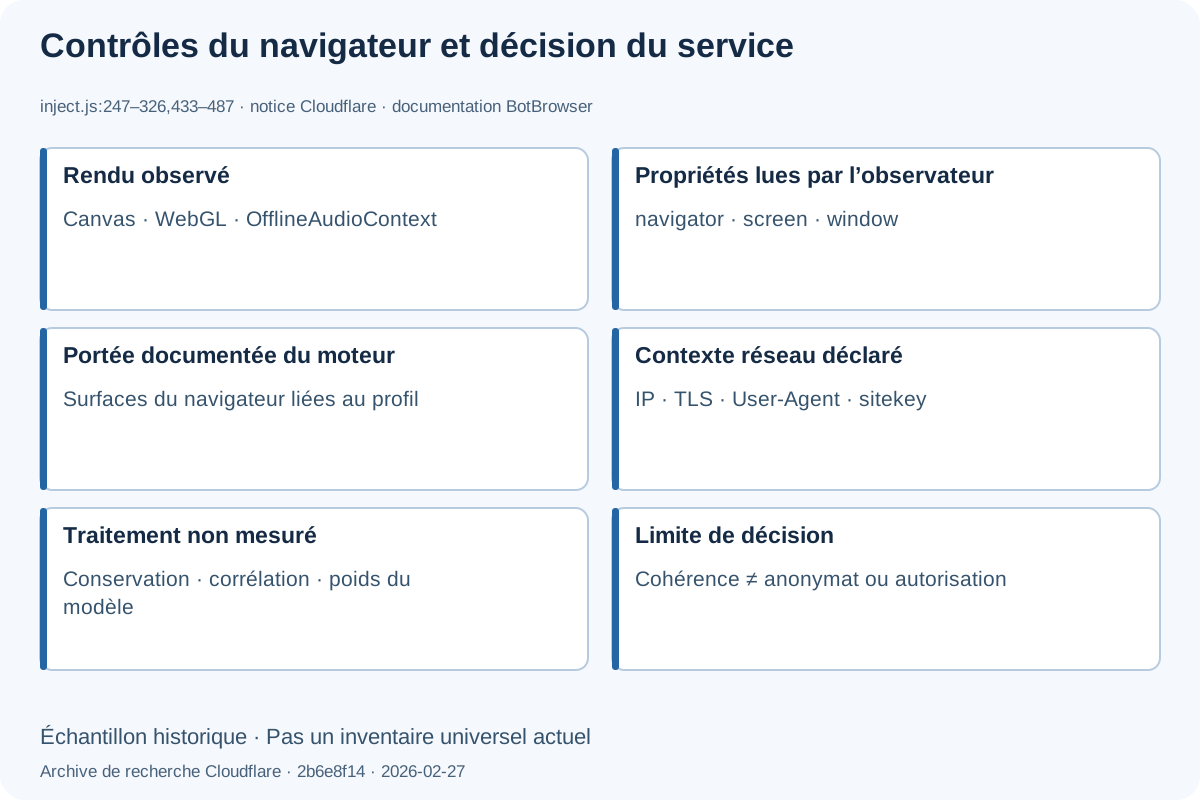
La figure 6 associe catégories observées et catégories réseau déclarées. Elle n’affirme pas que TLS soit indépendant du navigateur ni qu’aucun produit ne puisse agir sur le transport. Elle indique que contrôler les surfaces JavaScript et graphiques citées ne résout pas toute la relation informationnelle. Adresse de sortie, données antérieures et contexte applicatif restent des questions nécessitant leurs propres preuves.
La cohérence comporte aussi un compromis. Des valeurs liées et stables peuvent éviter les contradictions accidentelles d’un environnement déclaré ; stabilité ne signifie pas moindre possibilité de rapprochement. Une valeur stable peut rester comparable dans le temps. L’évaluation doit préciser ce qui change, pour qui, à quelle frontière et pendant combien de temps. Des signaux compatibles ne démontrent pas que le tiers apprend moins sur un visiteur.
Ni le moteur ni un correctif ne changent l’autorité du site en matière d’accès. BotBrowser ne délivre pas de jetons pour Cloudflare, n’approuve pas une opération de compte et n’efface pas l’historique du serveur. Pour les opérateurs, compatibilité et gouvernance sont complémentaires. Pour les visiteurs, il faut évaluer la portée déclarée et une solution de remplacement utilisable, sans supposer que réussir un défi prouve la protection.
Une décision de confidentialité pour son propre site
La notice Turnstile cite notamment IP, empreinte TLS, User-Agent, clé du site et origine associée. Cloudflare déclare une finalité de détection et blocage des robots, sans identification, profilage ou ciblage des individus. Elle décrit aussi l’amélioration de la détection. Signaler une possibilité de corrélation exige de préserver ces finalités annoncées, sans affirmer un usage publicitaire ou un suivi intersites non démontré.
La notice distingue les rôles : sous-traitant pour sécuriser les sites selon les instructions des clients, responsable de traitement pour améliorer la détection. L’inventaire de l’opérateur doit tenir compte de cette distinction, une même intégration pouvant servir plusieurs finalités déclarées. Elle ne règle pas à elle seule les exigences de chaque juridiction ni ne démontre qu’une notice satisfait toutes les obligations de chaque déploiement.
La présentation du produit déclare aussi que Turnstile n’accède pas aux communications, saisies de formulaires ou autres entrées de page, ne les conserve pas et ne les transmet pas. Les observations graphiques ne contredisent pas cette affirmation : pixels synthétiques et calculs audio diffèrent d’un message ou d’une saisie. Inversement, ne pas collecter le texte n’exclut pas les signaux réseau ou du navigateur. Ces catégories soulèvent des questions de confidentialité différentes.
Pour son propre site, une règle consiste à limiter chaque affirmation à la frontière atteinte par les preuves, puis à interroger l’opérateur responsable de la suivante. Le tableau est un outil de décision, pas une demande de reproduire un défi ou de collecter une empreinte complète. Il sépare question documentaire, observation incertaine et choix de déploiement exigeant les journaux du site.
| Preuve disponible | Conclusion étayée | Décision de l’opérateur |
|---|---|---|
| La notice nomme IP et empreinte TLS | Le contexte réseau entre dans l’inventaire | Documenter finalité et rôle, puis confirmer la conservation applicable |
| Un événement local indique une sérialisation canvas | Ce cadre instrumenté a demandé une sortie graphique | Préserver la provenance, garder les pixels privés et l’identification non établie |
| Un accesseur figure aussi dans l’instantané | L’instrument peut générer l’observation | Laisser l’attribution indéterminée jusqu’à disposer de l’appelant |
Trois échanges portent HTTP 200 | Les échanges enregistrés ont reçu des réponses HTTP réussies | Vérifier séparément composant, serveur et application |
| Le produit documente des contrôles dans le moteur | Certaines surfaces possèdent des contrôles documentés | Les évaluer sur des pages contrôlées sans inférer une décision du fournisseur |
Limiter les finalités commence par éviter les duplications inutiles. Le traitement d’une catégorie par un prestataire de sécurité ne justifie pas sa copie brute dans l’analyse d’audience ou le support. Un rapport peut se limiter à l’heure, la route affectée et une référence autorisée. Pixels complets, corps de requêtes de défi, cookies et jetons ajoutent de l’exposition pour un gain parfois faible en diagnostic.
Chaque lieu de stockage demande une réponse de conservation. État local, journaux applicatifs et données du fournisseur suivent des durées différentes. L’archive n’en établit aucune pour un déploiement actuel. Il faut consulter le fournisseur et l’opérateur, puis noter ce qui reste inconnu. Un inventaire de surfaces ne remplace ni une politique propre au service ni une évaluation des obligations applicables.
Accessibilité et récupération après erreur doivent faire partie du même examen. Un visiteur incapable de terminer la vérification a besoin d’une assistance ou d’une voie alternative approuvée. L’explication doit aider au diagnostic de compatibilité, sans guider la falsification de signaux ou le rejeu d’état. Qu’un refus soit une politique ou un défaut d’intégration, il n’autorise pas le navigateur à annuler la décision.
Questions fréquentes
Un composant invisible signifie-t-il absence de mesure ?
Non. Cloudflare distingue les modes de présentation des défis non interactifs évaluant le navigateur. La visibilité n’est pas un inventaire de collecte.
Les événements audio prouvent-ils un enregistrement micro ?
Leur étiquette désigne le rendu hors ligne. La capture micro est une autre capacité, non établie par ces événements.
Un événement API prouve-t-il la transmission de sa valeur ?
Il faut démontrer le lien avec la représentation envoyée. La proximité d’un POST est insuffisante, surtout avec un corps opaque et des lectures produites par l’observateur.
L’archive liste-t-elle les vérifications actuelles ?
C’est un échantillon daté et instrumenté. Sélection et implémentation peuvent évoluer ; l’attribution des appelants reste incomplète.
Sources
- Cloudflare : présentation et catégories de Turnstile
- Cloudflare : notice de confidentialité
- Cloudflare : validation côté serveur
- Cloudflare : autorisation et option préalable
- Khronos : extension de débogage WebGL
- Spécification Web Audio : OfflineAudioContext
- BotBrowser : présentation des empreintes
- Sources locales historiques :
Cloudflare-Privacy-Research, révision2b6e8f14b912737ae9d0c637a7336c31e0b9c743;inject.js:247-354,433-487,522-626,665-695,763-804;20260227/stock_145/hooks_raw.json,summary.jsonetcapture_01.jsonàcapture_03.json. Ces pièces sont conservées en privé, pas une mesure en direct reproductible publiquement. Aucun corps de requête de visiteur ni code protégé n’est reproduit.
Conclusion pratique
Turnstile associe défis du navigateur et traitement réseau déclaré. L’archive apporte des observations concrètes tout en révélant lectures de l’instrument et perte de provenance. Ces preuves servent à inventorier une exposition potentielle, pas à déduire un score caché ni à promettre l’anonymat. Pour un site contrôlé, l’action sûre consiste à rapprocher les catégories déclarées des finalités, durées et validations du serveur, sans inclure d’empreintes brutes ni d’état de sécurité réutilisable dans le rapport.
Cet article fait partie du guide : Qu'est-ce qu'une empreinte de navigateur ?
Articles Connexes
DataDome : signaux et exposition de la vie privée
RéseauCloudflare et DataDome : réponses au scraping
EmpreintePreuves et journaux Cloudflare Bot Score
EmpreinteKasada : signaux des défis et confidentialité
EmpreinteVie privée hCaptcha : signaux et limites des preuves
EmpreinteAPI micro du navigateur : accès Web Audio et permissions
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.