PerimeterX : groupes de signaux et confidentialité
Signaux PerimeterX déclarés par HUMAN, durées des cookies et stockage de repli : limites des preuves V8, de la corrélation et des contrôles du navigateur.
BotBrowser Team
Vous voulez la documentation structurée pour Empreinte ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Les groupes de signaux de PerimeterX décrivent plusieurs types d’informations, et non une empreinte unique du navigateur. La documentation publique de HUMAN cite les caractéristiques du navigateur et de l’appareil, les informations réseau, les capacités de rendu et les schémas d’interaction. BotBrowser permet de contrôler la cohérence des informations exposées par le navigateur grâce à son moteur et à ses profils, dans ce périmètre de collecte. Il ne peut pas déterminer le score de risque distant de HUMAN, la politique d’application d’un site ou la durée pendant laquelle un service conserve les informations déjà reçues.
La question de confidentialité est donc précise : quels signaux déclarés décrivent le navigateur, lesquels relient l’activité entre les visites et quelles conclusions exigent des preuves dépassant une description publique du produit ? La documentation de stockage de HUMAN rend cette distinction concrète. Un cookie de session _px* de courte durée côtoie des cookies visiteur valables un an et des mécanismes de stockage de repli. Aucune de ces entrées publiées ne démontre que chaque clé existe sur un site donné.
Résumé
- HUMAN décrit un Sensor, un Detector et un Enforcer. Collecte dans le navigateur, analyse du risque dans le cloud et politique du serveur constituent des étapes séparées : une observation du navigateur ne peut établir la décision finale.
- La présentation de la détection déclare des familles de signaux. Ses références au rendu, aux objets de fenêtre et aux temps d’interaction ne fournissent pas un inventaire observé des API JavaScript.
- Les entrées publiées
_px*,_pxhd,_pxvidetpxctsont des finalités et des durées différentes. L’expiration d’un cookie ne précise pas la conservation sur le serveur. - Les identifiants visiteur aléatoires et les identifiants hachés peuvent toujours relier des activités. Ni la qualification de cookie propriétaire ni une finalité de sécurité ne démontrent l’anonymat ou la conformité juridique.
- Aucune observation V8 actuelle acceptée ne permet ici un constat au niveau des API. Des événements V8 attribués à leur source pourraient établir des accès précis au navigateur dans les conditions enregistrées ; la transmission et l’utilisation ultérieure nécessiteraient des preuves supplémentaires.
Sommaire
- Répartition des responsabilités entre Sensor, Detector et Enforcer
- Groupes de signaux déclarés et décisions de confidentialité
- Schémas d’interaction et contenu saisi sont différents
- Ce qu’un événement V8 pourrait établir
- Stockage : finalités, durées et mécanismes de repli
- Identifiants, attributs des cookies et conservation
- Contrôles du navigateur et responsabilités du site
- Conclusion pratique
Répartition des responsabilités entre Sensor, Detector et Enforcer
La présentation d’Applications Protection de HUMAN décrit trois éléments majeurs : Sensor, Detector et Enforcer. Ces noms désignent des responsabilités faciles à confondre lorsqu’un visiteur ne voit qu’une page du navigateur. Le Sensor collecte côté navigateur des informations sur les appareils, le comportement et l’activité réseau. Le Detector est le service d’analyse du risque dans le cloud. L’Enforcer applique une décision au niveau d’une infrastructure telle qu’un CDN, un répartiteur de charge ou le serveur d’origine.
Selon cette présentation, le Detector évalue les données de requête provenant du Sensor et de l’Enforcer. Il détermine un score de risque de 0-100, que le Sensor chiffre ou encode et place dans un cookie client. Le cookie transporte des informations entre les étapes du navigateur et du serveur. Sa présence ne fait pas du navigateur l’autorité qui décide du score, et l’échelle publiée n’indique pas quels scores poussent un site particulier à restreindre l’accès.
L’Enforcer reçoit le score par le cookie de la requête client ou, si ce cookie manque ou est invalide, le demande via la Risk API. Cette alternative documentée compte pour l’interprétation de la confidentialité. L’état des cookies du navigateur est une entrée d’une architecture plus large. L’absence de cookie ne prouve pas l’arrêt de l’évaluation des requêtes côté serveur, et un enregistrement limité au navigateur ne peut décrire toutes les entrées que l’Enforcer envoie au Detector.
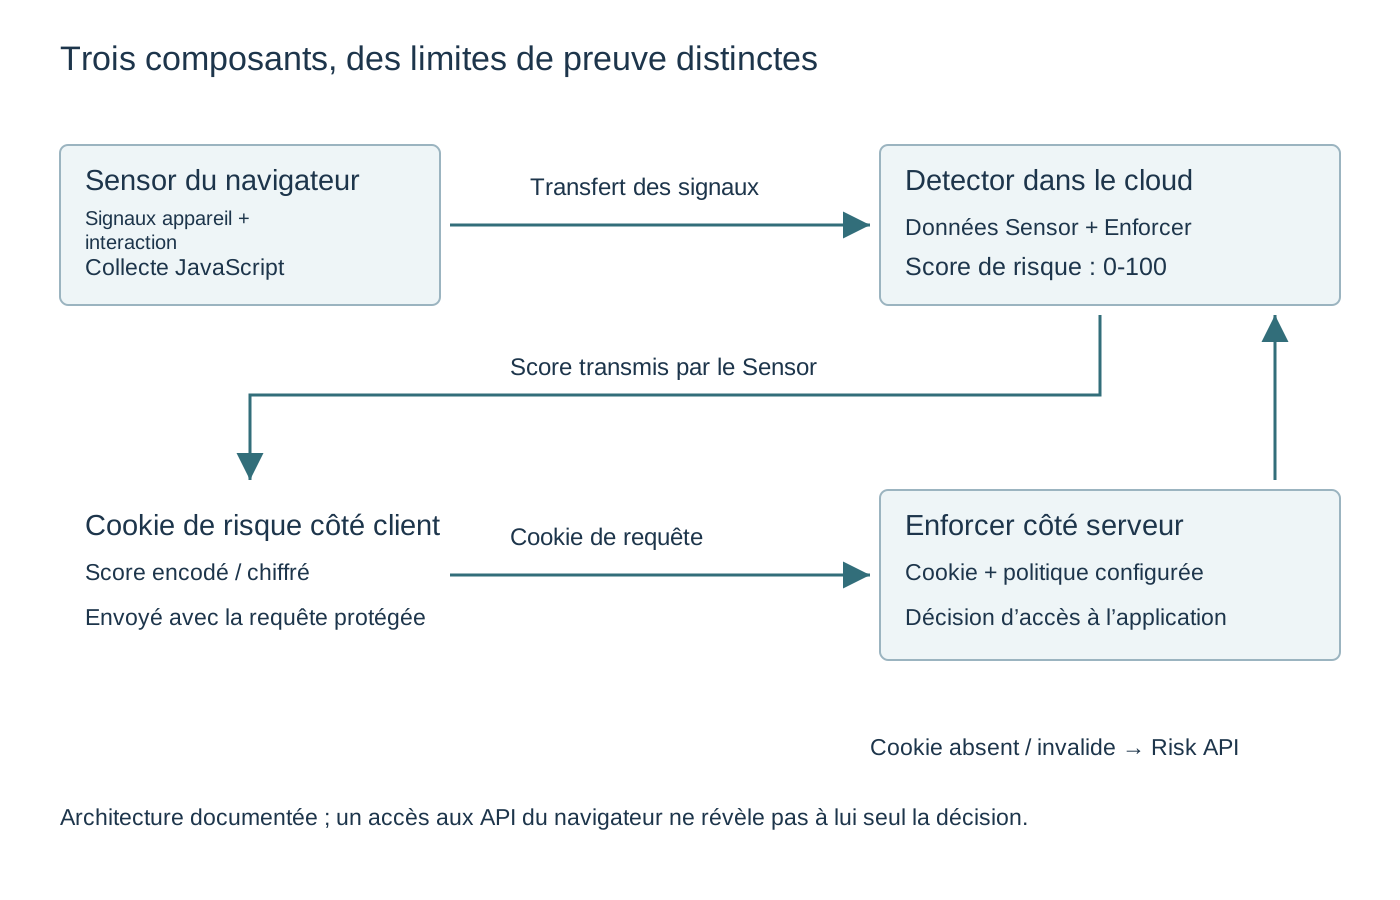
Le même overview.md confie à l’Enforcer la décision finale de blocage ou d’autorisation, à partir du score et des règles configurées dans HUMAN Console. Déclarer que les caractéristiques du navigateur contribuent à l’évaluation ne permet donc pas d’établir qu’une seule caractéristique détermine l’accès. Cela ne prouve pas non plus que deux sites utilisant le service font des choix identiques. La configuration de la politique et les informations disponibles sur le serveur restent hors du champ d’une observation des interfaces du navigateur.
Le périmètre du produit est tout aussi important. La page d’architecture concerne explicitement Applications Protection, tandis que le document sur les cookies répertorie plusieurs produits HUMAN, dont Bot Defender, Sightline Cyberfraud Defense et Code Defender. Le nom PerimeterX relie le sujet à une terminologie familière de la sécurité des navigateurs ; il ne transforme pas toutes les fonctionnalités des produits HUMAN en un schéma unique de collecte. Une affirmation concernant une entrée de stockage nommée doit conserver les usages produit associés à cette entrée dans la source.
L’architecture distingue aussi les choix d’infrastructure. HUMAN recommande un Enforcer côté serveur, tandis que le Sensor est chargé par un extrait JavaScript. Sa politique de confidentialité, section 2 : données en qualité de sous-traitant, de portée plus large, décrit un Produit pouvant comprendre, au choix du client, une balise de détection côté client, une intégration côté serveur et un service de consommation de journaux. Ces termes de la politique couvrent un Produit plus large que le schéma d’Applications Protection. L’inventaire d’intégration d’un site doit identifier les composants réellement utilisés avant d’attribuer à son déploiement les voies de collecte possibles prévues par la politique.
Groupes de signaux déclarés et décisions de confidentialité
La présentation de la détection décrit des centaines d’indicateurs provenant du navigateur, du mobile et du réseau. Ses exemples incluent un HUMAN ID fondé sur un cookie, les capacités de rendu visuel et audio, la source et le type de trafic, les objets de fenêtre, ainsi que les plugins et extensions du navigateur. Ce sont des catégories déclarées par le fournisseur. Elles établissent l’étendue de la description publiée, sans démontrer quelles interfaces un script actuellement déployé lit ni à quelle fréquence il les lit.
La matrice suivante présente les limites des sources au 14 novembre 2026. Chaque choix concerne une question de confidentialité plutôt qu’un score de détection. La colonne des preuves distingue une déclaration officielle de l’observation supplémentaire nécessaire pour décrire un déploiement. Aucune ligne ne fournit une liste d’appels JavaScript obligatoires, une prédiction d’acceptation par un site ou une estimation du pouvoir d’identification.
| Groupe de signaux | Déclaration publique | Question de confidentialité | Preuves nécessaires à une décision propre à un déploiement |
|---|---|---|---|
| Navigateur et appareil | bd-detection-overview.md cite les caractéristiques de l’appareil, les objets de fenêtre, les plugins et les extensions | Quelles informations sur l’environnement sont exposées pendant la visite ? | Événements attribuables du navigateur et contexte de déploiement avant de nommer des interfaces précises |
| Rendu | La même source cite les capacités de rendu visuel et audio | Des caractéristiques dépendant de l’appareil pourraient-elles contribuer à une corrélation ? | Un accès de rendu observé, avec évaluation séparée de la finalité et de la transmission |
| Réseau | La détection cite la source et le type de trafic ; overview.md inclut les informations de requête de l’Enforcer | Quelles informations proviennent de la requête plutôt que d’un script de page ? | Détails de l’intégration côté serveur en complément des preuves du navigateur |
| Interaction | La détection cite les clics, les contacts tactiles, la cadence et les temps | Les mesures du comportement sont-elles distinctes du contenu saisi ? | Preuves des événements et des flux de données avant d’affirmer une collecte de contenu |
| Continuité | La documentation de stockage cite _pxvid, pxcts et px_hvd | Des visites ou des onglets peuvent-ils être associés par un identifiant ? | Produit concerné, portée du stockage et cycle de vie avant d’affirmer une persistance réelle |
Le rendu illustre la différence entre une famille et une implémentation. Le bd-detection-overview.md de HUMAN mentionne les capacités de rendu visuel et audio. Cette formulation ne désigne aucune opération de dessin, aucun graphe audio, aucun format de sortie ni aucune API de navigateur particulière. Différentes implémentations peuvent employer des mesures différentes au sein d’une même famille. Nommer une interface précise sur la seule base de cette déclaration ajouterait une information absente de la source.
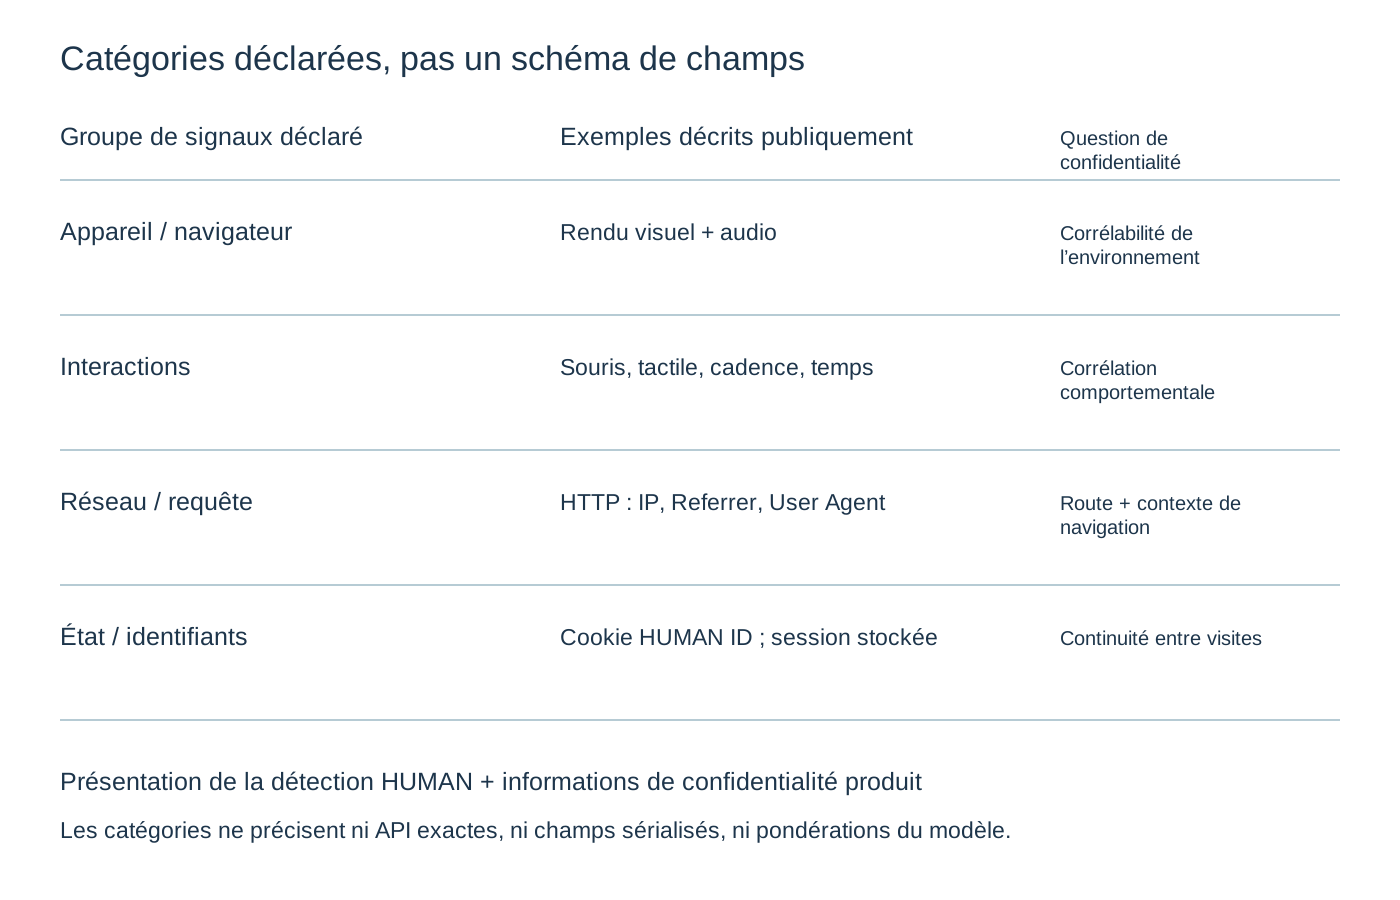
La même prudence vaut pour le groupe navigateur et appareil. Les objets de fenêtre, plugins et extensions sont des exemples dans bd-detection-overview.md ; ils n’affirment pas qu’un script peut énumérer tous les logiciels installés. L’exposition du navigateur varie selon les restrictions des interfaces et le contexte d’exécution. Une description de confidentialité peut identifier la catégorie tout en laissant sa portée concrète indéterminée jusqu’à ce qu’une observation attribuable établisse ce qui s’est produit.
Pour le groupe réseau, la politique du Produit et du sous-traitant fournit des exemples plus concrets que la présentation de la détection : des parties des informations de requête HTTP, notamment l’adresse IP, HREF, Referrer et User Agent. Ces exemples relèvent de la description du Produit dans la politique, et non d’une liste observée d’API du Sensor. Ils orientent l’exploitant du site vers le traitement des requêtes et l’intégration serveur, en plus des scripts de page. La présentation de l’empreinte du navigateur couvre la question plus générale de l’identification ; l’enjeu supplémentaire propre à HUMAN est la combinaison du contexte des requêtes avec les signaux côté navigateur.
HUMAN décrit également dans bd-detection-overview.md des comparaisons avec des profils constitués à partir d’ensembles agrégés de clients et de ressources externes. Sa politique du Produit et du sous-traitant ajoute une voie de collecte distincte : les clients peuvent transmettre, à titre facultatif, des paramètres et des informations provenant de services web tiers intégrés pour produire des rapports. Les exemples cités sont l’identifiant de campagne, l’identifiant de compte, l’identifiant d’emplacement et l’identifiant publicitaire. La politique indique que certains services fournissent des macros pour transmettre ces identifiants et que les clients peuvent choisir de les envoyer à HUMAN pour obtenir des rapports sur l’activité non humaine et d’autres comportements frauduleux.
Identifiants fournis par le site et identifiants visiteur du navigateur
Un account ID facultatif a une provenance différente de l’identifiant visiteur généré aléatoirement décrit pour _pxvid. Le premier est un paramètre de rapport fourni par le client dans la politique du Produit ; le second est une entrée de cookie du navigateur dans la référence de stockage. La politique ne dit pas que l’identifiant de compte représente toujours un utilisateur connecté au site, ni que son format correspond à celui de l’identifiant du navigateur. La décision utile consiste à établir ce que représente le paramètre du client avant de décrire la relation entre un rapport et une personne, une campagne ou un compte.
Un campaign ID, un placement ID ou un ad ID peut décrire le contexte des rapports plutôt qu’une caractéristique du navigateur. Leur présence dans la politique signifie qu’un inventaire de collecte limité aux surfaces d’empreinte serait incomplet pour une intégration utilisant ces options. L’exploitant d’un site doit distinguer les informations fournies par sa propre configuration de celles obtenues par observation du navigateur. Ces catégories peuvent parvenir au même service tout en exigeant des explications différentes sur leur origine, leur finalité et le choix du client.
Le caractère facultatif de ces paramètres est important. La section 2 ne dit pas que chaque client les active, que chaque intégration Bot Defender envoie des identifiants publicitaires ou que chaque visite comporte les quatre exemples. Sa formulation identifie une possibilité de rapports contrôlée par le client dans le périmètre du Produit de HUMAN. Pour une intégration réelle, la question est de savoir si ces paramètres sont configurés et ce qu’ils signifient. La déclaration publiée justifie cette question ; elle ne fournit ni la configuration du site ni un enregistrement de transmission.
Cela modifie aussi l’interprétation de l’affirmation concernant _px* selon laquelle son cookie ne correspond pas à un identifiant utilisateur d’application web. Cette affirmation décrit la famille de cookies. Elle est compatible avec une voie distincte et facultative pour des paramètres de rapport fournis par le client ailleurs dans le Produit. Aucune source ne doit être étendue pour couvrir l’autre : la description du cookie ne promet pas que le service entier ne reçoit jamais d’informations liées à un compte, et le paramètre de compte facultatif de la politique ne prouve pas que le cookie le contient.
Schémas d’interaction et contenu saisi sont différents
Dans les parties consacrées à l’apprentissage automatique et aux modèles prédictifs, le bd-detection-overview.md de HUMAN cite des anomalies d’interaction impliquant les clics de souris, les contacts tactiles, la cadence et les temps. Cette déclaration porte sur des schémas d’interaction. Elle ne dit pas que le contenu de tous les champs de texte, mots de passe ou corps de messages est collecté. Assimiler une référence aux clics à un enregistrement complet des saisies ferait passer l’affirmation des métadonnées comportementales à la collecte de contenu sans preuve à l’appui.
Les informations d’interaction ont aussi une dimension temporelle. Une propriété isolée du navigateur peut décrire un environnement à un instant donné, tandis que la cadence décrit des relations entre activités. La référence de HUMAN aux temps soulève donc des questions sur les fenêtres d’observation et l’association, même lorsque les données mesurées ne contiennent aucun texte. Ces fenêtres et ces durées de conservation ne sont pas précisées dans la présentation de la détection. Les durées publiées des cookies ne peuvent remplacer un calendrier de conservation des enregistrements comportementaux.
La discussion des mesures de Cloudflare Turnstile sépare la mesure côté navigateur d’un résultat de vérification. L’architecture de HUMAN introduit une autre question pratique : l’Enforcer combine un score avec la politique du client. Pour un site choisissant son explication aux visiteurs, cette distinction détermine si l’explication concerne les signaux d’interaction collectés ou le rôle du service dans une décision de politique. Une catégorie de clics ou de contacts tactiles répond à la première question, pas à la raison d’une réponse individuelle.
Les données d’interaction peuvent aussi prendre des sens différents selon le contexte. Les temps pendant le chargement d’une page, l’activité dans un onglet et l’association entre visites constituent des relations distinctes. La référence de stockage désigne explicitement pxcts comme un mécanisme de session entre onglets, mais ne relie pas cette clé à un modèle comportemental particulier. Un identifiant entre onglets établit une finalité déclarée de continuité ; il ne révèle pas les caractéristiques d’interaction que le Detector associe à cet identifiant.
Ce qu’un événement V8 pourrait établir
Un véritable événement V8 attribué à sa source peut étayer un constat d’exécution étroit : un script précis a accédé à une interface particulière du navigateur pendant une exécution enregistrée. Le relevé doit comporter assez de contexte pour distinguer la source exécutée, le type d’événement et l’environnement. Les preuves --bot-v8-log de BotBrowser relèvent de cette catégorie d’observation. Elles constituent une preuve plus directe d’accès aux interfaces du navigateur qu’une interprétation reconstruite du code protégé d’un fournisseur, mais restent la preuve d’une seule exécution.
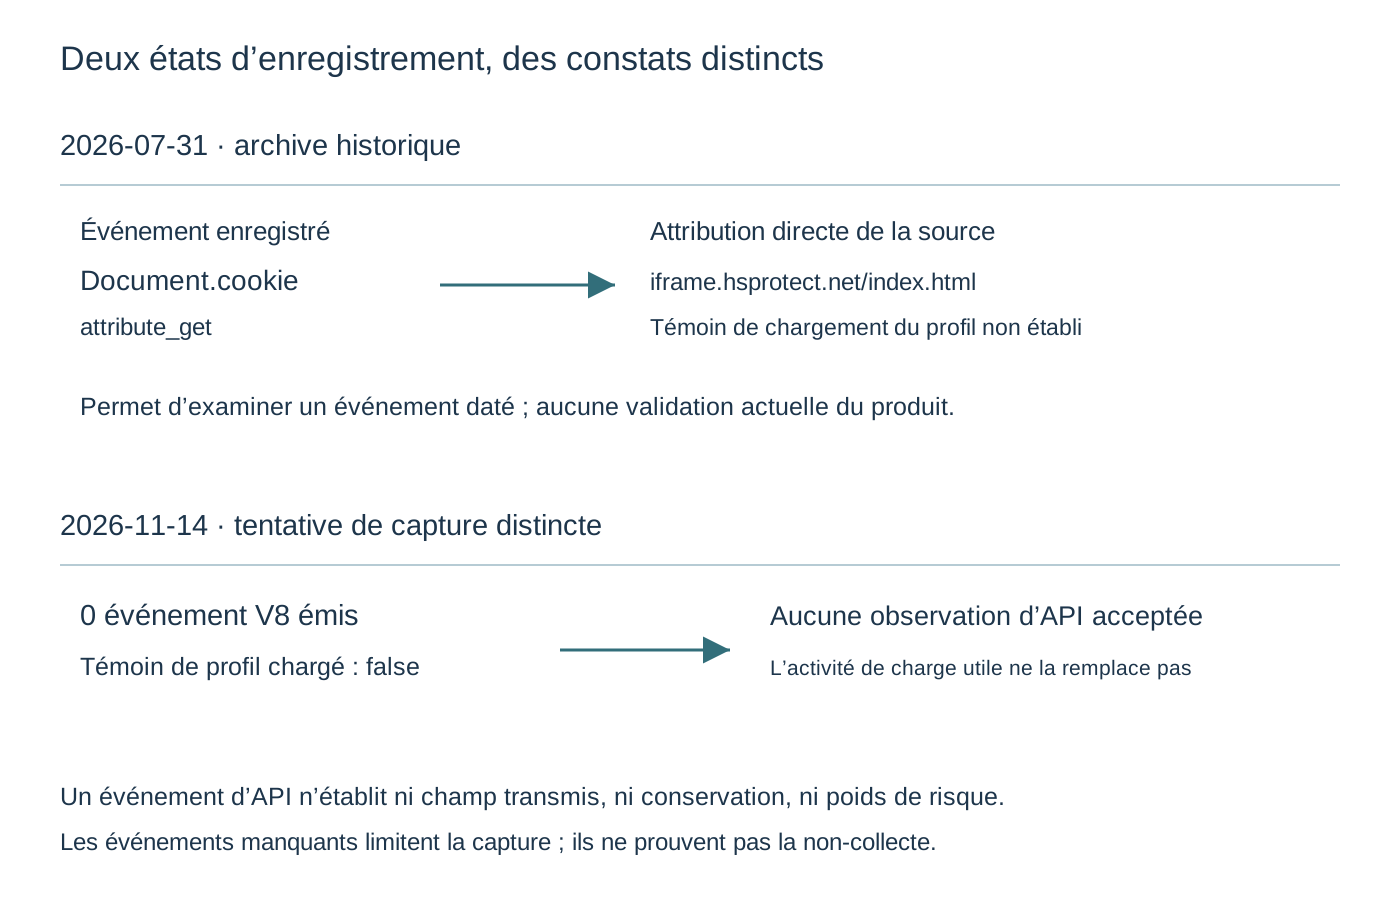
Au 14 novembre 2026, aucune observation V8 actuelle acceptée n’étaye une affirmation d’API propre à un déploiement pour ce sujet. La tentative de capture récente n’a produit aucun événement exploitable du processus de rendu, et la confirmation du chargement du profil a échoué. La cause de l’absence de journal reste indéterminée. Des événements manquants établissent une limite d’enregistrement ; ils ne démontrent ni que le Sensor n’a accédé à aucune interface du navigateur, ni que les contrôles de confidentialité du navigateur ont produit un résultat particulier.
Des journaux historiques du processus de rendu existent comme piste de recherche distincte. Leur environnement et la confirmation du profil restent indéterminés ; ils n’établissent donc ni le comportement d’un déploiement actuel ni une capacité validée de BotBrowser. L’ancienneté d’une archive, l’attribution de sa source et son environnement sont des propriétés séparées. Trouver des enregistrements authentiques d’événements améliore la catégorie de preuve par rapport à un total d’éléments de collecteur, mais ne satisfait pas automatiquement ces trois propriétés pour une nouvelle conclusion.
| Catégorie de preuve | Ce qu’elle peut établir | Ce qui exige encore des preuves |
|---|---|---|
Déclaration publique dans bd-detection-overview.md | Familles de signaux que HUMAN déclare utiliser | Accès précis dans un déploiement spécifié |
| Événement V8 attribué à sa source | Un accès à une interface du navigateur dans l’exécution enregistrée | Couverture plus large, finalité de collecte et représentation transmise |
| Requête réseau ou callback du collecteur | Activité à la frontière réseau ou de callback enregistrée | Opération du navigateur ayant produit chaque élément |
| Observation du stockage | Une clé existait dans la portée observée à cet instant | Cycle de vie complet et conservation distante |
| Réponse du site | La requête enregistrée a reçu cette réponse | Raisonnement du Detector et résultats avec d’autres politiques |
Le seul nom d’une interface ne suffit pas à l’interprétation. Une lecture, un appel de méthode et une valeur renvoyée peuvent avoir des significations différentes. L’attribution compte aussi : une page peut exécuter du code applicatif, des scripts tiers et une activité gérée par le navigateur dans des contextes liés. Un événement --bot-v8-log exige un lien étayé avec la source pertinente avant que l’accès puisse être décrit comme une observation du Sensor de HUMAN. La simple coexistence sur une page ne fournit pas cette attribution.
La couverture est une autre condition indépendante. Un journal d’événements reflète les pages, les contextes et les activités réellement survenus pendant que l’enregistrement fonctionnait. Il peut établir un accès observé sans démontrer l’exécution de toutes les branches pertinentes. Un total de libellés distincts est donc une propriété d’une capture et de sa méthode de classification, pas un inventaire complet des API du produit. Les interfaces non observées peuvent être inutilisées, hors de l’activité effectuée ou hors de la couverture effective de l’enregistreur.
L’écart entre accès et transmission limite aussi les conclusions de confidentialité. Une opération du navigateur peut produire un résultat intermédiaire, une décision locale ou des données intégrées plus tard à une requête. Prouver que l’opération a eu lieu ne permet pas d’identifier le résultat qui a quitté le navigateur. Cette distinction vaut aussi pour l’account ID facultatif de la politique du Produit : un journal d’interfaces du navigateur ne peut, à lui seul, établir qu’un client a configuré ou transmis ce paramètre de rapport. Une affirmation de transmission exige des preuves à la frontière d’intégration concernée, côté navigateur, côté serveur ou fondée sur les journaux.
La discussion des signaux DataDome et de leur exposition en matière de confidentialité distingue les déclarations actuelles de la balise des preuves historiques concernant des composants et des versions précis. Le problème de preuve de HUMAN est ici l’état de l’enregistrement : du matériel historique du processus de rendu existe, tandis que la tentative de novembre ne dispose ni d’événements exploitables ni d’une confirmation de profil acceptée. L’identité du composant et la validité de l’enregistrement sont des exigences différentes. Un événement authentique d’archive peut satisfaire l’attribution de source tout en laissant indéterminé l’environnement nécessaire à une affirmation sur le produit actuel.
Stockage : finalités, durées et mécanismes de repli
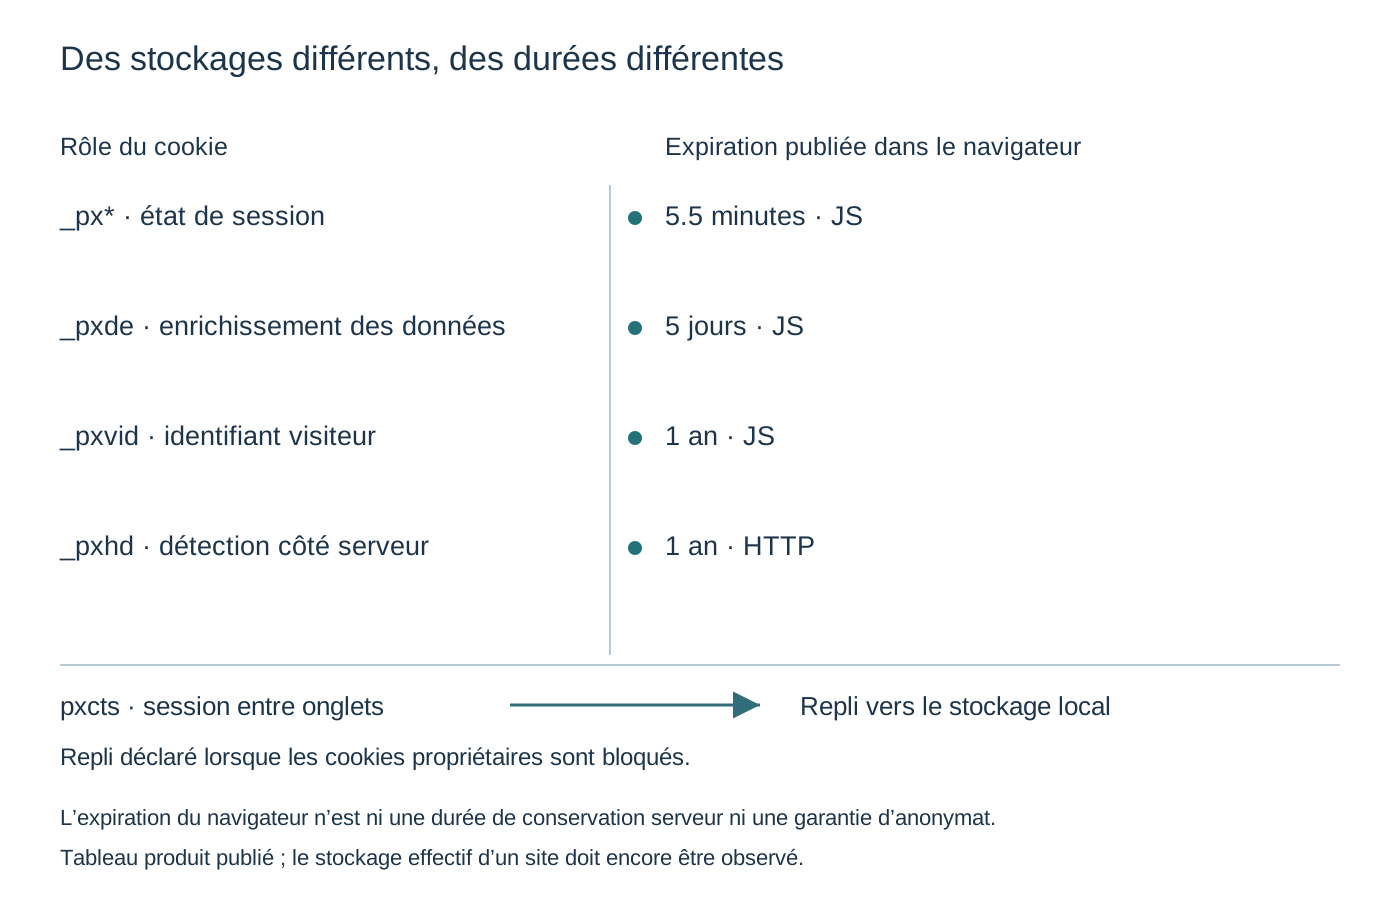
Le document Use of cookies & web storage de HUMAN répertorie les cookies, le stockage local et le stockage de session de plusieurs produits. Le tableau suivant relie certaines finalités documentées à leurs durées publiées. C’est une carte des finalités et des durées, pas une observation de la présence simultanée de toutes les entrées. L’usage du produit, la politique du navigateur et la configuration du site doivent être connus avant d’appliquer une ligne à un déploiement individuel.
| Entrée | Stockage et finalité documentée | Durée publiée | Périmètre produit dans la source |
|---|---|---|---|
_px*, dont _px, _px2, _px3 | Famille de cookies JavaScript maintenant une session HUMAN | 5.5 minutes | Sightline Cyberfraud Defense et Bot Defender |
_pxde | Cookie JavaScript pour l’enrichissement des données | 5 jours | Sightline Cyberfraud Defense et Bot Defender |
_pxhd | Cookie HTTP pour la détection côté serveur, contenant un identifiant visiteur aléatoire | 1 an | Sightline Cyberfraud Defense et Bot Defender |
_pxvid | Cookie JavaScript pour la détection dans le navigateur, contenant un identifiant visiteur aléatoire | 1 an | Sightline Cyberfraud Defense, Bot Defender et Code Defender |
pxcts | Cookie JavaScript maintenant une session entre onglets | Session | Sightline Cyberfraud Defense, Bot Defender et Code Defender |
Repli de pxcts | Stockage local contenant des données de session lorsque les cookies propriétaires sont bloqués | Aucune durée fixe indiquée dans le tableau du stockage local | Les trois mêmes produits |
px_hvd | Stockage local contenant un identifiant visiteur haché | Aucune durée fixe indiquée | Sightline Cyberfraud Defense et Bot Defender |
_pr_c | Stockage de session contenant l’UUID client de la session précédente pour l’association entre sessions | Aucune durée numérique indiquée | Sightline Cyberfraud Defense et Bot Defender |
px_fp | Stockage de session contenant des données d’empreinte en repli lorsque le stockage local est indisponible | Aucune durée numérique indiquée | Sightline Cyberfraud Defense et Bot Defender |
La durée de 5.5 minutes de _px* décrit l’expiration de cette famille de cookies. Elle ne décrit pas la durée de vie de tous les identifiants du système. Le même document indique un an pour _pxhd et _pxvid. Traiter l’expiration la plus courte comme la durée de toute association effacerait une distinction importante de la conception de stockage publiée. Chaque entrée exige sa propre finalité et sa propre durée, même lorsque plusieurs entrées servent le même produit.
La relation de pxcts est plus précise qu’une affirmation générale selon laquelle le stockage peut persister. HUMAN décrit explicitement un repli du cookie vers le stockage local lorsque les cookies propriétaires sont bloqués. L’entrée de stockage local garde une finalité de données de session, mais son tableau ne donne pas l’expiration de session du cookie comme échéance fixe du stockage local. Il faut donc examiner ensemble le type de stockage du navigateur et le cycle de vie de l’application avant d’affirmer quand ce repli est supprimé.
L’entrée px_fp décrit un autre repli : des données d’empreinte dans le stockage de session lorsque le stockage local est indisponible. Ce n’est pas la même voie que pxcts, qui concerne le blocage des cookies propriétaires. Réunir les deux sous « les cookies sont copiés partout » déformerait la source. Les déclencheurs et les finalités documentés diffèrent, et aucune entrée n’établit qu’un navigateur particulier a exécuté le repli pendant une visite.
La description de _pr_c mérite également une lecture littérale. HUMAN appelle sa fonction une association entre sessions et indique qu’elle contient l’UUID du client de la session précédente. Son emplacement dans le stockage de session n’annule pas cette finalité déclarée. Le cycle de vie du conteneur de stockage et les informations représentées par une valeur répondent à des questions différentes. Comprendre comment un déploiement le renseigne ou le supprime exige des preuves de cycle de vie au-delà du nom du conteneur.
Pour _pxde, la source décrit l’enrichissement et mentionne des informations hachées d’identification d’incidents et de contrôle d’accès. Son expiration de 5 jours n’explique ni la construction du hachage, ni la possibilité d’associer des valeurs à d’autres enregistrements, ni la suppression des informations serveur liées. La distinction utile pour la confidentialité sépare une entrée d’enrichissement d’un identifiant visiteur ; elle ne consiste pas à affirmer que toutes les valeurs hachées ont des propriétés d’identification identiques. Le contenu des cookies n’est pas nécessaire pour préserver cette distinction.
Enfin, la qualification de propriétaire dans use-of-cookies-web-storage.md concerne le contexte de stockage. Elle n’identifie pas tous les acteurs du traitement ayant accès aux informations liées et ne démontre pas une association entre domaines. La liste de produits documentée dépasse le cadre d’un seul site. Un inventaire propre à un déploiement doit identifier le domaine, le produit et la portée de stockage concernés avant de transformer cette carte publiée en affirmation sur une collecte ou une persistance réelle.
Identifiants, attributs des cookies et conservation
HUMAN décrit les identifiants visiteur _pxvid et _pxhd comme générés aléatoirement. Le caractère aléatoire décrit l’origine d’un identifiant ; la corrélabilité concerne la possibilité d’associer une activité ultérieure au même identifiant. Une valeur aléatoire peut assurer une continuité sans contenir le nom d’une personne ni son numéro de compte sur un site. L’absence d’identifiant de compte direct ne permet donc pas de conclure que les visites ne peuvent être reliées dans la portée où cette valeur est disponible.
La ligne _px* indique que le cookie de session ne correspond pas à un identifiant utilisateur de l’application web et ne stocke pas d’informations permettant une identification personnelle. Ce sont les déclarations de HUMAN sur la famille de cookies répertoriée. Elles ne démontrent pas que tous les traitements associés du service sont anonymes. La même ligne mentionne des identifiants visiteur et de session, tandis que d’autres décrivent des finalités de continuité. L’interprétation de la confidentialité doit examiner les relations entre enregistrements, pas seulement la présence d’informations d’identité lisibles dans un cookie.
Le hachage soulève une question apparentée. L’entrée de stockage local px_hvd est décrite comme un identifiant visiteur haché. Un hachage peut modifier une représentation tout en préservant une association utile au système. La possibilité de relier le résultat dépend des entrées, de la stabilité, de la portée et des informations auxiliaires disponibles. Le tableau public de stockage ne fournit pas assez de détails pour établir un anonymat irréversible, et le mot « haché » ne doit pas être considéré comme une explication complète de la protection de la vie privée.
Les attributs des cookies répondent encore à une autre question. Le use-of-cookies-web-storage.md de HUMAN indique que ses cookies ne sont pas définis avec HttpOnly et Secure par défaut. Il explique que le Sensor a besoin d’un accès par script et que le système prend en charge HTTP comme HTTPS. Il précise aussi que Secure peut être défini si tout le trafic, API comprises, utilise HTTPS. Ces affirmations décrivent des valeurs par défaut et des options documentées, pas des attributs observés dans chaque déploiement.
HttpOnly restreint l’accès des scripts côté client. Secure limite la transmission du cookie à HTTPS. Un type de cookie HTTP, comme la classification _pxhd du tableau, ne doit pas être lu comme une preuve de l’attribut HttpOnly, et « cookie JavaScript » ne doit pas être lu comme une preuve de l’absence de HTTPS. Les restrictions de transport et la lisibilité par les scripts sont des propriétés indépendantes. Toutes deux exigent les attributs réels des cookies pour évaluer un site précis.
La source décrit aussi le chiffrement, le hachage et les signatures comme des protections des informations transportées par les cookies. Ces mécanismes peuvent servir la confidentialité ou l’intégrité, mais leur présence ne démontre pas l’impossibilité de relier des requêtes lors du traitement. Un jeton de continuité signé ou chiffré peut toujours remplir son rôle prévu d’association. De même, la description du score 0-100 dans l’architecture ne dit rien de la possibilité pour le visiteur d’interpréter le cookie ou de la conservation des observations liées par le service.
Expiration et conservation exigent des réponses séparées. L’expiration d’un an de la ligne _pxvid concerne le cookie du navigateur. La source ne précise pas la durée de conservation serveur des observations associées à cet identifiant. La suppression d’un cookie peut modifier l’état futur du navigateur, mais ne prouve pas la suppression des enregistrements du service. Inversement, l’existence prolongée d’un cookie dans le navigateur ne démontre pas que chaque enregistrement serveur associé reste stocké pendant toute sa durée de vie.
Traitement du Produit et destinataires déclarés
La section de la politique de confidentialité sur les données en qualité de sous-traitant décrit explicitement HUMAN agissant comme sous-traitant ou prestataire de services pour les informations collectées auprès des clients afin de fournir le Produit. Elle indique que la collecte, l’utilisation et la divulgation sont régies par les contrats clients. Ce sont des informations substantielles sur le traitement du service déjà accessibles publiquement. Elles identifient une relation contractuelle et un périmètre de traitement, tandis que l’accord client applicable fournit les conditions propres au déploiement. Elles ne font pas de la description plus large du Produit une liste de pratiques réalisées par chaque installation de Bot Defender.
Dans les dispositions d’utilisation et de divulgation de la section 2, HUMAN indique que les données en qualité de sous-traitant peuvent être intégrées au Produit et partagées avec d’autres clients pour améliorer les fonctionnalités antifraude. Il s’agit d’une possibilité déclarée concernant des usages ultérieurs et des destinataires, au-delà du stockage d’un cookie propriétaire. La politique n’identifie pas les enregistrements partagés pour un client ou un visiteur particulier. Un site évaluant cette disposition doit déterminer comment son accord et son intégration encadrent cet usage, sans supposer ni que toutes les informations collectées sont partagées ni que le stockage propriétaire exclut le partage avec d’autres clients.
HUMAN indique dans sa politique du Produit que son principal moyen de fournir des informations aux clients consiste en des rapports agrégés dans le Produit, notamment un tableau de bord à accès contrôlé. Le mot « principal » compte : le même paragraphe autorise séparément la fourniture de certains identifiants des données en qualité de sous-traitant à des entités gouvernementales à des fins antifraude et de renseignement, sans attribution à une organisation cliente particulière de HUMAN. L’absence d’attribution au client décrit cette condition de divulgation. Elle ne signifie pas que les identifiants ne peuvent relier des activités et n’établit pas qu’une entité gouvernementale a reçu des informations d’un site particulier.
Ces clauses concernent des destinataires différents et doivent rester séparées dans l’évaluation d’une intégration. Un rapport client est une information rendue au client ; un éventuel partage avec d’autres clients soutient les fonctionnalités du Produit ; une éventuelle divulgation gouvernementale concerne certains identifiants et les finalités déclarées des organismes. La section 2 ne fournit pas de registre de destinataires par déploiement. La question pratique pour un client est de savoir quelles dispositions s’appliquent à ses données en qualité de sous-traitant selon son contrat, y compris les conditions régissant ces utilisations et divulgations possibles.
Les dispositions d’utilisation supplémentaire de la même section du Produit indiquent que HUMAN peut utiliser les données en qualité de sous-traitant pour la sécurité et l’analytique du Produit, avec la détection des schémas comportementaux comme exemple. La section permet aussi l’agrégation pour la promotion générale de l’entreprise et les comparaisons de référence sectorielles. Ces finalités déclarées distinguent l’analyse de sécurité des usages d’informations agrégées au-delà de l’évaluation d’une requête individuelle. Un client évaluant la limitation des finalités doit identifier les traitements autorisés applicables à son intégration. Les réglages de cohérence du navigateur ne peuvent modifier ces finalités contractuelles après la fourniture des informations au service.
La section 2 décrit également des divulgations possibles à des prestataires de services, lorsque la loi ou une procédure judiciaire l’exige, et dans certaines opérations d’entreprise comme une fusion ou une vente. Ce sont des déclarations de politique sur des circonstances potentielles de traitement. Elles ne prouvent ni un transfert observé ni l’accès d’un destinataire actuel au dossier d’un visiteur. L’information d’un site concret doit distinguer sa relation de service des conditions de transactions hypothétiques, tandis que son évaluation du service doit tenir compte des dispositions contractuelles pertinentes couvrant les deux.
La section du Produit et du sous-traitant ne fournit aucune durée chiffrée de conservation de ces enregistrements. Les dispositions de conservation de la section précédente de la politique, relative au responsable du traitement, concernent une autre qualité de traitement et ne peuvent être réaffectées aux données du Produit. La réponse disponible est donc asymétrique : la section 2 fournit des informations réelles sur les voies de collecte, les rapports, les finalités et les destinataires possibles, tandis que la durée des données de ce client traitées par HUMAN comme sous-traitant exige encore des informations contractuelles ou de service applicables. Une durée de conservation du Produit non précisée doit le rester, sans être déduite de _pxvid ou des conditions du responsable du traitement.
La classification d’un site en « Strictement nécessaire » ou « Analytique » diffère aussi d’une conclusion juridique. Le tableau de stockage de HUMAN fournit ces catégories pour ses entrées, mais n’évalue pas toutes les juridictions, finalités de sites ou implémentations. La conformité juridique exige les faits et obligations applicables. Ni le choix d’un navigateur axé sur la confidentialité ni la citation de la catégorie d’un cookie du fournisseur ne démontrent la conformité, l’anonymat ou l’absence d’obligations de traitement pour l’exploitant du site.
Contrôles du navigateur et responsabilités du site
La présentation de l’empreinte du navigateur de BotBrowser décrit des contrôles fondés sur des profils pour les informations exposées par le navigateur. Dans la matrice de signaux de HUMAN, ces contrôles concernent le côté navigateur et rendu de la relation. Ils peuvent soutenir la cohérence de ce que rencontre le contenu web. Ils ne configurent pas le traitement du Detector, ne changent pas les conditions contractuelles de conservation d’un site et ne décident pas de l’application de la politique par l’Enforcer.
Le guide Bot Script de BotBrowser décrit un contexte d’automatisation privilégié et l’accès au débogueur. Ce contexte peut soutenir une observation autorisée du navigateur, mais ne renseigne pas sur les accords clients de HUMAN. La distinction est pratique pour recueillir des preuves : un événement du navigateur relève du relevé d’exécution, un paramètre facultatif de rapport de la configuration d’intégration, et un usage ultérieur autorisé des conditions de traitement du service. Aucun de ces enregistrements ne remplace les autres.
Pour un visiteur, le repli publié de pxcts justifie de distinguer les contrôles des cookies d’une évaluation complète du stockage. Modifier une autorisation de stockage ne démontre pas l’indisponibilité de tous les mécanismes documentés de continuité. Les contrôles du navigateur doivent être évalués selon le type de stockage et la portée du site concernés, en examinant séparément les conséquences fonctionnelles. C’est une question de confidentialité et de compatibilité, pas une voie vers un résultat garanti d’application des politiques.
Pour l’exploitant d’un site, la politique du Produit rend l’examen de l’intégration plus concret. Il faut établir si le déploiement comprend la balise de détection, une intégration serveur, la consommation de journaux ou une combinaison. Puis identifier si les paramètres account ID, de campagne, d’emplacement ou publicitaires transmis par le client sont activés et ce que chacun représente. Cet inventaire distingue les informations facultatives de rapport choisies par le client des entrées de continuité générées par le navigateur. Il identifie aussi les voies de collecte qu’une inspection limitée au navigateur laisserait inexplorées.
Un examen distinct du service doit traiter les modalités de traitement déclarées dans la section 2 : amélioration du Produit, partage possible avec d’autres clients, rapports et divulgation possible d’identifiants à des entités gouvernementales. La question pertinente est de savoir comment ces dispositions s’appliquent aux données du client traitées par HUMAN comme sous-traitant selon son accord. Une capture réseau pourrait établir une transmission sortante particulière, mais ne révélerait pas tous les traitements ultérieurs du service. Inversement, l’autorisation d’une divulgation possible dans une politique ne démontre pas qu’une telle transmission ou divulgation a eu lieu.
Pour la conservation, demander la durée ou les critères de détermination applicables aux données du Produit du client, y compris les modalités de suppression pertinentes. Les sources publiques indiquent déjà 5.5 minutes pour _px* et un an pour _pxvid, ce qui permet de préciser ces durées dans le navigateur. Elles laissent sans réponse la durée distante correspondante. Consigner cette question de service non résolue avec les expirations connues du navigateur produit une évaluation du stockage plus exacte que reprendre une durée de la section du responsable du traitement ou considérer toutes les catégories comme inconnues.
Kasada décrit une autre répartition des produits : Bot Defense agit sur les requêtes et Account Intelligence évalue les relations entre comptes. L'analyse de la confidentialité des challenges Kasada sépare ces décisions des contrôles d'exposition du navigateur, sans attribuer à un autre service les durées de stockage ou les composants de HUMAN.
Sources
- HUMAN Applications Protection : présentation. Déclaration publique du Sensor, du Detector, de l’Enforcer, de l’échelle de score, de la politique et de la voie Risk API, consultée le 14 novembre 2026.
- HUMAN Applications Protection : présentation de la détection. Déclaration publique des familles de signaux, des exemples d’interaction et des catégories d’analyse, consultée le 14 novembre 2026.
- HUMAN Applications Protection : cookies et stockage web. Périmètres produit, finalités du stockage, durées et explications des attributs des cookies publiés, consultés le 14 novembre 2026.
- HUMAN : politique de confidentialité, section 2 : données en qualité de sous-traitant. Voies de collecte du Produit, exemples de requête HTTP, identifiants facultatifs transmis par le client, périmètre contractuel, finalités de traitement et destinataires possibles, consultée le 14 novembre 2026. La section précédente sur le responsable du traitement ne fournit aucune durée de conservation du Produit.
- BotBrowser : présentation de l’empreinte du navigateur. Documentation produit des contrôles de profils portant sur les informations exposées par le navigateur.
- BotBrowser : premiers pas avec Bot Script. Documentation produit du contexte d’automatisation et de l’accès au débogueur, distincte des constats de collecte par des tiers.
Conclusion pratique
Pour un déploiement réel, rapprocher l’inventaire de stockage du domaine de sa configuration d’intégration HUMAN et des conditions de traitement du Produit. Commencer par déterminer si les identifiants de rapport fournis par le client sont activés, puis obtenir les informations applicables de conservation des données en qualité de sous-traitant. Ces deux réponses propres au client résolvent des questions qu’un inventaire d’empreintes du navigateur et le tableau public d’expiration des cookies ne peuvent trancher.
Questions fréquentes
PerimeterX mesure-t-il le rendu visuel et audio ?
La présentation de la détection de HUMAN cite les capacités de rendu visuel et audio parmi les indicateurs. C’est une déclaration du fournisseur sur une famille de signaux, pas une observation de l’exécution d’une API précise sur un site actuel.
Un cookie de cinq minutes signifie-t-il que l’association cesse après cinq minutes ?
L’expiration indiquée pour _px* est de 5.5 minutes. D’autres entrées publiées comprennent des cookies visiteur d’un an et des stockages de repli ; cette seule expiration ne peut donc définir la continuité de tout le système ou la conservation serveur.
Tous les cookies répertoriés sont-ils présents sur chaque site protégé ?
La référence couvre plusieurs produits HUMAN. L’existence d’une ligne n’établit pas que le produit, la fonctionnalité ou le mécanisme de repli concerné est actif sur un domaine particulier.
Un journal V8 complet expliquerait-il un score de risque ?
Un journal attribuable peut établir des accès aux interfaces du navigateur dans sa couverture effective. Le score implique aussi une analyse distante et les entrées de l’Enforcer ; son sens et ses effets sur la politique exigent des preuves au-delà de l’exécution du navigateur.
Cet article fait partie du guide : Qu'est-ce qu'une empreinte de navigateur ?
Articles Connexes
Kasada : signaux des défis et confidentialité
EmpreinteAkamai Bot Manager : données du capteur et vie privée
EmpreinteVie privée hCaptcha : signaux et limites des preuves
EmpreinteFunCaptcha : signaux, sessions et vie privée
EmpreinteDataDome : signaux et exposition de la vie privée
EmpreinteVie privée reCAPTCHA : signaux et limites des preuves
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.