Kasada : signaux des défis et confidentialité
Signaux des défis Kasada, relations entre appareils et comptes, rôles de traitement et limites des contrôles de confidentialité du navigateur.
BotBrowser Team
Vous voulez la documentation structurée pour Empreinte ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Un défi Kasada peut soulever une question de confidentialité même sans énigme visible : quelles informations le navigateur expose-t-il et quels autres enregistrements le service peut-il y relier ? Kasada décrit Bot Defense comme fonctionnant sans CAPTCHA et lisant des signaux du navigateur, du système d’exploitation et du matériel. BotBrowser permet de contrôler des propriétés du navigateur et du rendu grâce aux contrôles documentés de son moteur, mais ne peut pas déterminer les décisions serveur de Kasada, les relations entre comptes ou la conservation des données. La distinction pratique sépare le contrôle d’une surface exposée du navigateur du contrôle de ce qu’un service distant fait des informations disponibles.
Résumé
- Kasada décrit publiquement des signaux du navigateur, du système d’exploitation et du matériel. Ces catégories sont des déclarations, pas un inventaire publié des appels JavaScript effectués sur chaque page protégée.
- Bot Defense et Account Intelligence servent des décisions différentes. Le premier décrit un blocage automatique des requêtes ; le second décrit des relations entre comptes, des scores de risque et des motifs pour la réponse du client.
- La politique de confidentialité de Kasada cite l’identifiant d’appareil, l’adresse IP, la géolocalisation et les données du navigateur parmi des catégories plus larges d’informations personnelles. Une catégorie de politique ne prouve pas que chaque déploiement collecte chaque élément.
- La recherche locale n’a pas établi d’enregistrement V8 de Kasada authentique et attribué à sa source. Des relevés graphiques identifiant seulement la page et un jeu de test synthétique ne peuvent étayer une affirmation d’API à l’exécution.
- Les appareils partagés, les adresses IP changeantes et les comptes liés créent des connexions pertinentes pour la confidentialité. L’exemple même du fournisseur indique que les connexions seules ne prouvent pas une fraude.
- Les contrôles d’exposition du navigateur, la politique de réponse du client et les obligations du sous-traitant exigent des vérifications séparées. Aucun ne démontre l’anonymat ni ne garantit l’autorisation d’utiliser un site.
Sommaire
- Un défi invisible a aussi des frontières de navigateur et de requête
- Signaux du navigateur et relations entre comptes servent des décisions différentes
- Les données déclarées des appareils créent plusieurs expositions de confidentialité
- Les rôles de traitement déterminent les interlocuteurs de confidentialité
- Ce qu’une observation attribuable du navigateur peut établir
- Contrôles du navigateur et politique de réponse d’un site propre
- Conclusion pratique
Un défi invisible a aussi des frontières de navigateur et de requête
Le mot défi suggère souvent une tâche visible. Un service peut au contraire évaluer une requête pendant que la page exécute un logiciel client et échange des informations en arrière-plan. La description de la plateforme de Kasada indique explicitement qu’elle n’utilise pas de CAPTCHA. Cette affirmation décrit le modèle d’interaction annoncé ; elle n’établit ni que la page ne collecte rien ni qu’un visiteur ne peut jamais subir un échec de requête. L’effort visible et l’exposition d’informations sont des propriétés différentes de la même interaction. L'analyse de confidentialité du jeton AWS WAF donne un autre exemple documenté de validation silencieuse et d'état de session, pas une preuve du contenu des jetons Kasada.
Kasada identifie le navigateur, le système d’exploitation et le matériel comme catégories d’entrée de Bot Defense. Un navigateur peut exposer des caractéristiques de son environnement par des interfaces web, tandis qu’une requête arrive aussi avec un contexte réseau. Les noms publics des catégories n’identifient ni une liste exhaustive d’interfaces, ni leurs arguments, ni les conditions d’accès à chacune. Traiter ces noms comme un schéma fixe de collecte ajouterait une précision absente de la description publiée. Le discours produit sur les incohérences ne constitue pas non plus une mesure indépendante de la justesse de classification.
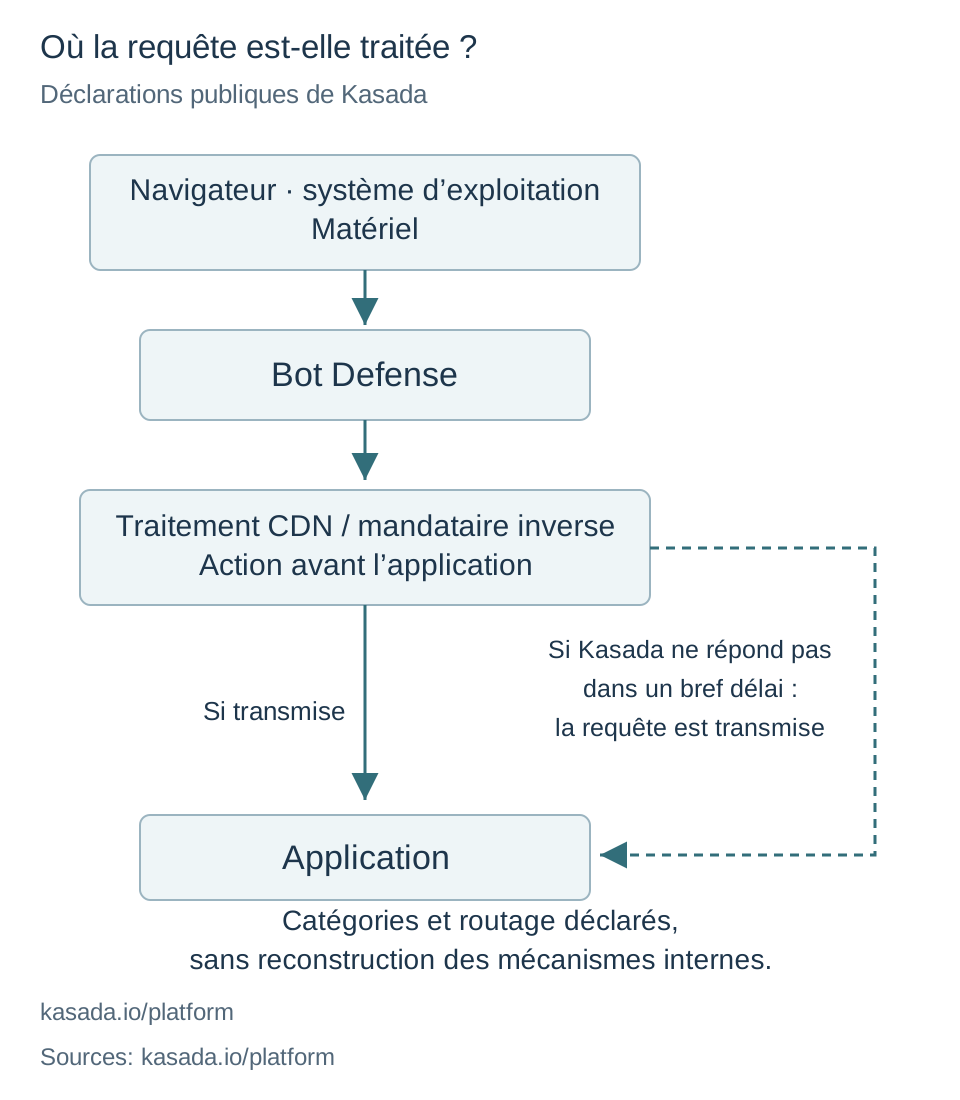
L’emplacement du déploiement change les interlocuteurs capables d’expliquer une interruption apparente. Kasada indique pouvoir fonctionner comme un processus en périphérie avec un CDN existant ou comme un proxy inverse. La FAQ de sa plateforme indique aussi qu’une requête passe si Kasada ne répond pas dans un bref délai. C’est un comportement de disponibilité déclaré, pas une garantie chiffrée de délai. Un exploitant enquêtant sur un incident a besoin de l’intégration effective et de son résultat enregistré ; une capture d’écran du navigateur ne distingue pas, à elle seule, une réponse explicite d’un service de décision indisponible.
La distinction importe autant pour la confidentialité que pour la fiabilité. Une intégration en périphérie peut voir une requête avant son traitement par l’application, tandis que les enregistrements applicatifs peuvent déjà l’associer à un compte. Le seul emplacement d’une intégration n’établit pas quels en-têtes, champs de compte ou autres éléments de contexte elle transmet. Un inventaire utile du déploiement identifie la frontière d’intégration, les produits activés et le flux réel des données. La description périphérique du fournisseur fournit une première question d’architecture, pas l’assurance d’un flux identique pour tous les clients.
L’absence de CAPTCHA est donc un fait étroit d’interface utilisateur. Elle ne doit pas devenir une absence d’informations personnelles, de profilage ou de besoin de réexamen. La politique de confidentialité de Kasada reconnaît séparément des outils automatisés pour identifier et bloquer des bots malveillants, susceptibles d’impliquer des informations personnelles. La politique décrit aussi une voie d’opposition et de réexamen humain. Ces déclarations concernent le traitement et les recours, même sans énigme visuelle à résoudre pour le visiteur.
Pour une personne diagnostiquant une page inconnue, l’interaction visible reste une preuve utile de ce qui s’est passé localement. Elle ne suffit pas à établir le sous-système responsable ou les catégories envoyées à distance. La comparaison existante des familles de défis sépare l’interaction de l’emplacement et de la responsabilité de décision. Cette séparation précise la question Kasada : déterminer le service déployé et la responsabilité des données avant d’attribuer une explication à une interruption visible. Aucune liste publique de catégories n’établit le score d’un visiteur précis ou le motif du refus d’une requête par un site.
Signaux du navigateur et relations entre comptes servent des décisions différentes
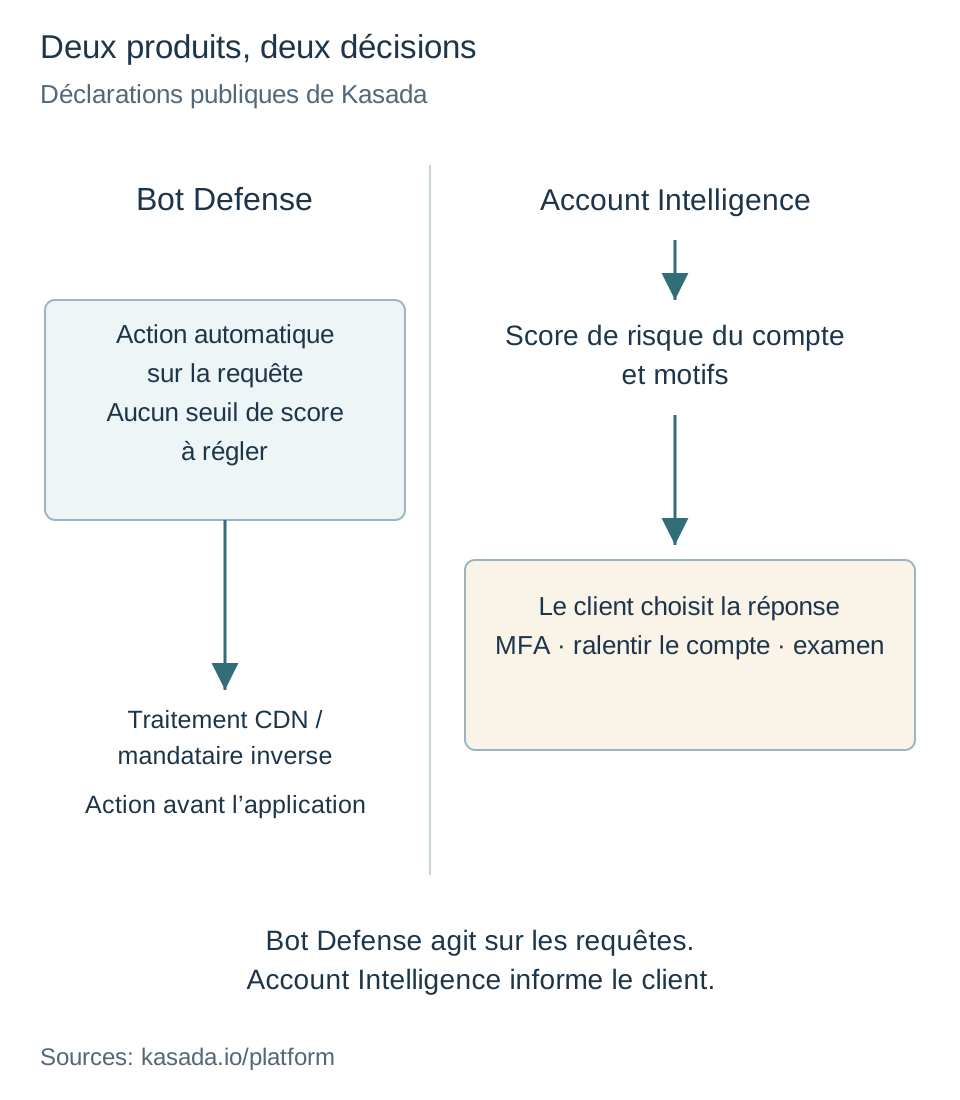
La plateforme de Kasada combine plusieurs produits, mais ils ne doivent pas être traités comme des noms interchangeables d’un même test de navigateur. Bot Defense décrit une action automatique sur les requêtes et indique que le client n’a pas à fixer de seuils de score. Account Intelligence décrit une autre sortie : un score de risque de compte accompagné de motifs, évalué avec l’activité et la localisation du compte. Projeter ce score de compte sur un champ Bot Defense côté navigateur inventerait une interface publique. Le produit et l’unité de décision doivent rester associés à chaque affirmation.
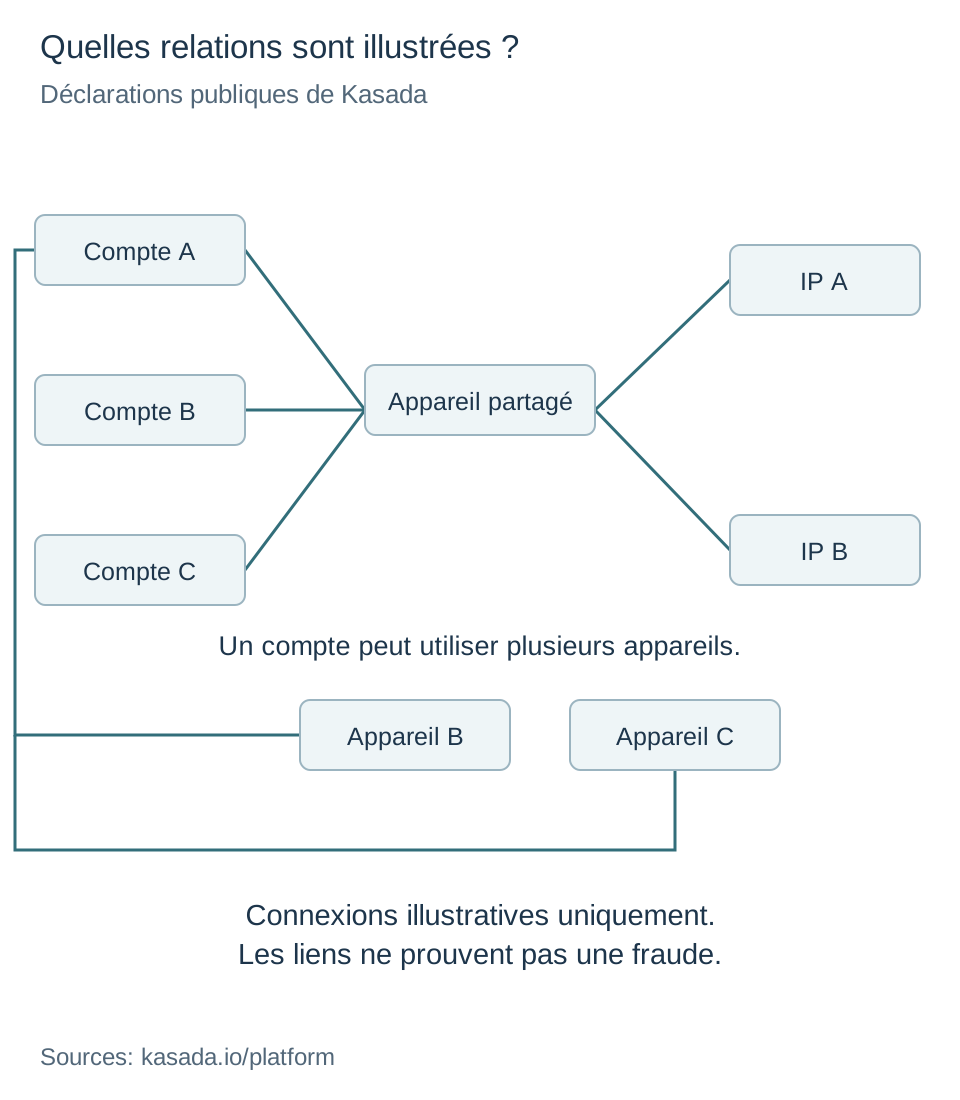
L’exemple de comptes de la plateforme indique que plusieurs comptes peuvent partager un appareil et que celui-ci peut apparaître sous plusieurs adresses IP. Il décrit aussi la relation inverse : un compte associé à plusieurs appareils. Ce sont des affirmations de relations entre enregistrements, pas la preuve qu’un appareil correspond à une personne physique. Kasada présente ces relations comme illustratives et précise que les connexions seules ne prouvent pas une fraude. Cette réserve est essentielle lorsqu’une équipe de sécurité examine les effets sur la confidentialité du rapprochement de sessions autrement séparées.
L’usage d’un appareil partagé fournit un exemple ordinaire de l’importance de cette distinction. Un ordinateur familial ou un poste de travail administré peut servir à plusieurs comptes. Inversement, une personne peut utiliser un téléphone et un ordinateur portable. Ces exemples illustrent l’ambiguïté de la relation, pas une fréquence mesurée dans les déploiements Kasada. L’examen d’un compte nécessite une activité et un contexte pertinents en plus d’une connexion d’appareil. La description du produit inclut elle-même l’activité et la localisation du compte dans l’évaluation, sans présenter la connectivité comme un verdict suffisant à lui seul.
Changer d’adresse IP ne supprime pas toutes les autres relations possibles. Le fournisseur décrit précisément la reconnaissance de relations d’appareils partagés malgré les changements d’IP. Cette déclaration de portée intéresse la confidentialité car elle sépare la continuité réseau de celle associée à l’appareil. Elle n’identifie pas l’algorithme de rapprochement des appareils, ne démontre pas la durée d’un lien et ne prouve pas quel visiteur a été relié. Une évaluation d’achat ou de confidentialité peut demander ces propriétés propres au déploiement sans exiger de code de détection protégé. La déclaration publique de la plateforme étaye la question, pas une réponse universelle.
Kasada décrit les réponses du client aux constats d’Account Intelligence comme des options telles qu’une authentification supplémentaire, le ralentissement d’un compte ou son envoi en réexamen. Ce sont des choix applicatifs et opérationnels. Une propriété du navigateur ne peut autoriser une étape supplémentaire d’authentification ni déterminer quel employé peut examiner les motifs. Les exploitants ont besoin d’un responsable de la réponse et d’un moyen d’évaluer son effet sur l’activité légitime. Les options de réponse déclarées sont des exemples d’actions du client, pas des instructions pour qu’un visiteur modifie des signaux afin d’obtenir un résultat différent.
Tableau des produits et responsables de décision
| Question | Périmètre publié de Kasada | Preuves encore nécessaires dans le déploiement | Décision responsable |
|---|---|---|---|
| Pourquoi une requête a-t-elle été interrompue ? | Bot Defense décrit un traitement automatique des requêtes | Résultat effectif de l’intégration et réponse de l’application | L’exploitant périphérique ou applicatif examine la requête réelle |
| Pourquoi les comptes ont-ils été reliés ? | Account Intelligence décrit des relations entre appareils, IP et comptes | Finalité de la relation, identifiants effectifs, conservation et activité pertinente | L’équipe autorisée d’examen des comptes évalue le contexte |
| Pourquoi une autre étape d’authentification a-t-elle été demandée ? | Les options de réponse du client comprennent MFA | Politique activée et enregistrement d’audit de l’application | Le responsable applicatif explique la réponse |
| Combien de temps une relation d’appareil subsiste-t-elle ? | La politique générale lie la conservation à la finalité et au droit applicable | Durée propre au produit, comportement de suppression et copies en aval | Le client et les parties concernées par le traitement établissent la règle |
| Les propriétés du navigateur peuvent-elles être contrôlées ? | BotBrowser documente des contrôles du moteur fondés sur des profils | Surface prise en charge et configuration réelle | Le responsable du navigateur gère l’exposition ; les décisions distantes restent séparées |
La règle de choix consiste à identifier le produit et l’unité de décision avant de retenir une explication. Un événement de requête exige des preuves de requête ; une relation de comptes exige des preuves de traitement des comptes. La plateforme Kasada fournit les distinctions, tandis que la politique de confidentialité fournit des conditions générales de traitement. Aucun document ne résout seul la politique d’un site particulier. Le tableau aide un responsable à demander l’enregistrement manquant à la bonne équipe sans traiter un symptôme visible du navigateur comme une explication du risque de compte.
Les données déclarées des appareils créent plusieurs expositions de confidentialité
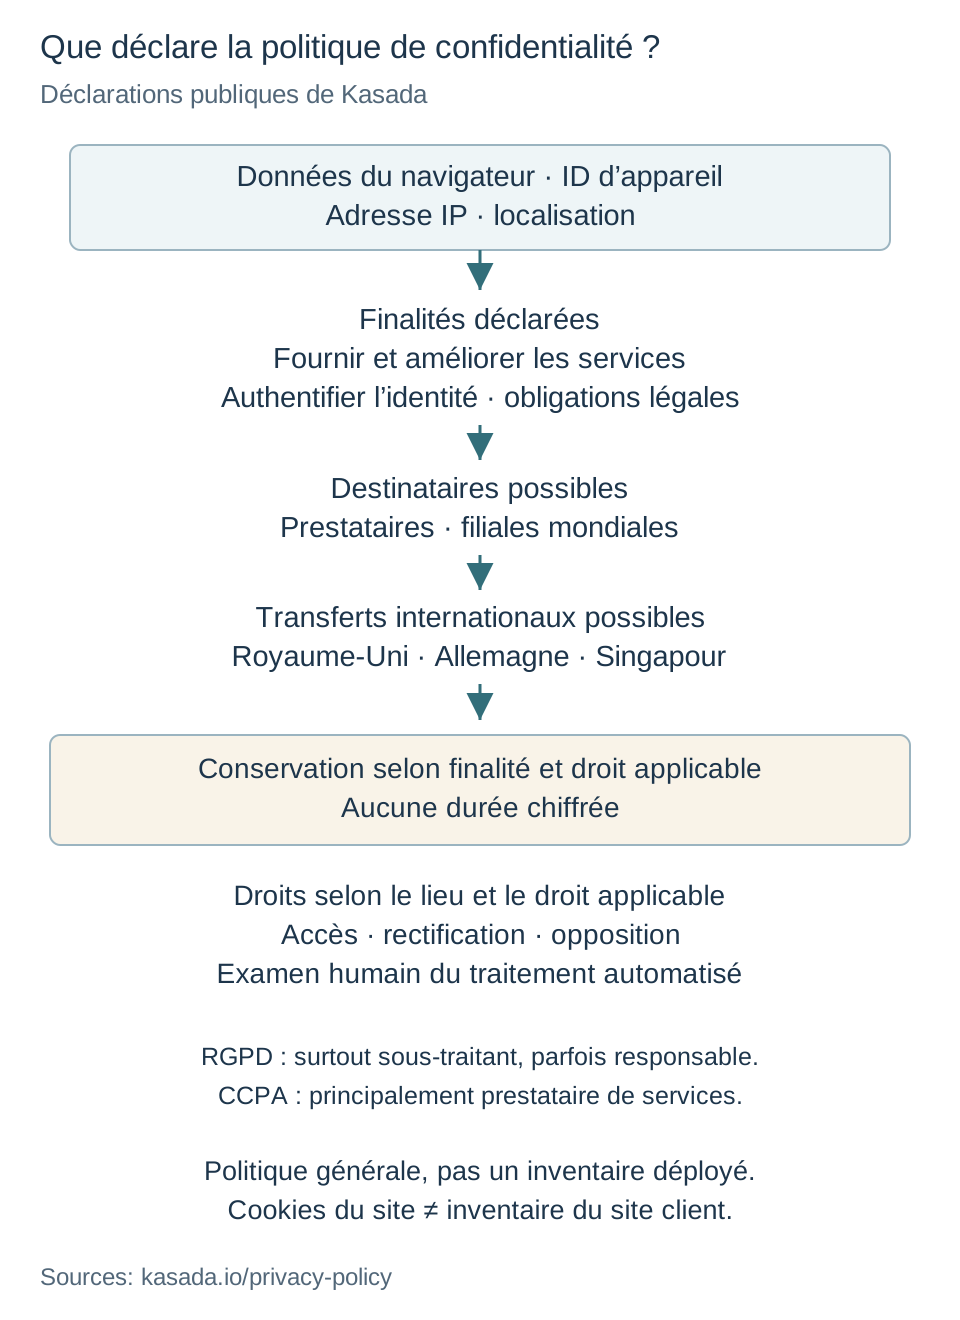
La politique de Kasada cite l’identifiant d’appareil, l’adresse IP, la géolocalisation et les données du navigateur parmi les informations d’appareil. Elle énumère aussi, dans son périmètre plus large, des informations d’identité, de contact, de communication, de service et d’usage du site. Ces catégories couvrent les sites et services du fournisseur ; elles n’affirment pas que chaque script de page protégée collecte chaque élément cité. Les sections de périmètre et de collecte de la politique doivent rester associées à cette liste. Sinon, une déclaration organisationnelle générale peut être présentée à tort comme un événement précis de collecte JavaScript sur la page d’un client.
Les identifiants d’appareil soulèvent une question de persistance : des informations issues d’interactions séparées peuvent-elles être associées au même identifiant ? Le nom identifiant d’appareil n’établit ni sa construction, ni son unicité, ni sa durée de vie, ni son mécanisme de stockage. La politique n’en fait pas un numéro de série matériel, un cookie particulier ou une empreinte précise du navigateur. Chaque possibilité a des implications différentes pour la confidentialité et nécessite ses propres preuves. L’affirmation défendable est la catégorie déclarée, suivie d’une question de l’exploitant sur l’identifiant effectif dans le produit activé.
Une adresse IP ajoute du contexte réseau, mais son interprétation dépend de la connexion. Les réseaux partagés et les affectations réseau changeantes en font une étiquette d’identité imparfaite. L’exposition de confidentialité vient de l’usage de ce contexte avec d’autres enregistrements disponibles, pas de l’hypothèse qu’une adresse égale une personne. L’exemple de relations de comptes de Kasada sépare explicitement appareils, comptes et adresses IP. Un inventaire de données doit donc les conserver comme catégories distinctes et enregistrer leur finalité, sans les fusionner dans un champ non documenté d’identité du visiteur.
La localisation exige une formulation tout aussi prudente. La politique nomme la géolocalisation dans sa catégorie d’appareil et décrit la ville et l’État dans son avis californien. Aucune affirmation ne prouve qu’une page web a demandé une autorisation de localisation précise du navigateur. La géolocalisation peut être une catégorie générale de politique, et différents produits peuvent recevoir du contexte par des voies différentes. Une affirmation sur une demande réelle d’autorisation ou une lecture précise de position exige une observation correspondante. L’avis de confidentialité justifie de demander la granularité et la source, sans inventer un appel d’API du navigateur.
Les données du navigateur peuvent exposer des caractéristiques utiles au regroupement d’un environnement, mais l’expression ne fournit pas une définition complète d’empreinte. Une évaluation de confidentialité gagne à séparer propriétés descriptives, identifiants persistants, activité observée et inférences. Ces catégories répondent à des questions différentes de collecte et d’usage. La présentation du navigateur BotBrowser documente des contrôles sur les surfaces du navigateur et du rendu ; elle n’affirme pas que modifier une surface efface les informations déjà disponibles par une relation de compte ou de réseau. La cohérence des propriétés exposées est une capacité du navigateur, pas une preuve d’absence d’association distante.
Finalité de sécurité et réutilisation des relations
La politique indique que les informations servent à fournir les services, authentifier l’identité, communiquer, traiter les paiements, respecter les exigences légales et comprendre l’usage du site. Ces finalités dépassent une seule requête protégée. Un examen doit demander quelle finalité s’applique à chaque catégorie dans le service activé. Les informations de paiement et de recrutement d’une politique organisationnelle, par exemple, ne doivent pas être silencieusement renommées télémétrie des visiteurs. Les sections de collecte et d’usage distinguent interactions directes et autres sources, faisant du périmètre une composante substantielle de l’analyse de confidentialité.
Relier des informations peut accroître l’exposition même lorsque les champs sous-jacents sont ordinaires pris isolément. Une relation de comptes peut rendre une connexion d’appareil visible à une équipe antifraude ; le contexte du navigateur peut aider à décrire une requête ; l’activité du compte peut fournir une interprétation supplémentaire. Le parcours de comptes de la plateforme décrit la combinaison des relations avec l’activité et la localisation. La tâche de l’exploitant consiste à limiter la relation à sa finalité justifiée, contrôler qui la voit et définir sa durée utile. Aucune de ces propriétés ne découle du seul fait qu’un produit de sécurité est installé.
Kasada déclare ne pas vendre d’informations personnelles. La section californienne emploie aussi les termes juridiques vente et partage et comporte une réserve concernant des activités susceptibles d’entrer dans ces définitions. Ces termes ne doivent pas être remplacés par une allégation d’usage publicitaire ni étendus en une promesse d’absence de toute divulgation. La même politique décrit des prestataires, des sociétés affiliées, des obligations légales et des transferts d’entreprise. Une déclaration de non-vente et une déclaration de divulgation opérationnelle peuvent coexister ; elles répondent à des questions différentes de destinataire et de finalité.
Les rôles de traitement déterminent les interlocuteurs de confidentialité
Kasada indique agir généralement comme sous-traitant au sens du RGPD et pouvoir agir comme responsable du traitement dans certaines situations. Elle décrit les fournisseurs tiers employés pour traiter les données comme des sous-traitants ultérieurs. Selon la CCPA, elle indique opérer principalement comme prestataire de services et respecter les obligations d’entreprise lorsqu’elle agit comme telle. Ce sont des déclarations de politique sur les rôles, pas une détermination juridique pour chaque intégration. L’arrangement client effectif détermine quelle organisation explique le traitement d’un site protégé et quelle partie peut agir sur une demande.
Un exploitant peut concrétiser cette distinction en séparant sa propre relation avec un visiteur de celle du fournisseur avec un client ou un utilisateur de son site. Le dossier de compte d’un site protégé peut relever des finalités de ce site, tandis qu’un dossier de contact commercial du fournisseur a une autre finalité. Le périmètre de la politique couvre les sites et services de Kasada et précise qu’elle ne s’applique pas aux sites tiers. Un visiteur doit donc pouvoir trouver l’avis et la voie de contact du site protégé ainsi que les déclarations pertinentes du fournisseur. Un seul lien de politique ne peut expliquer les responsabilités de toutes les parties.
Destinataires, transferts et conservation
Kasada indique partager des informations avec des prestataires tiers lorsque cela est nécessaire pour fournir ses services, sous réserve d’accords de traitement des données. Elle décrit aussi des partages avec ses sociétés affiliées mondiales, avec consentement et dans des circonstances de transfert d’entreprise, en plus des finalités de service et légales déclarées. Une évaluation du sous-traitant peut demander quelles parties reçoivent quelles catégories et selon quel arrangement. La déclaration des destinataires n’établit pas que chaque destinataire cité reçoit chaque dossier de visiteur. Une liste de destinataires propre au produit et l’accord client sont plus utiles qu’une affirmation universelle non étayée sur tout le trafic.
La politique envisage des transferts hors d’Australie et des États-Unis, notamment au Royaume-Uni, en Allemagne et à Singapour, et indique que les exigences légales sont remplies avant le transfert. Cela ne garantit pas qu’une requête particulière est restée dans un pays ou l’a traversé. La localisation des données, l’accès distant et le traitement ultérieur peuvent exiger des réponses contractuelles séparées. Les conditions publiées de transfert justifient une demande sur les destinations et garanties applicables, sans fournir une trace de routage en direct ou une conclusion juridique propre à un pays.
La conservation est décrite selon la nécessité pour la finalité de collecte et le droit applicable. La politique ne donne pas de durée de vie chiffrée universelle pour un identifiant de navigateur ou une relation de compte. Un exploitant doit demander la durée ou le critère de chaque enregistrement pertinent, la propagation de la suppression et l’éventuelle modification du traitement par une exigence de sécurité ou légale. Ce sont des questions d’implémentation et d’accord. Un chiffre emprunté aux durées publiées des cookies de HUMAN serait particulièrement trompeur ici : la déclaration de conservation de Kasada ne fournit aucun calendrier commun de ce type.
La section des cookies de la politique décrit la personnalisation de l’expérience et le suivi de l’usage du site, en avertissant que désactiver les cookies peut affecter le fonctionnement. Ce n’est pas un catalogue de cookies installés par chaque intégration client. Elle n’identifie pas les noms, finalités ou réglages effectifs d’expiration des cookies d’un site protégé. La déclaration des cookies doit rester dans son périmètre déclaré, tandis que le responsable du site vérifie son déploiement et son avis réels. La durée de stockage côté navigateur et la conservation des enregistrements serveur exigent aussi des preuves séparées ; supprimer l’un ne démontre pas la suppression de l’autre.
Droits et voie de réexamen utilisable
La politique décrit des droits d’accès, de rectification, d’effacement, de limitation, de portabilité, d’opposition, de retrait du consentement et de réclamation, selon le lieu, le droit applicable et les circonstances. Elle indique séparément que les personnes peuvent s’opposer à certains traitements automatisés et demander un réexamen humain. Ce sont des voies et conditions déclarées, pas la garantie que chaque demande produit un effacement immédiat ou l’annulation d’une décision de compte. Un avis exact doit préserver ces conditions au lieu de transformer une liste de droits possibles en engagement de service inconditionnel.
Un examen opérationnel utile sépare deux sujets : un problème d’accès nécessitant l’assistance applicative et une demande d’informations personnelles nécessitant le bon contact de confidentialité. Ils peuvent concerner la même interaction tout en exigeant des enregistrements et une autorité différents. Les sections des rôles et contacts de la politique fournissent des voies auprès du fournisseur, tandis que le site protégé doit identifier la sienne. Une équipe d’assistance peut recueillir le minimum nécessaire pour retrouver l’incident sans demander au visiteur d’exporter un historique de navigation sans rapport, des identifiants de compte ou un profil complet de navigateur.
Un avis californien n’est pas une spécification de capteurs du navigateur
L’avis californien organise les informations en catégories juridiques et indique si elles ont éventuellement été collectées ou partagées dans les douze mois précédents. Il comprend les identifiants, les informations commerciales, l’activité internet ou réseau, la géolocalisation, les informations professionnelles et les inférences. Ces lignes ne décrivent pas toutes la même population ou voie de collecte. Un dossier de recrutement et l’activité du navigateur peuvent figurer dans l’avis de confidentialité d’une organisation tout en relevant de finalités différentes. La fenêtre déclarative de douze mois de l’avis ne promet pas non plus de conserver chaque enregistrement pendant douze mois.
L’avis marque les informations biométriques et les données sensorielles comme non collectées ni partagées dans ce tableau. Il marque séparément les inférences comme catégorie possible, en décrivant des tentatives de déduire préférences et comportements des informations collectées. Ces affirmations doivent rester distinctes : une catégorie d’inférences n’établit ni identification biométrique, ni enregistrement audio, ni modèle particulier d’identification. Une ligne négative ne valide pas non plus indépendamment chaque déploiement actuel. La description exacte suit la formulation et le périmètre de l’avis publié, avec des preuves propres au produit pour une affirmation technique plus étroite.
La politique indique aussi que Kasada ne collecte pas intentionnellement d’informations personnelles sensibles et ne traite pas sciemment d’informations sur les enfants de moins de dix-huit ans. Ce sont des déclarations de politique du fournisseur, pas des mesures de chaque personne accédant à une page protégée. Un site destiné à des publics plus jeunes a toujours besoin de sa propre évaluation du traitement et d’un arrangement approprié ; il ne peut déduire d’une déclaration générale du fournisseur que les requêtes du navigateur ne contiennent aucune information personnelle. Le périmètre large et les exclusions de la politique font du public et de la finalité des questions pour le responsable du site, pas des champs déductibles des graphismes du navigateur.
Base juridique, consentement et réexamen humain sont des questions séparées
Kasada cite le consentement, l’obligation contractuelle et l’intérêt légitime parmi les bases juridiques sur lesquelles elle s’appuie, et indique établir une base avant de traiter les données. La liste ne choisit pas la base applicable au visiteur d’un site protégé particulier. Elle ne signifie pas non plus que chaque opération de traitement dépend du consentement. La distinction affecte l’explication d’une demande d’opposition ou de retrait par un responsable : il faut identifier la finalité, le rôle et la base concernés avant de décrire la réponse disponible. Les sections du RGPD et des droits fournissent le cadre déclaré sans résoudre un cas juridique individuel.
Le retrait a une réserve précise dans la politique : lorsque le traitement repose sur le consentement, son retrait ne change pas la licéité du traitement antérieur au retrait. L’effacement est décrit comme disponible dans certaines circonstances, tandis que l’opposition et la limitation ont leurs propres conditions. Tout réunir en une instruction unique de suppression totale ferait perdre ces conditions. Une application peut plutôt orienter une demande vers son responsable de confidentialité, identifier le traitement concerné et communiquer l’action résultante. La formulation publiée des droits étaye ce traitement différencié plutôt qu’une garantie technique inconditionnelle.
La section des décisions automatisées indique que des outils peuvent traiter des informations personnelles pour identifier et bloquer des bots malveillants, propose l’opposition et le réexamen humain et précise que ces outils ne prennent pas les décisions décrites ayant des effets juridiques ou d’importance similaire. La section RGPD décrit séparément des droits sous conditions concernant un traitement exclusivement automatisé ayant de tels effets. Les deux affirmations figurent dans la politique. Aucune n’est un constat indépendant de l’effet du refus d’un site individuel. Appliquer les conditions juridiques déclarées exige d’évaluer la situation réelle du visiteur.
Ce qu’une observation attribuable du navigateur peut établir
Les catégories publiques servent à identifier des questions de confidentialité ; une observation réelle du navigateur peut tester une affirmation technique plus étroite. Un événement V8 attribué à sa source peut enregistrer l’accès à une interface précise du navigateur par un script identifié pendant une exécution datée. Il nécessite encore du contexte sur l’instrumentation, l’exécution et la couverture. La distinction concorde avec l’analyse séparée des preuves Turnstile : activité enregistrée, activité générée par l’enregistreur et résultats du service distant ne doivent pas fusionner en un seul fait. L’accès aux API est une étape, pas toute la chaîne de traitement.
Pour la recherche locale délimitée sur Kasada examinée ici, aucune exécution V8 authentique admissible et attribuée à sa source n’a été établie. Deux archives d’enregistreurs graphiques identifiaient l’URL de la page plutôt qu’un script fournisseur prouvé comme appelant. Un échantillon V8 distinct était un jeu de test synthétique contenant des cas délibérés d’analyse syntaxique et d’événements perdus. Aucune catégorie n’établit ce que Kasada a lu sur une page de production. Cette limite ne nie pas les catégories de signaux publiées par le fournisseur ; elle empêche de les présenter comme des appels observés indépendamment. Aucun inventaire actuel d’API n’est revendiqué.
La différence entre contexte de page et attribution de l’appelant est substantielle. Plusieurs scripts peuvent s’exécuter sur la même page, et un enregistreur peut lui-même accéder à des propriétés en formatant sa sortie. Une étiquette nommant la page ne sélectionne pas, à elle seule, le script responsable de l’opération. De même, un jeu de test peut contenir des étiquettes réalistes sans enregistrer une interaction réelle avec un service. L’explication générale des empreintes couvre la contribution des surfaces aux descriptions du navigateur ; elle n’établit pas l’usage d’une surface par un fournisseur précis sans preuves supplémentaires.
Observation et transmission sont également séparées. Une lecture locale peut étayer une affirmation d’accès à une interface dans cette exécution. Elle ne peut établir indépendamment quelle valeur a été envoyée, combien de temps le destinataire l’a conservée ou si elle a influencé une décision. Ces affirmations ultérieures exigent les preuves correspondantes du réseau, du service ou du traitement, recueillies dans les contraintes applicables d’autorisation et de confidentialité. Les déclarations de politique de Kasada identifient des catégories et des conditions générales de traitement ; elles ne complètent pas les événements manquants par requête, les pondérations serveur ou le résultat individuel d’un visiteur.
L’absence d’événement accepté doit rester une limite d’observation. Elle peut refléter une couverture manquante, un enregistrement incomplet, des conditions d’exécution différentes ou une interface non consultée pendant cette interaction. Sans preuve, choisir une explication serait spéculatif. La déclaration générale des catégories de la plateforme et un enregistrement délimité manquant peuvent tous deux être rapportés exactement. Aucun ne permet d’affirmer qu’une API n’est jamais utilisée, qu’une configuration de navigateur est acceptée ou qu’un visiteur ne peut être relié par d’autres informations.
Contrôles du navigateur et politique de réponse d’un site propre
BotBrowser documente un système de profils contrôlant des propriétés exposées par le navigateur dans la couche du moteur, y compris des surfaces liées au rendu. Sa présentation du navigateur décrit des voies d’API natives pour ces contrôles plutôt qu’une modification JavaScript dans le contexte de page. Cette distinction architecturale est pertinente lorsqu’un responsable a besoin d’un environnement déclaré cohérent du navigateur. Elle n’établit pas le contrôle de toute surface possible, l’acceptation de l’environnement par un service tiers ou un changement des informations de compte hors du navigateur. Ce sont des affirmations différentes nécessitant des preuves différentes.
Les outils de modification par correctifs fonctionnent dans le périmètre de leur implémentation et de leur point de raccordement réels. Les comparer aux contrôles du moteur du navigateur exige de lire leur comportement pris en charge et de vérifier le contexte affecté, au lieu de supposer qu’une étiquette de produit décrit toutes les propriétés exposées. La comparaison existante entre correctifs et moteur traite directement cette question architecturale. Pour la confidentialité de Kasada, la conclusion utile est limitée : l’exposition du navigateur relève d’une couche, tandis que les relations distantes de comptes, la politique client et la conservation relèvent d’ailleurs. La comparaison ne fournit aucun classement des performances de détecteurs.
Un déploiement propre peut mesurer l’impact sans tout collecter
La plateforme Kasada invite les clients à évaluer une intégration en mode surveillance sur un point d’accès de connexion ou d’API avant de bloquer le trafic. Elle recommande de comparer détection, friction client et charge opérationnelle. Ce sont des options d’évaluation décrites par le fournisseur, pas les résultats d’un test réalisé ici. Un responsable peut définir une évaluation délimitée autour de l’usage applicatif légitime, des produits activés et du minimum d’enregistrements pertinents de l’incident. Cela permet d’enquêter sur une interruption sans faire d’une collecte maximale sur les visiteurs l’exigence par défaut pour comprendre le service.
Une évaluation utile distingue les unités d’événement. Requêtes comptées, sessions affectées et comptes examinés sont des populations différentes ; l’une ne peut remplacer l’autre pour décrire l’impact. Un échec au niveau d’une requête exige aussi le résultat réel de l’intégration et de l’application, y compris le comportement de disponibilité lorsqu’il est pertinent. Les déclarations de la plateforme de Kasada séparent action automatique sur les requêtes, options d’examen des comptes et voie de dépassement du délai. Préserver ces distinctions empêche d’attribuer chaque interruption de connexion à un unique défi invisible du navigateur ou d’interpréter une relation de comptes comme un taux mesuré d’erreurs de requête.
La minimisation des données peut avoir des responsables concrets. L’équipe applicative décide du contexte de compte nécessaire à l’intégration. Les équipes de confidentialité et de sécurité établissent qui peut examiner les relations et pour quelle finalité. L’arrangement de traitement doit fournir un critère de conservation et une voie pour les demandes pertinentes. La politique publiée établit pourquoi ces questions existent ; elle ne résout pas leurs réponses propres au déploiement. Le responsable du navigateur gère séparément l’exposition par les réglages documentés, tandis que le site conserve la responsabilité de ses choix de collecte et de réponse.
Sources
- Plateforme Kasada et distinctions entre produits
- Politique de confidentialité de Kasada
- Explication de la réduction des bots par Kasada
- Présentation du navigateur BotBrowser
Conclusion pratique
Une évaluation de confidentialité d’un défi Kasada commence par le produit activé et son unité de décision. Consigner séparément les catégories déclarées du navigateur et les appels observés, distinguer traitement des requêtes et relations de comptes, puis obtenir les informations effectives sur les destinataires, la conservation et le réexamen auprès des responsables du déploiement. Les contrôles du moteur du navigateur peuvent gérer les surfaces exposées documentées. Ils ne confèrent aucune autorité sur le traitement distant et ne prouvent ni l’identité, ni l’intention, ni l’anonymat d’un visiteur.
- Groupes de signaux PerimeterX et confidentialité
- Mesures et limites de Cloudflare Turnstile
- Familles de défis et responsabilité des décisions
Questions fréquentes
Un défi Kasada affiche-t-il toujours un CAPTCHA ?
Kasada indique que ses produits n’utilisent pas de CAPTCHA. Un traitement du navigateur en arrière-plan et une requête interrompue peuvent exister sans énigme visible. La déclaration publique ne prouve pas le flux de données d’un site individuel et n’explique pas chaque interaction échouée.
Kasada publie-t-elle toutes les API JavaScript qu’elle lit ?
La page de plateforme citée nomme des catégories de navigateur, de système d’exploitation et de matériel, pas un inventaire exhaustif d’API par déploiement. Aucune exécution V8 admissible attribuée à sa source n’a été établie dans la recherche délimitée ; aucun appel actuel précis d’API n’est donc affirmé.
Une relation d’appareil partagé prouve-t-elle que des comptes appartiennent à une personne ?
Non. L’illustration des relations de la plateforme précise que les connexions seules ne prouvent pas une fraude. Une relation d’appareil ne prouve pas, à elle seule, l’identité ou l’intention d’une personne physique.
Modifier les propriétés du navigateur efface-t-il les relations de comptes existantes ?
Les contrôles documentés du navigateur régissent les surfaces d’exposition prises en charge. Ils n’établissent ni suppression des enregistrements serveur ni changement de politique des comptes du client. Conservation et suppression exigent les règles et les preuves réelles des parties responsables du traitement.
Existe-t-il une durée publiée unique de conservation de tous les signaux Kasada ?
La politique citée retient la nécessité pour la finalité de collecte et le droit applicable. Elle ne donne aucune durée chiffrée universelle pour chaque identifiant d’appareil, relation de compte ou déploiement client.
Cet article fait partie du guide : Qu'est-ce qu'une empreinte de navigateur ?
Articles Connexes
Akamai Bot Manager : données du capteur et vie privée
EmpreintePerimeterX : groupes de signaux et confidentialité
EmpreinteFunCaptcha : signaux, sessions et vie privée
EmpreinteVie privée hCaptcha : signaux et limites des preuves
EmpreinteAWS WAF CAPTCHA : jetons, signaux et vie privée
EmpreinteVie privée du navigateur entre surfaces : garder un contexte cohérent
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.