DataDome : signaux et exposition de la vie privée
Ce que DataDome observe, la portée de sa déclaration actuelle face aux archives et les limites des protections du navigateur et de la conservation.
BotBrowser Team
Vous voulez la documentation structurée pour Empreinte ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Que mesure DataDome lorsqu'un site vérifie un navigateur ? Sa documentation actuelle décrit des caractéristiques du navigateur, des observations comportementales et des contrôles de cohérence. Des recherches historiques contiennent aussi des mesures de rendu issues de composants anciens identifiés. Ces sources répondent à des questions différentes. BotBrowser documente des contrôles dans Chromium pour les propriétés et le rendu ; cela ne détermine pas la décision du serveur DataDome, n'efface pas les cookies du site et ne prouve pas l'anonymat.
Résumé
- La déclaration actuelle du JavaScript Tag, une reconstitution historique et une trace de machine virtuelle de défi ont des périmètres différents. Une opération canvas dans l'un ne démontre pas sa collecte par tous les composants.
- L'enregistreur local conserve les entrées avant l'appel de la fonction originale. La fusion des cadres peut perdre des événements : une trace ne prouve ni transmission ni inventaire complet.
- Le rapport classe
222emplacements, mais seulement11portent un indice d'API voisine. Sa couverture calculée ne mesure ni la récupération complète du sens ni le pouvoir d'identification. - Cohérence du navigateur, durée des cookies et conservation côté serveur nécessitent des décisions séparées. Le chiffrement ne démontre pas à lui seul l'impossibilité de relier des observations.
Sommaire
- De quel composant DataDome parle-t-on ?
- Ce que démontre réellement l'enregistreur
- Pourquoi 222 emplacements classés ne sont pas 222 signaux expliqués
- Les surfaces de rendu dans les recherches historiques
- Destinations réseau, cookies et conservation
- Contrôles du moteur et limites des correctifs
- Une décision de collecte pour son propre site
- Conclusion pratique
De quel composant DataDome parle-t-on
La documentation du JavaScript Tag cite les observations comportementales, des informations générales sur le navigateur ou l'appareil et des tests de fonctions intégrées ou de cohérence. Ses exemples comprennent mouvements de souris, frappes et informations sur le système, le navigateur et le graphisme. Il s'agit de catégories déclarées, pas d'un schéma exhaustif de champs. La référence ne démontre ni la collecte du texte d'une frappe ni l'évaluation de toutes les catégories sur chaque page. Une description de confidentialité doit garder cette distinction au lieu de transformer une catégorie en affirmation sur un contenu enregistré.
La même référence actuelle affirme explicitement que le JavaScript Tag ne collecte pas l'empreinte canvas que le fournisseur juge intrusive. Elle présente aussi son empreinte comme dépourvue de forte entropie ou d'unicité. Ce sont des déclarations attribuées au fournisseur, consultées le 14 novembre 2026, et non des mesures indépendantes d'une population. Établir le caractère distinctif d'une sortie nécessiterait population, méthode et définition de l'unicité. Lire cette déclaration ne fournit pas ces mesures.
L'archive locale est fixée au commit bf8203d54eca0e475b70db9c3e5828a3fcce1bf4 et couvre plusieurs dates, versions et méthodes. Un fichier canvas de mars identifie une reconstitution tags5.4.0. Un résumé d'avril nomme 5.6.1. Le générateur de provenance d'août utilise une source captcha1.32.0, tandis qu'un résultat ultérieur de machine virtuelle contrôlée décrit v1.33. Ces étiquettes doivent accompagner les affirmations correspondantes. Elles ne prouvent pas que ces versions soient encore déployées aujourd'hui.
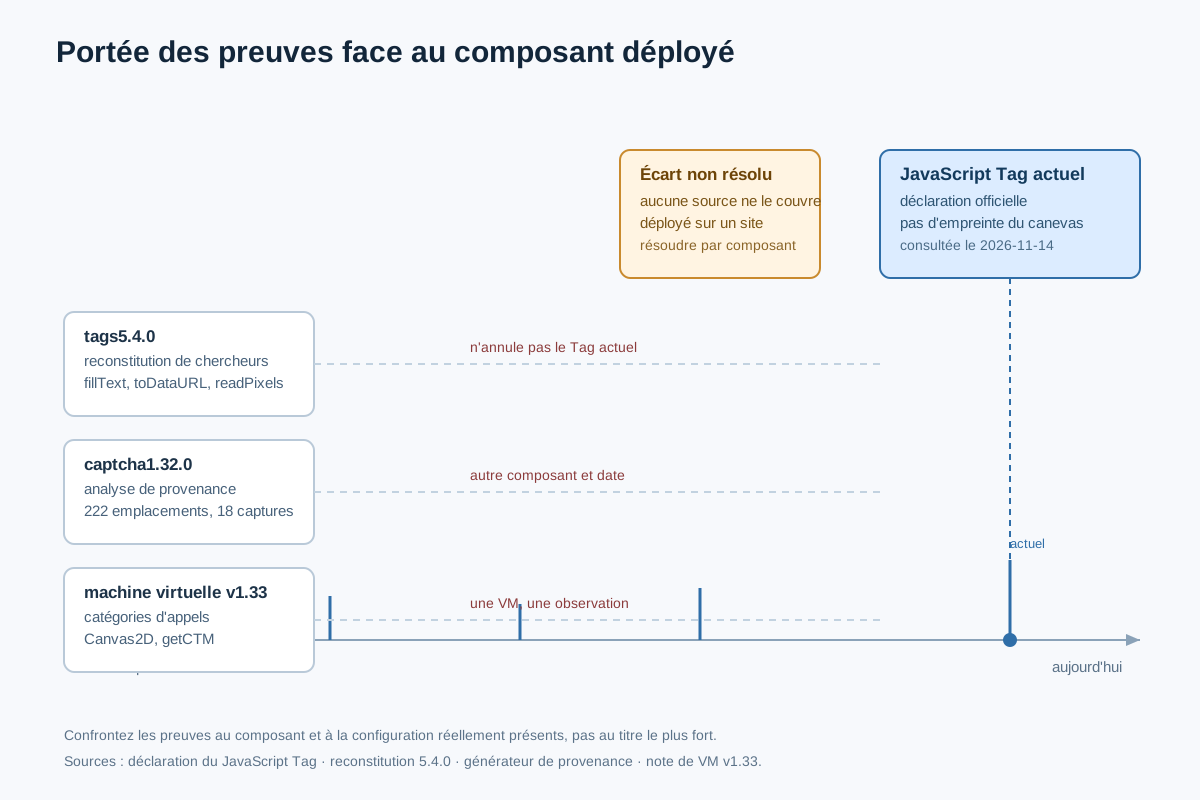
Le conflit apparent entre déclaration actuelle et rendu historique ne se résout donc pas sérieusement en une phrase. Composant, version, date et méthode diffèrent. Une reconstitution tags5.4.0 écrite par des chercheurs ne réfute pas indépendamment une déclaration actuelle du JavaScript Tag. Inversement, une déclaration actuelle sur ce Tag n'efface pas une observation historique de défi. Décrire un site déployé exige des preuves correspondant à son composant et à sa configuration réels, plutôt que la source offrant le titre le plus frappant.
L'analyse des réponses reçues traite une autre distinction : un défi ou une réponse bloquée décrit un résultat visible du client, sans exposer toutes les mesures précédentes. Une page peut charger le Tag puis naviguer vers un défi, sans que la séquence prouve une collecte identique. Une carte des composants informe mieux que l'idée d'un fournisseur représenté par un programme unique et une empreinte permanente. L’étude des signaux Turnstile utilise un autre enregistreur et garde ses limites de cadres et d’observateur ; ses comptes ne se transposent pas à DataDome. L’analyse de confidentialité Akamai relie les rôles de traitement propres au service aux durées publiées de conservation des journaux, qui ne se déduisent pas des politiques des composants DataDome.
| Preuve | Conclusion étayée | Conclusion nécessitant davantage de preuves |
|---|---|---|
| Référence actuelle du JavaScript Tag | Catégories déclarées et affirmation sur canvas | Lectures exactes d'une page déployée |
Reconstitution historique tags5.4.0 | API employées par cette reconstitution | Implémentation actuelle ou champs transmis |
Provenance captcha1.32.0 | Groupements heuristiques et noms voisins | Schéma complet ou flux d'information démontré |
Résultat contrôlé v1.33 | Catégories d'appels hôtes de cet environnement | Inventaire actuel du Tag ou décision en production |
La matrice change une décision concrète de confidentialité. Si une notice promet une limite de collecte, il faut identifier le composant et le traitement qui soutiennent cette promesse. Un nom de méthode historique aide à orienter l'enquête ; il n'élargit pas silencieusement les faits d'une notice actuelle. Faute de preuve d'implémentation exacte, l'incertitude de périmètre doit rester explicite. Une accusation sans réserve ou une assurance non vérifiée ne remplace pas une réponse propre au composant.
Ce que démontre réellement l'enregistreur
Le inject.js archivé n'enregistre pas tous les accesseurs d'API du navigateur. Sa voie centrale enveloppe une fonction collectrice. Vers inject.js:50-93, elle enregistre l'entrée et la pile avant d'appeler l'originale. Cet ordre définit la portée : l'argument existait à l'entrée de l'appel, mais la fonction ne l'avait pas encore accepté, modifié, écarté ou sérialisé. Le qualifier de signal transmis sauterait des étapes que l'enveloppe ne démontre pas.
La distinction subsiste même si le collecteur termine correctement. Une valeur peut être normalisée, combinée ou omise dans une représentation ultérieure. La trace locale ne fournit pas de correspondance vérifiée pour toutes ces transformations. Une requête temporellement proche ne comble pas ce manque parce qu'elle appartient à la même page. Relier argument et champ réseau exige une observation de flux pertinente, pas seulement un journal et une réponse HTTP réussie.
L'enveloppe transforme également undefined en null lors de l'enregistrement. Ces valeurs diffèrent en JavaScript, mais la représentation les confond ici. Un analyste ultérieur ne peut pas déterminer avec fiabilité si un null était explicite ou remplaçait une absence. C'est une perte d'information propre à inject.js:91, pas la preuve que DataDome traite les deux valeurs de la même façon. La distinction disparaît avant l'analyse de l'archive.
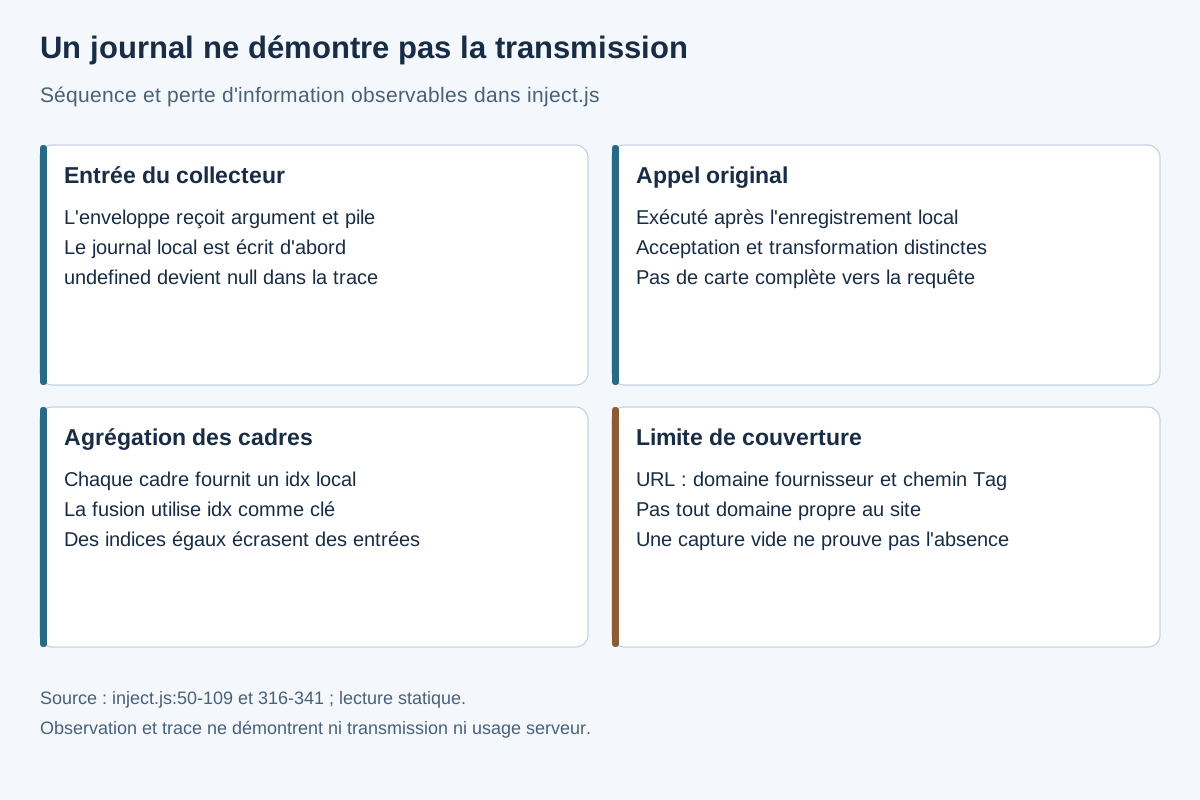
Autre limite : inject.js:98-109 attend un nom d'hôte du fournisseur et un motif de chemin de Tag. Un commentaire évoque des montages de première partie, mais l'expression effective ne prouve pas la prise en charge de tout domaine client. Une capture vide pour une URL non reconnue ne démontre donc pas l'absence de collecte. Les conditions exécutables, plutôt que le commentaire général, définissent la couverture de cet outil précis.
L'agrégation des cadres ajoute une perte différente. Vers inject.js:316-341, elle fusionne les résultats et déduplique avec un idx local à chaque cadre. Deux cadres peuvent produire le même indice ; une entrée peut alors remplacer l'autre dans la table. Le résultat ne préserve plus une séquence complète sans ambiguïté. L'identité du cadre n'est pas une partie indépendante de la clé. Augmenter le volume des autres traces ne répare pas un contexte déjà écrasé.
Les piles apportent une localisation, mais pas automatiquement le sens. Une position peut désigner du code modifié, une fonction auxiliaire ou un appel intermédiaire. Le générateur examine ensuite le texte voisin et propose une explication, sans démontrer toutes les dépendances. Invocation, représentation enregistrée, emplacement, sens d'API proposé et transmission constituent des maillons différents. La confiance dans l'un ne se propage pas mécaniquement aux autres.
L'archive comporte aussi des environnements contrôlés et des interactions synthétiques pouvant modifier les observations. Aucun nouveau défi, scénario ou programme reconstitué n'a été exécuté pour cette évaluation ; aucune comparaison actuelle de navigateurs n'est revendiquée. Le résultat utile reste précis : ce modèle d'enregistreur présente des angles morts et transformations avec perte identifiables. Ils comptent pour interpréter un événement manquant, sans commettre l'erreur inverse de voir dans chaque argument sauvegardé un attribut conservé du visiteur.
Pourquoi 222 emplacements classés ne sont pas 222 signaux expliqués
Le fichier docs/datadome-field-provenance.json a été généré le 26 août 2026. Il rapporte 222 emplacements sur 18 captures, dont 15 marquées BotBrowser. Les classes totalisent 118 constantes, 20 de session, 36 dérivées de l'exécution, 25 de profil, 21 de plateforme, 1 de détecteur et 1 d'hôte. Ce sont les regroupements du générateur sur cet échantillon, non une taxonomie du fournisseur ni le recensement de toutes les entrées actuelles.
Les catégories décrivent des variations employées pour comparer les valeurs. constant signifie que l'échantillon n'a pas montré la variation recherchée, pas que l'observation soit inoffensive ou identique partout. session décrit une variation observée sans garantir l'impossibilité de relier plusieurs sessions. profile ou platform peuvent suggérer une dépendance à l'environnement sans identifier l'API ni prouver une correspondance univoque avec une propriété de l'appareil.
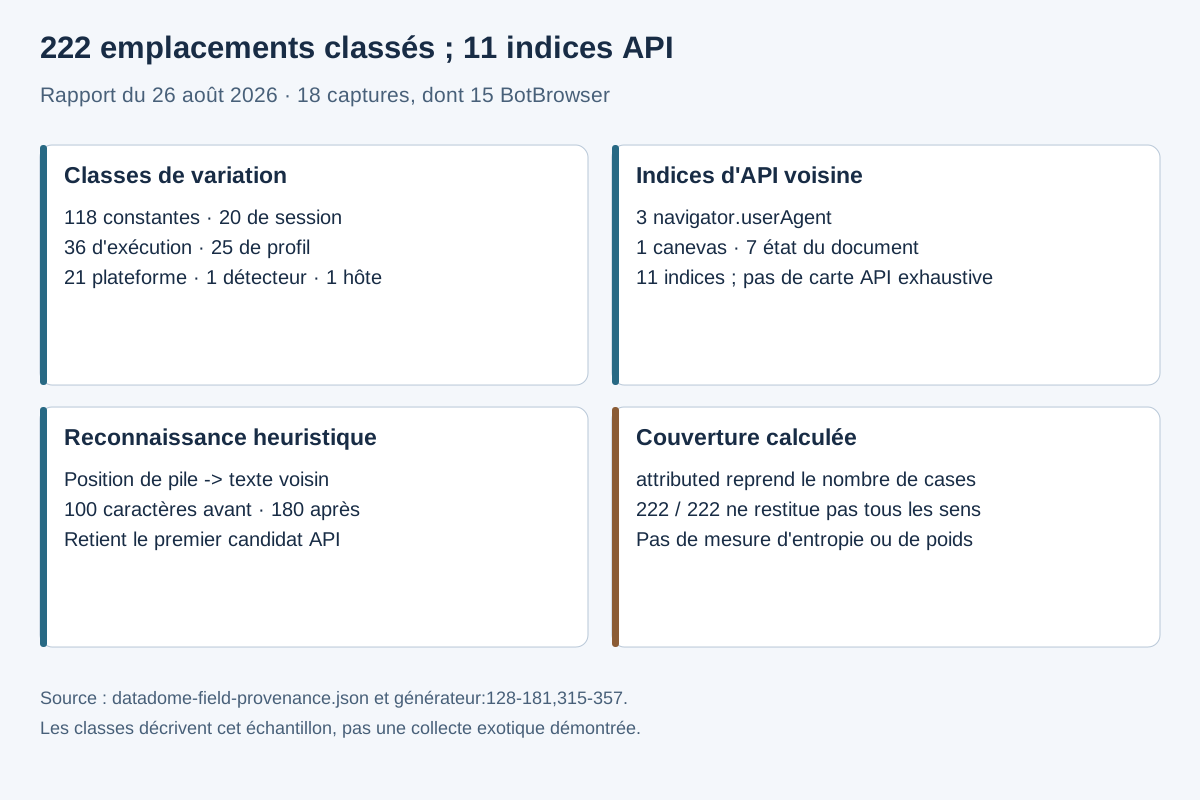
Seuls 11 emplacements portent un indice de proximité : 3 pour navigator.userAgent, 1 pour le rendu canvas et 7 pour l'état du document. Il s'agit des indices du rapport, pas d'un inventaire complet d'API. L'absence d'indice ne prouve pas une technique exotique : elle peut refléter les limites de reconnaissance du texte. Un indice canvas ne signifie pas non plus un appel, un champ envoyé ou un bit d'identification. L'unité comptée change entre ces affirmations.
Le générateur rend la méthode vérifiable. Vers monitor/tools/datadome-field-provenance.mjs:128-141, des expressions régulières reconnaissent certains textes ressemblant à des API. Les lignes 160-181 sélectionnent, à partir d'une pile, une fenêtre d'environ 100 caractères avant et 180 après la position. La recherche s'effectue dans ce voisinage et les lignes 315-319 retiennent le premier candidat. Cette heuristique de proximité ne suit pas chaque expression intermédiaire et ne prouve pas quel candidat produit la valeur enregistrée.
Un champ récapitulatif nécessite une attention particulière. Vers 345-357, le nombre attribué est affecté depuis le total, créant par construction une couverture apparemment complète. Ce ratio n'est pas une preuve indépendante de la récupération de tous les sens. Un rapport peut être utile alors qu'une étiquette est trop large pour une autre question. L'affectation explique la coexistence de 222 entrées classées et de seulement 11 indices, sans imaginer un jeu d'attribution complet non observé.
La comparaison historique v1.33 avertit aussi sur les niveaux de représentation : ses limites précisent que la sortie binaire finale ne présente pas de frontières JSON clé/valeur récupérées et que les octets ne sont pas attribués aux API. La liste de champs candidats est vide pour cette raison. Une différence d'octets peut être réelle sans livrer sa cause. Longueur, positions modifiées et résumé ne révèlent pas quelle propriété a changé lorsque transformations et états intermédiaires restent inconnus.
L'analyse de confidentialité doit donc hiérarchiser les affirmations. Les 222 emplacements étayent l'existence de nombreuses positions et de plusieurs variations dans l'analyse historique ; les 11 indices, quelques associations de voisinage textuel. Aucun ne mesure l'entropie d'une population, la liaison entre sites, la conservation ou l'influence sur le modèle. Ces questions demandent d'autres preuves. Publier agrégats et limites informe sans exposer identifiants, noms obscurcis, valeurs capturées ou représentation assimilable à une empreinte réutilisable.
Les surfaces de rendu dans les recherches historiques
Le fichier 20260316/detection-scripts/01-canvas-measuretext.js est une reconstitution rédigée par des chercheurs et identifiée tags5.4.0. Il crée un canevas, configure un contexte bidimensionnel, choisit une suite de polices de remplacement, dessine du texte, sérialise et examine des métriques. Il prouve ce que calcule cette reconstitution, pas une exécution récente du Tag officiel. Les entrées exactes du dessin ne sont pas nécessaires pour expliquer la surface ; aucun motif d'empreinte ni valeur de réutilisation n'est reproduit.
Deux familles de sorties doivent être distinguées. toDataURL sérialise le contenu ; measureText retourne un objet TextMetrics. La reconstitution essaie de lire 12 propriétés candidates, sans établir leur disponibilité partout, leur demande actuelle par le fournisseur ou leur transmission intégrale. La liste sollicitée, les sorties prises en charge et les champs envoyés sont des questions distinctes.
L'explication des empreintes canvas détaille les variations du rendu du texte et des métriques selon l'environnement. Le problème DataDome est ici l'attribution : la reconstitution associe mesure et sérialisation, alors que la déclaration actuelle a une autre date et portée. Un canevas n'est pas une image des autres onglets, du bureau ou d'une caméra. L'exposition porte sur un résultat calculé et les caractéristiques de son implémentation, pas un accès sans limite à l'écran.
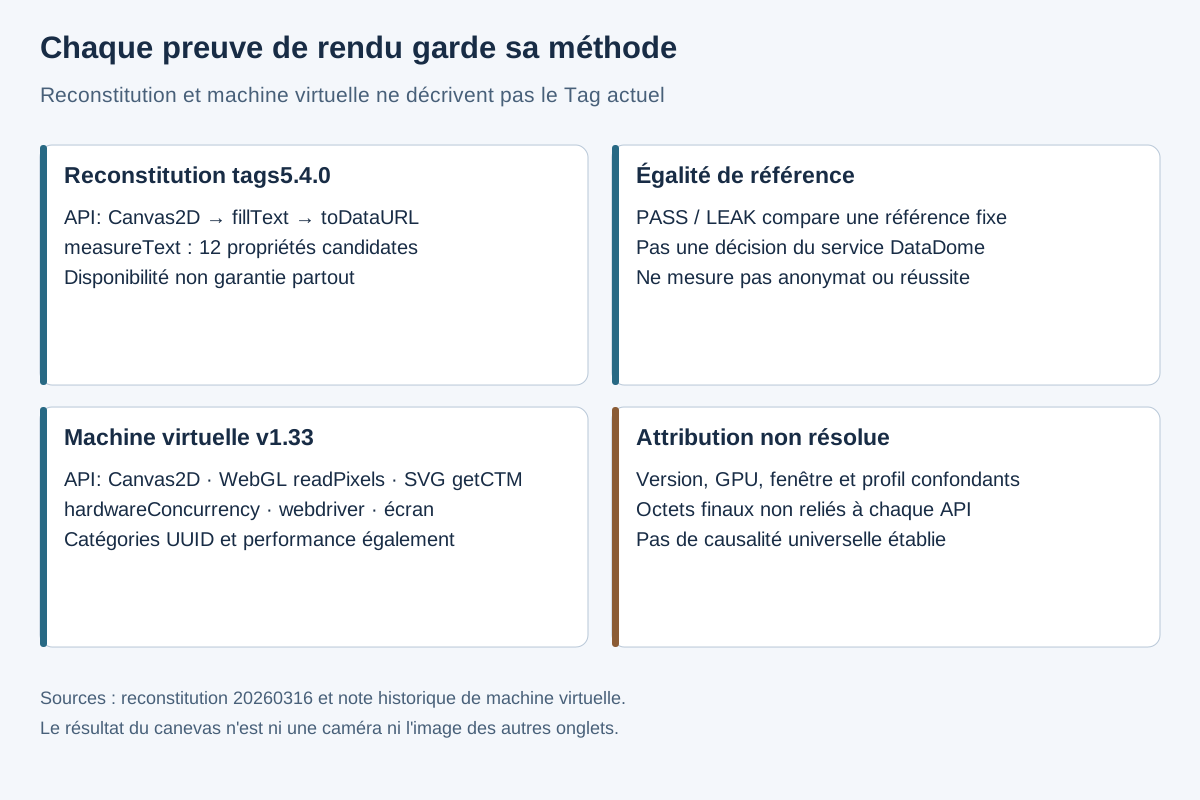
Les étiquettes de la reconstitution demandent également du contexte. Un résultat local PASS ou LEAK vient d'une comparaison avec une référence fixe. Ce n'est ni une décision DataDome, ni un test indépendant d'anonymat, ni une fuite démontrée. Une différence peut simplement indiquer une autre sortie dans ces conditions. L'appeler rejet du fournisseur remplacerait la règle du chercheur par une décision du service que le fichier n'observe pas.
La note ultérieure v1.33 emploie un autre procédé : observer les appels hôtes d'une machine virtuelle contrôlée. Elle cite navigator.hardwareConcurrency, webdriver, l'écran, Canvas2D, WebGL readPixels, SVG getCTM, randomUUID et des appels de performance. La liste étaye ces catégories pour cette expérience historique, pas un inventaire universel actuel ni la valeur identifiante de chaque invocation. Certains appels peuvent servir au calcul ou à la compatibilité ; l'usage par un modèle exige d'autres attributions.
Les opérations exposent aussi des contextes différents. La lecture de pixels concerne une image générée ; une matrice SVG, une transformation de coordonnées ; la concurrence processeur, une capacité déclarée. Tout appeler empreinte masque le contenu de chaque sortie. Garder les catégories permet de demander si la donnée est nécessaire, à quelle précision elle est représentée et si une information moins détaillée pourrait remplir le but déclaré.
La note mentionne des facteurs confondants : version, GPU, fenêtre et profil. Ils empêchent de transformer une différence entre navigateur d'origine et BotBrowser en verdict de produit à variable unique. L'absence d'attribution des octets limite encore la causalité. Ces artefacts ne donnent aucun taux de réussite et ne prescrivent aucun réglage pour modifier une décision de sécurité. Leur apport défendable est une carte des surfaces liée aux sources et à leur méthode, pas une recette pour reproduire ou vaincre un défi.
Destinations réseau, cookies et conservation
La référence officielle décrit un montage de première partie : /tags.js fournit le programme et /js/ reçoit les signaux via l'infrastructure du site. Une requête peut employer son domaine tout en participant à un traitement du fournisseur. Le nom d'hôte indique la destination du navigateur, pas nécessairement tous les sous-traitants ultérieurs ni le traitement final. Comprendre cette distinction ne nécessite pas de configuration de mandataire inverse.
Compter uniquement les requêtes dont le domaine contient la marque peut donc omettre ce montage. La reconnaissance restrictive du journal local accentue cette limite : une forme d'hôte non prise en charge peut laisser une capture vide malgré une intégration documentée active. Aucune observation ne démontre une dissimulation. Ensemble, elles expliquent pourquoi le seul nom d'hôte n'exclut pas une relation de traitement, et pourquoi l'identification réelle du composant importe davantage que l'apparence de l'URL.
La référence des cookies et du stockage décrit datadome comme participant à la détection côté client et serveur. Le tableau attribue au cookie chiffrement et absence d'informations permettant l'identification personnelle, avec une durée de 1 an. Ce sont les déclarations du fournisseur sur cette entrée. Le chiffrement limite la compréhension sans les accès pertinents ; il ne prouve pas que le service ne puisse reconnaître un état ou le relier à d'autres observations. HUMAN publie une autre combinaison de durées de session et de visiteur : l’analyse du stockage et des groupes de signaux PerimeterX distingue ces expirations dans le navigateur de la conservation côté serveur et décrit les solutions de repli documentées.
La configuration de confidentialité décrit séparément un réglage de collecte et conservation allant jusqu'à 30 jours selon l'abonnement, ainsi que des durées de cookie de 7 jours à 1 an. Les objets diffèrent. L'expiration d'un cookie n'est pas la conservation d'un enregistrement serveur. Ces pages ne règlent pas seules tous les contrats, journaux d'infrastructure, obligations d'effacement ou enregistrements applicatifs ultérieurs.
Il faut rapprocher les documents selon leur portée, pas opposer leurs chiffres. Une table peut donner une durée et une page de configuration les options disponibles. La valeur effective d'un client doit être vérifiée. Affirmer que toute donnée associée disparaît après 30 jours serait inexact, comme déduire un an de stockage serveur d'une expiration de cookie. Ressource concernée et responsable doivent accompagner chaque durée.
La minimisation dans le navigateur et celle du traitement se complètent. Un contrôle interne peut modifier la sortie d'une surface, tandis que l'opérateur décide ce que collecte son intégration et combien de temps les enregistrements pertinents persistent. Un statut HTTP, un cookie chiffré ou moins de signaux ne répondent pas à toutes les questions. Un dossier utile distingue finalité, destinataires, objet stocké et durée effective sans copier cookies et état de défi du visiteur dans l'audit.
Contrôles du moteur et limites des correctifs
La présentation de BotBrowser documente des contrôles dans le navigateur pour des propriétés définies par profil et des surfaces de rendu. Leur portée importe lorsqu'un environnement autorisé exige des sorties cohérentes. Un profil configure des surfaces prises en charge ; il ne donne pas d'ordre à un classificateur distant. Cette recherche statique ne contient pas d'expérience actuelle d'acceptation par DataDome : la documentation étaye une capacité, pas une supériorité de réussite.
Face à un correctif JavaScript, la différence porte sur le lieu de production de la valeur. Une enveloppe peut intercepter l'accesseur ou la méthode remplacée dans les contextes où elle est installée. Cela ne démontre pas son contrôle sur d'autres contextes, le fonctionnement sous-jacent ou des sorties liées. Une intervention dans le navigateur a un autre point d'action, mais son étendue doit rester vérifiée dans la documentation. Aucune architecture ne justifie le contrôle de tout comportement observable ou l'élimination de toute incohérence.
L'archive illustre le besoin d'interpréter correctement. Un indice près de navigator.userAgent n'est pas une sortie de rendu ; la concurrence déclarée n'est pas un système graphique. Changer une chaîne ne démontre pas ce que retourne une autre API. Inversement, une différence d'environnement ne démontre pas une protection défaillante sans affirmation précise, variable contrôlée et résultat attendu. Les sources ne fournissent pas cette expérience pour toutes les catégories d'appels.
La comparaison entre moteur et API approfondit l'architecture. Ici, la frontière est plus restreinte : les contrôles changent les sorties prises en charge ; l'état serveur et les règles de traitement restent distincts. Un profil ne supprime pas rétroactivement une association de cookie et ne décide pas du sort d'un enregistrement existant. L'oublier transformerait une capacité locale utile en promesse non étayée sur un service externe.
La cohérence nécessite aussi une réserve de confidentialité. Des sorties compatibles évitent des contradictions accidentelles en test autorisé, mais ne mesurent pas un faible pouvoir d'identification. Une combinaison stable et inhabituelle peut rester distinctive. Mesurer la liaison exige une population définie et des observations répétées selon une méthode. Ni classes ni indices ne fournissent cette population ou un résultat d'anonymat. Les limites valent pour les interprétations favorables comme défavorables au produit.
La bonne comparaison répartit les responsabilités : le navigateur agit sur certaines sorties, l'intégration décide où activer la collecte, réglages et accords encadrent le traitement, et le système distant évalue selon sa politique. Réduire ces quatre fonctions à un réglage d'empreinte complique les questions et favorise les promesses injustifiées. Les séparer permet d'utiliser les contrôles documentés tout en traitant la collecte à l'endroit qui en décide réellement.
Une décision de collecte pour son propre site
Une évaluation utile part du composant déployé, plutôt que d'une affirmation générale d'empreinte du visiteur. L'opérateur peut identifier JavaScript Tag, document de défi ou autre composant, puis vérifier la déclaration actuelle à cette portée. Les preuves tags5.4.0 et v1.33 peuvent orienter les questions sans devenir silencieusement des faits concernant la configuration présente.
| Observation ou question | Décision adaptée | Preuve encore nécessaire |
|---|---|---|
Une requête /js/ utilise le domaine du site | Inclure le traitement dans l'inventaire | Qui reçoit ou traite au-delà du nom d'hôte |
| Un argument collecteur est enregistré | Le traiter comme observation locale | Acceptation originale et correspondance de transmission |
Un rapport annonce l'attribution totale de 222 emplacements | Distinguer classement et récupération du sens | Significations étayées indépendamment |
| Une recherche historique montre canvas | Garder composant, date et méthode | Preuves correspondantes pour le Tag actuel |
Cookie de 1 an et réglage de 30 jours sont documentés | Identifier ressource et valeur effective | Expiration réelle et portée de conservation |
| Un profil modifie une sortie prise en charge | Vérifier la capacité documentée | Preuve distincte de décision serveur ou d'anonymat |
La table est une règle de choix des preuves, pas un moyen d'influencer un défi. Une affirmation de transmission dépasse un journal d'arguments ; une affirmation actuelle dépasse une reconstitution historique ; une affirmation de conservation dépasse une comparaison de navigateur. Il est possible de nommer précisément le manque sans collecter davantage de secrets ni supposer que toute incertitude exige une expérience plus intrusive.
Une fiche interne concise peut conserver composant, date, responsable, catégorie déclarée et limite non résolue, sans valeur de cookie, requête opaque, empreinte exacte ou identifiant de visiteur. Elle peut par exemple indiquer la présence de datadome et la nécessité de confirmer son expiration effective. Cela suffit pour attribuer la vérification sans créer une nouvelle copie durable de l'état de sécurité dans la documentation.
Une amélioration de confidentialité doit également avoir un résultat réfutable dans sa propre couche. Une durée modifiée exige des preuves sur les enregistrements et la politique effective ; une surface modifiée, une comparaison autorisée ; une notice corrigée, un texte conforme au composant et à la finalité. Un défi réussi ne remplace aucun de ces résultats. Les séparer évite de présenter une observation de compatibilité comme une réduction de collecte.
Questions fréquentes
La déclaration actuelle sur canvas invalide-t-elle les preuves historiques ?
Non. Elle vise la description actuelle du JavaScript Tag, tandis que l'archive comprend reconstitution et machine virtuelle de versions historiques identifiées. Une comparaison directe exige composants et méthodes correspondants, pas seulement le même fournisseur.
Un cookie chiffré exclut-il le suivi ?
Le chiffrement ne dit pas si un destinataire autorisé reconnaît ou associe l'état. L'entrée cookie et les réglages décrivent des aspects différents. Liaison, finalité et durée nécessitent des preuves du déploiement, plutôt qu'une déduction tirée du seul chiffrement.
Le rapport révèle-t-il le signal principal ?
Non. Ses classes et 11 indices voisins ne donnent pas les poids du classificateur. Une position variable, une constante et du texte ressemblant à une API sont des observations distinctes ; aucune ne classe leur influence sur la décision.
Sources
- JavaScript Tag DataDome : signaux, confidentialité et intégration
- Confidentialité DataDome : conservation et durée des cookies
- Cookies et stockage DataDome
- Présentation des empreintes de navigateur BotBrowser
- Recherche locale historique :
DataDome-Privacy-Research, commitbf8203d54eca0e475b70db9c3e5828a3fcce1bf4;inject.js, générateur et rapport de provenance, reconstitution canvas et notes de machine virtuelle versionnées. Lecture statique uniquement ; états bruts des visiteurs et implémentation protégée exclus.
Conclusion pratique
L'exposition de confidentialité de DataDome dépend du composant et du traitement de ses observations. Déclaration actuelle, traces historiques et recherche sur le rendu apportent des pièces différentes. La décision défendable identifie le composant, distingue entrée et transmission, puis vérifie stockage et conservation effectifs. Les contrôles documentés de BotBrowser concernent les surfaces prises en charge ; politique de collecte et décision externe restent des responsabilités séparées.
Cet article fait partie du guide : Qu'est-ce qu'une empreinte de navigateur ?
Articles Connexes
Cloudflare Turnstile : signaux et vie privée
RéseauCloudflare et DataDome : réponses au scraping
EmpreinteAkamai Bot Manager : données du capteur et vie privée
EmpreinteKasada : signaux des défis et confidentialité
EmpreintePerimeterX : groupes de signaux et confidentialité
EmpreinteFunCaptcha : signaux, sessions et vie privée
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.