Vie privée hCaptcha : signaux et limites des preuves
Distinguez les déclarations de hCaptcha, les observations du navigateur, la vérification et la conservation, ainsi que leurs contrôles et leurs limites.
BotBrowser Team
Vous voulez la documentation structurée pour Empreinte ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
La confidentialité de hCaptcha dépend d’autres éléments que la présence d’images dans un défi. Sa politique publique décrit des informations d’interaction, tandis que sa documentation d’intégration distingue un composant client de la vérification côté serveur. Ces sources établissent les catégories déclarées et les responsabilités de traitement, pas une mesure complète d’un visiteur donné. BotBrowser prend en charge des contrôles fondés sur des profils pour les surfaces d’empreinte exposées par le navigateur, mais ne peut pas déterminer les décisions du serveur de hCaptcha, modifier ses conditions de conservation ou garantir qu’une application accepte une opération.
Résumé
- Les déclarations de hCaptcha distinguent les visiteurs utilisant un service intégré des intégrateurs, des clients et des autres titulaires de compte. Une catégorie mentionnée pour une population ne peut pas être automatiquement attribuée à une autre.
- Les mouvements de souris, le défilement, les frappes au clavier et les événements tactiles sont déclarés comme informations d’interaction, selon le cas. Cela n’établit pas le contenu, la fréquence ou le pouvoir d’identification de chaque événement dans un déploiement donné.
- L’exécution du navigateur, la transmission, la vérification côté serveur et la conservation exigent des preuves différentes. Une fonction de rappel client réussie ou une connexion réseau autorisée n’établit pas ces quatre éléments.
- Les événements V8 peuvent étayer des observations de lectures du navigateur attribuées à leur source. Les documents de recherche locaux disponibles contiennent des contrats de surveillance et des résumés, mais aucun événement brut attribuable permettant d’établir un inventaire actuel des API utilisées par hCaptcha.
- Les contrôles natifs du navigateur et les modifications au niveau de la page ont des périmètres différents. Aucun ne contrôle les contrats d’un fournisseur, les enregistrements conservés sur ses serveurs ou les règles d’autorisation d’une application.
Sommaire
- Distinguez les populations dans la politique de confidentialité
- Interprétez les informations d’interaction déclarées
- Suivez séparément les traitements du navigateur et du serveur
- Lisez les preuves V8 sans en déduire une collecte
- Distinguez une lecture du navigateur de la transmission et de la conservation
- Comparez les contrôles natifs du navigateur aux modifications de page
- Attribuez les questions de confidentialité au responsable des preuves
- Conclusion pratique
Distinguez les populations dans la politique de confidentialité
La politique de confidentialité de hCaptcha, datée du 7 octobre 2025 dans la capture examinée, décrit plusieurs relations. Les intégrateurs incorporent le service à leurs propres sites web. Les clients peuvent utiliser ses services d’annotation de données. Les utilisateurs finaux rencontrent le service par l’intermédiaire d’un intégrateur. Une personne utilisant des fonctions d’accessibilité, le titulaire d’un compte de tableau de bord et une personne soumettant un formulaire protégé peuvent donc entretenir des relations différentes avec le même fournisseur. Réunir tous les paragraphes en un profil universel du visiteur modifie le périmètre de la source. Un autre service suit d’autres règles : traitement et confidentialité de FingerprintJS Pro examine son workspace et ses copies clientes sans appliquer ces conditions à hCaptcha.
La distinction compte dès la section consacrée à la collecte d’informations. Son paragraphe sur les informations analytiques décrit une collecte automatique résultant de l’utilisation des sites ou services par un intégrateur ou un client. Il donne des exemples tels que le type de navigateur, le type d’appareil, le système d’exploitation et l’heure d’accès. Un autre paragraphe décrit les informations recueillies auprès des utilisateurs finaux afin de déterminer s’ils sont humains. Lire la première liste comme un inventaire mesuré pour chaque utilisateur final reviendrait à écarter les populations explicitement désignées par la politique. Celle-ci fournit une déclaration, pas une trace d’exécution.
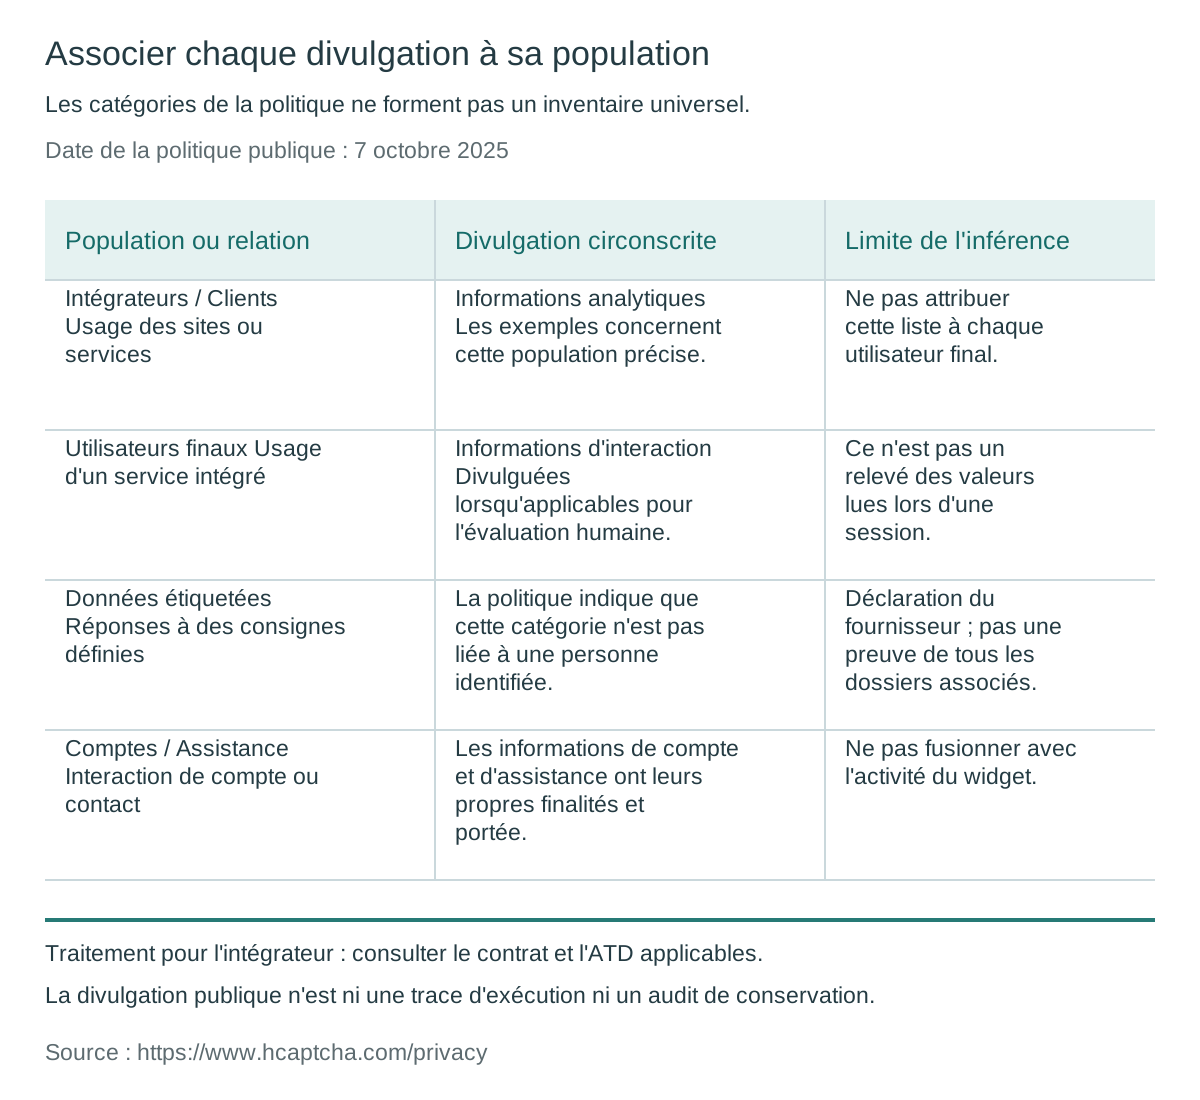
La politique distingue également les responsabilités du responsable de traitement et du sous-traitant. Lorsque IMI traite des informations personnelles pour le compte d’un intégrateur, elle indique que l’intégrateur est le responsable de traitement ou l’entreprise, et qu’IMI est un sous-traitant ou prestataire de services. Ce traitement est régi par le contrat et l’accord de traitement des données pertinents, plutôt que simplement par la politique publique de confidentialité. La section de la politique consacrée aux personnes concernées en Europe oriente les demandes applicables vers l’entité ayant contracté pour ce traitement. La politique d’un fournisseur ne constitue donc pas à elle seule l’intégralité de l’information d’un site web intégré. Pour un autre fournisseur, l’analyse de confidentialité FunCaptcha conserve les catégories de production d’Arkose et son avertissement sur les URL, sans transposer les déclarations de hCaptcha.
Pour le propriétaire d’un site web, le premier livrable est un registre des populations et des finalités. Identifiez si une question concerne un compte de tableau de bord, un formulaire protégé, un aménagement d’accessibilité ou un échange avec l’assistance. Identifiez ensuite l’information applicable et la relation de traitement. Une adresse électronique de compte volontairement fournie lors de l’inscription et un événement généré pendant l’utilisation d’un composant ne sont pas des catégories de données interchangeables. Le fait que les deux impliquent hCaptcha ne rend pas leurs finalités, leur conservation ou leurs voies de demande identiques.
La catégorie des données annotées de la politique exige la même attention. Elle décrit des réponses à des consignes destinées à des applications d’apprentissage automatique et indique que les données annotées ne sont pas rattachées à une personne identifiée. Il s’agit d’une déclaration du fournisseur sur la catégorie qu’il définit. Ce n’est pas une preuve que chaque défi sert au même usage d’annotation, que tous les enregistrements du service sont dissociés ou que le site exploitant le formulaire ne sait rien de la soumission. Attribuez cette affirmation à la déclaration publiée et laissez le traitement propre au déploiement aux conditions et au responsable applicables.
Une évaluation utile de la confidentialité commence donc avant toute mesure du navigateur. Précisez de qui proviennent les données examinées, quelle interaction les a produites et quelle organisation détermine leur finalité. Sans ces distinctions, même une liste exacte de propriétés du navigateur peut répondre à la mauvaise question. Un visiteur s’interrogeant sur un formulaire protégé de prise de rendez-vous a besoin de l’explication du traitement du site ; un client s’interrogeant sur l’analytique du tableau de bord peut avoir besoin de l’explication du fournisseur destinée aux comptes. Les deux demandes peuvent concerner des enregistrements et des fonctions responsables différents.
Interprétez les informations d’interaction déclarées
La déclaration de collecte d’informations de hCaptcha mentionne les mouvements de souris, la position de défilement, les événements de frappe au clavier, les événements tactiles et des informations similaires, selon le cas, parmi les informations utilisées pour déterminer si les utilisateurs finaux sont humains. Ces catégories expliquent pourquoi l’exposition de données personnelles ne se limite pas à une réponse portant sur des images. Les informations d’interaction concernent le déroulement d’une session, pas seulement le texte qu’une personne saisit volontairement dans un formulaire. La formulation ne précise toutefois pas chaque écouteur d’événements, valeur échantillonnée, fréquence ou phase de collecte.
Une catégorie de mouvements de souris peut décrire une activité associée à une interface visible sans prouver qu’une trace particulière identifie une personne de manière unique. La position de défilement peut décrire l’endroit où une interaction s’est produite sans révéler un historique complet de tout ce qui a été lu ailleurs. Le nom d’un événement de frappe ne prouve pas, à lui seul, que le contenu de chaque champ a été enregistré. Les événements tactiles n’établissent pas l’identité d’un appareil physique. Ces conclusions plus fortes exigent des preuves sur les valeurs réelles, les contextes, le traitement et les liens établis, pas simplement la présence d’une catégorie dans une politique.
L’exposition de données personnelles et un usage abusif démontré constituent des constats différents. Une mesure comportementale peut ajouter des détails sur une session, notamment des aspects de l’interaction que l’utilisateur n’a pas volontairement soumis comme réponse. Cela soulève des questions de nécessité, d’information, d’accès et de conservation. Cela ne prouve pas à soi seul un profilage publicitaire, une communication non autorisée ou des liens entre sites web. La politique de hCaptcha contient ses propres déclarations sur les finalités et le partage ; un observateur technique ne doit pas les remplacer par une accusation déduite du nom d’un seul événement.
Le contexte dans lequel un événement est obtenu compte également. Une application de premier niveau, un composant intégré et un script de page sans rapport sont des acteurs potentiels distincts. Si une trace montre une activité sur une page intégrant hCaptcha, l’adresse de la page ne permet pas à elle seule d’identifier quel script a lu une interface. L’attribution doit relier un événement à sa source réelle et à son contexte d’exécution. Sinon, la mesure risque d’attribuer au fournisseur du défi le comportement du formulaire du site ou l’activité d’une autre dépendance.
C’est à cet endroit qu’une observation V8 attribuée à sa source pourrait compléter concrètement la déclaration publique. Elle pourrait établir qu’un script précis a lu une interface précise du navigateur pendant une phase définie et enregistrée. Elle n’établirait toujours pas ce qui se passe dans tous les déploiements, les futures versions du service ou les finalités du traitement ultérieur. Les nombres d’événements peuvent varier selon la durée de la phase, les rendus répétés et les actions de l’utilisateur. Un décompte sans intervalle ni contexte de capture n’est pas une mesure stable de ce qu’un service sait d’une personne.
La classification des familles de défis distingue une interaction visible du mécanisme et de la décision qui la sous-tendent. Pour la confidentialité de hCaptcha, la même distinction évite qu’une observation d’interface devienne un inventaire de données. Voir une tâche avec des images ne révèle pas tous les signaux utilisés avant son apparition. Ne voir aucune tâche ne prouve pas qu’aucun traitement n’a eu lieu. Les catégories d’interaction documentées constituent le point de départ ; la collecte et la transmission actuelles restent des questions distinctes, avec leurs propres exigences de preuve.
Suivez séparément les traitements du navigateur et du serveur
La documentation officielle d’intégration décrit un composant côté navigateur et une vérification côté serveur. Le navigateur présente l’interaction configurée et fournit un résultat de fin à l’application. Le serveur de l’application vérifie le résultat soumis auprès du fournisseur avant d’effectuer son opération protégée. Une fonction de rappel client n’est donc pas le même événement que la vérification côté serveur, et cette vérification n’est pas le même événement que l’achèvement d’un achat, d’une inscription ou d’une autre opération applicative.
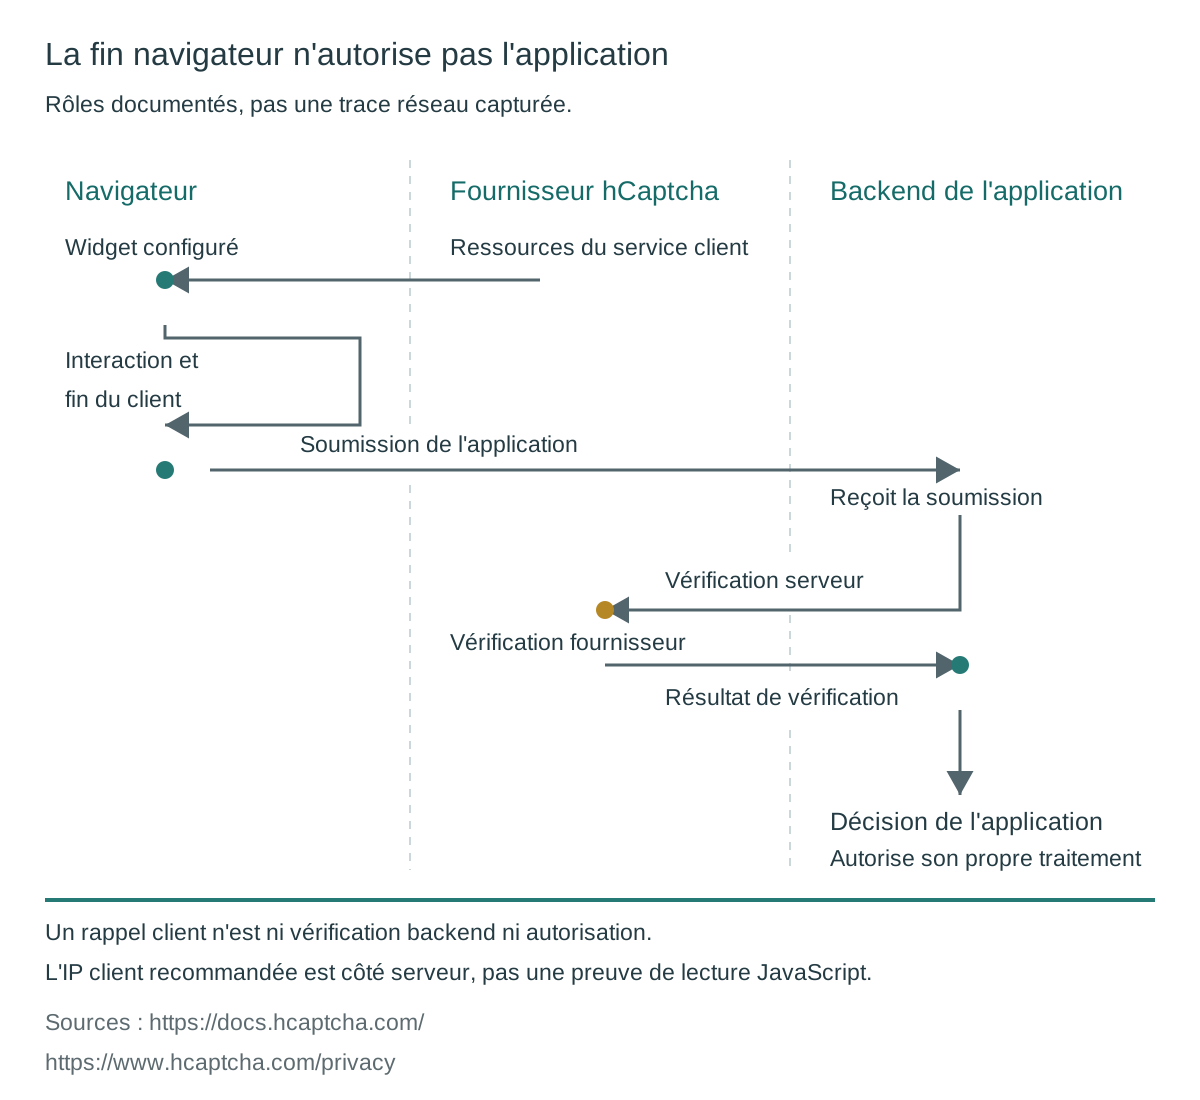
Cette séparation change la manière de lire les déclarations de confidentialité liées au réseau. La référence d’intégration recommande de fournir l’adresse IP de l’utilisateur lors de la vérification côté serveur. Un serveur peut fournir cette entrée sans que JavaScript la découvre au moyen d’une API du navigateur. L’application reçoit déjà une requête réseau et entretient sa propre relation avec l’infrastructure qui gère la connexion. L’adresse exacte qu’elle doit associer à l’utilisateur dépend de son architecture de déploiement de confiance. Cette recommandation documente un chemin de traitement côté serveur, pas une lecture observée du navigateur ni une procédure universelle de résolution d’adresse.
L’infrastructure du fournisseur recevant une connexion dispose également d’observations réseau distinctes des propriétés exposées par le navigateur. Un contrôle de confidentialité du navigateur n’efface pas le fait qu’une requête traverse des points de connexion réseau. Inversement, une requête réseau ne révèle pas toutes les propriétés accessibles au JavaScript de la page. Traiter l’identité réseau, les informations des surfaces du navigateur et une entrée de vérification comme une seule empreinte indifférenciée masque quel participant a obtenu chaque observation. Le contrat d’intégration étaye cette séparation, pas l’affirmation que ces chemins sont équivalents.
La politique de sécurité du contenu ajoute une autre distinction. hCaptcha documente les catégories de scripts, de cadres, de styles et de connexions nécessaires à son intégration. Ces permissions établissent ce que la politique d’un site autorise. Elles ne démontrent pas que chaque ressource autorisée a été chargée, que chaque connexion possible a eu lieu ou que des données précises ont été transmises. Une liste d’autorisation constitue une frontière de capacités, pas un journal de requêtes. La référence met également en garde contre l’hypothèse qu’un sous-domaine donné de ressources reste fixe selon les régions ou au fil du temps.
Pour une application dont vous êtes propriétaire, un enregistrement réseau expurgé des données sensibles peut établir si une connexion attendue a eu lieu et quel composant l’a effectuée. Cet enregistrement doit distinguer le chargement des ressources de la page de la vérification côté serveur. Une capture limitée au navigateur ne contiendra pas automatiquement la requête entre serveurs de l’application. L’absence d’une requête dans DevTools ne peut donc pas prouver que le serveur n’a pas contacté le fournisseur. De même, un enregistrement de réussite côté serveur ne permet pas de reconstituer les interfaces du navigateur lues avant la fin.
La même référence avertit que le nom d’hôte renvoyé provient du navigateur de l’utilisateur et ne doit pas être traité comme une preuve d’authentification. Un champ apparaissant dans une réponse de vérification possède la sémantique attribuée par la documentation de vérification, pas la garantie que son nom familier pourrait suggérer. L’analyse de confidentialité et celle de sécurité exigent toutes deux cette discipline : distinguer l’origine documentée du champ d’une preuve indépendante d’identité, et distinguer les éléments du défi vérifiés de la décision propre à l’application d’autoriser une opération.
Lisez les preuves V8 sans en déduire une collecte
L’option --bot-v8-log de BotBrowser est un outil d’observation permettant d’examiner l’activité des interfaces du navigateur. La preuve utile est un événement émis contenant suffisamment d’informations de source et de contexte pour attribuer l’opération. Elle ne remplace pas le contrat de traitement du fournisseur et n’exige pas de réaliser une reproduction du code propriétaire du défi. Pour l’analyse de confidentialité, la question porte sur ce qui peut être observé et attribué, pas sur la manière de recréer un processus privé de décision.
Les documents de recherche locaux inspectés pour ce sujet contiennent une procédure de surveillance V8, une logique de validation des captures et des résumés historiques. Dans les répertoires locaux et de surveillance inspectés, aucun fichier brut d’événements JSONL n’était disponible pour une vérification indépendante. Certains résumés renvoient à d’autres environnements ou à des sondes générées. Ces documents établissent comment un flux de surveillance devait distinguer la découverte des sondages ultérieurs, mais ne peuvent pas étayer un inventaire actuel des lectures d’API de hCaptcha. Aucun nouveau défi réel, aucune connexion à un compte ni aucune capture de navigateur n’a été exécuté pour cette publication.
Le contrat de surveillance reste instructif sur la qualité des preuves. Sa validation distingue une sortie manquante, un essai échoué, une couverture incomplète des canaux, zéro ligne d’API attribuée, des erreurs d’analyse et des événements perdus. Il s’agit de modes de défaillance différents. Un fichier de rapport peut exister même si la capture a échoué, car le flux enregistre un résultat d’erreur. L’existence d’un fichier JSON n’est donc pas un critère d’observation réussie. Un examinateur a besoin du statut réel et des références aux événements sous-jacents avant d’accepter la conclusion.
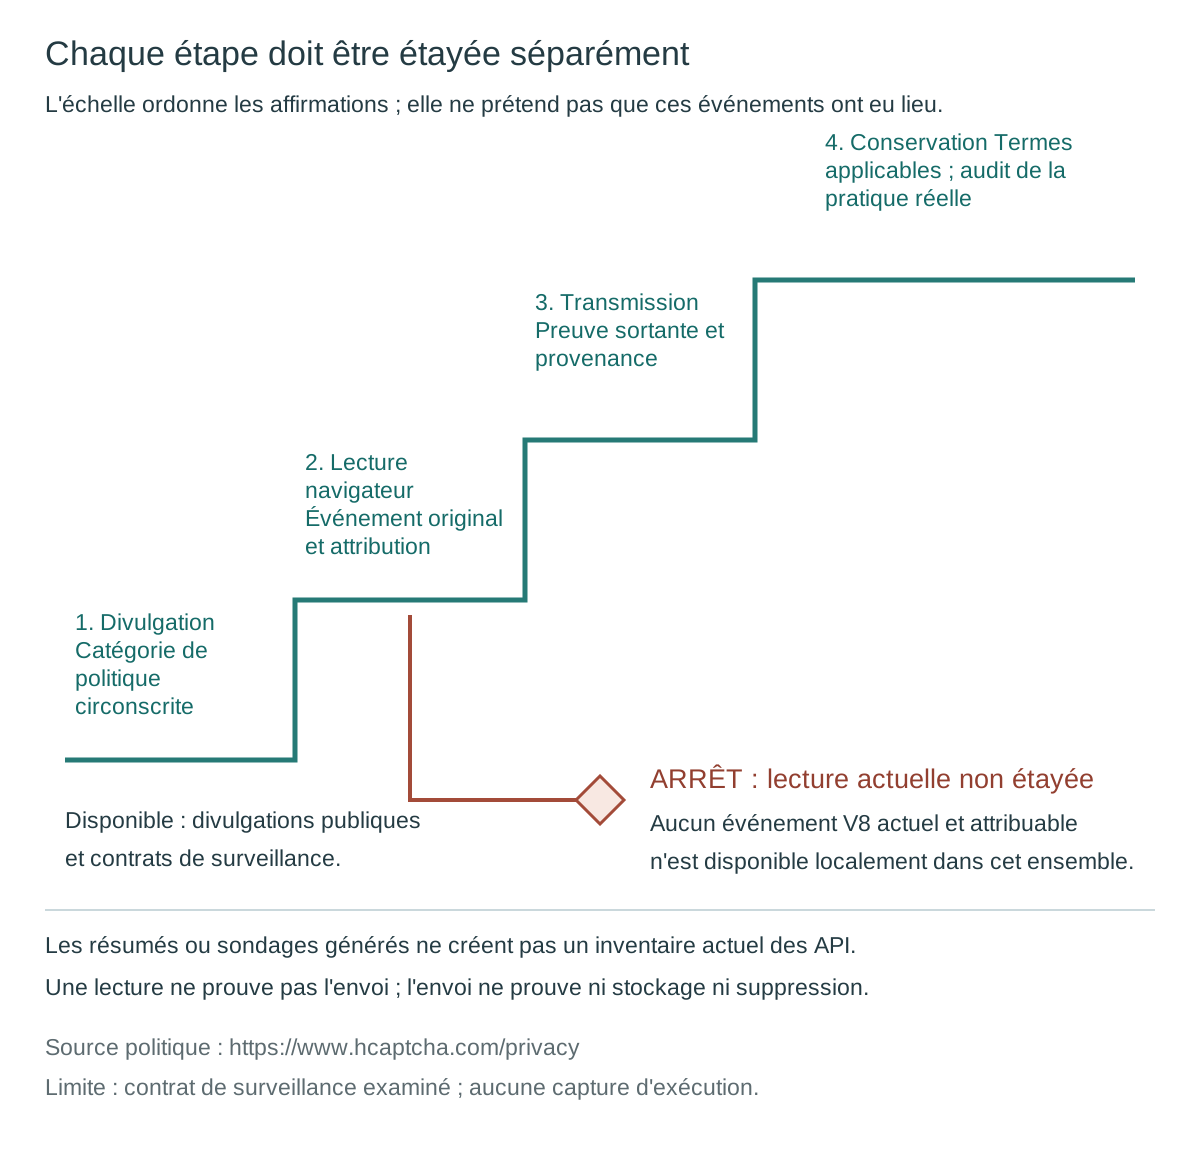
Une sonde générée pose un problème particulier d’attribution. Elle peut demander au navigateur une valeur choisie par un analyste. Cela permet de mesurer la réponse du navigateur à la sonde, mais ne prouve pas qu’un script du fournisseur a posé la même question. La distinction demeure même si un fichier généré contient le nom du fournisseur. Une étiquette, un répertoire de recherche ou un manifeste constitue une référence organisationnelle, pas une preuve de l’appelant responsable d’un événement émis. L’attribution à la source originale et la phase d’exécution doivent rester attachées à la mesure.
L’analyse et la perte d’événements influent sur la signification possible d’un résultat négatif. Si une capture ne peut pas être analysée ou perd des événements, l’absence d’une interface dans le résumé obtenu constitue une preuve plus faible que son absence dans un enregistrement complet au périmètre défini. Même un enregistrement complet ne couvre que l’exécution capturée. Un chemin de script non exécuté, une autre configuration ou une autre phase peuvent modifier la couverture. Ni « non observé » ni « observé une fois » n’établit une politique de collecte à l’échelle du fournisseur. La déclaration publique de confidentialité et l’observation technique remplissent des fonctions complémentaires, pas interchangeables.
L’attribution à la source a ses propres limites. Une correspondance de sous-chaîne sur une étiquette de source peut aider à restreindre un ensemble de données, mais ne suffit pas à résoudre toutes les relations d’appel. L’exécution intégrée, les bibliothèques partagées et les informations de source manquantes peuvent laisser une ambiguïté. Laissez les événements ambigus sans attribution plutôt que de combler le manque avec la marque du produit présent sur la page. Une opération connue du navigateur avec un appelant inconnu constitue un constat plus limité qu’un point de collecte attribué à hCaptcha.
Les documents disponibles étayent donc une limite concrète, pas une autorisation générale d’énumérer des interfaces courantes de prise d’empreinte. Aucune lecture de Canvas, d’audio, de graphiques ou de mesure du temps n’est affirmée ici comme un événement observé de hCaptcha. Ces interfaces sont des surfaces documentées du navigateur et peuvent être abordées en termes généraux de confidentialité, mais leur attribution à ce fournisseur exige des preuves absentes du dossier local examiné. Cette frontière évite qu’une liste générique de surfaces d’empreinte du navigateur prenne l’apparence d’une mesure propre au fournisseur.
Distinguez une lecture du navigateur de la transmission et de la conservation
Une lecture du navigateur attribuée à sa source est le premier de plusieurs événements possibles. Elle établit une opération dans une exécution enregistrée. Elle ne montre pas automatiquement que la valeur renvoyée a quitté le navigateur. Un programme peut utiliser l’information localement, la modifier, l’écarter ou la combiner à d’autres entrées avant d’effectuer une requête. Établir une transmission exige une observation autorisée du traitement sortant concerné, avec une gestion appropriée des contenus sensibles. Un décompte brut d’API n’est pas un décompte des champs de données personnelles transmis.
De même, une connexion réseau n’établit pas à elle seule quelles valeurs du navigateur elle a transportées. La documentation d’intégration explique les rôles des ressources et de la vérification, mais une description architecturale ne décode pas une requête donnée. La présence d’une requête, la réussite d’une réponse et la taille d’un message répondent à des questions plus limitées que la provenance des données. Il n’est pas nécessaire de publier des éléments bruts du défi ou des identifiants privés pour documenter cette distinction. Un enregistrement expurgé peut indiquer quelle étape de traitement a été observée et quelle question reste sans réponse, sans exposer des artefacts réutilisables du service.
La conservation se situe au-delà de cette frontière entre navigateur et réseau. Une transmission capturée ne peut pas montrer combien de temps un fournisseur a conservé l’information, quels contrôles d’accès s’appliquaient ou si une agrégation ultérieure a supprimé une association. La politique de hCaptcha contient des déclarations de conservation concernant différentes populations, finalités et conditions. Son explication du travail de sous-traitance renvoie également aux conditions contractuelles. Ce sont les sources appropriées pour les obligations déclarées de conservation ; ce ne sont pas des observations techniques d’une suppression réelle dans un déploiement donné.
La section générale de conservation des données de la politique fait référence à la durée du compte, aux finalités nécessaires, aux exigences légales et à d’autres critères. Elle traite séparément les coordonnées des abonnés aux lettres d’information, les communications d’assistance et l’analytique technique. Certaines déclarations comportent des exceptions ou différentes formes de traitement. Citer un seul chiffre d’une catégorie comme durée de vie de chaque enregistrement d’interaction d’utilisateur final dénaturerait cette structure. Une personne maintenant une application intégrée doit identifier la catégorie de données et l’accord pertinents avant de répondre à une question sur la conservation.
La même attention s’applique aux formulations sur le partage et la publicité. La section relative à la Californie indique qu’IMI n’a pas vendu d’informations personnelles ni ne les a partagées à des fins de publicité comportementale entre contextes pendant la période précédente indiquée, au sens des termes légaux définis. Cette déclaration n’équivaut pas à « aucune information n’est traitée », « aucun prestataire de services ne reçoit de données » ou « tous les sites intégrés ont les mêmes pratiques ». La politique décrit aussi des communications à des prestataires de services et d’autres circonstances. Le périmètre, les définitions et la période doivent accompagner la déclaration.
Pour le propriétaire d’une application, le résultat pratique est un registre de preuves à quatre niveaux. Une ligne peut contenir une catégorie documentée sans lecture observée. Une autre peut contenir une observation vérifiée du navigateur sans résultat connu sur la conservation ultérieure. Les valeurs inconnues doivent rester inconnues. Remplir chaque colonne par déduction donne au registre une apparence achevée tout en réduisant son exactitude. Les règles de choix suivantes maintiennent l’alignement entre la source et la conclusion.
| Preuve disponible | Conclusion étayée | Preuve supplémentaire nécessaire pour une affirmation plus large |
|---|---|---|
| Un paragraphe au périmètre défini dans la politique de confidentialité | Le fournisseur déclare cette catégorie pour la population indiquée | Conditions applicables au déploiement et, pour les affirmations d’exécution, observation actuelle |
| Un événement V8 émis et attribuable | Cette source a effectué l’opération enregistrée pendant la phase capturée | Provenance des données sortantes avant d’affirmer que la valeur renvoyée a été transmise |
| Un enregistrement expurgé d’une requête sortante | Cette connexion ou cette étape documentée de traitement a eu lieu | Preuves de contenu et de provenance avant d’attribuer une valeur précise du navigateur |
| Un accord de traitement applicable | Les responsabilités contractuelles et les conditions de conservation indiquées | Preuves d’audit opérationnel avant d’affirmer un comportement réel de stockage ou de suppression |
| Un ancien résultat de sonde ou un résumé sans événements originaux | Un artefact de recherche existe avec les limites indiquées | Événements originaux attribuables avant d’affirmer une exécution d’API par le fournisseur |
Comparez les contrôles natifs du navigateur aux modifications de page
La présentation des empreintes du navigateur de BotBrowser documente des contrôles fondés sur des profils sur les surfaces exposées par le navigateur, par ses voies natives plutôt que par injection de JavaScript dans la page. Cela décrit où les contrôles du produit opèrent. Ce n’est pas un résultat mesuré de hCaptcha et cela n’établit pas qu’un point précis de collecte a été sollicité dans le dossier de recherche disponible. Une source sur les capacités d’un produit ne doit pas servir de preuve sur l’implémentation actuelle d’un tiers.
Une modification de propriété au niveau de la page et un contrôle natif du navigateur peuvent aussi différer par leur couverture. Une modification attachée à un environnement JavaScript affecte les chemins qui la rencontrent effectivement. Sa présence ne suffit pas à établir l’état de tous les autres contextes ou opérations natives. Un paramètre natif du navigateur agit en dehors du script individuel de la page, mais son comportement précis pris en charge reste défini par la documentation et la configuration pertinentes du produit. Les seules étiquettes « correctif » ou « natif » n’impliquent aucun résultat universel de cohérence.
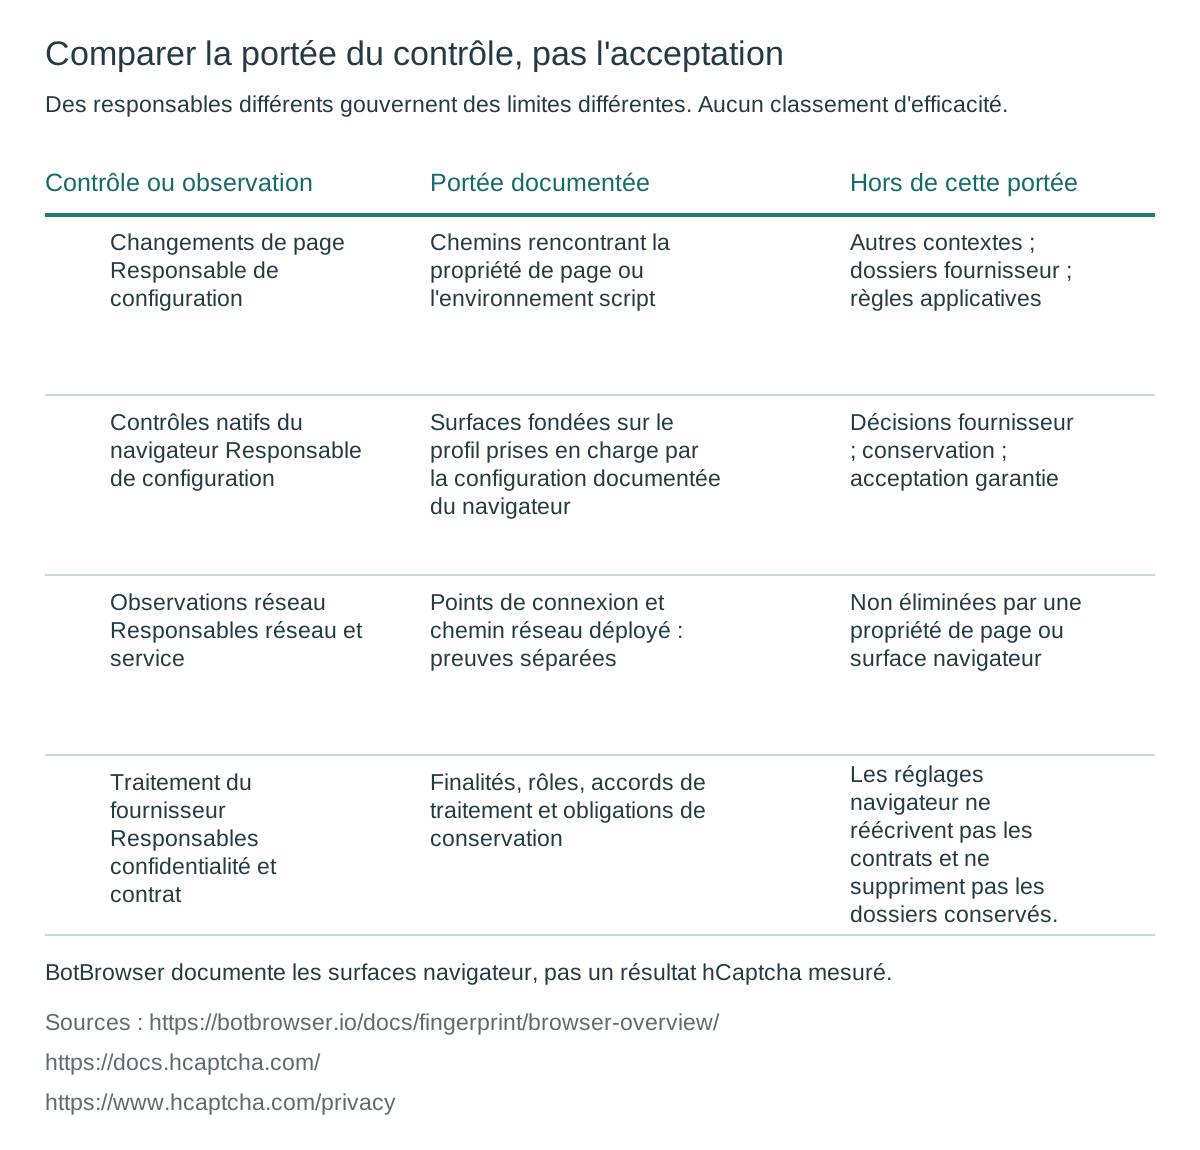
Pour le travail de confidentialité, la comparaison pertinente porte sur l’emplacement et la responsabilité d’un contrôle, pas sur une promesse d’acceptation. Affecte-t-il une propriété visible de la page, une surface de rendu documentée ou une configuration du navigateur ? Quels contextes sont réellement couverts ? Quelles observations restent à l’extérieur du navigateur ? Une comparaison contrôlée sur un environnement de test dont vous êtes propriétaire peut répondre à une question limitée de compatibilité. Elle ne peut pas démontrer qu’un fournisseur ne reçoit plus aucune information identifiante ou que des sites sans rapport accepteront la session.
Les frontières externes restent importantes. Un paramètre de surface du navigateur ne réécrit pas l’accord de traitement de l’intégrateur. Il ne supprime pas les enregistrements déjà détenus par le fournisseur, ne modifie pas la difficulté choisie par une application et ne fournit pas un aménagement d’accessibilité. Il ne détermine pas non plus l’adresse source visible par chaque participant au réseau. Ce sont des couches distinctes, avec des opérateurs distincts. L’intégration officielle de hCaptcha et sa politique de confidentialité identifient des responsabilités qu’une configuration de navigateur ne peut pas assumer.
Cette séparation évite une autre déduction courante : une observation du navigateur qui paraît cohérente n’est pas nécessairement moins personnelle, moins identifiante ou juridiquement suffisante pour un usage donné. La cohérence concerne les relations entre les valeurs exposées. L’exposition de données personnelles concerne aussi ce qui est collecté, les possibilités de rapprochement, la finalité, les destinataires et la conservation. Un ensemble stable de valeurs peut toujours véhiculer des informations sur une session. Réduire une incohérence ne prouve pas que tous les chemins de corrélation ont disparu. Les affirmations sur l’effet doivent rester liées à la surface mesurée et à l’environnement configuré.
Le diagnostic du mode invisible existant présente la frontière d’intégration voisine. Un paramètre de navigateur ne peut pas sélectionner une capacité de compte ni faire de la suppression d’une case à cocher une garantie d’absence de défi. La question de confidentialité est ici différente : quelles informations sont déclarées, que peut-on observer et quel participant contrôle leur traitement ? Maintenir ces questions séparées rend les deux investigations plus exploitables et empêche qu’un changement d’interface devienne une affirmation de confidentialité non étayée.
Attribuez les questions de confidentialité au responsable des preuves
Une intégration dont vous êtes propriétaire nécessite une évaluation limitée et ciblée plutôt qu’une capture exhaustive de tout ce qu’un visiteur fait. Commencez par la population applicable et l’opération métier. Identifiez ensuite le composant du navigateur, la vérification côté serveur et la relation de traitement concernés. La référence d’intégration documente ces rôles architecturaux ; le site fournit sa configuration déployée et son information sur le traitement. Ne demandez pas à un visiteur de partager un artefact de réponse réel, des identifiants de connexion ou une trace complète de navigation simplement pour établir qu’une question de confidentialité existe.
Supposons, par exemple, qu’un responsable de service veuille expliquer si des informations d’interaction sont traitées lorsqu’un formulaire est utilisé. La politique publique fournit une catégorie déclarée. Le responsable doit encore identifier le service intégré et les conditions applicables. Si la question se précise ensuite autour d’une lecture d’interface du navigateur, une observation autorisée, au périmètre défini et attribuée à sa source serait pertinente. Si elle porte plutôt sur la conservation, un journal de navigateur plus volumineux n’y répondra pas. L’action suivante dépend de la question, pas de la quantité de données techniques disponibles.
| Question | Responsable des preuves | Action suivante appropriée | Preuve qui ne suffit pas |
|---|---|---|---|
| Quelles population et finalité s’appliquent ? | Responsable de la confidentialité ou du service du site | Rapprocher l’interaction de son information et de l’accord de traitement applicable | Une affirmation promotionnelle générique du fournisseur |
| Un script a-t-il lu une interface ? | Responsable autorisé de l’observation du navigateur | Examiner les événements émis attribuables pour la phase et la couverture définies | Une sonde générée ou une étiquette de manifeste |
| Le serveur a-t-il vérifié cette soumission ? | Responsable du serveur de l’application | Corréler un résultat de vérification expurgé avec cette opération | Une fonction de rappel de fin du navigateur seule |
| Quelles conditions de conservation régissent les informations ? | Responsable des contrats et de la confidentialité | Vérifier la catégorie, le rôle et l’accord de traitement applicables | Un nombre d’appels d’API du navigateur ou une durée de connexion |
| Quels contrôles du navigateur sont pris en charge ? | Responsable de la configuration du navigateur | Vérifier la surface documentée et l’environnement configuré | L’affirmation qu’une propriété modifiée couvre toutes les couches |
La politique de hCaptcha énumère les droits et les modalités de contact applicables, tout en expliquant que certaines demandes de traitement d’utilisateurs finaux relèvent de l’intégrateur agissant comme responsable de traitement. Une demande utile nomme le service, l’interaction pertinente et la catégorie concernée sans transmettre de secrets. L’organisation responsable peut alors déterminer la procédure applicable. Une explication technique doit identifier cette voie plutôt qu’annoncer une conclusion juridique universelle pour chaque juridiction ou contrat.
Les tests exigent eux aussi une question définie. La documentation officielle indique que ses clés de test exercent le comportement d’intégration et ne fournissent aucune protection contre les robots. Une application peut utiliser son environnement de test pris en charge pour établir que les traitements côté client et côté serveur sont reliés. Ce résultat ne prouve pas la collecte de signaux en production, une évaluation du fournisseur ou un résultat de confidentialité pour un véritable visiteur. Une réponse de test est utile dans le cadre de son contrat déclaré ; la reclasser comme mesure réelle effacerait la distinction que le mécanisme de test est précisément destiné à fournir.
La limite concrète de la recherche examinée reste inchangée : aucun enregistrement V8 local brut attribué à sa source n’étaye un inventaire actuel des API de hCaptcha. La prochaine observation substantielle nécessiterait cette preuve originale et une phase définie, pas une autre liste d’interfaces plausibles du navigateur. Les sources publiques permettent déjà d’améliorer l’information, de clarifier les rôles et de préciser les affirmations sur les limites des contrôles du navigateur. Ce sont des améliorations pratiques de confidentialité, sans inventer de faits d’exécution ni reproduire une implémentation privée de collecte.
Questions fréquentes
Une politique de confidentialité prouve-t-elle que chaque signal mentionné a été lu pendant ma session ?
Non. Une déclaration décrit des catégories pour la population et les conditions indiquées. Une lecture propre à une session exige une observation attribuable, et une lecture n’établit toujours ni transmission ni conservation.
Une déclaration sur les événements de frappe signifie-t-elle qu’un fournisseur enregistre tous les mots de passe ?
Cette conclusion ne découle pas du nom de la catégorie. La déclaration n’établit pas le contenu, le périmètre ou le traitement de chaque champ. Une affirmation précise de capture de contenu exige des preuves au-delà d’une étiquette d’événement.
Une capture réseau limitée au navigateur peut-elle montrer la vérification côté serveur ?
Pas automatiquement. La vérification entre serveurs se déroule en dehors du contexte des requêtes du navigateur. Le responsable du serveur de l’application a besoin d’un enregistrement corrélé et expurgé pour cette étape.
La journalisation V8 peut-elle prouver que des données ont été supprimées ?
Non. La journalisation V8 concerne l’activité d’exécution enregistrée, pas le stockage ultérieur du fournisseur. Les conditions de conservation applicables et les preuves opérationnelles répondent aux questions de suppression ; les événements du navigateur ne peuvent pas les remplacer.
Une protection native du navigateur dispense-t-elle un site d’une information de confidentialité ?
Non. Les contrôles du navigateur concernent ses surfaces exposées documentées. Ils ne remplacent pas l’explication du traitement du site web, les responsabilités contractuelles, la procédure relative aux droits des utilisateurs ou la politique de vérification.
Sources
- Politique de confidentialité de hCaptcha
- Documentation pour développeurs et vérification côté serveur de hCaptcha
- Présentation des empreintes du navigateur de BotBrowser
Conclusion pratique
Les questions de confidentialité de hCaptcha deviennent traitables lorsque les populations déclarées, les opérations observées du navigateur, la transmission et la conservation restent distinctes. Utilisez la politique et l’accord de traitement applicables pour les responsabilités, les événements originaux attribuables pour les affirmations de lecture du navigateur et les enregistrements du serveur pour la vérification. La recherche disponible n’établit pas d’inventaire actuel des API de hCaptcha. Pour une intégration dont vous êtes propriétaire, attribuez la question précise encore sans réponse à son responsable des preuves avant de collecter davantage de données ou de modifier la configuration du navigateur.
Cet article fait partie du guide : Qu'est-ce qu'une empreinte de navigateur ?
Articles Connexes
hCaptcha invisible affiche un défi : quel mode vérifier ?
EmpreinteFunCaptcha : signaux, sessions et vie privée
EmpreinteVie privée reCAPTCHA : signaux et limites des preuves
EmpreinteAWS WAF CAPTCHA : jetons, signaux et vie privée
EmpreinteKasada : signaux des défis et confidentialité
EmpreinteAkamai Bot Manager : données du capteur et vie privée
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.