AWS WAF CAPTCHA : jetons, signaux et vie privée
AWS WAF CAPTCHA associe jetons de session, signaux du navigateur et deux horloges. Distinguez chiffrement, validité, suppression et contrôles du navigateur.
BotBrowser Team
Vous voulez la documentation structurée pour Empreinte ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
AWS WAF CAPTCHA ne se limite pas au puzzle visible sur une page. Le jeton décrit dans sa documentation contient un état de session, des horodatages distincts pour Challenge et CAPTCHA, ainsi que des informations recueillies dans le navigateur. L'intégration du SDK applicatif ajoute des catégories d'interaction, dont les mouvements de souris, les frappes et les interactions avec les formulaires. BotBrowser fournit une cohérence des surfaces du navigateur fondée sur des profils et des mécanismes natifs, plutôt que sur du JavaScript injecté dans la page ; il ne détermine pas la validation des jetons AWS, les enregistrements du prestataire ou les autorisations de l'application.
La question de confidentialité ne consiste donc pas seulement à savoir si une personne voit un défi. Une étape silencieuse peut recueillir des informations, et un cookie chiffré peut associer des requêtes à une session. Inversement, un identifiant de session ne prouve pas l'identité d'une personne. Ces distinctions comptent pour décrire une collecte, déterminer quelles intégrations sont nécessaires ou expliquer pourquoi réussir un CAPTCHA ne donne pas accès aux données protégées.
Résumé
aws-waf-tokenest un jeton de session chiffré, pas seulement un justificatif du puzzle. AWS décrit une interrogation du navigateur et des interactions supplémentaires lorsque le SDK applicatif est intégré.- Challenge et CAPTCHA disposent d'horodatages séparés. L'immunité par défaut de 300 secondes concerne leur ancienneté, pas la suppression des enregistrements collectés.
- AWS présente les informations comme non uniques et non rattachables à un individu. Cette déclaration du fournisseur ne supprime pas l'association de session documentée et ne détermine pas les obligations de l'application.
- Un jeton valide permet à l'action concernée de poursuivre les règles restantes de l'ACL web. Il n'autorise pas une opération de compte et ne garantit pas le retour d'une page.
- Le chiffrement limite la visibilité du contenu du jeton ; il ne démontre ni collecte minimale, ni absence de traitement, ni durée générale de conservation du fournisseur.
Sommaire
- Un jeton de session au-delà du puzzle
- Signaux documentés et limites d'observation
- Deux horloges de validité, pas un calendrier de suppression
- Un jeton valide et les décisions restantes
- Chiffrement, visibilité et responsabilité des données
- Contrôles du navigateur et choix de confidentialité
- Conclusion pratique
Un jeton de session au-delà du puzzle
La documentation AWS sur les caractéristiques du jeton nomme le cookie aws-waf-token et précise que le jeton est chiffré. Elle indique aussi qu'il caractérise la session cliente avec un identifiant granulaire persistant. C'est plus précis que « le site utilise un CAPTCHA ». Le puzzle visible représente une interaction possible dans un mécanisme de session plus vaste, tandis que le cookie représente un état susceptible d'accompagner les requêtes suivantes. L'analyse des sessions FunCaptcha sépare la fin côté client et la vérification serveur d'un autre fournisseur ; la sémantique AWS ne s'applique pas à Arkose.
Les catégories décrites comprennent l'horodatage du dernier défi silencieux réussi et, si CAPTCHA est utilisé, celui du dernier CAPTCHA réussi. AWS mentionne également d'autres informations sur le client et son comportement. Il s'agit de catégories publiques, pas d'un schéma exhaustif des champs. Pour des raisons de sécurité, AWS ne fournit pas la description complète du contenu ni les détails du chiffrement. Une évaluation peut respecter cette limite sans inventer de champs cachés ou traiter une valeur opaque comme vide.
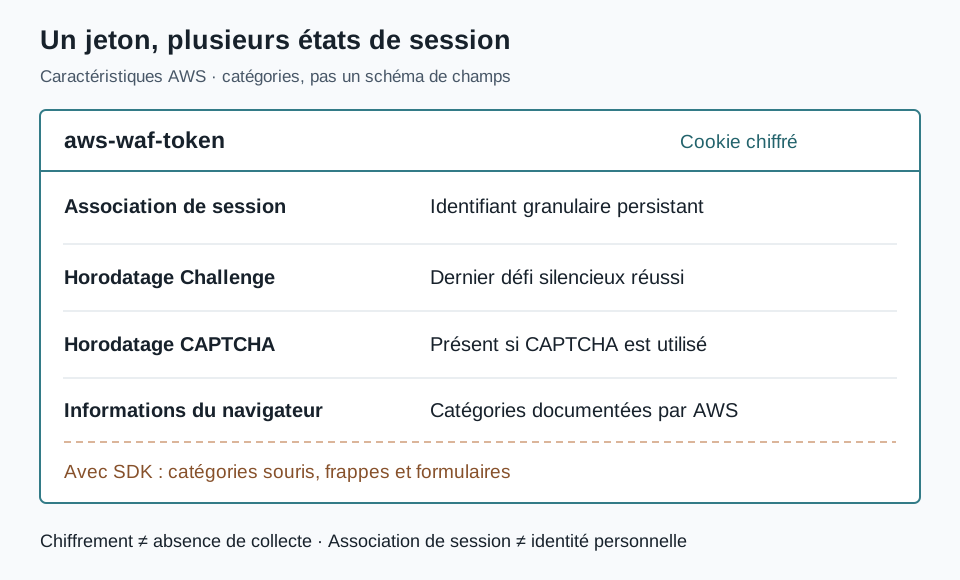
Le nom du cookie décrit un mécanisme de stockage et de transmission. L'identifiant de session décrit l'association que le mécanisme prend en charge selon AWS. Le chiffrement décrit la représentation de son contenu. Ces propriétés répondent à trois questions différentes concernant le même jeton. Un inventaire qui mentionne seulement « cookie chiffré » omet la raison de cet état et son rôle dans l'association des requêtes au cours d'une session.
AWS décrit l'utilisation des jetons dans les intégrations applicatives et les protections gérées, plutôt que comme une fonction exclusive d'un puzzle. Un défi peut initialiser un jeton si nécessaire. Un interstitiel CAPTCHA sans jeton appelle d'abord un défi, puis exécute le puzzle et met à jour l'horodatage correspondant après réussite. Une personne peut ainsi voir une seule tâche alors que le système effectue plusieurs types de validation de session.
Cette question diffère de la structure des groupes de règles abordée dans AWS WAF Bot Control et les observations du client. Cette structure concerne les niveaux de protection, les étiquettes et les réponses. L'enjeu supplémentaire est la continuité représentée par aws-waf-token : une requête ultérieure peut transporter un état produit par un traitement précédent dans le navigateur. Un code de réponse ne décrit pas cet historique, et un groupe de règles ne révèle pas à lui seul quelle intégration a produit l'état.
Pour le responsable applicatif, il faut d'abord distinguer une fonctionnalité activée d'un état observé dans une session. La documentation peut établir que le SDK ajoute une voie de collecte d'interactions. Le déploiement réel établit si le SDK est inclus, où il s'exécute et quelles parties de l'application l'utilisent. Ni un nom de produit ni l'inspection isolée d'un cookie ne prouvent ces détails. Disponibilité et activation exigent des preuves séparées.
La continuité de session ne doit pas non plus devenir une affirmation d'identité universelle. La description du jeton vise une session cliente ; AWS qualifie les informations de non uniques et non rattachables à un individu. Cela ne fait pas du jeton une identité civile. Cela ne signifie pas davantage que l'application ne détient aucune autre information sur une session authentifiée. Le périmètre décrit du jeton et les comptes applicatifs restent deux parties différentes du parcours des données.
Une application peut, par exemple, savoir séparément qu'une requête appartient à un compte authentifié. C'est un contexte illustratif, pas l'affirmation qu'AWS reçoit le profil complet de ce compte dans le jeton. L'évaluation doit séparer ce que documente le fournisseur et ce que détient déjà l'application. Supposer que les deux parties connaissent les mêmes informations est aussi trompeur que supposer qu'aucune ne peut associer des requêtes successives à un contexte.
Signaux documentés et limites d'observation
AWS indique que tous les jetons comprennent des données d'interrogation du navigateur, notamment des indices d'automatisation et d'incohérence des paramètres. La collecte est attribuée aux scripts de l'action Challenge et des SDK d'intégration. Cela justifie une description de catégories, pas une liste exhaustive d'API, un ordre d'appel, une règle de notation ou une observation actuelle du script d'un site donné.
La même source distingue une voie supplémentaire pour les applications intégrant un SDK. Celle-ci collecte passivement des informations d'interaction : mouvements de souris, frappes et interactions avec les formulaires HTML présents. « Passivement » décrit ici l'utilisation de l'application plutôt qu'un puzzle visible supplémentaire. Cela ne signifie ni absence d'enjeu de confidentialité, ni configuration identique dans tous les déploiements sans puzzle visible.
La catégorie key presses doit conserver sa portée réelle. Elle ne suffit pas à affirmer que le SDK enregistre le texte de chaque mot de passe ou toutes les valeurs de formulaire. De même, une mention des interactions avec les formulaires ne constitue pas un schéma public des champs envoyés. Il est possible de discuter la confidentialité sans élargir ces catégories à des affirmations non étayées sur les données transmises. Les catégories documentées justifient déjà de demander lesquelles sont nécessaires au but du déploiement.
| Preuve disponible | Conclusion étayée | Conclusion non établie |
|---|---|---|
| Caractéristiques du jeton | AWS documente des catégories d'interrogation | Toutes les API exécutées par un script actuel |
| Interactions du SDK | Le SDK intégré ajoute des catégories documentées | Tous les sites l'activent ou conservent toutes les valeurs |
Présence de aws-waf-token | Le cookie existe dans le contexte observé | Son contenu intégral ou la conservation du fournisseur |
| Événements V8 attribués à leur source | Des interfaces précises s'exécutent dans le contexte capturé | Tous leurs résultats sont transmis ou stockés à distance |
La règle consiste à faire correspondre une affirmation à la ligne capable d'y répondre. Un document produit justifie une description du produit. Une affirmation d'exécution d'API nécessite un enregistrement pertinent. Une affirmation de stockage nécessite des preuves du service destinataire ou de ses engagements applicables. Ajouter des détails du navigateur ne comble pas une information manquante sur la conservation, car les observations portent sur des étapes distinctes du traitement.
Aucune capture V8 d'un composant AWS attribuée à sa source n'est présentée ici. Un ancien enregistrement d'instrumentation, une requête opaque ou une liste de propriétés habituelles ne deviennent pas une nouvelle observation des lectures d'un script AWS. Un événement --bot-v8-log attribué serait le bon point de départ pour une affirmation d'exécution ; il faudrait encore préciser le cadre, la source et le contexte de capture pour l'attribuer à un composant.
L'explication générale des empreintes de navigateur montre pourquoi certaines propriétés peuvent contribuer à la corrélation. Ce mécanisme ne prouve pas qu'un fournisseur nommé ait lu une interface précise. Une API peut être disponible sans appel, être appelée sans transmission du résultat ou être utilisée par un autre script de la même page. Confondre ces situations transforme une hypothèse plausible en affirmation que les preuves ne permettent pas.
La documentation AWS du jeton fournit donc une limite utile dans ses propres termes. L'interrogation du navigateur et les interactions SDK sont deux entrées distinctes. La première ne détermine pas chaque API de rendu ou de temps utilisée ; la seconde n'établit pas le contenu exact d'un enregistrement. L'intégrateur peut interroger le fournisseur et ses responsables d'implémentation, plutôt que déduire une spécification propriétaire de connaissances générales sur le navigateur.
Cette discipline réduit aussi le traitement inutile de données sensibles. Pour savoir si la collecte d'interactions avec les formulaires est active, un inventaire d'intégration et la documentation peuvent suffire, sans enregistrer les saisies de vrais utilisateurs. Une question sur un appel observé nécessite une capture autorisée et délimitée. Il ne faut pas recueillir une trace plus riche simplement parce qu'un outil le permet si l'évaluation concerne un fait de déploiement plus simple.
L'exposition reste concrète. Le fournisseur décrit des informations reliant caractéristiques du navigateur, validation de session et interactions applicatives. Elles peuvent répondre à un objectif de sécurité tout en nécessitant des limites de collecte, d'usage et d'accès. Il s'agit d'ingénierie et de gouvernance de l'intégration réelle. Cela n'exige pas de prétendre qu'une session est une personne, qu'un champ contient du texte personnel ou qu'une trace prouve le stockage du prestataire.
Deux horloges de validité, pas un calendrier de suppression
La documentation des temps d'immunité définit l'évaluation de l'ancienneté des horodatages. Après la réussite d'un défi ou CAPTCHA, l'horodatage correspondant du jeton est mis à jour. Lors de l'inspection, AWS compare son âge au temps d'immunité configuré. Cela détermine depuis combien de temps une validation a réussi ; ce n'est pas un calendrier public d'effacement de tous les enregistrements associés à la session.
Le réglage par défaut de l'ACL web est 300 secondes pour chacun des temps d'immunité. Cette égalité peut cacher une distinction : Challenge et CAPTCHA gardent des horodatages et réglages séparés. Des valeurs égales ne fusionnent pas les enregistrements en une horloge unique. Le défaut ne décrit pas non plus la politique effective de chaque règle : la documentation permet des valeurs propres aux règles et précise l'héritage lorsqu'elles n'en définissent pas.
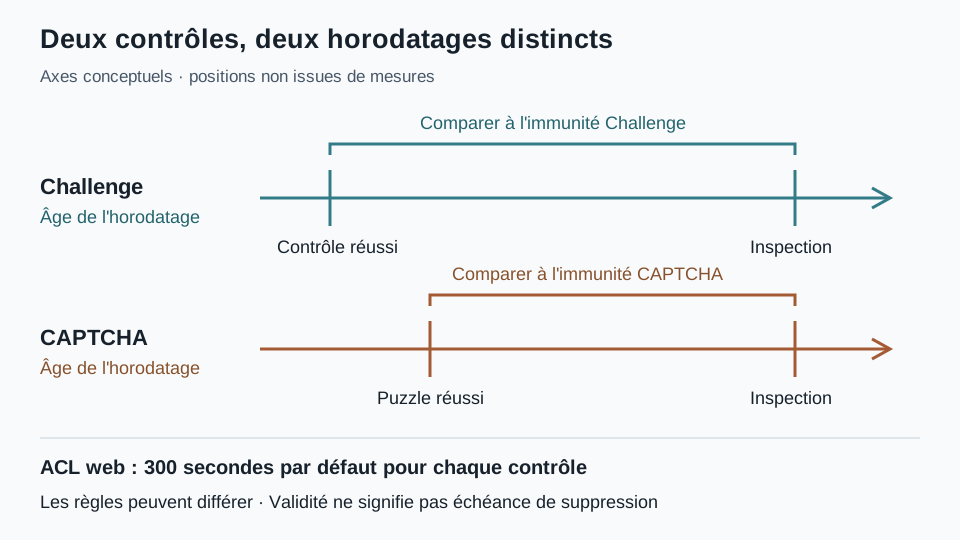
La page d'utilisation des jetons explique que le puzzle met à jour l'horodatage CAPTCHA, et le défi silencieux celui de Challenge. Ce sont des événements distincts, même au sein d'une interaction visible unique. Un rapport disant seulement « CAPTCHA réussi récemment » perd la validation réellement effectuée et l'horodatage que consulte ensuite la politique. L'événement initial et le contrôle ultérieur doivent rester distinguables.
Une application illustrative peut demander un contrôle CAPTCHA pour une opération et rencontrer Challenge sur une autre route. Le fait que ces routes appartiennent à la même application ne prouve pas qu'elles testent le même horodatage avec le même réglage hérité. L'exemple décrit la séparation documentée, pas une recommandation de configuration. Le responsable doit examiner l'ACL web et les règles réelles avant d'expliquer la politique à une équipe de support ou de confidentialité.
AWS précise aussi que les SDK utilisent l'immunité Challenge de l'ACL web. Une étiquette de règle ou un puzzle ne suffisent donc pas à décrire toute la temporisation. La source indique le réglage du SDK ; elle n'affirme pas que chaque chemin utilise un calendrier CAPTCHA identique. La description du déploiement devrait nommer le mécanisme, plutôt que réduire plusieurs contrôles à « la durée du CAPTCHA ».
Le terme expired demande la même précision. Dans cette documentation, il désigne un horodatage qui ne satisfait plus le contrôle d'ancienneté. Cela ne démontre pas la disparition du cookie, l'effacement des enregistrements du fournisseur ou la suppression d'une entrée applicative. Ces événements peuvent dépendre de mécanismes différents. Le test temporel a un but plus étroit : on peut décrire cet état sans affirmer quoi que ce soit sur les autres cycles de vie.
| Question temporelle | Fait documenté pertinent | Question séparée |
|---|---|---|
| Quelle ancienneté pour Challenge ? | Immunité Challenge applicable | Durée d'un enregistrement du service |
| Quelle ancienneté pour le puzzle ? | Immunité CAPTCHA applicable | Conservation d'un journal de compte par l'application |
| Quel réglage sans valeur explicite ? | Héritage depuis l'ACL web | Présence d'une valeur propre dans une autre règle |
| Quel réglage pour le SDK ? | Immunité Challenge de l'ACL web | Activation d'autres collectes dans l'application |
Utiliser 300 seconds comme engagement de conservation serait confondre des catégories. La documentation détermine quand une requête suivante peut nécessiter un nouveau contrôle. Elle ne détermine pas quand tous les enregistrements disparaissent. Une déclaration d'effacement après cet intervalle devrait s'appuyer sur les conditions applicables et la politique réelle de stockage, pas seulement sur une capture du réglage d'immunité.
Un intervalle court ne signifie pas automatiquement davantage de minimisation, et un intervalle long ne prouve pas un stockage prolongé chez le fournisseur. Ces propriétés peuvent interagir dans un système, mais la politique d'horodatage seule n'établit pas cette relation. Le fait disponible concerne la répétition de la validation. Toute affirmation sur le volume collecté ou l'historique stocké nécessite des preuves de cet autre résultat.
Cette distinction améliore aussi les échanges d'accessibilité et de support. Pour expliquer des demandes répétées, il faut nommer le mécanisme et la politique effective, plutôt que supposer une perte de connexion au compte. Validité du jeton, persistance du cookie et authentification applicative ne sont pas des noms interchangeables. Elles affectent parfois le même parcours, mais ont leurs responsables et preuves propres. Une explication précise évite de répondre à une question de sécurité par une supposition sur les comptes ou le stockage.
Un jeton valide et les décisions restantes
Selon le comportement des actions AWS, un jeton valide fait agir CAPTCHA ou Challenge de manière similaire à Count. AWS applique les étiquettes et personnalisations configurées, puis poursuit les règles restantes de l'ACL web. C'est une condition de continuation à une action précise, pas une approbation inconditionnelle de la requête ni un remplacement des contrôles d'authentification et de permission applicatifs.
Cette séparation est essentielle quand un rapport indique qu'un CAPTCHA a réussi mais qu'une opération a échoué. Le rapport peut décrire correctement la tâche visible sans rien établir sur les règles suivantes ou les droits du compte. Le flux documenté n'est pas contradictoire : une action peut continuer et un composant ultérieur refuser. La source permet cette distinction sans diagnostiquer la cause d'une requête échouée particulière.
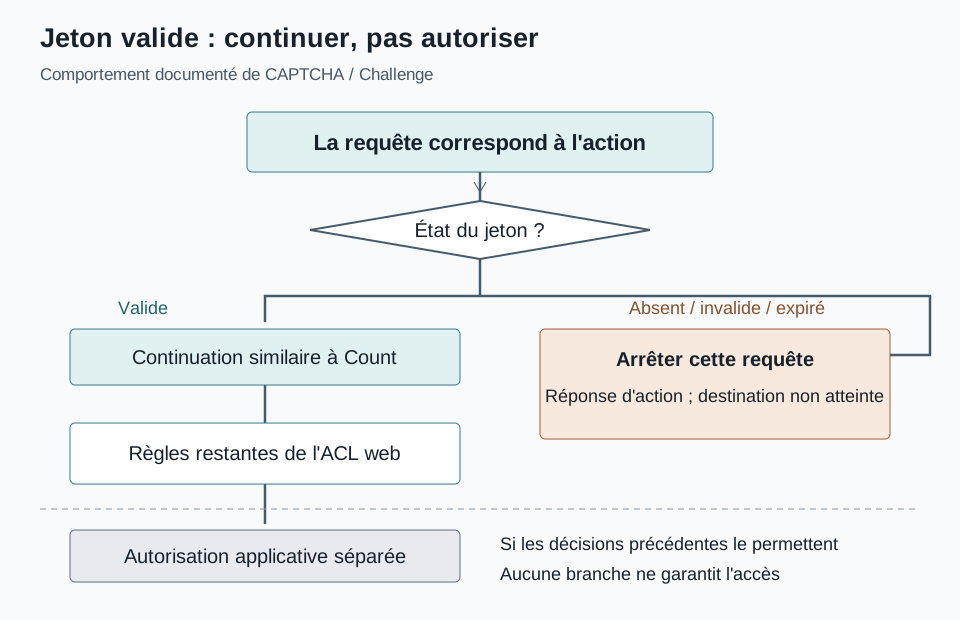
Pour un jeton absent, invalide ou expiré, la même documentation indique qu'AWS interrompt l'évaluation de cette requête et l'empêche d'atteindre sa destination. Le contenu retourné dépend aussi de la capacité à traiter un interstitiel HTML. Une page principale et une requête attendant un autre type de contenu ne constituent pas des contextes équivalents simplement parce qu'elles viennent du même navigateur.
Cela sépare un symptôme d'affichage d'un fait de confidentialité. Ne pas voir de puzzle ne prouve pas l'absence de réponse liée à un défi. Voir un interstitiel ne révèle pas le contenu complet du jeton. Les attentes de contenu expliquent le lien entre mécanisme et page visible, sans les rendre synonymes. Le diagnostic réel nécessite des preuves autorisées de l'application et du service, pas une déduction fondée sur ce qu'une capture d'écran n'affiche pas.
La page actuelle des actions décrit explicitement des en-têtes CORS exposant x-amzn-waf-action à JavaScript, y compris pour des requêtes entre origines. C'est une propriété documentée, pas le résultat d'une nouvelle capture HTTP. Il serait donc inexact de dire que cet en-tête est systématiquement illisible entre origines dans le comportement actuellement décrit. Cela ne signifie pas que tous les corps de réponse ou cookies deviennent lisibles sans restriction.
Cet en-tête n'est pas non plus l'historique interne des règles. Un indicateur d'action peut donner une catégorie sans toutes les observations, étiquettes et décisions ultérieures. Un inventaire ne doit pas déduire la visibilité du raisonnement complet à partir d'un seul champ. Inversement, un jeton opaque n'empêche pas toute observation du flux environnant. Représentation et visibilité changent selon le champ et le participant.
Le navigateur et le service destinataire appartiennent ainsi à des domaines de décision distincts. Le guide BotBrowser sur les empreintes décrit des contrôles natifs des surfaces du navigateur, pas un mécanisme donnant des droits applicatifs ou ordonnant à AWS d'accepter un jeton. Une modification dans la page intervient ailleurs, mais comparer ces couches ne prouve pas un résultat du fournisseur. Cohérence du navigateur et autorisation ne devraient pas former une seule mesure de réussite.
Dans une intégration propre, un diagnostic utile sépare l'action applicable, sa continuation éventuelle, le résultat restant de l'ACL web et la réponse de l'application. Le détail dépend des journaux autorisés disponibles. Il ne s'agit pas d'exposer les jetons bruts dans le support. Une valeur complète de cookie peut apporter inutilement du contenu de session dans un autre système alors qu'une description d'état moins détaillée répondrait à la question.
La confidentialité appelle la même séparation. Une entreprise peut juger un contrôle nécessaire à la sécurité tout en décidant séparément quels enregistrements conserver et qui peut y accéder. Réussir le contrôle ne résout pas ces choix. Un refus ultérieur ne prouve pas non plus l'absence de divulgation antérieure par le navigateur. Chaque étape doit être évaluée selon ce qu'elle reçoit et décide, pas uniquement selon le chargement final de la page.
Chiffrement, visibilité et responsabilité des données
L'affirmation de chiffrement concerne la représentation du contenu du jeton. Elle ne signifie pas que l'interrogation du navigateur n'a pas eu lieu. AWS décrit des scripts recueillant des informations et intégrant leurs résultats au jeton. Collecte, représentation et évaluation sont des étapes séparées. Une valeur opaque peut limiter certains lecteurs tout en transportant un état utile au service qui l'émet et l'évalue.
L'impossibilité de lire le jeton dans une inspection ordinaire ne prouve donc pas l'absence de données. Son opacité ne démontre pas davantage un champ secret particulier. Les sources établissent des catégories documentées et l'absence d'une description complète publiée. Une évaluation responsable conserve les deux faits : une collecte est décrite, mais ces documents ne permettent pas d'établir indépendamment toute sa représentation.
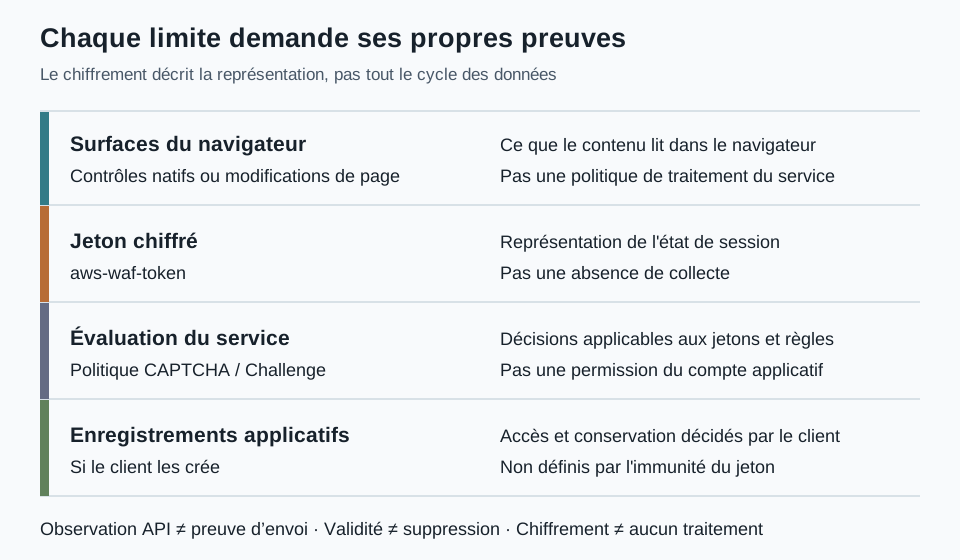
Un journal du navigateur répond à une autre question. Un événement attribué à sa source peut montrer la lecture d'une interface dans un contexte donné. Il ne révèle pas si le résultat est entré dans aws-waf-token, a été conservé ailleurs, écarté, modifié ou utilisé pour la décision finale. Ce sont des questions de flux et de traitement. Une preuve antérieure ne doit pas franchir une limite au-delà de laquelle l'observation s'arrête.
La description AWS des interactions SDK rend cette prudence importante pour l'activité réelle. Une intégration peut impliquer des catégories significatives sans schéma complet documenté par événement. L'évaluation doit établir finalité, configuration et participants. Elle ne doit pas remplir les champs inconnus avec des suppositions tirées d'un autre fournisseur ou d'une démonstration générique d'empreinte de navigateur.
Les enregistrements applicatifs introduisent une destination gouvernée séparément. Une application pourrait enregistrer un résultat global ou le support recevoir des diagnostics. Ce sont des exemples de copies possibles côté client, pas l'affirmation qu'AWS les produit par défaut. Leur durée et leurs accès relèvent des systèmes qui les créent. Le chiffrement du jeton ne promet aucun effacement d'une base client ou d'une pièce jointe de support.
La même prudence vaut pour la déclaration de non-unicité. Il faut l'attribuer à AWS, puisqu'elle décrit l'appréciation du fournisseur. Une application peut associer séparément des informations à un compte ou une transaction, modifiant le contexte du traitement. Cela ne prouve pas que le jeton identifie une personne. Cela montre pourquoi une entreprise ne peut achever son évaluation à partir d'une phrase détachée de ses propres relations applicatives.
Les quatre pages citées sur les jetons et actions n'établissent pas de délai de conservation du fournisseur. C'est une limite de cet ensemble de preuves, pas un constat de conservation indéfinie ou de traitement abusif. Une évaluation réelle exige l'accord, la politique et les preuves applicables. L'absence de délai doit conduire à une question précise, non à une durée déduite de 300 seconds ou à une accusation sans fondement.
Un inventaire de confidentialité peut distinguer participant, catégorie documentée, finalité, représentation et engagement de stockage. Cookie et journal applicatif ne devraient pas être automatiquement regroupés parce qu'ils concernent une session. L'un représente un jeton nommé ; l'autre peut être un enregistrement contrôlé par le client. Cette séparation permet de demander au bon responsable la politique réelle d'accès ou de suppression.
Contrôles du navigateur et choix de confidentialité
BotBrowser documente une protection par profils suivant des mécanismes natifs, sans JavaScript injecté dans la page. Elle concerne les surfaces exposées au contenu et la cohérence des propriétés documentées. Une modification du contexte de page intervient ailleurs. Cette différence architecturale ne détermine ni les intégrations AWS activées ni l'interprétation des informations reçues. Aucune couche ne fournit la politique externe de conservation ou la finalité licite de l'application.
La limite du produit importe davantage qu'un classement. Aucune preuve ne compare ici les résultats AWS entre contrôles natifs et outils de modification de page. Aucun inventaire attribué des lectures d'API AWS n'est présenté. La capacité étayée concerne les surfaces du navigateur ; les limites du service concernent jetons, politiques et stockage. Les distinguer permet une discussion de confidentialité sans promettre l'accès ni prescrire des changements du résultat de sécurité d'un site.
Le tableau suivant part de la question à résoudre, pas d'un outil préféré. Il suit les documents sur les jetons, les durées et les actions. Un réglage peut concerner une ligne sans résoudre les autres. Les preuves nécessaires doivent suivre la limite responsable de la décision.
| Question sur une intégration propre | Première preuve du responsable | Limite de décision |
|---|---|---|
| Collecte SDK activée ? | Inventaire d'intégration et documentation actuelle | Disponibilité ne signifie pas déploiement |
| Pourquoi un nouveau contrôle ? | Politique effective des règles et de l'ACL web | Validité ne signifie ni connexion ni suppression |
| Opération autorisée par l'application ? | Permissions et résultat applicatif | Continuation du jeton ne signifie pas autorisation |
| Quelles API ont exécuté des appels ? | Capture V8 autorisée et attribuée | Exécution ne signifie pas trace complète du stockage distant |
| Quelle conservation des enregistrements ? | Engagements du fournisseur et politiques du client | Immunité du jeton ne répond pas à la conservation |
La distinction session-personne aide à expliquer le résultat. Un cookie peut associer des événements à une session sans établir l'identité personnelle ; l'application peut détenir séparément du contexte. Il faut décrire les associations réelles, plutôt qu'alterner « anonyme » et « identifié » comme si un nom de jeton déterminait toutes les relations du système.
La minimisation peut ensuite être évaluée selon la finalité de sécurité. Les documents distinguent interrogation du navigateur et interactions SDK : il ne faut pas les fondre en un « contrôle navigateur » indéfini. Le responsable doit identifier voies actives et besoins concernés. C'est une analyse de son intégration, pas une instruction de modification des contrôles d'autrui ni une raison de supposer qu'un autre navigateur élimine les associations du service.
Une enquête autorisée doit aussi éviter de recueillir inutilement du contenu de sessions réelles. Un résultat global, un fait de configuration ou une capture limitée peut mieux répondre qu'un jeton de production copié dans une demande d'assistance. C'est un choix de traitement de l'opérateur, pas une affirmation sur le support AWS. Puisque aws-waf-token représente un état de session, sa manipulation mérite une justification plus précise qu'une simple étiquette descriptive de cookie.
Questions fréquentes
Un défi invisible signifie-t-il qu'aucune donnée n'est recueillie ?
Non. Les caractéristiques du jeton décrivent l'interrogation par Challenge et les SDK. Visibilité du puzzle et collecte sont deux propriétés différentes ; l'intégration active de l'application reste à établir.
Les 300 secondes déterminent-elles la conservation chez AWS ?
Non. L'immunité contrôle l'ancienneté de l'horodatage. Ces pages ne fixent pas de délai global d'effacement. Engagements du fournisseur et enregistrements du client nécessitent leurs propres preuves.
Un outil de confidentialité remplace-t-il les autorisations applicatives ?
Non. Le flux documenté poursuit les règles restantes lorsque le jeton applicable est valide. La cohérence des surfaces ne donne aucun droit de compte et ne contrôle pas la décision de l'application.
Sources
- Caractéristiques des jetons AWS WAF
- Comportement de CAPTCHA et Challenge
- Utilisation des jetons AWS WAF
- Expiration et temps d'immunité
- Présentation des empreintes de navigateur dans BotBrowser
Conclusion pratique
Évaluez AWS WAF CAPTCHA comme un mécanisme documenté de session, pas seulement comme un puzzle. Établissez les collectes navigateur et SDK actives dans l'application, distinguez les deux horloges et séparez les décisions ultérieures de l'ACL web et de l'application. Le chiffrement ne démontre ni minimisation ni suppression ; l'immunité ne promet pas une conservation limitée. Avant toute modification, confirmez finalité et limites de stockage auprès des responsables du fournisseur et du client.
Cet article fait partie du guide : Qu'est-ce qu'une empreinte de navigateur ?
Articles Connexes
AWS WAF Bot Control : ce que voit le client
EmpreinteFunCaptcha : signaux, sessions et vie privée
EmpreinteVie privée hCaptcha : signaux et limites des preuves
EmpreinteKasada : signaux des défis et confidentialité
RéseauTypes de CAPTCHA : ce que révèle une case à cocher
EmpreinteCloudflare Turnstile : signaux et vie privée
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.