Privacidad de hCaptcha: señales y límites de la evidencia
Separa las declaraciones de privacidad de hCaptcha, las observaciones del navegador, el tráfico de verificación y la conservación, con sus controles y límites.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
La privacidad de hCaptcha depende de algo más que de si un desafío muestra imágenes. Su política pública describe información de interacción, mientras que su documentación de integración separa el componente del cliente de la verificación del servidor. Esas fuentes establecen las categorías declaradas y las responsabilidades de tratamiento, no una medición completa de un visitante concreto. BotBrowser proporciona controles basados en perfiles para las superficies de huella digital expuestas por el navegador, pero no puede determinar las decisiones del servidor de hCaptcha, cambiar sus condiciones de conservación ni garantizar que una aplicación acepte una operación.
Resumen
- Las declaraciones de hCaptcha distinguen a los visitantes que utilizan un servicio integrado de los integradores, clientes y otros titulares de cuentas. Una categoría enumerada para una población no puede atribuirse automáticamente a otra.
- Los movimientos del ratón, el desplazamiento, las pulsaciones de teclas y los eventos táctiles se declaran como información de interacción cuando corresponda. Eso no establece el contenido, la frecuencia ni la capacidad identificativa de cada evento en una implementación concreta.
- La ejecución del navegador, la transmisión, la verificación del servidor y la conservación requieren evidencias distintas. Una función de retorno del cliente completada correctamente o una conexión de red permitida no establece las cuatro.
- Los eventos de V8 pueden respaldar observaciones de lecturas del navegador atribuidas a su código de origen. El material de investigación local disponible contiene contratos de monitorización y resúmenes, pero no eventos sin procesar atribuibles que respalden un inventario actual de las API utilizadas por hCaptcha.
- Los controles nativos del navegador y los cambios a nivel de página tienen ámbitos distintos. Ninguno controla los contratos de un proveedor, los registros conservados en sus servidores ni las reglas de autorización de una aplicación.
Contenido
- Separa las poblaciones de la política de privacidad
- Interpreta la información de interacción declarada
- Sigue por separado el tratamiento del navegador y del servidor
- Lee las evidencias de V8 sin convertirlas en afirmaciones de recopilación
- Distingue una lectura del navegador de la transmisión y la conservación
- Compara los controles nativos del navegador con los cambios de página
- Asigna las preguntas de privacidad al responsable de las evidencias
- Conclusión práctica
Separa las poblaciones de la política de privacidad
La política de privacidad de hCaptcha, fechada el 7 de octubre de 2025 en la captura revisada, describe varias relaciones. Los integradores incorporan el servicio a sus propios sitios web. Los clientes pueden utilizar sus servicios de etiquetado de datos. Los usuarios finales encuentran el servicio a través de un integrador. Por tanto, un usuario de funciones de accesibilidad, el titular de una cuenta del panel y una persona que envía un formulario protegido pueden tener relaciones distintas con el mismo proveedor. Combinar todos los párrafos en un perfil universal del visitante cambia el alcance de la fuente. Otro servicio tiene reglas distintas: tratamiento y privacidad de FingerprintJS Pro examina sus límites de workspace y copias del cliente sin trasladar esos términos a hCaptcha.
La distinción importa desde la sección de recopilación de información. Su párrafo sobre información analítica describe la recopilación automática derivada del uso de los sitios o servicios por parte de un integrador o cliente. Ofrece ejemplos como el tipo de navegador, el tipo de dispositivo, el sistema operativo y la hora de acceso. Otro párrafo describe la información recopilada de los usuarios finales para determinar si son humanos. Interpretar la primera lista como un inventario medido para todos los usuarios finales descartaría las etiquetas de población de la propia política. La política proporciona una declaración, no una traza de ejecución.
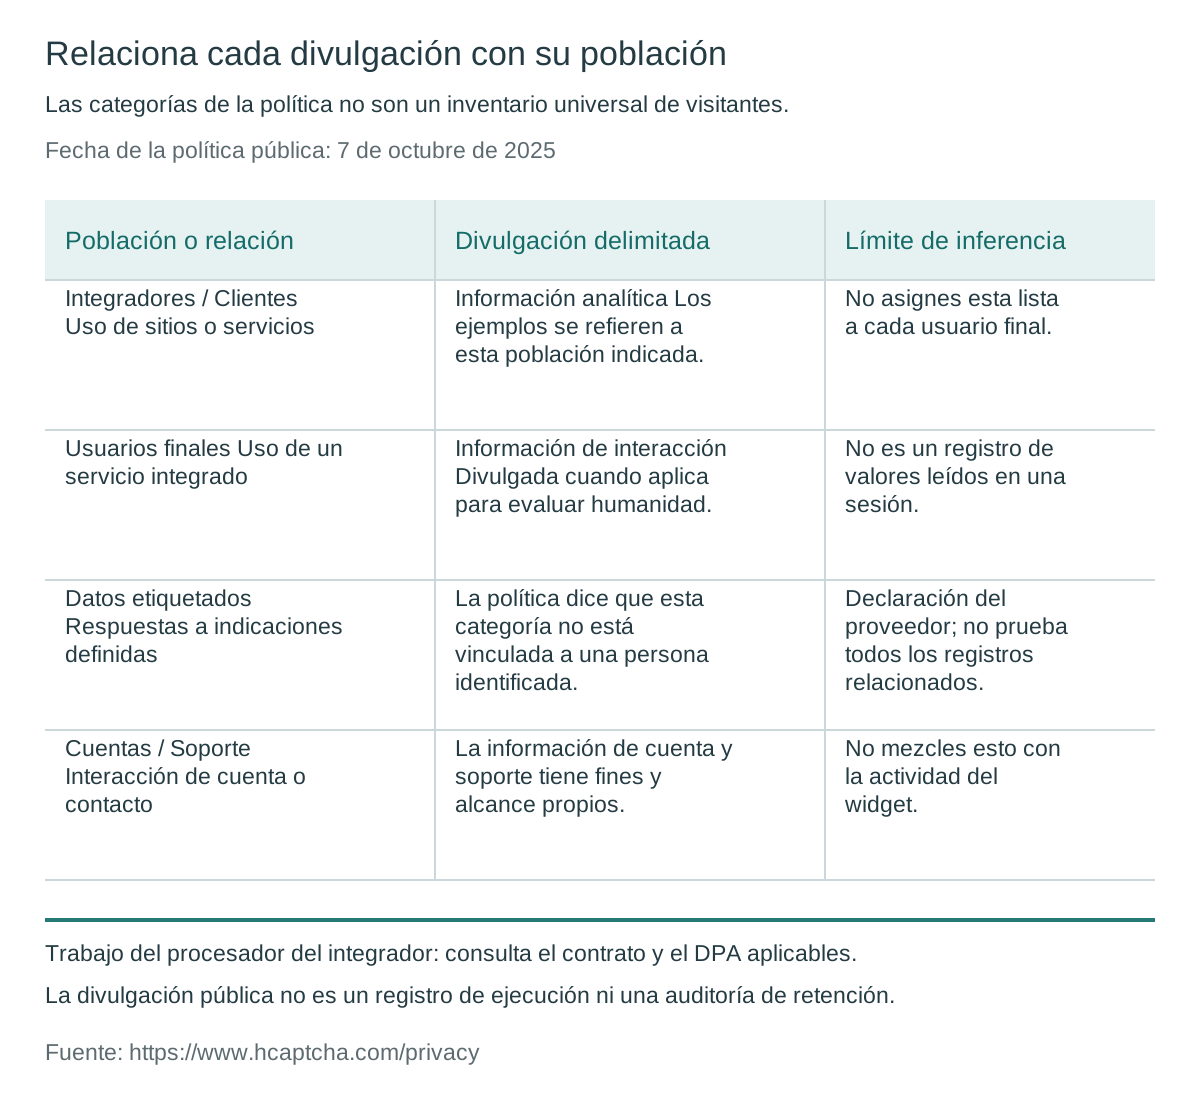
La política también separa las responsabilidades del responsable y del encargado del tratamiento. Cuando IMI trata información personal por cuenta de un integrador, indica que el integrador es el responsable del tratamiento o la empresa y que IMI es un encargado del tratamiento o proveedor de servicios. Ese tratamiento se rige por el contrato y el acuerdo de tratamiento de datos pertinentes, no simplemente por la política pública de privacidad. La sección de la política sobre los interesados europeos dirige las solicitudes aplicables a la entidad que contrató el tratamiento. Por tanto, la política de un proveedor no constituye por sí sola el aviso completo de un sitio web integrado. Para otro proveedor, el análisis de privacidad de FunCaptcha conserva las categorías de producción de Arkose y su advertencia expresa sobre URL, sin trasladar las declaraciones de hCaptcha.
Para el propietario de un sitio web, el resultado inmediato es un registro de población y finalidad. Identifica si una pregunta se refiere a una cuenta del panel, un formulario protegido, una adaptación de accesibilidad o una conversación con asistencia. Después identifica el aviso y la relación de tratamiento aplicables. Una dirección de correo de cuenta facilitada voluntariamente durante el registro y un evento generado al utilizar un componente no son categorías de datos intercambiables. Que ambos impliquen a hCaptcha no hace que sus finalidades, conservación o vías de solicitud sean idénticas.
La categoría de datos etiquetados de la política requiere el mismo cuidado. Describe respuestas a preguntas para aplicaciones de aprendizaje automático e indica que los datos etiquetados no están vinculados a una persona identificada. Es una declaración del proveedor sobre la categoría que define. No es evidencia de que todos los desafíos tengan el mismo uso de etiquetado, de que todos los registros del servicio estén desvinculados ni de que el sitio web que gestiona el formulario no sepa nada del envío. Atribuye la afirmación a la declaración publicada y deja el tratamiento específico de cada implementación a las condiciones y al responsable aplicables.
Una evaluación útil de la privacidad comienza, por tanto, antes de cualquier medición del navegador. Indica de quién son los datos analizados, qué interacción los produjo y qué organización determina su finalidad. Sin esas distinciones, incluso una lista exacta de propiedades del navegador puede responder a la pregunta equivocada. Un visitante que pregunta por un formulario protegido para solicitar una cita necesita la explicación del tratamiento del sitio; un cliente que pregunta por la analítica del panel puede necesitar la explicación del proveedor dirigida a las cuentas. Ambas solicitudes pueden implicar registros y funciones responsables distintos.
Interpreta la información de interacción declarada
La declaración de recopilación de información de hCaptcha menciona movimientos del ratón, posición de desplazamiento, eventos de pulsación de teclas, eventos táctiles e información similar, cuando corresponda, entre la información utilizada para determinar si los usuarios finales son humanos. Estas categorías explican por qué la exposición de privacidad no se limita a una respuesta a imágenes. La información de interacción se refiere a cómo transcurre una sesión, no solo al texto que una persona introduce deliberadamente en un formulario. No obstante, la redacción no especifica cada detector de eventos, valor muestreado, frecuencia o fase de recopilación.
Una categoría de movimientos del ratón puede describir actividad asociada a una interfaz visible sin demostrar que una traza concreta identifique a alguien de forma unívoca. La posición de desplazamiento puede describir dónde ocurrió una interacción sin revelar un historial completo de todo lo leído en otros lugares. El nombre de un evento de pulsación de tecla no demuestra por sí solo que se registrara el contenido de todos los campos. Los eventos táctiles no establecen la identidad de un dispositivo físico. Esas conclusiones más amplias requieren evidencias sobre los valores reales, los contextos, el tratamiento y la vinculación, no simplemente la presencia de una categoría en una política.
La exposición de privacidad y el uso indebido demostrado son conclusiones distintas. Una medición del comportamiento puede aportar detalles sobre una sesión, incluidos aspectos de la interacción que el usuario no presentó deliberadamente como respuesta. Eso plantea preguntas sobre necesidad, información al usuario, acceso y conservación. No demuestra por sí solo la elaboración de perfiles publicitarios, una divulgación no autorizada ni la vinculación entre sitios web. La política de hCaptcha contiene sus propias declaraciones sobre finalidades y comunicación de datos; un observador técnico no debe sustituirlas por una acusación derivada del nombre de un único evento.
También importa el contexto en el que se obtiene un evento. Una aplicación de nivel superior, un componente incrustado y un script de página no relacionado son actores potenciales distintos. Si una traza muestra actividad en una página que incorpora hCaptcha, la dirección de la página no identifica por sí sola qué script leyó una interfaz. La atribución debe conectar un evento con su origen y contexto de ejecución reales. De lo contrario, la medición puede atribuir al proveedor del desafío el comportamiento del propio formulario del sitio o la actividad de otra dependencia.
Aquí es donde una observación de V8 atribuida a su código de origen podría aportar información concreta a la declaración pública. Podría establecer que un script determinado leyó una interfaz concreta del navegador durante una fase registrada y definida. Aun así, no establecería lo ocurrido en todas las implementaciones, en futuras versiones del servicio ni las finalidades del tratamiento posterior. Los recuentos de eventos pueden cambiar con la duración de la fase, el renderizado repetido y las acciones del usuario. Un recuento sin intervalo y contexto de captura no es una medida estable de cuánto sabe un servicio sobre una persona.
La clasificación de familias de desafíos separa una interacción visible del mecanismo y la decisión que hay detrás. Para la privacidad de hCaptcha, la misma distinción evita que una observación de interfaz se convierta en un inventario de datos. Ver una tarea con imágenes no revela todas las señales utilizadas antes de que apareciera. No ver ninguna tarea no demuestra que no se produjera tratamiento. Las categorías de interacción documentadas son el punto de partida; la recopilación y la transmisión actuales siguen siendo preguntas separadas con sus propios requisitos de evidencia.
Sigue por separado el tratamiento del navegador y del servidor
La documentación oficial de integración describe un componente en el navegador y una verificación en el servidor. El navegador presenta la interacción configurada y proporciona a la aplicación un resultado de finalización. El servidor de la aplicación verifica el resultado enviado con el proveedor antes de realizar el trabajo protegido. Por tanto, una función de retorno del cliente no es el mismo evento que la verificación del servidor, y esa verificación no es el mismo evento que completar una compra, un registro u otra operación de la aplicación.
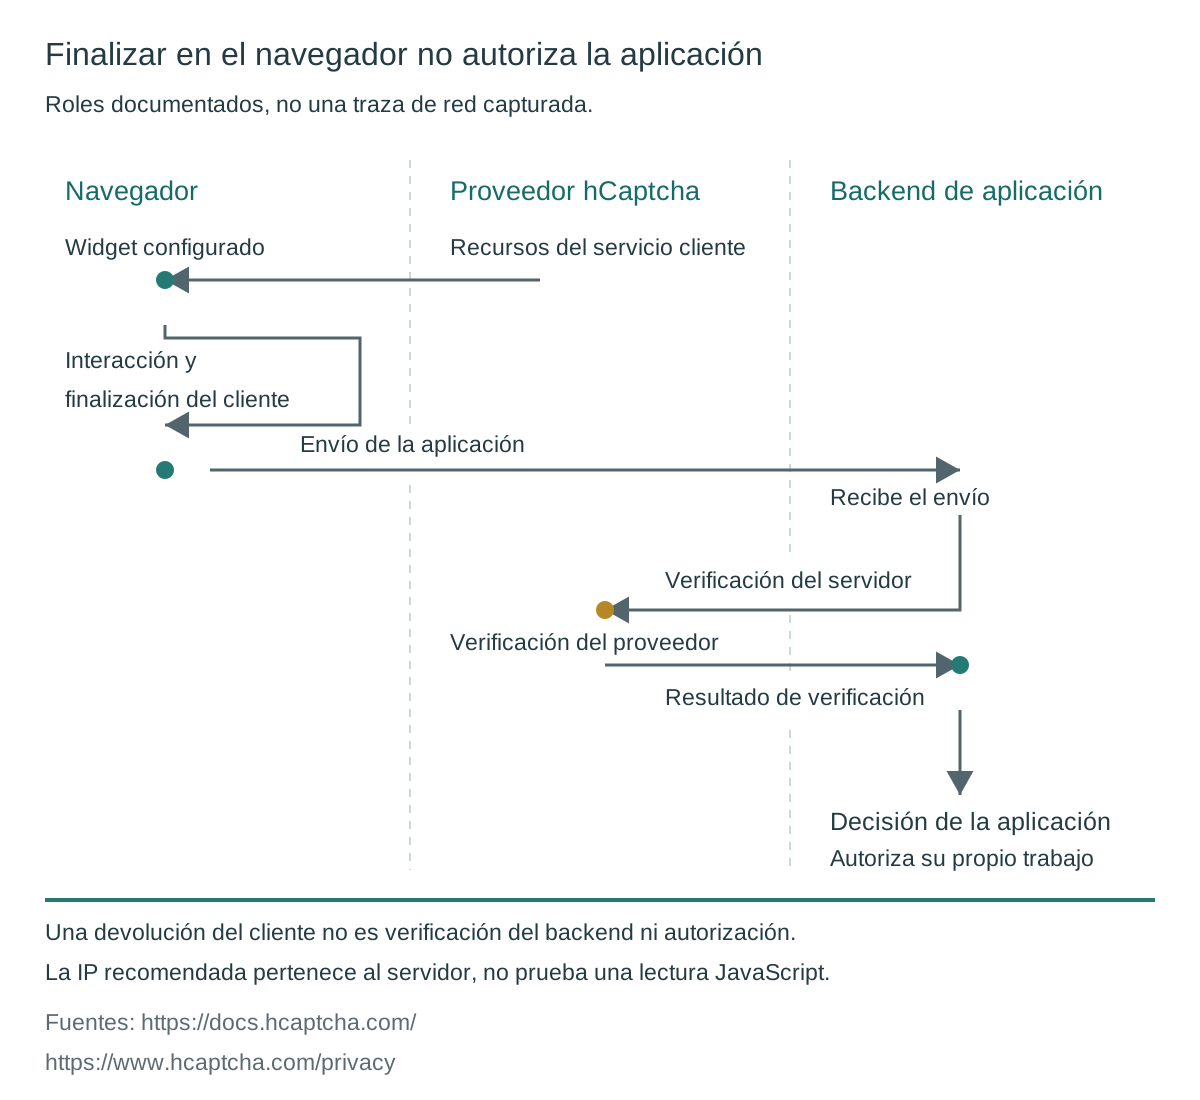
Esta separación cambia cómo deben interpretarse las declaraciones de privacidad relacionadas con la red. La referencia de integración recomienda proporcionar la dirección IP del usuario durante la verificación del servidor. Un servidor puede aportar esa entrada sin que JavaScript la descubra mediante una API del navegador. La aplicación ya recibe una petición de red y tiene su propia relación con la infraestructura que gestiona la conexión. La dirección exacta que debe asociar al usuario depende de su arquitectura de despliegue de confianza. La recomendación documenta una ruta de tratamiento del servidor, no una lectura observada del navegador ni un procedimiento universal de resolución de direcciones.
La infraestructura del proveedor que recibe una conexión también tiene observaciones de red separadas de las propiedades expuestas por el navegador. Un control de privacidad del navegador no elimina el hecho de que una petición atraviesa puntos de conexión de red. A la inversa, una petición de red no revela todas las propiedades disponibles para el JavaScript de la página. Tratar la identidad de red, la información de las superficies del navegador y una entrada de verificación como una única huella indiferenciada oculta qué participante obtuvo cada observación. El contrato de integración respalda esa separación, no una afirmación de que esas rutas sean equivalentes.
La política de seguridad de contenido añade otra distinción. hCaptcha documenta las categorías de scripts, marcos, estilos y conexiones necesarias para su integración. Esos permisos establecen lo que permite la política de un sitio. No demuestran que se cargaran todos los recursos permitidos, que se produjeran todas las conexiones posibles ni que se transmitieran datos concretos. Una lista de elementos permitidos es un límite de capacidades, no un registro de peticiones. La referencia también advierte contra asumir que un subdominio concreto de recursos se mantiene fijo entre regiones o a lo largo del tiempo.
Para una aplicación propia, un registro de red con los datos sensibles ocultos puede establecer si se produjo una conexión esperada y qué componente la realizó. Ese registro debe distinguir la carga de recursos de la página de la verificación del servidor. Una captura limitada al navegador no contendrá automáticamente la petición entre servidores de la aplicación. Por tanto, la ausencia de una petición en DevTools no puede demostrar que el servidor no contactara con el proveedor. Del mismo modo, un registro de éxito del servidor no permite reconstruir qué interfaces del navegador se leyeron antes de la finalización.
La misma referencia advierte que el nombre de host devuelto se deriva del navegador del usuario y no debe tratarse como evidencia de autenticación. Un campo que aparece en una respuesta de verificación tiene la semántica asignada por la documentación de verificación, no la garantía que pueda sugerir su nombre familiar. Tanto el análisis de privacidad como el de seguridad necesitan esa disciplina: distinguir el origen documentado del campo de una prueba independiente de identidad y distinguir el material del desafío verificado de la decisión propia de la aplicación de autorizar trabajo.
Lee las evidencias de V8 sin convertirlas en afirmaciones de recopilación
La opción --bot-v8-log de BotBrowser es una herramienta de observación para examinar la actividad de las interfaces del navegador. La evidencia útil es un evento emitido con suficiente información de origen y contexto para atribuir la operación. No sustituye el contrato de tratamiento del proveedor ni exige elaborar una reproducción del código propietario del desafío. Para el análisis de privacidad, la pregunta es qué puede observarse y atribuirse, no cómo recrear un proceso privado de decisión.
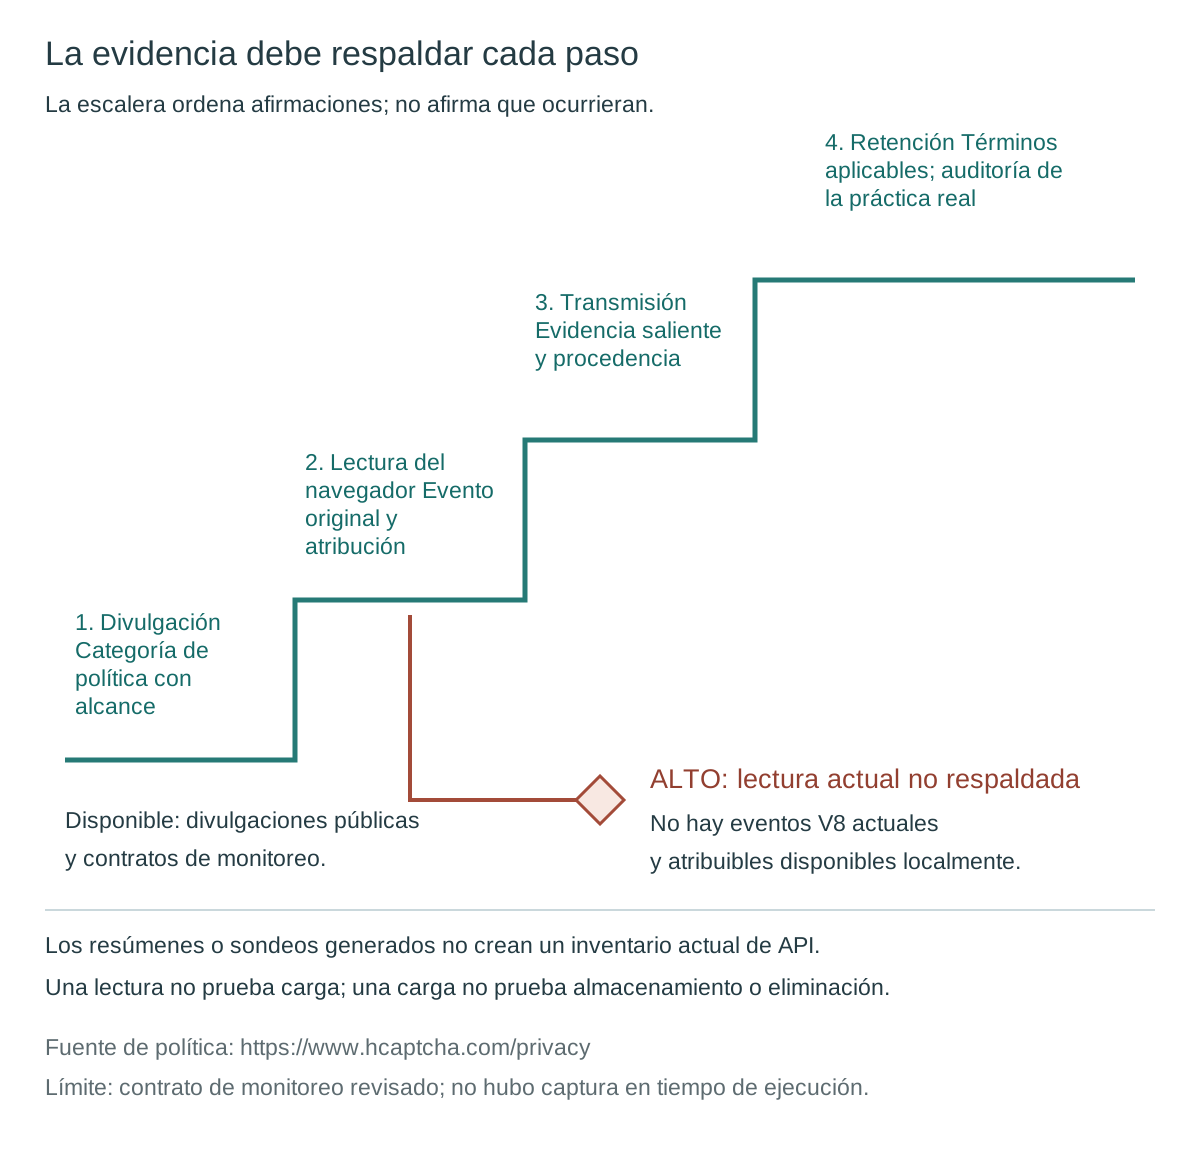
El material de investigación local inspeccionado para este tema contiene un procedimiento de monitorización de V8, lógica de validación de capturas y resúmenes históricos. En los directorios locales y de monitorización inspeccionados no había ningún archivo de eventos JSONL sin procesar disponible para verificación independiente. Algunos resúmenes hacen referencia a otros entornos o a sondas generadas. Esos materiales establecen cómo se pretendía que un flujo de monitorización distinguiera el descubrimiento de las pruebas posteriores con sondas, pero no pueden respaldar un inventario actual de lecturas de API de hCaptcha. No se ejecutó ningún nuevo desafío real, inicio de sesión ni captura del navegador para esta publicación.
El contrato de monitorización sigue aportando información sobre la calidad de las evidencias. Su validación distingue entre una salida ausente, un ensayo fallido, cobertura incompleta de canales, cero filas de API atribuidas, errores de análisis y eventos perdidos. Son modos de fallo distintos. Puede existir un archivo de informe aunque la captura haya fallado, porque el flujo registra un resultado de error. Por tanto, la existencia de un archivo JSON no es un criterio de observación satisfactoria. Un revisor necesita el estado real y las referencias a los eventos subyacentes antes de aceptar la conclusión.
Una sonda generada plantea un problema específico de atribución. Puede solicitar al navegador un valor seleccionado por un analista. Eso permite medir la respuesta del navegador a la sonda, pero no demuestra que un script del proveedor hiciera la misma pregunta. La distinción se mantiene aunque un archivo generado contenga el nombre del proveedor. Una etiqueta, un directorio de investigación o un manifiesto son referencias organizativas, no pruebas de quién realizó la llamada responsable de un evento emitido. La atribución al origen original y la fase de ejecución deben permanecer vinculadas a la medición.
El análisis y la pérdida de eventos afectan a lo que puede significar un resultado negativo. Si una captura no puede analizarse o pierde eventos, la ausencia de una interfaz en el resumen resultante es una evidencia más débil que su ausencia en un registro completo y de alcance definido. Incluso un registro completo solo cubre la ejecución capturada. Una ruta de script que no se ejecutó, una configuración diferente u otra fase pueden cambiar la cobertura. Ni «no observado» ni «observado una vez» establecen una política de recopilación para todo el proveedor. La declaración pública de privacidad y la observación técnica cumplen funciones complementarias, no intercambiables.
La atribución al origen tiene sus propios límites. Buscar una coincidencia de subcadena en una etiqueta de origen puede ser útil para acotar un conjunto de datos, pero no basta para resolver todas las relaciones entre quienes realizan llamadas. La ejecución incrustada, las bibliotecas compartidas y la falta de información de origen pueden dejar ambigüedades. Mantén los eventos ambiguos sin asignar en lugar de rellenar el vacío con la marca del producto de la página. Una operación conocida del navegador con un autor de la llamada desconocido es una conclusión más limitada que un supuesto punto de recopilación de hCaptcha.
Por tanto, el material disponible respalda un límite concreto, no una autorización general para enumerar interfaces conocidas de huella digital. No se afirma aquí que ninguna lectura de Canvas, audio, gráficos o temporización sea un evento observado de hCaptcha. Esas interfaces son superficies documentadas del navegador y pueden analizarse en términos generales de privacidad, pero atribuirlas a este proveedor requiere evidencias que no están presentes en el registro local revisado. Ese límite evita que una lista genérica de huellas del navegador adquiera la apariencia de una medición específica del proveedor.
Distingue una lectura del navegador de la transmisión y la conservación
Una lectura del navegador atribuida a su código de origen es el primero de varios eventos posibles. Establece una operación en una ejecución registrada. No demuestra automáticamente que el valor devuelto saliera del navegador. Un programa puede utilizar la información localmente, modificarla, descartarla o combinarla con otras entradas antes de realizar una petición. Establecer la transmisión requiere una observación permitida del tratamiento de salida pertinente, con una gestión adecuada del contenido sensible. Un recuento bruto de API no es un recuento de campos de datos personales transmitidos.
Del mismo modo, una conexión de red por sí sola no establece qué valores del navegador transportó. La documentación de integración explica las funciones de los recursos y de la verificación, pero una descripción arquitectónica no descodifica una petición concreta. La presencia de una petición, el éxito de una respuesta y el tamaño de un mensaje responden a preguntas más limitadas que la procedencia de los datos. Publicar material del desafío sin procesar o identificadores privados es innecesario para documentar esa distinción. Un registro con los datos sensibles ocultos puede indicar qué etapa de tratamiento se observó y qué pregunta sigue sin resolverse sin exponer artefactos reutilizables del servicio.
La conservación queda más allá de ese límite entre navegador y red. Una transmisión capturada no puede mostrar cuánto tiempo conservó la información un proveedor, qué controles de acceso se aplicaron ni si una agregación posterior eliminó una asociación. La política de hCaptcha contiene declaraciones de conservación con distintas poblaciones, finalidades y condiciones. Su explicación del trabajo como encargado del tratamiento también remite a condiciones contractuales. Esas son las fuentes apropiadas para las obligaciones de conservación declaradas; no son observaciones técnicas de una eliminación real en una implementación concreta.
La sección general de conservación de datos de la política se refiere a la duración de la cuenta, las finalidades necesarias, los requisitos legales y otros criterios. Trata por separado la información de contacto de boletines, las comunicaciones de asistencia y la analítica técnica. Algunas declaraciones incluyen excepciones o formas distintas de tratamiento. Citar una sola cifra de una categoría como duración de todos los registros de interacción de usuarios finales tergiversaría esa estructura. Quien mantiene una aplicación integrada debe identificar la categoría de datos y el acuerdo pertinentes antes de responder a una pregunta sobre conservación.
El mismo cuidado se aplica al lenguaje sobre comunicación de datos y publicidad. La sección de California indica que IMI no vendió información personal ni la compartió para publicidad conductual entre contextos durante el periodo anterior indicado, utilizando los términos legales definidos. Esa declaración no equivale a «no se trata ninguna información», «ningún proveedor de servicios recibe datos» ni «todos los sitios web integrados tienen las mismas prácticas». La política también describe comunicaciones a proveedores de servicios y otras circunstancias. El alcance, las definiciones y el periodo deben acompañar a la afirmación.
Para el propietario de una aplicación, el resultado práctico es un registro de evidencias de cuatro niveles. Una fila puede contener una categoría documentada sin una lectura observada. Otra puede contener una observación verificada del navegador sin un resultado conocido de conservación posterior. Los valores desconocidos deben seguir siendo desconocidos. Completar todas las columnas por inferencia hace que el registro parezca terminado, pero reduce su exactitud. Las siguientes reglas de elección mantienen alineadas la fuente y la conclusión.
| Evidencia disponible | Conclusión respaldada | Evidencia adicional necesaria para una afirmación más amplia |
|---|---|---|
| Un párrafo de alcance definido en la política de privacidad | El proveedor declara esa categoría para la población indicada | Condiciones de implementación aplicables y, para afirmaciones sobre la ejecución, una observación actual |
| Un evento emitido de V8 atribuible | Ese origen realizó la operación registrada en la fase capturada | Procedencia de la salida antes de afirmar que se transmitió el valor devuelto |
| Un registro de una petición saliente con los datos sensibles ocultos | Se produjo esa conexión o etapa documentada de tratamiento | Evidencia del contenido y de su procedencia antes de atribuir un valor concreto del navegador |
| Un acuerdo de tratamiento aplicable | Las responsabilidades contractuales y condiciones de conservación indicadas | Evidencia de auditoría operativa antes de afirmar un comportamiento real de almacenamiento o eliminación |
| Un resultado de sonda antiguo o un resumen sin los eventos originales | Existe un artefacto de investigación con las limitaciones indicadas | Eventos originales atribuibles antes de afirmar que el proveedor ejecutó una API |
Compara los controles nativos del navegador con los cambios de página
La descripción de las huellas del navegador de BotBrowser documenta controles basados en perfiles sobre superficies expuestas por el navegador a través de rutas nativas del navegador, en lugar de inyección de JavaScript en la página. Eso describe dónde actúan los controles del producto. No es un resultado medido de hCaptcha ni establece que un punto concreto de recopilación se ejercitara en el registro de investigación disponible. Una fuente sobre las capacidades de un producto no debe utilizarse como evidencia de la implementación actual de un tercero.
Un cambio de propiedad a nivel de página y un control nativo del navegador también pueden diferir en cobertura. Un cambio asociado a un entorno JavaScript afecta a las rutas que realmente lo encuentran. Su mera presencia no establece el estado de todos los demás contextos u operaciones nativas. Un ajuste nativo del navegador actúa fuera del script individual de la página, pero su comportamiento exacto admitido sigue procediendo de la documentación y configuración pertinentes del producto. Las etiquetas «modificación» o «nativo» no implican por sí solas un resultado universal de coherencia.
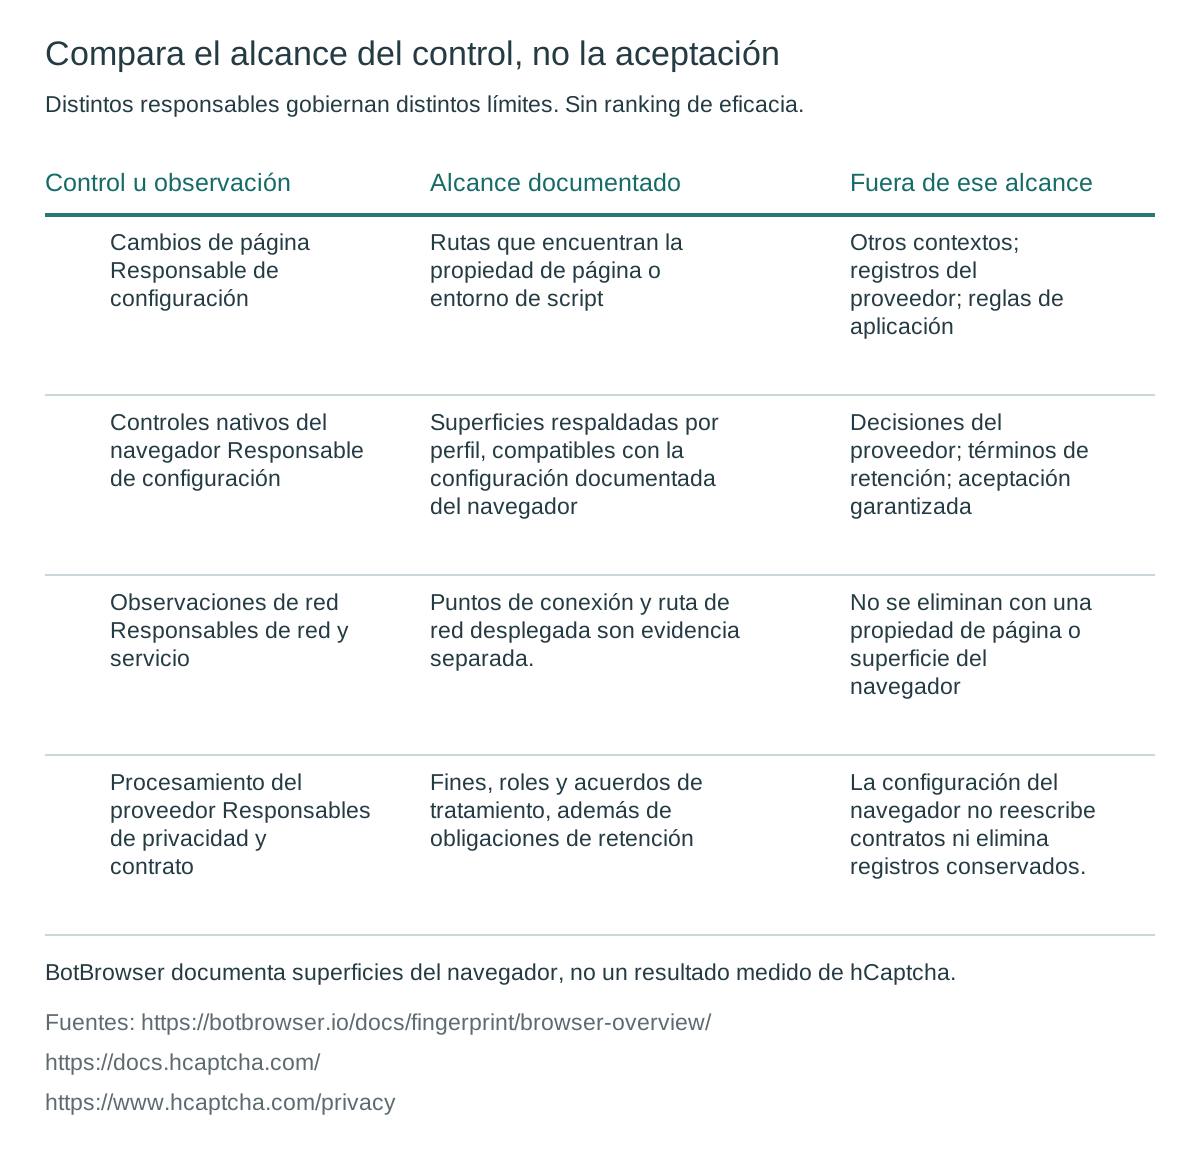
En el trabajo de privacidad, la comparación significativa es la ubicación y la responsabilidad de un control, no una promesa de aceptación. ¿Afecta a una propiedad visible para la página, a una superficie de renderizado documentada o a una configuración del navegador? ¿Qué contextos quedan realmente cubiertos? ¿Qué observaciones permanecen fuera del navegador? Una comparación controlada en un entorno de prueba propio puede responder a una pregunta limitada de compatibilidad. No puede demostrar que un proveedor haya dejado de recibir cualquier información identificativa ni que sitios no relacionados acepten la sesión.
Los límites externos siguen siendo importantes. Un ajuste de superficie del navegador no reescribe el acuerdo de tratamiento del integrador. No elimina registros que el proveedor ya conserva, no cambia la dificultad elegida por una aplicación ni proporciona una adaptación de accesibilidad. Tampoco determina la dirección de origen visible para todos los participantes de la red. Son capas separadas con operadores distintos. La integración oficial de hCaptcha y la política de privacidad identifican responsabilidades que una configuración del navegador no puede asumir.
Esta separación evita otra inferencia habitual: una observación del navegador que parece coherente no es necesariamente menos personal, menos identificativa ni jurídicamente suficiente para un uso concreto. La coherencia se refiere a las relaciones entre los valores expuestos. La exposición de privacidad también se refiere a qué se recopila, su capacidad de vinculación, finalidad, destinatarios y conservación. Un conjunto estable de valores puede seguir aportando información sobre una sesión. Reducir una incoherencia no es evidencia de que hayan desaparecido todas las rutas de correlación. Las afirmaciones sobre el efecto deben seguir vinculadas a la superficie medida y al entorno configurado.
El diagnóstico del modo invisible existente aporta el límite de integración relacionado. Un ajuste del navegador no puede seleccionar una capacidad de cuenta ni convertir la eliminación de una casilla en una garantía de ausencia de desafíos. La pregunta de privacidad aquí es distinta: ¿qué información se declara, qué puede observarse y qué participante controla su tratamiento? Mantener separadas esas preguntas hace que ambas investigaciones permitan actuar mejor y evita que un cambio de interfaz se convierta en una afirmación de privacidad sin respaldo.
Asigna las preguntas de privacidad al responsable de las evidencias
Una integración propia necesita una evaluación pequeña y con una finalidad definida, no una captura exhaustiva de todo lo que hace un visitante. Empieza por la población aplicable y la operación de negocio. Después identifica el componente del navegador, la verificación del servidor y la relación de tratamiento implicados. La referencia de integración documenta esas funciones arquitectónicas; el sitio aporta su configuración desplegada y su aviso de tratamiento. No pidas a un visitante que comparta un artefacto de respuesta real, credenciales o una traza completa de navegación simplemente para establecer que existe una pregunta de privacidad.
Por ejemplo, supongamos que el responsable de un servicio quiere explicar si se trata información de interacción al utilizar un formulario. La política pública aporta una categoría declarada. El responsable aún debe identificar el servicio integrado y las condiciones aplicables. Si después la pregunta se concreta en una lectura de interfaz del navegador, sería pertinente una observación permitida, de alcance definido y atribuida al origen. Si se concreta en la conservación, un registro más amplio del navegador no la responderá. La siguiente acción cambia con la pregunta, no con la cantidad de datos técnicos disponibles.
| Pregunta | Responsable de las evidencias | Siguiente acción apropiada | Evidencia que no la resuelve |
|---|---|---|---|
| ¿Qué población y finalidad se aplican? | Responsable de privacidad o del servicio del sitio | Vincular la interacción con su aviso y el acuerdo de tratamiento aplicable | Una afirmación promocional genérica del proveedor |
| ¿Un script leyó una interfaz? | Responsable autorizado de la observación del navegador | Inspeccionar los eventos emitidos atribuibles para la fase y cobertura definidas | Una sonda generada o una etiqueta de manifiesto |
| ¿El servidor verificó este envío? | Responsable del servidor de la aplicación | Correlacionar un resultado de verificación con los datos sensibles ocultos con esa operación | Una función de retorno de finalización del navegador por sí sola |
| ¿Qué condiciones de conservación rigen la información? | Responsable de contratos y privacidad | Comprobar la categoría, función y acuerdo de tratamiento aplicables | Un recuento de API del navegador o la duración de una conexión |
| ¿Qué controles del navegador son compatibles? | Responsable de configuración del navegador | Comprobar la superficie documentada y el entorno configurado | Una afirmación de que una propiedad modificada cubre todas las capas |
La política de hCaptcha enumera los derechos y mecanismos de contacto aplicables, al tiempo que explica que algunas solicitudes sobre el tratamiento de usuarios finales corresponden al integrador que actúa como responsable. Una solicitud útil identifica el servicio, la interacción pertinente y la categoría de preocupación sin transmitir secretos. La organización responsable puede determinar entonces el procedimiento aplicable. Una explicación de ingeniería debe identificar esa vía en lugar de anunciar una conclusión jurídica universal para todas las jurisdicciones o contratos.
Las pruebas también necesitan una pregunta definida. La documentación oficial indica que sus claves de prueba ejercitan el comportamiento de integración y no proporcionan protección contra bots. Una aplicación puede utilizar su entorno de prueba compatible para establecer que el tratamiento del cliente y del servidor están conectados. Ese resultado no es evidencia de recopilación de señales en producción, de una evaluación del proveedor ni de un resultado de privacidad de un visitante real. Una respuesta de prueba es útil dentro de su contrato declarado; reclasificarla como medición real borraría la distinción que el mecanismo de prueba pretende aportar.
El límite concreto de la investigación revisada permanece sin cambios: ningún registro local de V8 sin procesar y atribuido al origen respalda un inventario actual de las API de hCaptcha. La siguiente observación sustantiva necesitaría esa evidencia original y una fase definida, no otra lista de interfaces plausibles del navegador. Mientras tanto, las fuentes públicas ya respaldan avisos mejores, una asignación más clara de funciones y afirmaciones más precisas sobre dónde terminan los controles del navegador. Son mejoras prácticas de privacidad sin inventar hechos de ejecución ni reproducir una implementación privada de recopilación.
Preguntas frecuentes
¿Una política de privacidad demuestra que todas las señales enumeradas se leyeron en mi sesión?
No. Una declaración describe categorías bajo la población y las condiciones indicadas. Una lectura específica de una sesión requiere una observación atribuible, y una lectura sigue sin establecer transmisión o conservación.
¿Declarar eventos de pulsación de teclas significa que un proveedor registra todas las contraseñas?
Esa conclusión no se deriva del nombre de la categoría. La declaración no establece el contenido, el alcance ni el tratamiento de todos los campos. Una afirmación específica de captura de contenido requiere evidencias más allá de una etiqueta de evento.
¿Una captura de red limitada al navegador puede mostrar la verificación del servidor?
No automáticamente. La verificación entre servidores ocurre fuera del contexto de peticiones del navegador. El responsable del servidor de la aplicación necesita un registro correlacionado y con los datos sensibles ocultos para esa etapa.
¿El registro de V8 puede demostrar que se eliminaron datos?
No. El registro de V8 se refiere a la actividad de ejecución registrada, no al almacenamiento posterior del proveedor. Las condiciones de conservación aplicables y las evidencias operativas abordan la eliminación; los eventos del navegador no pueden sustituirlas.
¿La protección nativa del navegador elimina la necesidad de un aviso de privacidad del sitio?
No. Los controles del navegador se refieren a las superficies expuestas documentadas. No sustituyen la explicación del tratamiento del sitio web, las responsabilidades contractuales, el procedimiento de derechos de los usuarios ni la política de verificación.
Fuentes
- Política de privacidad de hCaptcha
- Documentación para desarrolladores y verificación del servidor de hCaptcha
- Descripción de las huellas del navegador de BotBrowser
Conclusión práctica
Las preguntas de privacidad de hCaptcha pueden responderse cuando se mantienen separadas las poblaciones declaradas, las operaciones observadas del navegador, la transmisión y la conservación. Utiliza la política y el acuerdo de tratamiento aplicables para las responsabilidades, los eventos originales atribuibles para las afirmaciones sobre lecturas del navegador y los registros del servidor para la verificación. La investigación disponible no establece un inventario actual de las API de hCaptcha. Para una integración propia, asigna la pregunta concreta sin respuesta a su responsable de evidencias antes de recopilar más datos o cambiar la configuración del navegador.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
hCaptcha invisible muestra retos: revisa el modo
Huella digitalFunCaptcha: señales, sesiones y privacidad
Huella digitalPrivacidad de reCAPTCHA: señales y límites de evidencia
Huella digitalAWS WAF CAPTCHA: tokens, señales y privacidad
Huella digitalKasada: señales de desafíos y privacidad
Huella digitalAkamai Bot Manager: datos del sensor y privacidad
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.