Cloudflare Turnstile: señales y privacidad
Qué mide Cloudflare Turnstile, qué revela un archivo de código sobre las señales del navegador y dónde terminan los controles de privacidad.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
La privacidad de Cloudflare Turnstile depende de algo más que de la aparición de una casilla. Cloudflare describe pequeños desafíos JavaScript que examinan capacidades del navegador, además de señales de red enumeradas en su aviso de privacidad. Un archivo histórico de investigación también registra operaciones de canvas, WebGL y audio dentro de un marco de desafío, con límites importantes de atribución. BotBrowser documenta controles de estas superficies dentro del motor; no determina la clasificación de Cloudflare ni elimina el contexto de red que ya recibe el servicio. Conviene distinguir la información expuesta por el navegador, las observaciones del registro y la decisión que sigue correspondiendo al servidor.
- La documentación de Turnstile menciona desafíos computacionales, consultas a API y comportamiento del navegador; el aviso añade dirección IP, huella TLS, cabecera User-Agent, clave del sitio y origen.
- Un archivo de febrero de 2026 contiene eventos de renderizado en un marco de desafío de Cloudflare. Es una muestra histórica, no un inventario completo de los despliegues actuales.
- El registro genera algunas lecturas por sí mismo. Eliminar las entradas
snapshotno elimina los eventos de los captadores que provoca esa instantánea. - Tres respuestas HTTP
200guardadas demuestran observaciones de transporte, no emisión del token, aceptación de Siteverify ni autorización de la aplicación. - La protección necesita controles del navegador y límites de recopilación, conservación y reutilización. Una huella coherente o la ausencia de casilla no demuestran anonimato.
Contenido
- La ruta de señales detrás del componente
- Superficies del navegador registradas
- Cuando el observador genera la observación
- Por qué una huella plana pierde contexto
- Respuestas de red, tokens y autorización
- Protección del motor y alcance de los parches
- Una decisión de privacidad para un sitio propio
- Conclusión práctica
La ruta de señales detrás del componente
La descripción oficial de Turnstile explica una secuencia de pequeños desafíos JavaScript no interactivos. Incluye pruebas de trabajo, pruebas de espacio, consultas a API web, particularidades del navegador y comportamiento humano. Estas categorías describen el enfoque del servicio; no publican una lista estable de todas las propiedades consultadas en cada petición. La selección puede variar. Una presentación invisible describe la interfaz, pero no significa que el navegador deje de proporcionar información ambiental.
Turnstile también constituye una opción de integración diferenciada. Según Cloudflare, puede incorporarse sin que el tráfico del sitio pase por su CDN. Comparte la plataforma de desafíos subyacente con otros productos de Cloudflare, pero su componente no es intercambiable con una página intersticial ni con Enterprise Bot Management. Una operación encontrada en un desafío archivado no puede atribuirse a todos los servicios del proveedor por compartir su nombre.
El análisis de señales de respuesta responde otra pregunta: qué puede concluir un cliente a partir de la respuesta recibida. La recopilación de señales ocurre antes en la cadena causal. Una lectura de canvas puede ser candidata a entrada; un documento de desafío es una observación de salida. Vincularlos requiere pruebas de la petición y del contexto de ejecución correspondientes. Un cambio de respuesta no identifica por sí solo la medición, el atributo de red o la política de aplicación que lo produjo. El análisis de recopilación y privacidad de DataDome separa la declaración actual del Tag de las pruebas históricas de recolectores y desafíos. El análisis de la arquitectura de Akamai separa el análisis del comportamiento declarado para el script de página, la visibilidad independiente del edge y la posterior elección de respuesta del cliente.
El material local está fijado al registro de investigación 2b6e8f14b912737ae9d0c637a7336c31e0b9c743. Su directorio 20260227/stock_145 contiene el programa de registro, datos de interceptación separados por marco, peticiones de flujo y un resumen del 27 de febrero de 2026. La etiqueta identifica una muestra de Stock Chrome 145. La lectura de estos archivos es investigación histórica estática: no se afirma haber ejecutado un desafío actual, una nueva prueba de aceptación ni una comparación con BotBrowser.
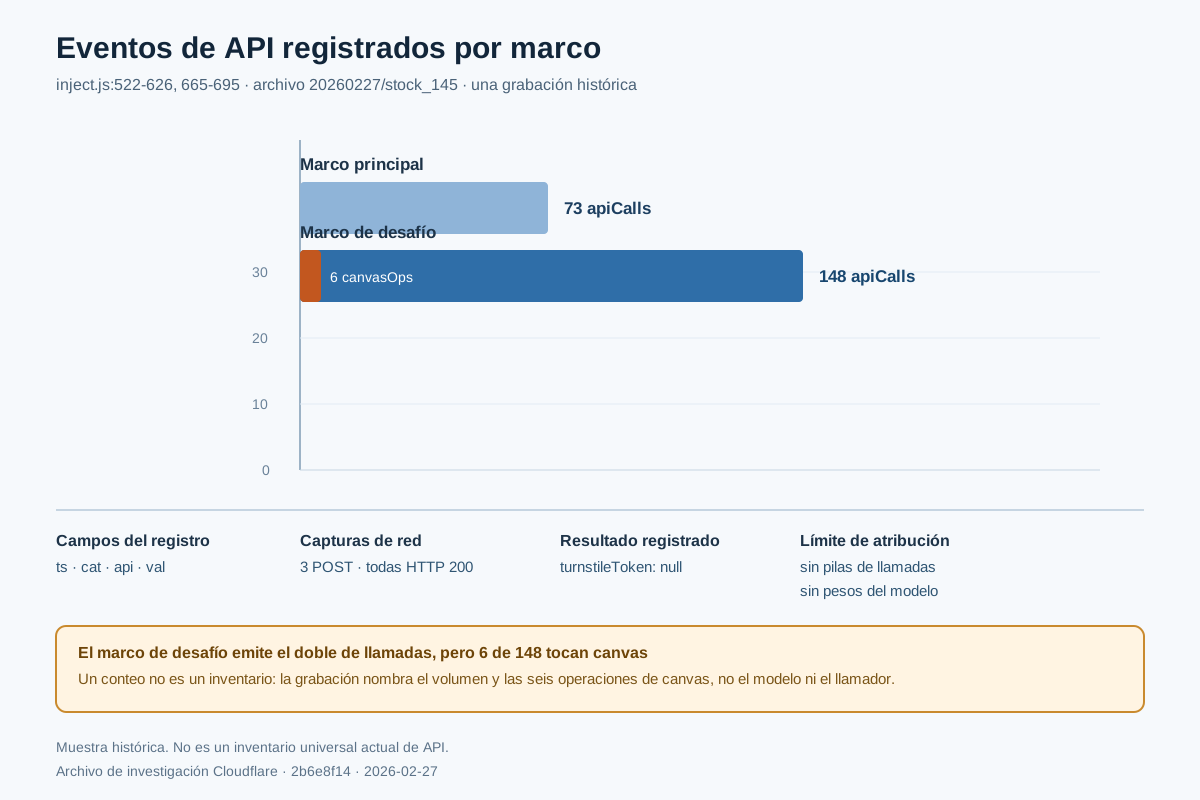
La separación por marco importa. En esa muestra, el grupo principal contiene 73 registros de llamadas API y ninguna operación de canvas. El grupo del desafío contiene 148 llamadas y 6 operaciones de dibujo. Son recuentos del registro, no números de atributos únicos, comprobaciones independientes ni bits de identificación. Hay llamadas repetidas y eventos provocados por el propio instrumento. Su valor consiste en conservar dónde se observaron antes de interpretar su significado.
La figura sigue los controladores de peticiones de inject.js, la recopilación por marco y la estructura JSON archivada. Mantiene las capturas de red al lado de los datos del marco, sin convertir cada llamada en un campo supuestamente transmitido. El archivo no demuestra que cada valor se serializara, enviara intacto, conservara o utilizara en un modelo. La operación del navegador, la petición saliente y el procesamiento del servidor son límites probatorios distintos aunque coincidan temporalmente.
La consecuencia para la privacidad sigue siendo concreta. Un marco de desafío de terceros crea un contexto donde las propiedades expuestas por el navegador pueden alimentar comprobaciones de seguridad. Las peticiones a su operador establecen además una relación de observación fuera del código de la aplicación. Evaluarla exige considerar los fines declarados junto con las observaciones del código. Ni la ausencia de un rompecabezas ni un recuento elevado resuelven por sí solos las preguntas de finalidad, conservación y usos posteriores.
Superficies del navegador registradas
Los apiCalls del marco de desafío incluyen serialización y lectura de píxeles de canvas, consultas de parámetros WebGL y renderizado de audio sin conexión. El código explica las etiquetas: inject.js:247-326 envuelve los métodos nativos y registra determinados argumentos o resultados. Esto aporta más que una lista genérica de API que la instrumentación podría interceptar. Aporta menos que una traza con identificación del llamante que asigne cada invocación a una función concreta del proveedor.
Canvas: un resultado renderizado no es una imagen de cámara
En el marco aparecen dos eventos canvas.toDataURL y uno ctx2d.getImageData. La serialización representa un canvas existente; la lectura devuelve píxeles de la región especificada. Los nombres no implican acceso a la pantalla, a la cámara ni a otras pestañas. El instrumento conserva también 6 entradas de operaciones de dibujo, cuyo número no debe confundirse con el programa gráfico completo.
El resultado puede exponer características de la implementación que lo generó. Texto, gráficos y rasterización dependen del navegador y de sus componentes. Resultados repetidos pueden servir para comparar entornos, pero una lectura observada no mide la probabilidad de identificar a alguien. Demostrar singularidad requeriría una población y un muestreo definidos; demostrar seguimiento estable exigiría además pruebas entre sesiones o sitios. Dos llamadas en un marco histórico no establecen ninguna de esas conclusiones.
Un archivo auxiliar de canvas generado en el mismo archivo de investigación lleva una etiqueta hCaptcha pese a estar dentro del directorio de Cloudflare. Esta contradicción impide tratarlo como una receta de dibujo autenticada de Cloudflare. Los eventos originales y la implementación del registro respaldan las categorías observadas, mientras la atribución del dibujo auxiliar sigue sin resolverse. Un nombre de archivo conveniente no corrige una procedencia contradictoria.
WebGL: los parámetros exponen clases distintas de información
Las etiquetas webgl.getParameter incluyen 7936, 7937, 37445 y 37446. En WebGL, el primer par corresponde a proveedor y renderizador; el segundo se relaciona con información sin enmascarar mediante la extensión de depuración. También aparece webgl.getExtension. Solicitar una extensión no equivale a obtenerla y registrar un evento no garantiza que estuviera disponible una cadena sin enmascarar.
El análisis de huellas WebGL explica por qué las descripciones de implementación y los píxeles renderizados son superficies relacionadas pero diferentes. Una etiqueta textual puede revelar una familia de implementación; un resultado gráfico puede reflejar una cadena de procesamiento más amplia. Su combinación puede aportar información de compatibilidad o coherencia, pero el archivo no revela ponderaciones, puntos de decisión ni un inventario completo de GPU. Una etiqueta API aislada no identifica el hardware.
Audio: el cálculo local no demuestra acceso al micrófono
El marco contiene tres eventos OfflineAudioContext.startRendering. El renderizado sin conexión procesa un grafo de audio sin necesitar captura de micrófono en directo. Por tanto, estos eventos corresponden a una superficie computacional, no a pruebas de que Turnstile grabe la voz o solicite permiso de micrófono. Mantener la distinción evita convertir una preocupación válida por las huellas en una acusación de vigilancia sin fundamento.
La invocación tampoco muestra qué muestras se examinaron o transmitieron después. Puede generar una salida influida por el procesamiento de audio, pero la llamada guardada es solo una etapa. Una evaluación debe separar creación del búfer, lectura de un valor derivado y comunicación de ese valor. Los datos respaldan una invocación de renderizado; no descifran por sí mismos cómo representó el servicio el resultado.
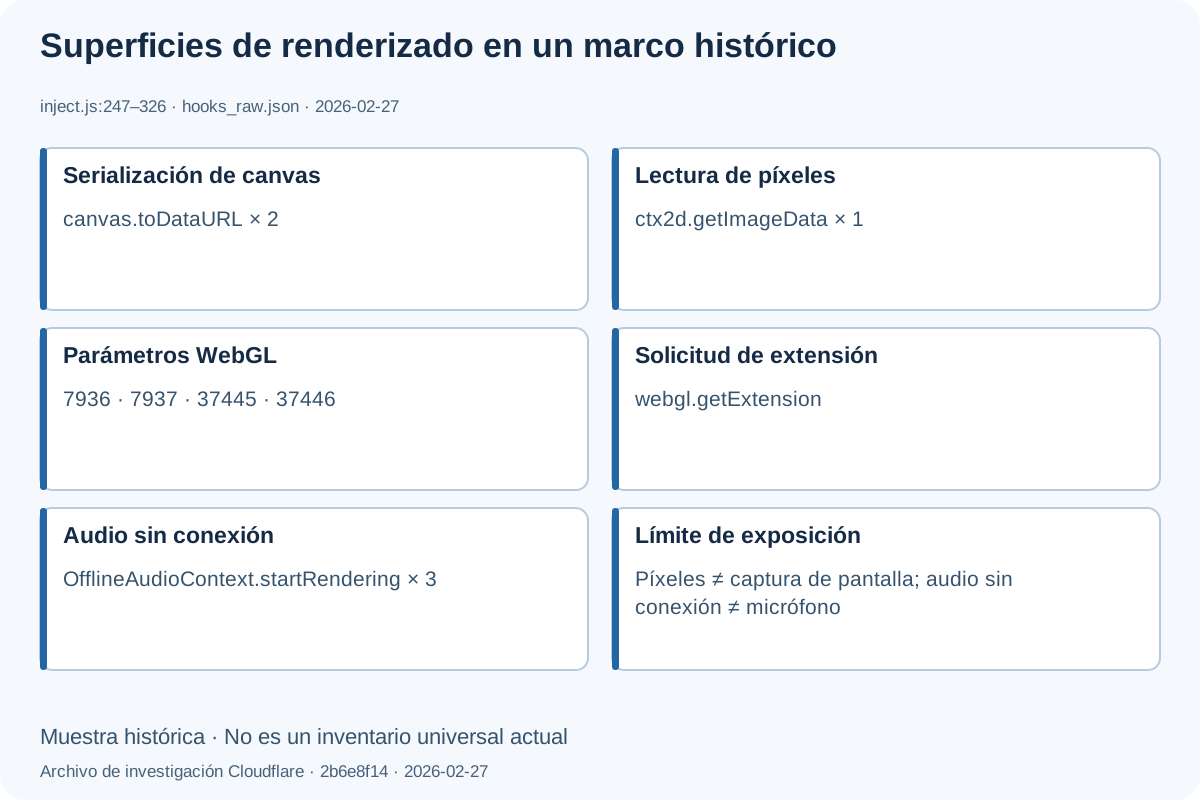
La figura 2 agrupa operaciones observadas, sin clasificarlas por importancia. Una API más frecuente no tiene por qué ser más identificativa ni decisiva. Una sola consulta puede revelar una descripción general, mientras muchas repeticiones pueden realizar la misma tarea. Contar llamadas ayuda a localizar la rama del registro, pero no sustituye comprender lo devuelto, su transformación y el uso efectivo que hizo el destinatario.
Otros eventos abarcan idioma, objetos de complementos o tipos MIME, consultas de medios, permisos y tiempo. Algunos nombres aparecen también en la rutina de instantáneas del instrumento. Deben formar un inventario con reservas, no una afirmación de que Turnstile consultó independientemente cada campo. En particular, permissions.query registra una consulta, no demuestra que se mostrara una solicitud de permiso ni que se concediera acceso a un dispositivo protegido.
Cuando el observador genera la observación
El programa instala envoltorios de captadores y después toma su propia instantánea del entorno mediante un temporizador de 100 milisegundos. En inject.js:433-487 lee directamente propiedades de navigator, dimensiones de pantalla, geometría de ventana, zona horaria, conexión, memoria, datos User-Agent y nombres de complementos. Como los captadores ya están interceptados, la instantánea genera eventos normales además de sus entradas snapshot. Una misma acción del investigador produce así dos categorías de registros.
Por ejemplo, al evaluar navigator.language, la instantánea invoca primero el captador interceptado. Este registra un evento navigator y devuelve el valor. A continuación, el código vuelve a guardarlo en su categoría de instantánea. Filtrar únicamente las entradas cuya categoría sea snapshot deja el primer evento. Considerar todas las restantes como lecturas de terceros exageraría la atribución aunque el filtro parezca razonable.
La inicialización añade otra fuente de actividad propia. La sección de memoria de inject.js:341-354 lee propiedades al preparar la observación. Los tres primeros registros de memoria aparecen en ambos grupos de marcos. No demuestran que el desafío solicitara valores del montón. Cobertura del instrumento, actividad de instalación y actividad de la tarea deben mantenerse separadas hasta que una traza del llamante o una comparación controlada resuelva la atribución.
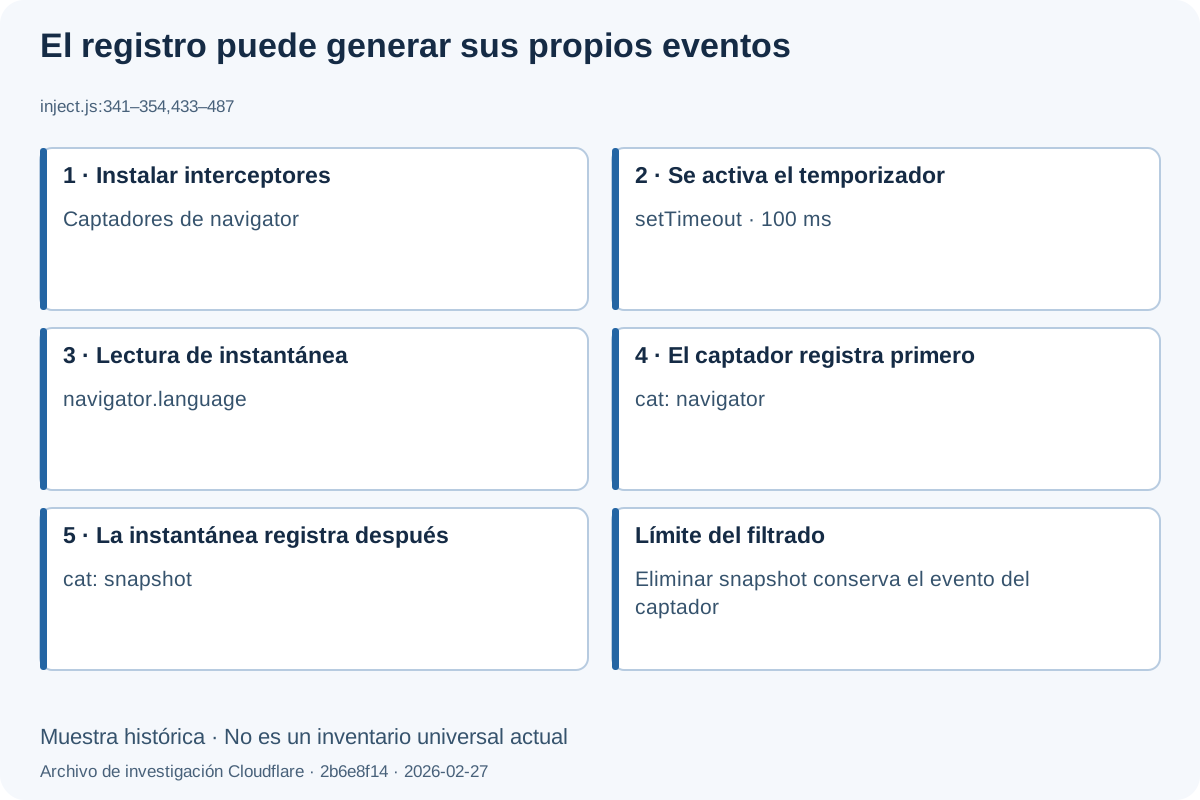
La figura 3 procede de las rutas reales de instantánea e interceptación, no de una secuencia imaginada del proveedor. Su enseñanza se limita a interpretar este archivo. No afirma que todas las llamadas sean sintéticas ni que el desafío no mida nada. Las operaciones de renderizado ausentes de la instantánea merecen examen separado. Incluso allí, la falta de pilas por llamada limita la atribución exacta del responsable.
La misma distinción afecta al tiempo. Un envoltorio añade trabajo a la invocación y este instrumento toma muestras, en vez de conservar todos los eventos temporales posibles. El recuento de performance.now no permite medir limpiamente el coste del desafío. Los argumentos de inicio también modifican el entorno, incluidas opciones de aislamiento de sitios. Es una sesión instrumentada, no una visita intacta; los resultados sensibles al entorno o al tiempo necesitan esa reserva.
En una evaluación de un sitio propio, corresponde anotar las pruebas y no borrar las filas incómodas. Conserve el original en privado, identifique las lecturas de instalación e instantánea y separe eventos sin atribuir de observaciones más sólidas. No publique combinaciones reales de idiomas, cadenas de renderizador ni imágenes de canvas para demostrar que esas categorías existen. Normalmente bastan el nombre de la superficie y una interpretación justificada, no otra huella transferible.
Esto evita también una tranquilidad falsa. Descubrir que el investigador leyó un valor de memoria no invalida la recopilación de red declarada por Cloudflare ni su enfoque de consultas a API. Un registro excesivo y una relación real de observación por terceros pueden coexistir. Retirar una afirmación injustificada mejora el análisis de exposición, pero no demuestra que el sistema solo procese lo visible en las entradas restantes.
Por qué una huella plana pierde contexto
El fingerprint.json final resulta cómodo porque agrupa los campos en un objeto. Su construcción en inject.js:763-804 pierde información que todavía conservan los datos por marco. Las URL del desafío se ordenan primero, pero las claves de salida no incluyen prefijo de marco. Las instantáneas posteriores asignan valores incondicionalmente. Una instantánea principal puede reemplazar así el valor anterior aunque parezca existir prioridad del marco de Cloudflare.
Los eventos ordinarios se tratan de otra manera: el conjunto seen impide sustituir una clave ya vista con otro valor que no sea de instantánea. Las asignaciones de instantánea no consultan esa protección. El comentario de procesar primero Cloudflare describe el orden, no garantiza qué valor prevalece. El resultado mezcla primeros valores dinámicos con asignaciones posteriores. Sin leer la construcción, esta asimetría queda oculta en el archivo plano.
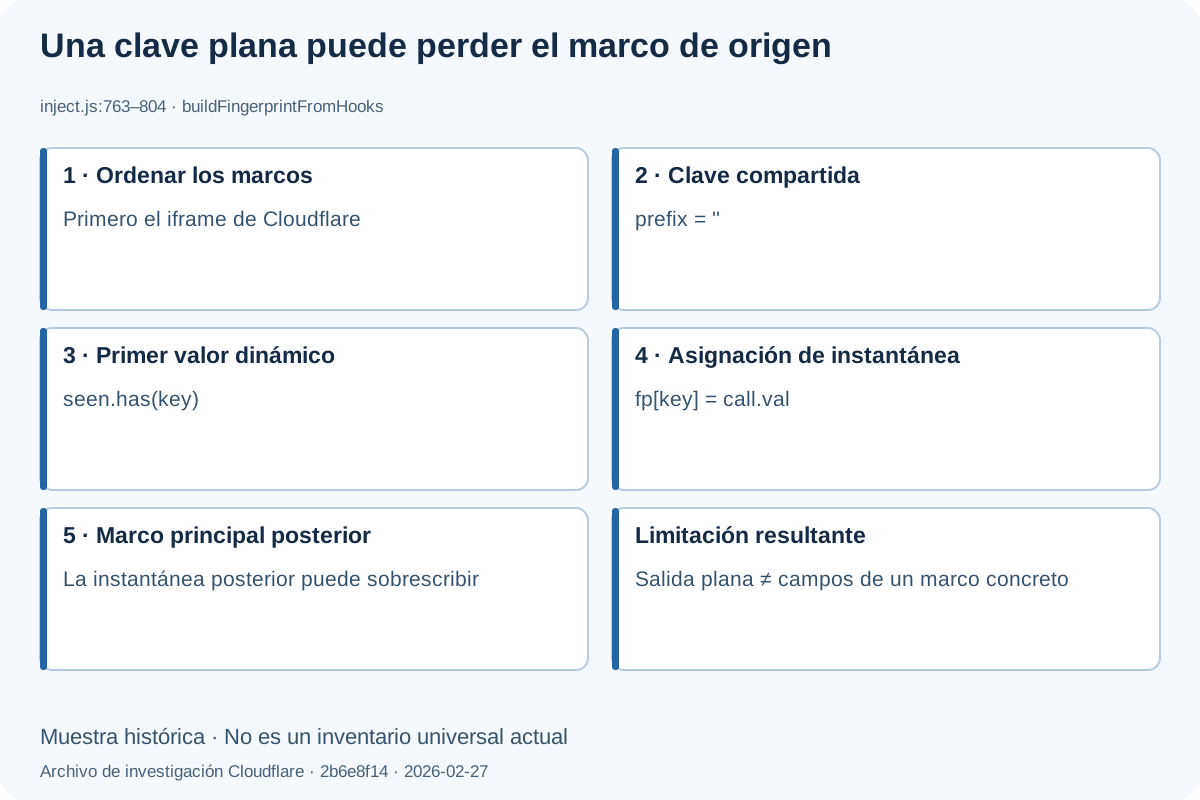
Esto importa sobre todo para campos dependientes del marco. El iframe del desafío y la aplicación superior tienen contextos documentales distintos. Una dimensión de ventana puede describir el área del iframe, no la pantalla física. Una consulta de medios puede depender de dónde se evalúa. Sustituir una observación no vuelve falsas las originales, pero hace que el agregado sin etiquetas sea inadecuado para afirmar qué vio exactamente el desafío.
Hay otra trampa de formato. El array específico webglOps está vacío, pero apiCalls contiene eventos de categoría webgl. Consultar solo el primero produciría una conclusión incorrecta de ausencia de actividad. La implementación muestra dónde se escribe realmente cada tipo de evento. Un contenedor vacío demuestra ausencia en ese contenedor, no en la página ni siquiera en otra parte de la misma grabación.
La unidad apropiada de comparación es, por tanto, el evento local del marco con categoría, nombre de API y posición. Un valor plano puede aportar contexto después de resolver su procedencia, pero no debe convertirse en una lista de campos enviados por el proveedor. La instantánea tampoco conserva las transformaciones entre resultado nativo, representación interna y cuerpo de petición saliente.
Estos límites afectan también a las afirmaciones poblacionales. El segundo archivo de febrero contiene una grabación parecida con 144 eventos API en el desafío. Dos archivos instrumentados con la misma configuración no son una muestra independiente de dispositivos, personas o configuraciones. Su semejanza no cuantifica resistencia a colisiones, vinculación entre sitios ni cobertura actual. Esas conclusiones necesitan otro diseño de investigación y más pruebas.
Respuestas de red, tokens y autorización
El controlador guarda determinados POST relacionados con Cloudflare y añade después datos de respuesta. En la primera muestra Stock Chrome, tres capturas de flujo tienen estado HTTP 200, con cuerpos de 2338, 4087 y 45058 caracteres. Son longitudes comunicadas por el recolector, no recuentos de atributos descifrados. No identifican campos ni demuestran que un resultado concreto de canvas o audio aparezca en la petición.
El resumen indica turnstileToken: null. Significa que el recolector no conservó un token mediante sus rutas de detección. No demuestra rechazo de Cloudflare ni imposibilidad de que existiera un token en otro lugar. El detector busca determinadas formas de respuesta analizada o de entrada de página. Una herramienta histórica puede no observar un estado fuera de su diseño. La conclusión defendible es emisión no verificada, no éxito ni fracaso inventados.
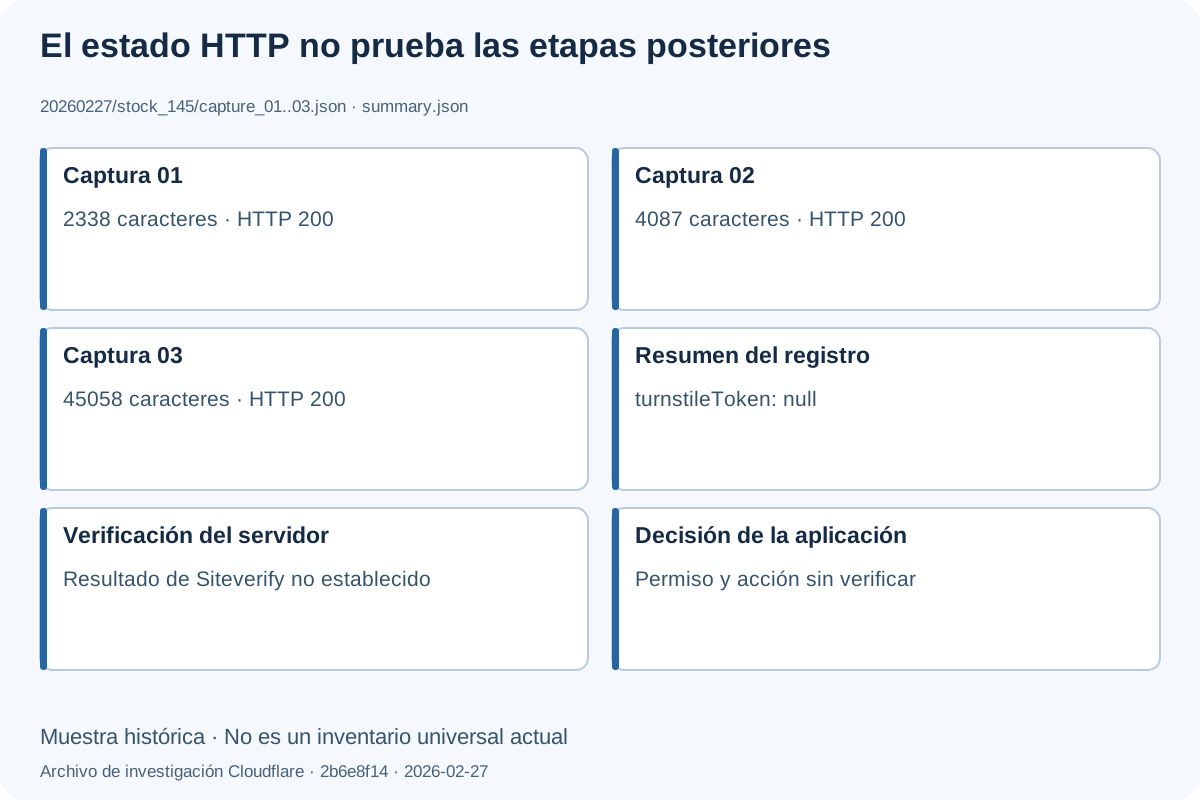
La validación del servidor documentada por Cloudflare define la siguiente frontera. El cliente obtiene un token, la aplicación lo envía a su servidor y este consulta Siteverify antes de decidir qué hacer con la petición. La apariencia del componente no sustituye esa validación. Ni su estado visible de finalización ni el estado HTTP del flujo demuestran que la aplicación verificara correctamente el token.
La documentación recuperada describe tokens válidos durante 300 segundos y concebidos para un solo uso. También explica que la propagación del estado de canje converge de manera eventual. Por tanto, uso único expresa la semántica prevista, no una transacción de aplicación instantánea y globalmente serializada. El sitio sigue necesitando controles propios de sus operaciones. Explicar esta separación no requiere experimentar con reutilización ni proporcionar procedimientos de repetición.
Las cookies añaden otra distinción. La documentación de autorización previa indica que el componente emite normalmente un token y que cf_clearance es una adición opcional al activar esa función. Importan el nivel configurado y la relación con la zona. Afirmar que toda interacción satisfactoria establece esa cookie confunde el comportamiento predeterminado con una integración opcional. La cookie tampoco revela todo el historial de la decisión de seguridad. El análisis del Sensor, Detector y Enforcer de PerimeterX sigue otra ruta documentada desde la cookie hasta la decisión del servidor, con una vía Risk API separada cuando falta la cookie del cliente o no es válida.
Desde la privacidad, tokens y cookies transportan estado, mientras IP, cabeceras y observaciones del navegador aportan otro contexto. Borrar almacenamiento local no elimina registros que ya tiene un servicio. A la inversa, leer una superficie gráfica no crea necesariamente un identificador persistente. Conservación y correlación dependen de procesamiento fuera del evento API visible. Deben relacionarse con las prácticas declaradas del operador, no deducirse solo del almacenamiento.
El análisis de puntuaciones de Bot Management trata campos del operador bajo otro producto. Un token Turnstile no es un informe público de puntuación numérica. El archivo no contiene una correspondencia autenticada entre canvas y puntuación, acción o decisión de cuenta. Una evaluación puede identificar información disponible sin fingir reconstruir el clasificador privado del proveedor.
Protección del motor y alcance de los parches
La documentación de huellas de BotBrowser describe controles basados en perfiles mediante rutas nativas del navegador para renderizado y otras superficies. Esa arquitectura difiere de envolver algunos captadores o métodos JavaScript una vez creado el documento. El objetivo pertinente es controlar coherentemente lo que expone una superficie, incluidos valores relacionados, y no cambiar una cadena visible dejando sin explicar las demás observaciones.
El renderizado muestra la diferencia. Modificar la etiqueta del renderizador no equivale a controlar la salida expuesta por la cadena gráfica. Canvas, descripciones de gráficos y audio son observaciones separadas en la traza. Una herramienta debe indicar cuáles gobierna y en qué condiciones. Su documentación de control no constituye por sí misma una medición de cambios en el comportamiento de Turnstile.
Los parches JavaScript también difieren. Algunos reemplazan valores en un documento, otros envuelven métodos nativos y otros preparan la inicialización en contextos compatibles. El comportamiento depende de implementación, momento y cobertura. No sería correcto afirmar que todos omiten todos los marcos ni que cambiar el motor cubre automáticamente cualquier vía observable. Compare superficies documentadas y comportamiento en pruebas propias, no etiquetas arquitectónicas como resultados exhaustivos.
Los límites del registro lo hacen visible. Sus lecturas de instantánea y el aplanado complicarían una comparación de protecciones basada solo en el JSON final. Una diferencia puede proceder de instrumentación, selección del marco o superficie protegida. Una comparación útil conservaría esas distinciones. Este archivo no es un estudio causal de eficacia y no respalda porcentajes de mejora, tasas de aceptación ni una puntuación de superioridad del producto.
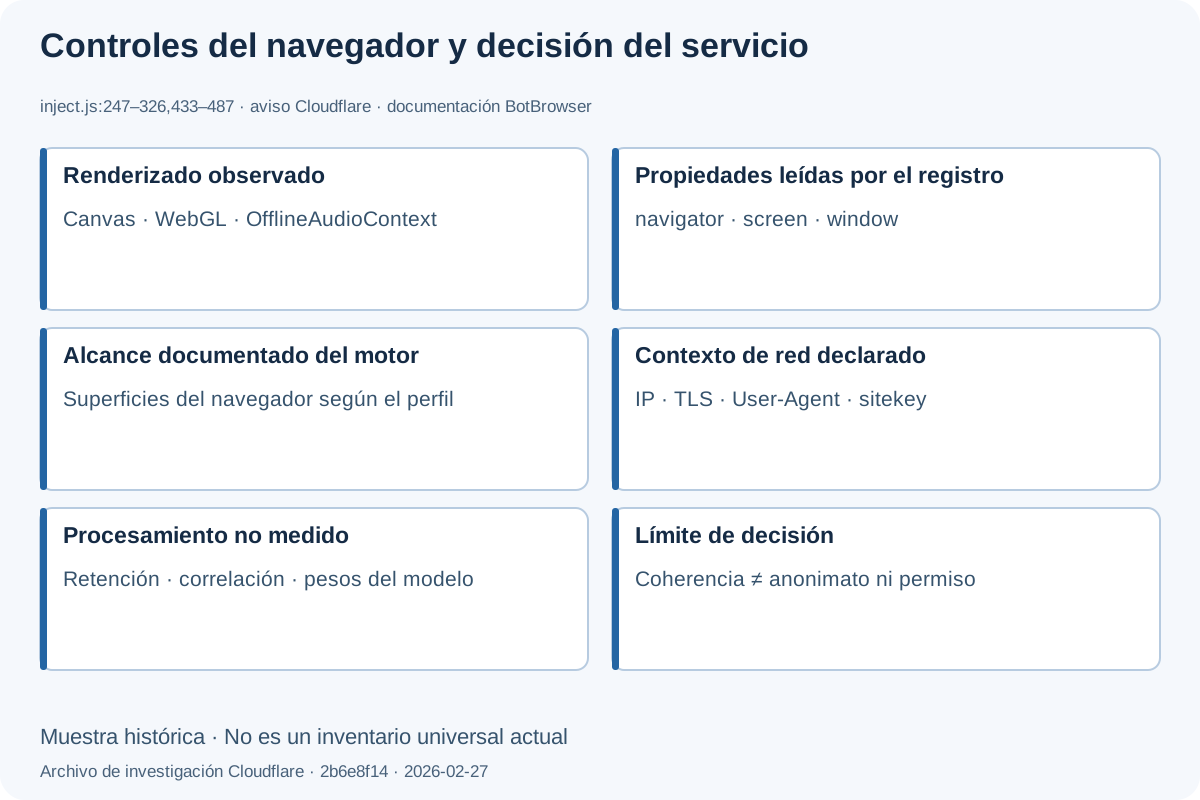
La figura 6 combina categorías observadas del navegador con categorías de red declaradas. No afirma que TLS sea ajeno a la implementación del navegador ni que ningún producto pueda influir en el transporte. Explica que controlar las superficies JavaScript y gráficas enumeradas no resuelve toda la relación informativa. Dirección de salida, registros anteriores y contexto de aplicación requieren pruebas propias.
La coherencia también implica una disyuntiva de privacidad. Valores relacionados estables pueden evitar contradicciones accidentales, pero estabilidad no equivale a menor posibilidad de vinculación. Un valor estable puede seguir siendo comparable en el tiempo. La evaluación debe preguntar qué cambia, para quién, a través de qué límite y durante cuánto tiempo. Hacer coincidir señales no demuestra que el tercero aprenda menos sobre una persona.
Ni el motor ni un parche alteran la autoridad del sitio para decidir el acceso. BotBrowser no emite tokens en nombre de Cloudflare, aprueba operaciones de cuenta ni borra registros previos del servidor. Para operadores, compatibilidad y gobernanza de datos son tareas complementarias. Para visitantes, una protección debe valorarse por su alcance documentado y una alternativa utilizable, no por suponer que completar un desafío demuestra privacidad.
Una decisión de privacidad para un sitio propio
El Aviso de privacidad de Turnstile enumera IP, huella TLS, User-Agent, clave del sitio y origen asociado. Cloudflare declara fines de detección y bloqueo de bots, no identificación, elaboración de perfiles ni segmentación de individuos. También describe el uso de señales para mejorar la detección. Identificar una posibilidad de correlación exige conservar estas declaraciones, sin afirmar usos publicitarios o seguimiento entre sitios no demostrados.
El aviso distingue funciones: Cloudflare actúa como encargado al proteger sitios conforme a instrucciones de sus clientes y como responsable al mejorar la detección. Esto importa al inventario del operador porque una integración puede incluir varios fines declarados. La distinción no resuelve por sí sola los requisitos de cada jurisdicción ni demuestra que un aviso satisfaga todas las obligaciones de cualquier despliegue.
La descripción del producto también declara que Turnstile no accede, almacena ni transmite comunicaciones, entradas de formularios u otros datos introducidos en la página. Las observaciones de renderizado no contradicen esto: píxeles sintéticos y cálculos de audio difieren del contenido escrito por una persona. Recíprocamente, no recopilar texto de formularios no implica ausencia de señales del navegador o de red. Son categorías distintas con preguntas de privacidad diferentes.
Una regla útil para un sitio propio es limitar cada afirmación a la frontera que alcanzan sus pruebas y preguntar al operador responsable por la siguiente. La tabla sirve para decidir, no para reproducir desafíos ni recopilar una huella completa. Separa una pregunta documental, una observación sin resolver y una decisión de despliegue que necesita registros del sitio.
| Prueba disponible | Afirmación respaldada | Decisión del operador |
|---|---|---|
| El aviso enumera IP y huella TLS | El inventario debe incluir contexto de red | Documentar finalidad y función; confirmar información de conservación aplicable |
| Un registro local del marco incluye serialización de canvas | Ese marco instrumentado solicitó salida gráfica | Conservar procedencia manteniendo los píxeles en privado y la identificación sin confirmar |
| Un captador aparece también en la instantánea | La observación puede proceder del instrumento | Mantener atribución sin resolver hasta distinguir al llamante |
Tres respuestas de flujo devuelven HTTP 200 | Los intercambios registrados recibieron respuestas HTTP satisfactorias | Verificar por separado componente, servidor y aplicación |
| Las instrucciones describen controles dentro del motor | Existen controles documentados para superficies concretas | Evaluarlas en pruebas propias sin inferir una decisión del proveedor |
Limitar la finalidad empieza por evitar duplicaciones innecesarias. Que un proveedor procese una categoría para seguridad no obliga al sitio a copiarla sin transformar en analítica o soporte. Un informe puede necesitar únicamente hora, ruta afectada y referencia de correlación autorizada. Canvas completo, cuerpos de desafíos, cookies y tokens pueden aumentar la exposición aportando poco al diagnóstico de compatibilidad.
Cada almacenamiento necesita una respuesta de conservación. El estado local, los registros de aplicación y los del proveedor tienen plazos distintos. El archivo no establece ninguno para un despliegue actual. Consulte la política aplicable al proveedor y al operador, dejando explícito lo desconocido. Un análisis de posibles superficies no sustituye una declaración de conservación ni una evaluación de obligaciones de protección de datos.
Accesibilidad y recuperación de errores pertenecen a la misma revisión. Quien no pueda completar la comprobación necesita soporte o una verificación alternativa aprobada por el operador. La explicación técnica debe ayudar a diagnosticar compatibilidad sin instruir sobre falsificación de señales o repetición de estado. Una denegación puede ser política o defecto de integración; ninguna interpretación autoriza al navegador a anularla.
Preguntas frecuentes
¿Un componente invisible significa que no hay medición?
No. Cloudflare distingue la presentación de los desafíos no interactivos que evalúan el navegador. La visibilidad no es un inventario de datos.
¿Los eventos de audio demuestran grabación de micrófono?
La etiqueta archivada corresponde a renderizado sin conexión. Capturar el micrófono es otra capacidad y no queda demostrado por esos eventos.
¿Una llamada API demuestra transmisión de su valor?
Hace falta vincularla con la representación enviada. La proximidad temporal a un POST es insuficiente, especialmente con cuerpos opacos y lecturas del propio instrumento.
¿El archivo enumera las comprobaciones actuales de Turnstile?
Es una muestra instrumentada y fechada. La selección y la implementación pueden cambiar, y el registro carece de atribución completa del llamante.
Fuentes
- Cloudflare: descripción y categorías de Turnstile
- Cloudflare: aviso de privacidad
- Cloudflare: validación del servidor
- Cloudflare: autorización y función previa opcional
- Khronos: extensión de depuración de WebGL
- Especificación Web Audio: OfflineAudioContext
- BotBrowser: descripción de huellas del navegador
- Material primario local histórico:
Cloudflare-Privacy-Research, registro2b6e8f14b912737ae9d0c637a7336c31e0b9c743;inject.js:247-354,433-487,522-626,665-695,763-804;20260227/stock_145/hooks_raw.json,summary.jsonycapture_01.jsonacapture_03.json. Son archivos conservados en privado, no una medición en directo reproducible públicamente. No se reproducen cuerpos de peticiones de visitantes ni código protegido.
Conclusión práctica
Turnstile combina desafíos del navegador con un tratamiento declarado de información de red. El archivo añade observaciones concretas y revela lecturas del instrumento y pérdida de procedencia. Utilice las pruebas para inventariar exposición potencial, no para deducir puntuaciones ocultas ni prometer anonimato. En un sitio propio, el siguiente paso seguro es conciliar las categorías declaradas con finalidad, conservación y validación del servidor, dejando huellas originales y estado de seguridad reutilizable fuera del informe.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
Qué es DataDome: señales y exposición de privacidad
RedCloudflare y DataDome: señales durante el scraping
Huella digitalEvidencia y registros de Cloudflare Bot Score
Huella digitalKasada: señales de desafíos y privacidad
Huella digitalPrivacidad de hCaptcha: señales y límites de la evidencia
Huella digitalAPI de micrófono del navegador: acceso, permisos y grabación
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.