AWS WAF CAPTCHA: tokens, señales y privacidad
AWS WAF CAPTCHA combina tokens de sesión, señales del navegador y dos relojes. Distingue cifrado, vigencia, eliminación y controles de privacidad.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
AWS WAF CAPTCHA no es solo el rompecabezas visible en una página. Según su documentación, el token contiene estado de sesión, marcas de tiempo independientes para Challenge y CAPTCHA e información obtenida del navegador. Integrar el SDK de la aplicación añade categorías de interacción como movimientos del ratón, pulsaciones de teclas e interacción con formularios. BotBrowser ofrece coherencia de las superficies del navegador basada en perfiles mediante rutas nativas, en lugar de inyectar JavaScript en el contexto de la página; no controla la validación de tokens de AWS, los registros del proveedor ni las decisiones de autorización de la aplicación.
La cuestión de privacidad no consiste únicamente en si una persona ve un desafío. Un paso silencioso puede recopilar información y una cookie cifrada puede asociar solicitudes con una sesión. A la inversa, un identificador de sesión no establece la identidad de una persona. Estas diferencias importan al describir la recopilación de una aplicación, evaluar qué integraciones necesita o explicar por qué completar un CAPTCHA no concede permiso para acceder a datos protegidos.
Resumen
aws-waf-tokenes un token de sesión cifrado, no un simple justificante del rompecabezas visible. AWS documenta consultas al navegador y recopilación adicional de interacciones cuando se integra el SDK.- Challenge y CAPTCHA tienen marcas de tiempo distintas. La inmunidad predeterminada de 300 segundos se refiere a la antigüedad de esas comprobaciones, no a la eliminación de registros.
- AWS describe la información como no única y no vinculable a un ser humano individual. Esa declaración del proveedor no elimina la asociación de sesión documentada ni determina las obligaciones legales de la aplicación.
- Un token válido permite que la acción correspondiente continúe con las reglas restantes de la ACL web. No autoriza operaciones de una cuenta ni garantiza que la aplicación devuelva una página.
- El cifrado limita la visibilidad del contenido del token; no demuestra recopilación mínima, ausencia de tratamiento ni un plazo general de almacenamiento del proveedor.
Contenido
- Un token de sesión más allá del rompecabezas
- Señales documentadas y límites de observación
- Dos relojes de vigencia, no un calendario de eliminación
- Un token válido y las decisiones restantes
- Cifrado, visibilidad y custodia de los datos
- Controles del navegador y responsabilidades de privacidad
- Conclusión práctica
Un token de sesión más allá del rompecabezas
La documentación de características del token de AWS identifica la cookie aws-waf-token y describe el token como cifrado. También indica que caracteriza la sesión del cliente mediante un identificador granular persistente. Es una descripción más específica que «el sitio utiliza un CAPTCHA». El rompecabezas visible es una interacción posible dentro de un mecanismo de sesión más amplio, mientras que la cookie representa estado que puede acompañar solicitudes posteriores. El análisis de sesiones FunCaptcha distingue la finalización y verificación del servidor de otro proveedor; la semántica de AWS no se traslada a Arkose.
El contenido documentado incluye la marca de tiempo del último desafío silencioso resuelto correctamente y, cuando se utiliza CAPTCHA, la última resolución correcta de CAPTCHA. AWS también describe información adicional sobre el cliente y su comportamiento. Son categorías de una descripción pública, no un esquema completo de campos. Por razones de seguridad, AWS no publica una descripción completa del contenido ni de los detalles de cifrado. Una evaluación puede respetar esos límites sin inventar campos ocultos ni tratar un valor opaco como si estuviera vacío.
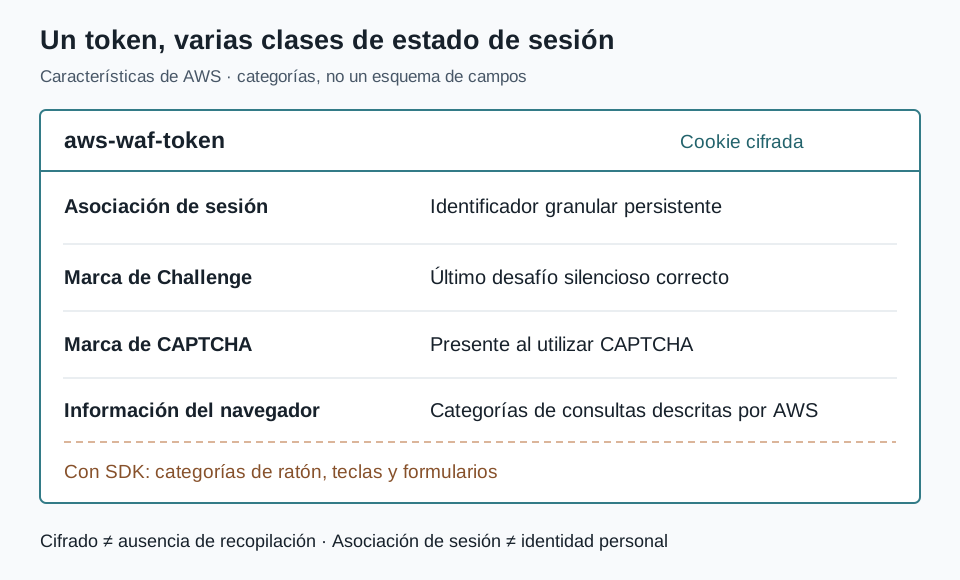
El nombre de la cookie identifica un mecanismo de almacenamiento y transmisión. El identificador de sesión describe una asociación que AWS atribuye al mecanismo. El cifrado describe la representación del contenido. Son tres propiedades distintas del mismo token. Un inventario de privacidad que solo anota «cookie cifrada» omite para qué existe ese estado y cómo participa en la asociación de solicitudes durante una sesión.
AWS explica el uso de tokens en integraciones de aplicaciones y protecciones administradas, en vez de presentarlos como exclusivos de un rompecabezas. Un desafío puede inicializar un token cuando sea necesario. Si un intersticial CAPTCHA no encuentra un token, primero invoca un desafío, después ejecuta el rompecabezas y actualiza su marca de tiempo al completarlo. La persona puede ver una tarea mientras el sistema realiza más de una clase de validación de sesión.
Esto difiere de la estructura de grupos de reglas tratada en AWS WAF Bot Control y las observaciones del cliente. Ese tema abarca niveles de protección, etiquetas y respuestas. La cuestión adicional de privacidad es la continuidad representada por aws-waf-token: una solicitud posterior puede transportar estado producido por procesamiento anterior en el navegador. Un código de respuesta aislado no describe ese historial, y la existencia de un grupo de reglas no revela qué integración generó el estado.
Para quien opera una aplicación, la primera distinción útil separa una función habilitada de un estado observado en una sesión. La documentación puede establecer que el SDK añade una vía de recopilación de interacciones. El despliegue real establece si se incluye el SDK, dónde se ejecuta y qué partes de la aplicación lo utilizan. Ni el nombre genérico del producto ni una inspección aislada de una cookie prueban esos detalles. La disponibilidad de una función y su activación necesitan pruebas separadas.
La continuidad de sesión tampoco debe convertirse en una afirmación universal sobre identidad. La descripción del token se refiere a una sesión del cliente, y AWS caracteriza la información como no única y no vinculable a un ser humano individual. No afirma que el token sea una identidad civil. Tampoco dice que la aplicación carezca de otros datos sobre una sesión autenticada. El alcance del token y los registros de cuenta siguen siendo partes diferentes del mapa de datos.
Por ejemplo, una aplicación puede saber por separado que una solicitud pertenece a una cuenta autenticada. Es un contexto ilustrativo, no una afirmación de que AWS reciba el perfil completo de esa cuenta dentro del token. La evaluación debe distinguir lo documentado por el proveedor de lo que ya conoce la aplicación. Suponer que ambas partes poseen la misma información resulta tan engañoso como asumir que ninguna puede asociar solicitudes sucesivas con un contexto.
Señales documentadas y límites de observación
AWS indica que todos los tokens incluyen datos de consultas al navegador, como indicios de automatización e incoherencias en su configuración. Atribuye esa recopilación a scripts de la acción Challenge y de los SDK de integración. Esto respalda una descripción de categorías de señales. No proporciona una lista exhaustiva de API, un orden de llamadas, una regla de puntuación ni una observación actual del script de un sitio concreto.
La misma fuente distingue una vía adicional para aplicaciones que integran un SDK. Recopila pasivamente información de interacción, incluidos movimientos del ratón, pulsaciones de teclas e interacción con formularios HTML presentes en la página. «Pasivamente» describe la interacción normal con la aplicación, en lugar de un rompecabezas adicional visible. No significa que la información carezca de importancia para la privacidad ni que todos los despliegues sin rompecabezas visible tengan la misma configuración.
La categoría key presses debe conservar su alcance probatorio. No basta para afirmar que el SDK almacena el texto de todas las contraseñas o todos los valores de formularios. Del mismo modo, mencionar la interacción con formularios no publica un esquema de los campos enviados. Es posible expresar una preocupación de privacidad sin transformar categorías en afirmaciones no sustentadas sobre campos transmitidos. La recopilación documentada justifica preguntar qué interacciones son necesarias para el propósito del despliegue.
| Prueba disponible | Conclusión respaldada | Conclusión no establecida |
|---|---|---|
| Página de características del token | AWS documenta categorías de consultas al navegador | Todas las API ejecutadas por un script actual |
| Descripción de interacciones del SDK | El SDK integrado añade categorías documentadas | Todos los sitios lo habilitan o almacenan todos los valores |
Presencia de aws-waf-token | La cookie existe en el contexto observado | Contenido completo descifrado o retención del proveedor |
| Eventos V8 atribuidos a su fuente | Se ejecutaron interfaces concretas en el contexto capturado | Todos sus resultados fueron transmitidos o almacenados remotamente |
La regla de decisión consiste en vincular cada afirmación con la fila de pruebas capaz de responderla. Un documento de producto respalda una descripción del producto. Una afirmación de ejecución sobre una API requiere un registro pertinente. Una afirmación de almacenamiento requiere pruebas del servicio receptor o de sus compromisos aplicables. Añadir detalles del navegador no resuelve una ausencia de información sobre retención: se observan etapas distintas del tratamiento.
No se presenta una captura V8 de un componente de AWS atribuida a su fuente. Un registro antiguo de instrumentación de API, una solicitud opaca o una lista de propiedades habituales no constituyen una observación nueva de lo que leyó un script de AWS. Un evento --bot-v8-log atribuido sería el punto de partida adecuado para afirmar una ejecución, pero aún necesitaría contexto de marco, fuente y captura para atribuirlo a un componente determinado.
La explicación general de las huellas del navegador describe cómo sus propiedades pueden contribuir a la correlación. Ese mecanismo general no demuestra que un proveedor concreto leyera una interfaz concreta. Una API puede estar disponible sin ser llamada, ejecutarse sin que se envíe su resultado o ser utilizada por otro script de la misma página. Confundir esos casos convierte una hipótesis plausible en una afirmación que las pruebas no establecen.
La documentación del token ofrece, por tanto, un límite útil con sus propios términos. Las consultas al navegador y la interactividad del SDK son entradas documentadas separadas. La primera no identifica cada API de renderizado o temporización; la segunda no establece el contenido exacto de un registro. La empresa integradora puede consultar al proveedor y a sus responsables de implementación, en vez de reconstruir una especificación propietaria a partir de conocimientos generales.
La disciplina probatoria también reduce el manejo innecesario de material sensible. Un equipo que pregunta si está habilitada la recopilación de interacciones con formularios puede responder mediante el inventario de integración y la documentación, sin registrar entradas de usuarios reales. Una pregunta sobre una llamada observada necesita una captura autorizada y delimitada. No conviene obtener un registro más rico solo porque una herramienta pueda producirlo si la evaluación trata de un hecho de despliegue más sencillo.
La exposición sigue siendo concreta. El proveedor describe información que conecta características del navegador, validación de sesión e interacción con la aplicación. Puede servir a un objetivo de seguridad y, al mismo tiempo, requerir límites de recopilación, uso y acceso. Es una cuestión de ingeniería y gobernanza de la integración real. No exige afirmar que una sesión sea una persona, que un campo contenga texto personal o que una traza pruebe las prácticas de almacenamiento del proveedor.
Dos relojes de vigencia, no un calendario de eliminación
La documentación de tiempos de inmunidad define cómo AWS evalúa la vigencia de las marcas de tiempo. Cuando se resuelve un desafío o CAPTCHA, se actualiza su marca correspondiente en el token. Al inspeccionarlo, AWS compara su antigüedad con el tiempo de inmunidad configurado. Es una decisión sobre cuánto tiempo ha pasado desde una validación, no un calendario público de borrado de todos los registros de la sesión.
El valor predeterminado de la ACL web es 300 segundos para cada tiempo de inmunidad. La coincidencia puede ocultar una diferencia estructural: Challenge y CAPTCHA conservan marcas y configuraciones distintas. Dos valores iguales no fusionan los registros en un reloj. El valor predeterminado tampoco establece la política efectiva de cada regla, porque la documentación permite configuraciones por regla y explica la herencia cuando una regla no define su propio valor.
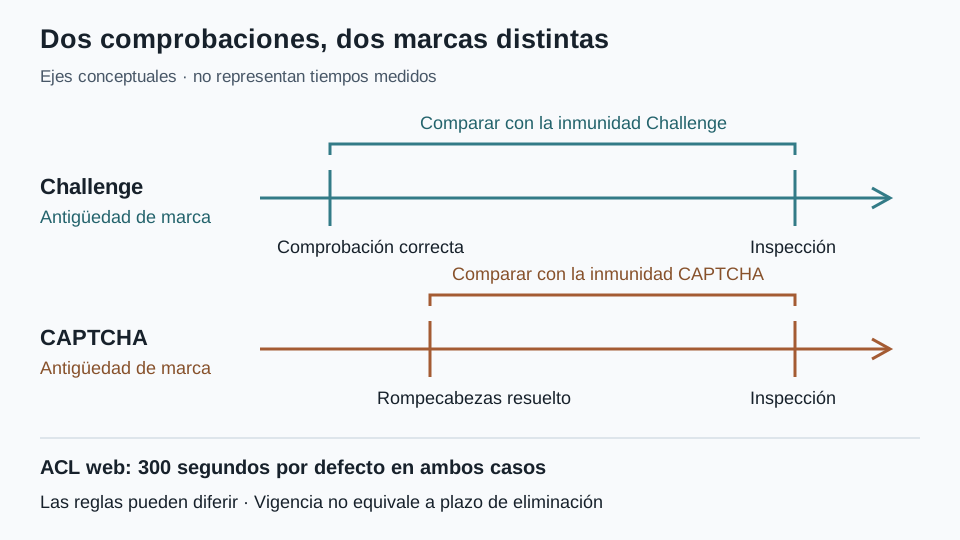
La página de uso de tokens explica que resolver el rompecabezas actualiza la marca CAPTCHA y que un desafío silencioso actualiza la marca Challenge. Son eventos distintos aunque ocurran durante una misma interacción visible. Un informe que solo diga «CAPTCHA completado recientemente» pierde qué validación ocurrió y qué marca consulta la política posterior. El evento original y la prueba de vigencia deben permanecer separados.
Una aplicación ilustrativa podría exigir una comprobación CAPTCHA para una operación y encontrar una acción Challenge en otra ruta. Que ambas rutas pertenezcan a la misma aplicación no prueba que evalúen la misma marca bajo la misma configuración heredada. El ejemplo describe la separación documentada, no recomienda una configuración. El responsable debe inspeccionar la ACL web y las reglas reales antes de explicar la política a los equipos de soporte o privacidad.
AWS también señala que los SDK utilizan el tiempo de inmunidad Challenge de la ACL web. Es otra razón por la que una etiqueta de regla o un rompecabezas no describen toda la temporización. La fuente identifica la configuración del SDK; no afirma que todas las rutas compartan un calendario CAPTCHA idéntico. La descripción del despliegue debe nombrar el mecanismo, en vez de reducir varias comprobaciones a «la duración del CAPTCHA».
También importa el significado de expired. En esta documentación describe una marca que no supera una comprobación de antigüedad. No demuestra que se haya eliminado la cookie, que el proveedor haya borrado registros o que la aplicación haya retirado una entrada de su registro. Esos eventos pueden depender de otros mecanismos. La prueba temporal documentada tiene un propósito más limitado, por lo que se puede describir con precisión sin afirmar nada sobre los otros ciclos de vida.
| Pregunta temporal | Hecho documentado pertinente | Pregunta independiente |
|---|---|---|
| ¿Cuán reciente debe ser Challenge? | Inmunidad Challenge aplicable | Cuánto dura un registro del servicio |
| ¿Cuán reciente debe ser el rompecabezas? | Inmunidad CAPTCHA aplicable | Si la aplicación conserva un registro de cuenta asociado |
| ¿Qué usa una regla sin valor explícito? | Herencia de su ACL web | Si otra regla define un valor propio |
| ¿Qué usa el SDK? | Inmunidad Challenge de la ACL web | Si existe otra recopilación habilitada |
En una comunicación de privacidad, utilizar 300 seconds como promesa de retención confundiría categorías. La documentación establece cuándo una solicitud posterior puede necesitar otra comprobación. No establece cuándo desaparece todo registro resultante. Una declaración de borrado tras ese período necesitaría respaldo en las condiciones aplicables y la política real de almacenamiento de la aplicación, no solo una captura de pantalla de una configuración de inmunidad.
Un intervalo corto no debe interpretarse como mayor minimización de datos, ni uno largo como almacenamiento más prolongado del proveedor. Esas propiedades pueden interactuar en una implementación, pero la política de marcas de tiempo por sí sola no establece su relación. El hecho disponible trata de validación repetida. Afirmar algo sobre volumen recopilado o historial almacenado requiere pruebas dirigidas a ese otro resultado.
Esta distinción también mejora las conversaciones de accesibilidad y soporte. Explicar peticiones repetidas requiere identificar el mecanismo y la política efectiva, no asumir que se perdió la sesión de acceso. La vigencia del token, la persistencia de la cookie y la autenticación no son nombres intercambiables. Pueden afectar al mismo recorrido, pero tienen responsables y pruebas diferentes. Una explicación precisa evita responder a una cuestión de estado de seguridad con suposiciones sobre cuentas o almacenamiento.
Un token válido y las decisiones restantes
Según el comportamiento de las acciones de AWS, un token válido hace que CAPTCHA o Challenge se comporten de forma similar a Count. AWS aplica etiquetas y personalizaciones configuradas y continúa evaluando las reglas restantes de la ACL web. Es una condición de continuación de una acción, no una aprobación incondicional de la solicitud ni un sustituto de la autenticación y los permisos de la aplicación.
La diferencia es esencial si un informe dice que se completó el CAPTCHA pero la operación falló. Puede describir correctamente la tarea visible sin decir nada de las reglas posteriores o los permisos. No hay contradicción en el flujo documentado: una acción puede continuar y otro componente puede rechazar la operación. La fuente respalda esa separación sin diagnosticar la causa de una solicitud fallida concreta.
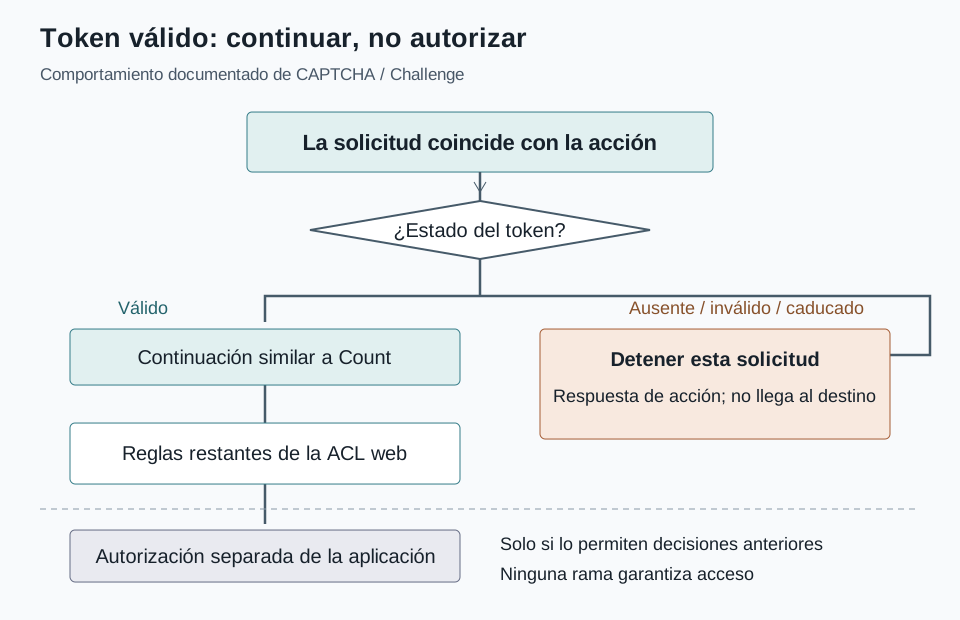
Para un token ausente, no válido o caducado, la misma documentación indica que AWS interrumpe la evaluación de esa solicitud y evita que llegue a su destino. El contenido devuelto también depende de si la solicitud puede manejar un intersticial HTML. Una página principal y una solicitud que espera otro tipo de contenido no son contextos equivalentes por proceder del mismo navegador.
Esto permite separar un síntoma de visualización de un hecho de privacidad. No ver un rompecabezas no prueba que no haya existido una respuesta de desafío. Ver un intersticial no revela todo el token. Las expectativas de contenido documentadas explican por qué el mecanismo y la página visible están relacionados, pero no son sinónimos. Un diagnóstico real requiere pruebas autorizadas del servicio y la aplicación, no inferencias sobre lo que una captura no muestra.
La página actual de comportamiento documenta expresamente cabeceras CORS que exponen x-amzn-waf-action a JavaScript, incluidas solicitudes entre orígenes. Es una propiedad documentada de visibilidad, no una afirmación basada en una captura HTTP reciente. Por tanto, no corresponde describir la cabecera como categóricamente inaccesible para código entre orígenes bajo ese comportamiento. Tampoco significa que todos los cuerpos o cookies sean legibles sin restricciones.
Una cabecera de acción tampoco equivale al historial interno de reglas. Puede indicar la categoría de respuesta sin entregar todas las observaciones, etiquetas o decisiones posteriores. Un inventario no debe convertir la visibilidad de un campo en visibilidad de todo el razonamiento del servicio. A la inversa, un token opaco no impide observar todos los aspectos del flujo que lo rodea. La representación y la visibilidad varían por campo y participante.
El entorno del navegador y el servicio receptor ocupan dominios de decisión distintos. La guía de huellas de BotBrowser describe controles nativos de las superficies del navegador. No describe un mecanismo que conceda permisos ni ordene a AWS aceptar un token. Un cambio en el contexto de página opera en otra capa, pero compararlas no establece un resultado del proveedor. La coherencia del navegador y la autorización no deberían convertirse en una sola métrica de éxito.
En una integración propia, un registro diagnóstico útil distingue la acción aplicable, si continuó, el resultado de la ACL web y la categoría de respuesta de la aplicación. El detalle depende de los registros autorizados disponibles. No exige exponer tokens sin procesar en canales de soporte. Un valor completo de cookie puede introducir material de sesión innecesario en otro sistema cuando una descripción de estado menos detallada bastaría para responder.
La misma separación sirve a las decisiones de privacidad. Una empresa puede necesitar una comprobación para un objetivo de seguridad y decidir por separado qué registros conservar y quién accede a ellos. Completarla no resuelve esas decisiones. Una denegación posterior tampoco prueba que el navegador no revelara información antes. Cada etapa debe evaluarse según lo que recibe y decide, no solo según si finalmente se cargó la página.
Cifrado, visibilidad y custodia de los datos
La afirmación sobre cifrado trata de cómo se representa el contenido del token. No implica que no se consultara el navegador. AWS describe expresamente scripts que obtienen información e incorporan resultados al token. Recopilación, representación y evaluación posterior son etapas distintas. Un valor opaco puede proteger el contenido frente a ciertos lectores y seguir transportando estado útil para el servicio que lo emite y evalúa.
Por eso, que una inspección ordinaria no pueda leer el token no prueba ausencia de datos. Su opacidad tampoco demuestra ningún campo secreto concreto. La fuente pública establece categorías documentadas y la ausencia de una descripción completa publicada. Una evaluación responsable conserva ambos hechos: se describe cierta recopilación, pero esos documentos no establecen de forma independiente toda su representación.
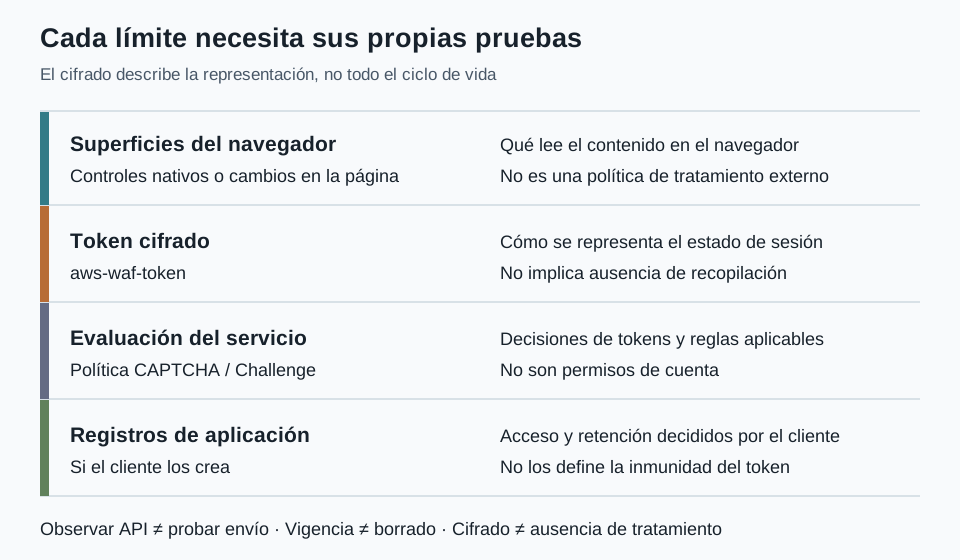
Un registro del navegador responde a otra pregunta. Un evento atribuido a su fuente puede mostrar que se leyó una interfaz en cierto contexto. No revela si el resultado entró en aws-waf-token, se conservó en otro lugar, se descartó, se modificó o influyó en la decisión final. Son preguntas de flujo y tratamiento. Las pruebas de una etapa anterior no deberían extenderse más allá del límite donde termina la observación.
La descripción de interacciones del SDK importa especialmente al tratar actividad real. Una integración puede incluir categorías relevantes aunque su esquema completo por evento no esté documentado. La evaluación debe establecer propósito, configuración y participantes. No debe rellenar ese esquema desconocido con suposiciones tomadas de otro proveedor o de una demostración genérica de huellas del navegador.
Los registros de la aplicación son otro destino con gobernanza propia. Una aplicación podría guardar un resultado general de solicitud o un sistema de soporte recibir información diagnóstica. Son ejemplos de posibles registros del cliente, no afirmaciones de que AWS cree esas copias de forma predeterminada. Su retención y acceso pertenecen a los sistemas que los producen. El cifrado del token no promete el borrado de una base de datos del cliente ni de un archivo adjunto de soporte.
La misma cautela corresponde a la declaración de información no única. Debe atribuirse a AWS porque expresa la caracterización del proveedor. Una aplicación puede asociar información con una cuenta o transacción y cambiar el contexto de tratamiento. Eso no prueba que el token identifique a una persona; muestra por qué una empresa no puede evaluar toda su integración con una frase separada de sus relaciones de datos reales.
Las cuatro páginas citadas sobre tokens y acciones no establecen un plazo de retención del proveedor. Es un límite de estas pruebas, no un hallazgo de almacenamiento indefinido o tratamiento indebido. Una evaluación real necesita el acuerdo, la política y las pruebas aplicables. La ausencia de plazo debería producir una pregunta concreta, no una duración inventada a partir de 300 seconds ni una acusación no respaldada contra el servicio.
Un mapa de datos orientado a privacidad puede separar participante, categoría documentada, finalidad, representación y compromiso de almacenamiento. La cookie y un registro de aplicación no deberían compartir automáticamente una fila por referirse a la misma sesión. Uno es una representación de token con nombre propio; el otro puede ser un registro controlado por el cliente. Distinguirlos permite consultar al responsable correcto sobre acceso o eliminación reales.
Controles del navegador y responsabilidades de privacidad
BotBrowser documenta protección basada en perfiles mediante rutas nativas, no mediante JavaScript inyectado. Es pertinente para las superficies expuestas al contenido y la coherencia entre propiedades documentadas del perfil. Las modificaciones del contexto de página actúan en otra capa. Esa diferencia arquitectónica no determina qué integraciones AWS habilita una aplicación ni cómo interpreta el proveedor lo recibido. Ninguna capa establece una política externa de retención o la finalidad lícita del tratamiento.
El límite del producto importa más que clasificar proveedores. No se aportan pruebas que comparen resultados de AWS entre controles nativos y herramientas de modificación de página. Tampoco se presenta un inventario de lecturas de API atribuido a su fuente. La capacidad respaldada trata de superficies del navegador; las limitaciones externas tratan de tokens, políticas y almacenamiento. Separarlas permite discutir privacidad sin prometer acceso ni prescribir cambios en el resultado de seguridad de un sitio.
La siguiente ayuda comienza por la pregunta que debe responderse, no por una herramienta preferida. Sus filas siguen la documentación de tokens, tiempos y acciones. Una configuración del navegador puede ser relevante para una fila sin resolver las demás. Las pruebas necesarias deben seguir el límite responsable de cada decisión.
| Pregunta sobre una integración propia | Primera prueba del responsable | Límite de decisión |
|---|---|---|
| ¿Está habilitada la recopilación del SDK? | Inventario de integración y documentación actual | La disponibilidad no demuestra un despliegue |
| ¿Por qué se pidió otra comprobación? | Política efectiva de reglas y ACL web | Vigencia no significa acceso autenticado ni eliminación |
| ¿Autorizó la aplicación la operación? | Permisos y resultado de su propia solicitud | Continuar con el token no equivale a autorizar |
| ¿Qué API se ejecutaron? | Captura V8 autorizada y atribuida a su fuente | Ejecución no equivale a una traza completa del almacenamiento remoto |
| ¿Cuánto duran los registros relacionados? | Compromisos del proveedor y políticas del cliente | La inmunidad del token no responde sobre retención |
La distinción entre sesión y persona ayuda a comunicar el resultado. Una cookie puede asociar eventos con una sesión sin establecer identidad personal; la aplicación puede poseer contexto adicional por separado. La evaluación debería describir asociaciones reales, en vez de alternar entre «anónimo» e «identificado» como si el nombre del token determinara todas las relaciones del sistema.
La minimización puede evaluarse después según la finalidad de seguridad prevista. Como la documentación distingue las consultas al navegador de las interacciones del SDK, no deberían fundirse en una «comprobación del navegador» imprecisa. El responsable necesita identificar vías habilitadas y requisitos atendidos. Es una revisión de la integración propia, no una instrucción para modificar comprobaciones de otro sitio ni para asumir que otro navegador elimina asociaciones del servicio.
Una investigación autorizada también debería evitar recopilar material de sesiones reales sin necesidad. Un resultado general, una configuración o una captura acotada pueden responder mejor que un token de producción copiado en una incidencia de soporte. Es una elección de manejo del operador, no una afirmación sobre el soporte predeterminado de AWS. Como aws-waf-token representa estado de sesión, merece una justificación más específica que una etiqueta descriptiva de cookie.
Preguntas frecuentes
¿Un desafío invisible implica que no se recopiló información?
No. AWS documenta consultas al navegador por scripts Challenge y SDK en las características del token. Ver un rompecabezas y existir recopilación son propiedades diferentes; aún hay que establecer qué integración está habilitada en esa aplicación.
¿Los 300 segundos determinan cuánto almacena AWS los datos?
No. La inmunidad controla la vigencia de la marca. Estas páginas no establecen un plazo completo de borrado. Los compromisos del proveedor y los registros del cliente necesitan pruebas de retención separadas.
¿Una herramienta de privacidad sustituye la autorización de la aplicación?
No. El flujo documentado continúa con las reglas restantes si el token aplicable es válido. La coherencia de las superficies no concede permisos de cuenta ni controla las decisiones de la aplicación receptora.
Fuentes
- Características de los tokens de AWS WAF
- Comportamiento de CAPTCHA y Challenge
- Cómo utiliza tokens AWS WAF
- Caducidad e inmunidad de las marcas de tiempo
- Introducción a las huellas del navegador en BotBrowser
Conclusión práctica
Evalúa AWS WAF CAPTCHA como un mecanismo documentado de tokens de sesión, no solo como un rompecabezas. Establece qué vías del navegador y SDK habilita la aplicación propia, distingue los dos relojes y separa las decisiones posteriores de ACL web y aplicación. El cifrado no demuestra recopilación mínima ni borrado, y la inmunidad no promete retención limitada. Antes de cambiar una integración, confirma su finalidad real y los límites de almacenamiento del proveedor y del cliente con sus responsables.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
AWS WAF Bot Control: qué ve el cliente
Huella digitalFunCaptcha: señales, sesiones y privacidad
Huella digitalPrivacidad de hCaptcha: señales y límites de la evidencia
Huella digitalKasada: señales de desafíos y privacidad
RedTipos de CAPTCHA: qué revela una casilla
Huella digitalCloudflare Turnstile: señales y privacidad
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.