Scraping de LinkedIn: acceso, consentimiento y límites
El scraping de LinkedIn exige distinguir perfiles visibles, exportaciones, permisos de API y autoridad de reutilización. La configuración del navegador no concede permisos.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
El scraping de LinkedIn no queda autorizado por el mero hecho de que un perfil se muestre en un navegador. La primera decisión es si el uso propuesto cuenta con una API aprobada, una exportación de datos de una cuenta u otra base explícita que cubra la recopilación y la reutilización. BotBrowser puede configurar superficies observables del navegador respaldadas por perfiles dentro de un contexto controlado por el operador, lo que ayuda a separar la configuración del navegador de una vista observada. No puede conceder acceso a LinkedIn, añadir permisos de API, otorgar autorización para recopilar ni prometer que LinkedIn aceptará una sesión del navegador.
En resumen
- Una vista de visitante y una vista de miembro describen lo que se mostró a un observador; ninguna establece el derecho a reutilizar un conjunto de datos.
- Una licencia pagada por el empleador tiene derechos específicos del servicio. No convierte al empleador en propietario de la cuenta personal del miembro.
- Una exportación de cuenta se refiere a los derechos de datos del titular de esa cuenta; un permiso de API se refiere a una aplicación, los productos aprobados, los permisos solicitados y el consentimiento del miembro.
- Elige una vía según la cobertura documentada de los datos y el propósito previstos. Un permiso o requisito de campo sin resolver es motivo para acotar la propuesta, no para cambiar un ajuste del navegador.
Contenido
- Cinco límites que responden a preguntas distintas
- Qué demuestra realmente una vista de perfil
- Propiedad de la cuenta, exportaciones y permisos de aplicaciones
- Un registro de decisión para elegir una vía admitida
- Contextos del navegador e incertidumbre del observador
Cinco límites que responden a preguntas distintas
La expresión «datos de LinkedIn» oculta varios objetos distintos: un campo mostrado a un visitante, un campo mostrado a un miembro concreto, una copia entregada al titular de una cuenta y una respuesta proporcionada a una aplicación autorizada. Tratar estos elementos como intercambiables crea un error de planificación antes de empezar cualquier trabajo técnico. El Acuerdo de usuario de LinkedIn, especialmente la sección §8.2, restringe el scraping, la copia del servicio y el acceso automatizado no autorizado. Que un valor se haya mostrado no anula esas restricciones.
La distinción útil está entre las pruebas de presentación y las pruebas de autoridad. Una captura de pantalla puede demostrar que una vista concreta incluía el titular de un empleo en un momento determinado. No puede demostrar que se permita la copia masiva, la redistribución, el enriquecimiento ni la conservación continuada. Un permiso de API puede demostrar una capacidad más limitada de la aplicación, pero siguen importando el endpoint y el propósito. Son afirmaciones separadas con registros de respaldo distintos, aunque se refieran al mismo perfil.
| Límite | Pregunta que responde | Evidencia que puede aportar | Inferencia que no puede aportar |
|---|---|---|---|
| Vista mostrada a un visitante | ¿Qué apareció sin una sesión de miembro? | Una vista vinculada a su canal de acceso y momento | Permiso para recopilar perfiles |
| Vista mostrada a un miembro | ¿Qué apareció para este miembro? | Una vista condicionada por ajustes y relaciones | Acceso idéntico para todos los miembros |
| Exportación de datos de cuenta | ¿Qué copia puede solicitar el titular de la cuenta? | Las categorías de datos entregadas | Propiedad de la información de otros miembros |
| Consentimiento y permiso de API | ¿Qué puede solicitar esta aplicación? | Acceso al producto aprobado y scope concedido | Acceso general a los datos del sitio web |
| Autoridad para recopilar y reutilizar | ¿Está cubierto este propósito propuesto? | Términos, consentimiento, acuerdo y evaluación jurídica aplicables | Una conclusión derivada solo de la visibilidad |
La última fila no es otra interfaz técnica. Es la decisión que debe encajar con la interfaz elegida y el uso previsto. Por ejemplo, el permiso para mostrar dentro de una aplicación un resultado autorizado por un miembro no responde por sí solo si ese mismo resultado puede convertirse en una base de datos de prospección. Esa cuestión requiere los términos de producto que rigen el uso y el propósito posterior propuesto, no una comparación de capturas de navegador. El registro de decisiones legales y contractuales aborda esas cuestiones de responsabilidad en contextos de recopilación más generales.
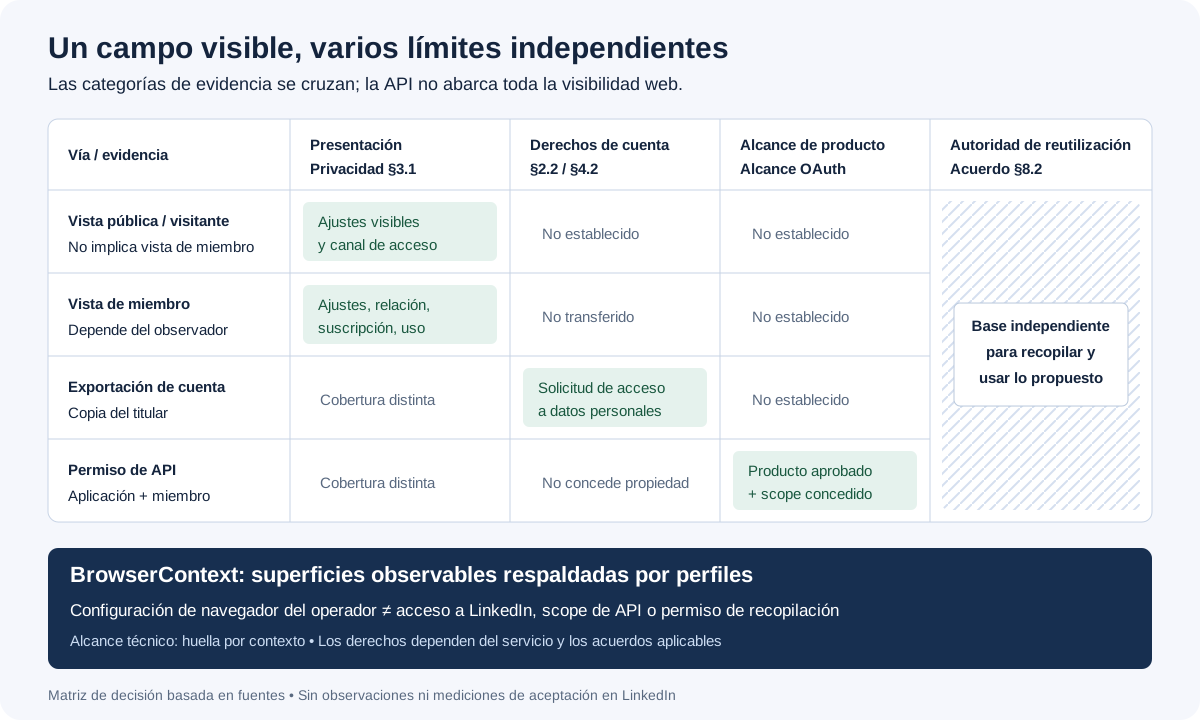
La matriz señala el tipo de evidencia que aporta cada vía, no una progresión hacia el acceso irrestricto. En particular, el acceso a una API no es un superconjunto de todo lo visible en el sitio web. Un producto puede exponer una respuesta limitada aunque el navegador muestre una página más completa; una exportación puede contener información de la cuenta sin que exista una vista pública correspondiente. Por tanto, el límite de scope y el límite de presentación se cruzan, pero ninguno contiene al otro.
Qué demuestra realmente una vista de perfil
La Política de privacidad §3.1 describe cómo la visibilidad de un perfil depende de los ajustes y del grado de conexión del miembro que lo consulta, sus suscripciones, el uso del servicio, los canales de acceso y los tipos de búsqueda. Esas condiciones importan más que una simple etiqueta de público o privado. Incluso con acceso de miembro, no se garantiza que una búsqueda por nombre y otra por palabra clave encuentren la misma disponibilidad del perfil o los mismos campos. La política no justifica suponer que todos los miembros con sesión iniciada reciben un registro idéntico.
Considera una comparación propuesta entre dos observaciones existentes y proporcionadas legítimamente. Una muestra un titular y otra también muestra una sección adicional del perfil. La diferencia permite afirmar que las vistas difieren. No permite aislar la causa. Los observadores podrían diferir en sus suscripciones, relaciones, ajustes, canal o momento de observación. También podría existir una diferencia en la configuración del navegador, pero el resultado visible por sí solo no la identifica como explicación. Registra las condiciones conocidas antes de asignar una causa.
La redacción de un campo ausente requiere especial cuidado. «No se muestra en esta vista de miembro» es una observación; «el miembro no tiene esa información» es una afirmación sobre la cuenta subyacente. Del mismo modo, que un resultado público incluya menos información no demuestra que el perfil completo esté vacío. La §3.1 de Privacidad describe la disponibilidad condicional, por lo que la falta de evidencia de presentación debe seguir siendo una ausencia de evidencia, no convertirse en un hecho negativo sobre una persona.
La misma disciplina se aplica a la aparente integridad. Una página puede parecer detallada sin ser una representación completa de los datos de la cuenta ni una respuesta de API. Una etiqueta de suscripción no sirve como contrato de esquema, y una página renderizada correctamente no demuestra que todos los campos solicitados sigan disponibles más adelante. Un documento de requisitos debe distinguir «campo necesario para el propósito comercial» de «campo visto en una vista», porque solo el primero describe la propuesta que se evalúa.
Los anuncios públicos de empleo son una carga de trabajo cercana, pero distinta. El límite del navegador para ofertas públicas de empleo se ocupa de las clases de acceso a ofertas y los límites de extracción, mientras que la interpretación de campos de empleo en Indeed y LinkedIn cubre los campos de las publicaciones, la paginación y la identidad del empleo. Que una oferta esté presente no es una prueba de acceso a las conexiones o al historial de una cuenta de miembro. Combinar esos registros bajo un único porcentaje de «cobertura de LinkedIn» ocultaría el cambio de objeto y autorización.
Para analizar fuentes, el resultado útil es una afirmación matizada, como vista-de-miembro / titular presente / relación desconocida, en vez de una promesa de cobertura universal. Esa descripción conserva lo que respaldan las pruebas y deja visible la variable ausente. También permite a quien decide rechazar una fuente inadecuada sin encargar un experimento de recopilación solo para descubrir que sus supuestos de acceso eran incompletos.
Propiedad de la cuenta, exportaciones y permisos de aplicaciones
El acceso a la cuenta empieza por la persona, no por el equipo informático. El Acuerdo §2.1 y §2.2 especifica una cuenta por persona y con el nombre real, y prohíbe compartirla o transferirla. La sección 2.2 también distingue los derechos del empleador sobre un servicio comprado de los derechos sobre la cuenta personal del miembro. Un empleador puede controlar el acceso a una licencia pagada y recibir informes sobre su uso, pero el pago no transfiere la propiedad de esa cuenta personal.
Esta distinción cambia la forma en que una organización evalúa una solicitud de datos. Una factura de suscripción puede demostrar que se compró un servicio. No demuestra que la organización sea propietaria del perfil, las conexiones o el historial de cuenta del empleado. Por tanto, la solicitud de acceso de un gerente y la solicitud de datos del propio miembro no son pruebas equivalentes. El registro correcto identifica de quién son los derechos que se ejercen y qué derechos específicos del servicio se aplican, sin tratar un equipo compartido como si otorgara derechos compartidos sobre la cuenta.
Las exportaciones de cuenta se refieren al titular
La Privacidad §4.2 describe los derechos a acceder a los datos personales y solicitar una copia, incluida una copia legible por máquina de los datos personales proporcionados a LinkedIn. Esta es una opción pertinente cuando la necesidad real es la información propia del titular de la cuenta. Es una vía diferente de recopilar perfiles de otras personas, y su idoneidad depende de las categorías que efectivamente se entreguen y del propósito para el que se usarán.
Por tanto, una exportación debe evaluarse como un paquete entregado, con un sujeto y una cobertura definidos. Si la cuestión comercial se refiere a los registros propios del titular, el paquete podría responderla sin reproducir la presentación del sitio web. Si la cuestión se refiere a un mercado entero de personas, el derecho a solicitar los datos propios no demuestra cobertura de todo el mercado. La §4.2 de Privacidad es evidencia del derecho de acceso que describe, no una garantía de todas las categorías o versiones históricas que un proyecto podría querer.
El consentimiento de aplicaciones depende del producto
La documentación de autorización mediante código de LinkedIn describe una aplicación que solicita acceso a un miembro mediante el parámetro scope. Los permisos disponibles dependen de los productos o programas de socios aprobados para esa aplicación. La aprobación del producto y el consentimiento del miembro responden preguntas distintas: la primera se refiere a lo que la aplicación puede solicitar; el segundo, a lo que el miembro ha concedido dentro de esa solicitud.
La documentación también indica que los cambios en los permisos de scope requieren que los usuarios vuelvan a autenticarse para conceder explícitamente los permisos solicitados. Un registro de consentimiento anterior no puede interpretarse sin más como aprobación de una ampliación posterior. Al evaluar una integración, la evidencia pertinente es la cobertura actual de productos aprobados y el conjunto actual de permisos concedidos, junto con los requisitos del endpoint. Una insignia genérica de «conectado a LinkedIn» omite precisamente las distinciones necesarias para valorar un nuevo requisito de datos.
El inicio de sesión en el navegador es un tercer estado, distinto tanto de la elegibilidad como del consentimiento de la aplicación. La guía de cookies de MDN explica cómo las cookies pueden ayudar a gestionar sesiones entre un navegador y un servidor. Esa sesión del navegador no es un token de acceso a la API ni una prueba de que la aplicación tenga un permiso concreto. A la inversa, un permiso de aplicación no es autorización general para copiar el sitio web. La documentación de autorización trata sobre llamadas a la API autorizadas por el miembro y sujetas a los permisos solicitados, no sobre páginas renderizadas arbitrarias.
Estas vías deben compararse por cobertura y no por comodidad. La exportación del titular de la cuenta, una API aprobada para un producto y un acuerdo documentado por separado pueden satisfacer cada uno un requisito legítimo diferente. Si ninguna cubre los datos y la reutilización propuestos, el elemento sin resolver es la propia propuesta. La falta de un campo deseado en una de estas opciones no implica una conclusión sobre las demás vías.
Un registro de decisión para elegir una vía admitida
Un registro de aprobación útil empieza con una pregunta concreta: ¿de quién son los datos necesarios, qué campos hacen falta, quién recibirá el resultado y qué ocurrirá con él después? Esos detalles determinan qué evidencia es pertinente. «Investigación», «selección de personal» o «uso interno» son expresiones demasiado amplias por sí solas para distinguir una solicitud del titular de una nueva base de datos sobre otros miembros. La §8.2 del Acuerdo hace que la copia y el uso sean cuestiones materiales, mientras que la §4.2 de Privacidad y scope de OAuth describen mecanismos de acceso admitidos distintos.
La tabla es una ayuda de decisión original derivada de esas distinciones de las fuentes. No afirma que una propuesta enumerada quede aprobada automáticamente. Su regla de elección es seleccionar una vía solo cuando la evidencia necesaria cubra tanto los datos solicitados como el propósito propuesto; de lo contrario, mantener explícito lo que falta y reducir o suspender esa parte del requisito.
| Necesidad propuesta | Evidencia requerida | Qué sigue siendo desconocido | Acción |
|---|---|---|---|
| El titular de una cuenta necesita su propia copia de registros | Base de la solicitud de Privacidad §4.2 y categorías de la exportación real | Si el paquete contiene el historial necesario | Evaluar el contenido documentado de la exportación |
| Una aplicación necesita datos autorizados por un miembro | Producto o programa de socios aprobado, requisitos del endpoint y scope concedido vigente | Si se incluyen los campos y el uso deseados | Comparar el requisito con la cobertura actual de la API |
| Un equipo quiere conservar campos de perfil vistos por un visitante | Evaluación del Acuerdo §8.2 y autoridad explícita para ese uso | Cobertura de recopilación, conservación y redistribución | Resolver esos términos antes de elegir un mecanismo de recopilación |
| Un empleador quiere información de una licencia pagada | Términos de la licencia y límite de cuenta personal en §2.2 | Qué informes organizativos están cubiertos | Preferir las opciones de informes admitidas por el servicio |
| Dos vistas de perfil proporcionadas discrepan | Condiciones de Privacidad §3.1 y procedencia de las observaciones | Qué condición causó la diferencia | Conservar la discrepancia sin inventar un registro completo |
Se puede rechazar un requisito de campo sin rechazar el proyecto entero. Supongamos que el resultado necesario es un resumen de actividad del titular de la cuenta, mientras que una columna adicional sugerida se refiere a miembros sin relación. La vía de exportación podría encajar en la primera parte, pero no aporta una respuesta automática para la columna adicional. Separar ambas cosas revela un propósito viable más limitado, en vez de permitir que una idea opcional de enriquecimiento redefina toda la base de autorización.
La evidencia también depende del tiempo. Una aprobación antigua de producto, una asignación anterior de licencia y una declaración histórica de consentimiento pueden describir condiciones pasadas. El requisito de la documentación OAuth para cambios de permisos scope es un ejemplo concreto de por qué importa la cobertura vigente. Un registro de decisión debe identificar la versión o fecha de los términos pertinentes y el alcance de consentimiento evaluado, sin guardar secretos ni reproducir datos de sesión de la cuenta. Una referencia al registro de aprobación del sistema responsable es más útil que una marca «autorizado» sin explicación.
Por último, distingue la descripción de un proveedor de su cobertura demostrada. Un tercero que ofrezca «datos de LinkedIn» podría proporcionar un conjunto derivado de exportaciones, un producto con licencia u otra cosa. La etiqueta por sí sola no demuestra ninguna de esas vías. Pregunta qué fuente, base contractual, propósito permitido y limitaciones de actualización se aplican al conjunto de datos concreto. La §8.2 del Acuerdo trata expresamente la información obtenida a través de terceros, por lo que la entrega por un intermediario no elimina la necesidad de examinar los derechos subyacentes.
Contextos del navegador e incertidumbre del observador
La documentación de huella por contexto describe controles de perfil y ajustes del navegador asociados a un BrowserContext. Esa es la capacidad pertinente de BotBrowser aquí: un operador puede mantener las superficies observables configuradas del navegador atribuibles a un contexto controlado concreto. La documentación ofrece controles de la capa del navegador; no establece un derecho de acceso a LinkedIn, un permiso de API ni una explicación para una respuesta concreta de LinkedIn.
El aislamiento general de contextos se aborda en aislamiento del navegador para varias cuentas. Su separación técnica no debe interpretarse como permiso de LinkedIn para crear varias cuentas: la regla de cuenta de la §2.1 del Acuerdo sigue siendo independiente. Del mismo modo, borrado de datos del sitio y límites de cuenta en el navegador trata el significado de la limpieza. Borrar el estado local no demuestra que se haya revocado un permiso de API del lado del servidor, y un contexto de navegación privada no garantiza el anonimato ante un servicio.
Una comparación sintética de observaciones A/B/C
Lo siguiente es un ejemplo de razonamiento sintético e inocuo, no una ejecución real de LinkedIn, un resultado de aceptación medido ni un procedimiento de recopilación recomendado. Las filas representan observaciones ficticias aportadas para su análisis. No intervienen cuentas, credenciales ni datos reales de perfiles.
| Observación ficticia | Condiciones proporcionadas | Resultado visible | Interpretación defendible |
|---|---|---|---|
| A | Vista de visitante; canal registrado | Se muestra el titular; falta la sección de detalles | A esta presentación de visitante le falta esa sección |
| B | Vista de miembro; relación y suscripción desconocidas | Se muestran el titular y la sección de detalles | La presentación para el miembro difiere; causa sin resolver |
| C | Respuesta de aplicación; producto aprobado y scope documentado | Solo se devuelven campos admitidos por el producto | La cobertura de la API es más limitada que la comparación solicitada del sitio web |
Comparar A con B no aísla un efecto del navegador, porque difieren la pertenencia y otras condiciones de visibilidad. Comparar B con C no demuestra un fallo de la API, porque el contrato del producto de la API difiere de la presentación de la página. La §3.1 de Privacidad respalda conservar la primera incertidumbre; la documentación OAuth respalda conservar la segunda. Ninguna comparación demuestra que un valor ausente pueda recuperarse modificando un perfil del navegador.
Una regla analítica útil es vincular cada conclusión con su clase de evidencia. Etiqueta A como evidencia de presentación, B como evidencia de una vista condicionada de miembro y C como evidencia de alcance de aplicación. Registra la información ausente sobre la relación como desconocida, en lugar de rellenarla con una explicación plausible. Así, los controles del navegador conservan su función correcta y una captura de pantalla más completa no se convierte silenciosamente en una promesa de un conjunto de datos autorizado más completo.
Preguntas frecuentes
¿Una licencia de LinkedIn pagada hace que la cuenta del empleado sea propiedad de la empresa?
No. La §2.2 del Acuerdo otorga al comprador derechos sobre el servicio pagado, incluido el control de acceso y los informes de uso, y mantiene la distinción respecto de la cuenta personal del miembro. Por tanto, un registro de compras necesita los términos de informes de la licencia, no la suposición de que el pago transfiere la cuenta.
¿El consentimiento a una solicitud de API puede cubrir nuevos permisos scope?
La documentación de autorización requiere volver a autenticarse cuando cambian los permisos scope, de modo que la solicitud ampliada se conceda explícitamente. La elegibilidad del producto también debe cubrir los permisos solicitados. Un evento de consentimiento anterior no demuestra que se aprobara un requisito posterior más amplio.
¿Que falte un campo de perfil en una exportación significa que no está disponible en ninguna otra parte?
No. Una exportación, una página renderizada y una respuesta de API tienen coberturas distintas. El contenido de la exportación entregada responde a una pregunta específica sobre ese paquete. Que falten datos en una exportación no demuestra que falten en una página, y que sean visibles en una página no otorga derechos de exportación o de API.
¿Una observación puede demostrar que LinkedIn aceptó una configuración del navegador?
Una vista concreta proporcionada puede demostrar qué apareció bajo las condiciones registradas. No puede demostrar una aceptación futura, una tasa general de éxito ni el motivo de una diferencia entre observadores. Aquí no se comunican mediciones de aceptación en tiempo de ejecución.
Fuentes
- Acuerdo de usuario de LinkedIn: §2.1 elegibilidad de cuenta; §2.2 derechos de cuenta y licencia pagada; §8.2 restricciones sobre copia y acceso automatizado.
- Política de privacidad de LinkedIn: §3.1 condiciones de visibilidad; §4.2 derechos de acceso y copia de datos.
- Flujo de autorización mediante código de LinkedIn: consentimiento de miembros, permisos dependientes del producto y autorización cuando cambia el alcance.
- Documentación de huella por contexto de BotBrowser: controles del navegador respaldados por perfiles y asociados a un contexto.
- Guía de cookies HTTP de MDN: modelo de estado de sesión entre navegador y servidor.
Conclusión práctica
La decisión sobre el scraping de LinkedIn empieza por el sujeto de los datos, el uso previsto y una base de acceso admitida. La visibilidad para visitantes, la visibilidad para miembros, una exportación de cuenta y un permiso de aplicación aportan pruebas distintas; ninguna debe sustituir silenciosamente a las demás. La configuración del navegador viene después de esa distinción y no puede completar derechos o cobertura de producto que falten.
Escribe una frase que indique los datos necesarios, su sujeto, destinatario y propósito. Relaciónala con una fila de la tabla de decisión y luego identifica la categoría exacta de exportación, el permiso de API aprobado, el informe de servicio admitido o el acuerdo explícito que la cubre. Si la correspondencia es incompleta, acota el resultado solicitado antes de elegir las herramientas del navegador.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
Huella Canvas: exportaciones vacías y errores
Huella digitalKasada: señales de desafíos y privacidad
Huella digitalAPI de scraping web: lo que oculta la respuesta
DespliegueScraping de Google Maps: ¿Places API o listas visibles?
Primeros pasosScraping legal y términos: qué debe decidir un equipo primero
Huella digitalHuella entre navegadores: qué demuestra la vinculabilidad
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.