Kasada: señales de desafíos y privacidad
Señales de los desafíos de Kasada, relaciones entre dispositivos y cuentas, responsabilidades del tratamiento y límites de los controles de privacidad del navegador.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
Un desafío de Kasada puede plantear una pregunta de privacidad aunque no aparezca ningún rompecabezas: ¿qué información expone el navegador y qué otros registros puede conectar el servicio con ella? Kasada describe Bot Defense como un producto que funciona sin CAPTCHA y lee señales del navegador, del sistema operativo y del hardware. BotBrowser documenta controles del motor del navegador sobre sus propiedades y el renderizado, pero esos controles no determinan las decisiones del servidor de Kasada, las relaciones entre cuentas ni la conservación de datos. La distinción práctica es entre controlar una superficie expuesta del navegador y controlar lo que hace un servicio remoto con la información disponible.
Resumen
- Kasada describe públicamente señales del navegador, del sistema operativo y del hardware. Estas categorías son declaraciones, no un inventario publicado de llamadas JavaScript realizadas en todas las páginas protegidas.
- Bot Defense y Account Intelligence sirven a decisiones diferentes. El primero describe el bloqueo automático de solicitudes; el segundo describe relaciones entre cuentas, puntuaciones de riesgo y motivos para una respuesta del cliente.
- La política de privacidad de Kasada incluye identificador de dispositivo, dirección IP, geolocalización y datos del navegador entre categorías más amplias de información personal. Una categoría de la política no demuestra que todas las implementaciones recopilen todos los elementos.
- La investigación local no estableció un registro V8 de Kasada auténtico y atribuido a su fuente. Los registros gráficos que solo identifican la página y una muestra de prueba sintética no pueden respaldar una afirmación sobre API durante la ejecución.
- Los dispositivos compartidos, las direcciones IP cambiantes y las cuentas relacionadas crean conexiones relevantes para la privacidad. El propio ejemplo del proveedor dice que las conexiones por sí solas no demuestran fraude.
- Los controles de exposición del navegador, la política de respuesta del cliente y las obligaciones del encargado del tratamiento requieren comprobaciones separadas. Ninguna demuestra anonimato ni garantiza permiso para utilizar un sitio.
Contenido
- Un desafío invisible también tiene límites de navegador y solicitud
- Las señales del navegador y las relaciones entre cuentas sirven a decisiones diferentes
- Los datos declarados del dispositivo generan varias exposiciones de privacidad
- Las funciones de tratamiento determinan quién responde sobre privacidad
- Qué puede demostrar una observación atribuible del navegador
- Controles del navegador y política de respuesta de un sitio propio
- Conclusión práctica
Un desafío invisible también tiene límites de navegador y solicitud
La palabra desafío suele sugerir una tarea visible. En cambio, un servicio puede evaluar una solicitud mientras la página ejecuta software del cliente e intercambia información en segundo plano. La descripción de la plataforma de Kasada dice expresamente que no utiliza CAPTCHA. Esa afirmación describe el modelo de interacción anunciado; no demuestra que la página no recopile información ni que un visitante nunca pueda experimentar un fallo de solicitud. El esfuerzo visible y la exposición de información son propiedades distintas de la misma interacción. El análisis de privacidad del token AWS WAF ofrece otro ejemplo documentado de validación silenciosa y estado de sesión, no pruebas del contenido de tokens Kasada.
Kasada identifica navegador, sistema operativo y hardware como categorías de entrada de Bot Defense. Un navegador puede exponer características de su entorno mediante interfaces web, mientras que una solicitud también llega con contexto de red. Los nombres públicos de las categorías no identifican una lista exhaustiva de interfaces, sus argumentos ni las condiciones de acceso a cada una. Tratar esos nombres como un esquema fijo de recopilación añadiría una precisión que la descripción publicada no proporciona. El lenguaje del producto sobre incoherencias tampoco es una medición independiente de la exactitud de la clasificación.
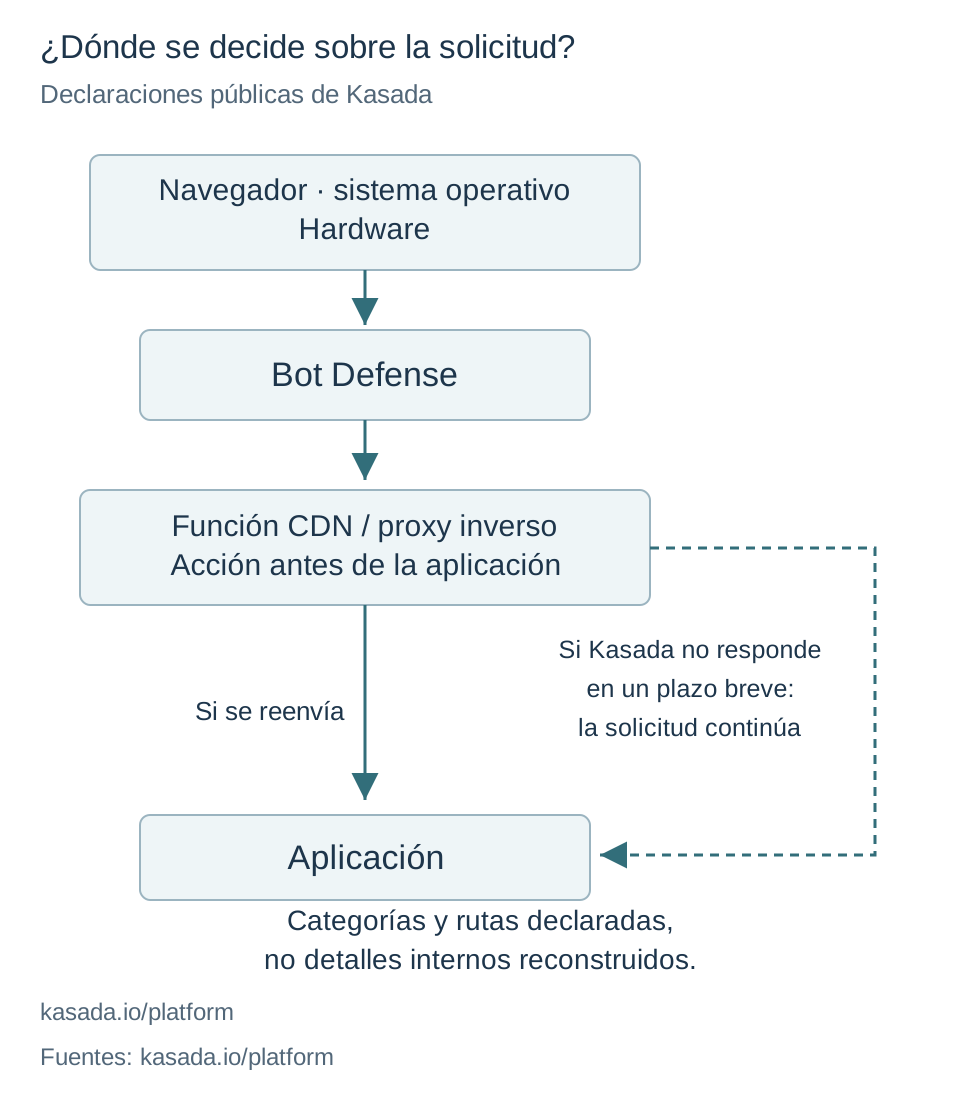
La ubicación de la implementación cambia quién puede explicar una interrupción aparente. Kasada dice que puede funcionar como un proceso en el borde con una CDN existente o como un proxy inverso. Las preguntas frecuentes de su plataforma también dicen que una solicitud sigue adelante si Kasada no responde dentro de un breve tiempo de espera. Es un comportamiento de disponibilidad declarado, no una garantía numérica de tiempo de espera. Un operador que investiga un incidente necesita la integración efectiva y su resultado registrado; una captura de pantalla del navegador no permite distinguir por sí sola una respuesta explícita de un servicio de decisión no disponible.
La distinción importa tanto para la privacidad como para la fiabilidad. Una integración en el borde puede ver una solicitud antes de que la procese la aplicación, mientras que los registros de la aplicación pueden asociarla ya con una cuenta. La mera ubicación de una integración no demuestra qué cabeceras, campos de cuenta u otro contexto transmite. Un inventario útil de implementación identifica el límite de integración, los productos habilitados y el flujo de datos real. La descripción del borde del proveedor aporta una pregunta inicial de arquitectura, no una garantía de que el flujo de datos sea idéntico para todos los clientes.
La ausencia de CAPTCHA es, por tanto, un hecho acotado de la interfaz de usuario. No debe convertirse en ausencia de información personal, de elaboración de perfiles o de necesidad de revisión. La política de privacidad de Kasada reconoce por separado herramientas automatizadas para identificar y bloquear bots maliciosos que pueden implicar información personal. La política también describe una vía de oposición y revisión humana. Estas declaraciones tratan del procesamiento y de las vías de recurso, aunque no haya un rompecabezas visual que el visitante deba resolver.
Para alguien que diagnostica una página desconocida, la interacción visible sigue siendo una prueba útil de lo que ocurrió localmente. No es prueba suficiente del subsistema responsable ni de las categorías enviadas remotamente. La comparación existente de familias de desafíos separa la interacción de la ubicación y de la responsabilidad sobre la decisión. Esa separación mantiene enfocada la pregunta sobre Kasada: determinar el servicio implementado y la responsabilidad sobre los datos antes de asignar una explicación a una interrupción visible. Ninguna lista pública de categorías establece la puntuación de un visitante concreto ni el motivo por el que un sitio rechaza una solicitud.
Las señales del navegador y las relaciones entre cuentas sirven a decisiones diferentes
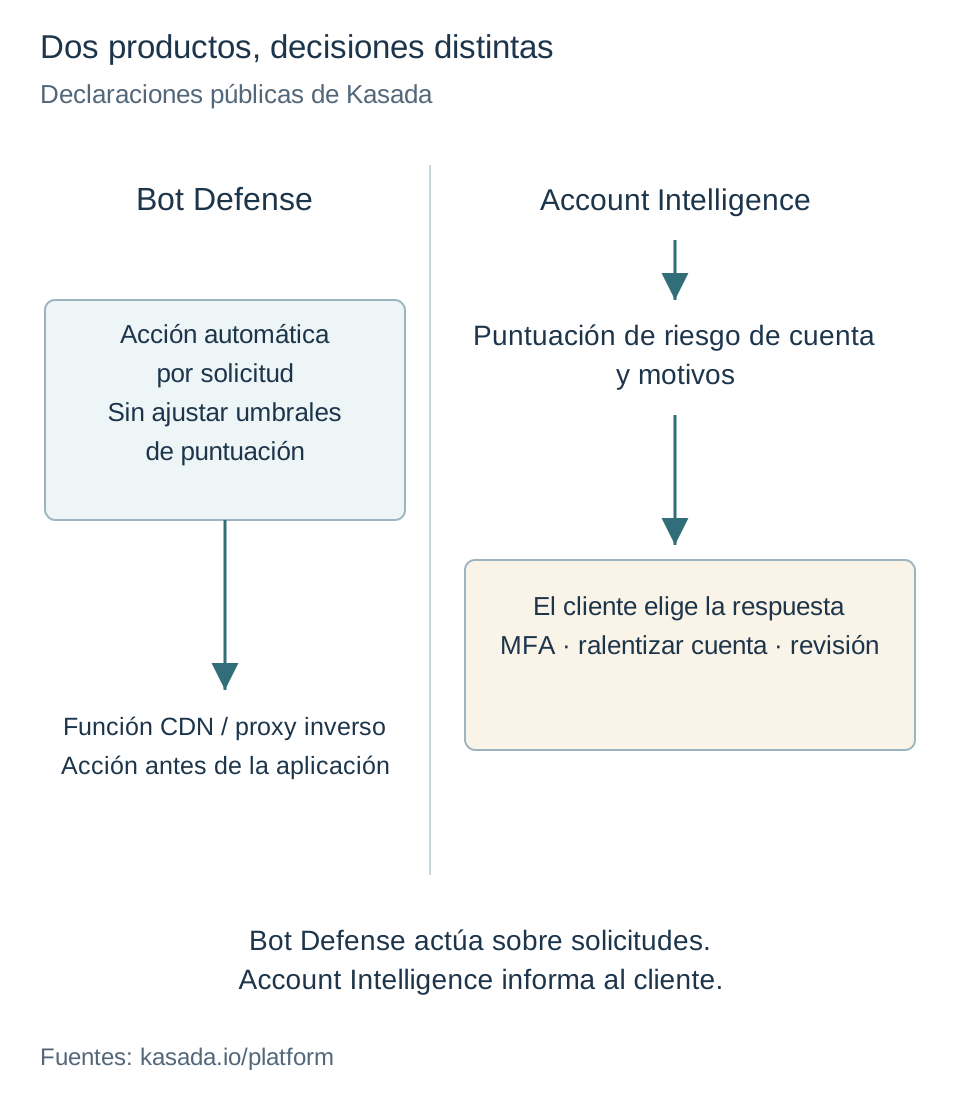
La plataforma de Kasada combina varios productos, pero no deben tratarse como nombres intercambiables de una sola prueba del navegador. Bot Defense describe acciones automáticas sobre solicitudes y dice que el cliente no tiene que fijar umbrales de puntuación. Account Intelligence describe otro resultado: una puntuación de riesgo de la cuenta con motivos, evaluada junto con la actividad y la ubicación de la cuenta. Proyectar esa puntuación de cuenta sobre un campo de Bot Defense del lado del navegador inventaría una interfaz pública. Cada afirmación debe conservar el producto y la unidad de decisión correspondientes.
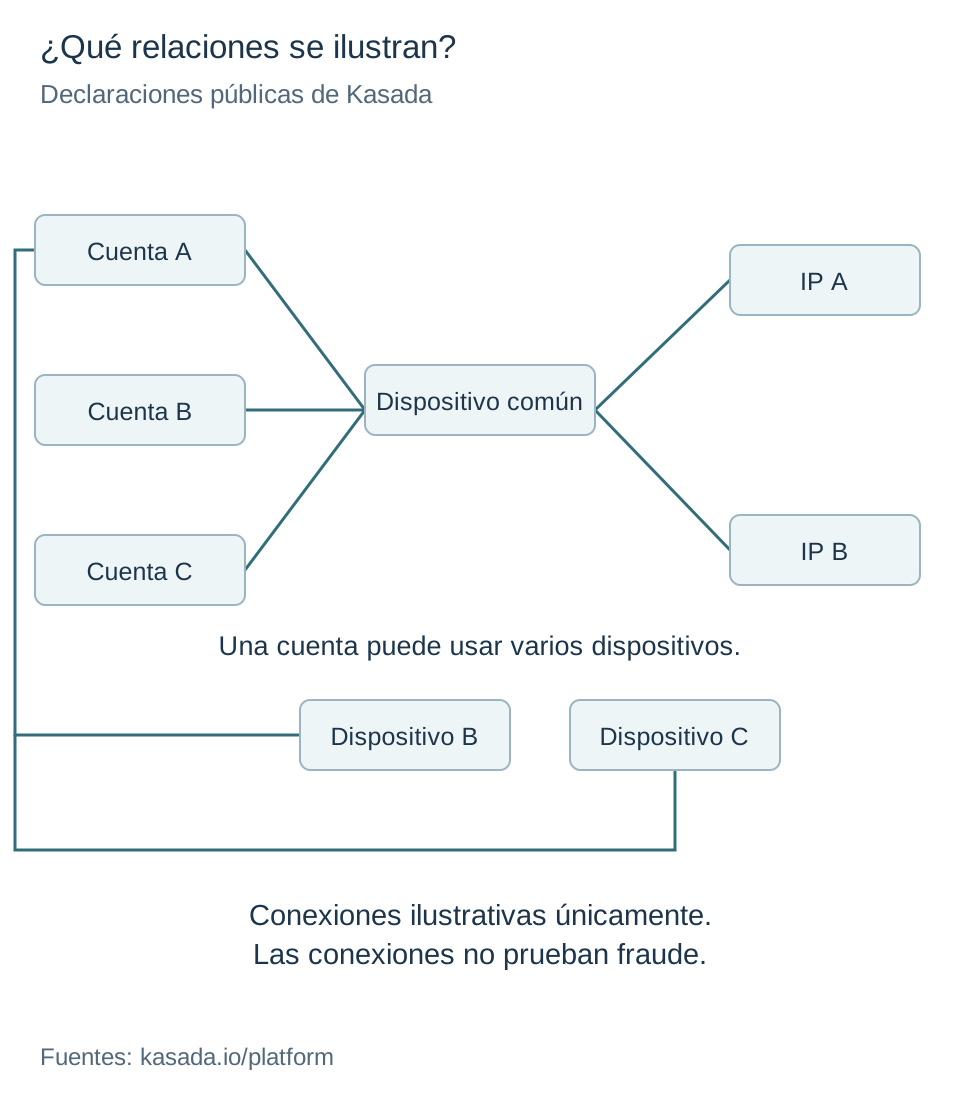
El ejemplo de cuentas de la plataforma dice que varias cuentas pueden compartir un dispositivo y que ese dispositivo puede aparecer con más de una dirección IP. También describe la relación inversa: una cuenta asociada a varios dispositivos. Son afirmaciones sobre relaciones entre registros, no pruebas de que un dispositivo sea una persona física. Kasada califica las relaciones de ilustrativas y afirma que las conexiones por sí solas no demuestran fraude. Esa precisión es esencial cuando un equipo de seguridad considera los efectos sobre la privacidad de vincular sesiones que, de otro modo, estarían separadas.
El uso de dispositivos compartidos ofrece un ejemplo cotidiano de la importancia de la distinción. Un ordenador doméstico o una estación de trabajo gestionada puede utilizarse para más de una cuenta. A la inversa, una persona puede usar un teléfono y un portátil. Estos ejemplos ilustran la ambigüedad de la relación, no una frecuencia medida en implementaciones de Kasada. Una revisión de cuenta necesita actividad y contexto pertinentes además de una conexión de dispositivo. La propia descripción del producto incluye actividad y ubicación de la cuenta en esa evaluación, en lugar de presentar la conectividad como un veredicto suficiente por sí solo.
Cambiar una dirección IP no elimina todas las demás relaciones posibles. El proveedor describe expresamente el reconocimiento de relaciones de dispositivos compartidos pese a los cambios de IP. Es una declaración de alcance relevante para la privacidad porque separa la continuidad de red de la continuidad asociada a dispositivos. No identifica el algoritmo de vinculación de dispositivos, no demuestra cuánto persiste un vínculo ni prueba qué visitante fue vinculado. Una evaluación de compra o privacidad puede preguntar por esas propiedades específicas de la implementación sin pedir código de detección protegido. La declaración pública de la plataforma respalda la pregunta, no una respuesta universal.
Kasada describe las respuestas del cliente a los hallazgos de Account Intelligence como opciones tales como autenticación adicional, ralentizar una cuenta o enviarla a revisión. Son decisiones de aplicación y operación. Una propiedad del navegador no puede autorizar un paso adicional de autenticación ni determinar qué empleado puede examinar los motivos. Los operadores necesitan un responsable de la respuesta y una forma de evaluar su efecto sobre la actividad legítima. Las opciones de respuesta declaradas son ejemplos de acciones del cliente, no instrucciones para que un visitante cambie señales con el fin de obtener otro resultado.
Tabla de productos y responsables de decisiones
| Pregunta | Alcance publicado de Kasada | Pruebas que aún necesita la implementación | Decisión responsable |
|---|---|---|---|
| ¿Por qué se interrumpió una solicitud? | Bot Defense describe el tratamiento automático de solicitudes | Resultado efectivo de la integración y respuesta de la aplicación | El operador del borde o de la aplicación investiga la solicitud real |
| ¿Por qué se conectaron las cuentas? | Account Intelligence describe relaciones entre dispositivos, IP y cuentas | Finalidad de la relación, identificadores efectivos, conservación y actividad pertinente | El equipo autorizado de revisión de cuentas evalúa el contexto |
| ¿Por qué se pidió otro paso de autenticación? | Las opciones de respuesta del cliente incluyen MFA | Política habilitada y registro de auditoría de la aplicación | El responsable de la aplicación explica la respuesta |
| ¿Cuánto dura una relación de dispositivo? | La política general vincula la conservación a la finalidad y la legislación aplicable | Período específico del producto, comportamiento de eliminación y copias posteriores | El cliente y las partes pertinentes del tratamiento establecen la regla |
| ¿Pueden controlarse las propiedades del navegador? | BotBrowser documenta controles del motor basados en perfiles | Superficie admitida y configuración real | El responsable del navegador gestiona la exposición; las decisiones remotas siguen separadas |
La regla de decisión consiste en identificar el producto y la unidad de decisión antes de elegir una explicación. Un evento de solicitud necesita pruebas de la solicitud; una relación de cuentas necesita pruebas del tratamiento de cuentas. La plataforma de Kasada aporta las distinciones, mientras que la política de privacidad aporta condiciones generales de tratamiento. Ninguno de los documentos resuelve por sí solo la política de un sitio concreto. La tabla ayuda al responsable a solicitar el registro que falta al equipo correcto sin tratar un síntoma visible del navegador como explicación del riesgo de cuenta.
Los datos declarados del dispositivo generan varias exposiciones de privacidad
La política de Kasada incluye identificador de dispositivo, dirección IP, geolocalización y datos del navegador dentro de la información del dispositivo. También enumera información de identidad, contacto, comunicaciones, servicios y uso del sitio en su ámbito más amplio. Estas categorías abarcan los sitios web y servicios del proveedor; no afirman que todos los scripts de páginas protegidas recopilen todos los elementos. Las secciones de alcance y recopilación de la política deben acompañar siempre a la lista. De lo contrario, una declaración organizativa amplia puede presentarse erróneamente como un evento concreto de recopilación JavaScript en la página de un cliente.
Los identificadores de dispositivo plantean una pregunta de persistencia: ¿puede asociarse información de interacciones separadas al mismo identificador? El nombre identificador de dispositivo no establece su construcción, singularidad, duración ni mecanismo de almacenamiento. La política no lo convierte en un número de serie de hardware, una cookie concreta ni una huella específica del navegador. Cada posibilidad tiene implicaciones distintas para la privacidad y necesita sus propias pruebas. La afirmación defendible es la categoría declarada, seguida de una pregunta del operador sobre el identificador efectivo en el producto habilitado.
Una dirección IP añade contexto de red, pero su interpretación depende de la conexión. Las redes compartidas y las asignaciones de red cambiantes hacen que sea una etiqueta imperfecta de identidad. La exposición de privacidad procede del uso de ese contexto junto con otros registros disponibles, no de suponer que una dirección equivale a una persona. El ejemplo de relaciones de cuentas de Kasada separa expresamente dispositivos, cuentas y direcciones IP. Por tanto, un inventario de datos debe mantenerlos como categorías diferentes y registrar su finalidad, en lugar de fusionarlos en un campo no documentado de identidad del visitante.
La ubicación requiere una redacción igual de cuidadosa. La política menciona geolocalización en su categoría de dispositivo y describe ciudad y estado en su aviso de California. Ninguna afirmación demuestra que una página web haya solicitado permiso de ubicación precisa del navegador. La geolocalización puede ser una categoría amplia de la política, y distintos productos pueden recibir contexto por vías diferentes. Una afirmación sobre una solicitud real de permiso o una lectura concreta de ubicación necesita la observación correspondiente. El aviso de privacidad respalda preguntar por precisión y origen, sin inventar una llamada a una API del navegador.
Los datos del navegador pueden exponer características pertinentes para agrupar un entorno, pero la expresión no aporta una definición completa de huella. Una evaluación de privacidad se beneficia de separar propiedades descriptivas, identificadores persistentes, actividad observada e inferencias. Estas categorías responden a preguntas distintas sobre recopilación y uso. La descripción del navegador de BotBrowser documenta controles sobre superficies del navegador y del renderizado; no afirma que cambiar una superficie elimine información ya disponible mediante una relación de cuenta o red. La coherencia de propiedades expuestas es una capacidad del navegador, no prueba de ausencia de asociación remota.
Finalidad de seguridad y reutilización de relaciones
La política dice que la información se utiliza para prestar servicios, autenticar la identidad, comunicarse, procesar pagos, cumplir requisitos legales y comprender el uso del sitio. Estas finalidades son más amplias que una sola solicitud protegida. Una revisión debe preguntar qué finalidad corresponde a cada categoría en el servicio habilitado. La información de pagos y contratación de personal de una política organizativa, por ejemplo, no debe reclasificarse silenciosamente como telemetría de visitantes. Las secciones de recopilación y uso distinguen interacciones directas y otras fuentes, lo que hace del alcance una parte sustancial del análisis de privacidad.
Vincular información puede aumentar la exposición aunque los campos subyacentes sean corrientes por separado. Una relación de cuentas puede hacer visible una conexión de dispositivo a un equipo antifraude; el contexto del navegador puede ayudar a describir una solicitud; la actividad de la cuenta puede aportar interpretación adicional. El flujo de trabajo de cuentas de la plataforma describe combinar relaciones con actividad y ubicación. La tarea del operador es limitar la relación a su finalidad justificada, controlar quién la ve y definir su duración útil. Ninguna de esas propiedades se deriva del mero hecho de tener instalado un producto de seguridad.
Kasada dice que no vende información personal. La sección de California también utiliza los términos jurídicos venta y comunicación e incluye una precisión sobre actividades que pueden interpretarse dentro de esas definiciones. Esos términos no deben sustituirse por una acusación de uso publicitario, ni ampliarse hasta prometer que no se produce ninguna divulgación. La misma política describe proveedores de servicios, entidades afiliadas, obligaciones legales y transferencias empresariales. La declaración de no venta y la de divulgación operativa pueden coexistir; responden a preguntas diferentes sobre destinatario y finalidad.
Las funciones de tratamiento determinan quién responde sobre privacidad
Kasada dice que suele actuar como encargado del tratamiento según el RGPD y que puede actuar como responsable en algunas situaciones. Describe a los proveedores terceros utilizados para el tratamiento como subencargados. Según la CCPA, dice que opera principalmente como proveedor de servicios y cumple las obligaciones de empresa cuando actúa como tal. Son declaraciones de la política sobre funciones, no una determinación jurídica para todas las integraciones. El acuerdo efectivo con el cliente determina qué organización explica el tratamiento de un sitio protegido y qué parte puede actuar ante una solicitud.
Un operador puede concretar esa distinción separando su propia relación con un visitante de la relación del proveedor con un cliente o usuario de su sitio. El registro de cuenta de un sitio protegido puede regirse por las finalidades de ese sitio, mientras que un registro de contacto comercial del proveedor tiene otra finalidad. El ámbito de la política cubre los sitios y servicios de Kasada y dice que no se aplica a sitios de terceros. Por tanto, un visitante debe poder encontrar el aviso y la vía de contacto del sitio protegido, además de las declaraciones pertinentes del proveedor. Un solo enlace a una política no puede explicar las responsabilidades de todas las partes.
Destinatarios, transferencias y conservación
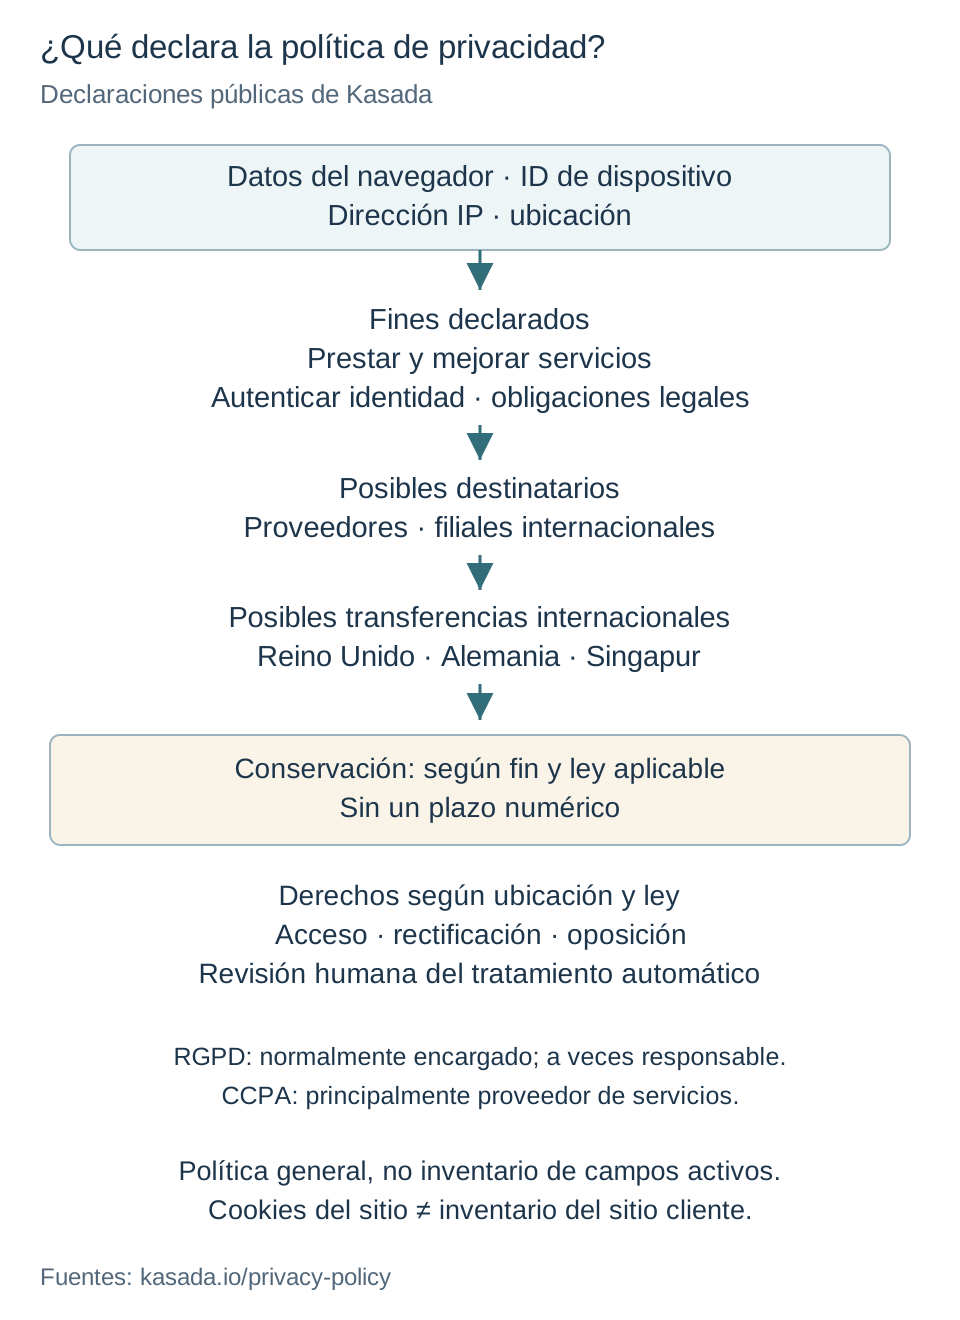
Kasada dice que comparte información con proveedores de servicios terceros cuando es necesario para prestar sus servicios, con sujeción a acuerdos de tratamiento de datos. También describe comunicaciones con sus entidades afiliadas globales, con consentimiento y en circunstancias de transferencia empresarial, junto a las finalidades de servicio y legales declaradas. Una evaluación del encargado puede preguntar qué partes reciben qué categorías y según qué acuerdo. La declaración de destinatarios no demuestra que todos los destinatarios enumerados reciban todos los registros de visitantes. Una lista de destinatarios específica del producto y el acuerdo del cliente son más útiles que una afirmación universal sin respaldo sobre todo el tráfico.
La política contempla transferencias fuera de Australia y Estados Unidos, incluidos Reino Unido, Alemania y Singapur, y afirma que se cumplen los requisitos legales antes de la transferencia. No es una garantía de que una solicitud concreta permaneciera en un país o pasara por él. La ubicación de los datos, el acceso remoto y el tratamiento posterior pueden requerir respuestas contractuales separadas. Las condiciones publicadas de transferencia fundamentan una consulta sobre destinos y garantías aplicables, sin aportar un trazado de rutas en vivo ni una conclusión jurídica específica de un país.
La conservación se describe según la necesidad para la finalidad de recopilación y la legislación aplicable. La política no da una duración numérica universal para un identificador de navegador o una relación de cuenta. Un operador debe preguntar por el período o criterio de cada registro pertinente, cómo se propaga la eliminación y si algún requisito de seguridad o legal cambia el tratamiento. Son preguntas de implementación y acuerdos. Un número tomado de los plazos publicados de las cookies de HUMAN sería especialmente engañoso aquí: la declaración de conservación de Kasada no proporciona ese calendario común.
La sección de cookies de la política describe la personalización de la experiencia y el seguimiento del uso del sitio, y advierte que desactivar las cookies puede afectar a la funcionalidad. No es un catálogo de cookies instaladas por todas las integraciones de clientes. No identifica los nombres, finalidades o ajustes de caducidad efectivos de las cookies de un sitio protegido. La declaración de cookies debe permanecer dentro de su alcance declarado, mientras el responsable del sitio comprueba su implementación y aviso reales. La duración del almacenamiento del navegador y la conservación de registros del servidor también requieren pruebas separadas; eliminar uno no demuestra la eliminación del otro.
Derechos y una vía de revisión utilizable
La política describe derechos de acceso, rectificación, supresión, limitación, portabilidad, oposición, retirada del consentimiento y reclamación, sujetos a ubicación, legislación aplicable y circunstancias. Dice por separado que las personas pueden oponerse a cierto tratamiento automatizado y pedir revisión humana. Son vías y condiciones declaradas, no una garantía de que toda solicitud produzca eliminación inmediata o revierta una decisión de cuenta. Un aviso exacto debe conservar las condiciones, en lugar de convertir una lista de posibles derechos en un compromiso incondicional del servicio.
Una revisión operativa útil separa dos problemas: uno de acceso que necesita soporte de la aplicación y una solicitud de información personal que necesita el contacto de privacidad apropiado. Pueden referirse a la misma interacción, pero requieren registros y autoridad diferentes. Las secciones de funciones y contacto de la política proporcionan vías del proveedor, mientras que el sitio protegido debe identificar la suya. Un equipo de soporte puede recopilar la información mínima necesaria para localizar el incidente sin pedir al visitante que exporte historial de navegación ajeno al caso, credenciales de cuenta o un perfil completo del navegador.
Un aviso de California no es una especificación de sensores del navegador
El aviso de California organiza la información en categorías jurídicas e indica si posiblemente se recopiló o comunicó en los doce meses anteriores. Incluye identificadores, información comercial, actividad de internet o red, geolocalización, información laboral e inferencias. Estas filas no describen todas la misma población ni vía de recopilación. Un registro de selección de personal y la actividad del navegador pueden figurar en el aviso de privacidad de una organización y pertenecer a finalidades de tratamiento distintas. El período de información de doce meses del aviso tampoco promete conservar todos los registros durante doce meses.
El aviso marca la información biométrica y los datos sensoriales como no recopilados ni comunicados en esa tabla. Por separado marca las inferencias como categoría posible, describiendo intentos de determinar preferencias y comportamientos a partir de información recopilada. Estas afirmaciones deben mantenerse distintas: una categoría de inferencias no demuestra identificación biométrica, grabación de audio ni un modelo de identificación concreto. Tampoco una fila negativa valida de forma independiente todas las implementaciones actuales. La descripción exacta sigue la redacción y el alcance del aviso publicado, con pruebas específicas del producto para una afirmación técnica más acotada.
La política también dice que Kasada no recopila intencionadamente información personal sensible ni trata a sabiendas información sobre menores de dieciocho años. Son afirmaciones de política del proveedor, no mediciones de todas las personas que llegan a una página protegida. Un sitio dirigido a públicos más jóvenes sigue necesitando su propia evaluación de tratamiento y un acuerdo apropiado; no puede inferir que las solicitudes del navegador no contienen información personal a partir de una declaración general del proveedor. El alcance amplio y las exclusiones de la política hacen del público y de la finalidad preguntas para el responsable del sitio, no campos deducibles de los gráficos del navegador.
Base jurídica, consentimiento y revisión humana son cuestiones separadas
Kasada menciona consentimiento, obligación contractual e interés legítimo entre las bases jurídicas en las que se apoya y dice que establece una base antes de tratar datos. La lista no selecciona la base aplicable a un visitante de un sitio protegido concreto. Tampoco significa que todas las operaciones de tratamiento dependan del consentimiento. La distinción afecta a cómo explica un responsable una solicitud de oposición o retirada: deben identificarse la finalidad, la función y la base pertinentes antes de describir la respuesta disponible. Las secciones del RGPD y de derechos proporcionan el marco declarado sin resolver un caso jurídico individual.
La retirada tiene una condición específica en la política: cuando el tratamiento se basa en el consentimiento, retirarlo no cambia la licitud del tratamiento anterior a la retirada. La supresión se describe como disponible en determinadas circunstancias, mientras que oposición y limitación tienen sus propias condiciones. Combinar todo ello en una sola instrucción de eliminarlo todo perdería esas condiciones. En cambio, una aplicación puede dirigir una solicitud a su responsable de privacidad, identificar el tratamiento implicado y comunicar la acción resultante. La redacción publicada de derechos respalda ese tratamiento diferenciado, no una garantía técnica incondicional.
La sección de decisiones automatizadas dice que las herramientas pueden tratar información personal para identificar y bloquear bots maliciosos, ofrece oposición y revisión humana y afirma que esas herramientas no adoptan las decisiones descritas con efectos jurídicos o de importancia similar. La sección del RGPD describe por separado derechos sujetos a condiciones respecto de tratamientos exclusivamente automatizados con tales efectos. Ambas afirmaciones aparecen en la política. Ninguna es un hallazgo independiente sobre el efecto del rechazo de un sitio individual. Aplicar las condiciones jurídicas declaradas requiere evaluar las circunstancias reales del visitante.
Qué puede demostrar una observación atribuible del navegador
Las categorías públicas sirven para identificar preguntas de privacidad; una observación real del navegador puede comprobar una afirmación técnica más acotada. Un evento V8 atribuido a su fuente puede registrar que un script identificado accedió a una interfaz concreta del navegador durante una ejecución fechada. Sigue necesitando contexto sobre instrumentación, ejecución y cobertura. La distinción es coherente con el análisis separado de pruebas de Turnstile: no deben fusionarse en un solo hecho la actividad registrada, la generada por el registrador y los resultados del servicio remoto. El acceso a API es una etapa, no la cadena completa de tratamiento.
Para la investigación local acotada de Kasada examinada aquí, no se estableció ninguna ejecución V8 auténtica admisible y atribuida a su fuente. Dos archivos de registradores gráficos identificaban la URL de la página, no un script del proveedor demostrado como autor de la llamada. Otra muestra V8 era una prueba sintética que contenía casos deliberados de análisis sintáctico y eventos descartados. Ninguna categoría establece qué leyó Kasada en una página de producción. Esta limitación no niega las categorías de señales publicadas del proveedor; impide presentarlas como llamadas observadas de forma independiente. No se afirma un inventario actual de API.
La diferencia entre contexto de página y atribución del autor de la llamada es sustancial. Varios scripts pueden ejecutarse en la misma página, y un registrador puede acceder por sí mismo a propiedades mientras da formato a su salida. Una etiqueta con el nombre de la página no selecciona por sí sola el script responsable de la operación. Del mismo modo, una prueba puede contener etiquetas realistas sin registrar una interacción real con el servicio. La explicación más amplia sobre huellas aborda cómo las superficies contribuyen a describir navegadores; no establece que un proveedor concreto utilice una superficie sin pruebas adicionales.
Observación y transmisión también son distintas. Una lectura local puede respaldar una afirmación sobre el acceso a una interfaz en esa ejecución. No puede establecer de forma independiente qué valor se envió, cuánto lo conservó el receptor ni si afectó a una decisión. Estas afirmaciones posteriores necesitan pruebas correspondientes de red, del servicio o del tratamiento, reunidas dentro de las restricciones aplicables de autorización y privacidad. Las declaraciones de la política de Kasada identifican categorías y condiciones amplias del tratamiento; no completan los eventos por solicitud ausentes, los pesos del servidor ni el resultado individual de un visitante.
La ausencia de un evento aceptado debe seguir siendo un límite de observación. Puede reflejar cobertura ausente, un registro incompleto, condiciones de ejecución diferentes o una interfaz a la que no se accedió durante esa interacción. Sin pruebas, elegir una explicación sería especular. La declaración amplia de categorías de la plataforma y la ausencia de un registro acotado pueden comunicarse ambas con exactitud. Ninguna respalda afirmar que una API nunca se utiliza, que una configuración del navegador es aceptada o que un visitante no puede vincularse mediante otra información.
Controles del navegador y política de respuesta de un sitio propio
BotBrowser documenta un sistema de perfiles que controla propiedades expuestas por el navegador en la capa del motor, incluidas superficies relacionadas con el renderizado. Su descripción del navegador describe rutas nativas de API, en lugar de modificaciones JavaScript en el contexto de página, para esos controles. Esa distinción arquitectónica es pertinente cuando un responsable necesita un entorno de navegador declarado coherente. No demuestra que todas las superficies posibles estén controladas, que un servicio tercero acepte el entorno ni que la información de cuentas fuera del navegador haya cambiado. Son afirmaciones distintas que requieren pruebas distintas.
Las herramientas de parcheado operan dentro del alcance de su implementación y punto de conexión reales. Compararlas con controles del motor del navegador requiere leer el comportamiento que admiten y comprobar el contexto afectado, en lugar de suponer que una etiqueta de producto describe todas las propiedades expuestas. La comparación existente de parches y motor aborda directamente esa cuestión arquitectónica. Para la privacidad de Kasada, la conclusión útil es acotada: la exposición del navegador pertenece a una capa, mientras que las relaciones remotas de cuentas, la política del cliente y la conservación pertenecen a otras. La comparación no aporta una clasificación de rendimiento de detectores.
Una implementación propia puede medir el impacto sin recopilarlo todo
La plataforma de Kasada invita a los clientes a evaluar una integración en modo de supervisión sobre un punto de acceso de inicio de sesión o de API antes de bloquear tráfico. Recomienda comparar detección, fricción para clientes y carga operativa. Son opciones de evaluación descritas por el proveedor, no resultados de una prueba realizada aquí. Un responsable puede definir una evaluación acotada en torno al uso legítimo de la aplicación, los productos habilitados y los registros mínimos pertinentes del incidente. Así puede investigar una interrupción sin considerar la recopilación máxima de visitantes como requisito predeterminado para comprender el servicio.
Una evaluación significativa distingue las unidades de evento. Solicitudes contadas, sesiones afectadas y cuentas revisadas son poblaciones diferentes; no pueden sustituirse entre sí al describir el impacto. Un fallo por solicitud también necesita el resultado real de la integración y de la aplicación, incluido el comportamiento de disponibilidad cuando sea pertinente. Las declaraciones de la plataforma de Kasada separan la acción automática sobre solicitudes, las opciones de revisión de cuentas y la vía de tiempo de espera. Conservar esas distinciones evita atribuir cada interrupción de inicio de sesión a un único desafío invisible del navegador o interpretar una relación de cuentas como una tasa medida de errores de solicitud.
La minimización de datos puede tener responsables concretos. El equipo de la aplicación decide qué contexto de cuenta necesita la integración. Los equipos de privacidad y seguridad establecen quién puede examinar información de relaciones y con qué finalidad. El acuerdo de tratamiento debe proporcionar un criterio de conservación y una vía para solicitudes pertinentes. La política publicada establece por qué existen esas preguntas; no resuelve sus respuestas específicas de implementación. Por separado, el responsable del navegador gestiona la exposición mediante ajustes documentados, mientras el sitio conserva la responsabilidad sobre sus decisiones de recopilación y respuesta.
Fuentes
- Plataforma de Kasada y distinciones entre productos
- Política de privacidad de Kasada
- Explicación de mitigación de bots de Kasada
- Descripción del navegador de BotBrowser
Conclusión práctica
Una evaluación de privacidad de un desafío de Kasada comienza con el producto habilitado y su unidad de decisión. Hay que registrar las categorías declaradas del navegador por separado de las llamadas observadas, distinguir el tratamiento de solicitudes de las relaciones de cuentas y obtener información efectiva de destinatarios, conservación y revisión de los responsables de la implementación. Los controles del motor del navegador pueden gestionar superficies expuestas documentadas. No confieren autoridad sobre el tratamiento remoto ni demuestran la identidad, intención o anonimato de un visitante.
- Grupos de señales de PerimeterX y privacidad
- Mediciones y límites de Cloudflare Turnstile
- Familias de desafíos y responsabilidad sobre decisiones
Preguntas frecuentes
¿Un desafío de Kasada siempre muestra un CAPTCHA?
Kasada dice que sus productos no utilizan CAPTCHA. El tratamiento del navegador en segundo plano y una solicitud interrumpida pueden existir sin un rompecabezas visible. La declaración pública no demuestra el flujo de datos de un sitio individual ni explica todas las interacciones fallidas.
¿Kasada publica todas las API JavaScript que lee?
La página de plataforma citada menciona categorías de navegador, sistema operativo y hardware, no un inventario exhaustivo de API por implementación. En la investigación acotada no se estableció una ejecución V8 admisible atribuida a su fuente, por lo que no se afirman llamadas actuales a API específicas.
¿Una relación de dispositivo compartido demuestra que las cuentas pertenecen a una persona?
No. La ilustración de relaciones de la plataforma dice expresamente que las conexiones por sí solas no demuestran fraude. Una relación de dispositivo no prueba por sí misma la identidad ni la intención de una persona física.
¿Cambiar propiedades del navegador borra relaciones de cuentas existentes?
Los controles documentados del navegador rigen las superficies de exposición que admiten. No demuestran la eliminación de registros del servidor ni cambios en la política de cuentas del cliente. La conservación y la eliminación requieren las reglas y pruebas reales de las partes responsables del tratamiento.
¿Hay un único período publicado de conservación para todas las señales de Kasada?
La política citada utiliza la necesidad para la finalidad de recopilación y la legislación aplicable. No proporciona un período numérico universal para cada identificador de dispositivo, relación de cuenta o implementación de cliente.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
Akamai Bot Manager: datos del sensor y privacidad
Huella digitalPerimeterX: grupos de señales y privacidad
Huella digitalFunCaptcha: señales, sesiones y privacidad
Huella digitalPrivacidad de hCaptcha: señales y límites de la evidencia
Huella digitalAWS WAF CAPTCHA: tokens, señales y privacidad
Huella digitalPrivacidad del navegador entre superficies: coherencia en un contexto
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.