Privacidad de reCAPTCHA: señales y límites de evidencia
Separa las observaciones al generar tokens, las entradas de evaluación del servidor, las funciones condicionales y las responsabilidades sobre Customer Data.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
La privacidad de reCAPTCHA implica tanto la integración del cliente que genera un token como el servidor del cliente empresarial que envía una evaluación. La documentación actual de Cloud describe campos opcionales proporcionados por el cliente empresarial, observaciones de solo salida asociadas a la generación del token y responsabilidades de tratamiento de Customer Data sujetas a condiciones. Son fuentes de información distintas, no un único inventario del navegador. BotBrowser documenta controles nativos del navegador basados en perfiles para las superficies de huella digital expuestas por el navegador, pero no puede controlar los envíos de evaluaciones del cliente empresarial, los registros del proveedor, las decisiones del servidor ni los contratos de tratamiento. Comprender ese límite exige identificar quién proporcionó un valor, cuándo se observó y qué condiciones rigen su tratamiento.
Resumen
- Una evaluación de un sitio web combina el tratamiento del token del cliente con un envío separado desde el servidor. Las evidencias limitadas al navegador no pueden describir todo lo que envía el cliente empresarial.
- Los campos opcionales
Event.userIpAddressyEvent.userAgentson entradas de quien realiza la llamada. El objeto de solo salidaclientPropertiesdescribe por separado las observaciones correspondientes durante la generación del token. - Universal, Express y otras funciones tienen condiciones específicas. La etiqueta de esquema
Optionalno es un contrato de integración completo ni un permiso para enviar datos no relacionados. - Las preguntas frecuentes actuales sitúan el cambio de funciones sobre Customer Data el 2 de abril de 2026. Identifican al cliente empresarial como responsable del tratamiento y a Google como encargado conforme a las condiciones de Cloud mencionadas.
- La cookie permanece. El cambio de funciones no establece un periodo de conservación ni una eliminación o conformidad jurídica verificadas de forma independiente.
Contenido
- Una evaluación tiene dos rutas de datos distintas
- Los mismos nombres de campo pueden tener orígenes distintos
- Las condiciones de las funciones cambian el significado del esquema
- Las funciones sobre Customer Data cambiaron sin eliminar la cookie
- El contexto de cuentas y transacciones no es un inventario de dispositivos
- Los controles del navegador terminan antes de las decisiones del servidor y los contratos
- Conclusión práctica
Una evaluación tiene dos rutas de datos distintas
La documentación de evaluaciones para sitios web describe una integración del cliente que produce un token de respuesta cuando un usuario final desencadena una acción. Después, la aplicación envía ese token desde su servidor para evaluarlo. Google procesa el token enviado e informa de su validez y del análisis de riesgos. Esta organización crea dos rutas relevantes para la privacidad: las interacciones que implican a la integración del cliente y la información que el cliente empresarial incluye de forma independiente en la petición del servidor. Examinar únicamente el comportamiento visible de la página deja fuera la segunda ruta.
La documentación indica que las evaluaciones deben crearse únicamente en el servidor por motivos de seguridad de la aplicación. Esa recomendación también identifica un límite importante de las evidencias. Un registro de red del navegador puede mostrar que la aplicación recibe el envío de un formulario sin mostrar la evaluación posterior entre servidores. A la inversa, un registro de evaluaciones del servidor puede describir los campos enviados sin establecer qué interfaces del navegador leyó la integración del cliente. Ambos registros pueden ser correctos y responder a preguntas distintas. Ninguno debe convertirse silenciosamente en una descripción completa de la otra ruta de tratamiento.
El token es un resultado intermedio, no un inventario legible de todas las señales utilizadas para generarlo. La documentación lo describe como una respuesta cifrada y ofrece varias formas de que la aplicación lo reciba, incluido el resultado de grecaptcha.enterprise.execute() o una función de retorno del cliente. Recibir ese resultado establece la entrega del token a la aplicación. No establece qué valores del navegador se leyeron, qué valores añadió el servidor ni durante cuánto tiempo conservó la información relacionada cada participante. Esas preguntas requieren sus propias evidencias.
La duración del token también tiene un significado concreto. La documentación para sitios web indica que un token solo puede utilizarse una vez y caduca después de dos minutos. Esos límites rigen el uso del token para la evaluación. No son una promesa de conservación de dos minutos para los registros del proveedor, los registros de la aplicación o la información de cuenta asociada a la evaluación. Un token rechazado tras caducar puede haber pasado por la infraestructura de la aplicación. Del mismo modo, que una aplicación decida no enviar un token no establece que la interacción anterior del cliente no dejara registros.
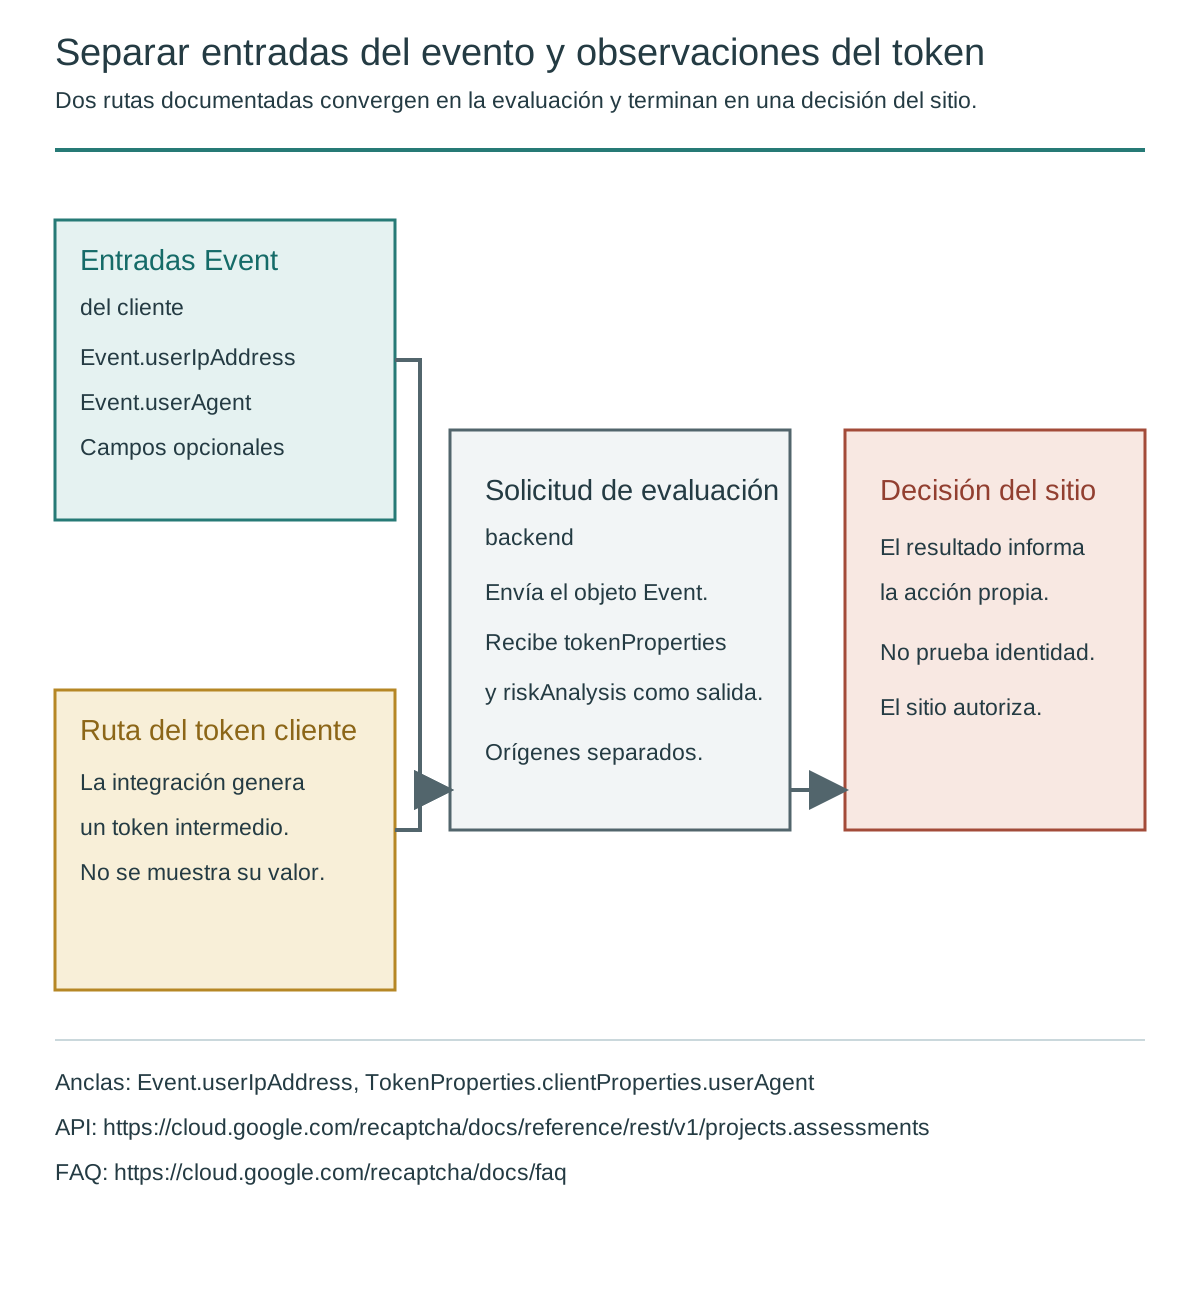
Para una aplicación propia de citas, una distinción útil sería si el servidor envió únicamente el contexto necesario para la evaluación o también añadió determinada información de la petición. Es una pregunta hipotética de diseño, no una prueba realizada. El componente del navegador podría producir un token mientras el servidor dispone de forma independiente de una cabecera de petición entrante e información de conexión. Establecer que esos valores estaban disponibles sigue siendo distinto de establecer que la aplicación los incluyó en su evaluación. La construcción de peticiones desplegada determina lo segundo.
La referencia del recurso de evaluación refuerza la distinción al marcar event como el evento que se evalúa y riskAnalysis y tokenProperties como resultados de solo salida. Una respuesta puede contener información sobre el evento enviado junto con propiedades nuevas devueltas. Por tanto, un campo que aparece en el JSON de respuesta necesita conservar su objeto contenedor y su dirección. Sin ellos, un valor copiado de la petición puede parecer una observación nueva del proveedor, o una salida real puede confundirse con algo proporcionado por el cliente empresarial.
La explicación de lo que recibe un sitio de una evaluación de riesgos aborda el límite relacionado de las decisiones de la aplicación. Un token, su validación y la decisión de autorización del sitio son etapas separadas. Para la privacidad, la pregunta adicional es la procedencia: ¿qué información acompañó a cada etapa? Una evaluación satisfactoria no demuestra que el sitio completara la operación de negocio solicitada, y ninguno de esos resultados describe las prácticas de almacenamiento del proveedor. Mantener diferenciadas esas etapas permite comprender la ruta de datos sin convertir los resultados de evaluación en una descripción de recopilación sin respaldo.
Los mismos nombres de campo pueden tener orígenes distintos
En el esquema del recurso REST, Event.userAgent y Event.userIpAddress son campos opcionales de quien realiza la llamada. Describen información de la petición relacionada con el evento evaluado. La documentación de evaluaciones para sitios web recomienda proporcionarlos como valores adicionales de evaluación. Es una ruta documentada de envío del cliente empresarial, no una evidencia de que todas las aplicaciones los envíen. Una evaluación de privacidad necesita el comportamiento efectivo del servidor en lugar de tratar una petición de ejemplo o un campo disponible del esquema como un registro de tráfico de producción.
El lado de salida también debe seguir siendo visible. TokenProperties.clientProperties es información de solo salida recopilada por la integración del cliente cuando se genera el token. Su userIpAddress describe la dirección del usuario durante la generación del token, mientras que userAgent describe la cadena de la cabecera User-Agent observada por reCAPTCHA en ese momento. Describir únicamente las entradas opcionales borraría esta segunda procedencia. Omitir un campo de quien realiza la llamada no establece que el proveedor no pueda observar información correspondiente mediante su propia interacción con el cliente.
La referencia ofrece límites concretos de representación para estas salidas. La dirección puede ser IPv4 o IPv6 canónica, y las direcciones IPv6 con IPv4 mapeada se canonicalizan a IPv4 estándar. La cadena User-Agent devuelta se trunca a una longitud máxima de 1000 caracteres. Estas condiciones describen la representación de la salida, no un perfil exhaustivo del navegador. También significan que una comparación sencilla de texto puede reflejar formato o truncamiento en lugar de un cambio significativo en la persona o el dispositivo. La semántica documentada del campo debe acompañar a cualquier comparación.
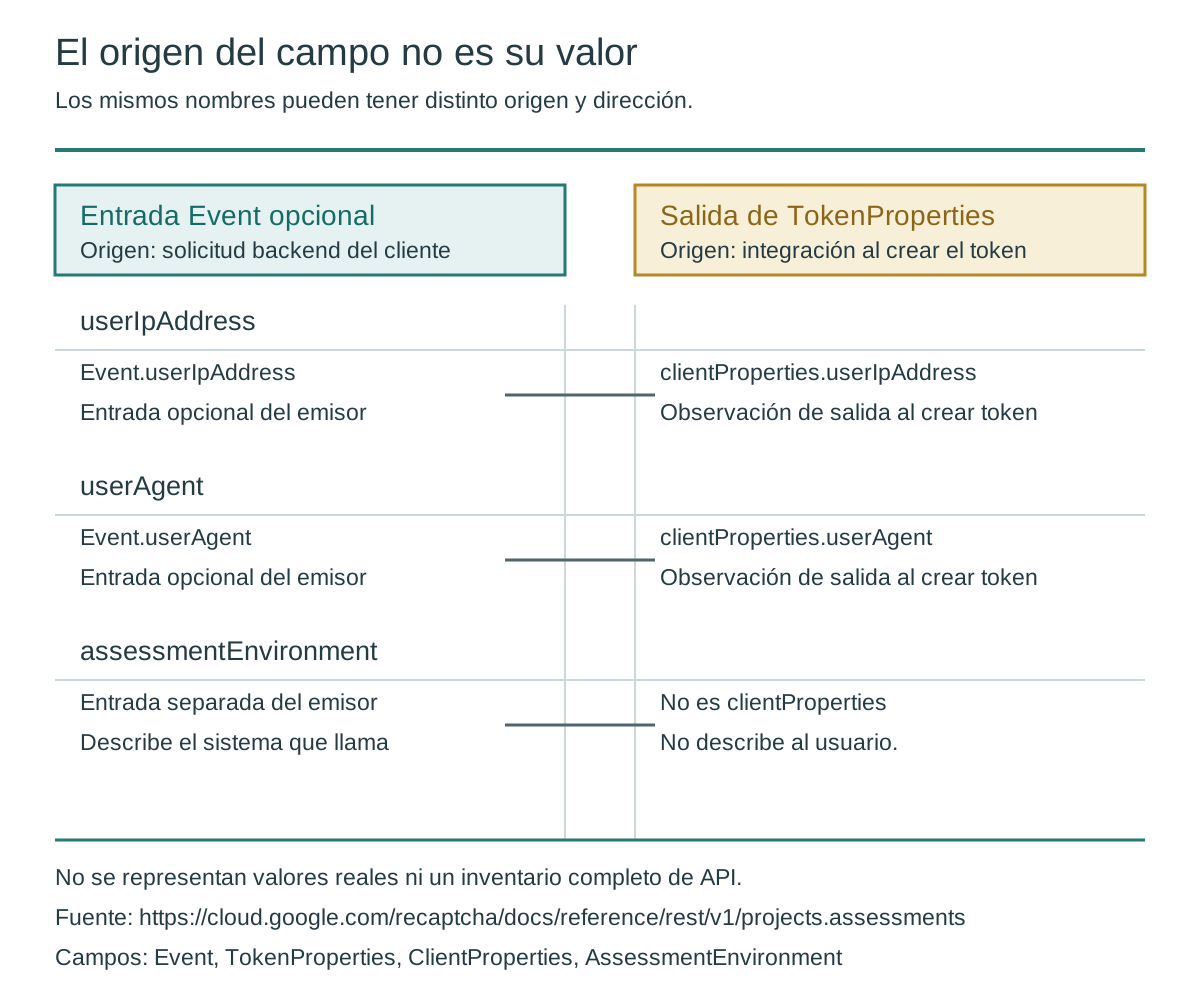
Por tanto, una evaluación puede contener dos descripciones de contexto de petición relacionado sin que ninguna sea evidencia redundante de una sola medición. El servidor del cliente empresarial recibe una petición en un punto del flujo de la aplicación; las propiedades del cliente corresponden a la generación del token. Que los valores coincidan depende de la interacción y la infraestructura reales, que deben establecerse en lugar de darse por supuestas. Una diferencia no demuestra por sí sola una conducta indebida, y una coincidencia no demuestra que los valores procedan de la misma observación. Conserva tanto la procedencia como el momento antes de asignarles significado.
| Ubicación documentada | Origen y condición | Decisión de privacidad esperada | Fuente |
|---|---|---|---|
event.userAgent | Información opcional de la petición proporcionada por quien realiza la llamada | Comprobar si el servidor realmente la envía y con qué finalidad | Esquema de evaluación |
event.userIpAddress | Dirección opcional relacionada con el evento y proporcionada por quien realiza la llamada | Identificar la fuente de confianza del servidor y el alcance enviado | Evaluación para sitios web |
tokenProperties.clientProperties.userAgent | Observación de cabecera de solo salida durante la generación del token | Contabilizar los datos devueltos independientemente de las entradas omitidas por quien realiza la llamada | Esquema de evaluación |
tokenProperties.clientProperties.userIpAddress | Dirección de solo salida durante la generación del token | Conservar la procedencia en el momento del token y el formato documentado de la dirección | Esquema de evaluación |
event.ja3, event.ja4, event.headers | Contexto opcional de quien realiza la llamada | Verificar el envío real; no etiquetar estos campos como lecturas de API del navegador | Esquema de evaluación |
La procedencia de las cabeceras HTTP es especialmente importante. La documentación para sitios web identifica la entrada del agente de usuario como información presente en la petición HTTP entrante. Proporcionar esa cadena de cabecera no demuestra que JavaScript leyera navigator.userAgent. Del mismo modo, una dirección disponible para el servidor no demuestra que una API del navegador la devolviera. La infraestructura y la confianza en las cabeceras siguen importando cuando la aplicación elige su entrada. La explicación de direcciones reenviadas de la documentación identifica una fuente posible; no establece qué intermediario o dirección es fiable en todos los despliegues.
Los campos ja3 y ja4 se refieren a huellas de clientes TLS, mientras que headers se refiere a información de la petición HTTP. Son entradas del esquema de contexto de petición, no API JavaScript. Su presencia establece una categoría de entrada admitida, no que la integración del cliente las calculase ni que el cliente empresarial las enviase. No hay ningún registro actual de V8 JSONL atribuido al proveedor disponible en el conjunto de evidencias revisado. Las filas históricas disponibles de gráficos genéricos identifican una página que incorpora el componente, no un punto de llamada V8 del proveedor. No respaldan un inventario actual de las API de reCAPTCHA ni una afirmación de que una lectura concreta del navegador estuviera ausente.
Las condiciones de las funciones cambian el significado del esquema
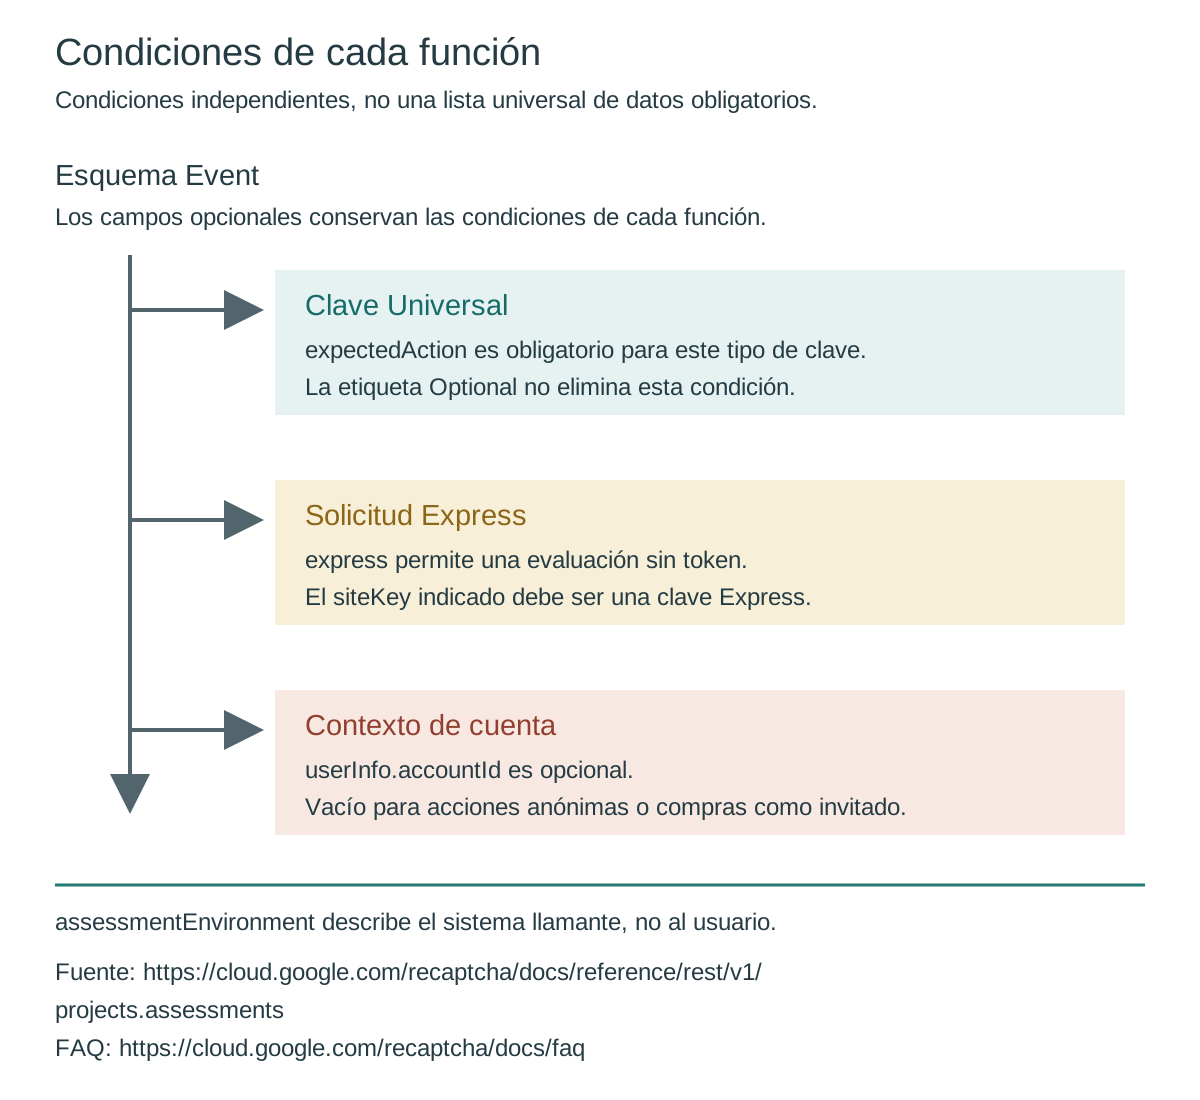
La referencia de evaluación utiliza Optional ampliamente porque un recurso admite varias modalidades. Esa etiqueta no es todo el contrato de una integración seleccionada. Un campo puede ser opcional en el conjunto del recurso y, aun así, obligatorio para una función concreta. Del mismo modo, que un campo esté disponible no es un permiso universal para enviar datos no relacionados con la finalidad elegida. Lee la descripción del campo junto con las condiciones de la clave y de las funciones desplegadas, en lugar de decidir a partir de una lista de nombres sin contexto.
expectedAction es un ejemplo claro. El esquema lo etiqueta como opcional, pero indica expresamente que es obligatorio para claves Universal. Describe la acción esperada para el evento y debe corresponder a la acción proporcionada cuando se generó el token. Una descripción de privacidad debe distinguir esta expectativa declarada por quien realiza la llamada de tokenProperties.action, de solo salida, que describe el nombre de acción proporcionado durante la generación del token. Estos valores conectan una evaluación con una interacción de la aplicación; no establecen la identidad de quien la realiza ni sustituyen las propias reglas de autorización de la aplicación.
Express aporta otra condición que cambia la ruta de datos. El indicador express describe una evaluación sin token y, al habilitarlo, siteKey debe hacer referencia a una clave de sitio Express. Por tanto, sin token significa una modalidad concreta admitida, no que cualquier evaluación de sitio web pueda simplemente omitir su token. La documentación de evaluaciones para sitios web describe el envío de tokens para las integraciones web enumeradas. Ambas afirmaciones pueden ser correctas porque sus condiciones difieren. Un mapa de datos debe identificar la modalidad real antes de decidir qué observaciones relacionadas con tokens se aplican.
Otros indicadores también tienen requisitos previos y consecuencias. Un wafTokenAssessment exige un token especificado creado por una clave habilitada para WAF. Habilitar firewallPolicyEvaluation solicita la evaluación de la configuración de políticas del cortafuegos del proyecto y una acción sugerida en la respuesta. Son elecciones de funciones, no descripciones de todas las evaluaciones. Su presencia en el esquema común no demuestra que un sitio web las habilitara, recibiera sus salidas o utilizara esas salidas en una decisión de la aplicación. Las evidencias de configuración deben acompañar a cualquier afirmación sobre el despliegue.
| Condición del esquema o de la función | Qué establece la documentación | Decisión esperada |
|---|---|---|
| Clave Universal | expectedAction es obligatorio | Conservar la relación de la acción en la descripción de datos de la integración |
express habilitado | La evaluación no utiliza token y requiere una clave de sitio Express | No aplicar supuestos basados en tokens a esta ruta |
wafTokenAssessment habilitado | El token debe existir y proceder de una clave habilitada para WAF | Establecer la función configurada antes de describir sus datos |
transactionData y Fraud Prevention | El contexto de la transacción participa conforme a los ajustes de la función | Revisar por separado la finalidad de la transacción y los campos incluidos |
assessmentEnvironment | Describe el sistema que invoca assessments.create | Clasificar la información del módulo y de la versión como entorno de quien realiza la llamada |
assessmentEnvironment merece especial atención porque su nombre puede invitar a una interpretación errónea. La referencia indica expresamente que describe el entorno que crea la evaluación, no el entorno del usuario. Sus campos client y version pueden identificar el módulo iniciador y su versión. Por tanto, un identificador de integración en este objeto no es una versión de navegador descubierta en el dispositivo del visitante. Clasificarlo incorrectamente inflaría el supuesto inventario de dispositivos y ocultaría información operativa que el cliente empresarial o su integración proporcionan intencionadamente.
Las salidas condicionales necesitan el mismo tratamiento que las entradas. El recurso describe resultados de defensa de cuentas cuando se proporciona un identificador de cuenta, evaluaciones de transacciones cuando participan datos de transacciones y condiciones de evaluación de fraude telefónico que implican defensa SMS habilitada y las entradas necesarias. Estas salidas no establecen la elaboración universal de perfiles de todos los visitantes. Documentan relaciones entre funciones, contexto proporcionado y evaluaciones devueltas. Para un servicio propio, la decisión útil es qué relaciones se aplican realmente, no si todos los objetos de la referencia pueden copiarse en un único inventario de privacidad.
Esto también afecta a las evidencias negativas. Un campo ausente puede reflejar una función no utilizada, una condición incumplida o una respuesta que simplemente no lo incluyó. Su ausencia no debe convertirse automáticamente en una afirmación sobre todo el tratamiento interno. A la inversa, una función opcional documentada no debe atribuirse al sitio sin evidencias del despliegue. La referencia aporta semántica condicional; la aplicación aporta su configuración efectiva y la petición enviada. Combinar cuidadosamente esas fuentes produce una descripción más limitada, pero defendible, del servicio realmente utilizado.
Las funciones sobre Customer Data cambiaron sin eliminar la cookie
Las preguntas frecuentes actuales de Cloud sitúan el cambio de funciones sobre Customer Data el 2 de abril de 2026. Indican que los clientes empresariales son los únicos responsables del tratamiento de Customer Data y que Google trata esos datos conforme a las condiciones de servicio de Google Cloud y al anexo de tratamiento de datos de Cloud. Importan la categoría de datos nombrada, la relación de servicio y los acuerdos. No es una declaración de que todos los productos de Google o todas las actividades de tratamiento tengan la misma asignación de funciones, ni una auditoría independiente de un despliegue concreto.
Las preguntas frecuentes explican la relación anterior como una en la que los clientes empresariales ya controlaban los datos de sus usuarios finales, mientras que Google mantenía una posición de responsable independiente respecto a la prestación del servicio. Su explicación del cambio indica que Google renuncia a determinar las finalidades y los medios del tratamiento de Customer Data en su función de encargado. Esa explicación se refiere a la responsabilidad del tratamiento definido. No implica que la integración subyacente del navegador deje de funcionar, que la información existente desaparezca ni que las propias responsabilidades del cliente empresarial comiencen únicamente en la fecha del cambio.
Los cambios de la insignia y de las declaraciones derivan de esa explicación de funciones. Las preguntas frecuentes indican que las referencias a la política de privacidad y a las condiciones de uso de Google se retiran de la insignia a partir del 2 de abril de 2026 y recomiendan retirar esas referencias de los sitios web de los clientes empresariales para representar la situación con exactitud. También indican que deben revisar sus declaraciones dirigidas a usuarios finales para cubrir la seguridad y la prevención de fraude y abuso. Por tanto, retirar un enlace obsoleto no equivale a eliminar la explicación del tratamiento del sitio web. El aviso del cliente empresarial sigue necesitando describir la relación que se aplica realmente.
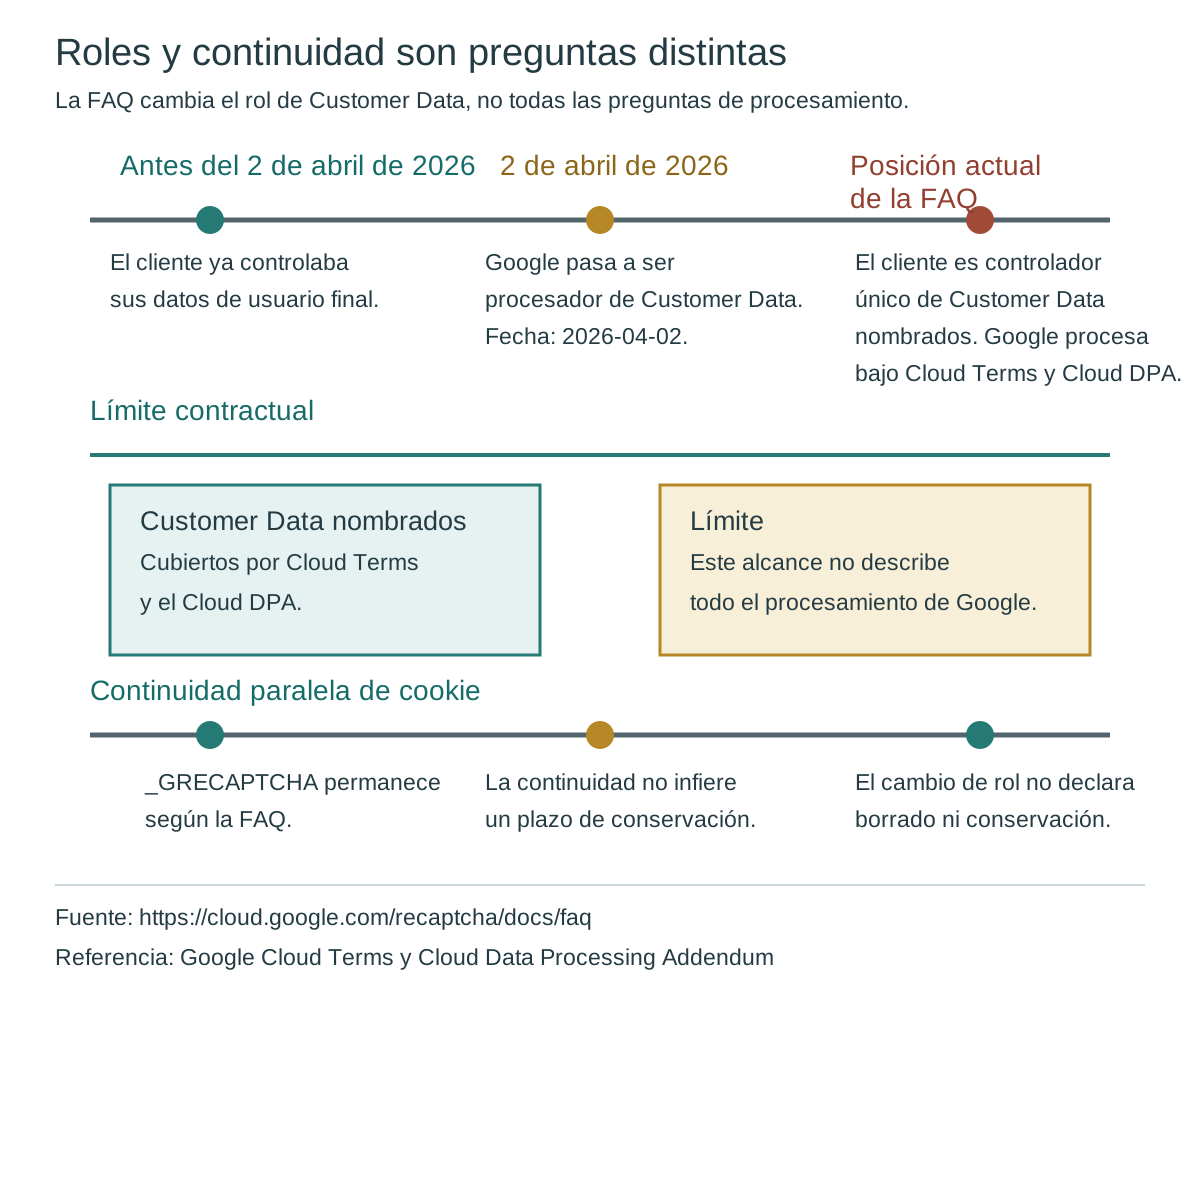
La continuidad de la cookie es explícita. Las preguntas frecuentes indican que la cookie necesaria _GRECAPTCHA se establece cuando el servicio se ejecuta para el análisis de riesgos. En su explicación del cambio a encargado del tratamiento, señalan que la cookie de reCAPTCHA no se ve afectada. Una asignación distinta de funciones no elimina el almacenamiento del navegador. También explican el uso de www.recaptcha.net en lugar de www.google.com cuando se prefiere evitar otras cookies de ese dominio. Esa distinción de dominio no debe reformularse como una afirmación de que desaparece la cookie necesaria del servicio o todo el tratamiento del proveedor.
La limitación de finalidad es más específica que una afirmación general de que los datos se utilizan únicamente para un dictamen momentáneo. Las preguntas frecuentes se comprometen a tratar Customer Data solo en la medida necesaria para prestar y mantener el servicio y conservar la eficacia de sus capacidades de seguridad, detección de amenazas, protección y respuesta frente a amenazas cambiantes. Vinculan esa declaración a las condiciones específicas del servicio y al anexo de tratamiento. Una explicación de privacidad debe conservar esas finalidades declaradas, en lugar de reducirlas a la validación del token o ampliarlas a usos no especificados que la fuente no establece.
De estos pasajes no se desprende ningún periodo de conservación. La función de encargado del tratamiento, una cookie necesaria y un token de corta duración responden cada uno a una pregunta distinta. Ninguno proporciona una duración general para el almacenamiento del proveedor, los registros del cliente empresarial o la eliminación posterior. Las preguntas frecuentes remiten a quienes preguntan por datos de sesión y protecciones al anexo de tratamiento y a las condiciones específicas del servicio. Esas referencias identifican dónde deben examinarse las obligaciones aplicables; no constituyen evidencia de que se eliminara un registro individual. La duración del almacenamiento y la eliminación real siguen siendo preguntas separadas que requieren condiciones pertinentes y evidencias operativas.
Las preguntas frecuentes también contienen una declaración del proveedor sobre compromisos con el RGPD mediante el anexo de tratamiento de Cloud. Esa declaración debe seguir atribuida a Google y a sus obligaciones definidas. No establece de forma independiente que el aviso, la configuración, la base jurídica o la gestión de solicitudes de usuarios de un sitio concreto sean conformes. La revisión de políticas de privacidad para lanzamientos de productos explica la tarea más amplia de alinear las afirmaciones de productos con las fuentes que las respaldan. Aquí la decisión específica del servicio es concreta: mantener las funciones sobre Customer Data, las finalidades declaradas, el comportamiento de las cookies y los resultados de conservación no verificados en partes separadas de la explicación.
El contexto de cuentas y transacciones no es un inventario de dispositivos
El esquema de evaluación incluye objetos opcionales userInfo y transactionData porque el servicio admite funciones relacionadas con cuentas y pagos. Esos objetos describen contexto de la aplicación, no una lista universal de propiedades leídas automáticamente de todos los navegadores. Un cliente empresarial puede disponer de información mediante su sistema de cuentas o proceso de pago independientemente de la integración del cliente. Si envía ese contexto para evaluarlo, la relevancia para la privacidad procede de la ruta adicional de datos y de su finalidad, no de volver a etiquetar todos los campos como huellas de dispositivos.
UserInfo.accountId es opcional. Su descripción se refiere a peticiones de usuarios con sesión iniciada y a peticiones de inicio de sesión o registro, e indica a quienes realizan las llamadas que lo dejen vacío para acciones sin sesión iniciada o pagos como invitado. Del mismo modo, createAccountTime describe la fecha de creación de la cuenta asociada y debe dejarse vacío cuando no hay ninguna cuenta asociada al usuario actual, incluidos los casos de invitado indicados. Estas instrucciones respaldan una elección concreta de minimización: no fabricar contexto persistente de cuenta para una operación anónima simplemente para rellenar campos disponibles del esquema.
La distinción entre identidad de cuenta y otros identificadores también importa. userInfo.userIds puede contener identificadores como una dirección de correo electrónico, un número de teléfono o un nombre de usuario dentro de la estructura documentada. La compatibilidad con identificadores de invitados en otras partes del esquema no cancela la instrucción específica de dejar accountId vacío para pagos como invitado. Tampoco una lista opcional crea la obligación de enviar todos los identificadores que la empresa ya conoce. Cada categoría enviada necesita una finalidad pertinente de la función y una descripción exacta de su origen.
El campo anterior hashedAccountId está expresamente obsoleto, y la referencia dirige a quienes realizan las llamadas al identificador de cuenta de userInfo. Su presencia histórica no debe convertirse en una nueva recomendación de añadir una identidad resumida mediante hash a todas las peticiones. Un identificador resumido mediante hash puede seguir proporcionando una asociación estable dentro de un sistema; el término hash no establece por sí solo anonimato ni elimina la necesidad de explicar la vinculación. La decisión de diseño actual debe seguir el campo admitido y las condiciones de cuenta aplicables, en lugar de reproducir un ejemplo obsoleto como consejo general de privacidad.
Los datos de transacciones amplían el contexto en otra dirección. El esquema describe el método de pago, la moneda, el valor de la transacción, la información de envío y facturación, los artículos comprados, la información de las partes del pago y los detalles de respuesta de la pasarela. Estos campos pueden revelar características de una interacción comercial en lugar de capacidades del navegador. Las preguntas frecuentes indican por separado que instalar el servicio en una página de transacciones implica examinar determinadas señales de transacción y que puede proporcionarse información más completa mediante la integración relacionada con el fraude. Esas declaraciones no demuestran que todos los sitios envíen todos los objetos de transacción.
Los ajustes de las funciones condicionan la evaluación resultante. La referencia conecta transactionData con Fraud Prevention y documenta cómo interactúa fraudPrevention con la configuración de Cloud de la función. Esto significa que la inclusión de datos, la habilitación de funciones y la evaluación devuelta son hechos relacionados, pero distintos. Una petición puede estar diseñada para una finalidad, mientras que otro despliegue habilita funciones adicionales. Por tanto, un inventario veraz identifica la relación desplegada en lugar de tratar todas las posibles salidas de transacciones como presentes en todas las páginas de pago.
Algunas descripciones de transacciones contienen distinciones precisas que conviene conservar. cardLastFour describe los últimos cuatro dígitos, no un número completo de tarjeta de pago. Los códigos de respuesta de verificación de la pasarela describen resultados del procesamiento del pago, no una petición para enviar el secreto de verificación subyacente. transactionId es un identificador personalizado utilizado para hacer referencia a una transacción, y los intentos repetidos de la misma transacción utilizan el mismo identificador según la referencia. Son categorías contextuales con implicaciones distintas de vinculación y sensibilidad. Combinarlas bajo una etiqueta indiferenciada de «señal técnica» ocultaría información que el propietario del sitio comparte intencionadamente.
Para un proceso hipotético de pago como invitado en una aplicación propia, la decisión esperada podría ser dejar vacíos los campos específicos de cuenta, incluir únicamente el contexto de transacción necesario para la función seleccionada y evitar duplicar identificadores innecesarios. Es un escenario de diseño, no una evaluación ejecutada ni una garantía de que una configuración concreta sea suficiente. El responsable del servidor puede establecer las categorías realmente enviadas sin exponer valores de clientes, mientras que el responsable de privacidad determina cómo se describen sus finalidades y destinatarios. La minimización corresponde al límite de construcción de peticiones; no puede delegarse en un ajuste del navegador después de que la aplicación haya proporcionado los datos.
Los controles del navegador terminan antes de las decisiones del servidor y los contratos
La descripción de las huellas del navegador de BotBrowser documenta controles basados en perfiles sobre superficies expuestas por el navegador, incluidas propiedades de Navigator, gráficos, audio, fuentes, dimensiones de pantalla y temporización. Describe un funcionamiento nativo del navegador en lugar de inyección de JavaScript en la página. Esto respalda una afirmación de capacidad del producto sobre la configuración documentada del navegador. No establece cuáles de esas superficies lee el código actual de reCAPTCHA, si una configuración elegida cambia una decisión del proveedor ni si todos los resultados de renderizado son idénticos entre entornos.
Un cambio de propiedad a nivel de página tiene una ubicación distinta. Actúa en el entorno JavaScript y en las rutas que realmente encuentran ese cambio. Su presencia por sí sola no establece el estado de todos los demás contextos de ejecución u operaciones nativas. Los controles nativos del navegador tienen su propia configuración documentada y límites de compatibilidad, en lugar de depender de la sustitución de propiedades de una página. La comparación útil se refiere a dónde actúa el control y qué admite, no a una clasificación de eficacia frente a un servicio de terceros. Ninguna ubicación es evidencia de una llamada del proveedor no observada.
La limitación de las evidencias locales es decisiva para cualquier afirmación específica del proveedor. El material revisado no contiene ninguna captura actual de V8 JSONL atribuida al proveedor. Las filas históricas genéricas de Canvas y WebGL utilizan una ubicación de ejecución de la página que incorpora el componente y no aportan atribución a puntos de llamada del proveedor. Los requisitos de validación de la monitorización pueden describir cómo debe comprobarse una observación satisfactoria, pero no demuestran que se realizara esa captura. De esos materiales no se desprende ningún inventario actual de API del navegador, y ninguna captura real nueva lo establece. El conocimiento general de una superficie del navegador no puede rellenar ese vacío de atribución.
Las afirmaciones distintas requieren evidencias distintas. Un evento atribuible del navegador podría establecer una lectura durante una fase definida. Una petición del servidor con los datos sensibles ocultos podría establecer un envío del cliente empresarial. Una respuesta de evaluación podría establecer propiedades del token devueltas. Un acuerdo de tratamiento podría establecer responsabilidades declaradas, mientras que una auditoría operativa sería necesaria para el comportamiento real de conservación o eliminación. Pasar de una afirmación a otra requiere evidencias adicionales, no simplemente una descripción más contundente del mismo artefacto. Un campo de respuesta puede estar bien documentado sin revelar la ejecución subyacente del navegador.
| Pregunta de privacidad | Evidencia apropiada y responsable | Decisión esperada |
|---|---|---|
| ¿El código del proveedor leyó una interfaz del navegador? | Evento de ejecución actual atribuible procedente de una observación autorizada | Mantener la afirmación sin resolver si no hay atribución al origen |
| ¿El cliente empresarial envió contexto de cuenta o de petición? | Evidencias de construcción y envío de peticiones con los datos sensibles ocultos del responsable del servidor | Minimizar los campos innecesarios en ese límite |
| ¿Qué devolvió la evaluación? | Evidencias de respuesta de alcance definido interpretadas mediante la referencia REST | Separar el contexto de quien realiza la llamada de las propiedades de solo salida |
| ¿Qué finalidades de Customer Data se aplican? | Condiciones aplicables y explicación de privacidad del responsable contractual | Conservar la relación de servicio sujeta a condiciones de las preguntas frecuentes |
| ¿Se eliminó un registro? | Obligación aplicable más evidencias operativas de quien lo custodia | No sustituirlas por la caducidad del token o los registros del navegador |
Los controles del navegador no pueden eliminar información que el servidor del cliente empresarial ya posee y decide enviar. Cambiar una propiedad visible para la página no edita userInfo, suprime un objeto transactionData del servidor ni reescribe un registro de la aplicación. Tampoco un perfil de navegador cambia el acuerdo de tratamiento de Cloud o elimina registros conservados por otra parte. Las observaciones de red siguen siendo también una relación separada. Por tanto, un ajuste documentado de superficie del navegador no es una promesa de funcionamiento anónimo, aceptación universal o control sobre la información de todos los destinatarios.
Una integración propia puede hacer revisables estos límites sin recopilar valores privados. Identifica las categorías realmente enviadas, las categorías de salida realmente utilizadas, las condiciones de funciones habilitadas y la relación contractual responsable. Donde falten evidencias, conserva la pregunta específica sin respuesta en lugar de completar un inventario imaginado de dispositivos. Esto produce una explicación específica de reCAPTCHA: las observaciones del token del cliente, las adiciones del cliente empresarial y las obligaciones de Customer Data se atribuyen por separado. El siguiente cambio útil corresponde al componente responsable de los datos, ya sea la configuración del navegador, la construcción de peticiones del servidor o la explicación del tratamiento del sitio.
Preguntas frecuentes
¿Omitir Event.userIpAddress significa que reCAPTCHA no puede observar una dirección?
No. Ese campo es una entrada opcional de quien realiza la llamada. La referencia REST documenta por separado clientProperties.userIpAddress, de solo salida, durante la generación del token. Omitir un campo de envío no establece la ausencia de las propias observaciones de red o del momento del token del proveedor.
¿clientProperties.userAgent demuestra una lectura de Navigator mediante JavaScript?
No. La referencia describe una cadena de la cabecera User-Agent observada durante la generación del token. Esa salida no identifica un punto de llamada JavaScript ni establece un inventario actual de API del navegador. La procedencia de las cabeceras y la ejecución de interfaces del navegador son afirmaciones distintas.
¿El cambio de funciones del 2 de abril de 2026 eliminó la cookie?
No. Las preguntas frecuentes actuales indican expresamente que la cookie no se ve afectada. Su explicación del responsable y el encargado de Customer Data se refiere al servicio mencionado y a las condiciones de Cloud; no es una declaración de que terminara el almacenamiento o el tratamiento del navegador.
¿Todos los campos opcionales de evaluación son apropiados para todos los visitantes?
No. Las condiciones de las funciones y las instrucciones específicas de cada campo siguen aplicándose. Universal requiere expectedAction, las evaluaciones Express sin token requieren una clave Express y los campos de cuenta incluyen instrucciones de dejarlos vacíos para determinadas acciones anónimas o de invitado.
¿La caducidad del token puede establecer una fecha límite de eliminación del proveedor?
No. La duración documentada de dos minutos del token se refiere a su uso para la evaluación. No establece cuánto tiempo se almacenan los registros del proveedor, los envíos del cliente empresarial o los registros de la aplicación, ni demuestra que se eliminara un registro concreto.
Fuentes
- Google Cloud: Preguntas frecuentes de reCAPTCHA y Fraud Defense
- Google Cloud: Recurso REST projects.assessments
- Google Cloud: Crear evaluaciones para sitios web
- BotBrowser: Descripción de las huellas del navegador
Conclusión práctica
Clasifica la información de reCAPTCHA por su origen antes de decidir qué puede cambiar un control del navegador. Separa los campos Event enviados por el cliente empresarial de clientProperties en el momento del token, aplica las condiciones de la función seleccionada y utiliza las condiciones actuales de Customer Data para las responsabilidades de tratamiento. Las evidencias disponibles no establecen un inventario actual de API del navegador atribuido al proveedor ni un resultado de eliminación. Para una integración propia, verifica las categorías realmente enviadas, elimina el contexto innecesario de cuentas y peticiones y alinea la explicación del sitio con la relación de servicio que utiliza.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
reCAPTCHA v3 vs v2: responsabilidades del sitio
ComparaciónRevisión de privacidad del navegador antes del lanzamiento
Huella digitalPrivacidad de hCaptcha: señales y límites de la evidencia
Huella digitalFunCaptcha: señales, sesiones y privacidad
Huella digitalAkamai Bot Manager: datos del sensor y privacidad
Huella digitalPerimeterX: grupos de señales y privacidad
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.