FunCaptcha: señales, sesiones y privacidad
¿Qué mide FunCaptcha? Distingue las señales del cliente, las sesiones, la exposición de URL y la verificación del servidor mediante fuentes primarias.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
FunCaptcha suele identificarse con el rompecabezas que ve el visitante, pero la documentación de Arkose describe una sesión más amplia: recopilación y clasificación en el cliente, un desafío de cumplimiento opcional y verificación en el servidor. La respuesta al rompecabezas es solo una parte del proceso. BotBrowser ofrece controles nativos documentados para las superficies de huella expuestas por el navegador; esos controles no determinan la evaluación de Arkose, la autorización del sitio ni lo que conservan sus encargados del tratamiento.
Resumen
- Arkose documenta tanto la detección sin desafío visual como la detección con un desafío. No ver un rompecabezas no demuestra que no se haya procesado la sesión.
- La función de finalización del cliente abarca sesiones con desafío y sesiones en las que se suprime. El token todavía necesita verificación del servidor; finalizar no concede permiso para ejecutar la acción protegida del sitio.
- Arkose advierte expresamente que su cliente lee y almacena la URL del sitio, incluidos los parámetros de consulta. La información sensible en la dirección crea una exposición que la dificultad del rompecabezas no explica.
- La política vigente distingue los datos del servicio de producción de los destinados a fines comerciales y promocionales. Las categorías y sus condiciones deben permanecer en sus columnas originales.
- No había eventos V8 de FunCaptcha atribuibles a una fuente en la investigación local inspeccionada. Las declaraciones públicas respaldan la arquitectura y las categorías de privacidad siguientes, no un inventario medido de API actuales ni una forma de obtener un dictamen favorable.
Contenido
- El desafío es una rama de la sesión
- Finalización, verificación y autorización son etapas distintas
- La URL es una superficie concreta de privacidad
- Separar las declaraciones de producción y comerciales
- Qué puede demostrar una observación del navegador
- Por qué dos encuentros pueden ser diferentes
- Los controles del navegador y las decisiones del proveedor tienen responsables distintos
- Evaluar una integración propia sin recopilar más secretos
- Conclusión práctica
El desafío es una rama de la sesión
Las instrucciones de integración del cliente de Arkose describen dos componentes. El de detección recopila información y clasifica el tráfico sin una intervención visual. El de cumplimiento incluye la detección y puede presentar un Enforcement Challenge, denominado EC en la documentación. Esta terminología separa la sesión del servicio de la tarea visible: las funciones de recopilación y clasificación no empiezan ni terminan cuando aparece una imagen. El modelo de tokens de AWS WAF separa marcas de Challenge y CAPTCHA; esas reglas de AWS no deben trasladarse a una sesión Arkose.
Las mismas instrucciones describen la integración del cliente como la recopilación de información necesaria para clasificar el tráfico, la presentación de un EC cuando corresponde y la entrega de un token de un solo uso. Después, la integración del servidor verifica ese token. Son responsabilidades documentadas, no observaciones de un visitante concreto. Explican por qué una descripción centrada en imágenes omite cuestiones de privacidad importantes: qué información de la página está disponible antes de la interacción y qué organización procesa la sesión resultante.
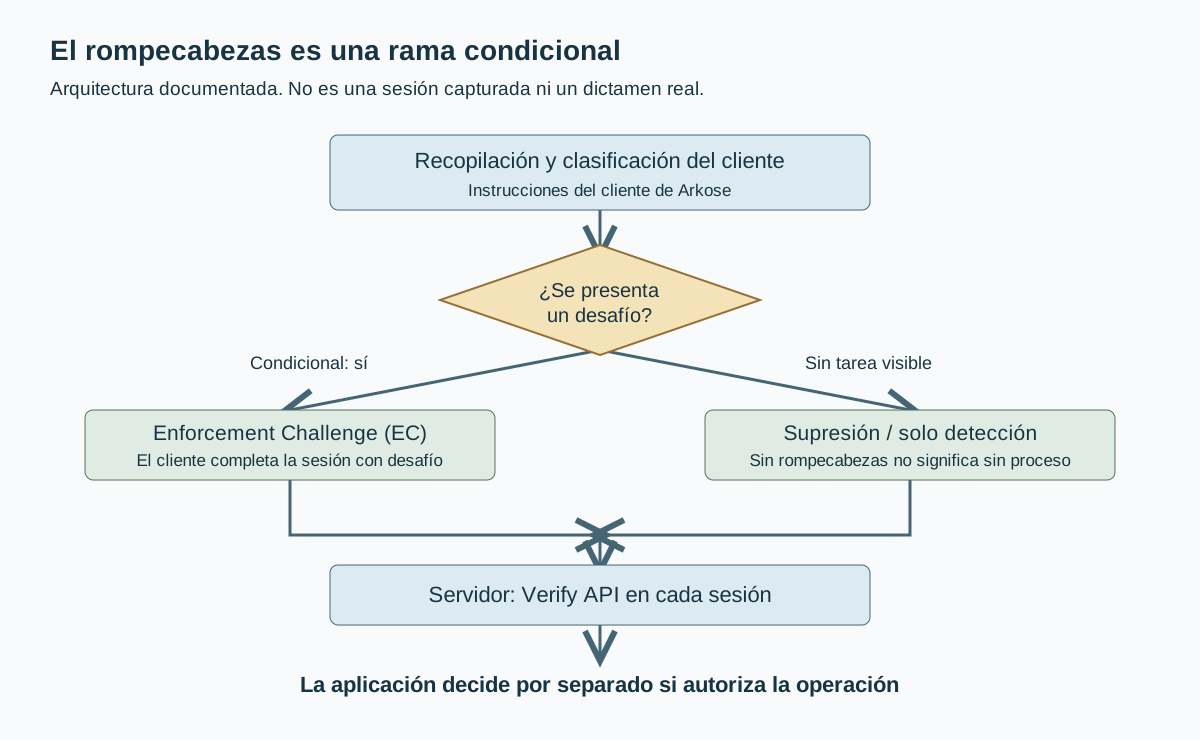
La presentación de Verify API ofrece tres escenarios. En uno no hay desafío porque el servicio clasifica la sesión como legítima o de riesgo bajo. Otro presenta un desafío. El tercero usa el modo de solo detección. Los tres requieren verificación del servidor. Quien afirma que no vio ningún rompecabezas describe la interfaz encontrada, pero no establece qué procesamiento o configuración del cliente la produjo.
La diferencia afecta a la evaluación de privacidad. Un sitio puede tener que explicar el tratamiento relacionado con la seguridad aunque la persona nunca pulse un control del desafío. A la inversa, una tarea visible no demuestra que se hayan recopilado todas las propiedades del navegador que suelen mencionarse en estudios de huellas. Las ramas documentadas establecen que la interfaz ofrece pruebas incompletas. No proporcionan una lista exhaustiva de la información utilizada en cada rama.
El término FunCaptcha también puede confundir una experiencia conocida de desafío con la integración más amplia del producto Arkose descrita por las fuentes actuales. Un informe debe identificar el componente y la configuración para los que dispone de pruebas. Una captura de pantalla y una referencia de integración de Arkose respaldan hechos diferentes: la primera puede documentar la presentación visible; la segunda, las funciones previstas. Ninguna establece por sí sola el modelo privado, todas sus entradas o la condición de una persona.
La comparación de familias de desafíos distingue las familias de tareas y las observaciones que exponen. La cuestión específica de Arkose añade el límite de la sesión: qué sucede en el cliente, qué puede ser visible y qué necesita un registro del servidor. Para analizar la privacidad, ese límite es más útil que interpretar la dificultad, el número o la apariencia de los rompecabezas como una medida directa de los datos personales recopilados.
Finalización, verificación y autorización son etapas distintas
La referencia de Client API indica que onCompleted se produce cuando finaliza una sesión con desafío o una sesión suprimida. La función recibe un token que debe enviarse al servidor del cliente para su verificación. Este contrato público evita dos interpretaciones erróneas: que la función demuestra que alguien resolvió un rompecabezas visible y que un evento del cliente autoriza por sí solo una operación de la aplicación.
La Verify API se invoca desde código del servidor para cada sesión. Su respuesta indica si la verificación tuvo éxito, mediante formatos simples o más completos descritos por el proveedor. La aplicación es responsable de gestionar esa respuesta. Un observador del navegador puede ver el evento del cliente sin ver el intercambio entre servidores; por eso, su registro puede terminar antes de la prueba necesaria para explicar lo que hizo después la aplicación.
El registro de una cuenta ilustra la distinción sin necesitar una prueba en vivo. El componente del cliente puede finalizar, el servidor puede obtener un resultado de verificación y la aplicación todavía puede tener requisitos independientes sobre el estado de la cuenta o la operación solicitada. Esos requisitos pertenecen al sitio. La presentación de verificación no convierte a Arkose en la autoridad de todas las reglas del negocio. Una inscripción fallida no permite atribuir la causa a una puntuación del desafío solo por su resultado visible.
| Registro disponible | Qué demuestra | Qué sigue siendo una cuestión distinta |
|---|---|---|
| Una captura de pantalla del desafío | La presentación era visible en el momento registrado | Qué recopilación ocurrió antes y cómo evaluó la sesión el servidor |
| Una función documentada de finalización del cliente | El cliente alcanzó la finalización, incluida una posible sesión suprimida | Si el servidor verificó y autorizó la operación solicitada |
| Un resultado de verificación del servidor correlacionado | La respuesta de verificación de esa operación registrada | Qué reglas aplicó después la aplicación |
| Una entrada de auditoría de la aplicación | La decisión registrada del sitio sobre una acción | El conjunto completo de entradas privadas del proveedor del desafío |
La tabla se deriva de las responsabilidades del cliente y de verificación. No es una traza capturada de una sesión real. La distinción evita exigir datos excesivos en una investigación de soporte. Si falta la decisión del servidor del sitio, pedir una huella más amplia del navegador no aporta ese registro ausente.
Los errores requieren la misma separación. Un problema de carga del cliente, un fallo de transporte hacia el servicio de verificación y la negativa de la aplicación a continuar son eventos distintos. La presentación de Verify aborda por separado los errores del servidor y las solicitudes incorrectas, y asigna al cliente las decisiones correspondientes. Es una cuestión de integración, no una prueba de la identidad del visitante ni de que una propiedad del navegador causara la interrupción.
En una integración propia, se pueden correlacionar las etapas mediante el mecanismo interno de auditoría aprobado, manteniendo las credenciales y los artefactos activos del desafío fuera de las conversaciones de soporte. El objetivo es distinguir la etapa afectada, no exponer material reutilizable de la sesión. Un registro depurado de si se intentó verificar y de su resultado documentado puede responder a una pregunta operativa excluyendo el token del visitante, la dirección completa y datos ajenos de su cuenta.
La URL es una superficie concreta de privacidad
Las instrucciones del cliente contienen una advertencia directa: al cargarse el código en la página, Arkose lee y almacena la URL del sitio, incluidos los parámetros de consulta. Es una declaración más concreta que una referencia general a señales del dispositivo. Las direcciones a veces contienen información añadida por funciones de la aplicación, campañas o flujos de cuenta. La interfaz del desafío no muestra al visitante qué valores puede encontrar la integración.
Considérese un servicio de citas expresamente ficticio. Su dirección incluye un parámetro que describe la categoría de cita. El ejemplo no utiliza una dirección real, un expediente personal ni una captura del navegador. Si esa información está en la URL de una página donde se ejecuta el cliente, la advertencia sobre URL identifica una pregunta pertinente. Para saber si una implementación real contiene esa información, hay que examinar el diseño de direcciones de esa aplicación.
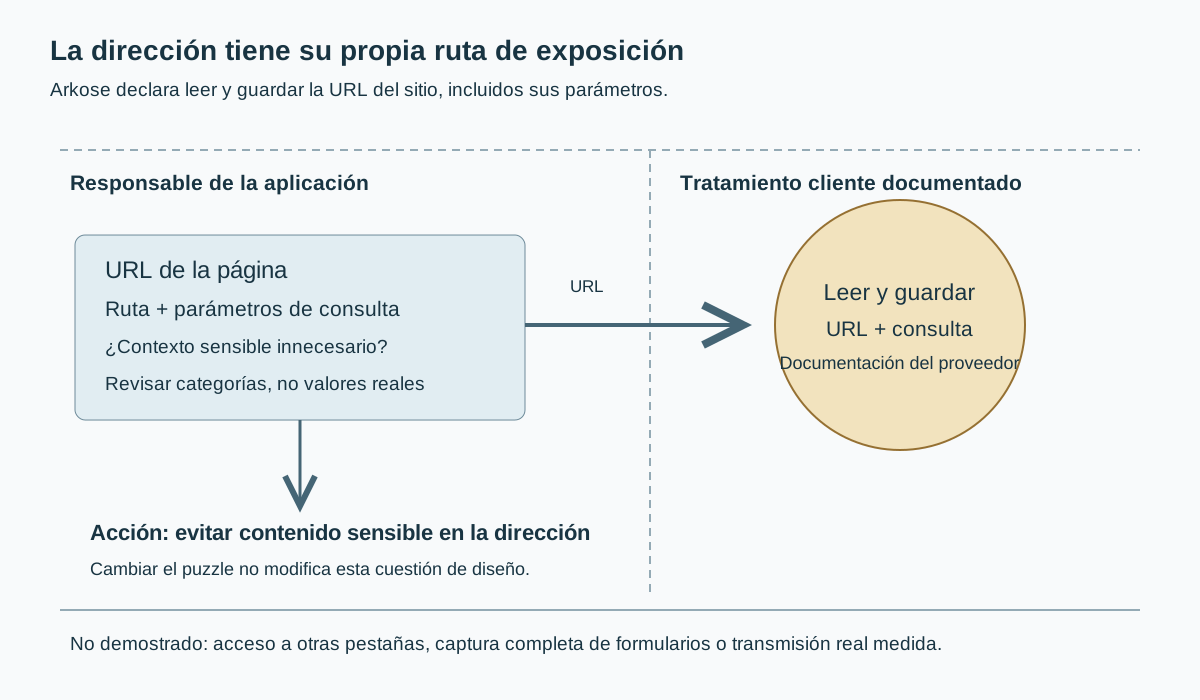
La fuente recomienda no incluir información sensible en parámetros GET y usar un método de envío apropiado para contenido sensible. Esa recomendación no significa que trasladar un valor al cuerpo de una solicitud lo vuelva inaccesible para todos los destinatarios. La elección del método aborda una ubicación concreta de la información. La aplicación todavía debe determinar qué componentes reciben el envío, qué muestra la página y qué finalidades de tratamiento corresponden.
La mejora inmediata consiste en evitar desde el principio el contexto personal innecesario en la dirección. Un desarrollador puede revisar las rutas y las categorías de parámetros en páginas que cargan la integración sin recopilar valores de visitantes reales. La advertencia documentada basta para justificar esa revisión. No hace falta un análisis más amplio de huellas de comportamiento para examinar una exposición conocida de URL.
El alcance sigue siendo importante. La advertencia establece lo que el proveedor declara sobre la URL de una página. No demuestra que recopile todos los campos de formularios, entradas del historial o pestañas ajenas. La palabra URL no permite generalizar de una dirección a todo lo visitado en el navegador. La evaluación debe identificar la página pertinente y clasificar sus parámetros, excluyendo valores de cuentas activas y direcciones que por sí mismas concedan acceso.
También existen preguntas independientes sobre infraestructura. El sitio, sus propias herramientas analíticas y otros participantes de red pueden gestionar direcciones según sus prácticas. La documentación de integración de Arkose solo respalda la afirmación que hace sobre su cliente. Eliminar contenido sensible innecesario de la URL puede beneficiar a varias rutas, pero cada destinatario necesita pruebas propias; no se debe atribuir toda dirección registrada a un único componente.
La regla de decisión es concreta: si una categoría presente en la dirección no debería comunicarse al servicio integrado, hay que cambiar su ubicación en la aplicación antes de debatir la presentación del rompecabezas. El responsable de rutas y formularios controla ese cambio. Una configuración gráfica del navegador no sustituye un diseño más seguro de direcciones; cambiar el estilo visible del desafío tampoco resolvería el tratamiento de URL declarado.
Separar las declaraciones de producción y comerciales
La política de privacidad de Arkose revisada entró en vigor el 27 de octubre de 2026. Su tabla diferencia la información que puede recopilarse para clientes en servicios de producción de la destinada a fines comerciales y promocionales. Las etiquetas de esas columnas tienen significado sustantivo. Interpretar todos los ejemplos como señales de un desafío de producción alteraría la declaración.
La columna de producción Device/IP Data incluye direcciones IP y ubicación basada en IP, tipo de dispositivo o navegador, y otra información analítica y de identificación del dispositivo. Entre los ejemplos figuran versión, resolución y relaciones de aspecto, idioma y requisitos de almacenamiento de sesión. Son categorías de una política pública, no un registro de llamadas JavaScript actuales atribuibles a una fuente. Tampoco establecen qué interfaz obtuvo cada valor ni que todos los ejemplos correspondan a cada encuentro.
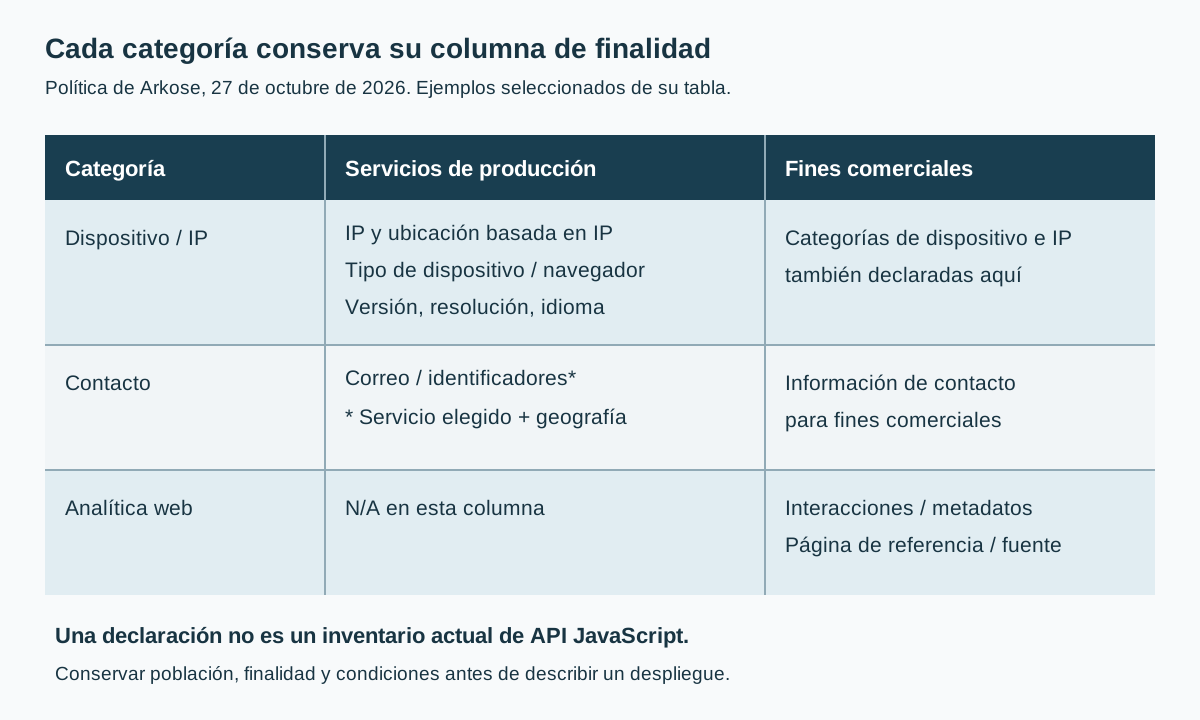
Los datos de contacto de producción tienen condiciones expresas. Los ejemplos de correo electrónico, identificador y nombre de usuario llevan una nota: solo corresponden cuando el cliente elige la oferta de servicio y están sujetos a restricciones geográficas. La política no respalda afirmar que cada desafío recibe una dirección de correo. Tampoco respalda la afirmación universal opuesta. El integrador debe establecer la oferta y los datos que suministra antes de describir su implementación.
La columna comercial enumera categorías de otro alcance, incluidas interacciones y metadatos de páginas, fuentes de referencia, información profesional e inferencias sobre visitantes. Algunas celdas equivalentes de producción indican N/A. Atribuir esos ejemplos indiscriminadamente a todo usuario final borraría la diferencia entre operar un servicio de seguridad y promocionar el negocio del proveedor. La población, la finalidad y las condiciones deben conservarse juntas.
La sección de servicios de producción identifica a Arkose como proveedor de servicios o encargado del tratamiento en el procesamiento pertinente para clientes y dirige a las personas a la entidad que recopiló inicialmente sus datos. Declara que procesa por cuenta de los clientes empresariales y conforme a sus requisitos. Es una asignación declarada de responsabilidades, no una conclusión jurídica independiente sobre una implementación concreta. El aviso del sitio y el acuerdo aplicable siguen siendo necesarios.
Las declaraciones sobre comunicación y conservación también tienen un alcance definido. La política trata Third Party Provided PII, que incluye información identificable obtenida en sitios o aplicaciones que Arkose no posee. Declara límites de uso y comunicación para servicios contra el fraude y afirma que nunca comparte esa información definida de un cliente con otros clientes. La conservación de esa categoría la determina el cliente correspondiente. Son declaraciones atribuidas, no garantías observadas en el navegador ni un plazo universal.
La consecuencia práctica es preguntar al responsable del sitio qué categorías y acuerdos de producción corresponden, en lugar de copiar la lista comercial en un aviso a visitantes. La información del dispositivo puede plantear preguntas de privacidad aunque no contenga un nombre: importan el uso, la asociación con una operación, los destinatarios y la conservación. Pero la presencia de una categoría no demuestra identificación persistente, vinculación publicitaria o uso indebido. Esas conclusiones necesitan pruebas adicionales.
Qué puede demostrar una observación del navegador
El registro V8 puede proporcionar una prueba distinta de la documentación: un evento emitido de una interfaz del navegador atribuible al script que lo causó. La pregunta pertinente es si una fuente concreta efectuó una operación durante una fase registrada. La marca del proveedor en la página, una lista antigua de propiedades o el número de solicitudes no establecen esa atribución. El evento, su fuente y los límites de la captura deben permanecer vinculados.
La investigación local de FunCaptcha inspeccionada incluye una herramienta de inyección y un adaptador configurado para interceptar e interpretar material de solicitudes. Esos mecanismos no equivalen a eventos originales de --bot-v8-log. No había un archivo de eventos V8 atribuibles a FunCaptcha en el material inspeccionado, y un directorio histórico de captura solo contenía restos del estado del navegador. Esos materiales no sustentan un inventario actual de API del proveedor; para esta publicación no se transformaron scripts propietarios.
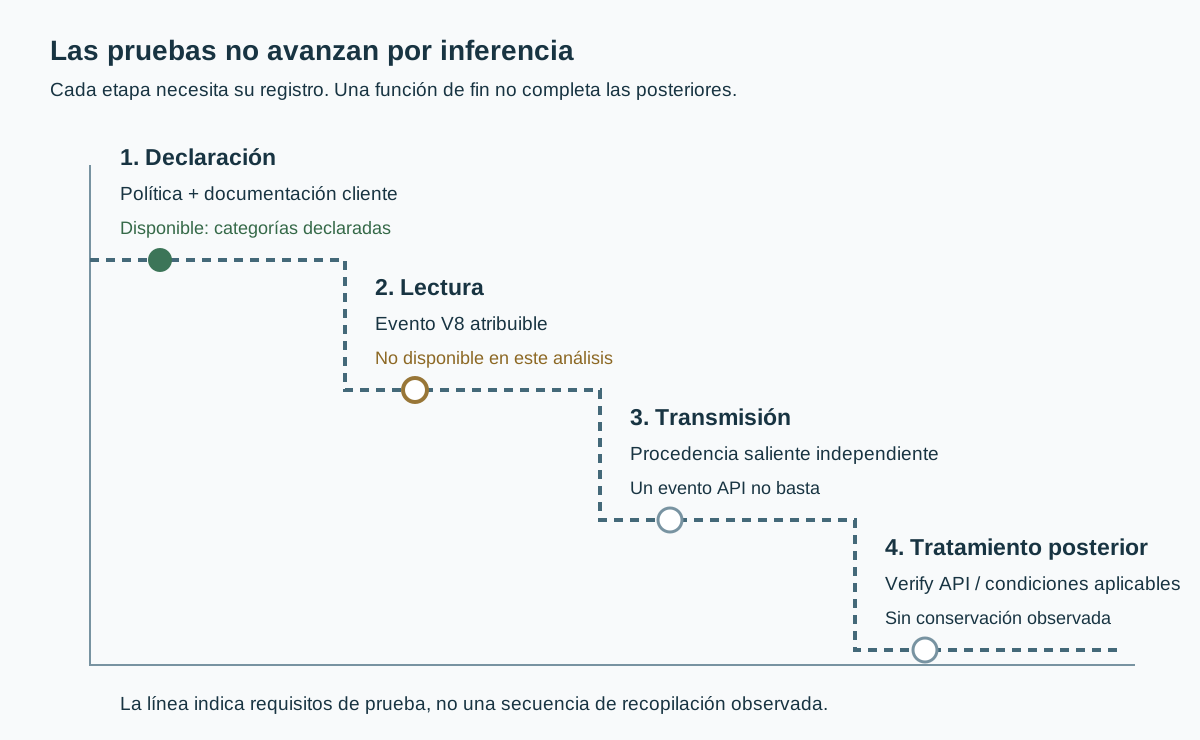
Una operación del navegador tampoco constituye automáticamente una medición de huella. Un componente puede leer una interfaz para representar una tarea, colocar contenido, gestionar accesibilidad o mantener su ciclo de vida. Atribuirle una intención requiere más pruebas. Incluso una operación gráfica correctamente atribuida no revelaría su contribución a una evaluación privada. La documentación del cliente describe la clasificación como una función, no la finalidad o el peso de cada operación.
La transmisión constituye otro límite. Un evento puede demostrar que se obtuvo un valor sin mostrar que salió del navegador. A la inversa, una solicitud puede producirse sin revelar qué lecturas aportaron su contenido. Un informe no debe convertir el tamaño de los mensajes o una función de finalización en una lista de atributos transmitidos. La referencia de Verify sitúa además la comunicación del servidor fuera de una observación exclusivamente del navegador: una captura no cubre automáticamente toda la sesión.
Las pruebas negativas necesitan un alcance. La ausencia de un evento puede reflejar una rama no ejecutada, una ventana que terminó pronto, falta de atribución o registros incompletos. Incluso una captura completa describe solo la ejecución registrada, no cada versión futura o configuración de cliente. La falta de eventos verificables localmente significa que este conjunto de pruebas no sustenta afirmaciones sobre lecturas de API. No significa que el servicio nunca lea interfaces del navegador.
La conservación no se mide dejando abierto el navegador más tiempo. El almacenamiento del proveedor, el acceso de sus operadores y la eliminación posterior ocurren fuera del flujo de eventos del navegador. La política de privacidad y las condiciones del cliente establecen responsabilidades; una auditoría operativa tendría que demostrar el tratamiento real. Una lectura, una solicitud saliente, un resultado de verificación y una obligación de conservación deben ocupar filas distintas del registro de pruebas.
Ese registro puede ser pequeño. Para cada afirmación relevante, hay que identificar la fuente y si corresponde a una declaración, actividad observada del navegador, resultado del servidor o cláusula contractual. Las etapas desconocidas deben seguir como desconocidas. Esto evita capturas desmesuradas con la esperanza de responder a todo. También permite aprovechar futuras pruebas: un evento atribuible puede precisar una afirmación de ejecución sin reemplazar silenciosamente las condiciones independientes de tratamiento y conservación.
Por qué dos encuentros pueden ser diferentes
La presentación de Verify establece que mostrar el desafío es condicional. Dos encuentros pueden seguir rutas visibles distintas sin demostrar que cambió una propiedad del navegador. La configuración del cliente y la clasificación de la sesión forman parte de la arquitectura documentada. Comparar capturas no aísla su contribución, y la presentación pública no revela todos los motivos de una decisión concreta.
La Client API indica que restablecer el cliente crea una sesión nueva. Importa al interpretar encuentros repetidos: una sesión nueva no es otro fotograma de una observación fija. Un registro debe distinguir la continuidad de una sesión de la creación expresa de otra. Es un límite de interpretación, no una instrucción para obtener otro resultado ni una afirmación de que restablecer mejore el desenlace.
La documentación de evaluación de riesgo separa información global de información específica del cliente e indica que la función debe habilitarse para las claves pertinentes. Esto establece una fuente documentada de diferencias de configuración. No proporciona un modelo universal reconstruible mediante la dificultad del rompecabezas. La ausencia de una función en una integración o respuesta no demuestra que no hubiera análisis de la sesión.
La misma referencia describe el uso de la evaluación para la estrategia de desafíos o para modelos internos del cliente. Son consumidores distintos de la información. La interacción visible no indica a un observador externo qué uso aplica el cliente. Incluso un responsable autorizado que ve una respuesta documentada del servidor debe evitar atribuir a Arkose todas las decisiones posteriores de la cuenta. Los registros de la aplicación establecen qué hizo realmente con la respuesta.
| Comparación | Variable documentada que puede interferir | Afirmación más limitada y defendible |
|---|---|---|
| Un encuentro muestra un rompecabezas y otro no | Rutas condicionales y configuración del cliente | La presentación difirió; no se aisló la causa |
| Un encuentro repetido tras un restablecimiento | El restablecimiento crea otra sesión | La comparación abarca sesiones distintas |
| Integraciones de clientes diferentes | Evaluación específica y funciones opcionales | La configuración y la interpretación pueden diferir |
| Finalización del cliente y operación fallida de la aplicación | Verificación y gestión de la aplicación son distintas | La finalización no explica por sí sola la operación final |
Estas reglas proceden de contratos públicos de integración, no de una comparación de rendimiento medida. Resultan útiles cuando se pregunta si un cambio del navegador causó un resultado. Una conclusión causal necesita una investigación controlada y autorizada de la etapa pertinente. Capturas anteriores y posteriores con sesiones, ajustes o comportamiento del servidor diferentes contienen demasiadas variables cambiantes para identificar la causa.
Para la privacidad, esa variabilidad también significa que un encuentro tranquilo no demuestra una ruta de datos permanentemente vacía. El aviso correspondiente debe tratar el procesamiento aplicable, no solo la última tarea visible. A la vez, desconocer el modelo privado no justifica atribuirle todas las señales imaginables. Las categorías publicadas y los registros de implementación ofrecen un punto de partida limitado; las posibilidades sin pruebas deben seguir como preguntas abiertas.
Los controles del navegador y las decisiones del proveedor tienen responsables distintos
La descripción de huellas de BotBrowser documenta controles respaldados por perfiles a través de rutas nativas del navegador, en lugar de inyección JavaScript en la página. Esa fuente respalda el nivel de control documentado del producto. No establece cómo mide hoy FunCaptcha una sesión ni proporciona un resultado frente a Arkose. La documentación del producto y las pruebas de ejecución de terceros responden a preguntas diferentes.
Un cambio de propiedades en la página modifica las rutas que realmente lo encuentran en el entorno JavaScript afectado. Esto no establece el estado de todos los contextos incrustados u operaciones nativas de representación. Un control nativo tiene otro alcance de implementación, pero su cobertura depende de la función y configuración documentadas. Ninguna etiqueta garantiza coherencia universal, menor capacidad de identificación o aceptación de una operación por el sitio.
La pregunta de privacidad es qué información puede controlar el usuario en cada límite. Una superficie documentada puede pertenecer a la configuración del navegador. El diseño de URL pertenece a la aplicación. La solicitud de verificación corresponde a su integración de servidor. El tratamiento del proveedor depende del acuerdo aplicable. Pretender resolver las cuatro capas con una sola propiedad de página asigna responsabilidades a un control que no las posee.
El análisis de privacidad de hCaptcha aborda otro proveedor cuya estructura de declaraciones es distinta. Sus pruebas no se trasladan a un inventario de API de Arkose. Los conceptos compartidos del navegador ayudan a formular preguntas, pero cada proveedor necesita fuentes propias para sus categorías y condiciones. Así, la comparación de capas del navegador tampoco se convierte en una clasificación infundada de resultados ni en afirmaciones sobre la detectabilidad de competidores.
La coherencia no equivale a anonimato. Un conjunto de valores coherentes puede seguir comunicando información, y el proveedor puede recibir una solicitud autorizada de la aplicación. La descripción de BotBrowser debe consultarse para sus capacidades compatibles; la política de Arkose explica las funciones de tratamiento que declara. Un control del navegador no elimina registros previos del proveedor ni sustituye el aviso de privacidad del sitio.
Al seleccionar controles, un equipo debe registrar la superficie, su responsable y las pruebas de cobertura. Conviene evitar una etiqueta única como sesión protegida que implique haber evaluado todas las capas. Revisar una configuración puede ser válido y útil aunque siga sin respuesta una pregunta sobre conservación del cliente. Distinguir los resultados es más exacto que presentar cualquiera de ellos como protección completa de la privacidad.
Evaluar una integración propia sin recopilar más secretos
El responsable de una aplicación puede empezar por las rutas documentadas, no por toda la actividad del navegador del visitante. Debe identificar qué páginas cargan el componente, si sus direcciones contienen categorías sensibles, qué opciones de producción están habilitadas y dónde se registra la verificación. Las instrucciones del cliente y la tabla de privacidad respaldan directamente esas preguntas. Ninguna exige resolver desafíos experimentalmente ni exponer artefactos de sesión.
| Hallazgo en una integración propia | Función responsable | Primera acción apropiada |
|---|---|---|
| El contexto sensible figura en parámetros de una página integrada | Responsables de rutas y privacidad | Eliminar contenido innecesario y evaluar el recorrido documentado hacia destinatarios |
| Un aviso copia categorías exclusivamente comerciales en la descripción de producción | Responsables de privacidad y servicio | Ajustar el aviso al tratamiento habilitado y las condiciones de la fuente |
| Soporte dispone de finalización del cliente pero desconoce el resultado del servidor | Responsable del servidor de la aplicación | Examinar registros correlacionados y depurados de verificación y aplicación |
| Un informe atribuye lecturas de API al proveedor a partir de una sonda inyectada antigua | Responsable de observación | Reclasificar el resultado como comportamiento de la sonda hasta disponer de eventos originales atribuibles |
| Un usuario pregunta cuánto tiempo se conserva información de producción | Responsables contractuales y de privacidad | Comprobar la categoría y el acuerdo aplicable |
Son reglas derivadas de las fuentes, no afirmaciones sobre la implementación de un cliente existente. Una revisión de rutas puede registrar que una categoría de parámetro es inadecuada sin guardar valores reales. Una revisión de configuración puede indicar que se habilitó un servicio opcional excluyendo las credenciales. La cantidad de pruebas debe corresponder a la pregunta, sobre todo cuando preocupa una comunicación innecesaria de información.
Un visitante externo tiene una función diferente. Puede carecer de acceso a contratos o configuración del servidor, y una observación del navegador no completa automáticamente esas carencias. Una solicitud útil de privacidad identifica el sitio, la operación y la categoría de interés, excluyendo tokens activos, contraseñas o URL completas sensibles. La política dirige las preguntas sobre procesamiento de producción a la entidad que recopiló inicialmente la información, según los derechos y la relación aplicables.
La pregunta de ejecución pendiente es concreta: qué interfaces leyó una fuente atribuible al proveedor durante una ejecución definida. Ningún evento V8 original del material local inspeccionado la responde. La documentación pública sí respalda mejoras específicas del diseño de URL, la exactitud de los avisos y la separación entre finalización y verificación. Esas acciones no necesitan inventar una lista de señales ni tratar una evaluación privada como comportamiento observable del navegador.
Preguntas frecuentes
¿Completar un rompecabezas FunCaptcha obliga al sitio a aceptar la acción?
No. La finalización del cliente, la verificación y la autorización de la aplicación son etapas distintas. Arkose documenta la verificación del servidor incluso cuando no se presentó un desafío.
¿No ver un rompecabezas significa que no se recopiló información?
No. Arkose documenta detección sin intervención visual y sesiones sin desafío presentado. La interfaz no demuestra una ruta vacía de procesamiento.
¿La tabla de privacidad indica que cada desafío recibe un correo electrónico?
No. Los ejemplos de contacto de producción dependen del servicio elegido y de condiciones geográficas. Antes de atribuir esa categoría a los visitantes, hay que establecer las opciones y los datos enviados por la implementación.
¿Los registros V8 revelan toda la evaluación del servidor?
No. Los eventos emitidos atribuibles pueden respaldar operaciones registradas del navegador. No revelan todas las entradas del servidor, decisiones posteriores de la aplicación o prácticas de conservación.
¿Cambiar superficies de huella corrige las URL sensibles?
Eso no resuelve que la aplicación coloque contexto sensible en la dirección. El tratamiento documentado de URL convierte el diseño de rutas en una responsabilidad de privacidad independiente.
Fuentes
- Instrucciones del cliente de Arkose
- Client API de Arkose
- Presentación de Verify API
- Documentación de evaluación de riesgo
- Política de privacidad, vigente desde el 27 de octubre de 2026
- Descripción de huellas del navegador de BotBrowser
Conclusión práctica
El desafío visible de FunCaptcha es una parte condicional de una sesión de Arkose. Las superficies de privacidad documentadas incluyen la URL y categorías calificadas de dispositivo o IP de producción, mientras la finalización y la verificación siguen siendo distintas. Primero hay que revisar la información sensible en direcciones y las declaraciones de producción aplicables. Las futuras afirmaciones sobre lecturas necesitan eventos originales atribuibles; las decisiones del servidor y la conservación deben consultarse al responsable de la aplicación o de privacidad, no inferirse del rompecabezas.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
AWS WAF CAPTCHA: tokens, señales y privacidad
Huella digitalPrivacidad de hCaptcha: señales y límites de la evidencia
Huella digitalPrivacidad de reCAPTCHA: señales y límites de evidencia
Huella digitalKasada: señales de desafíos y privacidad
Huella digitalPerimeterX: grupos de señales y privacidad
Huella digitalQué es DataDome: señales y exposición de privacidad
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.