Pixelscan Proxy Checker : identifiants et conservation
Distinguez vérifications ordinaires, historique lié au compte et identifiants de proxy enregistrés dans Pixelscan Proxy Checker. Comprenez conservation et ambiguïtés.
BotBrowser Team
Vous voulez la documentation structurée pour Empreinte ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Pixelscan Proxy Checker n’a pas les mêmes conséquences pour la confidentialité selon qu’il s’agit d’une vérification ordinaire ou d’une liste de proxys enregistrée. Sa politique publiée indique que les identifiants ordinaires fournis sont supprimés pendant le traitement, tandis que les identifiants enregistrés volontairement sont conservés pour les authentifications ultérieures. Les résultats dérivés d’une vérification peuvent rester associés à votre compte. BotBrowser contrôle la configuration documentée du navigateur et du proxy ; il ne peut pas modifier le stockage ou les pratiques de suppression d’un vérificateur externe. Déterminez si la vérification nécessite des paramètres de connexion persistants avant de les envoyer, au lieu de prendre un champ de mot de passe masqué pour la preuve que rien n’a été enregistré.
Résumé
- La connexion de l’opérateur au vérificateur, la connexion du proxy soumise et le rapport qui en découle constituent des populations de données distinctes. Une affirmation au sujet de l’une ne couvre pas automatiquement les autres.
- Selon la politique, l’historique des vérifications exclut les noms d’utilisateur et mots de passe des proxys, mais les listes enregistrées peuvent contenir les deux lorsqu’elles sont sauvegardées pour de nouvelles vérifications.
- Le langage général sur la suppression des identifiants contredit la disposition explicite relative aux listes enregistrées. La décision prudente consiste à considérer les identifiants enregistrés comme conservés et à demander des précisions lorsque cette distinction compte.
- L’historique, les listes enregistrées et les identifiants associés sont soumis à une règle de conservation liée à l’accès à la fonctionnalité
1.6, pouvant aller jusqu’à 12 mois après la fin de cet accès. Les dossiers généraux de compte et de facturation sont formulés séparément. - Les scores de proxy sont des évaluations informatives. Ils ne décrivent pas tous les signaux du navigateur et ne garantissent pas qu’une autre plateforme acceptera une connexion.
Sommaire
- Trois populations de données derrière une vérification
- Une vérification ordinaire diffère d’une liste enregistrée
- L’historique dérivé subsiste après les données brutes
- La conservation commence avec l’accès à la fonctionnalité
- Une évaluation réseau n’est pas un verdict sur le navigateur
- Contrôle du navigateur et garde externe
- Conclusion pratique
Trois populations de données derrière une vérification
La politique de confidentialité de Proxy Checker, mise à jour le 6 novembre 2026, distingue les données techniques liées à votre propre utilisation du service des données du proxy soumises à l’analyse. Cette distinction change le sens d’une affirmation telle que « l’adresse IP n’est pas stockée ». De quelle adresse s’agit-il, dans quelle opération et dans quel dossier ? Une personne qui visite un vérificateur et un vérificateur qui s’authentifie auprès d’un proxy soumis sont deux participants distincts, même si les deux connexions surviennent au cours d’une seule tâche.
La section 1.2 indique que le service peut collecter l’adresse IP de votre connexion à des fins de sécurité, de prévention des abus et de diagnostic, ainsi que des informations sur le navigateur/l’appareil et des journaux d’utilisation. Elle distingue expressément cette population des données de proxy soumises décrites à la section 1.3. Par conséquent, la promesse ultérieure de supprimer l’IP de proxy soumise après avoir déterminé ses propriétés ne promet pas de supprimer l’adresse de connexion de l’opérateur. La politique attribue des contextes différents à ces dossiers ; une évaluation doit préserver cette distinction au lieu de parler d’une « IP » indifférenciée.
La deuxième population est le matériel de connexion que vous soumettez volontairement : nom d’hôte ou adresse IP, port, protocole et nom d’utilisateur/mot de passe facultatifs. La section 1.4 précise que les identifiants d’authentification servent à se connecter lorsque le proxy exige une authentification. Le traitement a donc bien lieu même lorsque le service indique que les identifiants ne sont pas conservés dans l’historique ordinaire. Une règle limitant le stockage ne signifie pas que le destinataire ne reçoit ou n’utilise jamais la donnée d’entrée. Cette distinction compte particulièrement lorsque le proxy appartient à un employeur, à un client ou à un compte opérationnel partagé.
La troisième population est l’analyse produite à partir de cette connexion. La section 1.3 énumère le fournisseur et l’ASN, la géolocalisation, le type de proxy, les indicateurs de qualité, le port/protocole et l’heure de vérification parmi les résultats conservés avec le compte. Ce sont des dossiers dérivés, pas une copie de chaque donnée soumise. Ils peuvent néanmoins décrire l’infrastructure qu’un compte a évaluée et à quel moment. Supprimer une adresse d’entrée ne supprime pas logiquement le fournisseur, la ville ou l’horodatage qui lui sont associés, et la politique indique explicitement que ces résultats sont conservés.
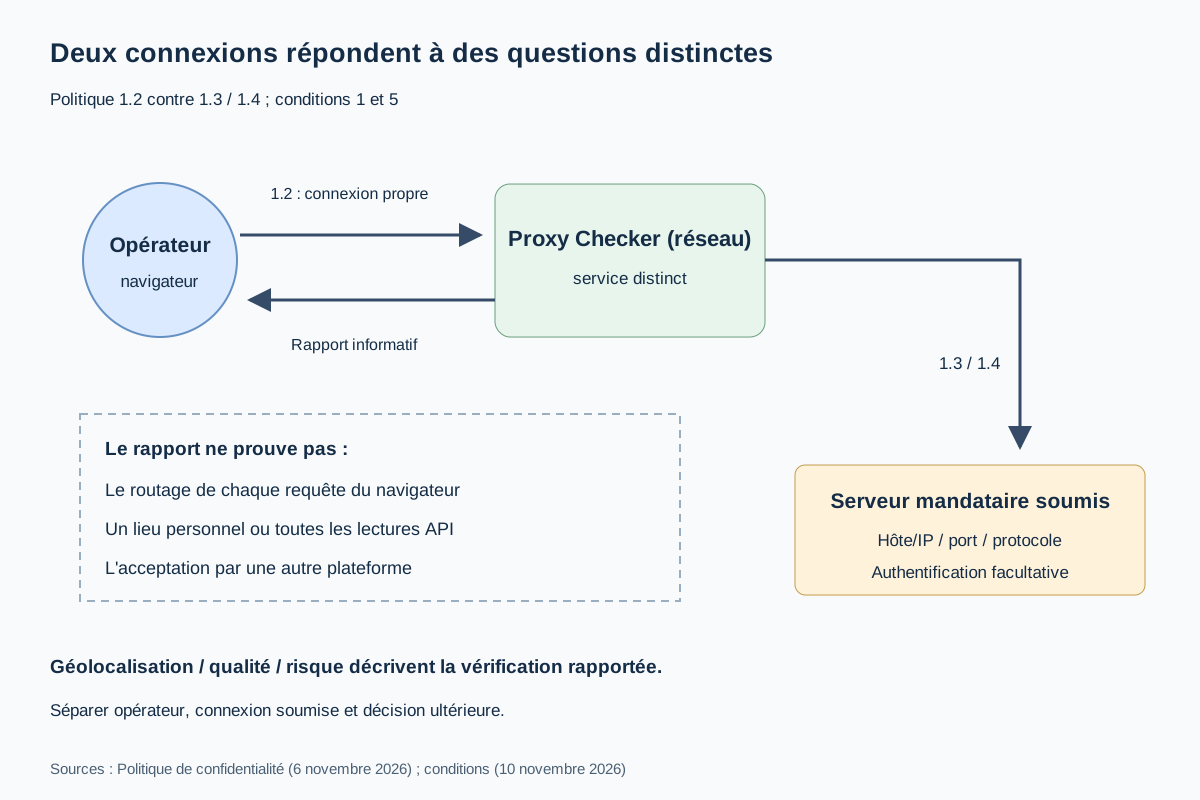
Une organisation qui approuve une vérification doit identifier laquelle de ces populations entraîne l’exposition pertinente. Une inquiétude concernant un mot de passe de proxy appelle l’examen de la branche des listes enregistrées. Une inquiétude sur la divulgation de la géographie de l’infrastructure appelle l’examen du rapport dérivé. Une inquiétude sur la connexion professionnelle de l’opérateur appelle la lecture de 1.2. Une même action peut soulever les trois questions, mais une réponse unique ne peut pas les régler ensemble. La source pertinente est la politique propre au service, et non une explication générique du fonctionnement d’un proxy HTTP.
C’est aussi pourquoi il faut distinguer ce vérificateur du test d’empreinte du navigateur de Pixelscan et de l’avis d’abonnement par courriel sur son blog. Une marque commune n’établit pas des finalités de collecte, des durées de conservation ou des fonctions de compte identiques. La politique utilisée ici nomme explicitement Pixelscan Proxy Checker. Ses affirmations sur un proxy soumis ne précisent pas quelles API JavaScript une page de test d’empreinte consulte. La comparaison des détecteurs publics répond à une autre question : les tests qu’une suite publiée dit fournir, plutôt que les identifiants confiés à un service d’analyse réseau.
Les conditions d’utilisation de Proxy Checker, mises à jour le 10 novembre 2026, exigent de disposer de droits sur les IP et les données soumises. Avoir une URL de proxy dans un fichier de configuration ne prouve pas à lui seul que vous avez le droit de transmettre cette URL à un autre service. Avant d’envoyer le matériel de connexion, l’opérateur responsable doit avoir l’autorisation relative à ce destinataire et à cette finalité. C’est une décision de partage des données distincte de la capacité technique du compte proxy à s’authentifier ou de la capacité du vérificateur à renvoyer un rapport.
Une vérification ordinaire diffère d’une liste enregistrée
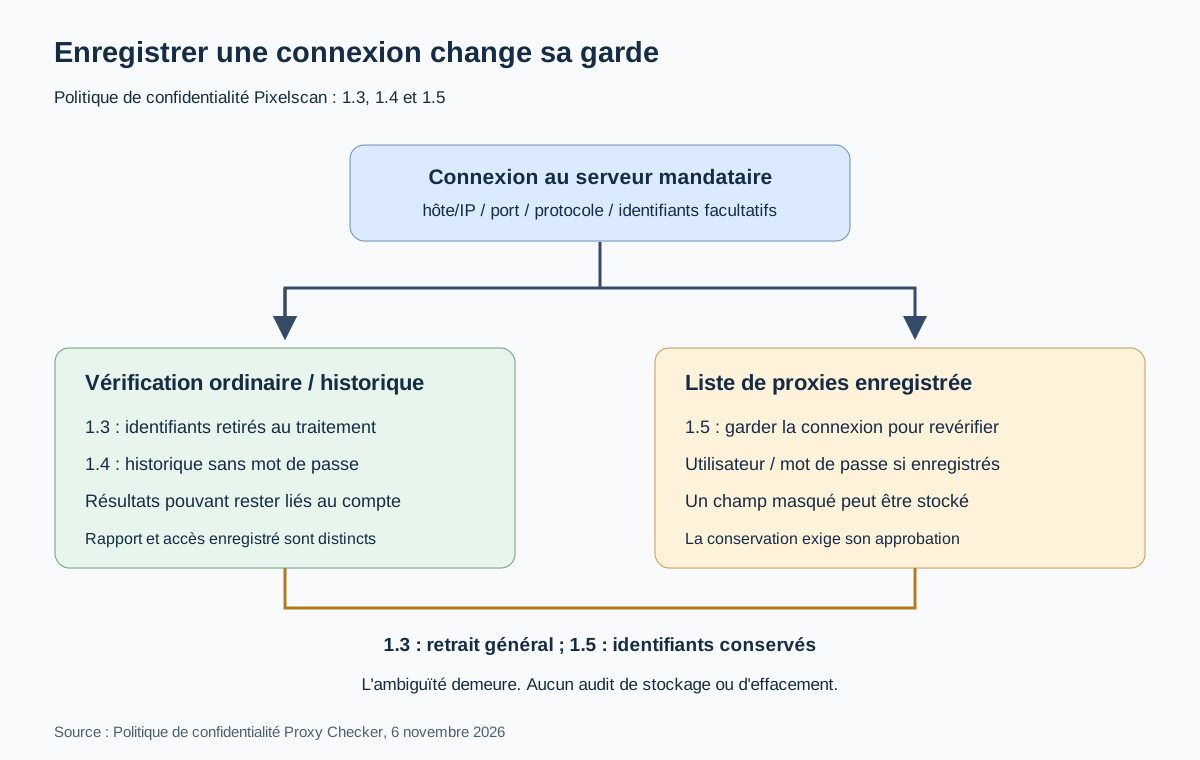
Pour une vérification ordinaire, la section 1.3 indique que les identifiants sont supprimés des données d’entrée pendant le traitement, avant tout stockage ou journalisation. Elle précise aussi que l’IP du proxy sert à déterminer le fournisseur, l’emplacement, le type et la qualité, et qu’elle n’est pas stockée une fois ces propriétés déterminées. Ces déclarations décrivent les engagements publiés du service. Elles ne mesurent ni la durée de présence en mémoire, ni les journaux du serveur, ni le contenu des sauvegardes. Aucun identifiant n’a été soumis et aucune expérience de stockage ou de suppression n’a été réalisée pour cette analyse de politique.
La disposition relative aux listes enregistrées change la décision de persistance. La section 1.5 indique que l’ajout d’un proxy à une liste enregistrée disponible sauvegarde le nom d’hôte ou l’adresse IP, le port et le protocole pour pouvoir le retrouver et le vérifier à nouveau. Si l’utilisateur enregistre un nom d’utilisateur/mot de passe avec le proxy, le service conserve ces identifiants pour l’authentification ultérieure. Le choix va donc plus loin que l’ajout d’un signet à un ancien rapport. Il peut créer un dossier de connexion réutilisable qui contient les moyens de s’authentifier auprès du proxy.
L’historique des vérifications constitue un troisième cas, et non un autre nom pour une liste enregistrée. La section 1.4 décrit des résultats sauvegardés qui peuvent inclure la date et l’heure, le fournisseur/l’emplacement, le type, le port/protocole et les indicateurs de qualité. Elle exclut explicitement les noms d’utilisateur et mots de passe de cet historique. Une entrée d’historique peut répondre à la question « que disait le rapport précédent ? » sans être un dossier d’authentification conservé. Une liste enregistrée répond plutôt à « à quelle connexion le service doit-il s’authentifier et procéder à une nouvelle vérification ? ». Ces questions requièrent des champs différents et entraînent des conséquences différentes pour les identifiants.
La promesse de suppression présente une contradiction explicite
La section 1.3 de la politique emploie la phrase générale « Nous ne stockons jamais les identifiants de proxy ». Pourtant, la section 1.5 décrit explicitement le stockage d’identifiants lorsqu’un utilisateur les enregistre avec un proxy. La section 4 répète une affirmation générale selon laquelle les identifiants sont supprimés avant stockage ou journalisation. Il ne faut pas fusionner ces passages en une assurance inconditionnelle qu’aucun mot de passe proxy n’est conservé. Le passage plus précis sur les listes enregistrées donne une raison directe d’examiner cette branche séparément, mais le texte n’énonce pas l’exception de manière cohérente partout où il emploie le langage général.
Une interprétation opérationnelle raisonnable est que la suppression lors d’une vérification ordinaire et la conservation délibérée dans une liste enregistrée s’appliquent à des actions différentes. Cette interprétation n’établit pas comment le service met cette distinction en œuvre et ne résout pas toutes les interprétations juridiques de la politique. Si l’approbation d’une organisation dépend d’une promesse catégorique de non-stockage, la contradiction rédactionnelle reste une question à poser au fournisseur. L’approbation ne doit pas dépendre de l’omission silencieuse de 1.5 ni de l’hypothèse que la phrase générale annule automatiquement le comportement expressément décrit pour une fonctionnalité.
La décision la plus sûre au vu du texte est concrète : ne choisissez pas une liste enregistrée contenant des identifiants si la garde continue d’un mot de passe proxy est inutile ou n’a pas été approuvée. Cela ne signifie pas qu’une vérification ordinaire ne comporte aucune exposition. L’opération ordinaire traite toujours les paramètres de connexion, peut s’authentifier et conserve les résultats dérivés. C’est simplement un choix de persistance plus limité au regard des distinctions publiées. Si l’interface ne rend pas le mode sélectionné clair, suspendez l’envoi et établissez quelle action l’interface effectuera.
Un champ masqué est une propriété de présentation
La section 1.5 indique que les identifiants enregistrés sont masqués dans l’interface, que les membres de l’équipe Pixelscan ne peuvent pas y accéder et que le vérificateur ne les utilise que pour s’authentifier auprès du proxy que l’utilisateur demande de vérifier. Il s’agit de restrictions déclarées sur l’affichage, l’accès et la finalité. Un champ d’interface masqué ne prouve pas l’absence de stockage ; la section 4 conserve aussi une formulation générale sur la suppression. Le masquage ne démontre pas non plus à lui seul une architecture de chiffrement particulière, une méthode de gestion des clés ou un audit des contrôles d’accès.
Dans un dossier d’examen de sécurité, séparez ces affirmations : l’identifiant est-il conservé, est-il visible dans l’interface, qui peut y accéder selon la politique et quelle finalité est autorisée ? Une affirmation dans une colonne ne doit pas remplir une colonne non vérifiée. L’analyse sur l’authentification proxy et l’hygiène des identifiants explique comment les choix de lancement du navigateur, de framework et de journalisation peuvent exposer localement un secret. Ce service ajoute un destinataire distinct et une branche explicite de persistance en dehors de l’environnement d’exécution local.
Cette distinction influe aussi sur la gestion des incidents. Si un identifiant a été enregistré délibérément, la déconnexion du compte ou la fermeture de l’onglet du vérificateur ne prouvent pas sa suppression. Les limites de la navigation privée expliquent pourquoi la fin de l’état local du navigateur ne peut pas effacer les dossiers d’un service. S’il n’a été utilisé que pour une vérification ordinaire, une entrée ultérieure dans l’historique ne prouve pas à elle seule que le mot de passe ait été conservé. Identifiez l’action effectuée et l’artefact observé avant de décider s’il s’agit d’un dossier d’authentification enregistré, d’un résultat dérivé ordinaire ou d’un journal local sans rapport. La politique étaye cette classification ; elle ne fournit pas de piste d’audit pour un compte individuel.
L’historique dérivé subsiste après les données brutes
Les enjeux de confidentialité d’une vérification ne se limitent pas à la question du mot de passe. Selon la section 1.3, les résultats sont liés au compte et peuvent inclure le fournisseur/l’ASN, le pays/la région/la ville, le type de proxy, la vitesse de connexion, la disponibilité, le score de risque, le port/protocole et l’heure de vérification. Même si l’IP du proxy soumise est supprimée en vertu de la disposition relative aux vérifications ordinaires, cette combinaison peut décrire les choix d’infrastructure d’un compte. Un rapport dérivé est moins détaillé que la chaîne de connexion d’origine, mais ce n’est pas l’absence de dossier.
Chaque catégorie conservée a sa propre limite d’interprétation. Un fournisseur ou un ASN décrit une organisation réseau. Un pays, une région ou une ville est l’emplacement associé au proxy selon le résultat du service. La vitesse et la disponibilité concernent la vérification, tandis qu’un score de fraude/risque est une évaluation. Aucun de ces éléments ne représente automatiquement l’emplacement d’une personne, une note de qualité permanente ou un historique complet du trafic transitant par le proxy. La description du service dans les conditions qualifie l’emplacement d’approximatif et décrit les résultats comme informatifs et analytiques.
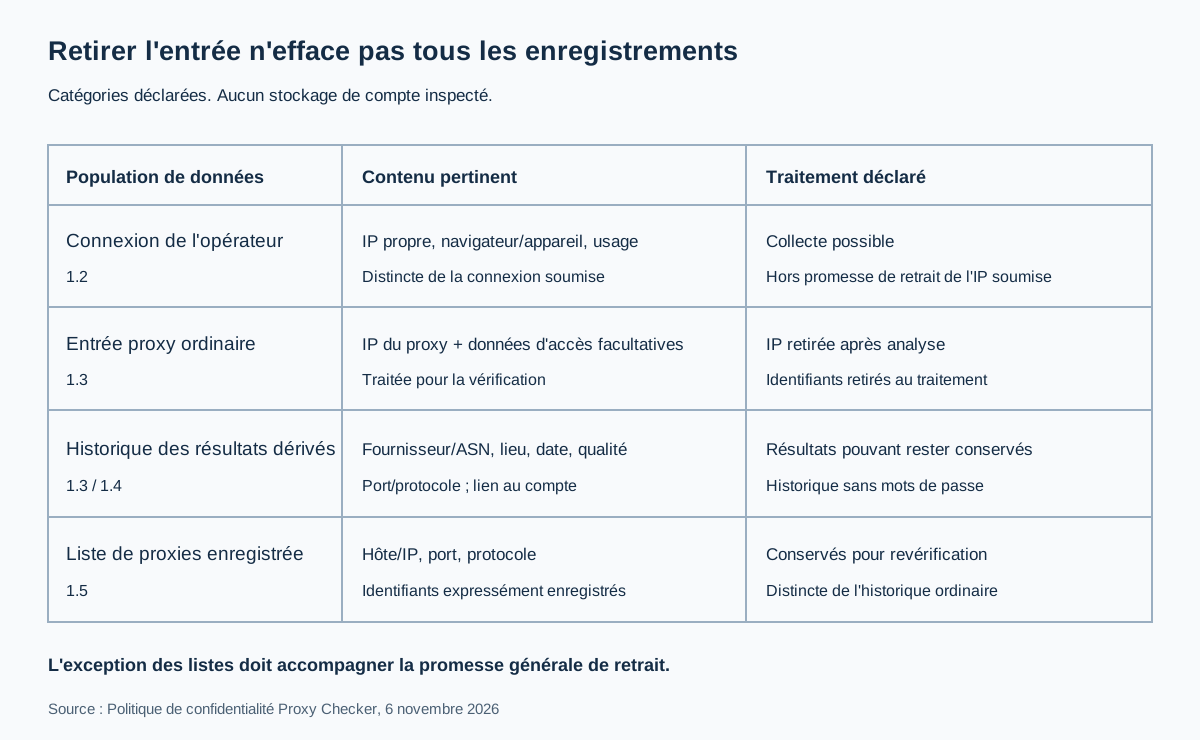
La matrice évite deux erreurs opposées. Traiter chaque rapport comme un mot de passe stocké exagère ce que dit 1.4. Considérer qu’un rapport sans mot de passe ne contient aucune information opérationnelle sensible ignore l’association au compte et les catégories de métadonnées. Un examinateur interne peut avoir besoin de conserver la date de vérification et un résultat général, tout en excluant les détails de localisation ou de fournisseur d’un ticket largement partagé. C’est la décision de minimisation de l’organisation ; elle ne modifie pas ce que le service dit conserver sur le compte.
Considérez un exemple construit : un opérateur autorisé doit savoir si une connexion était disponible pendant un incident d’assistance. Un dossier indiquant l’heure de vérification, le mode de service pertinent et le résultat de disponibilité peut étayer cette question limitée. Copier une URL de connexion complète dans le ticket y ajoute des informations d’authentification et de routage dont il n’a pas besoin. Enregistrer toute une liste de proxys pour des vérifications récurrentes ajoute une persistance qui dépasse l’incident unique. Ce sont des choix distincts, même si l’interface les propose à côté du même résultat.
Un deuxième exemple construit concerne la comparaison de deux rapports. Si le fournisseur ou l’emplacement diffère, consignez dans le système opérationnel à accès restreint quelle connexion soumise et quelle heure de vérification correspondent à chaque résultat. N’en déduisez pas que le fuseau horaire du navigateur a changé ou que la personne a déménagé. La section 1.2 distingue les données de connexion de l’opérateur et la section 1.3 décrit le proxy analysé. Sans observation directe de la session du navigateur, un rapport de proxy ne mesure ni la langue affichée dans ce navigateur, ni son fuseau horaire, ni son chemin DNS ou les autres requêtes.
Lors de l’exportation ou de la discussion d’un rapport, sa finalité doit déterminer son public. Une équipe d’assistance réseau peut avoir besoin d’une catégorie de fournisseur qui n’est pas nécessaire dans une conversation de facturation. Un mot de passe n’est approprié dans aucune de ces conversations, sauf si un processus de gestion des secrets autorisé séparément l’exige. L’exclusion des identifiants de l’historique de vérification ne justifie pas de supposer que chaque capture d’écran, élément du presse-papiers ou diagnostic local est automatiquement expurgé. Ces copies supplémentaires sont créées par les propres outils de l’opérateur et nécessitent leurs propres règles de traitement.
Les déclarations publiées du service sur le partage demandent aussi une interprétation précise. La section 1.5 indique que les identifiants enregistrés ne sont pas transférés à un autre tiers, tandis que la section 6 décrit les prestataires de confiance pour l’hébergement, le paiement et le courriel ainsi que les divulgations de données personnelles exigées par la loi de façon plus générale. Ces dispositions concernent des catégories différentes et ne doivent être ramenées ni à « rien n’est partagé », ni à « tous les mots de passe enregistrés sont partagés ». Toute décision nécessitant des précisions sur les sous-traitants ou les accès doit obtenir ces informations précises auprès du fournisseur.
La conservation commence avec l’accès à la fonctionnalité
La section 1.6 définit une population de conservation particulière : l’historique des vérifications, les listes de proxys enregistrées et les identifiants de proxy associés. Le service indique les conserver tant que le compte a accès aux fonctionnalités concernées. Lorsque cet accès prend fin, il les garde jusqu’à 12 mois et les supprime au terme de cette période. Le délai commence à la fin de l’accès à la fonctionnalité, pas nécessairement au moment d’une vérification, de la dernière connexion réussie ou de la fermeture d’une fenêtre du navigateur.
Cette différence compte lorsqu’un compte opérationnel reste actif après une enquête ponctuelle. Il n’est pas garanti qu’une vérification effectuée aujourd’hui disparaisse dans 12 mois si l’accès à la fonctionnalité se poursuit. Inversement, « jusqu’à » décrit une limite supérieure de la règle publiée après la fin de l’accès ; ce n’est pas l’affirmation que chaque dossier est conservé pendant toute cette durée. La politique ne fournit pas la date de suppression prévue pour un dossier particulier. Un registre de conservation doit garder la date de l’événement pertinent de fin d’accès et la date de la politique, plutôt que d’inventer un horodatage à partir de la seule date de vérification.
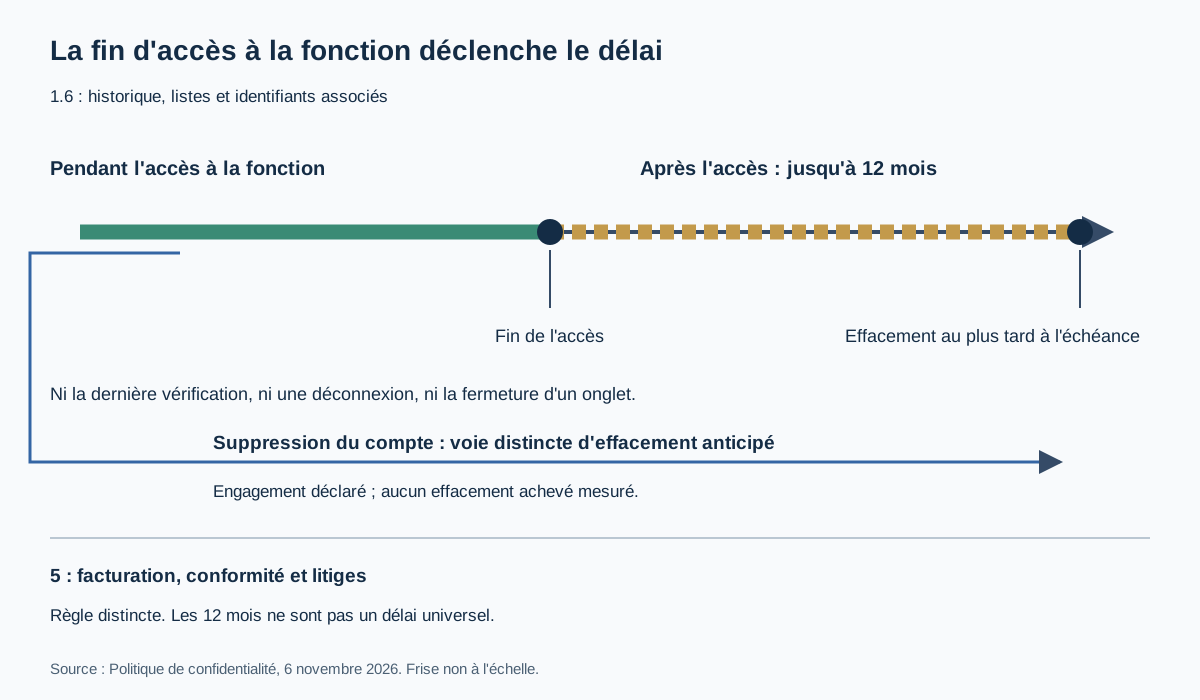
La politique prévoit un autre parcours : si l’utilisateur supprime son compte, le service supprime ces données dans le cadre de cette suppression, même avant la fin de la période de 12 mois. C’est un engagement lié à la suppression du compte, pas la preuve qu’une demande particulière a déjà été exécutée. Aucune suppression de compte n’a été demandée pour cette analyse. Le texte ne précise pas de délai d’exécution mesuré séparément et ne démontre pas l’effacement des sauvegardes. Une organisation qui a besoin d’une confirmation doit conserver la réponse du fournisseur à sa demande autorisée, au lieu de traiter un clic local ou l’absence d’une ligne à l’écran comme un certificat de suppression côté serveur.
La perte de fonctionnalité, la résiliation et la suppression sont des événements différents
La gestion de l’abonnement n’établit pas automatiquement la suppression du compte. La section 1.6 fait référence à la fin de l’accès, tandis que les sections 3 et 7 des conditions traitent séparément des responsabilités liées au compte/à l’abonnement et de la suspension ou de la résiliation. Le renouvellement annulé, l’expiration d’une fonctionnalité, la suspension d’un compte et une demande explicite de suppression peuvent avoir des significations opérationnelles différentes. La question pertinente est de savoir quel événement documenté s’est produit pour le compte concerné. La politique ne permet pas d’assimiler chacun de ces événements à la suppression immédiate des identifiants enregistrés.
Dans un transfert de dossier, consignez le mode de persistance choisi, l’existence éventuelle d’un accès continu et l’action de suppression réellement demandée. Si l’accès à la fonctionnalité a pris fin, consignez la date de cet événement lorsqu’elle est connue. Si seul le renouvellement a été annulé, n’inventez pas de date de fin d’accès avant l’expiration effective du droit d’accès. Si le parcours de suppression de compte a été utilisé, conservez séparément la confirmation de toute hypothèse sur l’état local enregistré du navigateur. Tout détail manquant doit rester inconnu au lieu d’être remplacé par une estimation de conservation commode.
La section 5 présente des règles de conservation plus générales pour les données personnelles nécessaires à la fourniture du service, à la tenue des dossiers de facturation/de conformité, au règlement des litiges et à l’application des accords. Ce passage n’est pas identique à la règle sur les données de fonctionnalité de la section 1.6. La règle plus précise nomme l’historique, les listes et les identifiants associés ; elle ne dit pas que tous les dossiers financiers, de conformité ou de litige suivent la même période de 12 mois. Affirmer que « toutes les données du compte sont supprimées dans les 12 mois » irait au-delà du texte qui fournit cette durée.
La suppression d’une liste enregistrée à un niveau plus fin reste également une question distincte. La politique citée aborde clairement la suppression du compte et la conservation après la fin de l’accès, mais n’établit pas le mécanisme complet ni le délai de suppression d’une seule entrée enregistrée, de remplacement de son mot de passe, de révocation d’une session ou d’effacement d’un élément d’historique. L’interface peut proposer d’autres commandes ; leur présence et leur effet n’ont pas été testés ici. Lorsqu’un projet exige une suppression élément par élément, il faut une réponse documentée directe plutôt qu’une déduction de la clause de suppression du compte.
Une organisation peut réduire l’utilité future d’un identifiant par la gestion autorisée de son propre compte proxy, mais la révocation d’un identifiant proxy ne revient pas à supprimer un dossier existant dans le service. L’une modifie la validité de l’authentification ; l’autre modifie la garde des données. Conservez les deux états d’achèvement si les deux actions sont nécessaires. L’analyse sur l’hygiène des identifiants distingue le cycle de vie des identifiants de la configuration du navigateur ; la politique du vérificateur ajoute un cycle de conservation côté fournisseur que le navigateur ne peut pas interrompre à lui seul.
Une évaluation réseau n’est pas un verdict sur le navigateur
La section 1 des conditions décrit les scores de fraude, les informations IP/réseau, l’emplacement approximatif, le type de proxy et les indicateurs de risque. La section 5 qualifie la sortie de probabiliste et refuse expressément de garantir des scores sans erreur, une acceptation universelle ou l’acceptation par des plateformes tierces. Ces limites font partie de la définition du service ; ce n’est pas une réserve secondaire que pourrait remplacer un indicateur visuel favorable. Un rapport peut aider à décrire une connexion soumise tout en laissant entièrement indéterminées l’autorisation et la décision d’une destination.
Un score de fraude/risque ne révèle pas non plus l’inventaire des collecteurs au niveau API. La politique de confidentialité mentionne des informations de navigateur/d’appareil pour la connexion de l’opérateur au service à la section 1.2, mais elle n’énumère pas chaque lecture JavaScript, le script appelant, sa valeur de retour ou sa contribution à un score. Aucune trace V8 attribuée à une source n’est disponible dans les éléments examinés. Les catégories de données documentées doivent donc rester des divulgations de politique, et non devenir des affirmations selon lesquelles une API de navigateur donnée aurait été observée lors d’une vérification précise ou aurait causé un résultat particulier.
Le matériel de recherche local renforce cette limite au lieu de la combler. Le moniteur Pixelscan disponible contient du code d’extraction du DOM d’une page d’empreinte et d’observation des requêtes/réponses. Ses commentaires descriptifs divergent sur l’existence d’un traitement backend. Ces commentaires relèvent de l’outillage d’analyse, pas d’un journal d’événements exécuté, et ils ne vérifient pas les pratiques de stockage de Proxy Checker. Aucun script propriétaire n’a été reconstitué, aucun défi n’a été résolu et aucun identifiant n’a été transmis. Ces éléments ne peuvent pas établir si un identifiant de proxy particulier a été conservé ou supprimé.
L’instrumentation du navigateur pourrait répondre à une question future plus étroite si elle est autorisée : une source donnée a-t-elle appelé une interface instrumentée pendant une session enregistrée ? Un tel événement V8 devrait être attribué à son script et à ses conditions de collecte. Il ne certifierait toujours ni la durée de conservation d’un mot de passe soumis par un backend, ni la propagation d’une suppression de liste enregistrée dans le stockage. Des questions différentes requièrent des preuves différentes. La déclaration de stockage de 1.5 ne peut pas être vérifiée par la simple présence ou absence d’une lecture de propriété du navigateur.
Le schéma de connexion explique aussi pourquoi la vérification d’un proxy n’établit pas que toutes les requêtes de votre navigateur l’utilisent. Le vérificateur évalue les paramètres de connexion soumis en passant par son propre chemin de service. La configuration du trafic de votre navigateur est un système distinct, et la section 1.2 prévoit explicitement les informations provenant de votre connexion au service. Une ville associée au proxy dans le rapport ne prouve pas que vos requêtes DNS, autres onglets ou connexions applicatives aient suivi la même route. Cela exige d’observer la configuration réelle du navigateur.
Pour une intégration autorisée, formulez la question en fonction de la propriété rapportée. « Le service a signalé la disponibilité de cette connexion soumise à l’heure de cette vérification » est plus limité que « ce navigateur peut accéder à une destination ». « Le rapport a attribué un emplacement approximatif » est plus limité que « le titulaire du compte se trouve dans cette ville ». L’analyse de la configuration proxy du navigateur porte sur le contexte visible du navigateur et le réseau ; elle ne doit pas servir à transformer l’estimation d’un vérificateur en emplacement d’une personne ou en droit vis-à-vis d’un tiers.
Les conditions interdisent aussi de soumettre des IP/données sans droits et d’utiliser le service en violation des lois ou des règles d’une plateforme. Une évaluation réseau doit donc suivre l’autorisation de la vérification, et non s’y substituer. Aucun score ne change les droits attachés à un jeu de données, à un compte ou à une destination. Si une tâche requiert l’autorisation d’un autre service, établissez-la séparément. Le résultat utile est ici un rapport de connexion limité dont les conséquences de traitement sont comprises, pas une stratégie pour obtenir ailleurs une classification souhaitée.
Contrôle du navigateur et garde externe
La documentation de configuration proxy de BotBrowser décrit le routage et l’authentification à l’exécution, notamment la manière dont le navigateur accepte les paramètres de connexion proxy configurés. Ses commandes natives du navigateur et ses surfaces d’empreinte adossées à un profil concernent ce que l’environnement d’exécution expose et son comportement selon une configuration déclarée. Elles n’administrent pas un compte Pixelscan, ne modifient pas le choix d’une action de liste enregistrée par l’opérateur et ne suppriment pas les données volontairement transmises par celui-ci à un vérificateur externe.
Cette limite distingue également le contrôle d’une modification au niveau de la page. Modifier une propriété visible par JavaScript est une intervention sur la surface du navigateur. Configurer le routage relève du chemin réseau du navigateur. Décider si un tiers conserve un mot de passe proxy réutilisable relève du service externe et du choix de divulgation de l’opérateur. Ces couches peuvent interagir, mais substituer l’une à l’autre laisse sans réponse la question de confidentialité initiale. Aucune comparaison de correctifs et de moteurs de navigateur ne prouve que l’un ou l’autre contrôle les dossiers conservés par un vérificateur.
Le tableau de décision suivant est un outil d’approbation construit à partir des sections 1.2 à 1.6 de la politique. Il ne décrit pas un état de compte observé et n’affirme pas que chaque abonnement offre toutes les fonctionnalités. Son résultat indique quel mode envisager et quelle condition non résolue doit recevoir une réponse avant l’envoi.
| Besoin réel | Mode à envisager | Condition de confidentialité et question restante |
|---|---|---|
| Une évaluation de disponibilité autorisée | Vérification ordinaire | Accepter le traitement et le possible historique dérivé du compte ; vérifier que l’action n’enregistre pas délibérément la connexion |
| Consulter une évaluation antérieure sans authentification réutilisable | Historique des vérifications, s’il est proposé | La politique indique que l’historique exclut les noms d’utilisateur/mots de passe ; les résultats dérivés fournisseur/emplacement/heure restent associés au compte |
| Vérifications répétées de la même connexion approuvée | Liste enregistrée, si elle est proposée | L’enregistrement de l’adresse et des identifiants crée de la persistance ; approuver explicitement ce destinataire, cette finalité et cette durée |
| Ne pas conserver un mot de passe réutilisable | Éviter les listes enregistrées avec identifiants | Le langage général sur la suppression reste incohérent avec la clause des listes ; demander des précisions si l’approbation requiert une promesse inconditionnelle |
| Supprimer la population de données de fonctionnalité avant la limite post-accès | Parcours documenté de suppression du compte | Obtenir une preuve d’exécution ; ne pas étendre cette clause à tous les dossiers de facturation ou de conformité |
Un dossier d’approbation peut être succinct sans être vague. Conservez le nom du service, la révision de politique applicable, le mode sélectionné, les catégories de données nécessaires, le responsable de l’autorisation et l’action de sortie prévue. Il n’est pas nécessaire de coller un vrai nom d’utilisateur/mot de passe dans le dossier d’examen pour démontrer qu’une liste enregistrée peut conserver des identifiants. Il suffit d’indiquer que l’action envisagée implique une authentification réutilisable pour rendre visible la décision de garde. Les secrets réels doivent rester dans un système de gestion des secrets approuvé séparément.
Avant d’approuver un usage persistant, résolvez trois lacunes précises : l’action de l’interface enregistre-t-elle la connexion ou uniquement le rapport, comment la formulation contradictoire sur la suppression des identifiants s’applique-t-elle à cette action, et quelles preuves le fournisseur fournit-il lorsqu’une suppression est demandée ? Ce sont des questions ciblées pour le fournisseur, pas une invitation à recueillir d’autres valeurs d’empreinte. Si la tâche ne nécessite qu’un rapport ponctuel, une fonctionnalité qui conserve un secret réutilisable exige sa propre justification. La commodité ne détermine à elle seule ni la population de données permise ni la durée de conservation.
FAQ
Un historique sans mot de passe signifie-t-il qu’aucun mot de passe n’a été traité ?
Non. La section 1.4 indique que le service utilise l’authentification fournie si nécessaire pour se connecter, tout en excluant les noms d’utilisateur/mots de passe de l’historique. L’utilisation temporaire et la conservation dans l’historique sont deux opérations distinctes.
L’enregistrement d’un proxy exige-t-il d’enregistrer son mot de passe ?
La politique décrit la conservation des identifiants si vous les enregistrez avec le proxy. Elle n’établit pas toutes les options de l’interface ni les conditions d’abonnement. Confirmez l’action sélectionnée au lieu de supposer que chaque entrée enregistrée comporte une authentification.
La période de 12 mois se mesure-t-elle depuis la dernière vérification ?
Non. La section 1.6 rattache cette période à la fin de l’accès à la fonctionnalité. Le texte cité ne la définit pas comme une durée commençant à chaque vérification ou à la déconnexion du navigateur.
La suppression du compte couvre-t-elle toutes les catégories selon le même calendrier ?
La disposition explicite de suppression anticipée nomme l’historique, les listes enregistrées et les identifiants associés. Les dossiers généraux de facturation, de conformité et de litige sont formulés séparément à la section 5 ; la clause de suppression du compte ne doit pas être étendue à un calendrier universel.
Un résultat proxy favorable peut-il certifier la confidentialité du navigateur ?
Non. Une évaluation de connexion ne mesure pas toutes les surfaces du navigateur, et les conditions excluent explicitement une garantie d’acceptation par des tiers. Le rapport doit être accompagné de son propre périmètre, de sa date et du contexte de la connexion soumise.
Sources
- Politique de confidentialité de Pixelscan Proxy Checker, mise à jour le 6 novembre 2026 : données de connexion au service, entrée ordinaire, historique des vérifications, listes enregistrées et conservation des données de fonctionnalité.
- Conditions d’utilisation de Pixelscan Proxy Checker, mises à jour le 10 novembre 2026 : résultats informatifs, usage autorisé et limites de probabilité/d’acceptation.
- Configuration proxy de BotBrowser : routage et authentification du navigateur, distincts de la garde externe des données.
Conclusion pratique
Choisissez le mode de service le plus restreint qui satisfait la tâche autorisée. Distinguez la connexion de l’opérateur, les données de proxy soumises et les résultats dérivés associés au compte. Considérez les identifiants volontairement enregistrés comme conservés au titre de 1.5, gardez la formulation générale contradictoire comme une question de politique non résolue et fondez tout plan de conservation sur la fin de l’accès à la fonctionnalité plutôt que sur la dernière vérification. Une configuration de navigateur peut contrôler son propre environnement d’exécution ; la persistance et la suppression des identifiants chez un autre vérificateur exigent une décision propre au service et des preuves fournies par celui-ci.
Cet article fait partie du guide : Qu'est-ce qu'une empreinte de navigateur ?
Articles Connexes
Vie privée hCaptcha : signaux et limites des preuves
EmpreinteLes passkeys identifient-elles les utilisateurs ? Risques WebAuthn
EmpreinteRebrowser Proxy : trajets, profils et confidentialité
EmpreinteRapports audio CreepJS : rendu et valeurs absentes
EmpreinteBotright : portée de l’automatisation et confidentialité
EmpreinteAkamai Bot Manager : données du capteur et vie privée
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.