Botright : portée de l’automatisation et confidentialité
Ce que Botright configure autour de Playwright, les données propres au client ou au navigateur et les limites établies par son code public.
BotBrowser Team
Vous voulez la documentation structurée pour Empreinte ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Botright est un paquet Python construit autour de Playwright et d’un navigateur Chromium installé. Il peut sélectionner un exécutable, préparer des paramètres de lancement, envelopper les opérations des contextes et ajouter ses propres requêtes et réponses conservées. Sa portée dépasse celle d’un simple auxiliaire de page, sans faire du paquet le moteur du navigateur. La question pratique porte sur le composant responsable d’un paramètre modifié, d’une réponse conservée ou d’une connexion inattendue.
BotBrowser documente des contrôles du moteur fondés sur les profils et l’interface --bot-script, utilisable sans framework externe. Ces capacités concernent configuration et initialisation. BotBrowser ne détermine pas les décisions d’accès d’une application et ne supprime pas les informations déjà conservées par celle-ci, un proxy ou un autre prestataire.
TL;DR
- Le code inspecté choisit un navigateur installé et transmet ses paramètres au lanceur de contexte persistant de Playwright. Paquet, pilote, exécutable et répertoire restent des entrées distinctes.
- L’initialisation peut préparer des dépendances et consulter IP et géographie avant l’ouverture d’une page. Les traces du navigateur ne représentent pas tous les transferts du client.
- La réutilisation facultative des réponses emploie un dictionnaire du client indexé par URL. Des contextes séparés ne définissent pas à eux seuls la portée de ce stockage Python.
- Certains défauts documentés diffèrent du code figé. La version installée et les options effectives importent davantage qu’une supposition ou un score de détection.
Sommaire
- Une enveloppe peut configurer un vrai navigateur
- Le démarrage possède ses propres transferts
- Un contexte persistant peut utiliser un répertoire temporaire
- La réutilisation des réponses a sa frontière
- Les descriptions de configuration peuvent diverger
- Chaque défaillance demande son périmètre
- Conclusion pratique
Une enveloppe peut configurer un vrai navigateur
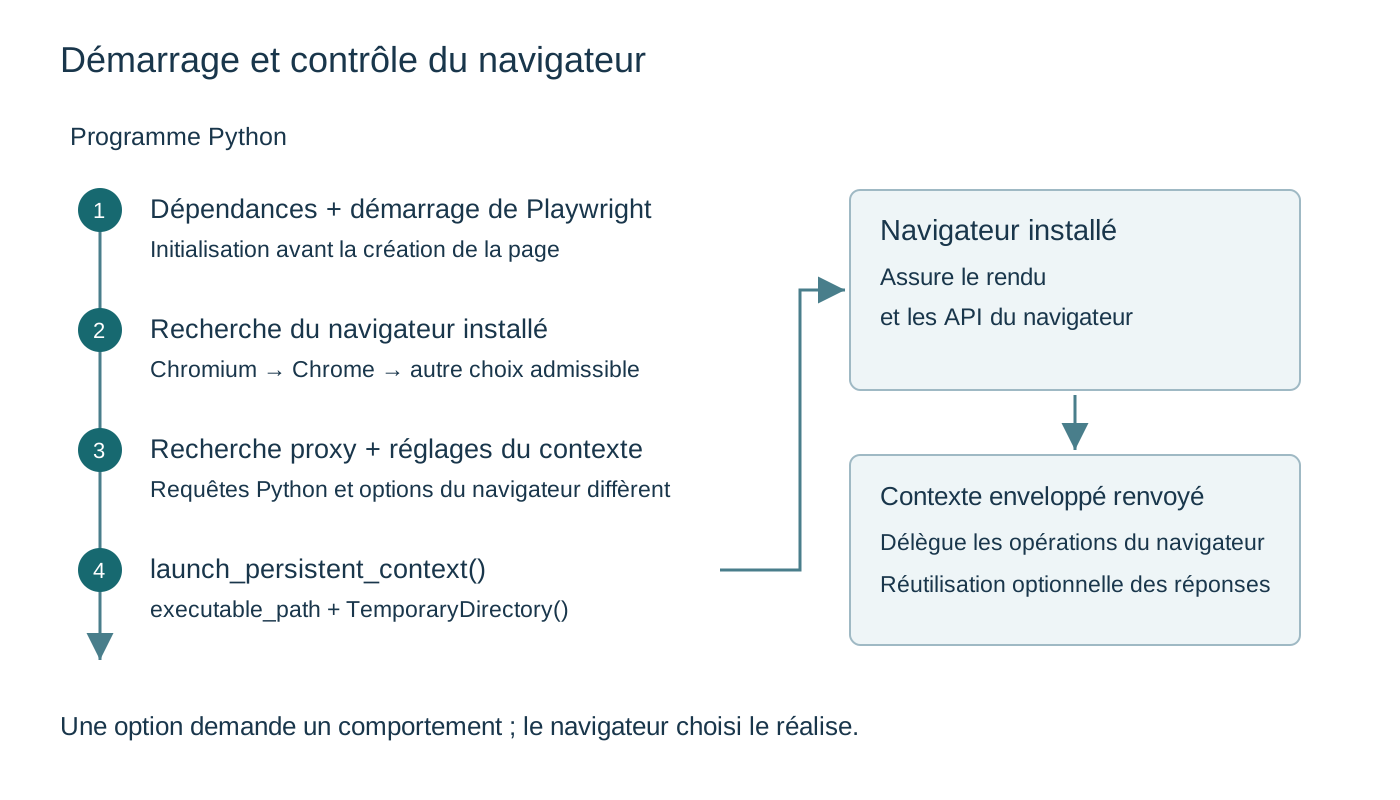
Le dépôt public Botright décrit une interface Python fondée sur Playwright. La lecture est liée à la révision 2b275e27, sans présumer une distribution future. La découverte recherche Chromium, puis Chrome, puis une autre installation admissible. Faute d’option fondée sur Chromium, elle produit une erreur d’environnement. L’implémentation dépend donc d’un exécutable extérieur au paquet Python.
La formule « simple enveloppe » reste incomplète. Une enveloppe peut transmettre des arguments, configurer un contexte, intercepter des requêtes ou choisir un autre exécutable. Ces opérations modifient potentiellement le comportement par des interfaces du navigateur. Elles ne prouvent ni l’existence d’un moteur de rendu dans Python ni la prise en charge de chaque option par chaque installation. Demande de configuration et mise en œuvre sont deux faits.
Le lanceur de contexte appelle launch_persistent_context avec executable_path, un répertoire et les arguments préparés. Il enveloppe ensuite le contexte retourné dans son propre objet. Le résultat combine état du navigateur et comportement Python. Nommer une variable browser ne supprime pas cette répartition.
La comparaison des correctifs Rebrowser sépare déjà paquet et exécutable dans une comparaison locale contrôlée. Botright ajoute une autre question : quelles opérations entourent le contexte avec son initialisation, son gestionnaire réseau et son cache ? La distinction de couches reste pertinente, mais les résultats de rendu mesurés pour un autre paquet ne deviennent pas des résultats Botright.
La sélection affecte aussi la reproductibilité. Deux postes possédant d’autres installations peuvent choisir un autre exécutable avec le même programme. La version du paquet identifie le code Python ; chemin et version du navigateur identifient le processus implémentant les API web. Un rapport portant seulement le nom Botright omet une entrée importante. Une différence entre postes ne prouve pas non plus qu’une option a été ignorée.
Les flags présents attestent une demande de lancement, pas une sortie observée par une page. Un navigateur peut faire évoluer les options, leur interprétation ou leur effet. Aucun navigateur ni enregistrement V8 n’a été exécuté pour cette lecture. La conclusion justifiée porte sur les demandes du paquet ; le comportement exige sa propre observation.
La présentation du navigateur BotBrowser situe ses contrôles dans le moteur et les profils. C’est un emplacement déclaré différent, sans démontrer que chaque tâche en a besoin. Navigation ordinaire et recherche sur des surfaces de rendu natives peuvent demander des capacités différentes. Le choix suit le besoin et ses preuves.
Le démarrage possède ses propres transferts
Le panneau réseau d’une page commence trop tard pour décrire tout le client Python. Dans l’initialiseur figé, la préparation d’une dépendance précède le démarrage du backend. Découverte du navigateur et nettoyage temporaire apparaissent également. Construire le client dépasse une simple affectation. Ces opérations ont été lues, pas exécutées durant la recherche.
Leurs effets demandent un inventaire séparé. Un installateur peut avoir d’autres destinataires ou permissions qu’une page. L’appel établit une demande de préparation, sans identifier les fichiers ou transferts de chaque version de dépendance. Ceux-ci dépendent du paquet installé et de l’environnement. Il ne faut ni inventer des hôtes contactés ni écarter ces effets parce qu’aucune page n’a navigué.
Le gestionnaire du proxy crée un client HTTPX direct et, si un proxy est fourni, un autre client configuré pour lui. La consultation d’IP de sortie utilise le client passé à la vérification. La consultation géographique suivante utilise le client direct et insère l’IP reçue dans la demande. Les deux connexions ont des finalités et paramètres de route différents.
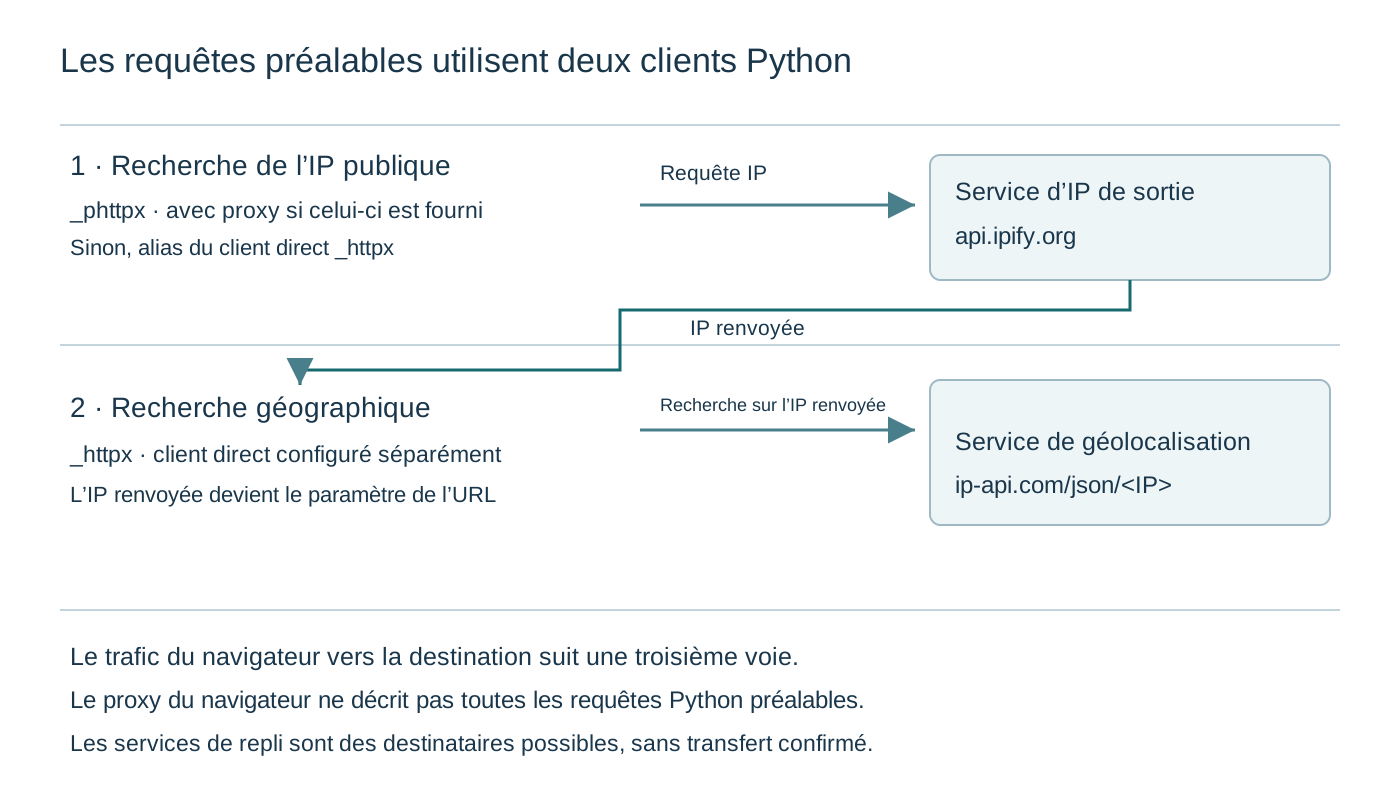
Avec un proxy, le service géographique peut recevoir une recherche concernant la sortie de ce proxy sur une connexion provenant de la route directe du client. C’est une exposition issue du code à évaluer, pas une preuve que la page destinataire reçoit les deux adresses. Prestataire de recherche et application sont deux parties. Un journal réel serait nécessaire pour savoir quelle alternative a répondu.
Les deux boucles ont des conditions d’arrêt distinctes. Celle de l’IP avance après une exception interceptée, mais s’arrête lorsque ip_request.json().get("ip") revient sans exception ; elle ne vérifie pas auparavant que la valeur IP soit exploitable. La boucle géographique exige en plus un pays de valeur vraie avant de s’arrêter. La liste des candidats ne prouve pas lesquels ont reçu une requête pendant une exécution. Compter les URL du code ne mesure pas des transferts.
Les constructeurs HTTPX désactivent la validation des certificats et une alternative géographique utilise HTTP. Le transport de ces clients mérite une évaluation avant des données opérationnelles sensibles. Cette constatation reste limitée à Python ; elle n’établit pas la configuration TLS des requêtes Chromium ou de chaque dépendance. Assimiler ces connexions effacerait précisément la frontière utile.
La présentation des configurations proxy distingue le routage du navigateur des autres décisions réseau. Ici, configurer ce navigateur ne prouve pas que toutes les requêtes Python préalables utilisent sa route. Processus appelant, objectif et destinataire doivent être nommés. Une consultation d’IP réussie répond à une question plus étroite que « toutes les données suivent un trajet ».
Un contexte persistant peut utiliser un répertoire temporaire
L’interface persistante Playwright accepte un répertoire de données. Dans la construction figée, il vient de TemporaryDirectory avec un préfixe Botright. Le client conserve l’objet pour le nettoyage. Persistant nomme ici interface et emplacement ; il ne promet pas un profil réutilisé entre plusieurs vies de client.
Une connexion applicative peut disparaître après un travail alors qu’un contexte adossé à un répertoire a bien été utilisé pendant celui-ci. La suppression temporaire est prévue à la fermeture du client. Conserver l’état pendant une exécution ne constitue pas un profil durable choisi par l’application. Une exigence de continuité demande une politique explicite, pas une déduction du nom de l’interface.
Le nettoyage ferme les navigateurs collectés, arrête le backend et tente de nettoyer les répertoires. Plusieurs exceptions sont interceptées. Cela décrit une intention de cycle de vie, sans garantir la disparition de toute ressource sous chaque interruption ou permission système. Processus interrompu ou fichier ouvert peuvent nécessiter une observation distincte. Aucun effacement disque n’a été mesuré.
L’initialisation parcourt aussi les répertoires temporaires au préfixe du paquet et supprime ceux qui correspondent. Sur un hôte partagé, une convention de noms sélectionne les candidats. La lecture statique ne démontre pas d’interférence entre travaux, mais empêche de supposer qu’un nouveau client est sans relation avec d’anciens fichiers. La concurrence concerne démarrage et fermeture autant que création de pages.
La documentation du projet indique séparément que l’API n’est pas sûre entre threads et propose une instance par thread. Cette recommandation ne prouve pas l’isolation de toutes les ressources partagées ou du nettoyage. Organisation des clients et conservation des données répondent à des besoins distincts.
L’analyse du cycle Rebrowser traite de profils réutilisables déclarés par un service cloud. Botright transmet un répertoire local temporaire à une interface persistante. Un vocabulaire proche ne constitue pas un contrat identique. Passer d’une architecture à l’autre demande une décision explicite sur la durée des données.
La documentation Bot Script de BotBrowser définit une autre frontière : l’initialisation du processus s’exécute une fois et n’est pas héritée automatiquement par les nouveaux contextes. Un contexte qui en a besoin doit la recevoir explicitement. Cette déclaration ne s’applique pas à Botright ; elle distingue initialisation, contexte et stockage.
Les permissions ne sont pas un historique du consentement
L’opération de nouveau navigateur demande des permissions de notification et géolocalisation avant d’enregistrer le contexte à fermer. Les paramètres reçoivent également la position issue du gestionnaire réseau. Cela relie une consultation à une demande de configuration. Cela ne prouve ni présence physique ni acceptation personnelle d’une invite.
Un test autorisé peut configurer une permission pour exercer une branche applicative. Cet état doit rester distinct du consentement d’une personne. Une valeur de position ne transmet pas l’intention interne du test. La permission configurée ne donne pas non plus une autorisation générale de réutiliser des comptes ou d’interroger des services sans rapport.
Le code établit l’appel, pas les origines visitées, le succès d’une API ou la conservation par le destinataire. Catégories et provenance de la position peuvent être consignées sans garder des coordonnées personnelles. Les données choisies doivent suivre le besoin de l’application détenue. Permission, recherche géographique, consentement et trace du prestataire constituent quatre faits.
La réutilisation des réponses a sa frontière
L’initialiseur crée un dictionnaire Python appartenant au client. Chaque contexte enveloppé le reçoit. Si la fonction est activée, l’intercepteur recherche une réponse par URL : une absence déclenche récupération et stockage, une présence sert à satisfaire la route. Les autres types continuent normalement.
Les types retenus sont document, stylesheet, image, media, font et manifest. Cette politique appartient à l’enveloppe, séparément du cache HTTP et des cookies du navigateur. Changer son répertoire de profil ne décrit pas la vie du dictionnaire Python. Vider le cache du navigateur n’établit pas ce que contient ce stockage indépendant.
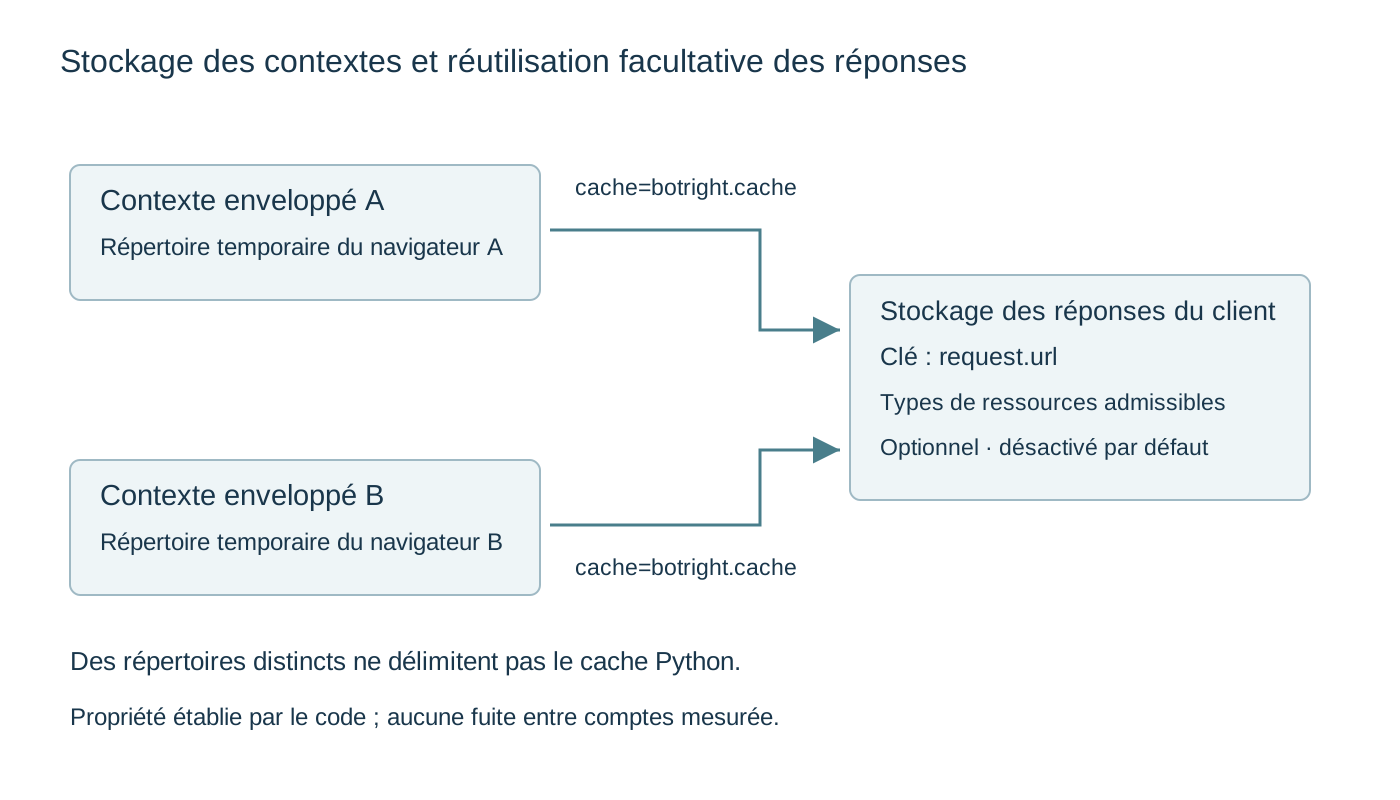
Dans une application de test détenue, une même URL peut produire des contenus autorisés différents suivant la session. La clé inspectée n’intègre pas cookie, autorisation ou identifiant du contexte. La question statique concerne la pertinence de réutiliser cette réponse pour la prochaine demande dans les conditions réelles. Ce n’est pas une divulgation entre comptes démontrée : aucun essai à deux sessions n’a été exécuté et le comportement dépend de l’ensemble.
L’exigence d’isolation doit couvrir ce stockage en plus des profils. Un schéma de deux navigateurs qui oublie le dictionnaire partagé manque une dépendance. La nommer aide à sélectionner un test sur sa propre application tout en séparant hypothèse et incident effectivement observé.
Une ressource visible peut provenir d’une réponse conservée plutôt que d’un nouvel échange serveur. Les ressources hors catégories continuent dans une autre branche. Demande du navigateur, réponse fournie par le wrapper et requête reçue par le serveur peuvent ainsi avoir des nombres et dates différents sans incohérence.
Le filtrage facultatif des images intercepte extensions et types pour interrompre des requêtes. Il peut modifier l’apparence, le chargement différé et les captures. Une image absente n’atteste pas un refus du serveur. Avant d’attribuer un changement au moteur, il faut connaître l’option qui a éventuellement empêché le chargement.
Réutilisation et blocage d’images sont désactivés par défaut dans l’initialiseur lu. Le raisonnement porte sur leur activation, pas sur chaque exécution Botright. Les options effectives restent nécessaires : disponibilité d’une fonction et exécution permanente ne sont pas synonymes.
Choix de confidentialité pour les données de l’enveloppe
Corps de réponse, secrets du proxy et diagnostics répondent à des finalités différentes. Une application peut avoir besoin d’une référence de routage sans conserver le document, ou d’expliquer une image absente sans garder la page authentifiée. Le profil du navigateur n’est pas le seul endroit contenant des données opérationnelles.
Un tableau de responsables peut séparer état du contexte et répertoire, réponses du client, destinataires des consultations et enregistrements du compte distant. Chaque ligne exige finalité, durée et opérateur autorisé. C’est une interprétation des relations de stockage lues, pas une affirmation que le paquet fournit déjà une politique complète.
Les descriptions de configuration peuvent diverger
La table des options déclare la couche d’actions active par défaut ; la signature indique False. Elle déclare le réglage d’empreinte désactivé ; l’initialiseur asynchrone utilise True. Ces divergences appartiennent à la même révision, sans établir le comportement d’une distribution effectivement installée.
Le code sépare aussi signature destinée à l’assistance de l’éditeur et méthode asynchrone qui affecte les valeurs. Les signatures concordent pour ces paramètres, mais le chemin d’exécution reste nécessaire. Documentation, code installé et arguments explicites n’apportent pas exactement le même type d’information.
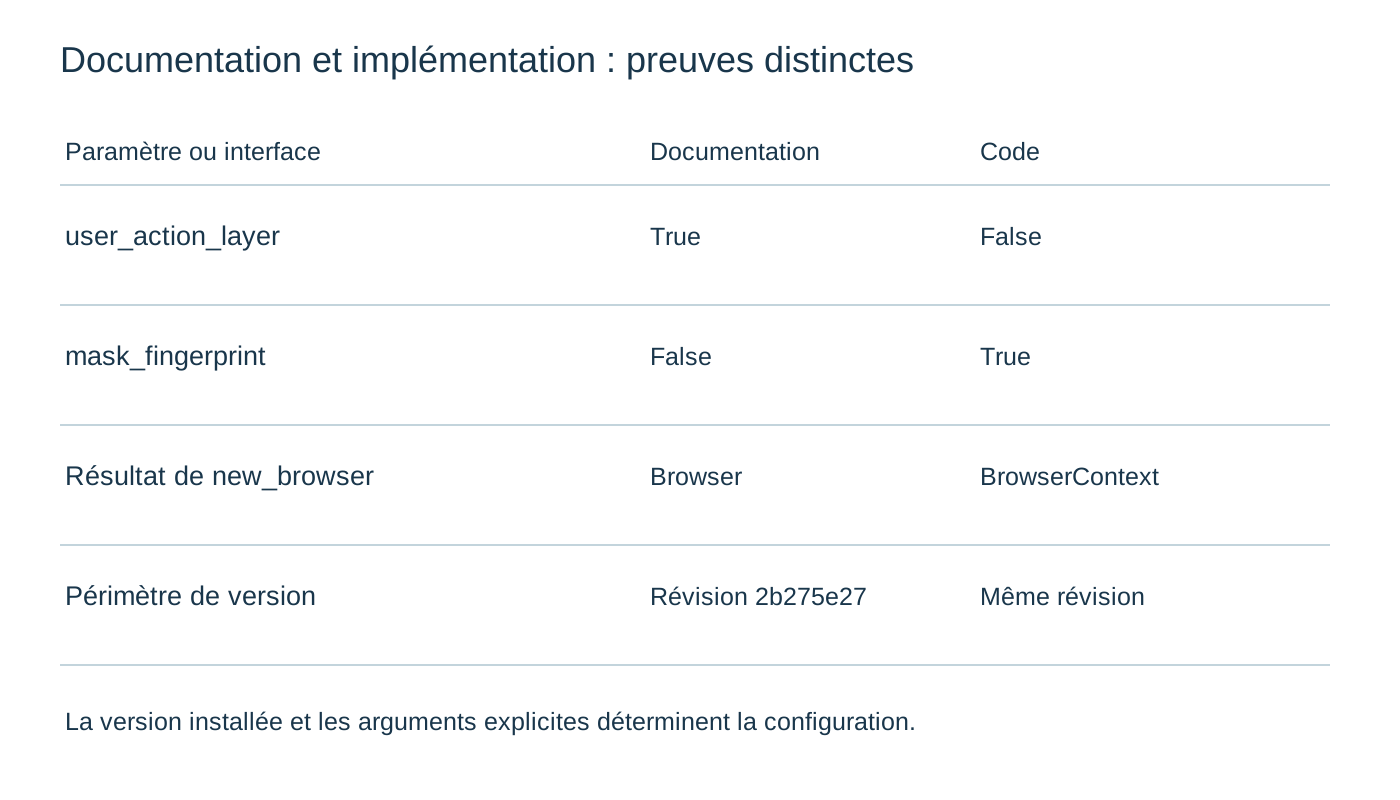
| Question | Documentation figée | Implémentation figée | Conséquence |
|---|---|---|---|
| Couche d’actions | True | False | L’option effective est nécessaire pour interpréter son affichage. |
| Configuration d’empreinte | False | True | Omettre un argument ne confirme pas la table. |
| Résultat nouveau navigateur | Type browser | BrowserContext enveloppé | Le nom ne prouve pas une séparation de processus ou de stockage. |
| Protocoles proxy | HTTP(S) déclaré | Normalisation Python vers HTTP | L’API générale Playwright ne démontre pas SOCKS ici. |
Le tableau correspond à 2b275e27. Une version ultérieure peut changer options et descriptions. Argument applicatif, défaut documenté et affectation installée doivent rester séparés pour expliquer une évolution de dépendance.
Les arguments de l’appelant sont fusionnés après les paramètres préparés dans les dictionnaires inspectés. Cela établit une priorité locale pour ces clés, pas l’acceptation de toute option ni la réconciliation avec chaque argument de ligne de commande. Plusieurs entrées restent possibles. Une demande de configuration n’est pas une observation de son résultat web.
Le backend modifié facultatif comporte une limite propre : certaines intégrations de console et callbacks lèvent explicitement une opération non prise en charge lorsqu’il est actif ; sinon, elles délèguent aux méthodes originales. La condition ne signifie pas que toutes les intégrations Playwright échouent ou que le moteur manque de capacité. Le périmètre d’interface précède l’attribution au destinataire.
La révision identifie les fichiers lus. Un paquet PyPI peut avoir d’autres contenus, dépendances ou métadonnées. Ceux installés doivent être vérifiés avant l’application des constats. Aucune installation n’a été effectuée ; le dépôt ne représente pas un fichier de verrouillage testé.
Les dépendances déclarées ne décrivent pas l’environnement
La configuration de distribution exige playwright>=1.40.0, tandis que le fichier requirements fixe playwright==1.42.0. Ce sont des entrées d’installation distinctes. Installer la distribution ne prouve pas la reproduction d’un environnement développé à partir de requirements.
HTTPX et d’autres dépendances ont aussi des contraintes différentes. Une borne minimale permet un intervalle qu’une version exacte ne permet pas. Cela atteste une latitude d’installation, sans valider toutes les combinaisons. Inventaire résolu et exécutable sélectionné complètent le contexte opérationnel ; la lecture ne démontre pas des essais exhaustifs.
La confidentialité dépend de ces délégations : bibliothèque HTTP installée pour ses constructeurs, dépendance de préparation pour son appel et pilote avec navigateur pour les options. L’effet d’une version peut rester indéterminé sans être emprunté à une autre distribution. Un audit peut identifier le point de délégation en conservant ce manque.
Pour une application détenue, comparer inventaire, arguments explicites et résultats fonctionnels non secrets donne une question précise pour chaque composant modifié. Un exemple du README ne remplace pas le relevé de l’environnement. Établir une version n’exige pas davantage de données personnelles.
Chaque défaillance demande son périmètre
Une exécution peut s’arrêter avant lancement, pendant celui-ci, dans une méthode ou après réponse. Le gestionnaire réseau peut échouer à obtenir IP ou géographie sans que le destinataire prévu ait été contacté.
| Observation | Premier périmètre | Ne démontre pas |
|---|---|---|
| Initialisation arrêtée avant page | Dépendances, découverte, consultations | Refus du destinataire ou variation de surface |
| Lancement sans contexte | Exécutable, paramètres, pilote | Cause dans une méthode de page |
| Callback dépendant du mode | Support conditionnel de l’interface | Absence universelle de capacité |
| Ressource visible sans nouvelle requête serveur | Route satisfaite et cache | Nouveau transfert par le proxy |
| Images absentes | Filtrage effectif et requêtes | Refus d’accès applicatif |
| Connexion changée entre travaux | Répertoire et nettoyage | Effacement des traces distantes par changement de route |
Version du paquet, exécutable, options non secrètes et phase peuvent suffire pour cette attribution initiale. URL authentifiées, jetons ou réponses complètes ne doivent pas être ajoutés seulement parce que le sujet est l’automatisation. Davantage de captures n’assure pas un meilleur diagnostic.
Le code démontre configuration, délégation et refus conditionnel, pas les valeurs des API dans une session vivante. Une affirmation d’exécution demanderait des événements V8 réellement émis et attribués au script concerné. Aucun n’a été recueilli. Navigation réussie, requête ou score README ne constituent pas un substitut.
La présentation de l’empreinte navigateur explique pourquoi stockage, surfaces et réseau apportent des informations distinctes. L’architecture Botright exige de les attribuer séparément. Python demande un paramètre ; le résultat appartient à un exécutable, un contexte et un échange précis. Autorisation et réponse restent les décisions du destinataire.
Sources
- Initialiseur et découverte figés.
- Contextes, réponses et interfaces.
- Gestionnaire proxy.
- Options et documentation générale.
- BotBrowser et Bot Script.
Conclusion pratique
La portée inspectée couvre initialisation Python, lancement, contextes et réponses facultatives. Une application autorisée doit relever paquet, exécutable, options et propriétaire de l’état utiles à son besoin. Elle sépare ainsi capacité manquante et supposition sur les données, sans promettre de réponse du destinataire.
Questions fréquentes
Botright est-il un moteur distinct ?
Le code figé découvre un navigateur Chromium installé et le lance par Playwright, en ajoutant configuration et opérations. Le paquet n’est pas un moteur de rendu ; cela ne signifie pas que ses options restent sans effet.
La vérification du proxy couvre-t-elle tout ?
Non. Avec un proxy fourni, la requête IP utilise le client Python configuré avec ce proxy et la géographie utilise le client direct _httpx. Sans proxy, les deux références désignent le même client. La navigation demeure une autre route. Chaque échange exige sa propre preuve de trajet et de destinataire.
Un profil temporaire supprime-t-il toutes les copies ?
Non. Le nettoyage du répertoire ne définit pas les durées des réponses Python, des diagnostics ou des enregistrements externes.
Ces constats couvrent-ils toutes les versions ?
Non. Ils sont liés à 2b275e27 et aux fichiers cités. Installation, dépendances et paramètres doivent correspondre avant utilisation opérationnelle. Aucun résultat de compatibilité réelle ou de détection n’est affirmé.
Cet article fait partie du guide : Qu'est-ce qu'une empreinte de navigateur ?
Articles Connexes
Rebrowser Proxy : trajets, profils et confidentialité
EmpreinteFingerprinting des permissions : vie privée et cohérence
EmpreinteAkamai Bot Manager : données du capteur et vie privée
EmpreinteCorrectifs Rebrowser : une fois le proxy connecté
DémarrageScraping avec Selenium : capacités et relevés
EmpreinteCe que fait et ne fait pas la navigation privée
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.