PerimeterX: grupos de señales y privacidad
Grupos de señales declarados por HUMAN, duración de cookies y alternativas de almacenamiento de PerimeterX, con límites claros sobre V8, vinculación y controles.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
Los grupos de señales de PerimeterX describen varias clases de información, no una única huella del navegador. La documentación pública de HUMAN menciona características del navegador y del dispositivo, información de red, capacidades de renderizado y patrones de interacción. Los controles del motor y de los perfiles de BotBrowser abordan la coherencia de la información expuesta por el navegador dentro de ese ámbito de recopilación. No pueden determinar la puntuación de riesgo remota de HUMAN, la política de aplicación de un sitio ni cuánto tiempo conserva un servicio la información ya recibida.
La pregunta sobre privacidad es, por tanto, concreta: ¿qué señales declaradas describen el navegador, cuáles conectan la actividad entre visitas y qué conclusiones necesitan pruebas adicionales a una descripción pública del producto? La documentación de almacenamiento de HUMAN hace tangible esa distinción. Una cookie de sesión _px* de corta duración convive con cookies de visitante que duran un año y con alternativas de almacenamiento. Ninguna de esas entradas publicadas demuestra que todas las claves existan en un sitio determinado.
Resumen
- HUMAN describe un Sensor, un Detector y un Enforcer. La recopilación en el navegador, el análisis de riesgo en la nube y la política del servidor son etapas separadas; una observación del navegador no permite establecer la decisión final.
- La descripción general de detección declara familias de señales. Sus referencias al renderizado, los objetos de ventana y los tiempos de interacción no constituyen un inventario observado de API de JavaScript.
- Las entradas publicadas
_px*,_pxhd,_pxvidypxctstienen distintos fines y duraciones. La caducidad de una cookie no especifica la conservación en el servidor. - Los identificadores aleatorios de visitante y los identificadores transformados mediante hash pueden seguir conectando actividad. Ni la etiqueta de cookie propia ni una finalidad de seguridad demuestran anonimato o cumplimiento legal.
- Ninguna observación V8 actual aceptada respalda aquí un hallazgo sobre API concretas. Los eventos V8 atribuidos a su fuente podrían demostrar accesos específicos al navegador en condiciones registradas, pero la transmisión y el uso posterior necesitarían pruebas adicionales.
Contenido
- Cómo se reparten las responsabilidades Sensor, Detector y Enforcer
- Grupos de señales declarados y decisiones sobre privacidad
- Los patrones de interacción difieren del contenido introducido
- Qué podría demostrar un evento V8
- Almacenamiento: finalidades, duraciones y alternativas
- Identificadores, atributos de cookies y conservación
- Controles del navegador y responsabilidades del sitio
- Conclusión práctica
Cómo se reparten las responsabilidades Sensor, Detector y Enforcer
La descripción general de Applications Protection de HUMAN presenta tres elementos principales: Sensor, Detector y Enforcer. Sus nombres identifican responsabilidades que resulta fácil confundir cuando el visitante solo ve una página del navegador. El Sensor recopila información del lado del navegador sobre dispositivos, comportamiento y actividad de red. El Detector es el servicio de análisis de riesgo en la nube. El Enforcer aplica una decisión en infraestructuras como una CDN, un balanceador de carga o el servidor de origen.
Según esa descripción, el Detector evalúa datos de solicitudes procedentes tanto del Sensor como del Enforcer. Determina una puntuación de riesgo de 0-100, que el Sensor cifra o codifica y coloca en una cookie del cliente. La cookie transporta información entre las etapas del navegador y del servidor. Su presencia no convierte al navegador en la autoridad sobre la puntuación, y la escala publicada no identifica qué puntuaciones hacen que un sitio concreto restrinja el acceso.
El Enforcer recibe la puntuación mediante la cookie de la solicitud del cliente o, cuando falta la cookie o no es válida, la solicita a través de la Risk API. Esa alternativa documentada importa para interpretar la privacidad. El estado de las cookies del navegador es una entrada de una arquitectura más amplia. La ausencia de una cookie no demuestra que se haya detenido la evaluación de solicitudes en el servidor, y un registro limitado al navegador no puede describir todas las entradas que el Enforcer envía al Detector.
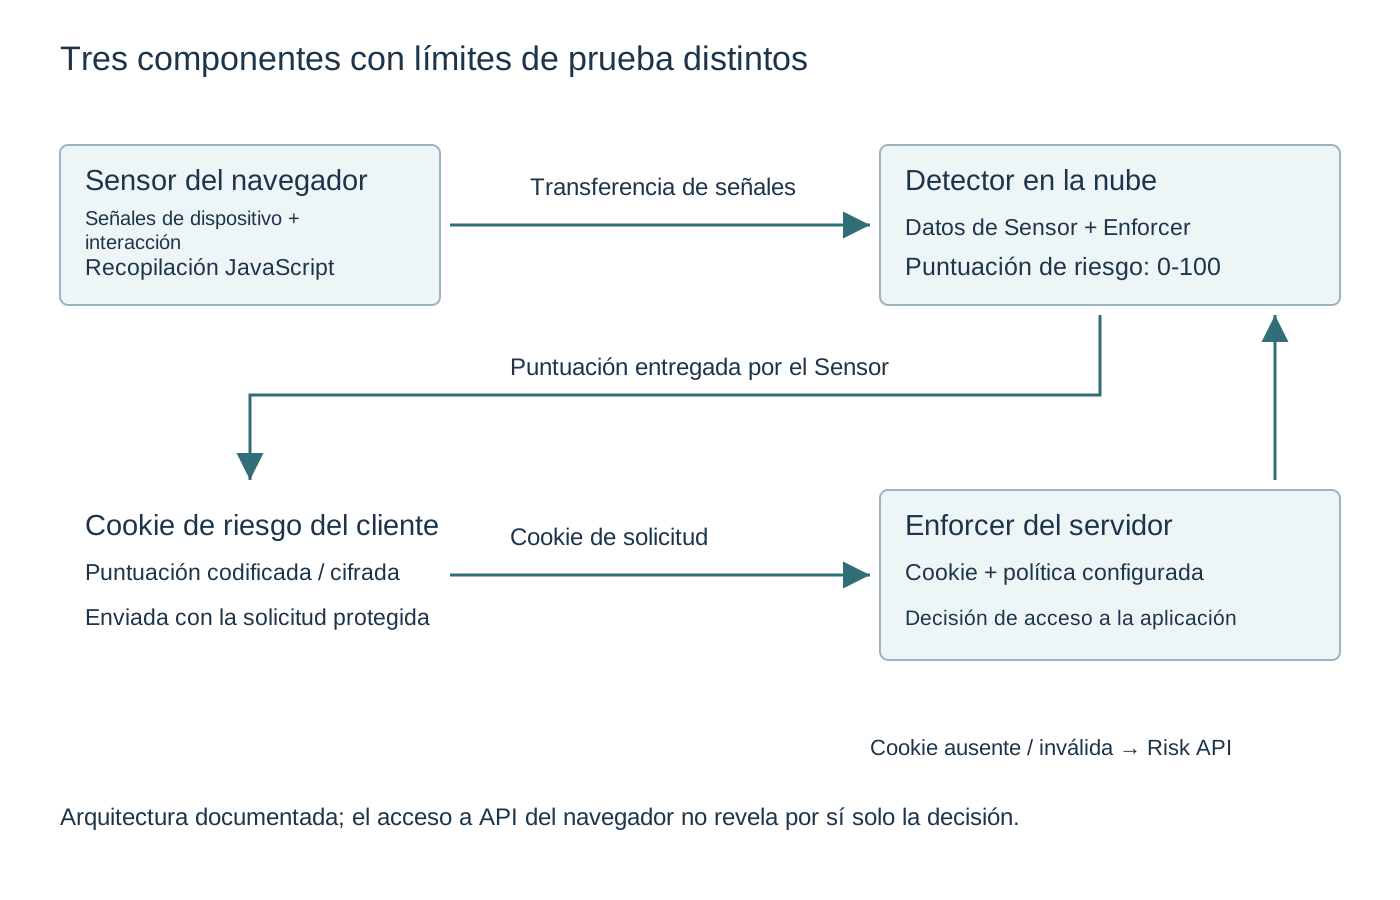
El mismo overview.md atribuye al Enforcer la decisión final de bloquear o permitir mediante la puntuación y las reglas de política configuradas en HUMAN Console. Por tanto, declarar que las características del navegador contribuyen a la evaluación no demuestra que una sola característica determine el acceso. Tampoco demuestra que dos sitios que usan el servicio tomen decisiones idénticas. La configuración de políticas y la información disponible en el servidor quedan fuera de una observación de las interfaces del navegador.
El ámbito del producto es igualmente importante. La página de arquitectura se refiere expresamente a Applications Protection, mientras que el documento de cookies enumera varios productos de HUMAN, entre ellos Bot Defender, Sightline Cyberfraud Defense y Code Defender. El nombre PerimeterX conecta el tema con una terminología conocida de seguridad del navegador; no convierte todas las funciones de los productos HUMAN en un único esquema de recopilación. Una afirmación sobre una entrada de almacenamiento debe conservar los productos a los que la fuente atribuye su uso.
La arquitectura también distingue las opciones de infraestructura. HUMAN recomienda un Enforcer del lado del servidor, mientras que el Sensor se carga mediante un fragmento de JavaScript. Su política de privacidad, sección 2: datos como encargado del tratamiento, de alcance más amplio, describe un Producto que puede incluir, a elección del cliente, una etiqueta de detección del lado del cliente, integración del lado del servidor y un servicio de consumo de registros. Esos términos de la política abarcan un Producto más amplio que el diagrama de Applications Protection. El inventario de integración de un sitio debe identificar qué componentes utiliza realmente antes de atribuir a su implementación las posibles vías de recopilación de la política.
Grupos de señales declarados y decisiones sobre privacidad
La descripción general de detección describe cientos de indicadores procedentes del navegador, dispositivos móviles y la red. Sus ejemplos incluyen un HUMAN ID basado en cookies, capacidades de renderizado visual y de audio, origen y tipo de tráfico, objetos de ventana, complementos y extensiones del navegador. Son categorías declaradas por el proveedor. Establecen la amplitud de la descripción publicada, sin demostrar qué interfaces lee un script actualmente implementado ni con qué frecuencia lo hace.
La siguiente matriz registra el límite de las fuentes a fecha de 14 de noviembre de 2026. Cada decisión se refiere a una pregunta de privacidad, no a una puntuación de detección. La columna de pruebas distingue una declaración oficial de la observación adicional necesaria para describir una implementación. Ninguna fila ofrece una lista de llamadas JavaScript obligatorias, una predicción de aceptación por un sitio ni una estimación del poder identificador.
| Grupo de señales | Declaración pública | Pregunta de privacidad | Pruebas necesarias para decidir sobre una implementación |
|---|---|---|---|
| Navegador y dispositivo | bd-detection-overview.md menciona características del dispositivo, objetos de ventana, complementos y extensiones | ¿Qué información del entorno se expone durante la visita? | Eventos atribuibles del navegador y contexto de implementación antes de nombrar interfaces exactas |
| Renderizado | La misma fuente menciona capacidades de renderizado visual y de audio | ¿Podrían las características dependientes del dispositivo contribuir a la correlación? | Un acceso observado de renderizado, evaluando por separado su finalidad y transmisión |
| Red | Detección menciona origen y tipo de tráfico; overview.md incluye información de solicitudes del Enforcer | ¿Qué información procede de la solicitud en lugar de un script de página? | Detalles de integración del servidor junto con pruebas del navegador |
| Interacción | Detección menciona clics, toques, cadencia y tiempos | ¿Las mediciones del comportamiento son distintas del contenido introducido? | Pruebas de eventos y flujo de datos antes de afirmar que se recopila contenido |
| Continuidad | La documentación de almacenamiento menciona _pxvid, pxcts y px_hvd | ¿Pueden asociarse visitas o pestañas mediante un identificador? | Producto pertinente, ámbito del almacenamiento y ciclo de vida antes de afirmar persistencia real |
El renderizado ilustra la diferencia entre una familia y una implementación. El bd-detection-overview.md de HUMAN menciona capacidades de renderizado visual y de audio. Esa redacción no identifica una operación de dibujo, un grafo de audio, un formato de salida ni una API del navegador concretos. Distintas implementaciones pueden usar mediciones diferentes dentro de la misma familia. Nombrar una interfaz exacta basándose en esa declaración añadiría información que la fuente no contiene.
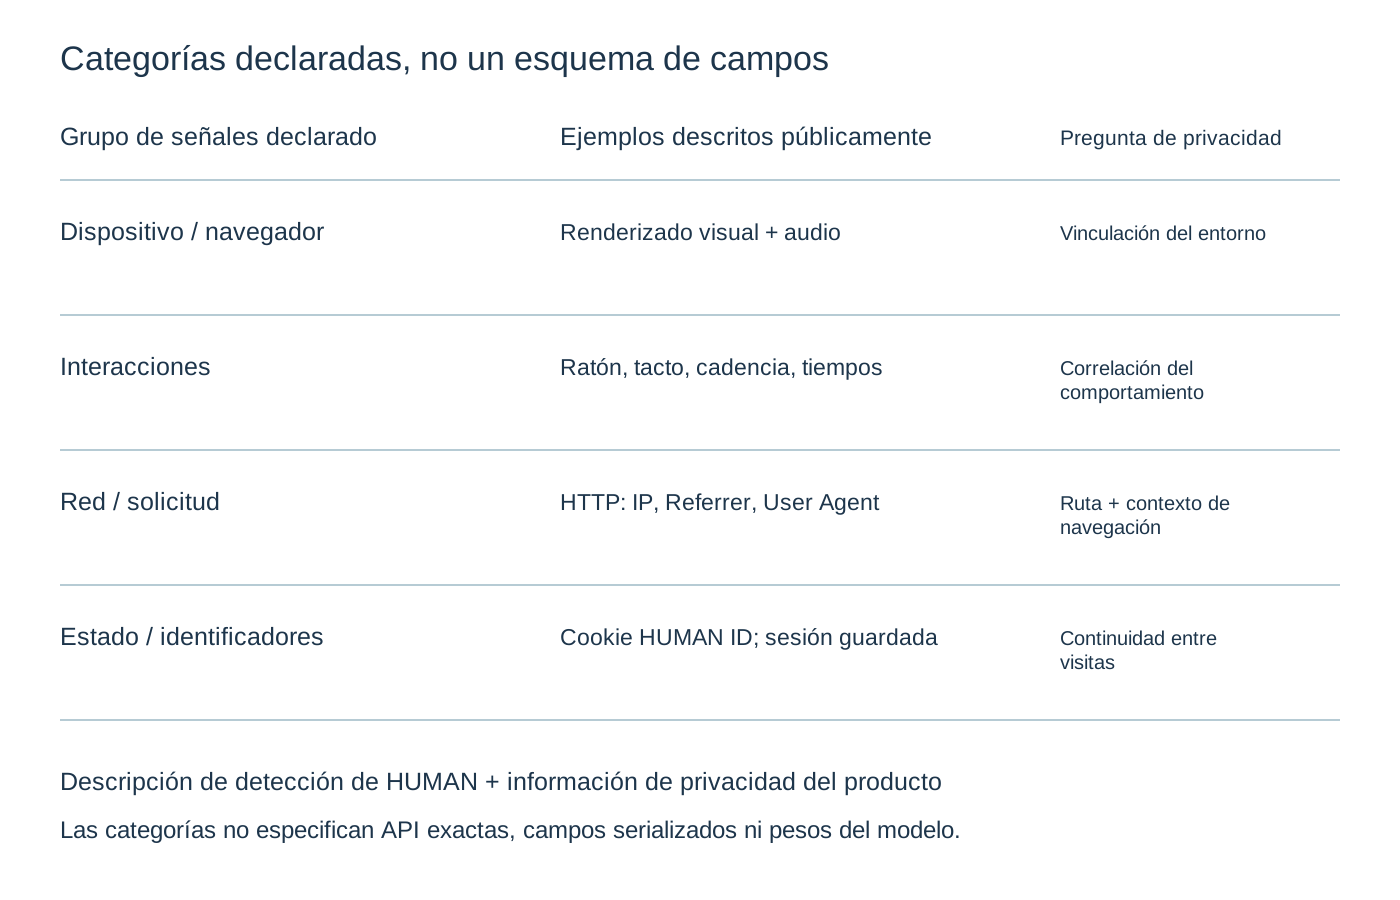
La misma cautela se aplica al grupo de navegador y dispositivo. Los objetos de ventana, complementos y extensiones son ejemplos en bd-detection-overview.md; no afirman que un script pueda enumerar todo el software instalado. La exposición del navegador varía según las restricciones de las interfaces y el contexto de ejecución. Una descripción de privacidad puede identificar la categoría y dejar sin resolver su alcance concreto hasta que una observación atribuible establezca qué ocurrió.
Para el grupo de red, la política del Producto y del encargado del tratamiento aporta ejemplos más concretos que la descripción general de detección: partes de la información de solicitudes HTTP, incluidas la dirección IP, HREF, Referrer y User Agent. Estos ejemplos pertenecen a la descripción del Producto en la política, no a una lista observada de API del Sensor. Orientan al operador del sitio hacia el tratamiento de solicitudes y la integración del servidor, además de los scripts de página. La descripción general de las huellas del navegador aborda la cuestión más amplia de la identificación; la cuestión adicional específica de HUMAN es la combinación del contexto de las solicitudes con las señales del navegador.
HUMAN también describe en bd-detection-overview.md comparaciones con perfiles elaborados a partir de conjuntos agregados de clientes y recursos externos. Su política del Producto y del encargado del tratamiento añade otra vía de recopilación: los clientes pueden transmitir opcionalmente parámetros e información de servicios web de terceros integrados para elaborar informes. Los ejemplos mencionados son identificador de campaña, identificador de cuenta, identificador de emplazamiento e identificador de anuncio. La política dice que algunos servicios proporcionan macros para transmitir esos identificadores y que los clientes pueden optar por enviarlos a HUMAN para obtener informes sobre actividad no humana y otros comportamientos fraudulentos.
Identificadores aportados por el sitio e identificadores de visitante del navegador
Un account ID opcional tiene un origen distinto del identificador de visitante generado aleatoriamente descrito para _pxvid. El primero es un parámetro de informes aportado por el cliente en la política del Producto; el segundo es una entrada de cookie del navegador en la referencia de almacenamiento. La política no dice que el identificador de cuenta represente siempre a un usuario que haya iniciado sesión en el sitio, ni que su formato coincida con el identificador del navegador. La decisión útil consiste en establecer qué representa el parámetro del cliente antes de describir la relación entre un informe y una persona, campaña o cuenta.
Un campaign ID, placement ID o ad ID puede describir el contexto de los informes en lugar de una característica del navegador. Su presencia en la política significa que un inventario de recopilación limitado a superficies de huella sería incompleto para una integración que utilice esas opciones. El operador de un sitio debe distinguir la información aportada por su propia configuración de la obtenida mediante observación del navegador. Estas categorías pueden llegar al mismo servicio y requerir, aun así, explicaciones diferentes sobre origen, finalidad y elección del cliente.
El carácter opcional de esos parámetros es importante. La sección 2 no dice que todos los clientes los activen, que toda integración de Bot Defender envíe identificadores publicitarios ni que cada visita lleve los cuatro ejemplos. Su redacción identifica una posibilidad de informes controlada por el cliente dentro del ámbito del Producto de HUMAN. Para una integración real, la decisión es si esos parámetros están configurados y qué significan. La declaración publicada respalda esa pregunta; no proporciona la configuración del sitio ni un registro de transmisión.
Esto también cambia la interpretación de la afirmación sobre _px* según la cual su cookie no corresponde a un ID de usuario de una aplicación web. Esa afirmación describe la familia de cookies. Es compatible con otra vía opcional para parámetros de informes aportados por el cliente en otra parte del Producto. Ninguna fuente debe ampliarse para abarcar la otra: la descripción de la cookie no promete que el servicio completo nunca reciba información relacionada con cuentas, y el parámetro opcional de cuenta de la política no demuestra que la cookie lo contenga.
Los patrones de interacción difieren del contenido introducido
En el apartado de aprendizaje automático y modelos predictivos, el bd-detection-overview.md de HUMAN menciona anomalías de interacción relacionadas con clics del ratón, toques de pantalla, cadencia y tiempos. Esa declaración se refiere a patrones de interacción. No dice que se recopile el contenido de todos los campos de texto, contraseñas o cuerpos de mensajes. Equiparar una referencia a clics con un registro completo de lo introducido por el usuario cambiaría la afirmación de metadatos de comportamiento a recopilación de contenido sin pruebas que la respalden.
La información de interacción también tiene una dimensión temporal. Una propiedad aislada del navegador puede describir un entorno en un momento, mientras que la cadencia describe relaciones entre actividades. La referencia de HUMAN a los tiempos plantea, por tanto, preguntas sobre ventanas de observación y asociación, incluso cuando los datos medidos no contienen texto. La descripción general de detección no especifica esas ventanas ni los períodos de conservación. Las duraciones publicadas de cookies no pueden sustituir un calendario de conservación de registros de comportamiento.
La explicación sobre las mediciones de Cloudflare Turnstile separa la medición del lado del navegador de un resultado de verificación. La arquitectura de HUMAN introduce otra cuestión práctica: el Enforcer combina una puntuación con la política del cliente. Para un sitio que elige su explicación a los visitantes, esa distinción determina si la explicación trata de las señales de interacción recopiladas o del papel del servicio en una decisión de política. Una categoría de clics o toques responde a la primera pregunta, no al motivo de una respuesta individual.
Los datos de interacción también pueden tener distintos significados según el contexto. Los tiempos durante la carga de una página, la actividad dentro de una pestaña y la asociación entre visitas son relaciones diferentes. La referencia de almacenamiento llama expresamente a pxcts un mecanismo de sesión entre pestañas, pero no vincula esa clave con un modelo de comportamiento concreto. Un identificador entre pestañas establece una finalidad declarada de continuidad; no revela qué características de interacción asocia el Detector con ese identificador.
Qué podría demostrar un evento V8
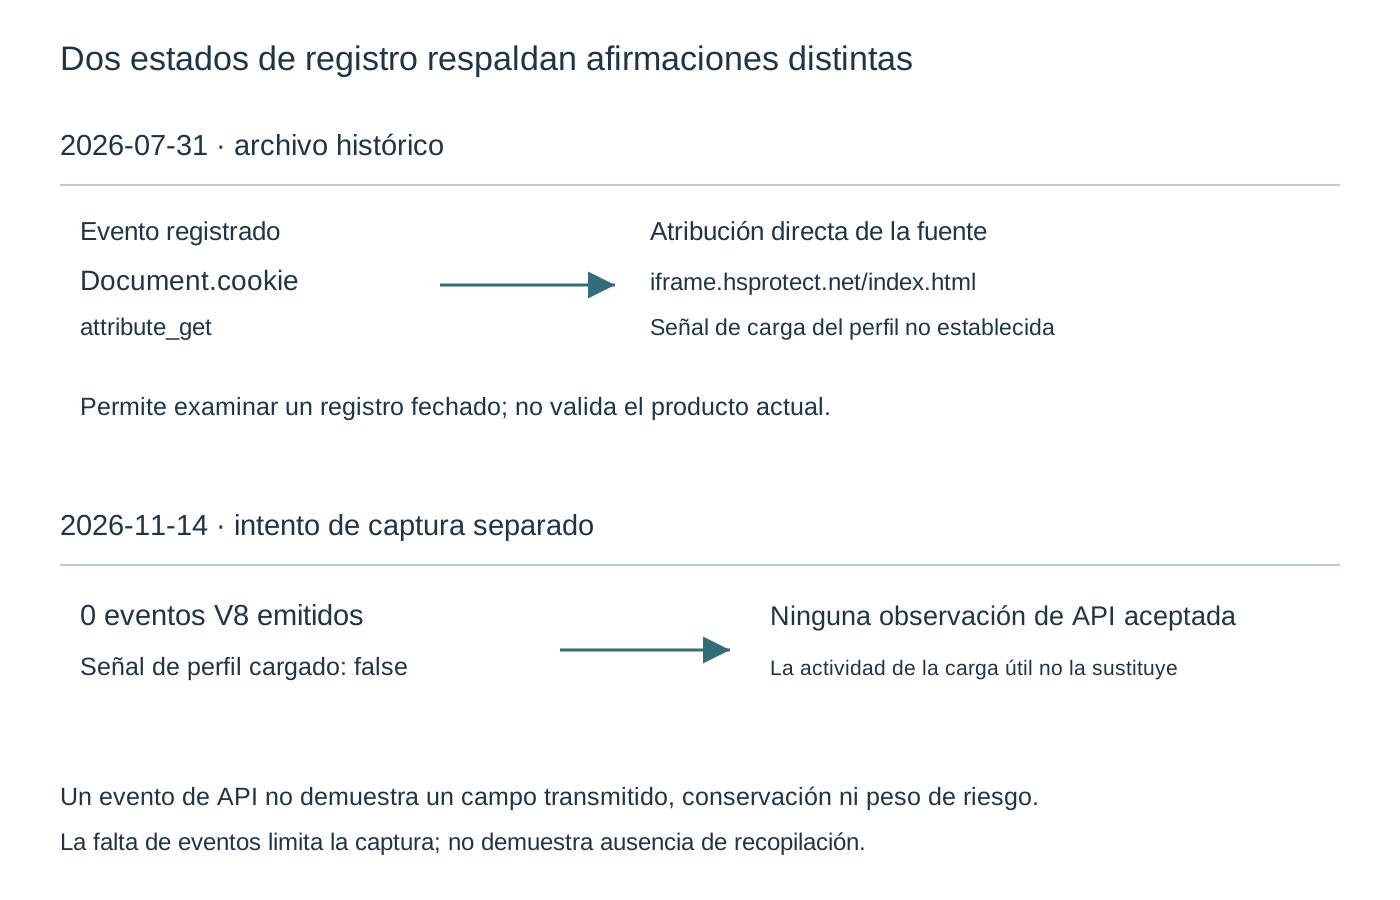
Un evento V8 real atribuido a su fuente puede respaldar una afirmación acotada de ejecución: un script concreto accedió a una interfaz específica del navegador durante una ejecución registrada. El registro necesita suficiente contexto para distinguir la fuente ejecutada, el tipo de evento y el entorno. Las pruebas --bot-v8-log de BotBrowser pertenecen a esa categoría de observación. Son pruebas más directas de acceso a interfaces del navegador que una interpretación reconstruida de código protegido del proveedor, pero siguen siendo pruebas de una sola ejecución.
A fecha de 14 de noviembre de 2026, ninguna observación V8 actual aceptada respalda una afirmación sobre API específicas de una implementación para este tema. El intento de captura reciente no produjo eventos utilizables del proceso de renderizado y no se consiguió confirmar la carga del perfil. La causa de la ausencia de registro sigue sin resolverse. La falta de eventos establece una limitación del registro; no demuestra que el Sensor no accediera a interfaces del navegador ni que los controles de privacidad del navegador produjeran un resultado concreto.
Existen registros históricos del proceso de renderizado como pista de investigación separada. Su entorno y la confirmación del perfil siguen sin resolverse, de modo que no establecen el comportamiento de una implementación actual ni una capacidad validada de BotBrowser. La antigüedad de un archivo, su atribución de fuente y su entorno son propiedades separadas. Encontrar registros auténticos de eventos mejora la categoría probatoria frente a un total de elementos de un recolector, pero no satisface automáticamente las tres propiedades para una nueva conclusión.
| Categoría de pruebas | Qué puede demostrar | Qué sigue necesitando pruebas |
|---|---|---|
Declaración pública en bd-detection-overview.md | Familias de señales que HUMAN dice utilizar | Accesos exactos en una implementación especificada |
| Evento V8 atribuido a su fuente | Un acceso a una interfaz del navegador en la ejecución registrada | Cobertura más amplia, finalidad de recopilación y representación transmitida |
| Solicitud de red o callback del recolector | Actividad en el límite de red o callback registrado | Qué operación del navegador produjo cada elemento |
| Observación del almacenamiento | Existía una clave en el ámbito observado en ese momento | Su ciclo de vida completo y la conservación remota |
| Respuesta del sitio | La solicitud registrada recibió esa respuesta | El razonamiento del Detector y resultados con políticas alternativas |
El nombre de una interfaz por sí solo no basta para interpretarla. Una lectura, una llamada a un método y un valor devuelto pueden tener distintos significados. La atribución también importa: una página puede ejecutar código de la aplicación, scripts de terceros y actividad gestionada por el navegador en contextos relacionados. Un evento --bot-v8-log necesita una conexión respaldada con la fuente pertinente antes de que el acceso pueda describirse como una observación del Sensor de HUMAN. La simple coexistencia en una página no aporta esa atribución.
La cobertura es otra condición independiente. Un registro de eventos refleja las páginas, contextos y actividades que realmente se produjeron mientras el registro funcionaba. Puede establecer un acceso observado sin demostrar que se ejecutaran todas las ramas pertinentes. Por ello, un total de etiquetas distintas es una propiedad de una captura y de su método de clasificación, no un inventario completo de API del producto. Las interfaces no observadas pueden no utilizarse, quedar fuera de la actividad realizada o estar fuera de la cobertura efectiva del registrador.
La separación entre acceso y transmisión también limita las conclusiones de privacidad. Una operación del navegador puede producir un resultado intermedio, una decisión local o datos incorporados después a una solicitud. Las pruebas de que ocurrió la operación no identifican qué resultado salió del navegador. Esta distinción también se aplica al account ID opcional de la política del Producto: un registro de interfaces del navegador no demuestra por sí solo que un cliente configurara o transmitiera ese parámetro de informes. Una afirmación de transmisión necesita pruebas en el límite de integración pertinente, ya sea del lado del navegador, del servidor o basado en registros.
La explicación sobre señales y privacidad de DataDome distingue las declaraciones actuales de la etiqueta de las pruebas históricas sobre componentes y versiones específicos. El problema probatorio de HUMAN aquí es el estado del registro: existe material histórico del proceso de renderizado, mientras que el intento de noviembre carece de eventos utilizables y de confirmación aceptada del perfil. La identidad del componente y la validez del registro son requisitos diferentes. Un evento auténtico de archivo puede satisfacer la atribución de fuente y dejar sin resolver el entorno necesario para una afirmación sobre el producto actual.
Almacenamiento: finalidades, duraciones y alternativas
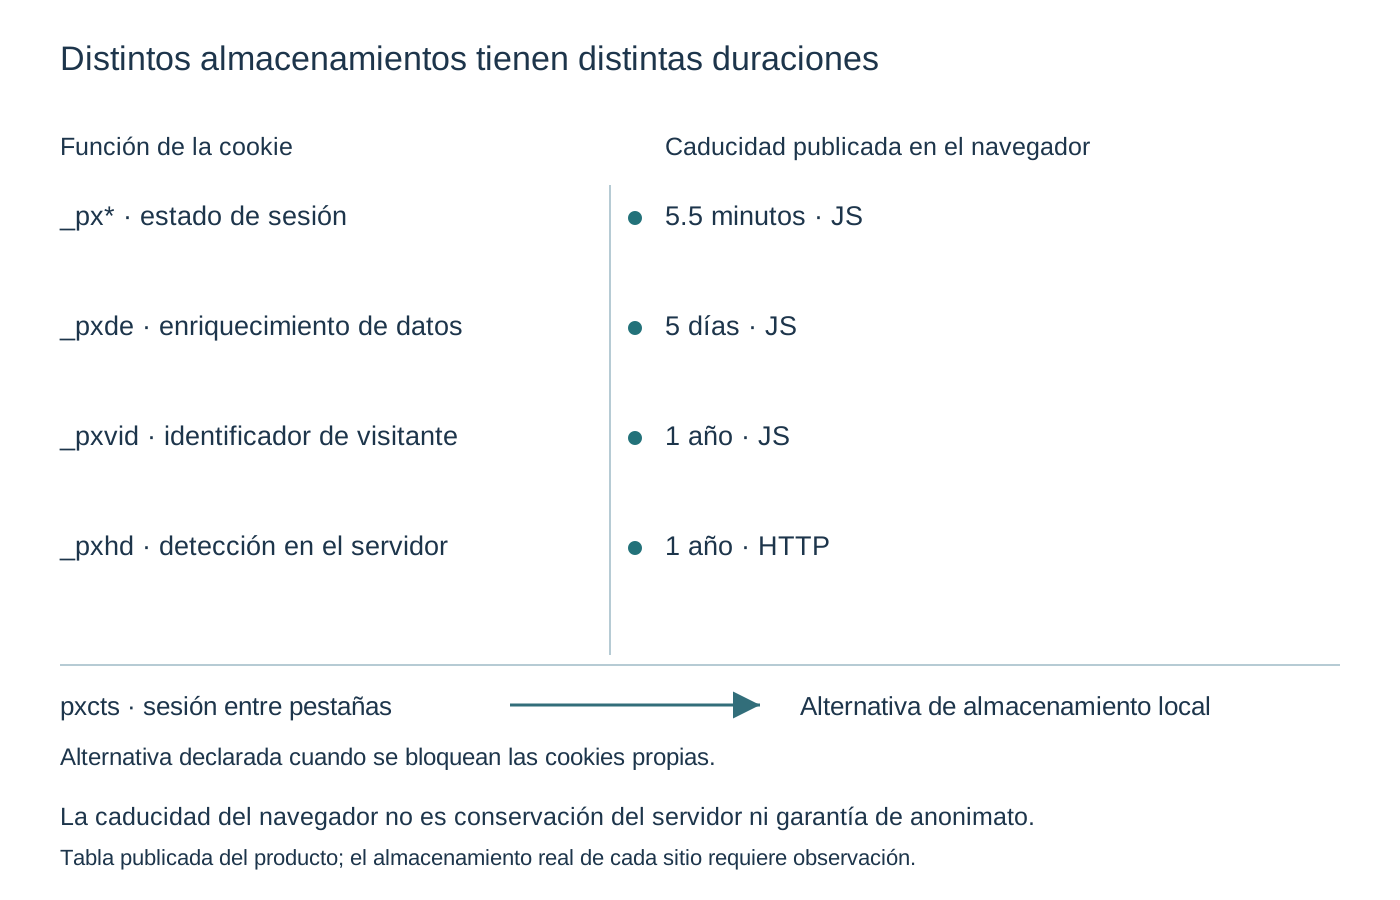
El documento Use of cookies & web storage de HUMAN enumera cookies, almacenamiento local y almacenamiento de sesión de varios productos. La tabla siguiente relaciona algunas finalidades documentadas con sus duraciones publicadas. Es un mapa de finalidades y duraciones, no una observación de que todas las entradas aparezcan juntas. Deben conocerse el producto utilizado, la política del navegador y la configuración del sitio antes de aplicar una fila a una implementación individual.
| Entrada | Almacenamiento y finalidad documentada | Duración publicada | Productos incluidos en la fuente |
|---|---|---|---|
_px*, incluidas _px, _px2, _px3 | Familia de cookies JavaScript que mantiene una sesión HUMAN | 5.5 minutos | Sightline Cyberfraud Defense y Bot Defender |
_pxde | Cookie JavaScript para enriquecimiento de datos | 5 días | Sightline Cyberfraud Defense y Bot Defender |
_pxhd | Cookie HTTP para detección en el servidor, con un identificador aleatorio de visitante | 1 año | Sightline Cyberfraud Defense y Bot Defender |
_pxvid | Cookie JavaScript para detección en el navegador, con un identificador aleatorio de visitante | 1 año | Sightline Cyberfraud Defense, Bot Defender y Code Defender |
pxcts | Cookie JavaScript que mantiene una sesión entre pestañas | Sesión | Sightline Cyberfraud Defense, Bot Defender y Code Defender |
Alternativa de pxcts | Almacenamiento local que conserva datos de sesión si se bloquean cookies propias | La tabla de almacenamiento local no da una duración fija | Los mismos tres productos |
px_hvd | Almacenamiento local con un identificador de visitante transformado mediante hash | No se proporciona duración fija | Sightline Cyberfraud Defense y Bot Defender |
_pr_c | Almacenamiento de sesión con el UUID del cliente de la sesión anterior para asociar sesiones | No se proporciona duración numérica | Sightline Cyberfraud Defense y Bot Defender |
px_fp | Almacenamiento de sesión con datos de huella como alternativa cuando no está disponible el almacenamiento local | No se proporciona duración numérica | Sightline Cyberfraud Defense y Bot Defender |
La duración de 5.5 minutos de _px* describe la caducidad de esa familia de cookies. No describe la duración de todos los identificadores del sistema. El mismo documento atribuye un año a _pxhd y _pxvid. Tratar la caducidad más corta como duración de toda asociación borraría una distinción sustancial del diseño de almacenamiento publicado. Cada entrada necesita su propia finalidad y duración, aunque varias entradas sirvan al mismo producto.
La relación de pxcts es más específica que una afirmación general de que el almacenamiento puede persistir. HUMAN describe expresamente una alternativa que pasa de cookies a almacenamiento local cuando se bloquean las cookies propias. La entrada de almacenamiento local conserva una finalidad de datos de sesión, pero su tabla no establece la caducidad de sesión de la cookie como plazo fijo del almacenamiento local. Por tanto, deben considerarse conjuntamente el tipo de almacenamiento del navegador y el ciclo de vida de la aplicación antes de afirmar cuándo se elimina esa alternativa.
La entrada px_fp describe otra alternativa: datos de huella en el almacenamiento de sesión cuando no está disponible el almacenamiento local. No es el mismo camino que pxcts, referido al bloqueo de cookies propias. Combinar ambos como «las cookies se copian por todas partes» tergiversaría la fuente. Las condiciones y finalidades documentadas difieren, y ninguna entrada demuestra que un navegador concreto ejecutara la alternativa durante una visita.
La descripción de _pr_c también merece una lectura literal. HUMAN denomina su función asociación entre sesiones y dice que contiene el UUID del cliente de la sesión anterior. Su ubicación en el almacenamiento de sesión no anula esa finalidad declarada. El ciclo de vida del contenedor de almacenamiento y la información representada por un valor responden a preguntas diferentes. Comprender cómo una implementación lo rellena o elimina requiere pruebas del ciclo de vida adicionales a la etiqueta del contenedor.
Para _pxde, la fuente describe enriquecimiento y menciona información de identificación de incidentes y control de acceso transformada mediante hash. Su caducidad de 5 días no explica la construcción del hash, si los valores pueden asociarse con otros registros ni cuándo se elimina la información relacionada del servidor. La distinción útil para la privacidad es entre una entrada de enriquecimiento y un identificador de visitante, no afirmar que todos los valores con hash tienen propiedades identificadoras idénticas. No hace falta conocer el contenido de las cookies para mantener esa distinción.
Por último, la clasificación como cookies propias en use-of-cookies-web-storage.md se refiere al contexto de almacenamiento. No identifica a todos los encargados del tratamiento con acceso a información relacionada ni demuestra asociación entre dominios. La lista documentada de productos es más amplia que cualquier sitio individual. Un inventario de una implementación debe identificar el dominio, producto y ámbito de almacenamiento pertinentes antes de convertir este mapa publicado en una afirmación sobre recopilación o persistencia reales.
Identificadores, atributos de cookies y conservación
HUMAN describe los identificadores de visitante _pxvid y _pxhd como generados aleatoriamente. La aleatoriedad describe cómo se origina un identificador; la vinculabilidad trata de si el mismo identificador puede asociar actividad posterior. Un valor aleatorio puede facilitar continuidad sin contener el nombre de una persona ni su número de cuenta del sitio. Por tanto, la ausencia de un identificador directo de cuenta no resuelve si las visitas pueden conectarse en el ámbito donde ese valor está disponible.
La fila _px* dice que la cookie de sesión no corresponde a un ID de usuario en la aplicación web y no almacena información de identificación personal. Son declaraciones de HUMAN sobre la familia de cookies enumerada. No demuestran que todo el tratamiento relacionado del servicio sea anónimo. La misma fila menciona identificadores de visitante y de sesión, mientras otras filas describen finalidades de continuidad. La interpretación de privacidad debe considerar las relaciones entre registros, no solo si una cookie contiene información de identidad legible.
El uso de hash plantea una cuestión relacionada. La entrada de almacenamiento local px_hvd se describe como un identificador de visitante transformado mediante hash. Un hash puede cambiar la representación y conservar una asociación útil para el sistema. Que el resultado pueda vincularse depende de las entradas, estabilidad, ámbito e información auxiliar disponible. La tabla pública de almacenamiento no ofrece suficientes detalles para demostrar anonimato irreversible, y la palabra «hash» no debería tratarse como una explicación completa de la protección de privacidad.
Los atributos de cookies responden a otra pregunta. El use-of-cookies-web-storage.md de HUMAN dice que sus cookies no incluyen HttpOnly y Secure de forma predeterminada. Explica que el Sensor necesita acceso desde scripts y que el sistema admite HTTP y HTTPS. También dice que puede establecerse Secure cuando todo el tráfico, incluidas las API, utiliza HTTPS. Estas afirmaciones describen valores predeterminados y opciones documentadas, no atributos observados en todas las implementaciones.
HttpOnly restringe el acceso de scripts del cliente. Secure restringe la transmisión de cookies a HTTPS. Un tipo de cookie HTTP como la clasificación _pxhd de la tabla no debe interpretarse como prueba del atributo HttpOnly, y «cookie JavaScript» no debe interpretarse como prueba de ausencia de HTTPS. Las restricciones de transporte y la lectura desde scripts son propiedades independientes. Ambas requieren los atributos reales de las cookies al evaluar un sitio concreto.
La fuente también describe cifrado, hash y firmas como protección de la información transportada por cookies. Esos mecanismos pueden cumplir finalidades de confidencialidad o integridad, pero su presencia no demuestra que el tratamiento no pueda conectar solicitudes. Un token de continuidad firmado o cifrado puede seguir cumpliendo su función de asociación prevista. Del mismo modo, la descripción de la puntuación 0-100 de la arquitectura no dice si un visitante puede interpretar la cookie ni si el servicio conserva observaciones relacionadas.
La caducidad y la conservación necesitan respuestas separadas. La caducidad de un año de la fila _pxvid se refiere a la cookie del navegador. La fuente no especifica el período de conservación en el servidor para las observaciones asociadas a ese identificador. Eliminar una cookie puede cambiar el estado futuro del navegador, pero no demuestra la eliminación de registros del servicio. A la inversa, que una cookie siga existiendo en el navegador no demuestra que todos los registros relacionados del servidor sigan almacenados durante toda su vigencia.
Tratamiento del Producto y destinatarios declarados
La sección de datos como encargado del tratamiento de la política de privacidad describe expresamente a HUMAN actuando como encargado del tratamiento o proveedor de servicios respecto de información recopilada de clientes para prestar el Producto. Dice que la recopilación, el uso y la divulgación se rigen por los contratos con los clientes. Es información sustantiva sobre el tratamiento del servicio que ya está disponible públicamente. Identifica una relación contractual y un ámbito de tratamiento, mientras que el acuerdo aplicable del cliente proporciona las condiciones específicas de la implementación. No convierte la descripción más amplia del Producto en la política en una lista de conductas realizadas por toda instalación de Bot Defender.
En las disposiciones de uso y divulgación de la sección 2, HUMAN dice que los datos como encargado del tratamiento pueden integrarse en el Producto y compartirse con otros clientes para mejorar las funciones antifraude. Es una posibilidad declarada que implica uso posterior y destinatarios, más allá de almacenar una cookie propia. La política no identifica qué registros se comparten para un cliente o visitante concreto. Un sitio que evalúe esa disposición necesita determinar cómo su acuerdo e integración contemplan ese uso, sin suponer ni que se comparte toda la información recopilada ni que el almacenamiento propio excluye compartir con otros clientes.
HUMAN declara en su política del Producto que su principal medio de proporcionar información a los clientes son los informes agregados a través del Producto, incluido un panel con control de acceso. La palabra «principal» importa: el mismo párrafo permite por separado proporcionar ciertos identificadores de los datos como encargado del tratamiento a entidades gubernamentales con fines antifraude y de inteligencia, sin atribuirlos a una organización cliente concreta de HUMAN. La falta de atribución al cliente describe esa condición de divulgación. No dice que los identificadores no puedan conectar actividad ni demuestra que una entidad gubernamental haya recibido información de un sitio particular.
Estas cláusulas se refieren a destinatarios distintos y deben mantenerse separadas al evaluar una integración. Un informe al cliente es información que se devuelve al cliente; la posible comunicación a otros clientes apoya las funciones del Producto; la posible divulgación gubernamental concierne a ciertos identificadores y a los fines declarados de las entidades. La sección 2 no proporciona un registro de destinatarios por implementación. La pregunta práctica para un cliente es qué disposiciones se aplican a sus datos como encargado del tratamiento según su contrato, incluidas las condiciones que rigen esos posibles usos y divulgaciones.
Las disposiciones sobre usos adicionales de la misma sección del Producto dicen que HUMAN puede utilizar los datos como encargado del tratamiento para la seguridad y la analítica del Producto, con la detección de patrones de comportamiento como ejemplo. La sección también permite la agregación para promoción corporativa general y comparaciones de referencia del sector. Esas finalidades declaradas distinguen el análisis de seguridad de los usos de información agregada más allá de evaluar una solicitud individual. Un cliente que evalúe la limitación de finalidad debe identificar el tratamiento permitido aplicable a su integración. Los ajustes de coherencia del navegador no pueden cambiar esas finalidades contractuales una vez facilitada la información al servicio.
La sección 2 también describe posibles divulgaciones a proveedores de servicios, cuando lo exijan la ley o procedimientos legales y en determinadas operaciones empresariales, como una fusión o venta. Son declaraciones de política sobre posibles circunstancias de tratamiento. No constituyen pruebas de una transferencia observada ni del acceso de un destinatario actual al registro de un visitante. La información de un sitio concreto debe distinguir su relación de servicio de las condiciones de transacciones hipotéticas, mientras que su evaluación del servicio debe tener en cuenta las disposiciones contractuales pertinentes que cubren ambas.
La sección del Producto y del encargado del tratamiento no ofrece un período numérico de conservación para estos registros. El lenguaje sobre conservación de la sección anterior de la política, relativa al responsable del tratamiento, se refiere a otra condición de tratamiento y no puede reasignarse a los datos del Producto. La respuesta disponible es, por tanto, asimétrica: la sección 2 aporta información real sobre vías de recopilación, informes, finalidades y posibles destinatarios, mientras que la duración de los datos de este cliente tratados por HUMAN como encargado sigue necesitando información contractual o del servicio aplicable. Un período de conservación del Producto no especificado debe permanecer sin especificar, sin inferirse de _pxvid ni de las condiciones del responsable del tratamiento.
La clasificación de un sitio como «Estrictamente necesaria» o «Analítica» también difiere de una conclusión jurídica. La tabla de almacenamiento de HUMAN proporciona esas categorías para sus entradas, pero no evalúa todas las jurisdicciones, finalidades de sitios ni implementaciones. El cumplimiento legal requiere los hechos y obligaciones aplicables. Ni elegir un navegador centrado en la privacidad ni citar la categoría de una cookie del proveedor demuestra cumplimiento, anonimato o ausencia de obligaciones de tratamiento para el operador del sitio.
Controles del navegador y responsabilidades del sitio
La descripción general de huellas del navegador de BotBrowser describe controles basados en perfiles para la información expuesta por el navegador. Dentro de la matriz de señales de HUMAN, esos controles atañen al lado del navegador y del renderizado. Pueden favorecer la coherencia de lo que encuentra el contenido web. No configuran el procesamiento del Detector, no cambian las condiciones contractuales de conservación de un sitio ni deciden cómo aplica el Enforcer su política.
La guía de Bot Script de BotBrowser describe un contexto de automatización privilegiado y acceso al depurador. Ese contexto puede apoyar una observación autorizada del navegador, pero no es una fuente de información sobre los acuerdos de HUMAN con sus clientes. La distinción es práctica para reunir pruebas: un evento del navegador corresponde al registro de ejecución, un parámetro opcional de informes a la configuración de la integración y un uso posterior permitido a las condiciones de tratamiento del servicio. Ninguno de esos registros sustituye a los demás.
Para un visitante, la alternativa publicada de pxcts es una razón para distinguir los controles de cookies de una evaluación completa del almacenamiento. Cambiar un permiso de almacenamiento no demuestra que todos los mecanismos de continuidad documentados queden inhabilitados. Los controles del navegador deben evaluarse frente al tipo de almacenamiento y al ámbito del sitio pertinentes, considerando por separado las consecuencias funcionales. Es una cuestión de privacidad y compatibilidad, no una vía hacia un resultado garantizado de aplicación de políticas.
Para el operador de un sitio, la política del Producto hace más concreta la revisión de la integración. Debe establecerse si la implementación incluye la etiqueta de detección, una integración del servidor, consumo de registros o una combinación. Después hay que identificar si están habilitados los parámetros account ID, de campaña, emplazamiento o publicidad aportados por el cliente y qué representa cada uno. Ese inventario distingue la información opcional de informes elegida por el cliente de las entradas de continuidad generadas por el navegador. También identifica qué vías de recopilación dejaría sin examinar una inspección limitada al navegador.
Una revisión separada del servicio debe abordar las disposiciones de tratamiento declaradas en la sección 2: mejora del Producto, posible comunicación a otros clientes, informes y posible divulgación de identificadores a entidades gubernamentales. La cuestión pertinente es cómo se aplican esas disposiciones a los datos del cliente tratados por HUMAN como encargado según su acuerdo. Una captura de red podría demostrar una transmisión saliente concreta, pero no revelaría todo el tratamiento posterior del servicio. A la inversa, que una política permita una posible divulgación no demuestra que esa transmisión o divulgación haya ocurrido.
Para la conservación, hay que solicitar el período o los criterios de determinación aplicables a los datos del Producto del cliente, incluidas las disposiciones de eliminación pertinentes. Las fuentes públicas ya atribuyen a _px* 5.5 minutos y a _pxvid un año, de modo que esas duraciones del navegador pueden indicarse con precisión. Dejan sin responder el período remoto correspondiente. Registrar esa pregunta no resuelta del servicio junto a las caducidades conocidas del navegador produce una evaluación de almacenamiento más exacta que tomar una duración de la sección del responsable del tratamiento o tratar todas las categorías como desconocidas.
Kasada describe otra división de productos: Bot Defense actúa sobre solicitudes y Account Intelligence evalúa relaciones entre cuentas. El análisis de privacidad de los desafíos de Kasada distingue esas decisiones de los controles de exposición del navegador, sin trasladar a otro servicio los plazos de almacenamiento ni los componentes de HUMAN.
Fuentes
- HUMAN Applications Protection: descripción general. Declaración pública de Sensor, Detector, Enforcer, escala de puntuación, política y vía Risk API, consultada el 14 de noviembre de 2026.
- HUMAN Applications Protection: descripción general de detección. Declaración pública de familias de señales, ejemplos de interacción y categorías de análisis, consultada el 14 de noviembre de 2026.
- HUMAN Applications Protection: uso de cookies y almacenamiento web. Productos cubiertos, finalidades de almacenamiento, duraciones y explicaciones de atributos de cookies publicados, consultada el 14 de noviembre de 2026.
- HUMAN: política de privacidad, sección 2: datos como encargado del tratamiento. Vías de recopilación del Producto, ejemplos de solicitudes HTTP, identificadores opcionales aportados por el cliente, ámbito contractual, finalidades del tratamiento y posibles destinatarios, consultada el 14 de noviembre de 2026. La sección anterior del responsable del tratamiento no proporciona un período de conservación del Producto.
- BotBrowser: descripción general de huellas del navegador. Documentación del producto sobre controles de perfiles para la información expuesta por el navegador.
- BotBrowser: primeros pasos con Bot Script. Documentación del producto sobre contexto de automatización y acceso al depurador, separada de los hallazgos de recopilación de terceros.
Conclusión práctica
Para una implementación real, hay que vincular el inventario de almacenamiento del dominio con su configuración de integración de HUMAN y las condiciones de tratamiento del Producto. Primero debe comprobarse si están habilitados los identificadores de informes aportados por el cliente y, después, obtener la información de conservación aplicable a los datos tratados como encargado. Esas dos respuestas específicas del cliente resuelven preguntas que un inventario de huellas del navegador y la tabla pública de caducidad de cookies no pueden zanjar.
Preguntas frecuentes
¿PerimeterX mide el renderizado visual y de audio?
La descripción general de detección de HUMAN menciona las capacidades de renderizado visual y de audio como indicadores. Es una declaración del proveedor sobre una familia de señales, no una observación de una API específica ejecutándose en un sitio actual.
¿Una cookie de cinco minutos significa que la asociación termina a los cinco minutos?
La caducidad enumerada de _px* es de 5.5 minutos. Otras entradas publicadas incluyen cookies de visitante de un año y alternativas de almacenamiento, de modo que esa caducidad aislada no puede definir la continuidad de todo el sistema ni la conservación en el servidor.
¿Todas las cookies enumeradas están presentes en todos los sitios protegidos?
La referencia cubre varios productos de HUMAN. La existencia de una fila no demuestra que el producto, la función o la alternativa pertinente esté activa en un dominio determinado.
¿Un registro V8 completo explicaría una puntuación de riesgo?
Un registro atribuible puede demostrar accesos a interfaces del navegador dentro de su cobertura efectiva. La puntuación también implica análisis remoto y entradas del Enforcer; su significado y sus efectos de política requieren pruebas más allá de la ejecución del navegador.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
Kasada: señales de desafíos y privacidad
Huella digitalAkamai Bot Manager: datos del sensor y privacidad
Huella digitalPrivacidad de hCaptcha: señales y límites de la evidencia
Huella digitalFunCaptcha: señales, sesiones y privacidad
Huella digitalQué es DataDome: señales y exposición de privacidad
Huella digitalPrivacidad de reCAPTCHA: señales y límites de evidencia
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.