Rebrowser Proxy: rutas, perfiles y privacidad
El proxy de Rebrowser elige la ruta de una ejecución remota. Configuración heredada, perfiles persistentes, autenticación y límites de la automatización.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
Una configuración de proxy de Rebrowser cambia la ruta de red asignada a una ejecución del navegador remoto. Por sí sola no selecciona otro perfil, borra las cookies existentes ni instala los parches de bibliotecas de Rebrowser, que son independientes. Estas distinciones importan cuando la conexión al navegador funciona pero una página conserva una sesión iniciada, parece ignorarse la elección del proxy o se supone que dos pestañas tienen configuraciones de red separadas.
BotBrowser documenta la configuración de proxy del navegador y, para los contextos empresariales compatibles, cambios de proxy por contexto. Sus controles del motor y del perfil afectan a la configuración del navegador; el proxy proporciona una ruta de red. BotBrowser no determina la respuesta del destino ni elimina información que una aplicación o un proveedor ya haya almacenado.
TL;DR
- La documentación cloud de Rebrowser asigna un proxy a cada ejecución. La API Runs distingue una elección explícita del proxy de la configuración del perfil y los grupos utilizada cuando se omite esa elección.
- La conexión de control remoto y el tráfico del navegador hacia el destino tienen funciones distintas. Conectar el cliente de automatización no demuestra qué ruta siguió una solicitud de la aplicación.
- Reutilizar un perfil persistente puede conservar estado de la aplicación entre ejecuciones. Otro proxy no constituye un límite de almacenamiento nuevo.
- La documentación del navegador cloud de Rebrowser dice que las llamadas habituales de Puppeteer y Playwright para crear contextos no tienen efecto allí. Las suposiciones de las bibliotecas locales sobre contextos independientes no deben trasladarse a ese servicio.
Contenido
- Una ejecución tiene una conexión de control y una ruta de tráfico
- Qué configuración de proxy se aplica
- Una ruta nueva puede conservar un perfil existente
- La autenticación corresponde a varios límites
- Las pestañas cloud no garantizan contextos separados
- DNS y transporte requieren pruebas propias
- Qué cambia el parche de la biblioteca
- Responsabilidad de los fallos y pruebas
- Conclusión práctica
Una ejecución tiene una conexión de control y una ruta de tráfico
Rebrowser llama run, o ejecución, a la instancia que se crea al iniciar un navegador remoto. Su documentación de conceptos principales dice que cada ejecución debe tener un proxy asignado y describe la compatibilidad con HTTP y SOCKS5. El navegador es remoto: el proceso que visita la página no tiene por qué ser el proceso ni la máquina donde se ejecuta el cliente de automatización. Esa separación cambia lo que demuestra una conexión correcta.
La API Runs devuelve un identificador de ejecución y endpoints WebSocket al iniciar el navegador. El cliente usa una conexión de control para comunicarse con él. Por separado, el navegador solicita documentos y recursos por la ruta asignada a la ejecución. Una conexión de control operativa responde a una pregunta: ¿puede el cliente comunicarse con el navegador remoto? No responde si una solicitud concreta de la aplicación llegó a su destino mediante el proxy previsto.
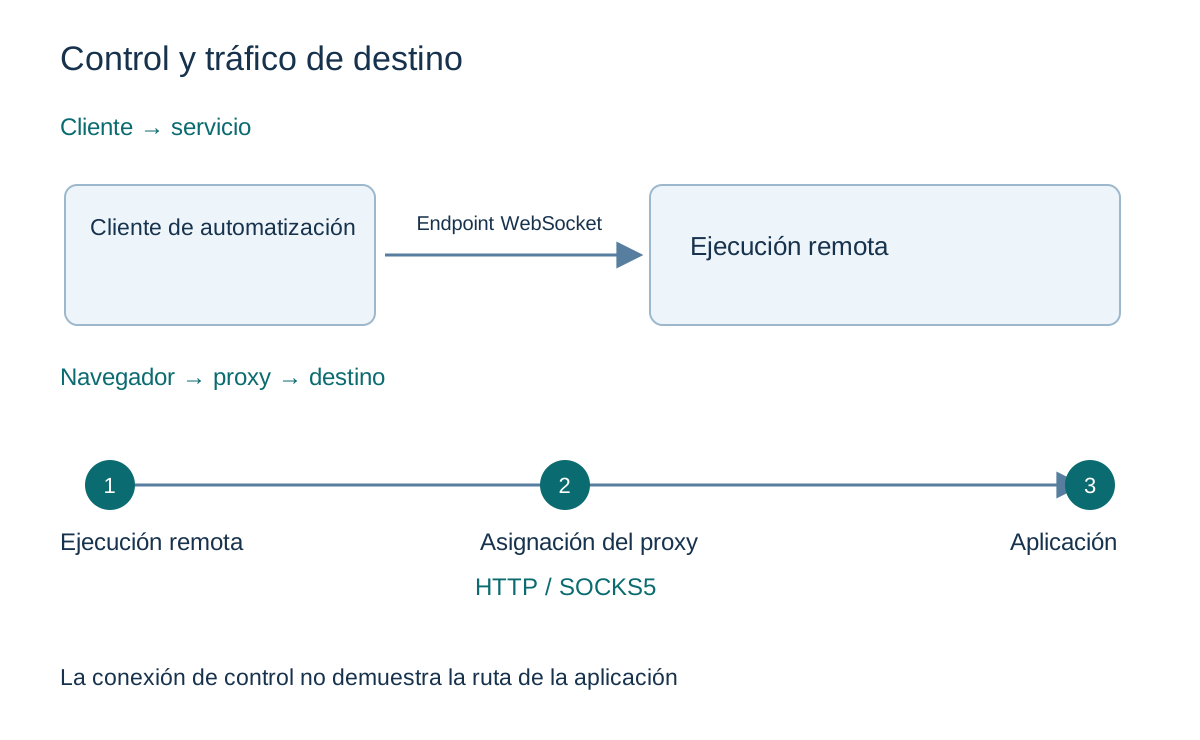
La distinción también afecta a la ubicación del cliente. Mover el script a otra estación cambia dónde comienza la conexión de control. No demuestra que haya cambiado el proxy asignado al navegador remoto. A la inversa, cambiar el proxy de la ejecución no demuestra que las solicitudes propias del cliente, las llamadas de supervisión u otro software ajeno utilicen ahora esa ruta. Son conexiones con responsables de configuración diferentes.
Se trata del alcance del tráfico, no de afirmar que una implementación concreta exponga información adicional. La evaluación de privacidad comienza por los endpoints que realmente intercambian datos. El cliente de automatización puede gestionar una credencial del servicio y recibir datos de páginas. El navegador remoto gestiona contenido de la aplicación y estado del perfil. El proxy participa en la ruta de tráfico del navegador. El destino recibe el intercambio de la aplicación. La visibilidad de cada participante depende de la conexión y de la configuración del servicio, no de que aparezca la palabra proxy en un panel.
Por ejemplo, una aplicación propia puede recibir una solicitud desde la salida de red prevista mientras el cliente pierde su conexión remota. Ambas observaciones pueden ser ciertas. La ruta del navegador y la sesión de control remoto tienen duraciones y condiciones de error separadas. Sustituir una biblioteca por esa desconexión cambia un componente distinto de la selección del proxy que produjo la solicitud.
La visión general de configuración de proxies organiza las decisiones de rutas, DNS y familias de direcciones. Rebrowser añade un ciclo de vida cloud: la ejecución es la unidad a la que su documentación asigna el proxy. Esa unidad declarada es el punto de partida antes de atribuir propiedades a una página, pestaña, conexión o proceso local.
Una envoltura local añade otra frontera de ruta: el análisis del código de Botright separa los clientes Python de consulta preliminar del tráfico del navegador hacia el destino. La configuración del proxy del navegador no describe por sí sola esas solicitudes anteriores.
Qué configuración de proxy se aplica
La elección del proxy puede proceder de varios lugares. La descripción de configuración de Rebrowser establece un orden: valores predeterminados, configuración del primer grupo del perfil y configuración del perfil. También dice que los ajustes finales pueden consultarse en la página de la ejecución. Modificar una capa no demuestra, por sí solo, qué utilizó una ejecución posterior tras considerar las demás.
Los grupos tienen una consecuencia práctica. La documentación describe asignar un proxy a un grupo para compartirlo entre varios perfiles y cambiarlo después en un solo lugar. Es una relación de configuración entre perfiles y un responsable común de ajustes. No debe interpretarse como una afirmación de que todos los miembros compartan cookies, un proceso de navegador o una identidad de aplicación. La descripción citada establece ajustes compartidos; las otras relaciones requieren pruebas propias.
Los parámetros de inicio añaden una elección explícita. proxyId identifica un proxy configurado y proxyUrl proporciona una URL de proxy. Rebrowser indica utilizar uno u otro, no ambos. Cuando se omite el parámetro pertinente, la documentación remite a la configuración del perfil y los grupos. Omitirlo tiene significado: deja la selección en manos de una configuración existente, en vez de seleccionar necesariamente una conexión directa.
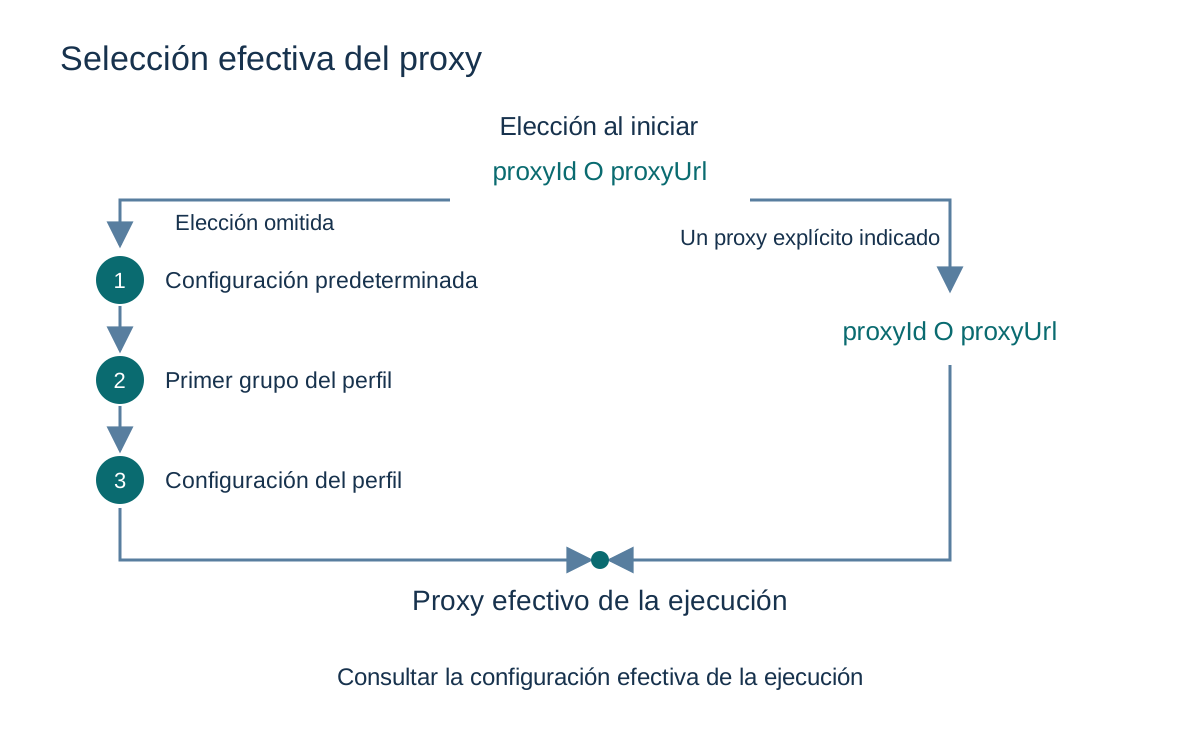
La misma API documenta otra selección automática: cuando falta profileId, se elige el primer perfil aleatorio disponible. Esto importa para la continuidad. Una ejecución sin perfil explícito puede no tener el estado ni los ajustes del perfil editado más recientemente. Un resultado inesperado no basta para concluir que el proxy falló; puede haberse iniciado el navegador con otra selección de perfil.
Considérese una configuración de grupo actualizada para trabajo futuro mientras un perfil concreto mantiene sus propios ajustes. La prueba pertinente es la configuración efectiva de la ejecución investigada, junto con la presencia o ausencia de una elección de proxy al iniciarla. Una captura del grupo editado demuestra la intención en esa capa. No registra la selección final de todas las ejecuciones.
La fuente no establece un algoritmo universal para combinar varias pertenencias a grupos más allá de mencionar el primer grupo del perfil. Tampoco la descripción de los parámetros de inicio demuestra que todos los ajustes del perfil puedan cambiarse durante una ejecución activa. Configurar al crear la ejecución y reconfigurar un navegador ya iniciado son operaciones diferentes. Mantenerlas separadas evita deducir una capacidad de cambio en vivo no documentada a partir de un parámetro de inicio.
La decisión es concreta: identificar la ejecución, el perfil seleccionado y si se indicó un proxy al iniciarla; después consultar el registro de ajustes efectivos del servicio. Una respuesta diferente del destino, por sí sola, no identifica qué capa seleccionó el proxy.
Una ruta nueva puede conservar un perfil existente
Las rutas de red y la continuidad del almacenamiento son dimensiones independientes. La documentación de perfiles persistentes describe conservar datos entre ejecuciones mediante la creación de un perfil y la reutilización de su identificador. Incluye cookies, caché y otros almacenamientos del navegador. Por tanto, una ejecución posterior puede tener otra ruta mientras conserva datos que una aplicación guardó antes en el perfil.
Que siga abierta una sesión después de cambiar el proxy es compatible con ese diseño. La ruta ha cambiado, pero puede seguir existiendo una cookie u otro estado de aplicación. Su presencia no demuestra que siga utilizándose el proxy anterior. Tampoco una pantalla de inicio de sesión demuestra que haya un perfil nuevo: una aplicación puede caducar una sesión, pedir autenticación de nuevo o tomar una decisión del lado del servidor independientemente de los datos guardados en el navegador.
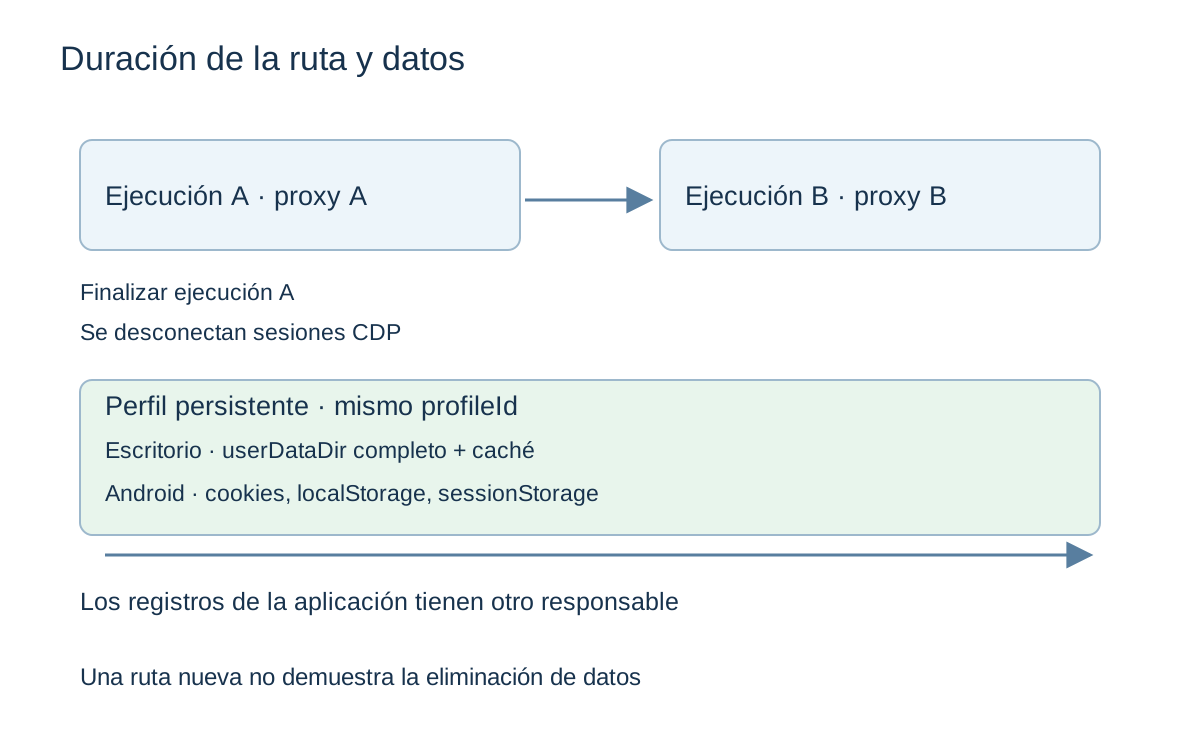
La operación para finalizar una ejecución desconecta inmediatamente todas las sesiones CDP. Describe el final de las conexiones de control remoto. No debe ampliarse hasta prometer que finalizar borre el perfil persistente o los registros del destino. El límite de una sesión de control es más estrecho que un límite de eliminación de datos.
Rebrowser también describe una opción para desactivar la persistencia y obtener inicios limpios. Es un ajuste separado del perfil o grupo, no un efecto de elegir otro proxy. Declara persistencia completa de userDataDir en escritorio, incluidos caché, cookies y otros archivos. Para navegadores móviles enumera solamente cookies, localStorage y sessionStorage, y atribuye el límite a Android. Son declaraciones sobre este servicio: no debe suponerse que su oferta Android conserva la caché del escritorio.
En ejecuciones de escritorio con persistencia activada, la caché introduce otra consecuencia para privacidad y diagnóstico. La misma documentación de perfiles dice que la caché persistente puede reducir el ancho de banda del proxy al evitar descargas repetidas. Que un recurso aparezca en el navegador no implica siempre una transferencia nueva por el proxy en ese momento. Hay que distinguir si se solicitó por la red, qué ejecución hizo la solicitud y qué estado estaba disponible previamente en el navegador remoto.
En un flujo autorizado, separar estado y ruta permite decisiones de conservación más claras. Un perfil puede conservarse para mantener continuidad, mientras los registros de su selección de proxy se guardan durante menos tiempo por una necesidad operativa. También puede elegirse un inicio limpio para que el estado de la aplicación no pase entre trabajos. Son decisiones diferentes, que deben evaluarse mediante los controles de perfil del proveedor, no como efectos secundarios de cambiar la dirección de salida.
La visión general del fingerprinting sitúa el almacenamiento, las superficies del navegador y las observaciones de red en un contexto de identidad más amplio. Aquí la consecuencia concreta es que cambiar una dimensión no restablece las otras. Ni otra ruta ni un estado local limpio eliminan registros que la aplicación remota ya conserva.
La autenticación corresponde a varios límites
La autenticación puede referirse al servicio de automatización, al proxy o a la aplicación de destino. Superar una comprobación de credenciales no autoriza el siguiente límite. Distinguir esos papeles también evita enviar secretos al destinatario equivocado al investigar un fallo.
La API Runs describe la conexión al servicio y, por separado, la selección del proxy. El formato de URL de proxy incluye usuario y contraseña. Esas credenciales autorizan el uso de un intermediario de red; no son las credenciales de la aplicación de destino ni son intercambiables con las del servicio de navegador remoto.
La exposición de privacidad deriva de la función de la credencial. El servicio remoto necesita información suficiente para establecer la conexión de proxy configurada. El proveedor del proxy gestiona la autorización de ese intermediario. La aplicación administra su propia sesión de cuenta. Mover una contraseña entre campos porque ambos afectan a un navegador no convierte a sus receptores en equivalentes. Los registros operativos deben conservar qué límite falló sin incluir el secreto.
El alcance del error importa más que su redacción. Si la conexión de control remoto nunca resulta utilizable, la investigación corresponde a cliente y servicio. Un fallo de autorización del proxy corresponde a su configuración y proveedor. Un rechazo de inicio de sesión corresponde al intercambio de la aplicación. Puede haber dependencias, pero un evento no demuestra la causa de otro. Un error genérico de conexión puede necesitar más pruebas antes de atribuirlo a un límite concreto.
Un informe puede ser útil sin conservar la URL completa del proxy. Puede identificar la ejecución, una referencia interna aprobada de configuración, la fase y la hora. Una URL con credenciales o un endpoint con token del servicio puede convertir el material de soporte en otra copia de datos de acceso sensibles. La guía de proxies de BotBrowser también trata la gestión de credenciales como una cuestión operativa; documentar un formato de entrada no justifica pegar secretos reales en informes.
Los datos de sesión requieren un cuidado similar. Un perfil puede conservar una cookie de acceso y una captura de diagnóstico mostrar solicitudes asociadas a ella. No hace falta conservarlas completas solo para demostrar una configuración de ejecución inesperada. Se necesita el registro mínimo que responda a la pregunta. Retener contenido ajeno de páginas o cuentas aumenta la exposición sin aclarar la asignación del proxy.
Las descripciones públicas de Rebrowser establecen interfaces de configuración, no un mapa completo del acceso interno a credenciales o de su conservación. La evaluación de seguridad aún necesita los términos del servicio, controles de acceso y políticas operativas pertinentes. Una configuración de proxy no demuestra quién puede inspeccionar cada secreto gestionado por un navegador cloud ni cuánto duran todos los registros del proveedor.
Las pestañas cloud no garantizan contextos separados
Las bibliotecas locales suelen ofrecer APIs para crear contextos. Su presencia en el cliente no demuestra que todos los servicios remotos implementen el mismo comportamiento. La página de funciones no compatibles de Rebrowser permite varias pestañas, pero dice que browser.createBrowserContext() de Puppeteer y browser.newContext() de Playwright no tienen efecto en sus navegadores cloud.
Esa afirmación debe permanecer vinculada al servicio cloud y a la documentación consultada. No significa que esas APIs nunca funcionen ni que los parches abiertos de Rebrowser eliminen el soporte de contextos en un navegador local. Una biblioteca, un ejecutable y un servicio remoto tienen alcances diferentes. El mismo nombre de método puede aparecer en un cliente cuyo endpoint admite un conjunto distinto de operaciones.
Para planificar proxies, dos pestañas no demuestran dos ámbitos configurables de forma independiente. La documentación asigna un proxy a una ejecución y no ofrece la creación habitual de contextos para dividirla. Una arquitectura que necesite separar almacenamiento o rutas por contexto requiere soporte explícito; crear otro objeto de página no proporciona esa garantía.
BotBrowser documenta otra interfaz. Su guía de cambio dinámico de proxy describe modificar el proxy de un BrowserContext concreto mediante una sesión CDP a nivel del navegador, con requisitos ENT Tier3. Exige esperar al cambio antes de una navegación que dependa del nuevo estado geográfico. Esos controles pertenecen a BotBrowser y no demuestran que el endpoint cloud de otro proveedor los implemente.
Incluso en una implementación compatible importa el momento. La guía de BotBrowser dice que las solicitudes posteriores usan el proxy actualizado y que las solicitudes ya en curso pueden terminar con el anterior. Es un ciclo de vida documentado, no una garantía universal de migración instantánea de todas las conexiones. Tampoco cambiar la ruta de un contexto crea por sí mismo otro almacenamiento o borra registros de la aplicación.
El artículo sobre cambio dinámico de proxy desarrolla la elección entre configuración por contexto e instancias separadas en ese producto. La documentación cloud de Rebrowser exige decidir según su propio modelo de ejecuciones y perfiles. Un diseño que diga «un contexto por trabajo» está incompleto hasta que el servicio remoto admita el comportamiento requerido.
DNS y transporte requieren pruebas propias
HTTP y SOCKS5 nombran interfaces de proxy. No establecen por sí solos todas las propiedades de DNS, conexiones cifradas o cobertura del tráfico de un navegador cloud. La página de conceptos principales declara que las solicitudes del navegador remoto pasan por el proxy asignado y enumera esos protocolos. No especifica dónde se resuelve cada nombre ni proporciona una traza DNS de una ejecución real.
Preguntar por DNS es distinto de preguntar por la dirección de salida. El servicio que recibe una solicitud puede observar su origen aparente, mientras el resolvedor que obtuvo la dirección del host es otro participante. Ver la salida esperada no demuestra qué resolvedor se utilizó. Igualmente, que el endpoint de control use WebSocket seguro no establece las propiedades de transporte de cada conexión entre navegador y proxy.
La documentación de BotBrowser distingue expresamente socks5://, con resolución local, de socks5h://, con resolución remota. Es un contrato de producto específico. No debe copiarse como afirmación sobre Rebrowser porque ambos mencionen SOCKS5. Compatibilidad, formatos de URL admitidos y resolución deben establecerse para el servicio concreto.
La confidencialidad del transporte también corresponde a enlaces específicos. Un navegador puede usar una conexión cifrada con la aplicación mientras el proveedor del proxy gestiona metadatos de conexión. El proveedor cloud opera el navegador que procesa la página. La visibilidad exacta del contenido depende del protocolo y de si la conexión termina en el intermediario. Describir un proxy como privado sin identificar esos enlaces omite la pregunta que necesita la evaluación.
Rebrowser advierte en su descripción de proxies que los proveedores pueden restringir categorías de destinos. Es una explicación documentada posible de problemas de conectividad: una ruta puede estar sujeta a políticas del intermediario. No demuestra la causa de un fallo concreto, pero impide describir automáticamente una aplicación inaccesible como un problema de señales del navegador.
Las pruebas deben ser específicas. La asignación de ruta es un dato de configuración; la respuesta de un endpoint propio observa un intercambio de aplicación; una observación DNS trata la resolución; una declaración del proveedor describe su política. Ninguna sustituye a todas las demás. No se aporta un experimento real de proxy o navegador cloud de Rebrowser, de modo que las interfaces documentadas siguen separadas de una cobertura de tráfico medida.
Qué cambia el parche de la biblioteca
Los parches abiertos de Rebrowser tienen otro alcance. Su README describe modificaciones al código de bibliotecas Puppeteer y Playwright y dice expresamente que los paquetes de sustitución parchean la biblioteca, no el navegador. Eso respalda una distinción entre capas de software. No convierte al paquete en proveedor de proxy ni su instalación demuestra qué ruta utilizó una ejecución cloud.
La comparación de parches Rebrowser y capa del navegador examina una implementación fijada y una comparación local controlada. Sus observaciones corresponden a esos paquetes, versiones y condiciones. No se trasladan al servicio cloud como si se hubiera medido en el mismo experimento. La documentación cloud aporta otros hechos: creación de ejecuciones, selección de proxy, persistencia y funciones no admitidas.
Eventos documentados de finalización
La descripción de eventos de Runs API aporta evidencia más específica sobre el fin de una sesión cloud que una captura de la aplicación. Cada ejecución devuelta puede incluir results.events, con entradas que contienen type, date y data. Los valores documentados distinguen una solicitud explícita de cierre de una terminación automática. El identificador vincula el evento a una instancia; la fecha lo separa de otra ejecución que reutilice el mismo perfil. Estos registros describen el ciclo del servicio, no las solicitudes de red del navegador.
El evento apiFinish significa que la ejecución terminó mediante /finishRun. Identifica la vía de terminación; no demuestra un rechazo del destino ni un fallo del proxy. Ante un cierre inesperado se puede comparar el evento con el registro autorizado de control del trabajo. La descripción pública no identifica a cada persona o proceso que invocó la operación. Atribuirla a un operador requiere un registro de acceso protegido, no solamente la etiqueta del evento.
Un warning con clientActionTimeout en data indica una terminación automática porque el cliente no envió comandos CDP durante el intervalo de inactividad. La actividad del cliente es distinta de que una página siga visible o de que un operador quiera continuar el trabajo. Una imagen conservada no prueba que se enviaran comandos. Esta descripción no fija un intervalo numérico: no permite inventar un tiempo ni prescribir tráfico periódico. La distinción útil es cierre automático por inactividad frente a cierre explícito.
Un warning con maxRunDurationReached identifica otro cierre automático: la duración máxima documentada es de 6 horas. Un trabajo que alcance ese límite debe distinguir el final de una ejecución del inicio de otra, incluso reutilizando el perfil. El evento no demuestra borrado de caché, error de autenticación del proxy ni cambio de política del destino. Cada pregunta exige registros propios. Conservar el código y la duración evita clasificar toda desconexión remota como el mismo fallo.
La API describe por separado códigos de problemas del sistema en errors[].code. El ejemplo connectBrowser-connect significa que no pudo restablecerse la conexión con el navegador. No localiza el fallo en un proveedor de proxy, no revela decisiones del destino ni demuestra qué solicitudes terminaron antes de perder la conexión. El conjunto de eventos y el campo de errores responden preguntas relacionadas pero distintas: cómo terminó la ejecución y qué problema registró el servicio. Ninguno sustituye los ajustes efectivos del proxy.
Un registro mínimo puede conservar identificador, hora, tipo y motivo no secreto, junto con referencias internas al perfil y proxy seleccionados. Compararlos con los ajustes efectivos distingue una selección incorrecta de un cierre documentado del ciclo de vida. La ausencia de datos debe seguir siendo una ausencia, sin completarla a partir del aspecto de la página. Esta interpretación utiliza campos públicos: no se inspeccionaron una cuenta cloud, una sesión de proxy ni un historial real de eventos. Tampoco hace falta conservar un endpoint WebSocket autenticado completo para explicar estas categorías.
Responsabilidad de los fallos y pruebas
Puede describirse un fallo con precisión antes de conocer su causa final. La API Runs expone registros y eventos de ejecuciones, incluidos motivos de finalización. Esos registros corresponden al ciclo del servicio. Una respuesta de aplicación corresponde al destino. Un ajuste del perfil corresponde al estado previsto. Ordenarlos en el tiempo separa lo ocurrido de las explicaciones posibles.
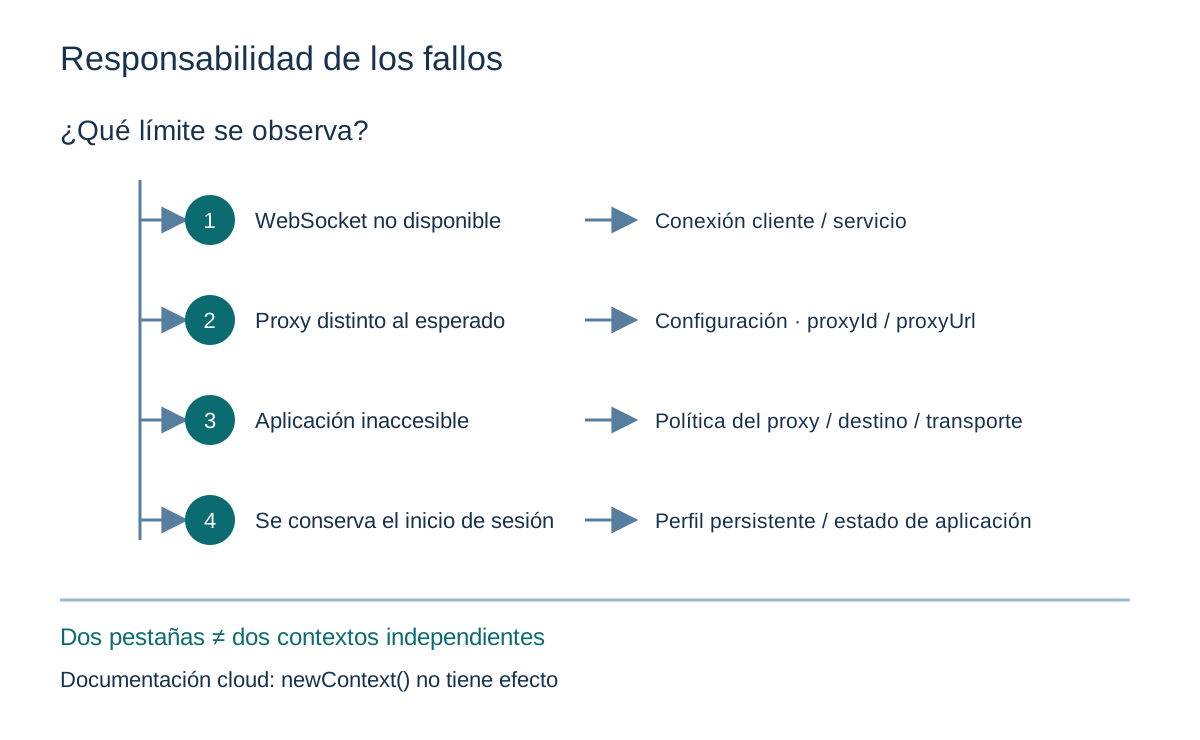
| Observación | Límite pertinente | Lo que no demuestra |
|---|---|---|
| El cliente no puede usar el endpoint remoto | Conexión cliente-servicio | Qué proxy habría usado una solicitud de aplicación |
| La ejecución muestra un proxy inesperado | Selección y ajustes heredados | Que un parche de biblioteca haya causado la selección |
| La solicitud no alcanza la aplicación | Ruta, política del proveedor y disponibilidad | Qué participante causó el fallo sin otras pruebas |
| Una ejecución nueva conserva el acceso | Perfil persistente y sesión de aplicación | Que siga activa la ruta anterior |
| Hay dos pestañas en una ejecución cloud | Organización de páginas | Contextos, almacenamiento o proxies independientes |
La tabla clasifica observaciones; no es una secuencia para obtener acceso a un servicio protegido. Un endpoint remoto puede fallar por motivos ajenos a una página. Un proxy puede rechazar según su política. Una aplicación puede devolver una respuesta de autorización aunque el transporte funcione. Son condiciones con responsables distintos que deben investigarse en un entorno autorizado.
Un registro de soporte útil conserva fase, hora, referencia de ejecución y referencia de configuración efectiva. Identifica si la observación procede del cliente, del panel cloud o de una aplicación propia. Un error sin ese origen puede ser ambiguo; una captura completa puede exponer información innecesaria. Debe conservarse la diferencia entre falta de pruebas y pruebas de que falló un componente.
Preguntas frecuentes
¿Rebrowser proporciona proxies o exige otro proveedor?
Su página de conceptos dice que los planes incluyen algunos proxies de centro de datos, que ofrece otros tipos y que se puede añadir un proxy externo. Son opciones declaradas, no adecuación medida ni una promesa de aceptación por un destino.
¿Omitir el parámetro implica conexión directa?
La API Runs remite a los ajustes del perfil y los grupos. La documentación dice que cada ejecución tiene un proxy. Omitir el parámetro no demuestra una ruta directa.
¿Cambiar un grupo actualiza todos los navegadores activos inmediatamente?
La documentación explica la selección al iniciar una ejecución. No establece una actualización instantánea de las ya existentes. La regla de inicio y el cambio durante la ejecución requieren documentación separada.
¿Finalizar borra los datos de la aplicación?
La operación desconecta sesiones CDP. La persistencia se documenta por separado y ninguna declaración demuestra borrar registros del destino. Hay que identificar al responsable de almacenamiento y la operación concreta.
Fuentes
- Rebrowser Key Concepts: ejecución, asignación de proxy, protocolos y orden de ajustes.
- Rebrowser Runs API: elección de perfil y proxy, endpoints, registros y finalización.
- Rebrowser Profiles & Persistent Context: continuidad, caché y persistencia por plataforma.
- Rebrowser Unsupported Features: pestañas y limitación de contextos cloud.
- README de Rebrowser patches: alcance de los paquetes de bibliotecas.
- Configuración de proxy y cambio dinámico de BotBrowser: controles y requisitos propios.
Conclusión práctica
El proxy de Rebrowser corresponde a la ruta de tráfico de una ejecución cloud. La elección efectiva puede depender de perfiles, grupos o una selección al iniciar. Datos persistentes, conexiones de control y paquetes de automatización tienen responsables y ciclos distintos. La limitación de contextos cloud hace estas diferencias especialmente relevantes al trasladar una arquitectura local al servicio remoto.
En un despliegue autorizado, elija los límites de almacenamiento y rutas según el modelo documentado del servicio y evalúe las observaciones a ese alcance. Los controles de navegador y contexto de BotBrowser ofrecen otro modelo; no aportan pruebas de la implementación ajena. Una ruta y un entorno definidos siguen dejando autorización, gestión de datos del proveedor e historial del servidor a sus responsables respectivos.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
Parches Rebrowser: cuando el proxy ya funciona
RedCambio dinámico de proxy para contextos de navegador separados
Huella digitalBotright: alcance de automatización y privacidad
RedPanorama de configuración de proxy: mapa de decisiones de red
Primeros pasosProxy launcher de BotBrowser: perfiles, proxy e inicio
Primeros pasosProxy Playwright: rutas, autenticación y señales
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.