Pixelscan Proxy Checker: credenciales y retención
Distingue las comprobaciones ordinarias, el historial vinculado a la cuenta y las credenciales de proxy guardadas en Pixelscan Proxy Checker. Entiende su retención y ambigüedades.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
Pixelscan Proxy Checker tiene consecuencias de privacidad diferentes para una comprobación ordinaria y para una lista de proxies guardada. Su política publicada dice que las credenciales introducidas en una comprobación ordinaria se eliminan durante el procesamiento, mientras que las credenciales guardadas deliberadamente se conservan para autenticaciones posteriores. Los resultados derivados de la comprobación pueden seguir vinculados a tu cuenta. BotBrowser controla la configuración documentada del navegador y del proxy; no puede cambiar el almacenamiento ni las prácticas de eliminación de un comprobador externo. Decide si la comprobación necesita datos de conexión persistentes antes de enviarlos, en vez de tratar un campo de contraseña enmascarado como prueba de que no se guardó nada.
En resumen
- La conexión del operador con el comprobador, la conexión del proxy enviada y el informe derivado son poblaciones de datos distintas. Una afirmación sobre una no cubre automáticamente las otras.
- La política excluye los nombres de usuario y contraseñas del historial de comprobaciones, pero las listas de proxies guardadas pueden incluir ambos cuando se guardan para volver a comprobarlos. La regla aparece en
1.4. - El lenguaje general de eliminación de credenciales entra en conflicto con la disposición explícita sobre listas guardadas. La decisión conservadora es tratar las credenciales guardadas como retenidas y pedir aclaraciones cuando la distinción importe.
- El historial, las listas guardadas y las credenciales asociadas tienen una regla de retención ligada al acceso a la función
1.6, de hasta 12 meses después de que termine ese acceso. Los registros generales de cuenta y facturación usan otra redacción. - Las puntuaciones del proxy son evaluaciones informativas. No describen todas las señales del navegador ni garantizan que otra plataforma acepte una conexión.
Contenido
- Tres poblaciones de datos detrás de una comprobación
- Una comprobación ordinaria es distinta de una lista guardada
- El historial derivado permanece después de la entrada sin procesar
- La retención empieza con el acceso a la función
- Una evaluación de red no es un veredicto del navegador
- Control del navegador y custodia externa
- Conclusión práctica
Tres poblaciones de datos detrás de una comprobación
La política de privacidad de Proxy Checker, actualizada el 6 de noviembre de 2026, distingue los datos técnicos asociados a tu uso del servicio de los datos del proxy enviados para análisis. Esa distinción cambia el significado de una afirmación como «la dirección IP no se almacena». ¿Qué dirección, en qué operación y en qué registro? Una persona que visita un comprobador y un comprobador que se autentica en un proxy enviado son participantes distintos, aunque ambas conexiones ocurran durante una misma tarea.
La sección 1.2 dice que el servicio puede recopilar la dirección IP de tu conexión para seguridad, prevención del abuso y diagnóstico, junto con información del navegador/dispositivo y registros de uso. Separa expresamente esta población de los datos del proxy enviados que describe 1.3. Por consiguiente, la promesa posterior de descartar una IP enviada después de determinar sus propiedades no promete descartar la dirección de conexión del operador. La política da contextos diferentes a esos registros; una evaluación debe conservar la separación en vez de hablar de una «IP» indiferenciada.
La segunda población es el material de conexión que envías intencionadamente: nombre de host o dirección IP, puerto, protocolo y nombre de usuario/contraseña opcionales. La sección 1.4 dice que las credenciales de autenticación se usan para conectarse cuando el proxy las requiere. El procesamiento ocurre, por tanto, aunque el servicio diga que las credenciales no se conservan en el historial ordinario. Una regla que limita el almacenamiento no implica que el destinatario nunca reciba o use la entrada. Esto importa especialmente cuando el proxy pertenece a un empleador, cliente o cuenta operativa compartida.
La tercera población es el análisis producido a partir de esa conexión. La sección 1.3 enumera el proveedor y ASN, geolocalización, tipo de proxy, indicadores de calidad, puerto/protocolo y hora de comprobación como resultados almacenados con la cuenta. Son registros derivados, no una copia de cada entrada enviada. Aun así, pueden describir qué infraestructura evaluó una cuenta y cuándo. Eliminar una dirección de entrada no elimina lógicamente su proveedor, ciudad o marca de tiempo asociada, y la política dice expresamente que esos resultados se almacenan.
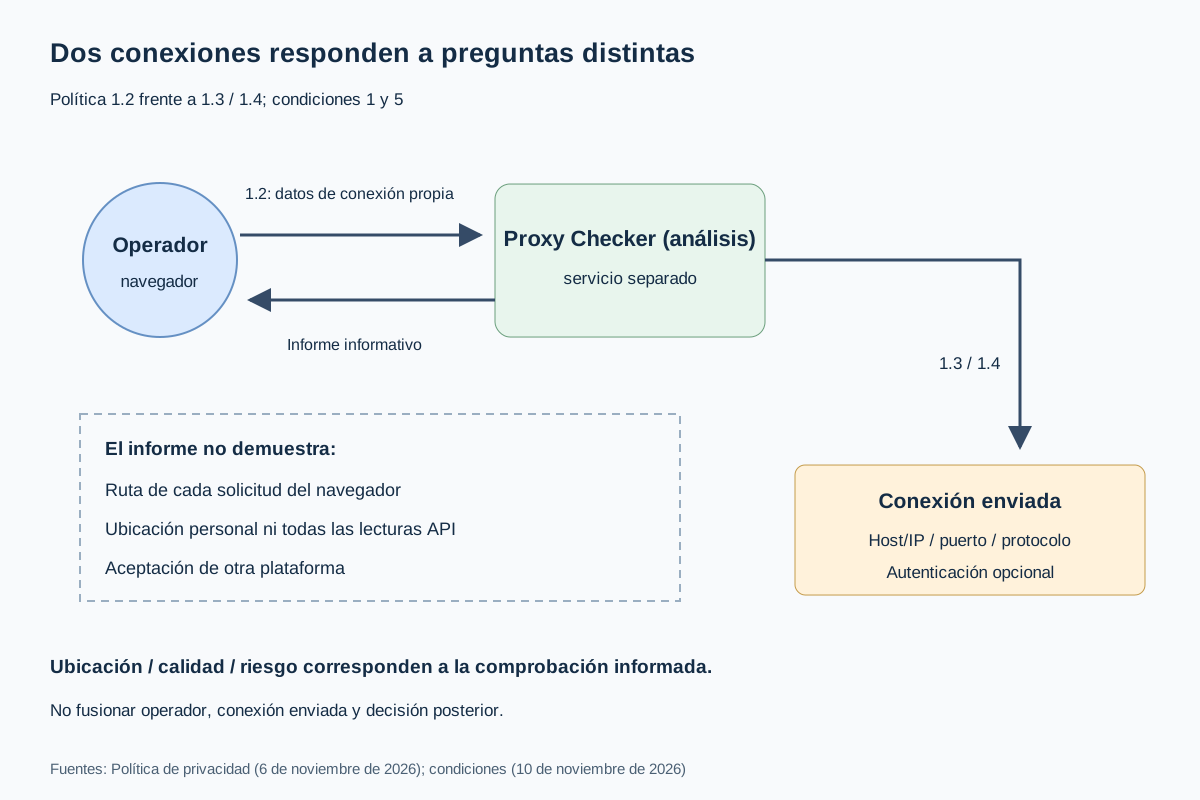
Una organización que aprueba una comprobación debe identificar cuál de estas poblaciones crea la exposición relevante. Una preocupación sobre la contraseña del proxy exige revisar la rama de listas guardadas. Una preocupación sobre revelar la geografía de la infraestructura exige considerar el informe derivado. Una preocupación sobre la conexión de trabajo del operador exige leer 1.2. La misma acción puede plantear las tres preguntas, pero una respuesta no puede resolverlas juntas. La fuente pertinente es la política específica del servicio, no una explicación genérica de cómo funciona un proxy HTTP.
Por eso también hay que distinguir el comprobador de la prueba de huella del navegador de Pixelscan y del aviso de suscripción por correo de su blog. Una marca compartida no demuestra propósitos de recopilación, periodos de retención ni funciones de cuenta idénticos. La política usada aquí nombra expresamente Pixelscan Proxy Checker. Sus afirmaciones sobre un proxy enviado no identifican qué API de JavaScript lee una página de prueba de huella. La comparación de detectores públicos responde a otra pregunta: las pruebas que una suite publicada dice ofrecer, no las credenciales confiadas a un servicio de análisis de red.
Los términos de Proxy Checker, actualizados el 10 de noviembre de 2026, exigen tener derechos sobre las IP y los datos enviados. Tener una URL de proxy en un archivo de configuración no demuestra por sí mismo permiso para enviar esa URL a otro servicio. Antes de enviar material de conexión, el operador responsable necesita aprobación para ese destinatario y propósito. Es una decisión de intercambio de datos independiente de que la cuenta del proxy pueda autenticarse técnicamente o de que el comprobador devuelva un informe.
Una comprobación ordinaria es distinta de una lista guardada
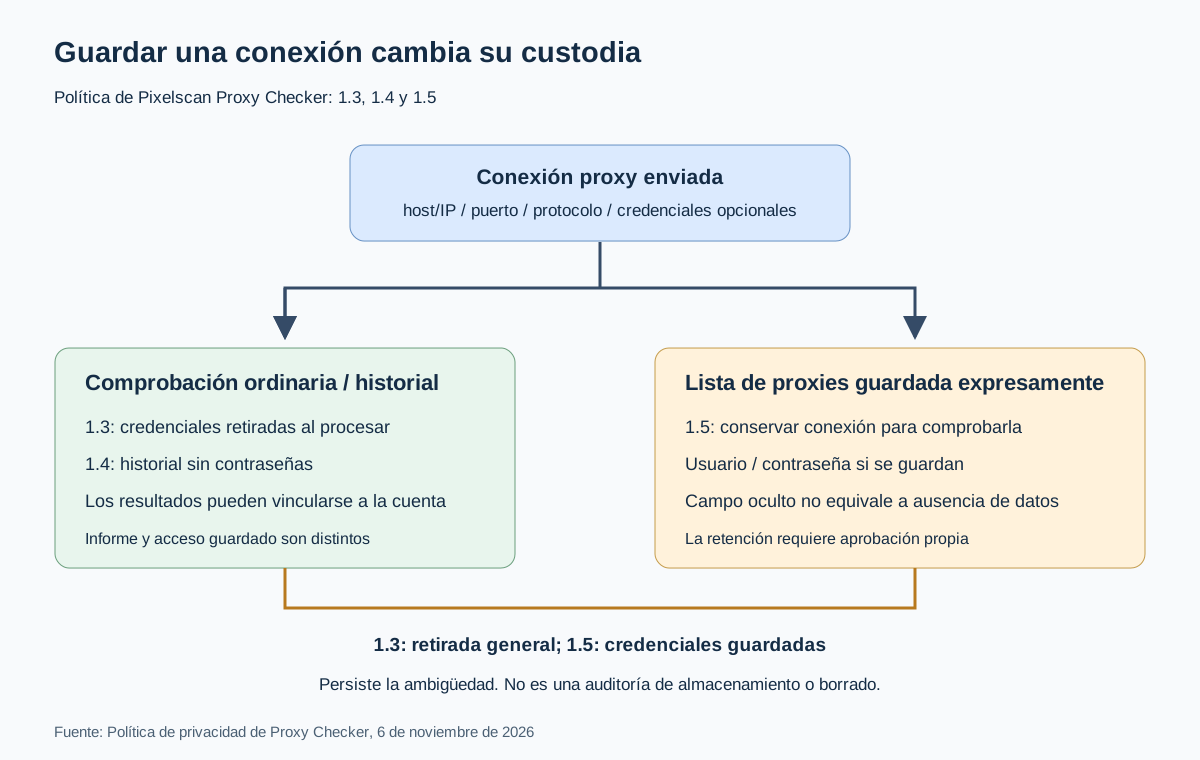
Para una comprobación ordinaria, la sección 1.3 dice que las credenciales se eliminan de la entrada durante el procesamiento, antes de almacenarlas o registrarlas. También dice que la IP del proxy se usa para determinar proveedor, ubicación, tipo y calidad y no se almacena después de determinar esas propiedades. Estas afirmaciones describen los compromisos publicados del servicio. No miden la duración en memoria, los registros del servidor ni las copias de respaldo. No se enviaron credenciales ni se realizó un experimento de almacenamiento o eliminación para este análisis de la política.
La disposición sobre listas guardadas cambia la decisión de persistencia. La sección 1.5 dice que añadir un proxy a una lista guardada disponible almacena el host o IP, puerto y protocolo para poder encontrarlo y comprobarlo de nuevo. Si el usuario guarda nombre de usuario/contraseña con el proxy, el servicio conserva esas credenciales para autenticarse después. La elección es, por tanto, más importante que añadir un marcador a un informe anterior. Puede crear un registro reutilizable que contiene los medios para autenticarse en el proxy.
El historial de comprobaciones es un tercer caso, no otro nombre para una lista guardada. La sección 1.4 describe resultados guardados que pueden incluir fecha/hora, proveedor/ubicación, tipo, puerto/protocolo e indicadores de calidad. En esa población no figuran los nombres de usuario ni las contraseñas. Una entrada histórica puede responder «¿qué dijo el informe anterior?» sin ser un registro de autenticación guardado. Una lista guardada responde «¿a qué conexión debe autenticarse el servicio y volver a comprobarla?». Esas preguntas requieren campos distintos y tienen consecuencias distintas para las credenciales.
La promesa de eliminación tiene un problema explícito de redacción
La 1.3 de la política usa la frase amplia «Nunca almacenamos credenciales de proxy». Sin embargo, la sección 1.5 describe explícitamente el almacenamiento de credenciales cuando un usuario las guarda con un proxy. La sección 4 repite una afirmación general sobre eliminar credenciales antes de almacenarlas o registrarlas. Estos pasajes no deben combinarse en una garantía incondicional de que nunca se conserva una contraseña de proxy. El pasaje estrecho sobre listas guardadas da una razón directa para tratar esa rama por separado, pero el texto no formula la excepción de manera coherente cada vez que usa el lenguaje general.
Una interpretación operativa razonable es que la eliminación en comprobaciones ordinarias y la retención deliberada en listas guardadas se aplican a acciones distintas. Esa interpretación no demuestra cómo implementa el servicio la distinción ni resuelve todos los significados jurídicos de la política. Cuando la aprobación de una organización depende de una promesa categórica de no almacenamiento, la redacción contradictoria sigue siendo una pregunta para el proveedor. La aprobación no debe depender de descartar en silencio 1.5 ni de suponer que la frase general anula automáticamente el comportamiento descrito expresamente para una función.
La decisión más segura que se desprende del texto es concreta: no selecciones listas guardadas con credenciales cuando la custodia continuada de una contraseña de proxy sea innecesaria o no esté aprobada. Esto no afirma que una comprobación ordinaria no exponga nada. La operación ordinaria sigue procesando datos de conexión, puede autenticarse y conserva resultados derivados. Es simplemente una opción de persistencia más limitada según las distinciones publicadas. Si la interfaz no deja claro el modo seleccionado, pausa el envío y determina qué acción realizará.
Un campo enmascarado es una propiedad de presentación
La sección 1.5 dice que las credenciales guardadas aparecen enmascaradas en la interfaz, que los miembros del equipo de Pixelscan no pueden acceder a ellas y que el comprobador solo las usa para autenticarse en el proxy que el usuario solicita comprobar. Son restricciones declaradas sobre presentación, acceso y propósito. Un campo enmascarado no demuestra que no exista en el almacenamiento; la sección 4 también mantiene una redacción general sobre la eliminación. Tampoco demuestra por sí solo un diseño de cifrado concreto, un método de gestión de claves ni una auditoría de control de acceso.
Para una revisión de seguridad, mantén esas afirmaciones separadas en el registro de decisión: si la credencial se conserva, si es visible en la interfaz, quién puede acceder según la política y qué propósito está autorizado. Una afirmación de una columna no debe rellenar otra columna no verificada. El análisis sobre autenticación de proxy y limpieza de credenciales explica cómo el lanzamiento del navegador, el framework y los registros pueden exponer un secreto localmente. Este servicio añade otro destinatario y una rama explícita de persistencia fuera del entorno de ejecución local.
La distinción también afecta a la gestión de incidentes. Si una credencial se guardó deliberadamente, cerrar sesión en la cuenta o cerrar la pestaña del comprobador no demuestra que se haya eliminado. Los límites de la navegación privada explican por qué terminar el estado local del navegador no puede borrar los registros de un servicio. Si solo se usó para una comprobación ordinaria, una entrada posterior del historial no demuestra por sí misma que se conservara la contraseña. Identifica la acción realizada y el artefacto observado antes de decidir si el problema es un registro de autenticación guardado, un resultado derivado ordinario o un registro local no relacionado. La política permite esa clasificación; no aporta un rastro de auditoría de una cuenta concreta.
El historial derivado permanece después de la entrada sin procesar
La importancia de privacidad de una comprobación no se agota con la pregunta de la contraseña. Según 1.3, los resultados se vinculan a la cuenta y pueden incluir proveedor/ASN, país/región/ciudad, tipo de proxy, velocidad de conexión, disponibilidad, puntuación de riesgo, puerto/protocolo y hora de comprobación. Aunque la IP enviada se descarte según la disposición de comprobación ordinaria, esta combinación puede describir las opciones de infraestructura de una cuenta. Un informe derivado es menos que la cadena de conexión original, pero no es la ausencia de un registro.
Cada categoría conservada tiene un límite interpretativo distinto. Un proveedor o ASN describe una organización de red. Un país, región o ciudad es el resultado de ubicación asociado al proxy por el servicio. La velocidad y la disponibilidad se refieren a la comprobación, mientras que una puntuación de fraude/riesgo es una evaluación. Nada de ello es automáticamente la ubicación de una persona, una calificación permanente de calidad ni un historial completo del tráfico transportado por el proxy. La descripción del servicio en los términos llama aproximada a la ubicación y describe las salidas como informativas y analíticas.
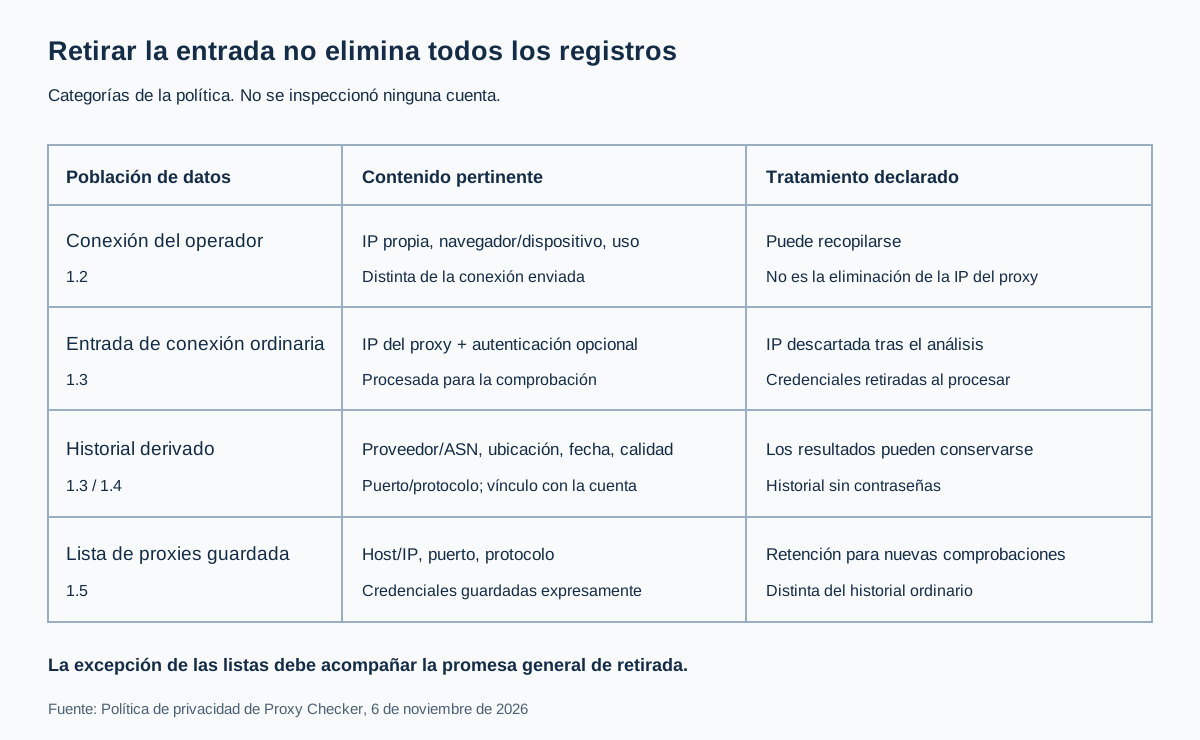
La matriz evita dos errores opuestos. Tratar cada informe como una contraseña almacenada exagera lo que dice 1.4. Tratar un informe sin contraseña como si no contuviera información operativa sensible ignora la asociación con la cuenta y las categorías de metadatos. Un revisor interno puede necesitar conservar la fecha de comprobación y un resultado general, excluyendo la ubicación detallada o la información del proveedor de un ticket ampliamente compartido. Esa es la decisión de minimización de la organización; no cambia lo que el servicio dice conservar en la cuenta.
Considera un ejemplo construido: un operador aprobado necesita saber si una conexión estaba disponible durante un incidente de soporte. Un registro de la hora, el modo de servicio pertinente y el resultado de disponibilidad puede responder a esa pregunta limitada. Copiar una URL de conexión completa al ticket añade material de autenticación y enrutamiento que el ticket no necesita. Guardar una lista de proxies completa para comprobaciones recurrentes añade persistencia más allá del incidente. Son elecciones distintas aunque la interfaz las ofrezca junto al mismo resultado.
Un segundo caso construido trata de comparar dos informes. Si difieren el proveedor o la ubicación, conserva en el sistema interno de acceso restringido qué conexión enviada y qué hora de comprobación corresponde a cada resultado. No infieras que cambió la zona horaria del navegador o que la persona se mudó. 1.2 distingue los datos de conexión del operador y 1.3 describe el proxy analizado. Sin una observación directa de la sesión del navegador, un informe de proxy no mide el idioma mostrado por ese navegador, su zona horaria, la ruta DNS ni otras solicitudes.
Al exportar o comentar un informe, el propósito debe determinar la audiencia. Un equipo de soporte de red puede necesitar una categoría de proveedor que no necesita una conversación de facturación. Una contraseña es inadecuada en cualquiera de las dos conversaciones salvo que un proceso autorizado de gestión de secretos la requiera. La exclusión de credenciales del historial no justifica suponer que cada captura de pantalla, entrada del portapapeles o diagnóstico local oculta automáticamente los datos sensibles. Esas copias adicionales las crean las herramientas del operador y necesitan sus propias reglas.
El lenguaje publicado del servicio sobre intercambio también exige precisión. La sección 1.5 dice que las credenciales guardadas no se transfieren a otro tercero, mientras que 6 describe proveedores de alojamiento, pago y correo de confianza y divulgaciones legalmente requeridas para datos personales en general. Estas disposiciones se refieren a categorías distintas y no deben aplanarse en «no se comparte nada» ni en «se comparten todas las contraseñas guardadas». Una decisión que necesite una explicación más precisa sobre subencargados o acceso requiere esa información específica del proveedor.
La retención empieza con el acceso a la función
La sección 1.6 define una población de retención concreta: historial de comprobaciones, listas de proxies guardadas y credenciales de proxy asociadas. El servicio dice que las conserva mientras la cuenta tenga acceso a las funciones pertinentes. Cuando ese acceso termina, las conserva hasta 12 meses y las elimina al finalizar ese periodo. El comienzo del plazo es el fin del acceso a la función, no necesariamente la hora de una comprobación, la última conexión correcta ni el cierre de una ventana del navegador.
Esa diferencia importa cuando una cuenta operativa sigue activa después de una investigación puntual. No se promete que una comprobación hecha hoy desaparezca 12 meses después si el acceso a la función continúa. A la inversa, «hasta» describe un límite superior en la regla publicada tras perder el acceso, no que cada registro se conserve todo el intervalo. La política no da la fecha programada de eliminación de un registro individual. Un registro de retención debe conservar el evento pertinente de fin de acceso y la fecha de la política, en vez de inventar una marca temporal a partir de la fecha de comprobación.
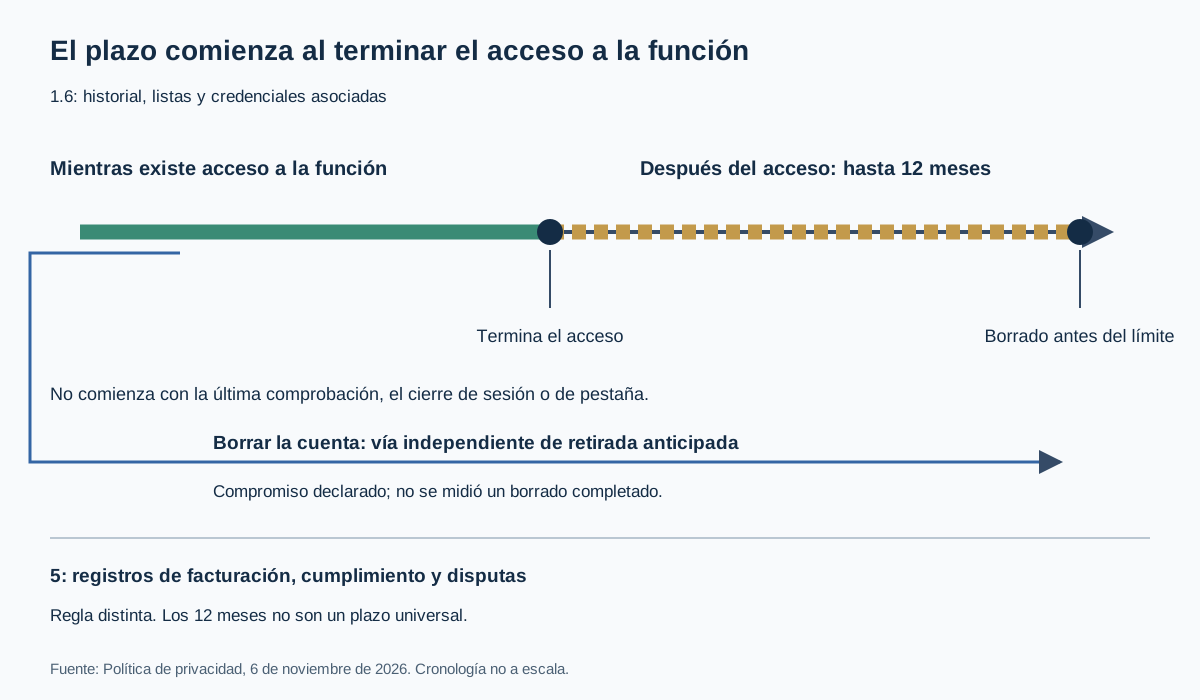
La política proporciona otra vía: si el usuario elimina la cuenta, el servicio elimina estos datos como parte de la eliminación de la cuenta, incluso antes de que transcurran los 12 meses. Es un compromiso de eliminación de cuenta, no una prueba de que una solicitud concreta ya se haya completado. No se solicitó eliminar ninguna cuenta para este análisis. El texto no especifica un retraso de finalización medido por separado ni demuestra el borrado de copias de seguridad. Una organización que necesite confirmación debe conservar la respuesta del proveedor a su solicitud autorizada, en vez de tratar un clic local o una fila ausente de la pantalla como certificado de eliminación del servidor.
Pérdida de la función, cancelación y eliminación son eventos distintos
La gestión de una suscripción no establece automáticamente la eliminación de la cuenta. 1.6 se refiere al fin del acceso, mientras que las secciones 3 y 7 de los términos tratan por separado las responsabilidades de cuenta/suscripción y la suspensión o terminación. Una renovación cancelada, una función caducada, una cuenta suspendida y una solicitud explícita de eliminación pueden tener significados operativos diferentes. La pregunta pertinente es qué evento documentado ocurrió para esa cuenta concreta. La política no justifica equiparar cualquiera de estos eventos con la eliminación inmediata de las credenciales guardadas.
Para una transferencia, registra el modo de persistencia seleccionado, si existe acceso continuo y qué acción de eliminación se solicitó realmente. Si terminó el acceso a la función, registra la fecha de ese evento cuando se conozca. Si solo se canceló una renovación, no inventes una fecha de fin de acceso antes de que termine la autorización. Si se usó la vía de eliminación de cuenta, conserva la confirmación por separado de cualquier suposición sobre el estado local guardado del navegador. Un detalle ausente debe seguir siendo desconocido, no reemplazarse por una estimación cómoda de retención.
La sección 5 ofrece una redacción de retención más amplia para los datos personales necesarios para prestar el servicio, mantener registros de facturación/cumplimiento o resolver disputas y hacer cumplir acuerdos. Ese pasaje no es idéntico a la regla de datos de la función en 1.6. La regla más específica nombra historial, listas y credenciales asociadas; no dice que todos los registros financieros, de cumplimiento o de disputas sigan el mismo plazo de 12 meses. Informar de que «todos los datos de la cuenta se eliminan en 12 meses» excedería el texto que aporta ese número.
La eliminación de una lista guardada con granularidad más fina sigue siendo otra cuestión. La política citada trata claramente la eliminación de la cuenta y la retención posterior al acceso, pero no establece todos los mecanismos o tiempos para eliminar una entrada guardada, sobrescribir su contraseña, revocar una sesión o borrar una entrada del historial. La interfaz puede ofrecer controles adicionales; su presencia y efecto no se probaron aquí. Cuando un proyecto exige borrado por elemento, el requisito necesita una respuesta documentada directa, no una inferencia de la cláusula de eliminación de cuenta.
Una organización puede reducir la utilidad futura de una credencial mediante su propia gestión autorizada de la cuenta del proxy, pero revocar una credencial del proxy no equivale a eliminar un registro existente del servicio. Una acción cambia si la autenticación sigue siendo válida; la otra cambia la custodia de los datos. Conserva ambos estados de finalización si se necesitan las dos acciones. El análisis de higiene de credenciales separa el ciclo de vida de la credencial de la configuración del navegador; la política del comprobador añade un ciclo de retención del proveedor que el navegador no puede terminar por sí solo.
Una evaluación de red no es un veredicto del navegador
La sección 1 de los términos describe puntuaciones de fraude, información IP/red, ubicación aproximada, tipo de proxy e indicadores de riesgo. La sección 5 llama probabilístico al resultado y rechaza expresamente garantizar puntuaciones sin errores, aceptación universal o aceptación por plataformas de terceros. Estos límites forman parte de la definición del servicio, no son una nota que pueda reemplazarse por un indicador visual favorable. Un informe puede ayudar a describir una conexión enviada y dejar completamente sin resolver la autorización y decisión de un destino.
Una puntuación de fraude/riesgo tampoco revela un inventario de recopiladores a nivel de API. La política de privacidad menciona información de navegador/dispositivo para la conexión del operador al servicio en 1.2, pero no enumera cada lectura de JavaScript, el script que la invoca, su valor de retorno ni su contribución a una puntuación. No hay una traza V8 atribuida a una fuente en la evidencia disponible. Por consiguiente, las categorías de datos documentadas deben seguir siendo divulgaciones de política, no afirmaciones de que se observó una API concreta del navegador durante una comprobación determinada o de que causó un resultado.
El material de investigación local refuerza ese límite en vez de llenarlo. El monitor de Pixelscan disponible contiene extracción del DOM de una página de huella y código de observación de solicitudes/respuestas. Sus comentarios descriptivos discrepan sobre si existe procesamiento backend. Esos comentarios son herramientas de análisis, no un registro de eventos ejecutado, y no verifican el comportamiento de almacenamiento de Proxy Checker. No se reconstruyó ningún script propietario, no se resolvió ningún desafío y no se enviaron credenciales. Estos materiales no pueden demostrar si una credencial de proxy concreta se almacenó o se eliminó.
La instrumentación del navegador podría responder a una pregunta futura más estrecha si se autoriza: si una fuente concreta llamó a una interfaz instrumentada durante una sesión registrada. Ese evento V8 necesitaría atribución de script y condiciones de recopilación. Aun así, no certificaría cuánto tiempo conservó un backend una contraseña enviada ni si la eliminación de una lista guardada se propagó por el almacenamiento. Preguntas distintas requieren evidencias distintas. La declaración de almacenamiento de 1.5 no se puede verificar por la mera presencia o ausencia de una lectura de propiedad del navegador.
El diagrama de conexiones también explica por qué comprobar un proxy no demuestra que todas las solicitudes del navegador lo usen. El comprobador evalúa el material de conexión enviado a través de su propia ruta de servicio. La configuración de tráfico del navegador es otro sistema, y 1.2 prevé expresamente información de tu conexión al servicio. Una ciudad asociada al proxy en el informe no demuestra que las consultas DNS, otras pestañas o conexiones de aplicaciones siguieran la misma ruta. Para ello se necesitan observaciones de la configuración real del navegador.
Para una integración aprobada, define la pregunta en términos de la propiedad comunicada. «El servicio comunicó disponibilidad para esta conexión enviada a esta hora de comprobación» es más estrecho que «este navegador puede acceder a un destino». «El informe asignó una ubicación aproximada» es más estrecho que «el titular de la cuenta está en esa ciudad». El análisis de configuración de proxy del navegador trata del contexto visible para el navegador y de la red; no debe usarse para convertir la estimación de un comprobador en la ubicación de una persona ni en un derecho frente a un tercero.
Los términos también prohíben enviar IP/datos sin derechos y usar el servicio contra las leyes o reglas de una plataforma. Por tanto, una evaluación de red pertenece después de autorizar la comprobación, no como sustituto de esa autorización. Ninguna puntuación cambia los derechos vinculados a un conjunto de datos, una cuenta o un destino. Si una tarea necesita permiso de otro servicio, establécelo de forma independiente. El resultado útil aquí es un informe de conexión acotado cuyas consecuencias de tratamiento se entienden, no una estrategia para obtener una clasificación deseada en otro lugar.
Control del navegador y custodia externa
La documentación de configuración de proxy de BotBrowser describe el enrutamiento y la autenticación en tiempo de ejecución, incluido cómo el navegador acepta los datos de conexión de proxy configurados. Sus controles nativos del navegador y sus superficies de huella respaldadas por perfiles se refieren a lo que expone el entorno y a cómo se comporta con una configuración declarada. No administran una cuenta de Pixelscan, no cambian qué acción de lista guardada selecciona un operador ni eliminan datos que el operador haya enviado intencionadamente a un comprobador externo.
Ese límite también distingue una intervención en una página de un cambio de configuración. Cambiar una propiedad visible para JavaScript es una intervención en la superficie del navegador. Configurar el enrutamiento pertenece a la ruta de red del navegador. Elegir si un tercero almacena una contraseña reutilizable pertenece al servicio externo y a la decisión de divulgación del operador. Estas capas pueden interactuar, pero sustituir una por otra deja sin respuesta la pregunta de privacidad original. Ninguna comparación de parches y motores de navegador demuestra que uno de ellos controle los registros que conserva un comprobador.
La siguiente tabla de decisión es una ayuda de aprobación construida a partir de las secciones 1.2 a 1.6 de la política. No representa el estado observado de una cuenta ni afirma que todas las funciones se ofrezcan en cada suscripción. Su resultado es qué modo considerar y qué condición sin resolver necesita una respuesta antes del envío.
| Requisito real | Modo a considerar | Condición de privacidad y pregunta pendiente |
|---|---|---|
| Una evaluación de disponibilidad autorizada | Comprobación ordinaria | Aceptar el procesamiento y el posible historial derivado de la cuenta; verificar que la acción no guarde deliberadamente la conexión |
| Revisar una evaluación anterior sin autenticación reutilizable | Historial de comprobaciones, si se ofrece | La política dice que el historial excluye nombres de usuario/contraseñas; los resultados derivados de proveedor/ubicación/hora siguen ligados a la cuenta |
| Comprobaciones repetidas de la misma conexión aprobada | Lista guardada, si se ofrece | Guardar dirección y credenciales crea persistencia; aprobar explícitamente destinatario, propósito y retención |
| No conservar continuamente una contraseña reutilizable | Evitar listas guardadas con credenciales | El lenguaje general de eliminación sigue siendo incoherente con la cláusula de listas guardadas; pedir aclaración si la aprobación necesita una promesa incondicional |
| Eliminar antes del límite posterior al acceso la población de datos de la función | Vía documentada de eliminación de cuenta | Obtener pruebas de finalización; no extender esta cláusula a todos los registros de facturación o cumplimiento |
Un registro de aprobación puede ser pequeño sin ser impreciso. Conserva el nombre del servicio, la revisión de política aplicable, el modo elegido, las categorías de datos necesarias, el responsable de la autorización y la acción de salida prevista. No hace falta pegar un nombre de usuario/contraseña real en el registro para demostrar que una lista guardada puede retener credenciales. Basta declarar que la acción propuesta incluye autenticación reutilizable para que la decisión de custodia sea visible. Los secretos reales pertenecen únicamente a un sistema de gestión de secretos aprobado por separado.
Antes de aprobar un uso persistente, resuelve tres vacíos concretos: si la acción de la interfaz guarda la conexión o solo el informe, cómo se aplica a esa acción la redacción contradictoria sobre eliminación de credenciales y qué pruebas proporciona el proveedor cuando se solicita una eliminación. Son preguntas dirigidas al proveedor, no una invitación a recopilar más valores de huella. Si la tarea solo necesita un informe puntual, una función que retiene un secreto reutilizable necesita su propia justificación. La comodidad no determina por sí sola la población de datos permitida ni el periodo de retención.
Preguntas frecuentes
¿Un historial sin contraseña significa que no se procesó ninguna contraseña?
No. La sección 1.4 dice que el servicio usa la autenticación enviada cuando es necesario conectarse, aunque excluye nombres de usuario/contraseñas del historial. El uso transitorio y el almacenamiento histórico son operaciones distintas.
¿Guardar un proxy exige guardar su contraseña?
La política describe el almacenamiento de credenciales si las guardas con el proxy. No establece todas las opciones de la interfaz ni las condiciones de cada suscripción. Confirma la acción seleccionada en vez de suponer que todas las entradas guardadas contienen autenticación.
¿El intervalo de 12 meses se mide desde la última comprobación?
No. 1.6 vincula el intervalo al fin del acceso a la función. El texto citado no lo define como un plazo que empiece con cada comprobación ni con el cierre de sesión del navegador.
¿La eliminación de la cuenta cubre todas las categorías con el mismo calendario?
La disposición explícita de eliminación temprana nombra el historial, las listas guardadas y las credenciales asociadas. Los registros generales de facturación, cumplimiento y disputas tienen otra redacción en 5; la cláusula de eliminación de cuenta no debe ampliarse a un calendario universal.
¿Un resultado favorable del proxy puede certificar la privacidad del navegador?
No. Una evaluación de conexión no mide todas las superficies del navegador y los términos excluyen expresamente garantizar la aceptación por terceros. El informe necesita su propio alcance, fecha y contexto de conexión enviada.
Fuentes
- Política de privacidad de Pixelscan Proxy Checker, actualizada el 6 de noviembre de 2026: datos de conexión del servicio, entrada ordinaria, historial de comprobaciones, listas guardadas y retención de datos de la función.
- Términos de servicio de Pixelscan Proxy Checker, actualizados el 10 de noviembre de 2026: resultados informativos, uso autorizado y límites de probabilidad/aceptación.
- Configuración de proxy de BotBrowser: enrutamiento y autenticación del navegador, separados de la custodia de datos externa.
Conclusión práctica
Elige el modo de servicio más pequeño que satisfaga la tarea autorizada. Distingue la conexión del operador, la entrada del proxy enviada y los resultados derivados vinculados a la cuenta. Trata las credenciales guardadas deliberadamente como retenidas según 1.5, conserva la redacción general contradictoria como una pregunta de política sin resolver y basa cualquier plan de retención en el fin del acceso a la función, no en la última comprobación. La configuración del navegador puede controlar su propio entorno; la persistencia y eliminación de credenciales en otro comprobador requieren una decisión específica del servicio y pruebas de ese servicio.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
Privacidad de hCaptcha: señales y límites de la evidencia
Huella digital¿Las passkeys identifican a los usuarios? Riesgos de WebAuthn
Huella digitalRebrowser Proxy: rutas, perfiles y privacidad
Huella digitalInformes de audio CreepJS: renderizado y valores ausentes
Huella digitalBotright: alcance de automatización y privacidad
Huella digitalAkamai Bot Manager: datos del sensor y privacidad
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.