Web scraping con Browserbase: ¿quién controla qué?
Separa el estado de sesión, los Contexts guardados, las rutas de red y los archivos conservados por Browserbase de los resultados y responsabilidades de tu aplicación.
BotBrowser Team
Quieres la documentación estructurada de Primeros pasos?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
El web scraping con Browserbase traslada la ejecución del navegador a un proveedor, pero tu aplicación puede seguir siendo responsable de la navegación, la extracción y la validación de registros. Los cambios importantes afectan a la terminación de sesiones, el estado guardado, la ubicación de red y los archivos conservados. BotBrowser documenta controles del navegador basados en su motor y en perfiles, así como configuración de proxies para una capa de ejecución elegida; no puede configurar el almacenamiento del proveedor ni el entorno de ejecución remoto de Browserbase, ni garantizar que un sitio autorice la recopilación. El límite útil consiste en identificar qué parte controla cada ajuste y qué pruebas establecen que terminó el trabajo solicitado. Validar el artefacto devuelto es distinto de elegir el ciclo de vida alojado; consulta qué demuestra una respuesta de API de scraping.
Resumen
- Una sesión de Browserbase con estado
COMPLETEDno demuestra que haya terminado una tarea de scraping. Un fallo del cliente seguido de una desconexión puede producir ese estado. - Las sesiones comienzan con datos de usuario nuevos de forma predeterminada. Un Context guardado, su política de escritura y la validez de la autenticación de una aplicación son decisiones separadas.
- La inactividad de la conexión, el tiempo de espera de la sesión y el plazo de tu tarea son relojes diferentes.
keepAlivepermite reconectarse durante el tiempo de vida restante de la sesión. - La región del navegador y la salida del proxy son propiedades de red distintas. La ubicación del proxy se intenta proporcionar según disponibilidad, no garantiza un límite nacional.
- Los controles de registros y grabaciones no borran todos los archivos. Los Contexts, las transferencias, los metadatos operativos y el tratamiento de terceros necesitan su propia gestión.
Contenido
- El estado de sesión no es el resultado de la aplicación
- Los Contexts guardados tienen un ciclo de vida separado
- La inactividad de la conexión no es el plazo de la tarea
- La región del navegador no determina la salida del proxy
- Los controles de grabación no abarcan todos los archivos
- Un entorno de prueba propio separa las responsabilidades
- Conclusión práctica
El estado de sesión no es el resultado de la aplicación
La documentación de gestión de sesiones de Browserbase describe cómo una sesión pasa de PENDING a RUNNING y después alcanza COMPLETED, TIMED_OUT o ERROR. Los estados finales no pueden cambiar. Describen la sesión del proveedor, no si tu analizador produjo el registro de negocio necesario. Un cliente puede recuperar el documento equivocado, rechazar un registro incompleto o fallar antes de escribir la salida mientras el navegador termina normalmente. Por tanto, tu aplicación necesita su propio estado de resultado junto al estado del proveedor, en lugar de deducir el éxito de la etiqueta del panel.
La distinción es especialmente importante para COMPLETED. Browserbase dice que la desconexión de un cliente sin la función de mantener activa la sesión la termina normalmente, incluso cuando su script falla y se desconecta. Liberar una sesión, finalizar una Function o terminar una sesión antes de que arranque también puede producir COMPLETED. Incluso una sesión mantenida activa que alcanza su tiempo de espera recibe ese estado según las reglas documentadas. La etiqueta identifica una vía de terminación; no certifica que la extracción haya terminado, que tu programa haya ejecutado la limpieza ni que existiera el documento solicitado.
ERROR tiene una atribución más acotada: Browserbase no pudo iniciar la sesión o un fallo interno la terminó. Una excepción de tu automatización no produce ese estado del proveedor. Por tanto, el registro de un incidente debe conservar por separado la excepción del cliente y la última etapa validada de la aplicación. Sin esa distinción, un equipo puede clasificar erróneamente una ejecución fallida del cliente como infraestructura saludable y contarla accidentalmente como salida útil. A la inversa, un fallo de validación de la aplicación no demuestra por sí solo un fallo interno de Browserbase.
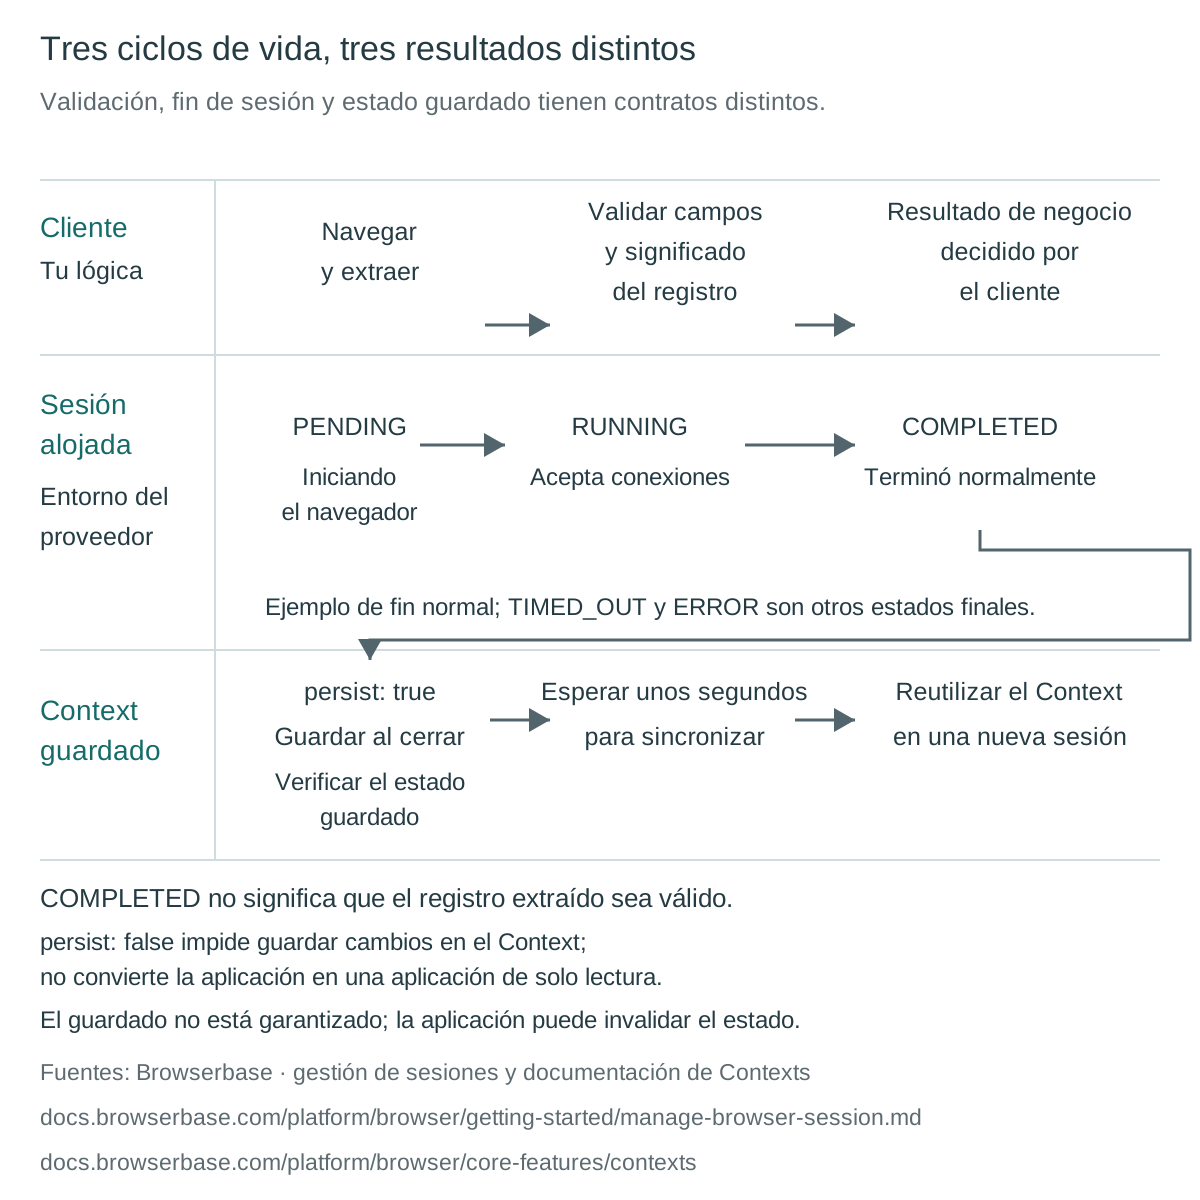
La comparación de interfaces de navegador distingue el control continuado del navegador de la recepción de un resultado terminado. Una vez elegida una interfaz de control alojada, quien realiza la llamada sigue necesitando identificar su documento final, validar los campos necesarios y registrar si la salida quedó guardada de forma definitiva. Browserbase opera la sesión remota; eso no transfiere implícitamente esas obligaciones de la aplicación. Un registro útil de finalización asocia el identificador de sesión con un resultado del cliente y un motivo de validación, sin copiar contenido sensible de la página en registros operativos generales.
Los Contexts guardados tienen un ciclo de vida separado
La documentación de Contexts de Browserbase dice que cada sesión comienza con un directorio de datos de usuario nuevo de forma predeterminada. Reutilizar el estado de una aplicación requiere una configuración explícita de Context, no es una consecuencia de reconectarse a la misma cuenta del proveedor. Un Context tiene una identidad de recurso separada. Por tanto, la ausencia de una preferencia en una sesión nueva difiere de un fallo al restaurar un Context seleccionado. Antes de diagnosticar una pérdida de estado, establece si la sesión prevista debía ser nueva, consumir estado guardado o actualizarlo.
Un Context puede conservar cookies, localStorage, IndexedDB, almacenamiento de sesión, service workers, datos guardados de formularios y preferencias del navegador del directorio de datos de usuario de Chromium. Browserbase distingue ese conjunto de la caché HTTP del navegador: los recursos habituales de las páginas se recuperan de nuevo, aunque los service workers persistidos y sus cachés pueden afectar a cargas posteriores. Estas diferencias importan cuando un responsable espera tanto una preferencia recordada como un comportamiento idéntico de los recursos. «Estado guardado del navegador» no promete que todos los mecanismos de almacenamiento tengan el mismo ciclo de vida ni que todas las respuestas posteriores procedan de la red.
La condición de escritura es persist: true. Browserbase dice que los cambios se guardan al cerrar la sesión e indica a los clientes que esperen unos segundos antes de reutilizar el Context para permitir que termine la sincronización. Un registro extraído antes del cierre y un Context preparado para otra sesión son, por tanto, hitos separados. La aplicación no debe interpretar una extracción satisfactoria como prueba de que su último cambio de preferencia ya se ha convertido en estado duradero del proveedor. La recomendación de espera establece una restricción de orden, no una garantía precisa sobre la latencia de sincronización.
persist: false impide que los cambios vuelvan a guardarse en el Context. No convierte la aplicación de destino en una aplicación de solo lectura. Una sesión todavía podría enviar una acción autorizada a la aplicación cuyo efecto en el servidor perdure, aunque se descarten los cambios locales del navegador. Esa distinción importa para diseñar y revisar pruebas: la política de escritura del Context del proveedor controla un destino de almacenamiento, no todas las consecuencias de la actividad del navegador. Un entorno de prueba realmente no modificador necesita restricciones en la aplicación además de una elección adecuada de persistencia.
Según la documentación, los Contexts duran indefinidamente, pero la autenticación almacenada puede dejar de ser válida. Las cookies de la aplicación pueden caducar, las contraseñas pueden cambiar, los tokens pueden revocarse o el sitio puede invalidar sesiones remotamente. Browserbase menciona 30 días como ejemplo de caducidad de una cookie de aplicación, no como duración universal de un Context. La eliminación explícita del Context, la eliminación del proyecto y los cambios de cuenta también afectan a su usabilidad. Por tanto, un inicio de sesión obsoleto necesita un diagnóstico del estado de la aplicación, no la suposición de que un almacenamiento duradero del proveedor garantiza una autorización duradera.
La inactividad de la conexión no es el plazo de la tarea
La referencia de gestión identifica un tiempo de espera por inactividad de la conexión WebSocket de CDP tras 10 minutos sin datos en ninguna dirección. Cuentan los comandos enviados por el cliente, pero también los eventos CDP que recibe. Por tanto, un cliente que no emite comandos puede permanecer conectado más de 10 minutos mientras sigan llegando eventos. «Mi código estaba inactivo» y «la conexión no transportaba datos» son observaciones diferentes. Ninguna indica por sí sola al operador si la aplicación avanzaba de forma útil o solo recibía actividad de página ajena a la tarea.
El tiempo de espera de la sesión es otro límite. Browserbase describe un valor predeterminado del proyecto y una modificación específica de la sesión elegida al crearla. Sin la función de mantener activa la sesión, alcanzar ese límite produce TIMED_OUT. La vía documentada de agotamiento del tiempo para una sesión mantenida activa produce, en cambio, COMPLETED. Comparar esas etiquetas sin la configuración de la sesión puede ocultar el mismo evento subyacente de agotamiento del plazo. El registro de la integración necesita el tiempo de espera efectivo y el ajuste que mantiene activa la sesión si el equipo quiere distinguir desconexión anticipada, finalización natural y agotamiento de la duración permitida.
keepAlive: true significa que una sesión desconectada sigue disponible para reconectarse hasta alcanzar su tiempo de espera o ser liberada. No amplía por sí solo ese límite, no renueva el inicio de sesión de una aplicación ni demuestra que quien realiza la llamada pueda reanudar con seguridad su transacción de negocio. Un programa que se reconecta puede encontrar un estado de página distinto del último registrado. La aplicación debe determinar si sabe que su última operación terminó antes de repetirla. La disponibilidad del navegador remoto no es una confirmación de transacción de la aplicación propia.
El plazo de tu tarea pertenece al cliente o al programador de tareas. Puede agotarse mientras el navegador sigue disponible, o la sesión del proveedor puede terminar antes de que se agote el tiempo de tarea asignado al cliente. Registra esos eventos de forma independiente y define qué responsable libera los recursos restantes. La explicación de capacidad de contextos de navegador trata las unidades de carga de trabajo y la responsabilidad sobre recursos; las sesiones alojadas siguen consumiendo capacidad mientras permanecen activas. Un controlador desconectado no demuestra que el recurso remoto haya sido liberado, especialmente cuando se habilitó deliberadamente la función de mantener activa la sesión.
Esta separación también mejora la clasificación de reintentos. Una interrupción de conexión, el agotamiento del tiempo de sesión y un plazo de aplicación pueden requerir decisiones de recuperación diferentes. Un programador de tareas no debe etiquetar los tres como una extracción vacía e iniciar el mismo trabajo de sustitución. La documentación de gestión de sesiones establece el reloj del proveedor, mientras que la aplicación define qué significan progreso y finalización. La reconexión debe preservar esa distinción en lugar de tratar el acceso continuado al navegador como prueba de que la tarea original sigue siendo válida.
La región del navegador no determina la salida del proxy
La documentación de regiones de Browserbase enumera us-west-2, us-east-1, eu-central-1 y ap-southeast-1, con us-west-2 como valor predeterminado. El ajuste region selecciona dónde se ejecuta el navegador. Puede importar para la conexión entre el controlador y el navegador remoto, pero no declara la dirección IP que ve una aplicación. Una etiqueta de región tampoco es prueba suficiente de la ubicación de todos los archivos almacenados ni de las actividades posteriores de tratamiento.
La configuración de proxies es independiente. La referencia de proxies dice que proxies tiene el valor predeterminado false. Habilitar la opción integrada intenta utilizar un proxy situado en Estados Unidos según disponibilidad; pueden utilizarse países cercanos como Canadá si no hay proxies estadounidenses adecuados disponibles. La ubicación de proxy especificada también se proporciona según disponibilidad y se utiliza el proxy más cercano cuando no está disponible la ubicación solicitada. Un responsable no puede convertir estas condiciones en una salida garantizada de un país concreto simplemente registrando el ajuste solicitado.
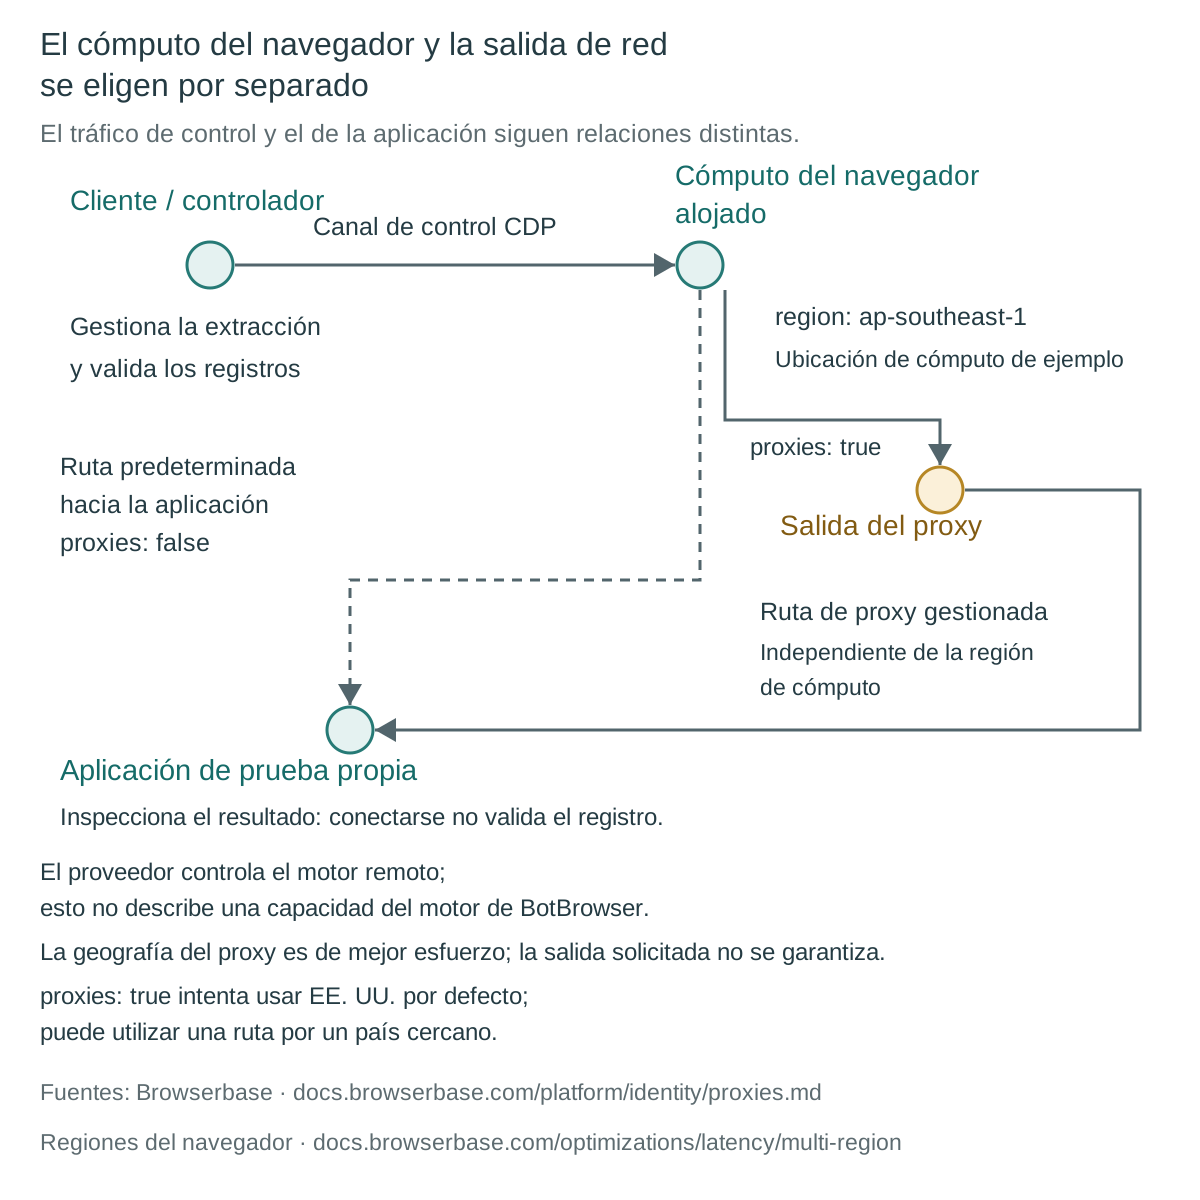
En un entorno de prueba propio sensible a la ubicación, conserva la región solicitada, la ruta solicitada y la información de conexión observada por la aplicación como campos separados. La observación puede establecer qué recibió ese entorno durante esa ejecución, no la ubicación de todas las solicitudes o del almacenamiento. Browserbase también documenta reglas de enrutamiento por dominio, por lo que la ruta de una solicitud no tiene por qué describir todos los destinos. Cuando la residencia de datos o el tratamiento posterior son requisitos contractuales, una región de navegador y una observación de geolocalización no sustituyen el acuerdo aplicable del proveedor.
La documentación de configuración de proxies de BotBrowser describe controles de enrutamiento y configuración geográfica basada en la salida para su propia capa de ejecución del navegador. Su descripción general del navegador describe controles basados en perfiles sobre propiedades expuestas por el navegador. Son capacidades del producto, no ajustes que configuren el entorno de ejecución remoto de Browserbase. La comparación entre alojamiento y operación propia aborda la elección operativa; ni esa comparación ni una biblioteca de automatización compartida establecen que BotBrowser pueda sustituir el ejecutable dentro de una sesión de Browserbase.
Los controles de grabación no abarcan todos los archivos
La documentación de observabilidad de Browserbase dice que las sesiones generan registros y se graban de forma predeterminada. Describe eventos CDP, salida de la consola del navegador, información de red y reproducción de vídeo como recursos de diagnóstico. Esos archivos pueden exponer más que el registro final extraído. La conservación documentada de las grabaciones es de hasta 30 días después de la terminación para proyectos sin BYOS y de 24 horas para proyectos con BYOS. Esos períodos describen grabaciones, no una caducidad universal de Contexts, registros de aplicación o todos los archivos del proveedor.
Al crear una sesión, logSession: false y recordSession: false excluyen esa sesión del registro y la grabación. Ambos tienen el valor predeterminado true, y la documentación dice que estas opciones funcionan en todos los planes. Deshabilitar cualquiera es permanente para esa sesión: no puede volver a habilitarse una vez iniciada. Esto hace de la observabilidad una decisión sobre datos en el momento de creación, no un interruptor de limpieza que aplicar después de haber grabado contenido sensible. También significa que la falta de una grabación puede reflejar la configuración prevista y no un fallo del navegador.
La oferta de cuenta Enterprise denominada Zero Data Retention es distinta de la disponibilidad de esos indicadores individuales. La documentación de ZDR limita esa oferta a los planes Enterprise y describe por separado la exclusión por sesión en todos los planes. Dice que los registros y las grabaciones no se conservan en el almacenamiento de Browserbase bajo la configuración cubierta. Una organización que necesite confirmación escrita de ZDR para su cuenta debe obtenerla mediante su acuerdo, en lugar de equiparar dos indicadores de creación con todas las características contractuales del acuerdo Enterprise.
ZDR no supone la eliminación completa de todos los datos relacionados. Las descargas, las subidas, los Contexts y las extensiones son tipos de archivos separados. La documentación describe combinar ZDR con BYOS para situar esos archivos en almacenamiento S3 controlado por el cliente. Se mantienen los metadatos operativos, incluidos la identidad de sesión, los tiempos y la información de proyecto y región. Live View sigue funcionando mientras se ejecuta el navegador porque transmite la sesión en lugar de almacenar una grabación. Los datos enviados a un LLM de terceros se rigen por los acuerdos de ese proveedor; el control de almacenamiento de Browserbase no los cubre por sí solo.
Elegir una observabilidad reducida también cambia la gestión de incidentes. Browserbase dice que su equipo de soporte carecerá de registros y grabaciones de esas sesiones, mientras que los puntos de acceso de grabaciones pueden devolver 404 Not Found y la API de registros no proporciona entradas. Los diagnósticos de la aplicación necesitan una alternativa deliberadamente limitada, como un resultado de validación y una marca de etapa, no una duplicación indiscriminada de contenido sensible. El ajuste del proveedor reduce la conservación especificada; el cliente sigue siendo responsable de sus exportaciones, su telemetría local y cualquier tratamiento posterior que inicie.
Un entorno de prueba propio separa las responsabilidades
Considera un entorno de prueba hipotético de un catálogo propio con una preferencia de visualización inocua y un registro que contenga un identificador de artículo, precio y moneda. Es un escenario de aceptación, no una prueba de Browserbase que se haya realizado. La condición de éxito de la aplicación es un registro validado de ese entorno. Una condición de estado separada comprueba si la preferencia comienza desde cero o regresa desde el Context previsto. Una condición de red separada registra la ruta observada por el servidor propio. Ninguna depende de interpretar COMPLETED como un resultado de negocio.
| Síntoma hipotético | Primera distinción | Pruebas que debe aportar el responsable |
|---|---|---|
La sesión está en COMPLETED, pero no existe un registro válido | Terminación del proveedor frente a resultado del cliente | Excepción del cliente, etapa de validación y guardado definitivo de la salida |
| Una preferencia modificada no aparece la siguiente vez | Selección del Context, política de escritura y sincronización | Context previsto, valor de persist y orden del cierre |
| El estado guardado abre una página sin sesión iniciada | Context duradero frente a autenticación válida de la aplicación | Validez de la sesión de aplicación y reglas de revocación |
| Desaparece la conexión remota | Inactividad de CDP frente a límite de sesión o de tarea | Actividad de conexión, tiempo de espera efectivo y evento del programador |
| El país observado difiere de la región solicitada | Ubicación del navegador frente a salida del proxy | Ruta solicitada y observación del servidor propio |
| La grabación no está disponible | Configuración deliberada de conservación frente a fallo de captura | Ajustes de creación y contrato de observabilidad aplicable |
La condición de aceptación de la persistencia debe mencionar el cierre y la espera de sincronización documentada. Una ejecución con persist: true no debe considerarse preparada para reutilización simplemente porque el cliente emitió su registro final. Una comparación con persist: false trata de si los cambios volvieron a guardarse, no de si se pudo modificar el servidor del entorno de prueba. Mantener inocua la preferencia permite examinar estas distinciones sin importar estado de navegación ajeno al caso ni tratar la autenticación de producción como material de prueba desechable.
Registra solo lo necesario para la decisión: el resultado de validación del cliente, el estado del proveedor, la política prevista del Context, los límites de tiempo efectivos y la observación de ruta del entorno de prueba. Añade la política de grabación elegida para que la falta de una grabación tenga explicación. Los contratos de gestión de sesiones y ZDR asignan significados distintos a estos registros. Una futura prueba satisfactoria establecería compatibilidad para esa configuración; no demostraría autorización del sitio, funcionamiento anónimo ni una promesa sobre otros sitios web.
Preguntas frecuentes
¿COMPLETED significa que la tarea de scraping terminó correctamente?
No. Browserbase documenta vías de terminación normal que incluyen un fallo del cliente seguido de desconexión. La aplicación necesita validación independiente de registros y pruebas de finalización de la salida.
¿persist: false convierte una sesión en solo lectura?
Impide que los cambios se guarden en el Context seleccionado. No impide que las acciones del navegador modifiquen el estado del servidor de la aplicación de destino.
¿Mantener activa la sesión conserva el inicio de sesión de una aplicación?
Conserva la disponibilidad para reconectarse durante el tiempo de vida restante de la sesión. La autenticación puede caducar o ser revocada por la aplicación, independientemente de la disponibilidad del navegador.
¿Seleccionar una región del navegador selecciona el país del proxy?
No. La región del navegador y el enrutamiento del proxy son ajustes separados. Browserbase documenta una ubicación de proxy proporcionada según disponibilidad, incluida la posibilidad de rutas por países cercanos, no un país de salida garantizado.
¿Deshabilitar la grabación elimina todos los datos que conserva el proveedor?
No. Los registros, las grabaciones, los Contexts, las subidas, las descargas, las extensiones y los metadatos operativos tienen alcances diferentes. El tratamiento de LLM de terceros también queda fuera de los controles de almacenamiento de Browserbase.
Fuentes
- Browserbase: gestión de una sesión de navegador
- Browserbase: Contexts
- Browserbase: regiones de navegador
- Browserbase: proxies
- Browserbase: observabilidad
- Browserbase: retención cero de datos
- BotBrowser: descripción general del navegador
- BotBrowser: configuración de proxies
Conclusión práctica
Asigna responsables separados al resultado del cliente, la sesión del proveedor, el ciclo de vida del Context, la ruta de red y los archivos conservados. Antes de adoptar un flujo alojado, verifica esos límites con un entorno de prueba propio autorizado y las condiciones aplicables del proveedor. La configuración del navegador puede gobernar sus superficies documentadas; no sustituye la validación de la aplicación, las decisiones de almacenamiento del proveedor ni el permiso para recopilar datos.
Este artículo forma parte de la guía: Primeros pasos con automatización de navegador: mapa inicial
Artículos Relacionados
Navegador para web scraping: ¿qué tipo necesitas?
Huella digitalAPI de scraping web: lo que oculta la respuesta
Primeros pasosScraping con Playwright: navegador y perfil
Primeros pasosIntegración de perfiles de navegador con Selenium
Huella digitalRebrowser Proxy: rutas, perfiles y privacidad
Primeros pasosScraping con Selenium: capacidades y registros
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.