FunCaptcha: сигналы, сеансы и приватность
Что измеряет FunCaptcha? Разделяем сигналы клиента, задания, раскрытие URL и проверку на сервере по первичным источникам с учетом границ приватности.
BotBrowser Team
Нужна структурированная документация по теме Отпечатки?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
FunCaptcha часто отождествляют с заданием, которое видит посетитель. Однако документация Arkose описывает более широкий сеанс: сбор и классификацию данных на клиенте, необязательное задание и проверку на сервере. Ответ на задание составляет лишь часть процесса. BotBrowser предоставляет документированные нативные средства управления поверхностями отпечатка, доступными странице через браузер. Такое управление не определяет оценку Arkose, решение сайта о разрешении операции или данные, которые сохраняют обработчики.
Кратко
- Arkose документирует обнаружение без видимого задания и обнаружение с заданием. Отсутствие головоломки не доказывает отсутствие обработки сеанса.
- Обратный вызов завершения охватывает сеансы с заданием и сеансы, в которых оно не показывается. Полученный токен еще требует серверной проверки; завершение не разрешает защищенную операцию сайта.
- Arkose прямо предупреждает, что клиент читает и сохраняет URL сайта вместе с параметрами запроса. Конфиденциальная информация в адресе создает отдельное раскрытие данных, которое нельзя объяснить сложностью задания.
- Действующая политика разделяет данные рабочих сервисов и сведения для коммерческих и рекламных целей. Категории и ограничения должны оставаться в своих столбцах.
- В изученных локальных материалах не было событий V8 FunCaptcha с подтвержденной принадлежностью источнику. Публичные заявления подтверждают описанную архитектуру и категории данных, но не измеренный перечень текущих API и не способ получения благоприятного решения.
Содержание
- Задание является одной из ветвей сеанса
- Завершение, проверка и разрешение операции различаются
- URL страницы представляет конкретную поверхность раскрытия
- Рабочие и коммерческие категории нельзя смешивать
- Что устанавливает наблюдение за браузером
- Почему два обращения могут выглядеть по-разному
- Управление браузером и решения поставщика имеют разных владельцев
- Оценка собственной интеграции без сбора лишних секретов
- Практический вывод
Задание является одной из ветвей сеанса
Инструкции Arkose для клиента описывают два компонента интеграции. Компонент обнаружения собирает сведения и классифицирует трафик без видимого задания. Компонент проверки с заданием включает обнаружение и может показать Enforcement Challenge, сокращенно EC. Эти термины отделяют сеанс сервиса от видимой задачи: сбор и классификация не начинаются и не заканчиваются появлением изображения. В модели токенов AWS WAF времена Challenge и CAPTCHA разделены; эти правила AWS нельзя приписывать сессии Arkose.
В тех же инструкциях клиентская интеграция отвечает за сбор информации для классификации, показ EC, когда он необходим, и выдачу одноразового токена. Затем серверная интеграция проверяет токен. Это документированные обязанности, а не наблюдения за конкретным посетителем. Они объясняют, почему описание только изображений упускает существенные вопросы приватности: какие сведения о странице доступны до взаимодействия и какая организация обрабатывает полученный сеанс.
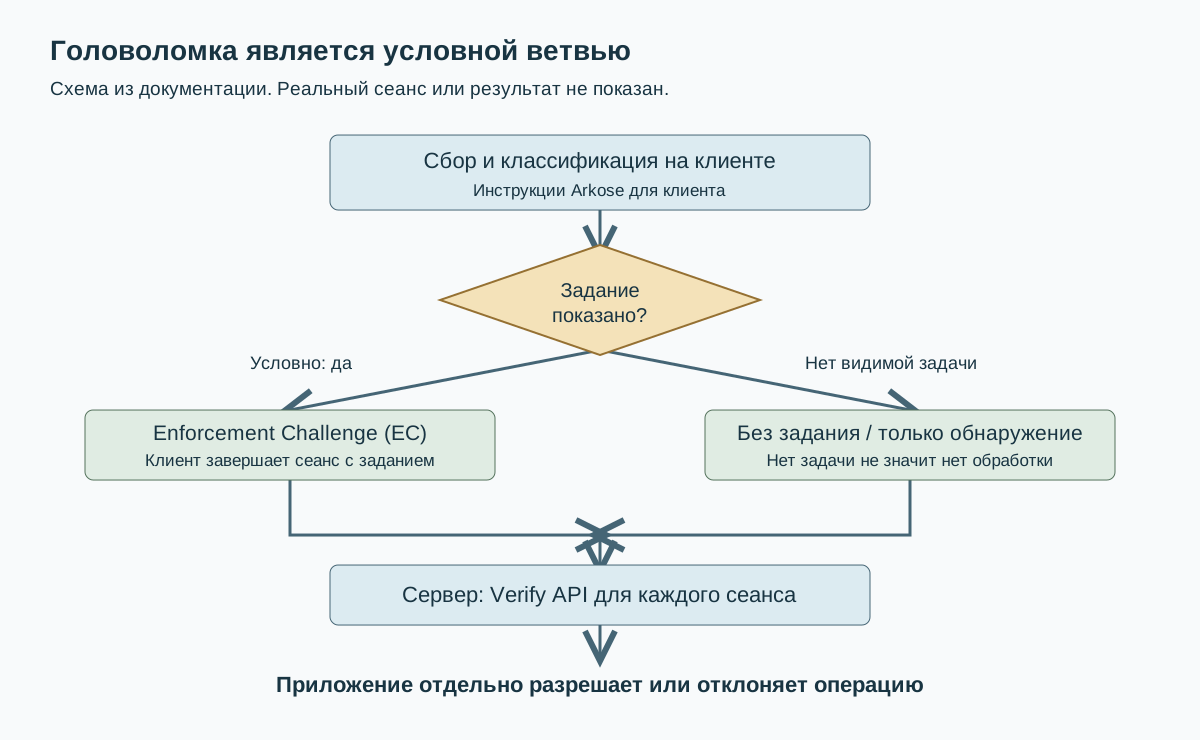
Обзор Verify API приводит три сценария. В первом задания нет, поскольку сервис считает сеанс легитимным или низкорисковым. Во втором задание показывается. Третий использует только обнаружение. Во всех трех нужна проверка на сервере. Поэтому сообщение посетителя об отсутствии головоломки описывает интерфейс, но не устанавливает, какая обработка или настройка заказчика его обусловила.
Для оценки приватности различие существенно. Сайту может потребоваться описать обработку для обеспечения безопасности даже тогда, когда человек вообще не нажимает элементы задания. В то же время видимая задача не доказывает сбор всех свойств браузера, обычно упоминаемых в исследованиях отпечатков. Документированные ветви показывают неполноту интерфейса как доказательства, но не дают исчерпывающего перечня данных для каждой ветви.
Название FunCaptcha также может смешивать знакомый вид задания с более широкой интеграцией продукта Arkose, описанной актуальными источниками. В отчете следует указывать компонент и конфигурацию, для которых есть доказательства. Снимок задания и справочник интеграции подтверждают разные факты: снимок может показывать внешний вид, справочник описывает предусмотренные роли. Ни один из них сам по себе не раскрывает закрытую модель, все ее входные данные или статус человека.
Сравнение семейств заданий разделяет типы задач и доступные наблюдения. Специфика Arkose добавляет границу сеанса: что происходит на клиенте, что становится видимым и для чего нужна запись сервера. Для анализа приватности это полезнее, чем считать сложность, количество или оформление головоломок прямой мерой объема персональных данных.
Завершение, проверка и разрешение операции различаются
Справочник Client API указывает, что onCompleted вызывается при завершении сеанса с заданием или сеанса, где задание подавлено. Вызов содержит токен, который должен поступить на сервер заказчика для проверки. Это публичный контракт интеграции. Он исключает два ошибочных вывода: будто вызов доказывает решение видимой головоломки и будто клиентское событие само разрешает операцию приложения.
Verify API вызывается серверным кодом для каждого сеанса. Ответ сообщает об успешности проверки; поставщик описывает простой и расширенный форматы. Обработка ответа относится к приложению. Наблюдатель браузера может увидеть клиентское событие, но не обмен между серверами, поэтому его запись может закончиться до доказательства, необходимого для объяснения дальнейшего поведения приложения.
Регистрация учетной записи иллюстрирует разницу без реального запуска. Клиентский компонент может завершиться, сервер получить результат проверки, а приложение применить независимые требования к состоянию учетной записи или операции. Эти требования принадлежат сайту. Обзор проверки не передает Arkose полномочия по всем бизнес-правилам. Неудачную регистрацию нельзя приписать оценке задания только по видимому исходу.
| Доступная запись | Что она устанавливает | Какой вопрос остается отдельным |
|---|---|---|
| Снимок экрана с заданием | Этот интерфейс был видим в зафиксированный момент | Что собиралось раньше и как сервер оценил сеанс |
| Документированный вызов завершения клиента | Клиент достиг этапа завершения, включая возможный сеанс без показанного задания | Проверил ли сервер сеанс и разрешил ли операцию |
| Сопоставленный серверный результат проверки | Ответ проверки для записанной операции | Какие правила приложение применило после него |
| Запись аудита приложения | Зафиксированное решение сайта по действию | Полный набор закрытых входных данных поставщика |
Таблица выведена из обязанностей клиента и серверной проверки. Это не захваченная трасса посетителя. Различие не позволяет требовать лишние данные при обращении в поддержку. Если неизвестно серверное решение сайта, более подробный отпечаток браузера не предоставит отсутствующую запись сервера.
Ошибки также нужно разделять. Проблема загрузки клиента, транспортная проблема при обращении к сервису проверки и отказ приложения продолжить работу являются разными событиями. Обзор Verify отдельно обсуждает серверные ошибки и некорректные запросы, оставляя соответствующий выбор заказчику. Это вопрос интеграции, а не доказательство личности посетителя или причинной роли свойства браузера.
В собственной интеграции этапы можно сопоставить через утвержденный механизм внутреннего аудита, не включая секреты и действующие артефакты задания в разговор с поддержкой. Задача состоит в определении проблемного этапа, а не раскрытии повторно используемого материала сеанса. Обезличенная запись о попытке проверки и документированном результате может ответить на эксплуатационный вопрос без токена посетителя, полного адреса и посторонних сведений учетной записи.
URL страницы представляет конкретную поверхность раскрытия
Инструкции для клиента содержат прямое предупреждение: после загрузки кода Arkose читает и сохраняет URL сайта, включая параметры запроса. Это конкретнее общего заявления о сигналах устройства. Адреса иногда содержат сведения, добавленные функциями приложения, кампаниями или процессами учетной записи. Интерфейс задания не показывает посетителю, какие значения доступны интеграции.
Рассмотрим явно вымышленный сервис записи на прием. В его адресе есть параметр, описывающий категорию приема. В примере нет реального адреса, персональной записи или захвата браузера. Если такая информация находится в URL страницы, где работает клиент, предупреждение об URL указывает на вопрос раскрытия. Наличие этих сведений в реальной системе нужно устанавливать по проектированию адресов соответствующего приложения.
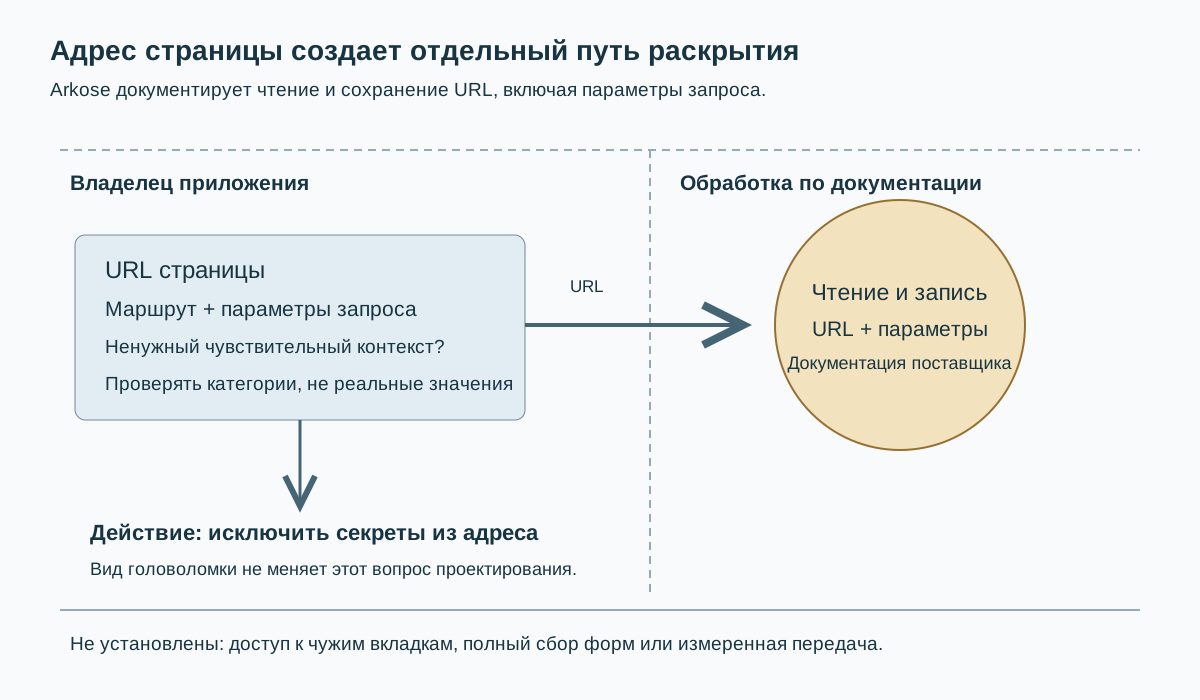
Источник рекомендует исключать конфиденциальные данные из параметров GET и выбирать подходящий способ отправки чувствительного содержания. Из этого нельзя заключать, что перенос значения в тело запроса делает его недоступным всем получателям. Метод меняет одно место размещения данных. Приложение все равно должно определить, какие компоненты получают отправку, что отображается на странице и какие цели обработки действуют.
Первое улучшение состоит в исключении ненужного персонального контекста из адреса изначально. Разработчик может проверить маршруты и категории параметров на страницах интеграции, не собирая реальные значения посетителей. Документированного предупреждения достаточно для такого анализа проекта. Исследование более широкого поведенческого отпечатка не является условием проверки уже известного пути раскрытия URL.
Границы утверждения важны. Предупреждение устанавливает заявленную обработку адреса страницы, но не доказывает сбор всех полей форм, истории или посторонних вкладок. Слово URL не позволяет переносить вывод с одного адреса на всю историю браузера. Оценка должна определить страницу и категории параметров, исключая действующие значения учетных записей и адреса, которые сами предоставляют доступ.
Инфраструктура создает отдельные вопросы. Сайт, его собственная аналитика и другие участники сети могут иметь свои способы обработки адресов. Документация Arkose подтверждает только заявление о его клиенте. Удаление лишних чувствительных данных из URL может улучшить несколько путей обработки, но каждого получателя нужно подтверждать отдельно, а не приписывать все зарегистрированные адреса одному компоненту.
Правило решения конкретно: если категорию в адресе не следует передавать интегрированному сервису, нужно изменить ее размещение в приложении прежде, чем обсуждать оформление задания. Изменением управляет владелец маршрутов и форм. Настройка графики браузера не заменяет безопасное проектирование адресов; смена вида головоломки также не устранит документированную обработку URL.
Рабочие и коммерческие категории нельзя смешивать
Изученная политика приватности Arkose действует с 27 октября 2026 года. В таблице отдельно указаны данные, которые могут собираться от имени заказчиков в рабочих сервисах, и данные для коммерческих и рекламных целей. Названия столбцов существенны. Если считать каждый пример сигналом рабочего задания, смысл заявления изменится.
В рабочем столбце Device/IP Data перечислены IP-адрес с местоположением на его основе, тип устройства или браузера и другие аналитические и идентификационные сведения устройства. Примеры включают версию, разрешение и соотношения сторон, язык и требования к хранилищу сеанса. Это категории публичной политики, а не текущие вызовы JavaScript с подтвержденным источником. Они не устанавливают интерфейс получения каждого значения или применимость всех примеров к каждому обращению.
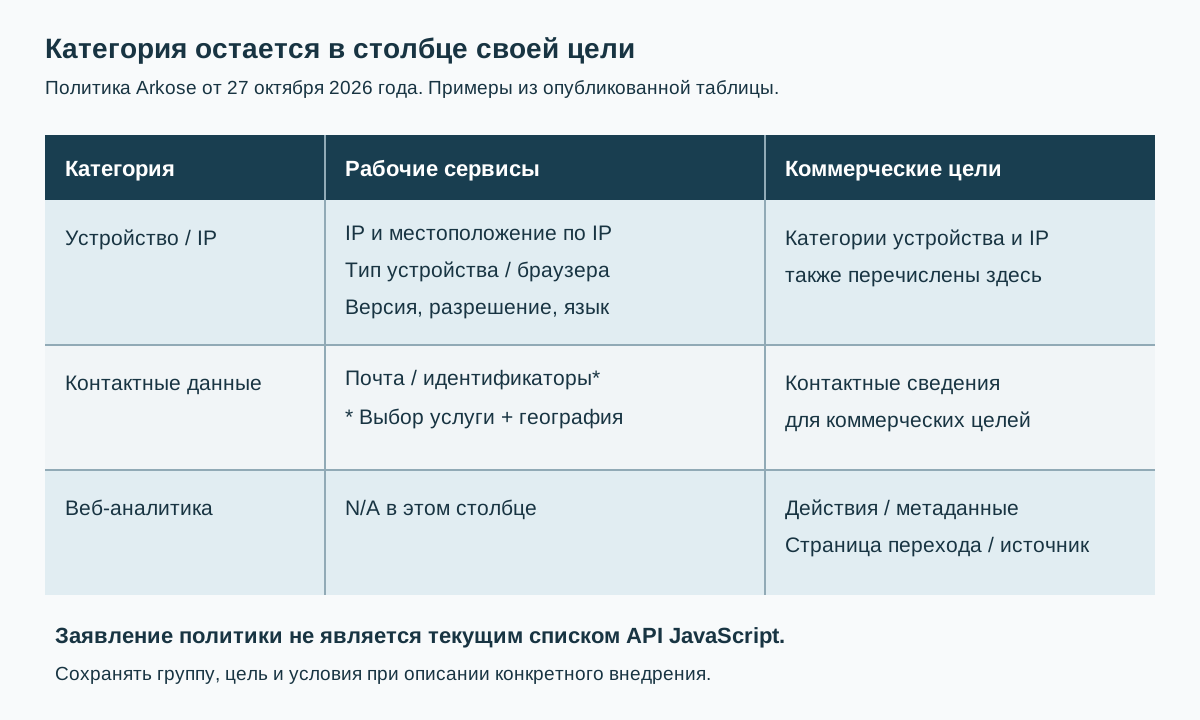
Рабочие контактные данные имеют явные условия. Примеры электронной почты, идентификатора и имени пользователя сопровождаются примечанием: они применимы только при выборе соответствующей услуги заказчиком и с учетом географических ограничений. Политика не подтверждает, что каждый вызов получает электронную почту. Она также не подтверждает противоположное универсальное утверждение. Сначала интегратор должен установить выбранную услугу и передаваемые данные.
Коммерческий столбец имеет другой охват: взаимодействия и метаданные страниц, источник перехода, профессиональные сведения и выводы о посетителях. Некоторые соответствующие рабочие ячейки помечены N/A. Безразборное отнесение этих примеров ко всем конечным пользователям стирает разницу между работой сервиса безопасности и продвижением бизнеса поставщика. Группу людей, цель и условия нужно сохранять вместе.
Раздел о рабочих сервисах называет Arkose поставщиком услуг или обработчиком в соответствующей обработке для заказчика и направляет человека к организации, первоначально собравшей данные. Согласно заявлению, обработка выполняется от имени корпоративных клиентов и по их требованиям. Это заявленное распределение обязанностей, а не независимый юридический вывод о конкретном внедрении. Уведомление сайта и применимое соглашение по-прежнему необходимы.
У заявлений о передаче и хранении также есть определенный охват. Политика рассматривает Third Party Provided PII, включая идентифицирующие данные с сайтов и приложений, не принадлежащих Arkose. Она заявляет ограничения использования и передачи для противодействия мошенничеству и утверждает, что никогда не передает эту определенную категорию с сайта одного клиента другим клиентам. Срок хранения категории определяет соответствующий заказчик. Это заявления политики, а не наблюдаемые гарантии или единый срок для всех данных.
Практический результат: нужно спросить владельца сайта о применимых рабочих категориях и договоренностях, а не копировать коммерческий список в уведомление посетителей. Сведения устройства важны и без имени: значение имеют использование, связь с операцией, получатели и хранение. Но наличие категории само не доказывает постоянную идентификацию, рекламную связь или злоупотребление. Для этих выводов нужны дополнительные доказательства.
Что устанавливает наблюдение за браузером
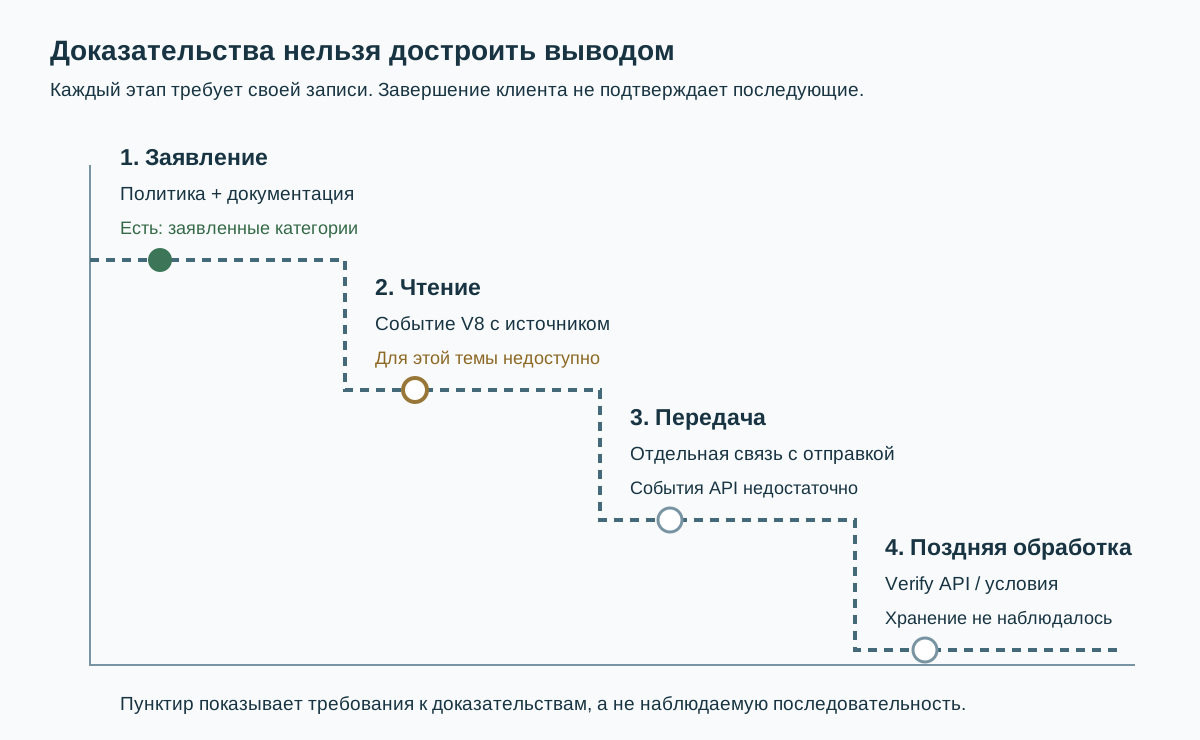
Журнал V8 может дать иной тип доказательства, чем документация: фактически записанное событие интерфейса браузера, связанное с вызвавшим его скриптом. Существенен вопрос, выполнил ли конкретный источник операцию в записанной фазе. Название поставщика на странице, старый перечень свойств и количество запросов не устанавливают такую принадлежность. Событие, сведения об источнике и ограничения записи должны оставаться связанными.
Изученные локальные материалы FunCaptcha содержат инструмент внедрения и адаптер мониторинга для перехвата и интерпретации материала запросов. Эти механизмы не равнозначны исходным событиям --bot-v8-log. В изученном наборе отсутствовал файл событий V8 с подтвержденным источником FunCaptcha; исторический каталог захвата содержал только остатки состояния браузера. По этим материалам не заявляется текущий перечень API поставщика, и для публикации не преобразовывались закрытые скрипты.
Операция браузера также не означает автоматически измерение отпечатка. Компонент может читать интерфейс для отображения задания, размещения содержания, доступности или управления жизненным циклом. Вывод о цели требует дополнительных доказательств. Даже правильно атрибутированная графическая операция не раскрывает вклад в закрытую оценку. Документация клиента описывает роль классификации, а не назначение или вес каждой операции.
Передача представляет другую границу. Событие может показать получение значения, но не его выход из браузера. И наоборот, запрос может произойти без сведений о чтениях, сформировавших содержание. Нельзя превращать размер сообщения или вызов завершения в перечень переданных атрибутов. Справочник Verify также помещает серверное общение за пределы чисто браузерного наблюдения: одна запись автоматически не покрывает весь сеанс.
Отрицательным данным нужен определенный охват. Событие может отсутствовать из-за невыполненной ветви, раннего конца наблюдения, отсутствующей атрибуции или неполного журнала. Даже полная запись описывает конкретное выполнение, а не все будущие версии и настройки заказчиков. Отсутствие проверяемых событий здесь означает отсутствие оснований для утверждений о конкретных чтениях API. Это не означает, что сервис никогда не читает интерфейсы браузера.
Хранение нельзя измерить, оставив браузер открытым дольше. Хранилища поставщика, доступ операторов и последующее удаление находятся вне потока событий браузера. Политика и условия заказчика определяют обязанности; фактическую обработку должен устанавливать эксплуатационный аудит. Чтение, исходящий запрос, результат проверки и обязательство хранения должны занимать разные строки в реестре доказательств.
Реестр может оставаться небольшим. Для каждого существенного утверждения следует указать источник и тип: заявление, наблюдаемая активность браузера, серверный результат или договорное положение. Неизвестные этапы остаются неизвестными. Это предотвращает избыточный сбор в надежде ответить на все вопросы. Новое событие с установленным источником сможет уточнить одно утверждение о выполнении, не заменяя незаметно отдельные условия обработки и хранения.
Почему два обращения могут выглядеть по-разному
Обзор Verify уже устанавливает условность показа задания. Поэтому два обращения могут иметь разные видимые пути без доказательства изменения свойства браузера. Настройки заказчика и классификация сеанса входят в документированную архитектуру. Сопоставление снимков не изолирует их вклад, а публичный обзор не раскрывает все причины отдельного решения.
Client API указывает, что сброс клиента создает новый сеанс. Это существенно для повторных обращений: новый сеанс не является очередным кадром неизменного наблюдения. Запись должна отличать непрерывность одного сеанса от явно созданного другого. Это ограничение интерпретации, а не инструкция получения другого результата и не утверждение, что сброс улучшает исход.
Документация оценки риска различает глобальную и специфичную для клиента информацию и указывает, что функцию нужно включить для соответствующих ключей. Это документированный источник различий конфигурации, а не универсальная модель, восстанавливаемая по сложности головоломки. Отсутствие функции в интеграции или ответе не доказывает отсутствия всего анализа сеанса.
Тот же источник рассматривает использование оценок в стратегии заданий или внутренних моделях заказчика. Это разные получатели информации по назначению. Видимое взаимодействие не сообщает внешнему наблюдателю, какой вариант действует. Даже уполномоченный владелец, видящий документированный ответ сервера, не должен приписывать Arkose все последующие решения по учетной записи. Собственные записи приложения показывают, как оно использовало ответ.
| Сравнение | Документированный сопутствующий фактор | Более узкое обоснованное утверждение |
|---|---|---|
| В одном обращении есть головоломка, в другом нет | Условные ветви и настройки заказчика | Внешний вид различался; причина не изолирована |
| Повторное обращение после сброса | Сброс создает другой сеанс | Сравнение проходит через несколько сеансов |
| Интеграции разных заказчиков | Специфичная оценка и необязательные функции | Конфигурация и интерпретация могут различаться |
| Завершение клиента и неудачная операция приложения | Проверка сервера и обработка приложения разделены | Завершение само не объясняет конечную операцию |
Правила выведены из публичных контрактов интеграции, а не измеренного сравнения эффективности. Они полезны при вопросе, вызвало ли изменение браузера определенный результат. Для причинного вывода нужна контролируемая и разрешенная проверка соответствующего этапа. Снимки до и после при разных сеансах, настройках или поведении сервера содержат слишком много меняющихся переменных.
Для приватности изменчивость также означает, что одно незаметное обращение не доказывает постоянно пустой путь данных. Уведомление должно описывать применимую обработку, а не только последнее видимое задание. В то же время неизвестность закрытой модели не оправдывает приписывание всех мыслимых сигналов. Опубликованные категории и записи внедрения дают ограниченную исходную основу; возможности без доказательств остаются вопросами.
Управление браузером и решения поставщика имеют разных владельцев
Обзор отпечатков BotBrowser описывает средства на основе профилей и нативных путей браузера вместо внедрения JavaScript в страницу. Это источник о документированном слое управления продукта. Он не устанавливает текущие измерения FunCaptcha и не подтверждает результат против Arkose. Документация продукта и доказательства выполнения стороннего кода отвечают на разные вопросы.
Изменение свойства страницы влияет на пути, которые действительно встречают его в соответствующей среде JavaScript. Само по себе оно не устанавливает состояние каждого встроенного контекста и нативной операции отрисовки. Нативное управление имеет иной охват реализации, но поддерживаемое поведение зависит от документированной функции и конфигурации. Ни одна метка не доказывает универсальную согласованность, меньшую идентифицируемость или принятие операции сайтом.
Вопрос приватности состоит в том, какой информацией пользователь может управлять на каждой границе. Документированная поверхность может относиться к настройкам браузера. Проектирование URL принадлежит приложению. Запрос проверки принадлежит серверной интеграции. Обработка поставщика зависит от применимого соглашения. Попытка решить все четыре вопроса одним свойством страницы приписывает средству полномочия, которых у него нет.
Анализ приватности hCaptcha касается другого поставщика с иной структурой заявлений. Его доказательства не становятся перечнем API Arkose. Общие понятия браузера помогают ставить вопросы, но категории и условия каждого поставщика требуют собственных источников. Это также не позволяет превращать сравнение уровней браузера в необоснованный рейтинг исходов или утверждения об обнаружимости конкурентов.
Согласованность не является синонимом анонимности. Непротиворечивые значения по-прежнему передают информацию, а поставщик может получать разрешенный запрос приложения. Обзор BotBrowser определяет поддерживаемые возможности; политика Arkose описывает заявленные роли обработки. Средство браузера не удаляет прежние записи поставщика и не заменяет уведомление сайта.
При выборе средств команда должна назвать поверхность, ответственного и доказательства покрытия. Единая метка вроде защищенный сеанс может ошибочно подразумевать оценку всех слоев. Проверка конфигурации бывает полезной и обоснованной, даже если вопрос хранения у заказчика остается без ответа. Разделять результаты точнее, чем называть любой из них полной защитой приватности.
Оценка собственной интеграции без сбора лишних секретов
Владелец приложения может начать с документированных путей данных, а не полной трассы посетителя. Нужно определить страницы загрузки компонента, чувствительные категории в их адресах, включенные рабочие опции и место регистрации серверной проверки. Инструкции клиента и таблица политики непосредственно подтверждают эти вопросы. Ни один не требует эксперимента с решением задания или раскрытия артефактов сеанса.
| Наблюдение в собственной интеграции | Ответственная функция | Подходящее первое действие |
|---|---|---|
| Чувствительный контекст в параметрах страницы интеграции | Владельцы маршрутов и приватности | Удалить ненужное содержание адреса и оценить документированный путь к получателю |
| Коммерческие категории скопированы в описание рабочей обработки | Владельцы приватности и сервиса | Согласовать уведомление с включенной обработкой и условиями источника |
| Поддержка знает о завершении клиента, но не о результате сервера | Владелец серверной части | Проверить сопоставленные и очищенные записи проверки и приложения |
| Отчет приписывает чтения поставщику по старой внедренной пробе | Владелец наблюдения | Считать результат поведением пробы до появления исходных событий с установленным источником |
| Пользователь спрашивает о сроке хранения рабочих данных | Ответственные за договоры и приватность | Проверить категорию и применимое соглашение |
Это правила решения на основе источников, а не описание внедрения существующего клиента. Проверка маршрутов может установить неприемлемую категорию параметра без сохранения реальных значений. Проверка настроек может отметить включенную необязательную услугу, исключая секреты учетной записи. Объем доказательств должен соответствовать вопросу, особенно если проблема заключается в излишнем раскрытии.
У внешнего посетителя другая роль. У него может не быть доступа к конфигурации сервера или договорам, и наблюдение браузера автоматически не заполняет эти пробелы. Полезный запрос о приватности называет сайт, операцию и категорию интереса, исключая активные токены, пароли и полные чувствительные URL. Политика направляет вопросы рабочей обработки к первоначальному сборщику информации с учетом применимых прав и отношений.
Неразрешенный вопрос выполнения остается конкретным: какие интерфейсы прочитал источник, принадлежащий поставщику, в определенном запуске? В изученных локальных материалах нет исходных событий V8, отвечающих на него. Однако публичные документы обосновывают улучшения URL, точности уведомлений и разделения завершения клиента и серверной проверки. Эти действия не требуют выдуманного списка сигналов или представления закрытой оценки как наблюдаемого поведения браузера.
Вопросы и ответы
Обязан ли сайт принять действие после решения FunCaptcha?
Нет. Завершение клиента, серверная проверка и разрешение приложения различаются. Arkose документирует серверную проверку даже без показанного задания.
Означает ли отсутствие головоломки отсутствие собранных данных?
Нет. Arkose описывает обнаружение без визуального задания и сеансы без его показа. Интерфейс не доказывает пустой путь обработки.
Говорит ли политика, что каждое задание получает электронную почту?
Нет. Контактные примеры рабочей обработки зависят от выбранной услуги и географии. Прежде чем относить категорию к посетителям, нужно установить опции и передаваемые данные конкретного внедрения.
Раскрывают ли журналы V8 полную серверную оценку?
Нет. События с установленным источником подтверждают записанные операции браузера, но не все серверные входы, дальнейшие решения приложения или практику хранения.
Исправляет ли изменение поверхностей отпечатка чувствительные URL?
Оно не исправляет размещение чувствительного контекста в адресе самим приложением. Документированная обработка URL делает проектирование маршрутов отдельной обязанностью приватности.
Источники
- Инструкции Arkose для клиента
- Client API Arkose
- Обзор Verify API
- Документация оценки риска
- Политика приватности с 27 октября 2026 года
- Обзор отпечатков браузера BotBrowser
Практический вывод
Видимое задание FunCaptcha является условной частью сеанса Arkose. Документированные поверхности включают URL и ограниченные условиями рабочие категории устройства и IP; завершение клиента и серверная проверка остаются отдельными. Сначала нужно проверить чувствительные сведения в адресах и применимые рабочие заявления. Для будущих утверждений о чтении нужны исходные события с установленным источником; вопросы серверных решений и хранения следует адресовать владельцу приложения или приватности, а не выводить из головоломки.
Эта статья входит в руководство: Что такое отпечаток браузера?
Похожие статьи
AWS WAF CAPTCHA: токены, сигналы и приватность
ОтпечаткиПриватность hCaptcha: сигналы и границы доказательств
ОтпечаткиreCAPTCHA: конфиденциальность и границы сигналов
ОтпечаткиСигналы проверки Kasada и конфиденциальность
ОтпечаткиГруппы сигналов PerimeterX и конфиденциальность
ОтпечаткиDataDome: сигналы и риски для приватности
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.