FingerprintJS Pro: обработка данных и приватность
Разграничение workspace, псевдонимизации IP, истории и зашифрованной доставки FingerprintJS Pro с контролем браузерных данных.
BotBrowser Team
Нужна структурированная документация по теме Отпечатки?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
FingerprintJS Pro не сводится к хешу открытой библиотеки FingerprintJS с дополнительными свойствами браузера. Коммерческий сервис, который сейчас документируется как Fingerprint Identification, обрабатывает запросы через клиент-серверную систему. Последствия для приватности зависят от workspace, региона обработки, возвращаемых сведений и копий, сохраняемых подключившей сервис компанией. BotBrowser предоставляет управление браузерными поверхностями на основе профилей через нативные пути браузера; он не может изменить идентификаторы чужого сервиса, удалить клиентские экспорты или определить законную цель обработки.
Уменьшение раскрытия одного поля отличается от прекращения корреляции. Fingerprint описывает режим псевдонимизации IP, в котором адрес в ответе заменяется на 0.0.0.0, но существующие идентификаторы посетителей могут сохраняться. Документация также говорит о разных идентификаторах для независимых клиентов и общей идентификации на нескольких доменах одной компании. Ни одно утверждение не означает, что все наблюдения перестают связываться. Существенны конфигурация сервиса и заявленная цель, а не только имя узла в адресной строке.
Кратко
- Коммерческий Identification использует сервис обработчика данных. Локальный результат OSS-библиотеки не описывает весь путь обработки.
- Область идентификатора ограничивается workspace. Несколько доменов одной компании могут входить в нее; разные клиенты получают разные ID.
- Псевдонимизация меняет сохраняемые и возвращаемые сведения об IP и ограничивает ряд продуктов. Она не обязательно сбрасывает существующие ID.
- Опубликованные 7, 30 и 90 дней относятся к окнам просмотра истории. Копии, полученные клиентом через webhook, имеют отдельный жизненный цикл.
- Sealed Client Results шифрует доставку через клиент до backend. Это не означает отсутствия обработки у поставщика или принимающего backend.
Содержание
- Коммерческая обработка и локальный результат OSS
- Область workspace между подконтрольными доменами
- Псевдонимизация IP и сохранение корреляции
- Выбор региона и хранение у обработчика
- Просмотр истории и последующие копии
- Зашифрованная доставка и видимость на клиенте
- Контроль браузера и ограничения сервиса
- Практический вывод
Коммерческая обработка и локальный результат OSS
Документация Fingerprint о приватности разделяет открытую библиотеку и коммерческий клиент-серверный API. Это меняет первый вопрос оценки. Для локальной библиотеки инженер может проверить, какие данные собирает конкретная ревизия и как получает итоговое значение. Для сервиса дополнительно нужны получатель, область идентификатора, настройки учетной записи, доставка ответов и клиентское хранение. Одного названия пакета недостаточно, чтобы ответить на эти вопросы или описать полный поток информации.
Существующий разбор исходников FingerprintJS OSS рассматривает состояния компонентов, порядок источников и происхождение отложенного вычисления на закрепленном коммите. Эти факты не устанавливают реализацию или обработку коммерческого продукта. Локально полученное значение и удаленный результат могут иметь разную историю, даже если оба неформально называют отпечатком. Считать их взаимозаменяемыми означает потерять границу сервиса еще до начала оценки.
Fingerprint описывает подключивший сайт как контролера данных, а себя как обработчика. Это роли в заявленной поставщиком модели, а не вывод о каждом развертывании. Сайт решает, зачем запрашивать идентификацию и как приложение использует ответ. Обработчик получает сведения для оказания услуги. Компания все равно должна оценить фактическую цель, конфигурацию, договоры и обязательства: заявление продукта о соответствии требованиям не принимает эти решения за нее. Анализ приватности hCaptcha также разделяет поставщика, интегратора и пользователя по применимой политике; ее условия не являются договором Identification.
Та же страница о приватности и соответствии разделяет атрибуцию и персонализацию, предотвращение мошенничества и безопасность. Она дает рекомендации по согласию и законному интересу, но не универсальное разрешение на сбор. Техническое следствие конкретнее: момент идентификации и деловая цель должны быть явными. Подключение для безопасности и подключение для атрибуции покупок не должны незаметно наследовать предположения друг друга только потому, что используют одинаковое программное обеспечение.
Согласно документации, JavaScript agent сохраняет cookie и другую браузерную метаинформацию во время запроса идентификации. Поэтому загрузку agent и запрос идентификации нужно отдельно отражать в описании потоков. Документация допускает явный запуск при подходящих условиях вместо предположения, что каждое открытие страницы обязано создавать событие. Это решение приложения о сборе, а не настройка приватности, которую можно вывести из наличия установленного пакета.
Полезно разделять как минимум три записи: решение приложения запросить идентификацию, событие сервиса и последующее использование результата. Они связаны, но не тождественны. Запись приложения может пережить исходный запрос. Ответ способен повлиять на решение, не сохраняясь как полная копия события. Такое разделение позволяет спросить, какие сведения действительно нужны для заявленной цели, вместо рассмотрения всей интеграции как одной неделимой операции.
Документация регионов и хранения дает факты о настройках сервиса, а описание защищенных результатов объясняет один способ доставки. Ни то ни другое не доказывает выполнение конкретного API конкретным браузером. Здесь не представлена запись событий V8 с атрибуцией источника. Сетевой ответ или архивная карта полей не устанавливают, какие интерфейсы читал актуальный коммерческий agent, в каком frame и на какой стадии запроса.
Этот предел доказательств не отменяет основного решения о приватности. Компания может сопоставить область workspace, сохраняемые копии и документированные варианты ответа без реконструкции закрытого сборщика. Обратно, трасса API сама по себе не докажет хранение или удаление у обработчика. Наблюдение за браузером и управление сервисом отвечают на разные вопросы. Их можно соединять в оценке, но нельзя подменять одним другое при отсутствии необходимых данных.
Область workspace между подконтрольными доменами
Fingerprint указывает, что идентификатор посетителя ограничен workspace, а не является универсальным значением для всех клиентов. По документации два клиента при идентификации одного браузера или устройства получают разные ID. Это существенное заявленное ограничение одного вида корреляции. Оно не обещает, что компания не свяжет активность своих ресурсов, и не описывает ее возможные связи между результатом сервиса и собственными учетными данными.
Тот же источник прямо поддерживает идентификацию на нескольких доменах, контролируемых одной компанией. Указанное условие: публичный API key из одного workspace. Граница origin и граница workspace поэтому отвечают на разные вопросы. Сайты могут иметь отдельные origin и одновременно участвовать в общей области идентификации. Уведомление, описывающее только текущий домен, способно пропустить эту организационную связь, даже когда интеграция работает в точности по конфигурации.
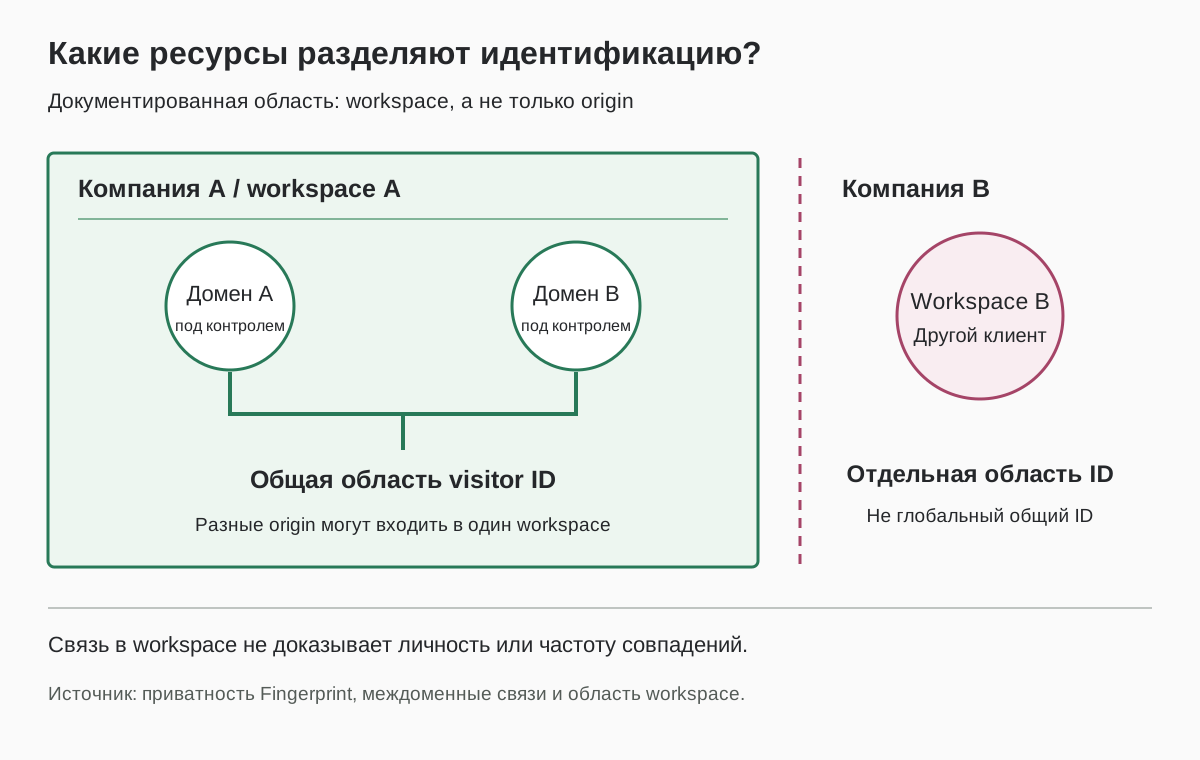
Схема отражает заявленную модель принадлежности, а не измеренную частоту совпадений. Два домена внутри workspace обозначают поддерживаемую связь подконтрольных ресурсов. Отдельный workspace показывает документированную границу разных клиентов.
Для компании с публичным сайтом и приложением общая область может обслуживать явно выбранную цель атрибуции. Другая компания может разделить независимые продуктовые контексты ради собственных требований минимизации. Это решения о цели и архитектуре, а не инструкции по изменению результатов обнаружения. Объяснение поставщика о доменах подтверждает поддержку связи, но не приемлемость и правомерность любого возможного объединения.
Область workspace также отличается от личности человека. Документация говорит о браузерах и устройствах. У приложения могут отдельно находиться аккаунты, покупки и обращения поддержки. Если оно связывает событие с такими записями, раскрытие включает связь, созданную приложением, а не только поле visitor ID. Название исходного результата псевдонимом не описывает всего, что клиентская база может знать после такого объединения.
Общее различие браузерной сигнатуры и человека рассмотрено в объяснении браузерных отпечатков и Canvas Fingerprinting. Здесь добавляется организационный охват. Кто управляет доменами? Какой workspace использует каждая интеграция? Какая цель позволяет объединять события? Ответы задают более полезную границу, чем слова о первой стороне или о генерации идентификатора без стороннего cookie. Сами эти характеристики не описывают всех отношений между ресурсами.
Документация о приватности говорит, что сервис не подходит для глобального графа активности между независимыми сайтами, поскольку клиенты получают разные ID. Важно сохранить это уточнение. Глобальный идентификатор между клиентами и собственный междоменный идентификатор компании являются разными устройствами обработки. Отрицание первого не отрицает второго. Наличие второго также не доказывает общий ID или совместную историю у независимых клиентов.
Инвентаризация должна поэтому отражать origin браузера и соединяющие их отношения workspace. Особенно это полезно, когда одна команда поддерживает публичный сайт, а другая авторизованное приложение. Каждая может точно описывать свой frontend, пропуская общую настройку сервиса. Документация объясняет необходимость проверки этой связи, но только реальная конфигурация компании устанавливает, существует ли она в рассматриваемом развертывании.
Псевдонимизация IP и сохранение корреляции
Описание псевдонимизации IP предлагает выбор между обычной обработкой и альтернативным представлением. В обычном режиме Fingerprint заявляет хранение исходного адреса события открытым текстом и его использование в идентификации. В альтернативном исходный IP объединяется с метаданными и криптографически преобразуется перед использованием алгоритмами. Это описание модели поставщика, а не независимое наблюдение за его инфраструктурой или проверка фактического хранения.
Различие ответа вполне конкретно: обычный режим показывает исходный IP, альтернативный возвращает 0.0.0.0. Значение представляет поле ответа, а не новый сетевой адрес браузера. Оно не означает отправку запроса с нулевого адреса или отсутствие реального соединения в сетевой инфраструктуре. Смешение отображаемого поля и соединения превращает настройку обработки данных в неподтвержденное утверждение о транспорте.
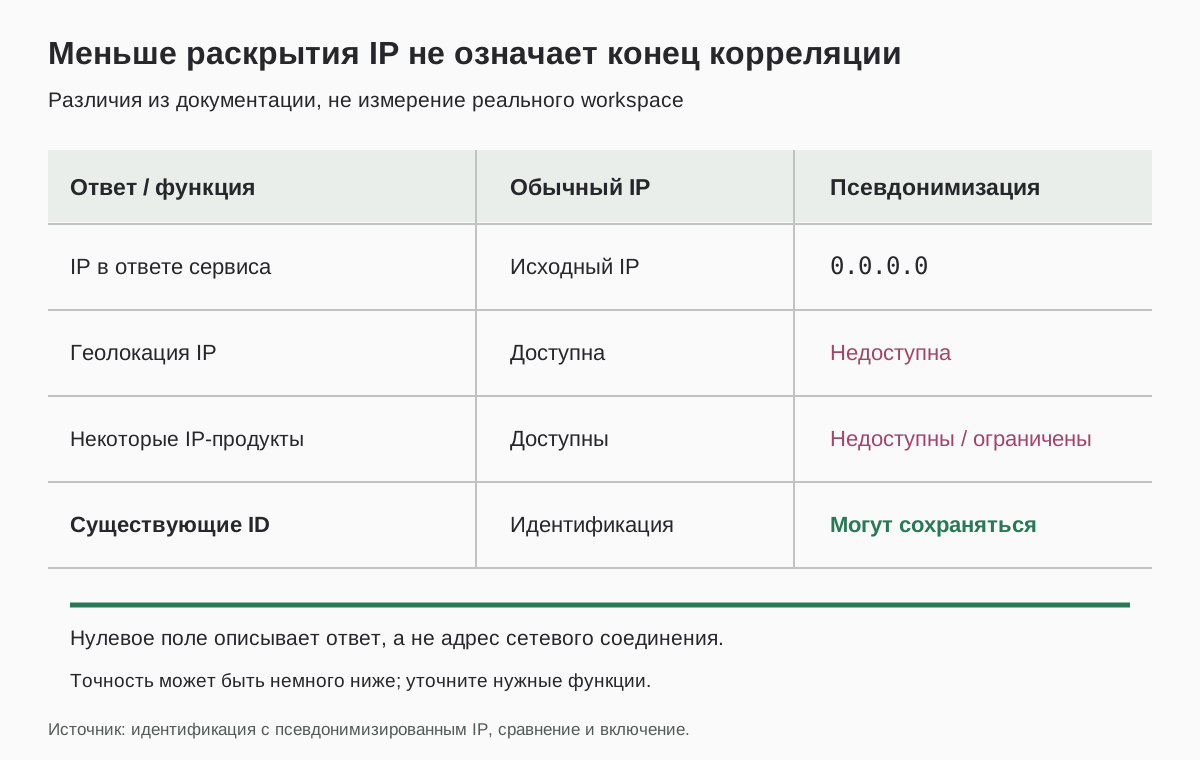
Таблица сравнения перечисляет функциональные компромиссы. Геолокация IP в альтернативном режиме недоступна. Некоторые Smart Signals, зависящие от IP, также отсутствуют, а обнаружение ботов браузера имеет ограниченную доступность. Вопрос не в исчезновении поля без последствий. Нужно решить, необходимы ли эти результаты для заявленной цели приложения и оправдывает ли уменьшение раскрытия IP документированную потерю части функций.
Раздел включения содержит главное уточнение о корреляции: workspace можно сохранить, а пользователи могут продолжить получать прежний visitor ID. Приложение, переставшее сохранять видимый адрес, не обязательно перестает связывать посещения другим идентификатором. Это не делает псевдонимизацию бессмысленной. Улучшение следует описывать на уровне измененного поля и процесса, не расширяя его до обещания полной невозможности связи.
Тот же источник уточняет точность. Введение благоприятно характеризует альтернативу, однако раздел включения допускает несколько меньшую точность относительно стандартной идентификации. Решение о покупке или реализации должно сохранять конкретное условие. Без процента и контролируемого сравнения нельзя заявлять ни величину изменения, ни неизменность точности для трафика определенной компании. Положительное общее описание не отменяет более узкого ограничения.
| Требование приложения | Документированное следствие | Граница решения |
|---|---|---|
| Не раскрывать исходный IP в ответе | Альтернативный режим возвращает 0.0.0.0 | Проверить другие поля и клиентские копии |
| Использовать геолокацию IP сервиса | В этом режиме недоступна | Решить, нужна ли функция для заявленной цели |
| Сохранить непрерывность идентификации | Существующие ID могут продолжаться | Не называть изменение сбросом корреляции |
| Сохранить все зависимые от IP продукты | Некоторые недоступны или ограничены | Подтвердить нужный продукт у поставщика |
Таблица помогает принять решение на основе документированных отличий, но не измеряет настроенный workspace. Первая строка относится к раскрытию в ответе, третья к продолжению другого идентификатора. Разделение предотвращает распространенную ошибку: считать удаление узнаваемого поля доказательством отсутствия связующей ценности всех остальных записей. Заявленная сервисом непрерывность ID прямо противоречит такому выводу.
Клиенту также нужно отделять преобразованное представление обработчика от собственных данных приложения. Если оно отдельно записывает сетевые адреса или события аккаунта, изменение настройки поставщика не переписывает независимые записи. Источник описывает функцию Identification, а не каждый сервер клиентской архитектуры. Значимый вопрос состоит в том, какие копии и связи изменяются, а какие остаются, поскольку их создает другая часть системы.
Выбор региона и хранение у обработчика
Документация регионов перечисляет Global в Northern Virginia, EU во Frankfurt и Asia в Mumbai. По умолчанию используется US. Она также сообщает, что после выбора регион workspace нельзя изменить. Следовательно, это начальное решение с длительными последствиями, а не косметическая настройка панели, которая предположительно следует за физическим положением посетителя или почтовым адресом компании.
Название региона обозначает конфигурацию, описанную поставщиком. Его нельзя смешивать с целевой ОС профиля, выходом прокси или языком интерфейса. Эти свойства могут влиять на сеанс, не меняя место хранения данных workspace, заявленное обработчиком. Европейский язык страницы не доказывает регион EU. Подключение через региональный прокси не доказывает, что существующий workspace перемещен в другое место обработки.
Fingerprint утверждает, что данные не покидают выбранный регион. Это заявленное обязательство поставщика для его сервиса. Оно не определяет местонахождение аналитического хранилища компании, журналов backend или экспортов webhook. Если компания получает событие и сохраняет его отдельно, возникает дополнительный подконтрольный ей получатель. Полная карта должна включать и регион обработчика, и места получения либо хранения результатов, выбранные клиентом.
Для нестандартного региона документация требует указать его в JavaScript agent и использовать соответствующий базовый URL Server API. Это два параметра одной региональной конфигурации. Frontend и backend, которыми управляют разные команды, могут нуждаться в согласовании. Документированное требование полезно для инвентаризации, но не доказывает реальную ошибку настроек и не предсказывает конкретный ответ сервиса при определенном развертывании.
Страница приватности и соответствия рассматривает решения компании рядом с обязанностями обработчика. Поэтому регион необходим, но недостаточен для всей оценки. Нужно еще знать цель идентификации, связанные ресурсы, сохраняемые ответы, а также людей и системы с доступом. Выбор именованного региона сам по себе не отвечает ни на один из этих вопросов и не заменяет описание действующего приложения.
Например, компания выбирает EU, но передает полученные события в отдельную собственную систему отчетов. Региональное заявление поставщика описывает его сторону услуги. Система отчетов добавляет клиентское решение, подлежащее отдельной оценке. Пример не утверждает конкретную передачу или правовой результат. Он показывает, почему регион обработчика и последующий получатель должны находиться в разных строках инвентаризации, а не сжиматься до единой региональной метки.
Разделы хранения и удаления добавляют независимую границу. Место назначения отвечает, где обрабатывается запись. Окно просмотра определяет доступную давность в конкретном интерфейсе. Удаление касается устранения информации. Ни одно описание не заменяет два остальных. В частности, известный регион не устанавливает срок каждой записи, а известное окно просмотра не устанавливает расположение экспортов клиента.
Выбирать регион следует до предположений о перемещении. Источник прямо называет выбор workspace неизменяемым, не предлагая этой фразой общего обещания миграции. При необходимости другой схемы компания должна уточнить поддерживаемый процесс и последствия у поставщика. Нельзя считать, что настройка браузера, региональный аргумент или hostname автоматически меняют обязательство по существующему workspace. Для оценки нужна фактическая схема, а не предполагаемая по косвенным признакам.
Просмотр истории и последующие копии
Название раздела хранения широко, но текст и таблица определяют конкретную возможность: насколько старую историю можно запросить через Dashboard и Server API. Указаны 7 дней для Free, 30 для платных самостоятельных планов и 90 или больше для Enterprise по договору. При цитировании чисел необходимо сохранять их связь с соответствующим интерфейсом и планом, иначе доступность незаметно превращается в другое утверждение.
Доступ и стирание являются разными событиями. Если запись больше не видна в одном интерфейсе, это само по себе не доказывает удаления всех базовых или последующих копий. Таблица не доказывает и бессрочное хранение. Она определяет заявленное окно доступности. Вопросы фактического удаления требуют применимого договора, поддерживаемой процедуры и доказательств нужного масштаба, а не экстраполяции ограничения истории в одном интерфейсе.
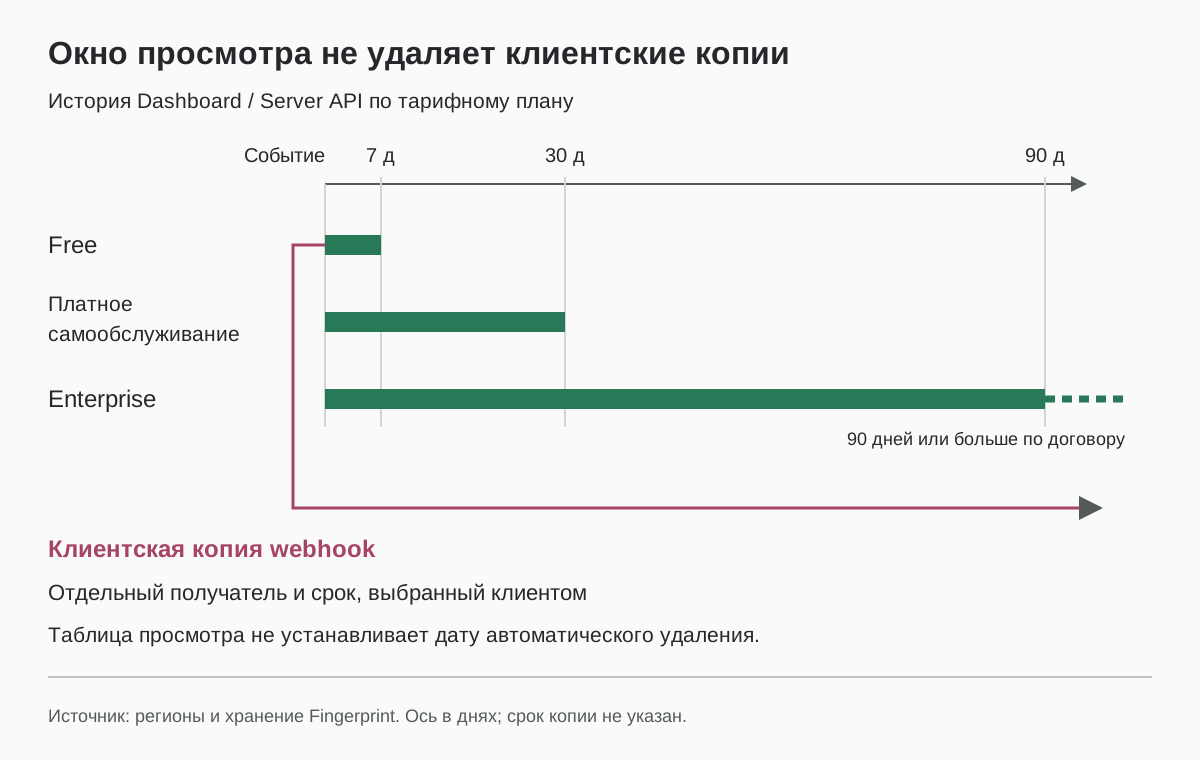
Та же документация прямо предлагает webhooks клиентам, которым нужно более длительное или собственное хранение. Каждый ответ можно доставить на клиентский endpoint и сохранить в базе клиента. Это прямое подтверждение разных жизненных циклов окна сервиса и клиентской копии. Поэтому на схеме копия находится в отдельной ветви, а не продолжает полосу просмотра до выдуманного универсального срока.
Клиент, использующий такую возможность, должен отдельно решить, сколько данные полезны и кто получает доступ. Решение не определяется автоматически указанными в плане 7 или 30 днями. Таблица не доказывает поведение очистки клиентской базы. Компания, описывающая все хранение только окном плана, может точно описать интерфейс, но пропустить копию, которую продолжают поддерживать ее собственные системы.
Раздел удаления говорит, что Fingerprint как обработчик удалит информацию браузера или устройства по запросу контролера и направляет к поддержке. Это документированная процедура и распределение ролей. Она не является тестом удаления в production, гарантированным сроком исполнения или доказательством одновременного удаления независимых экспортов клиента. Для дополнительных утверждений нужны отдельные применимые обязательства и проверка.
Инвентаризация контролера может различать три случая. Приложение запрашивает событие только при необходимости и не сохраняет полную копию; сохраняет выбранные поля для определенной цели; либо записывает весь ответ в отдельную систему. Это примеры клиентских решений, не заявления о настройках по умолчанию. Они создают разные обязанности доступа и очистки даже при одинаковом плане, регионе и поставщике услуги.
По описанию окон, переход с Free на платный план расширяет просмотр до 30 дней. Это изменение доступа, а не основание утверждать отмену исторического удаления или гарантированное восстановление любых ранее недоступных данных. Документация подтверждает именно смену окна. Доступность истории конкретного аккаунта нужно устанавливать по поддерживаемому поведению этого аккаунта и его договорным условиям.
Для решения о приватности следует разделять функцию сервиса и сквозное обязательство хранения. Функция имеет интерфейс, план и период. Сквозное обязательство должно охватывать реальные места обработки поставщика и клиента. Короткое окно может сосуществовать с более долгой копией; зашифрованный ответ можно хранить после расшифровки. Ни малое число в таблице тарифов, ни зашифрованное представление в пути не устанавливают жизненный цикл всех результирующих записей.
Зашифрованная доставка и видимость на клиенте
Sealed Client Results является альтернативной доставкой сведений, обычно доступных через Server API. Документированная схема возвращает зашифрованный результат через клиентский agent для расшифровки и использования на backend компании. Свойство приватности относится к тому, кто читает результат на пути доставки. Оно не устраняет начальную обработку сервиса и способность backend получить событие в пригодном для использования виде.
В обычной схеме backend запрашивает событие у сервиса через Server API. В защищенной схеме браузер переносит зашифрованный результат, а backend его расшифровывает. Различаются доставка и видимость на клиенте, но оба пути включают сервис и backend компании. Сравнение не сводится к «данные или отсутствие данных». Нужно знать, в каком виде информация проходит через каждого участника и что происходит после получения уполномоченной стороной.
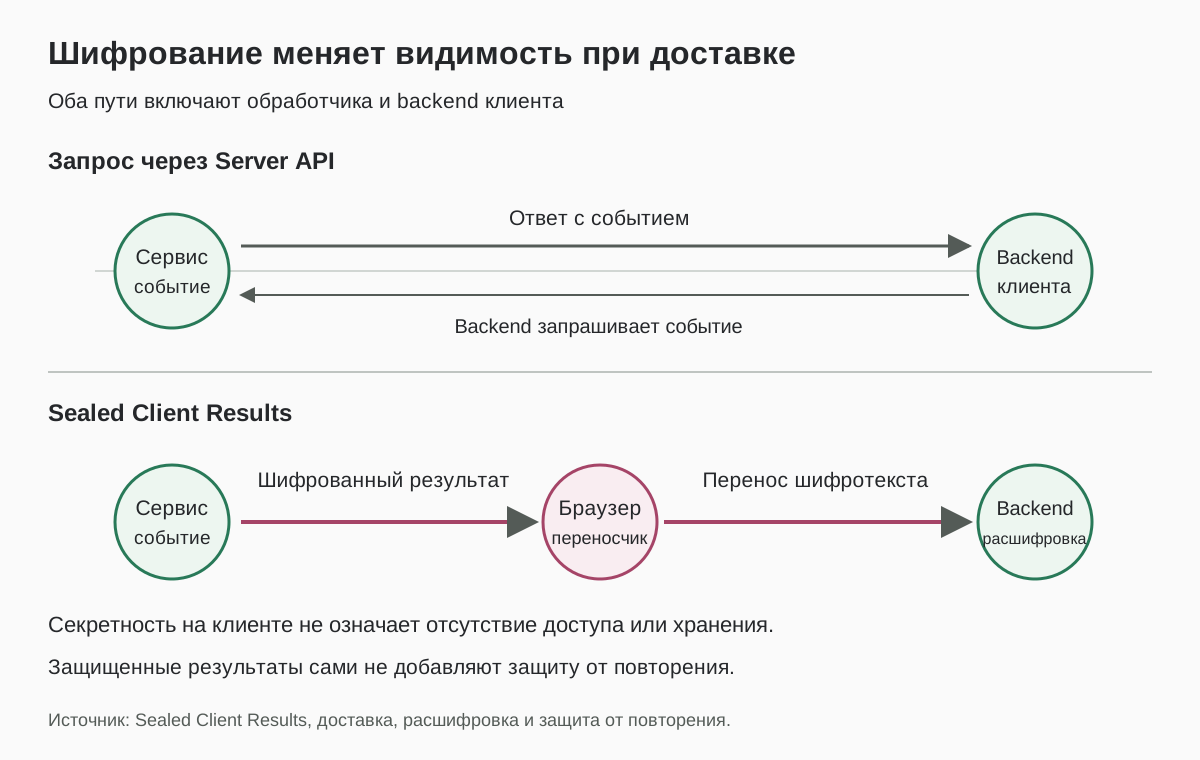
Fingerprint описывает защищенный результат как содержащий сведения, доступные через endpoint событий. Шифрование этого набора само по себе не доказывает минимизацию. Оно может уменьшать раскрытие читателям на клиенте, оставляя неизменным объем сведений для backend. Поэтому решение о нужных полях приложения следует принимать отдельно от решения о шифровании доставки. Эти два выбора воздействуют на разные свойства потока.
Документация конфигурации размещает расшифровку на backend. Это существенная граница: ключ и расшифрованное событие не предназначены для обычного состояния, читаемого страницей. Перед нами документированная архитектура, а не доказательство правильности каждой интеграции. Оценка реального развертывания должна проверить, где приложение на самом деле раскрывает результат и куда записывает расшифрованные сведения.
Шифрование также нельзя превращать в обещание свежести. Раздел защиты от повторного использования прямо говорит, что защищенные результаты сами по себе ее не добавляют. Подлинная доставка и принятие приложением являются разными свойствами. Зашифрованное событие все еще может требовать решения об актуальности и релевантности. Здесь не предлагаются взаимодействие с защищенным сервисом или процедура принятия: механизму нельзя приписывать гарантию, которую поставщик не заявляет.
Роль браузера как переносчика может приводить к неточным описаниям. Прохождение результата через браузер не означает, что страница читает все содержимое. Невозможность чтения шифротекста страницей не означает, что обработчик никогда не имел дела с данными. Эти утверждения относятся к разным сторонам и этапам. Схема должна одновременно указывать участника, представление и получателя, а не присваивать всей операции единственную метку «приватная» или «клиентская».
Документация истории остается значимой и после выбора доставки. Когда backend получает пригодное событие, любое клиентское хранение входит в инвентаризацию копий независимо от пути: Server API, webhook или защищенный результат. Доставка не задает расписание удаления клиента. Окно просмотра сервиса также не препятствует сохранению события, которое backend уже получил через авторизованную интеграцию.
Контроль браузера и ограничения сервиса
Документация BotBrowser об отпечатках описывает управление на основе профилей через нативные пути браузера вместо внедрения JavaScript в страницу. Это утверждение о поверхности, доступной веб-контенту. Страничный патч работает на другой ступени изменений. Ни одна из них сама не определяет организацию workspace коммерческого обработчика, использование идентификатора клиентом или срок данных, которые уже получила внешняя система.
Разделение предотвращает бесполезное сравнение продуктов. Согласованность нативных поверхностей является инженерным вопросом, отличным от вопроса совместной области идентификации двух ресурсов. Настройка браузера не является запросом удаления к обработчику. Согласованная поверхность не доказывает определенный балл сервиса или разрешение действия сайтом. Для этих результатов требуются собственные полномочия и доказательства, а не вывод из слоя, на котором работает инструмент приватности.
Общее объяснение браузерных отпечатков показывает вклад раскрываемых свойств в корреляцию. Решение о коммерческом сервисе добавляет участников и конфигурации вокруг сбора. Браузерные средства работают со своими документированными поверхностями; компания все равно выбирает необходимость идентификации, регион workspace, общие ресурсы и поля собственных записей. Эти обязанности сохраняют самостоятельность, даже если одна организация оценивает обе стороны одновременно.
Следующая таблица сопоставляет вопросы и доказательства, способные на них ответить. Ни один вопрос не требует реконструкции закрытого сборщика. Перечень API нуждался бы в другой базе, включая атрибутируемые события для заявлений о выполнении. Хранение потребовало бы записей сервиса и клиента. Такое разделение не дает собирать чувствительные браузерные результаты лишь ради ответа на договорный вопрос о хранении или области корреляции.
| Вопрос | Подходящие доказательства | Чего они не устанавливают |
|---|---|---|
| Могут ли подконтрольные домены разделять идентификацию? | Настройки workspace и документированная область | Личность человека или всеобщий граф клиентов |
| Что меняет псевдонимизация IP? | Актуальная таблица и реальная опция workspace | Полную несвязываемость или неизменную точность |
| Насколько старая история доступна? | Условия Dashboard и Server API для плана | Удаление всех копий обработчика и клиента |
| Кто читает защищенный результат? | Архитектура доставки и реализация приложения | Отсутствие обработки, хранения или автоматическую свежесть |
| Какие API браузера выполнялись? | Атрибутируемые события соответствующего запуска | Хранение, удаление или принятие третьей стороной |
Вопросы
Означает ли область workspace отдельный ID для каждого домена?
Нет. Заявленная модель поддерживает общую идентификацию на доменах одной компании в одном workspace. Область домена и область workspace нужно документировать отдельно.
Означает ли 0.0.0.0 отсутствие исходного IP?
Нет. Это представление ответа в альтернативном режиме, а не утверждение об отсутствии адреса у исходного соединения. Непрерывность visitor ID может сохраняться.
Определяет ли окно просмотра срок копии webhook?
Нет. Документация хранения предлагает клиентское хранение отдельно. Для такого получателя нужны собственные правила доступа и очистки, а не превращение периода просмотра в неподтвержденное обещание удаления.
Источники
- Приватность и соответствие Fingerprint
- Регионы и хранение данных
- Идентификация с псевдонимизированным IP
- Sealed Client Results
- Обзор браузерных отпечатков BotBrowser
Практический вывод
Оценивайте FingerprintJS Pro по документированным границам: корреляция workspace, регион обработчика, представление IP, доставка и сохраненные копии. Выбирайте параметры для фактической цели. Нулевой IP, зашифрованный результат и короткое окно истории описывают три разных свойства; ни одно не доказывает прекращения всей корреляции или хранения. До подключения или изменения сервиса составьте карту подконтрольных доменов и клиентских получателей, затем подтвердите актуальные условия и конфигурацию у поставщика.
Эта статья входит в руководство: Что такое отпечаток браузера?
Похожие статьи
FingerprintJS OSS: сбор данных и происхождение хеша
ОтпечаткиAkamai Bot Manager: данные сенсора и приватность
ОтпечаткиПриватность hCaptcha: сигналы и границы доказательств
ОтпечаткиreCAPTCHA: конфиденциальность и границы сигналов
ОтпечаткиAWS WAF CAPTCHA: токены, сигналы и приватность
ОтпечаткиСигналы проверки Kasada и конфиденциальность
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.