Pixelscan Proxy Checker: учетные данные и хранение
Разделяйте обычные проверки, историю аккаунта и сохраненные учетные данные прокси в Pixelscan Proxy Checker. Понимайте сроки хранения и неоднозначности политики.
BotBrowser Team
Нужна структурированная документация по теме Отпечатки?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
У Pixelscan Proxy Checker разные последствия для конфиденциальности при обычной проверке и при сохраненном списке прокси. В опубликованной политике сказано, что учетные данные обычного ввода удаляются во время обработки, а намеренно сохраненные учетные данные хранятся для последующей аутентификации. Производные результаты проверки могут оставаться связанными с аккаунтом. BotBrowser позволяет управлять документированными настройками браузера и прокси в собственном окружении, но не меняет хранение или удаление данных внешним проверяющим сервисом. До отправки определите, нужны ли постоянные данные соединения, а не считайте замаскированное поле пароля доказательством отсутствия сохранения.
Кратко
- Соединение оператора с проверяющим сервисом, отправленное соединение прокси и производный отчет являются разными массивами данных. Утверждение об одном не распространяется автоматически на остальные.
- Согласно политике, история проверок исключает имена пользователей и пароли прокси, но сохраненные списки могут содержать оба значения, если их сохраняют для повторной проверки.
- Общее обещание удаления учетных данных противоречит прямому положению о сохраненных списках. Консервативное решение: считать сохраненные учетные данные хранимыми и запрашивать разъяснение, когда это важно.
- История, сохраненные списки и связанные учетные данные имеют правило хранения, привязанное к доступу к функции, включая период до 12 месяцев после окончания доступа. Для общих записей аккаунта и биллинга используется отдельная формулировка.
- Оценки прокси носят информационный характер. Они не описывают каждый сигнал браузера и не гарантируют, что другая платформа примет соединение.
Содержание
- Три массива данных за одной проверкой
- Обычная проверка отличается от сохраненного списка
- Производная история остается после исходного ввода
- Хранение начинается с доступа к функции
- Сетевая оценка не является вердиктом браузера
- Управление браузером и внешнее хранение
- Практический вывод
Три массива данных за одной проверкой
Политика конфиденциальности Proxy Checker, обновленная 6 ноября 2026 года, различает технические данные собственного использования сервиса и данные прокси, переданные для анализа. Поэтому фраза «IP-адрес не хранится» требует уточнения: какой адрес, в какой операции и в какой записи? Пользователь, посещающий проверяющий сервис, и сервис, аутентифицирующийся в переданном прокси, являются разными участниками, даже если оба соединения возникают в одной задаче.
В разделе 1.2 сказано, что сервис может собирать IP-адрес вашего соединения для безопасности, предотвращения злоупотреблений и диагностики, а также сведения о браузере/устройстве и журналы использования. Этот массив прямо отделен от переданных данных прокси, описанных в 1.3. Поэтому последующее обещание удалить переданный IP прокси после определения его свойств не обещает удалить собственный адрес соединения оператора. Политика задает этим записям разные контексты; оценка должна сохранять различие, а не говорить об одной неопределенной «IP».
Второй массив: намеренно переданные данные соединения, то есть имя хоста или IP-адрес, порт, протокол и необязательные имя пользователя/пароль. В 1.4 сказано, что учетные данные используются для соединения, когда прокси требует аутентификацию. Обработка происходит даже при обещании не сохранять учетные данные в обычной истории. Ограничение хранения не означает, что получатель никогда не получает или не использует входные данные. Это особенно важно, если прокси принадлежит работодателю, клиенту или общей рабочей учетной записи.
Третий массив: анализ, полученный из этого соединения. В 1.3 перечислены провайдер и ASN, геолокация, тип прокси, показатели качества, порт/протокол и время проверки как результаты, хранимые с аккаунтом. Это производные записи, а не копия каждого входного поля. Они всё же могут описывать, какую инфраструктуру аккаунт проверял и когда. Удаление исходного адреса логически не удаляет связанный провайдер, город или отметку времени, и политика прямо говорит, что эти результаты хранятся.
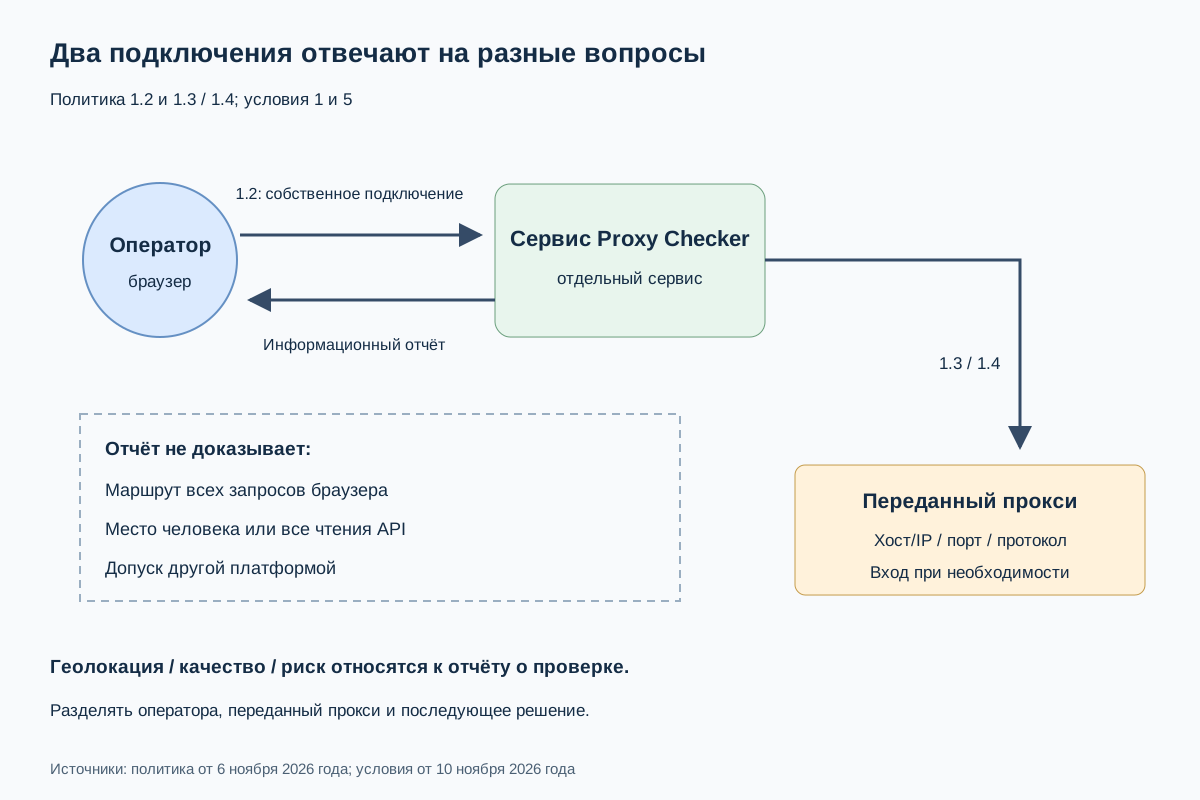
Организация, утверждающая проверку, должна определить, какой массив создает нужное воздействие. Вопрос о пароле прокси требует проверить ветку сохраненного списка. Вопрос о географии инфраструктуры требует учесть производный отчет. Вопрос о рабочем соединении оператора требует читать 1.2. Одно действие может вызвать все три вопроса, но один ответ не решает их вместе. Нужный источник: политика конкретного сервиса, а не общее объяснение работы HTTP-прокси.
Поэтому проверяющий сервис следует отличать от теста браузерного отпечатка Pixelscan и уведомления о подписке на электронную почту в его блоге. Общий бренд не доказывает одинаковые цели сбора, сроки хранения или функции аккаунта. Используемая здесь политика прямо называет Pixelscan Proxy Checker. Ее утверждения о переданном прокси не показывают, какие JavaScript API читает страница проверки отпечатка. Сравнение публичных детекторов отвечает на другой вопрос: какие тесты заявляет опубликованный набор, а не какие учетные данные доверены сетевому аналитическому сервису.
Условия Proxy Checker, обновленные 10 ноября 2026 года, требуют иметь права на переданные IP и данные. Наличие URL прокси в конфигурационном файле само по себе не доказывает разрешение отправить этот URL другому сервису. До отправки данных соединения ответственному оператору нужно одобрение получателя и цели. Это отдельное решение о передаче данных, независимо от технической возможности аккаунта прокси пройти аутентификацию и от того, вернет ли сервис отчет.
Обычная проверка отличается от сохраненного списка
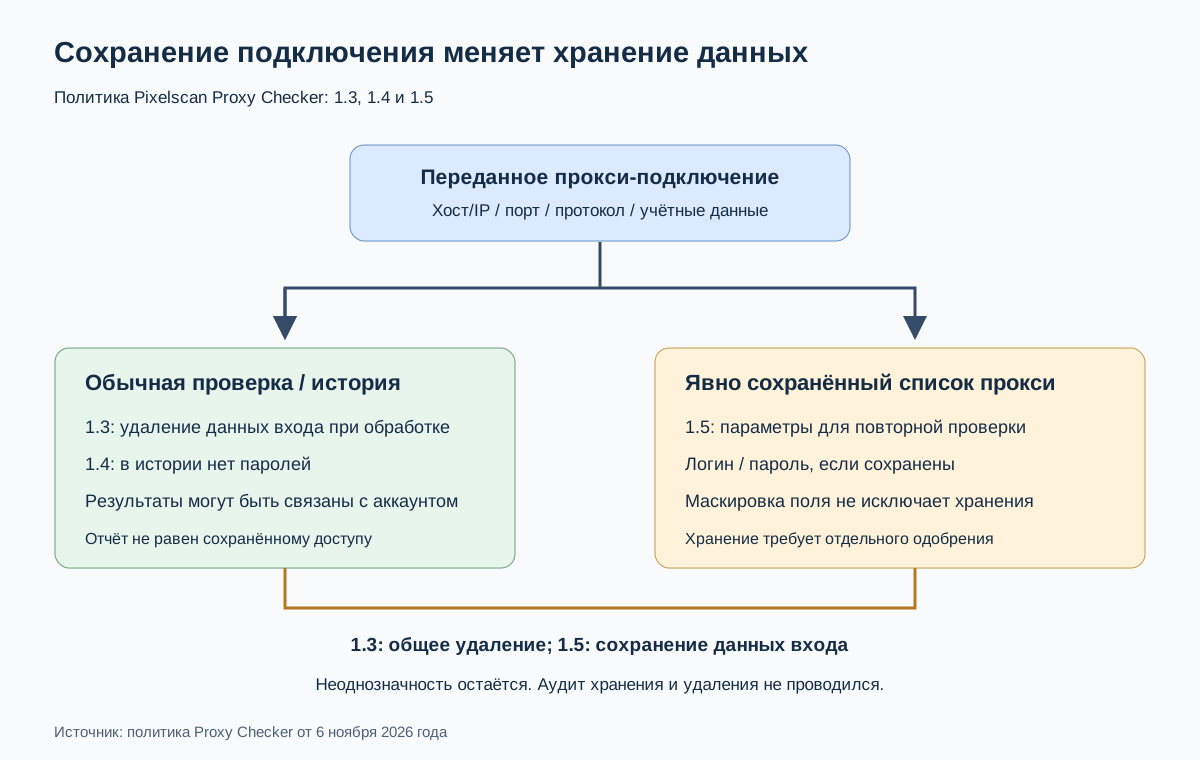
Для обычной проверки 1.3 говорит, что учетные данные удаляются из ввода во время обработки, до хранения или журналирования. Там же сказано, что IP прокси используется для определения провайдера, местоположения, типа и качества и не хранится после определения этих свойств. Эти формулировки описывают опубликованные обязательства сервиса. Они не измеряют срок жизни в памяти, серверные журналы или резервные копии. Для этого анализа политики учетные данные не отправлялись, а эксперимент хранения или удаления не проводился.
Положение о сохраненном списке меняет решение о постоянном хранении. В 1.5 сказано, что добавление прокси в доступный список сохраняет хост или IP, порт и протокол для последующего поиска и повторной проверки. Если пользователь сохраняет имя пользователя/пароль с прокси, сервис хранит эти учетные данные для последующей аутентификации. Это существеннее, чем добавить закладку к прошлому отчету: создается повторно используемая запись соединения со средствами аутентификации прокси.
История проверок является третьим случаем, а не другим названием сохраненного списка. В 1.4 описаны сохраненные результаты, которые могут включать дату/время, провайдера/местоположение, тип, порт/протокол и показатели качества. Имена пользователей и пароли в историю не входят. История отвечает на вопрос «что показал прошлый отчет?», не являясь сохраненной записью аутентификации. Список отвечает на вопрос «к какому соединению сервис должен аутентифицироваться и обратиться снова?». Эти вопросы требуют разных полей и несут разные последствия для учетных данных.
В обещании удаления есть явная проблема формулировки
В 1.3 используется широкая фраза «Мы никогда не храним учетные данные прокси». Однако 1.5 прямо описывает хранение учетных данных, если пользователь сохраняет их с прокси. Раздел 4 снова содержит общее утверждение об удалении до хранения или журналирования. Эти фрагменты нельзя объединять в безусловную гарантию отсутствия сохраненного пароля прокси. Узкое положение о сохраненном списке дает прямую причину рассматривать эту ветку отдельно, но текст не формулирует исключение последовательно.
Разумное операционное толкование состоит в том, что удаление при обычной проверке и намеренное хранение в сохраненном списке относятся к разным действиям. Это не доказывает реализацию различия сервисом и не разрешает каждое юридическое толкование политики. Если одобрение организации зависит от категоричного обещания не хранить данные, противоречивый текст остается вопросом к провайдеру. Одобрение не должно зависеть от молчаливого игнорирования 1.5 или предположения, что общее предложение автоматически отменяет поведение, прямо описанное для функции.
Самое безопасное решение по этому тексту конкретно: не выбирайте списки с учетными данными, если постоянное хранение пароля прокси не нужно или не одобрено. Это не утверждает, что обычная проверка ничего не раскрывает. Обычная операция обрабатывает данные соединения, может аутентифицироваться и сохраняет производные результаты. Это лишь более узкий вариант постоянства по опубликованным различиям. Если интерфейс не показывает выбранный режим, приостановите отправку и выясните, какое действие будет выполнено.
Маскированное поле: свойство представления
В 1.5 сказано, что сохраненные учетные данные маскируются в интерфейсе, сотрудники Pixelscan не могут получить к ним доступ, а проверяющий сервис использует их только для аутентификации в прокси, который пользователь просит проверить. Это заявленные ограничения отображения, доступа и цели. Маска интерфейса не доказывает отсутствия данных в хранилище: тот же абзац объясняет, почему сервис сохраняет учетные данные. Маска также не доказывает конкретную схему шифрования, управление ключами или аудит контроля доступа.
В записи проверки безопасности разделяйте утверждения: хранятся ли учетные данные, видны ли они в интерфейсе, кто согласно политике может получить доступ и какая цель разрешена. Одно поле не должно заполнять другое, если оно не проверено. Анализ аутентификации прокси и гигиены учетных данных объясняет, как запуск браузера, фреймворк и журналирование могут локально раскрыть секрет. Этот сервис добавляет другого получателя и явную ветку хранения вне локальной среды выполнения.
Это различие важно и при инцидентах. Если учетные данные намеренно сохранены, выход из аккаунта или закрытие вкладки проверяющего сервиса не доказывают их удаление. Границы приватного просмотра объясняют, почему завершение локального состояния браузера не стирает записи сервиса. Если учетные данные использовались только для обычной проверки, последующая запись истории сама по себе не доказывает сохранение пароля. Перед классификацией определите совершенное действие и наблюдавшийся артефакт: сохраненная запись аутентификации, обычный производный результат или несвязанный локальный журнал. Политика поддерживает такую классификацию, но не дает аудиторского следа отдельного аккаунта.
Производная история остается после исходного ввода
Значение проверки для конфиденциальности не исчерпывается вопросом пароля. Согласно 1.3, результаты связаны с аккаунтом и могут включать провайдера/ASN, страну/регион/город, тип прокси, скорость соединения, доступность, риск-скор, порт/протокол и время проверки. Даже если переданный IP удален по правилу обычной проверки, эта комбинация может описывать инфраструктурные решения аккаунта. Производный отчет меньше исходной строки соединения, но это не отсутствие записи.
Каждая сохраненная категория имеет свой предел толкования. Провайдер или ASN описывает сетевую организацию. Страна, регион или город представляют результат местоположения, связанный сервисом с прокси. Скорость и доступность относятся к проверке, а оценка мошенничества/риска является оценкой. Ни один показатель автоматически не является местоположением человека, постоянной оценкой качества или полной историей трафика прокси. Описание сервиса в условиях прямо называет местоположение приблизительным, а результаты информационными и аналитическими.
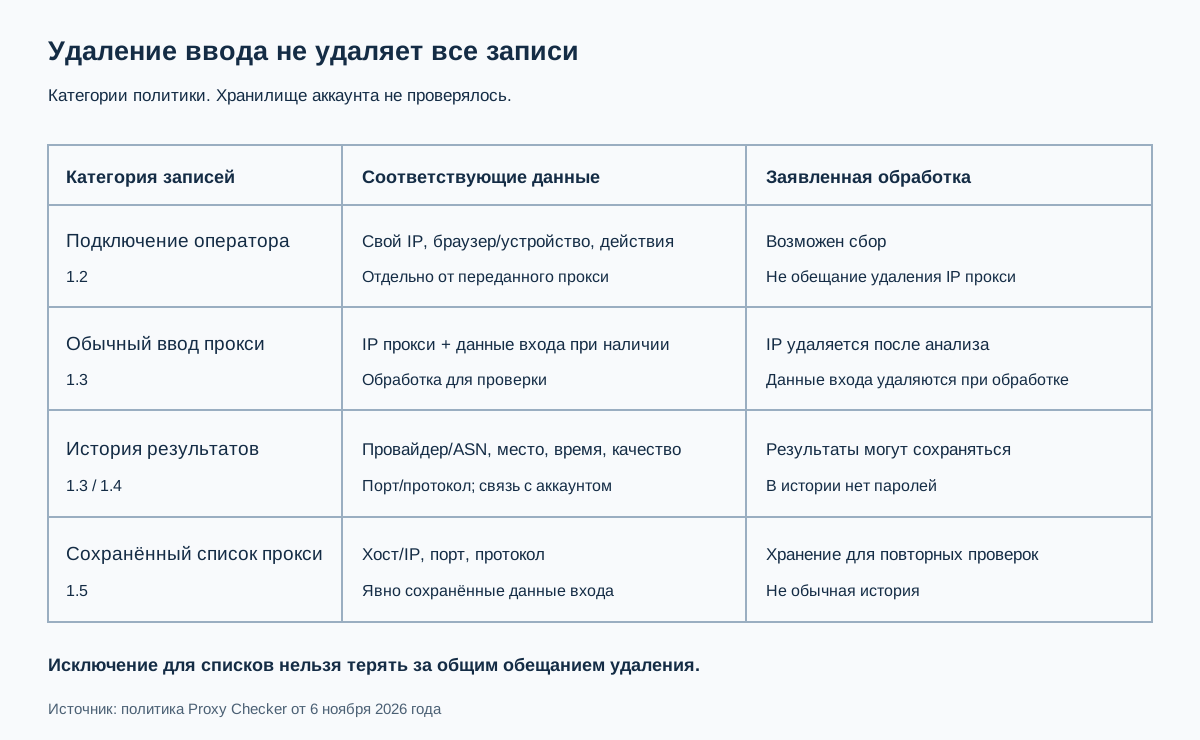
Матрица предотвращает две противоположные ошибки. Считать каждый отчет сохраненным паролем означает преувеличивать содержание 1.4. Считать отчет без пароля лишенным чувствительной операционной информации означает игнорировать связь с аккаунтом и категории метаданных. Внутреннему проверяющему может понадобиться сохранить время проверки и общий результат, исключив подробное местоположение или провайдера из широко видимого тикета. Это решение минимизации организации, а не изменение того, что сервис хранит в аккаунте.
Рассмотрим искусственный пример: утвержденному оператору нужно узнать, была ли связь доступна во время инцидента поддержки. Время проверки, режим сервиса и результат доступности отвечают на ограниченный вопрос. Полная URL соединения добавляет в тикет ненужные данные аутентификации и маршрутизации. Сохранение всего списка прокси для повторных проверок добавляет постоянство за пределами одного инцидента. Это разные решения, даже если интерфейс показывает их рядом.
Второй искусственный случай посвящен сравнению двух отчетов. Если провайдер или местоположение различаются, во внутренней системе с ограниченным доступом сохраните, какое отправленное соединение и время проверки относятся к каждому результату. Не делайте вывод, что изменилась часовая зона браузера или человек переехал. 1.2 различает данные соединения оператора, а 1.3 описывает проверенный прокси. Без прямого наблюдения сессии браузера отчет прокси не измеряет язык, часовую зону, DNS-маршрут браузера или другие запросы.
При экспорте или обсуждении отчета его цель должна определять аудиторию. Сетевой команде поддержки может быть нужен класс провайдера, не нужный в разговоре о биллинге. Пароль неуместен ни в одной беседе, если только отдельный утвержденный процесс работы с секретами не требует его. Исключение учетных данных из истории не означает, что каждый скриншот, буфер обмена или локальная диагностика автоматически очищены. Эти дополнительные копии создают инструменты оператора и требуют собственных правил.
Опубликованные положения об обмене также требуют точного охвата. 1.5 говорит, что сохраненные учетные данные не передаются другому третьему лицу, а 6 описывает доверенных провайдеров хостинга, оплаты и электронной почты и обязательные по закону раскрытия персональных данных в целом. Это разные категории; их нельзя свести ни к «ничего не передается», ни к «все сохраненные пароли передаются». Для более точного ответа о субпроцессоре или доступе нужны сведения от самого провайдера.
Хранение начинается с доступа к функции
1.6 определяет конкретный массив хранения: историю проверок, сохраненные списки и связанные учетные данные прокси. Сервис говорит, что хранит их, пока аккаунт имеет доступ к соответствующим функциям. После окончания доступа он хранит их до 12 месяцев и удаляет к концу этого срока. Часы начинаются с окончания доступа к функции, а не обязательно с проверки, последнего успешного соединения или закрытия окна браузера.
Это важно, если операционный аккаунт остается активным после одной проверки. Проверка сегодня не обещает исчезнуть через 12 месяцев, если доступ к функции продолжается. «До» задает верхнюю границу опубликованного правила после окончания доступа, а не утверждает, что каждая запись хранится весь интервал. Политика не сообщает запланированное время удаления отдельной записи. В журнале хранения нужно сохранять событие окончания доступа и дату политики, а не придумывать время по одной дате проверки.
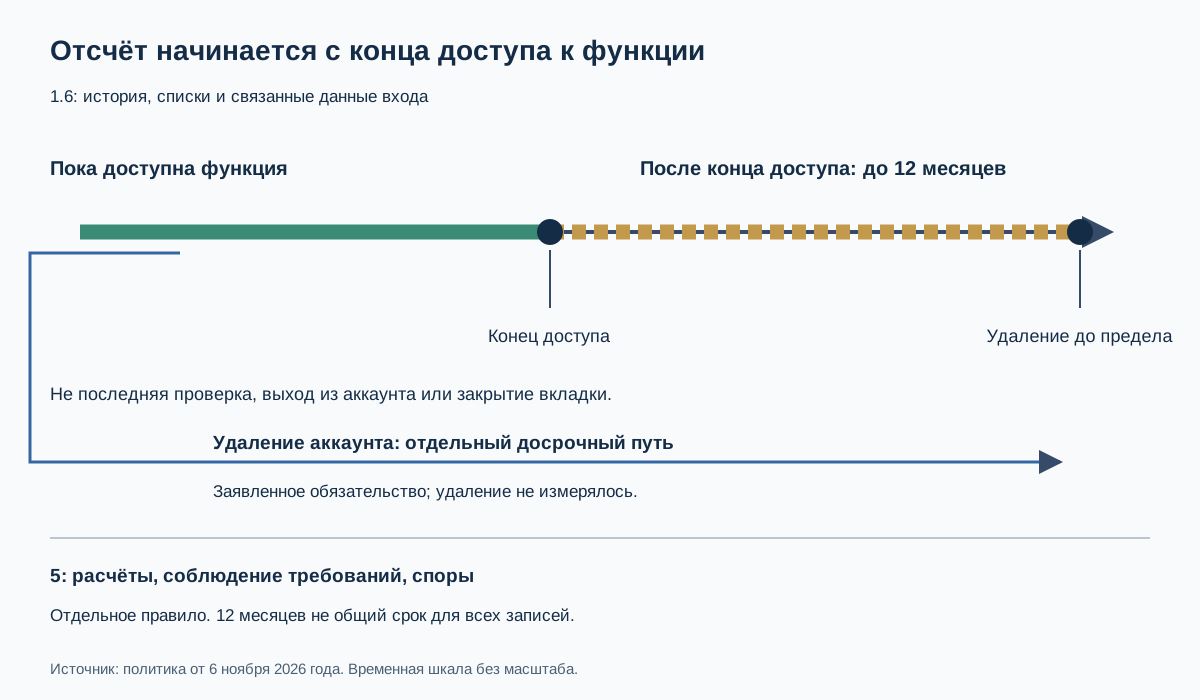
Есть и другой путь: при удалении аккаунта сервис удаляет эти данные в рамках удаления аккаунта, даже до окончания 12 месяцев. Это обязательство по удалению аккаунта, а не доказательство завершения конкретного запроса. Для анализа удаление аккаунта не запрашивалось. Текст не задает отдельно измеренный срок завершения и не доказывает стирание резервных копий. Организации, которой нужно подтверждение, следует сохранить ответ провайдера на авторизованный запрос, а не считать локальный клик или исчезновение строки на экране сертификатом серверного удаления.
Потеря функции, отмена и удаление: разные события
Управление подпиской само по себе не означает удаление аккаунта. 1.6 говорит об окончании доступа, тогда как разделы 3 и 7 условий отдельно описывают обязанности аккаунта/подписки и приостановку или прекращение. Отмена продления, истечение функции, блокировка аккаунта и явный запрос на удаление имеют разные операционные значения. Важно установить, какое документированное событие произошло с конкретным аккаунтом. Политика не позволяет приравнять каждое событие к немедленному удалению сохраненных учетных данных.
При передаче дела запишите выбранный режим хранения, наличие продолжающегося доступа и фактически запрошенное действие удаления. Если доступ закончился, зафиксируйте дату события, когда она известна. Если отменено только продление, не придумывайте дату окончания доступа до фактического окончания права. Если использован путь удаления аккаунта, храните подтверждение отдельно от предположения о локальном состоянии браузера. Недостающая деталь должна оставаться неизвестной, а не заменяться удобной оценкой срока.
Раздел 5 содержит более широкую формулировку хранения персональных данных, необходимых для оказания услуги, ведения биллинговых/комплаенс-записей, разрешения споров и исполнения соглашений. Она не идентична правилу функциональных данных в 1.6. Специфическое правило называет историю, списки и связанные учетные данные; оно не говорит, что все финансовые, комплаенс- или спорные записи хранятся те же 12 месяцев. Заявление «все данные аккаунта удаляются за 12 месяцев» превысило бы текст, который дает это число.
Удаление отдельной записи списка также остается отдельным вопросом. Цитируемая политика говорит об удалении аккаунта и хранении после окончания доступа, но не устанавливает полный механизм или сроки удаления одной записи, замены ее пароля, отзыва сессии или очистки одного элемента истории. Интерфейс может предлагать дополнительные контроли; их наличие и эффект здесь не проверялись. Если проект требует удаления отдельного элемента, нужна прямая документированная информация, а не вывод из пункта об удалении аккаунта.
Организация может уменьшить будущую полезность учетных данных собственной разрешенной работой с аккаунтом прокси, но отзыв учетных данных прокси не равен удалению существующей записи сервиса. Одно меняет действительность аутентификации, другое меняет хранение данных. Если нужны оба действия, сохраняйте оба состояния завершения. Обсуждение гигиены учетных данных разделяет жизненный цикл учетных данных и конфигурацию браузера; политика проверяющего сервиса добавляет цикл хранения у провайдера, который браузер не может завершить сам.
Сетевая оценка не является вердиктом браузера
Раздел 1 условий описывает оценки риска мошенничества, IP/сетевую информацию, приблизительное местоположение, тип прокси и индикаторы риска. Раздел 5 называет результат вероятностным и прямо отказывается гарантировать безошибочные оценки, универсальное принятие или принятие сторонними платформами. Это часть определения сервиса, а не деталь, которую можно заменить благоприятным индикатором. Отчет может описывать переданное соединение, оставляя разрешение и решение назначения полностью неизвестными.
Оценка риска также не показывает инвентарь сборщиков на уровне API. Политика конфиденциальности упоминает сведения о браузере/устройстве для соединения оператора в 1.2, но не перечисляет каждое чтение JavaScript, вызывающий скрипт, возвращенное значение или вклад в оценку. В доступных материалах нет трассировки V8 с атрибуцией источника. Поэтому документированные категории данных должны оставаться раскрытиями политики, а не утверждениями о наблюдении конкретного API браузера или его влиянии на определенный результат.
Локальные исследовательские материалы усиливают это ограничение. Доступный монитор Pixelscan содержит извлечение DOM страницы отпечатка и код наблюдения запросов/ответов. Описательные комментарии расходятся в вопросе наличия backend-обработки. Это аналитический инструментарий, а не выполненный журнал событий, и он не проверяет хранение данных Proxy Checker. Проприетарный скрипт не реконструировался, антибот-задачи не решались и учетные данные не отправлялись. Материалы не доказывают, что конкретные учетные данные прокси были сохранены или удалены.
Инструментирование браузера могло бы ответить на более узкий будущий вопрос при наличии разрешения: вызывал ли конкретный источник инструментированную интерфейсную функцию во время записанной сессии? Такое событие V8 потребовало бы атрибуции скрипта и условий сбора. Оно всё равно не подтвердило бы срок хранения отправленного пароля backend-ом или распространение удаления сохраненного списка по хранилищу. Разные вопросы требуют разных доказательств. Заявление 1.5 о хранении нельзя проверить простым наличием или отсутствием чтения свойства браузера.
Схема соединений также объясняет, почему проверка прокси не доказывает использование его для каждого запроса браузера. Проверяющий сервис оценивает переданные данные соединения по собственной сервисной цепочке. Трафик браузера является отдельной системой, а 1.2 прямо предусматривает данные о вашем соединении с сервисом. Город, связанный с прокси в отчете, не доказывает, что DNS-запросы, другие вкладки или соединения приложений шли тем же маршрутом. Для этого нужны наблюдения реальной настройки браузера.
Для разрешенной интеграции формулируйте вопрос через сообщаемое свойство. «Сервис сообщил доступность этого переданного соединения в момент проверки» уже, чем «этот браузер может открыть назначение». «Отчет указал приблизительное местоположение» уже, чем «владелец аккаунта находится в этом городе». Анализ настройки прокси браузера касается видимого браузером и сетевого контекста; его нельзя использовать, чтобы превратить оценку проверяющего сервиса в местоположение человека или право на стороннюю платформу.
Условия также запрещают передавать IP/данные без прав и использовать сервис вопреки законам или правилам платформ. Поэтому сетевая оценка должна следовать за разрешением проверки, а не заменять его. Никакая оценка не меняет права на набор данных, аккаунт или назначение. Если задаче нужно разрешение другого сервиса, установите его отдельно. Полезный результат: ограниченный отчет о соединении с понятными последствиями обработки, а не стратегия получения желаемой классификации где-либо еще.
Управление браузером и внешнее хранение
Документация BotBrowser о настройке прокси описывает маршрутизацию и аутентификацию во время выполнения, включая прием браузером настроенных данных соединения прокси. Нативные средства браузера и поверхности отпечатка, связанные с профилем, относятся к тому, что раскрывает управляемая среда и как она ведет себя при объявленной конфигурации. Они не администрируют аккаунт Pixelscan, не меняют выбранное оператором действие сохраненного списка и не удаляют данные, намеренно отправленные внешнему проверяющему сервису.
Это также граница между управлением браузером и патчем страницы. Изменение свойства, видимого JavaScript, вмешивается в поверхность браузера. Настройка маршрута относится к сетевому пути браузера. Выбор хранения третьей стороной повторно используемого пароля относится к внешнему сервису и решению оператора о раскрытии. Слои могут взаимодействовать, но подмена одного другим оставляет исходный вопрос конфиденциальности без ответа. Сравнение патчей и движков браузера не доказывает контроль над сохраненными записями проверяющего сервиса.
Следующая таблица решений является искусственным инструментом одобрения, выведенным из разделов от 1.2 до 1.6 политики. Она не описывает состояние наблюдаемого аккаунта и не утверждает, что каждая подписка предлагает каждую функцию. Результат показывает, какой режим рассмотреть и какой нерешенный вопрос нужно закрыть до отправки.
| Фактическая потребность | Рассматриваемый режим | Условие конфиденциальности и оставшийся вопрос |
|---|---|---|
| Одна разрешенная оценка доступности | Обычная проверка | Принять обработку и возможную производную историю аккаунта; убедиться, что действие намеренно не сохраняет соединение |
| Просмотр прошлой оценки без повторно используемой аутентификации | История проверок, если доступна | Политика говорит, что история исключает имена/пароли; производные результаты провайдера/местоположения/времени остаются связанными с аккаунтом |
| Повторные проверки одного утвержденного соединения | Сохраненный список, если доступен | Сохранение адреса и учетных данных создает постоянство; явно одобрить получателя, цель и срок хранения |
| Не хранить повторно используемый пароль | Избегать списков с учетными данными | Общее обещание удаления остается несогласованным с пунктом о списке; запросить уточнение при необходимости безусловной гарантии |
| Удалить массив функциональных данных раньше пост-доступного срока | Документированный путь удаления аккаунта | Получить доказательство завершения; не распространять этот пункт на все биллинговые и комплаенс-записи |
Запись одобрения может быть небольшой, но не расплывчатой. Сохраните имя сервиса, применимую редакцию политики, выбранный режим, нужные категории данных, владельца разрешения и планируемое действие выхода. Не нужно вставлять реальное имя пользователя/пароль, чтобы доказать возможность хранения учетных данных в списке. Достаточно указать, что действие включает повторно используемую аутентификацию. Реальные секреты принадлежат только отдельно одобренной системе управления секретами.
До одобрения постоянного использования решите три конкретных пробела: сохраняет ли действие интерфейса соединение или только отчет, как противоречивый текст об удалении применяется к этому действию и какие доказательства провайдер предоставляет при запросе удаления. Это целевые вопросы провайдеру, а не приглашение собирать дополнительные значения отпечатка. Если нужен только разовый отчет, функция, сохраняющая повторно используемый секрет, требует отдельного обоснования. Удобство само по себе не определяет допустимый массив данных или срок хранения.
Вопросы
Означает ли история без пароля, что пароль не обрабатывался?
Нет. В 1.4 сказано, что сервис использует переданную аутентификацию, когда она нужна для соединения, одновременно исключая имена/пароли из истории. Временное использование и хранение в истории являются разными операциями.
Требует ли сохранение прокси сохранения его пароля?
Политика описывает хранение учетных данных если вы сохраняете их вместе с прокси. Она не устанавливает каждую опцию интерфейса или условие подписки. Подтвердите выбранное действие, а не предполагайте, что каждая сохраненная запись содержит аутентификацию.
Отсчитываются ли 12 месяцев от последней проверки?
Нет. 1.6 привязывает срок к окончанию доступа к функции. Цитируемый текст не определяет его как период от каждой проверки или выхода из браузера.
Охватывает ли удаление аккаунта все категории по одному графику?
Прямое положение о досрочном удалении называет историю, сохраненные списки и связанные учетные данные. Общие биллинговые, комплаенс- и спорные записи отдельно сформулированы в 5; пункт об удалении аккаунта нельзя расширять до универсального графика.
Может ли хороший результат прокси подтвердить конфиденциальность браузера?
Нет. Оценка соединения не измеряет каждую поверхность браузера, а условия прямо исключают гарантию принятия сторонней платформой. Отчету нужны собственные охват, дата и контекст переданного соединения.
Источники
- Политика конфиденциальности Pixelscan Proxy Checker, обновлена 6 ноября 2026 года: данные соединения, обычный ввод, история проверок, сохраненные списки и хранение функциональных данных.
- Условия использования Pixelscan Proxy Checker, обновлены 10 ноября 2026 года: информационный характер результата, разрешенное использование и ограничения вероятности/принятия.
- Настройка прокси BotBrowser: маршрутизация и аутентификация браузера, отдельные от внешнего хранения данных.
Практический вывод
Выберите самый узкий режим сервиса, удовлетворяющий разрешенной задаче. Разделяйте соединение оператора, переданный ввод прокси и производные результаты, связанные с аккаунтом. Считайте намеренно сохраненные учетные данные хранимыми по 1.5, сохраняйте противоречивую общую формулировку как нерешенный вопрос политики и основывайте план хранения на окончании доступа к функции, а не на последней проверке. Настройка браузера управляет собственной средой выполнения; хранение и удаление учетных данных у отдельного проверяющего сервиса требуют решения и доказательств самого сервиса.
Эта статья входит в руководство: Что такое отпечаток браузера?
Похожие статьи
Приватность hCaptcha: сигналы и границы доказательств
ОтпечаткиМогут ли passkeys создавать отпечаток? Границы WebAuthn
ОтпечаткиRebrowser Proxy: маршруты, профили и приватность
ОтпечаткиАудиоотчёт CreepJS: рендеринг и пропуски
ОтпечаткиBotright: границы автоматизации и приватности
ОтпечаткиAkamai Bot Manager: данные сенсора и приватность
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.