Сигналы проверки Kasada и конфиденциальность
Сигналы проверки Kasada, связи устройств и аккаунтов, роли обработки данных и границы браузерных средств конфиденциальности.
BotBrowser Team
Нужна структурированная документация по теме Отпечатки?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
Проверка Kasada может затрагивать конфиденциальность даже без видимой головоломки: какую информацию раскрывает браузер и какие другие записи сервис может с ней связать? Kasada описывает Bot Defense как продукт без CAPTCHA, считывающий сигналы браузера, операционной системы и оборудования. BotBrowser документирует управление свойствами браузера и рендерингом на уровне движка, но BotBrowser не определяет серверные решения Kasada, связи аккаунтов или хранение данных. Практическое различие проходит между управлением раскрываемой поверхностью браузера и управлением действиями удалённого сервиса с доступной информацией.
Кратко
- Kasada публично описывает сигналы браузера, операционной системы и оборудования. Эти категории являются заявлениями, а не опубликованным перечнем вызовов JavaScript на каждой защищённой странице.
- Bot Defense и Account Intelligence обслуживают разные решения. Первый описывает автоматическую блокировку запросов; второй описывает связи аккаунтов, оценки риска и основания для ответных действий клиента.
- Политика конфиденциальности Kasada перечисляет ID устройства, IP-адрес, геолокацию и данные браузера среди более широких категорий персональной информации. Категория политики не доказывает сбор каждого элемента в каждом развёртывании.
- Локальное исследование не установило подлинной записи V8 с атрибуцией источника Kasada. Графические записи с указанием только страницы и синтетический тестовый набор не подтверждают утверждение об API во время выполнения.
- Общие устройства, меняющиеся IP-адреса и связанные аккаунты создают значимые для конфиденциальности связи. Собственный пример поставщика говорит, что одни связи не доказывают мошенничество.
- Управление раскрытием браузера, политика реагирования клиента и обязанности обработчика требуют отдельных проверок. Ни одна не устанавливает анонимность и не гарантирует разрешение пользоваться сайтом.
Содержание
- Невидимая проверка сохраняет границы браузера и запроса
- Сигналы браузера и связи аккаунтов обслуживают разные решения
- Заявленные данные устройств создают разные виды раскрытия
- Роли обработки определяют ответственность за конфиденциальность
- Что устанавливает наблюдение браузера с атрибуцией
- Средства браузера и политика реагирования собственного сайта
- Практический вывод
Невидимая проверка сохраняет границы браузера и запроса
Слово «проверка» часто подразумевает видимое задание. Вместо этого сервис может оценивать запрос, пока страница выполняет клиентское ПО и обменивается информацией в фоне. Описание платформы Kasada прямо говорит об отсутствии CAPTCHA. Это заявление описывает рекламируемую модель взаимодействия; оно не устанавливает отсутствие сбора на странице или невозможность сбоя запроса у посетителя. Видимые усилия и раскрытие информации являются разными свойствами одного взаимодействия. Анализ приватности токена AWS WAF даёт отдельный документированный пример незаметной проверки и состояния сессии, но не доказывает содержимое токенов Kasada.
Kasada называет браузер, операционную систему и оборудование категориями входных данных Bot Defense. Браузер способен раскрывать характеристики окружения через веб-интерфейсы, тогда как запрос также приходит с сетевым контекстом. Публичные названия категорий не задают исчерпывающего списка интерфейсов, их аргументов или условий обращения к каждому. Считать эти названия фиксированной схемой коллектора означало бы добавить конкретику, которой опубликованное описание не предоставляет. Формулировки продукта о несогласованностях также не являются независимым измерением точности классификации.
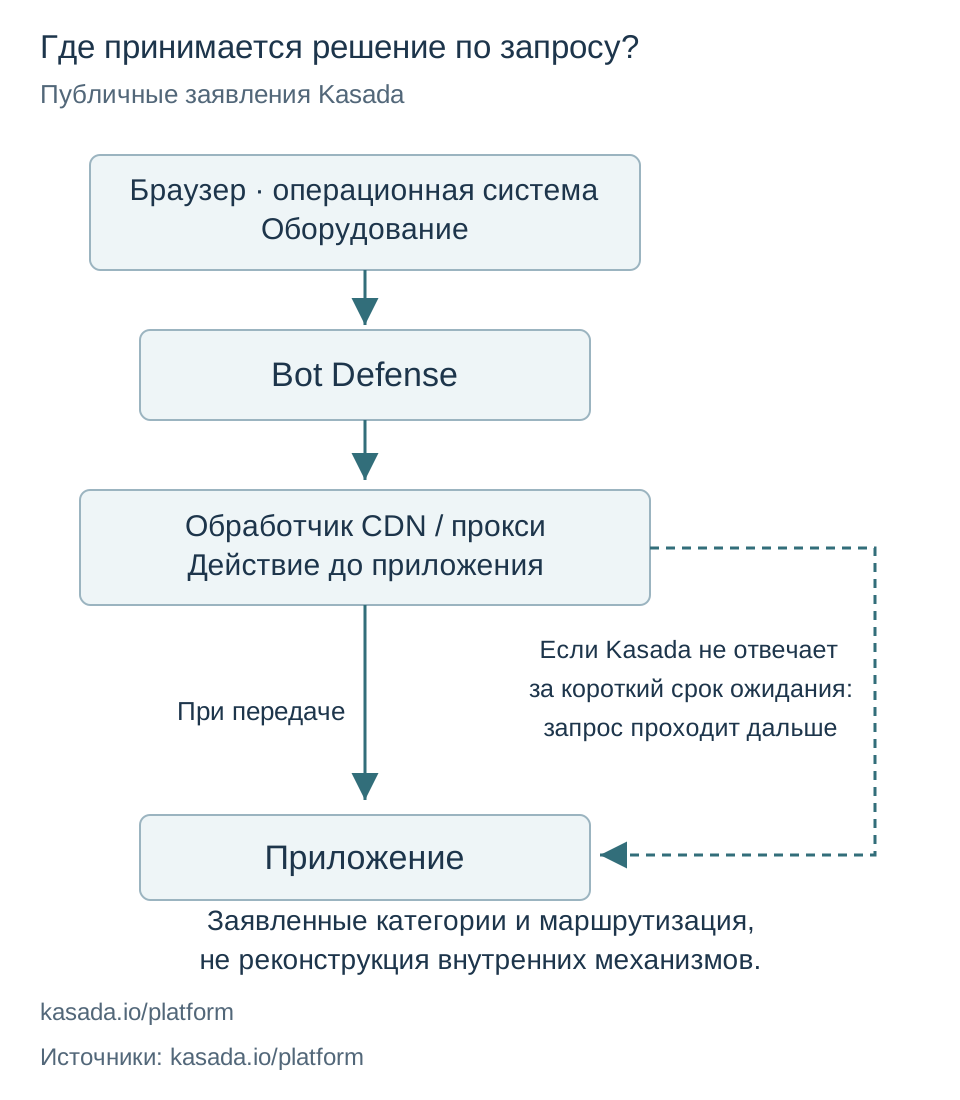
Место развёртывания меняет того, кто может объяснить кажущееся прерывание. Kasada говорит о работе в качестве периферийного обработчика с существующей CDN или обратного прокси. Частые ответы платформы также говорят, что запрос проходит, если Kasada не отвечает за короткий тайм-аут. Это заявленное поведение доступности, а не числовая гарантия времени ожидания. Оператору при расследовании нужны фактическая интеграция и записанный результат; один снимок браузера не отличит явный ответ от недоступного сервиса принятия решений.
Различие важно и для конфиденциальности, и для надёжности. Периферийная интеграция видит запрос до обработки приложением, тогда как записи приложения уже могут связывать его с аккаунтом. Само размещение интеграции не устанавливает, какие заголовки, поля аккаунта или иной контекст она пересылает. Полезная инвентаризация развёртывания определяет границу интеграции, включённые продукты и фактический поток данных. Описание периферийной архитектуры поставщика задаёт начальную архитектурную тему для проверки, а не обещает одинаковый поток данных всех клиентов.
Поэтому отсутствие CAPTCHA является узким фактом пользовательского интерфейса. Его нельзя превращать в отсутствие персональной информации, профилирования или необходимости проверки. Политика конфиденциальности Kasada отдельно признаёт использование автоматизированных инструментов для выявления и блокировки вредоносных ботов, что может затрагивать персональную информацию. Политика также описывает путь возражения и человеческого пересмотра. Эти раскрытия касаются обработки и способов защиты интересов, даже когда посетитель не решает визуальную головоломку.
При диагностике незнакомой страницы видимое взаимодействие остаётся полезным свидетельством локального события. Его недостаточно для установления ответственной подсистемы или категорий, отправленных удалённо. Существующее сравнение семейств проверок отделяет взаимодействие от размещения и владельца решения. Такое разделение сохраняет конкретику Kasada: сначала определить развёрнутый сервис и ответственность за данные, затем объяснять видимое прерывание. Ни один публичный список категорий не устанавливает оценку конкретного посетителя или причину отказа сайта в запросе.
Сигналы браузера и связи аккаунтов обслуживают разные решения
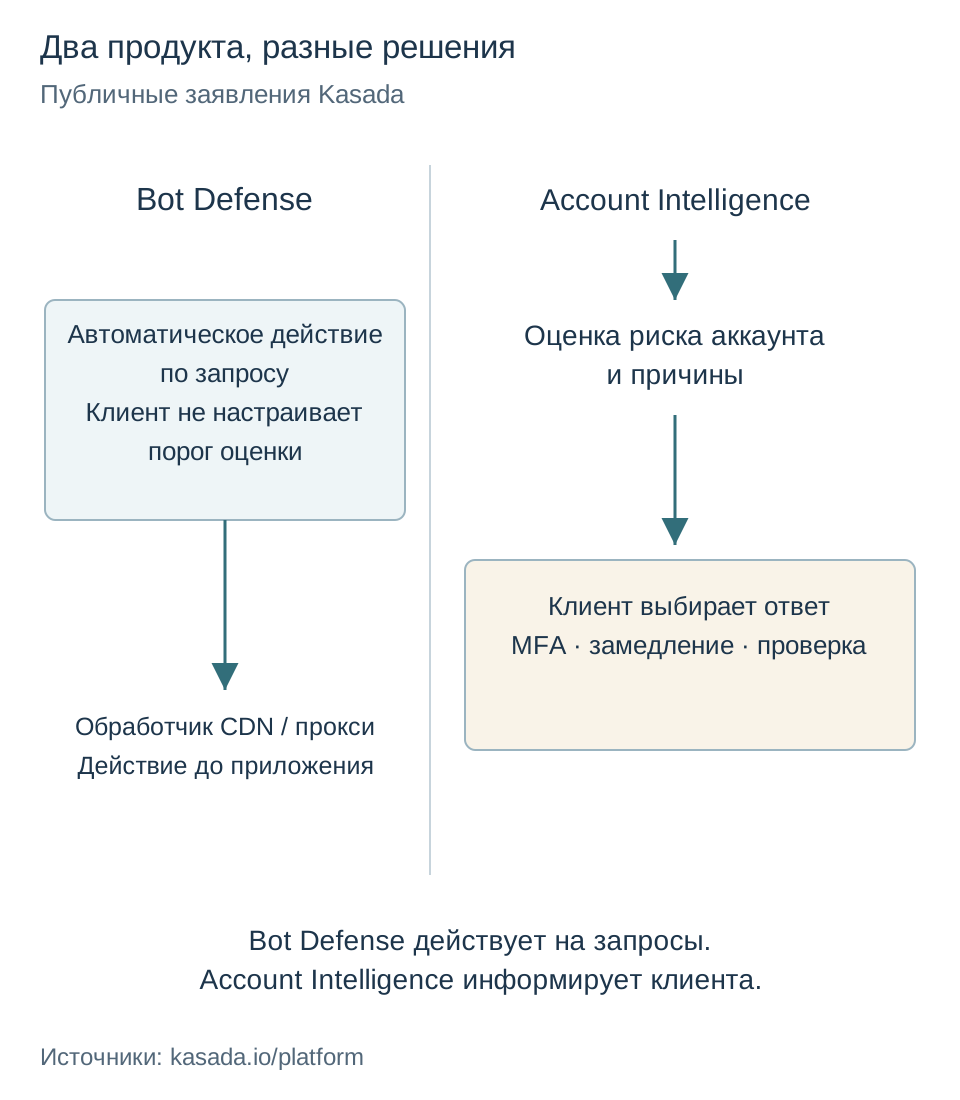
Платформа Kasada объединяет несколько продуктов, но их не следует считать взаимозаменяемыми названиями одного браузерного теста. Bot Defense описывает автоматические действия с запросами и говорит, что клиенту не нужно задавать пороги оценки. Account Intelligence описывает иной результат: оценку риска аккаунта с основаниями, рассматриваемую вместе с активностью аккаунта и местоположением. Перенос последней оценки аккаунта в браузерное поле Bot Defense создал бы вымышленный публичный интерфейс. Каждое утверждение должно сохранять связь с продуктом и единицей решения.
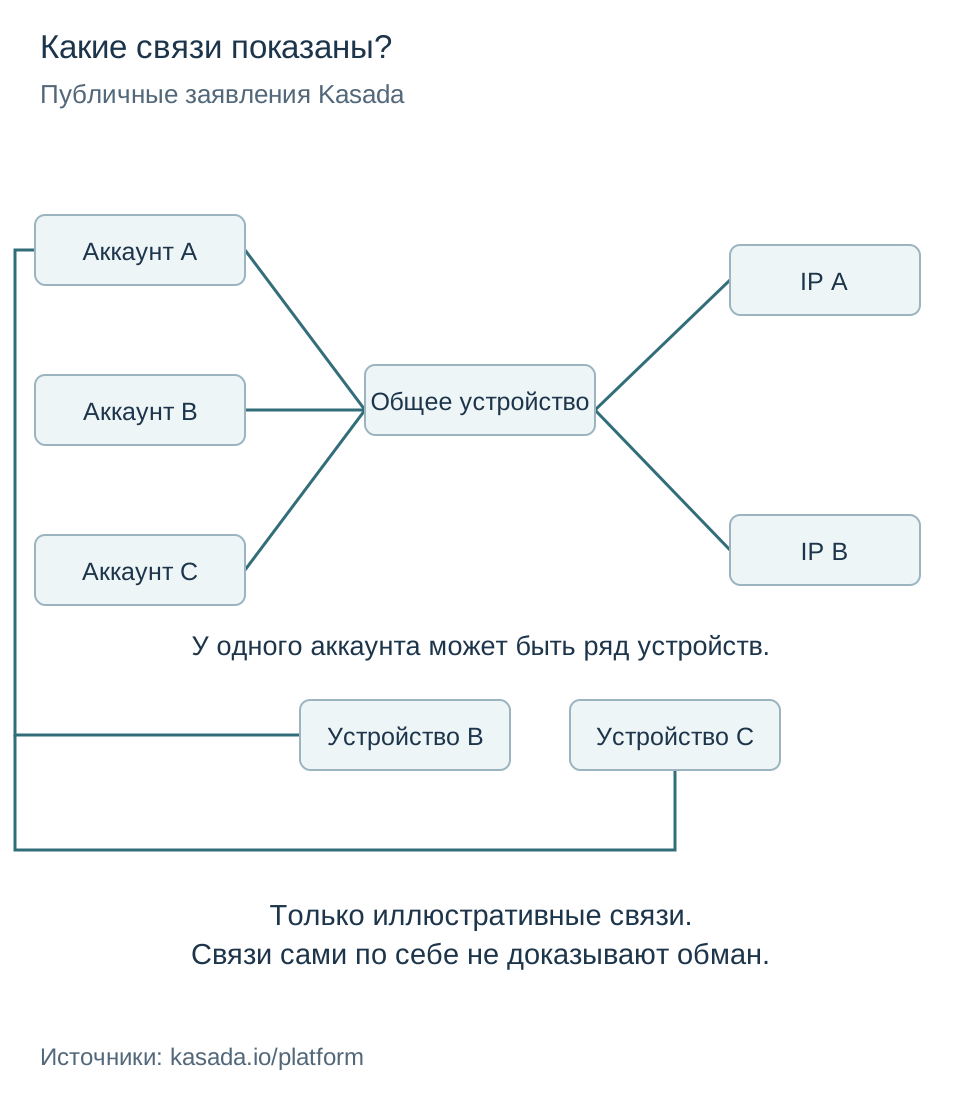
Пример аккаунтов платформы говорит, что несколько аккаунтов могут использовать одно устройство, а устройство может появляться под несколькими IP-адресами. Описывается и обратная связь: один аккаунт связан с несколькими устройствами. Это утверждения об отношениях записей, а не доказательство соответствия устройства одному физическому лицу. Kasada обозначает связи как иллюстративные и заявляет, что сами связи не доказывают мошенничество. Эта оговорка существенна, когда команда безопасности оценивает последствия связывания ранее отдельных сеансов для конфиденциальности.
Обычное использование общего устройства показывает важность различия. Семейный компьютер или управляемая рабочая станция могут обслуживать несколько аккаунтов. И наоборот, один человек может пользоваться телефоном и ноутбуком. Эти примеры показывают неоднозначность связи, а не измеренную частоту в развёртываниях Kasada. Проверке аккаунта нужны релевантные активность и контекст помимо связи устройства. Само описание продукта включает активность аккаунта и местоположение в оценку, не представляя связанность самодостаточным вердиктом.
Смена IP-адреса не удаляет все остальные возможные связи. Поставщик конкретно описывает распознавание связей общего устройства несмотря на смену IP. Это значимое для конфиденциальности заявление об охвате, поскольку оно отделяет сетевую непрерывность от непрерывности, связанной с устройством. Оно не определяет алгоритм связывания устройств, не показывает длительность связи и не доказывает, какой посетитель был связан. Закупочная или конфиденциальностная оценка может запросить эти свойства конкретного развёртывания, не требуя защищённый код обнаружения. Публичное заявление платформы обосновывает запрос, а не универсальный ответ.
Kasada описывает варианты ответа клиента на результаты Account Intelligence: дополнительная аутентификация, замедление действий аккаунта или направление на проверку. Это решения приложения и эксплуатации. Свойство браузера не может разрешить дополнительный этап аутентификации или определить, какой сотрудник вправе изучать основания. Операторам нужен ответственный за реакцию и способ оценить её влияние на правомерную активность. Указанные варианты ответа являются примерами действий клиента, а не инструкцией посетителю менять сигналы ради другого результата.
Таблица продуктов и ответственных за решения
| Ситуация | Опубликованная область Kasada | Какие доказательства нужны от развёртывания | Ответственность за решение |
|---|---|---|---|
| Почему запрос прервался? | Bot Defense описывает автоматическую обработку запросов | Фактический результат интеграции и ответ приложения | Оператор периферии или приложения исследует реальный запрос |
| Почему аккаунты связали? | Account Intelligence описывает связи устройств, IP и аккаунтов | Назначение связи, действующие идентификаторы, хранение и релевантная активность | Уполномоченная команда проверки аккаунтов оценивает контекст |
| Почему запросили ещё один этап аутентификации? | Варианты ответа клиента включают MFA | Включённая политика и журнал аудита приложения | Владелец приложения объясняет ответ |
| Как долго сохраняется связь устройства? | Общая политика связывает хранение с целью и применимым законом | Срок продукта, поведение удаления и последующие копии | Клиент и соответствующие стороны обработки определяют правило |
| Можно ли управлять свойствами браузера? | BotBrowser документирует управление движком на основе профилей | Поддерживаемая поверхность и фактическая конфигурация | Владелец браузера управляет раскрытием; удалённые решения остаются отдельными |
Правило выбора состоит в определении продукта и единицы решения до выбора объяснения. Событию запроса нужны доказательства запроса; связи аккаунтов нужны доказательства обработки аккаунтов. Платформа Kasada предоставляет различия, а политика конфиденциальности предоставляет общие условия обработки. Ни один документ сам по себе не разрешает политику конкретного сайта. Таблица помогает владельцу запросить недостающую запись у нужной команды, не считая видимый симптом браузера объяснением риска аккаунта.
Заявленные данные устройств создают разные виды раскрытия
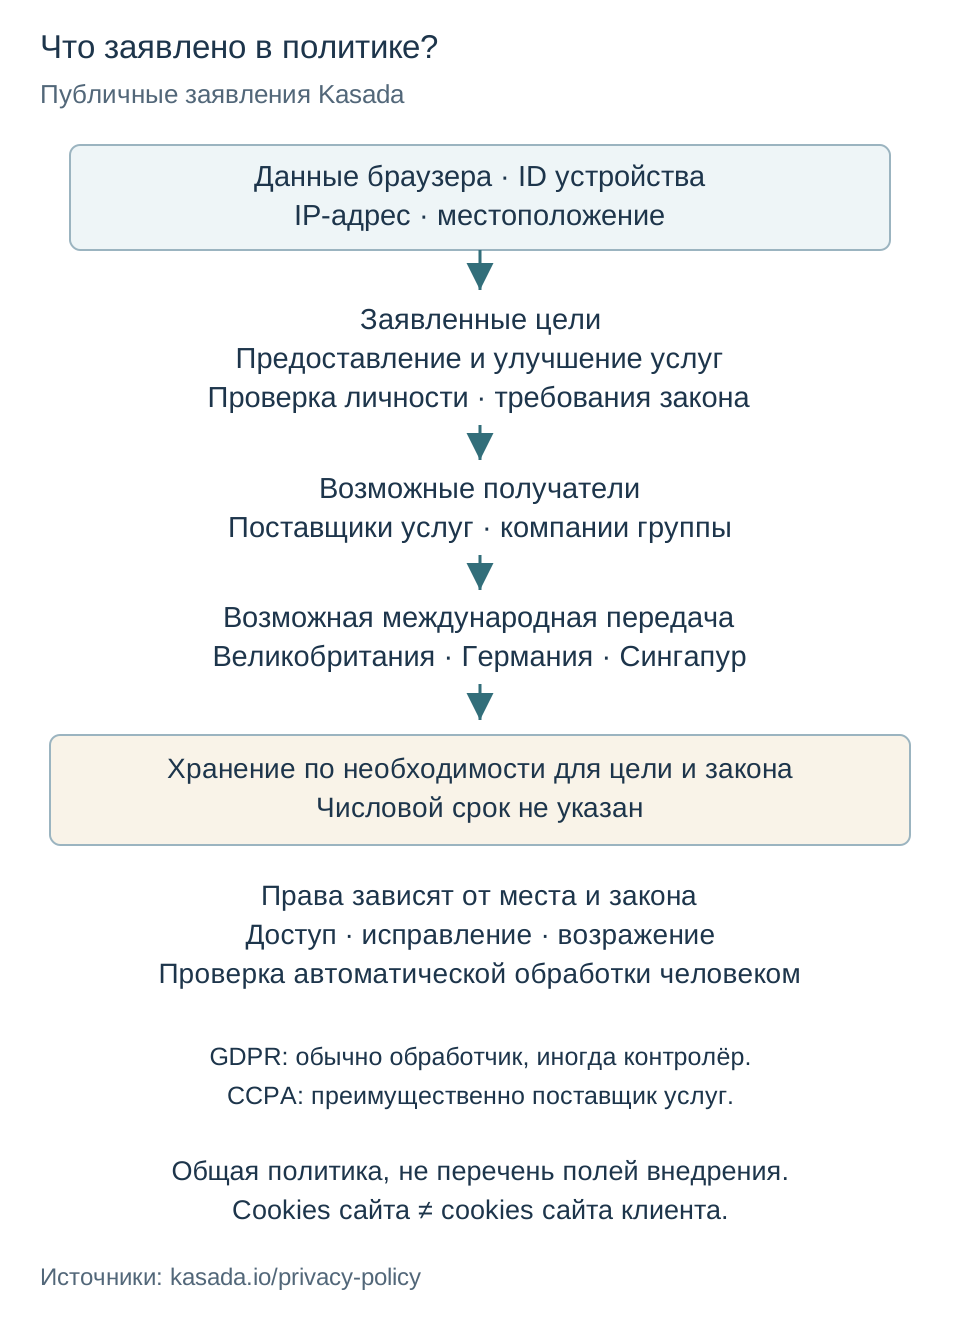
Политика Kasada перечисляет ID устройства, IP-адрес, геолокацию и данные браузера в информации об устройстве. Более широкая область включает также сведения об идентичности, контактах, коммуникации, сервисе и использовании сайта. Категории охватывают сайты и сервисы поставщика; они не утверждают, что каждый скрипт защищённой страницы собирает каждый перечисленный элемент. Список должен сохранять связь с разделами политики об области и сборе. Иначе широкое организационное раскрытие можно ошибочно представить конкретным событием сбора JavaScript на странице клиента.
Идентификаторы устройств ставят тему сохранения: можно ли связать информацию отдельных взаимодействий с одним идентификатором? Название ID устройства не устанавливает его устройство, уникальность, срок жизни или механизм хранения. Политика не превращает его в серийный номер оборудования, определённый cookie или конкретный отпечаток браузера. У каждой возможности свои последствия для конфиденциальности и свои требования к доказательствам. Обоснованное утверждение ограничено заявленной категорией, после которой оператор выясняет действующий идентификатор во включённом продукте.
IP-адрес добавляет сетевой контекст, но его интерпретация зависит от соединения. Общие сети и меняющееся назначение адресов делают его несовершенной меткой идентичности. Раскрытие с точки зрения конфиденциальности возникает при использовании контекста вместе с другими доступными записями, а не из предположения, что один адрес равен одному человеку. Пример связей аккаунтов Kasada прямо разделяет устройства, аккаунты и IP-адреса. Поэтому инвентаризация данных должна сохранять разные категории и фиксировать их цель, а не сливать их в недокументированное поле идентичности посетителя.
Местоположение требует столь же аккуратной формулировки. Политика называет геолокацию в категории устройства и описывает город и штат в калифорнийском уведомлении. Ни одно заявление не доказывает, что страница запросила разрешение браузера на точное местоположение. Геолокация может быть широкой категорией политики, а разные продукты могут получать контекст разными путями. Утверждение о реальном запросе разрешения или конкретном чтении местоположения требует соответствующего наблюдения. Уведомление о конфиденциальности позволяет запросить детализацию и источник, не выдумывая вызов API браузера.
Данные браузера могут раскрывать характеристики, полезные для группировки окружения, но выражение не задаёт полного определения отпечатка. Оценке конфиденциальности помогает разделение описательных свойств, устойчивых идентификаторов, наблюдаемой активности и выводов. Категории отвечают на разные аспекты сбора и использования. Обзор браузера BotBrowser документирует управление браузерными и графическими поверхностями; он не утверждает, что изменение одной поверхности удаляет информацию, уже доступную через аккаунт или сетевую связь. Согласованность раскрываемых свойств является возможностью браузера, а не доказательством отсутствия удалённого связывания.
Цель безопасности и повторное использование связей
Политика говорит об использовании информации для предоставления сервисов, проверки личности, коммуникации, обработки платежей, выполнения законных требований и понимания использования сайта. Эти цели шире одного защищённого запроса. Проверка должна установить, какая цель относится к какой категории во включённом сервисе. Например, платёжную и кадровую информацию организационной политики нельзя молча переименовывать в телеметрию посетителей. Разделы сбора и использования различают прямые взаимодействия и другие источники, делая область существенной частью анализа конфиденциальности.
Связывание информации может усиливать раскрытие, даже если отдельные поля сами по себе обычны. Связь аккаунтов может показать команде борьбы с мошенничеством связь устройства; контекст браузера помогает описать запрос; активность аккаунта добавляет интерпретацию. Процесс работы с аккаунтами платформы описывает сочетание связей с активностью и местоположением. Задача оператора состоит в ограничении связи обоснованной целью, управлении доступом к ней и определении полезного срока жизни. Ни одно свойство не следует только из установки продукта безопасности.
Kasada говорит, что не продаёт персональную информацию. Калифорнийский раздел также использует юридические термины продажи и обмена и содержит оговорку о действиях, которые могут трактоваться в пределах этих определений. Термины нельзя заменять обвинением в рекламном использовании или расширять до обещания отсутствия любого раскрытия. Та же политика описывает поставщиков услуг, аффилированные компании, юридические обязательства и передачу бизнеса. Заявленное отсутствие продажи совместимо с заявленным операционным раскрытием: они отвечают на разные аспекты получателей и цели.
Роли обработки определяют ответственность за конфиденциальность
Kasada говорит, что обычно выступает обработчиком данных по GDPR и в некоторых ситуациях может быть контролёром. Сторонних поставщиков, используемых для обработки, она описывает как субобработчиков. По CCPA она действует преимущественно как поставщик услуг и следует обязанностям бизнеса там, где сама выступает бизнесом. Это заявления политики о ролях, а не юридическое определение каждой интеграции. Фактическое соглашение клиента определяет организацию, объясняющую обработку защищённого сайта, и сторону, способную выполнить запрос.
Оператор может сделать различие конкретным, отделив собственные отношения с посетителем от отношений поставщика с клиентом или пользователем сайта. Запись аккаунта защищённого сайта может подчиняться целям этого сайта, тогда как запись делового контакта поставщика имеет другую цель. Область политики охватывает сайты и сервисы Kasada и исключает сторонние сайты. Поэтому посетитель должен иметь доступ и к уведомлению с контактным путём защищённого сайта, и к соответствующим раскрытиям поставщика. Одна ссылка на политику не объясняет обязанности каждой стороны.
Получатели, передачи и хранение
Kasada говорит, что передаёт информацию сторонним поставщикам услуг, когда это нужно для предоставления сервисов, с соблюдением соглашений об обработке данных. Она также описывает передачу глобальным аффилированным компаниям, с согласия и при передаче бизнеса, наряду с заявленными сервисными и юридическими целями. Оценка обработчика позволяет выяснить, какие стороны получают какие категории и по какому соглашению. Раскрытие о получателях не устанавливает получение каждой записи посетителя всеми перечисленными получателями. Список получателей конкретного продукта и соглашение клиента полезнее необоснованного универсального утверждения обо всём трафике.
Раздел международной передачи называет возможные передачи за пределы Австралии и США, включая Великобританию, Германию и Сингапур, и заявляет выполнение правовых требований до передачи. Это не гарантия пребывания конкретного запроса в одной стране или прохождения через неё. Местоположение данных, удалённый доступ и последующая обработка могут требовать отдельных договорных ответов. Опубликованные условия передачи обосновывают выяснение применимых направлений и гарантий, не предоставляя текущую трассировку маршрута или юридический вывод для отдельной страны.
Хранение описано через необходимость для цели сбора и применимый закон. Политика не даёт универсального числового срока жизни идентификатора браузера или связи аккаунтов. Оператор должен запросить срок или критерий для каждой значимой записи, распространение удаления и влияние требований безопасности либо закона на обработку. Это аспекты реализации и соглашения. Заимствованное из опубликованных сроков cookie HUMAN число здесь особенно вводило бы в заблуждение: заявление Kasada о хранении не задаёт такого общего календаря.
Раздел cookie политики описывает персонализацию и отслеживание использования сайта, предупреждая о возможном влиянии отключения cookie на функциональность. Это не каталог cookie каждой клиентской интеграции. Он не определяет действующие имена cookie, цели или настройки истечения защищённого сайта. Раскрытие о cookie должно оставаться в указанной области, пока владелец сайта проверяет реальное развёртывание и уведомление. Длительность хранения в браузере и сохранение серверных записей также требуют отдельных доказательств; удаление одного не демонстрирует удаления другого.
Права и доступный путь пересмотра
Политика описывает права доступа, исправления, удаления, ограничения, переносимости, возражения, отзыва согласия и жалобы с оговорками о местоположении, применимом законе и обстоятельствах. Она отдельно говорит о возможности возражать против определённой автоматизированной обработки и запрашивать человеческий пересмотр. Это заявленные пути и условия, а не гарантия немедленного удаления или отмены решения по аккаунту после каждого запроса. Точное уведомление должно сохранять условия, не превращая перечень возможных прав в безусловное обязательство сервиса.
Полезная операционная проверка разделяет две ситуации: проблему доступа, требующую поддержки приложения, и запрос о персональной информации, требующий соответствующего контакта по конфиденциальности. Они могут относиться к одному взаимодействию, но требуют разных записей и полномочий. Разделы ролей и контактов политики дают пути поставщика, тогда как защищённый сайт должен указать собственный. Поддержка может собрать минимум информации для нахождения инцидента, не требуя выгрузить несвязанную историю просмотров, учётные данные или полный профиль браузера.
Калифорнийское уведомление не является спецификацией сенсора браузера
Калифорнийское уведомление организует информацию по юридическим категориям и отмечает возможный сбор или передачу за предыдущие двенадцать месяцев. Оно включает идентификаторы, коммерческую информацию, интернет- или сетевую активность, геолокацию, сведения о занятости и выводы. Строки не описывают одну и ту же аудиторию или канал сбора. Кадровая запись и активность браузера могут находиться в одном уведомлении организации о конфиденциальности, относясь к разным целям обработки. Двенадцатимесячное отчётное окно уведомления также не обещает хранение каждой записи двенадцать месяцев.
Уведомление отмечает биометрическую информацию и сенсорные данные как не собираемые и не передаваемые в этой таблице. Отдельно выводы отмечены как возможная категория, описывающая попытки определить предпочтения и поведение по собранной информации. Эти заявления должны оставаться раздельными: категория выводов не устанавливает биометрическую идентификацию, аудиозапись или определённую модель идентификации. Отрицательная строка также не проверяет независимо каждое текущее развёртывание. Точное описание следует формулировке и области опубликованного уведомления, а более узкое техническое утверждение требует доказательств по продукту.
Политика также говорит, что Kasada не собирает намеренно чувствительную персональную информацию и не обрабатывает заведомо информацию детей младше восемнадцати лет. Это заявления политики поставщика, а не измерения каждого человека, открывшего защищённую страницу. Сайту для более молодой аудитории по-прежнему нужны собственная оценка обработки и соответствующее соглашение; нельзя выводить отсутствие персональной информации в запросах браузера лишь из общего заявления поставщика. Широкая область и исключения политики делают аудиторию и цель предметом ответственности владельца сайта, а не полями, выводимыми из графики браузера.
Правовое основание, согласие и человеческий пересмотр различаются
Kasada называет согласие, договорное обязательство и законный интерес среди своих правовых оснований и говорит об установлении основания до обработки. Список не выбирает применимое основание для посетителя определённого защищённого сайта. Он также не означает зависимости каждой операции обработки от согласия. Различие влияет на объяснение владельцем возражения или отзыва: до описания доступного ответа нужно установить соответствующие цель, роль и основание. Разделы GDPR и прав предоставляют заявленную структуру, не разрешая индивидуальное правовое дело.
Отзыв имеет конкретную оговорку политики: когда обработка основана на согласии, отзыв не меняет законности более ранней обработки до отзыва. Удаление описано как доступное при определённых обстоятельствах, а возражение и ограничение имеют собственные условия. Объединение всего в одну команду «удалить всё» потеряло бы эти условия. Приложение вместо этого может направить запрос ответственному за конфиденциальность, установить затронутую обработку и сообщить итоговое действие. Опубликованные формулировки прав поддерживают такой дифференцированный подход, а не безусловную техническую гарантию.
Раздел автоматизированных решений говорит, что инструменты могут обрабатывать персональную информацию для выявления и блокировки вредоносных ботов, предлагает возражение и человеческий пересмотр и заявляет, что эти инструменты не принимают описанные решения с юридическими или сходными существенными последствиями. Раздел GDPR отдельно описывает условные права в отношении исключительно автоматизированной обработки с такими последствиями. Оба заявления содержатся в политике. Ни одно не является независимым выводом о последствиях отказа конкретного сайта. Применение указанных юридических условий требует оценки фактических обстоятельств посетителя.
Что устанавливает наблюдение браузера с атрибуцией
Публичные категории полезны для выявления аспектов конфиденциальности; реальное наблюдение браузера может проверить более узкое техническое утверждение. Событие V8 с атрибуцией источника может зафиксировать обращение к определённому интерфейсу браузера известным скриптом во время датированного запуска. Ему по-прежнему нужен контекст инструментирования, выполнения и охвата. Различие согласуется с отдельным анализом доказательств Turnstile: записанную активность, активность самого регистратора и результаты удалённого сервиса нельзя объединять в один факт. Доступ к API является этапом, а не полной цепочкой обработки.
Для рассмотренного здесь ограниченного локального исследования Kasada не установлено подходящего подлинного выполнения V8 с атрибуцией источника. Два архива графического регистратора определяли URL страницы, а не доказанного вызывающего из скрипта поставщика. Отдельный образец V8 был синтетическим тестовым набором с намеренными случаями парсера и потерянных событий. Ни одна категория не устанавливает, что Kasada читала на рабочей странице. Ограничение не отменяет опубликованные категории сигналов поставщика; оно не позволяет представить категории независимо наблюдавшимися вызовами. Актуальный перечень API не заявляется.
Различие контекста страницы и атрибуции вызывающего существенно. На одной странице могут работать несколько скриптов, а регистратор может сам обращаться к свойствам при форматировании вывода. Метка страницы сама по себе не определяет ответственный за операцию скрипт. Аналогично тестовый набор может содержать реалистичные метки, не записывая реального взаимодействия с сервисом. Общее объяснение отпечатков описывает вклад поверхностей в описание браузера; без дополнительных доказательств оно не устанавливает использование поверхности определённым поставщиком.
Наблюдение и передача тоже разделены. Локальное чтение может подтвердить утверждение о доступе к интерфейсу в том запуске. Оно не устанавливает независимо отправленное значение, срок его хранения получателем или влияние на решение. Для последующих утверждений нужны соответствующие сетевые, сервисные или процессинговые доказательства, собранные в рамках применимых разрешений и ограничений конфиденциальности. Раскрытия политики Kasada определяют категории и общие условия обработки, но не заполняют отсутствующие события отдельных запросов, серверные веса или индивидуальный результат посетителя.
Отсутствие принятого события должно оставаться ограничением наблюдения. Оно может отражать недостающий охват, неполную запись, иные условия выполнения или интерфейс, к которому не обращались в этом взаимодействии. Без доказательств выбор одного объяснения был бы предположением. Общее заявление категорий платформы и ограниченное отсутствие записи можно одновременно описать точно. Ни одно не поддерживает утверждение о неиспользовании API вообще, принятии браузерной конфигурации или невозможности связать посетителя через другую информацию.
Средства браузера и политика реагирования собственного сайта
BotBrowser документирует систему профилей, управляющую раскрываемыми браузером свойствами на уровне движка, включая поверхности рендеринга. Его обзор браузера описывает для этих средств нативные пути API вместо изменения JavaScript в контексте страницы. Архитектурное различие значимо, когда владельцу нужна согласованная заявленная среда браузера. Оно не устанавливает контроль каждой возможной поверхности, принятие окружения сторонним сервисом или изменение информации аккаунта вне браузера. Это разные утверждения с разными требованиями к доказательствам.
Инструменты уровня патчей работают в пределах фактической реализации и точки подключения. Сравнение с управлением движком браузера требует чтения поддерживаемого поведения и проверки затронутого контекста, а не предположения, что название продукта описывает все раскрываемые свойства. Существующее сравнение патчей и движка прямо рассматривает эту архитектурную тему. Для конфиденциальности Kasada полезный вывод ограничен: раскрытие браузера относится к одному слою, удалённые связи аккаунтов, политика клиента и хранение находятся в других. Сравнение не даёт рейтинга эффективности обнаружения.
Собственное развёртывание может измерить влияние без сбора всего
Платформа Kasada предлагает клиентам оценить интеграцию в режиме мониторинга на точке входа авторизации или API до блокировки трафика. Она рекомендует сравнивать обнаружение, неудобства клиентов и операционную нагрузку. Это описанные поставщиком варианты оценки, а не результаты проведённого здесь теста. Владелец может определить ограниченную оценку вокруг правомерного использования приложения, включённых продуктов и минимальных значимых записей инцидента. Это позволяет расследовать прерывание, не считая максимальный сбор данных посетителей обязательным условием понимания сервиса.
Содержательная оценка различает единицы событий. Подсчитанные запросы, затронутые сеансы и проверенные аккаунты являются разными совокупностями; нельзя заменять одну другой при описании влияния. Сбой на уровне запроса также требует фактического результата интеграции и приложения, включая поведение доступности, когда это важно. Заявления платформы Kasada разделяют автоматическое действие с запросом, варианты проверки аккаунтов и путь тайм-аута. Сохранение различий предотвращает отнесение каждого прерывания входа к одной невидимой проверке браузера или трактовку связи аккаунта как измеренной частоты ошибок запросов.
Минимизации данных можно назначить конкретных ответственных. Команда приложения решает, какой контекст аккаунта нужен интеграции. Команды конфиденциальности и безопасности определяют, кто вправе изучать информацию связей и для какой цели. Соглашение обработки должно задавать критерий хранения и путь соответствующих запросов. Опубликованная политика объясняет происхождение этих задач, но не разрешает ответы конкретного развёртывания. Владелец браузера отдельно управляет раскрытием через документированные настройки, а сайт сохраняет ответственность за выбор сбора и реагирования.
Источники
- Платформа Kasada и различия продуктов
- Политика конфиденциальности Kasada
- Объяснение противодействия ботам Kasada
- Обзор браузера BotBrowser
Практический вывод
Оценка конфиденциальности проверки Kasada начинается с включённого продукта и его единицы решения. Записывайте заявленные категории браузера отдельно от наблюдавшихся вызовов, отличайте обработку запросов от связей аккаунтов и получайте действующие сведения о получателях, хранении и пересмотре у ответственных владельцев развёртывания. Управление движком браузера может регулировать документированные раскрываемые поверхности. Оно не даёт власти над удалённой обработкой и не доказывает личность, намерение или анонимность посетителя.
- Группы сигналов PerimeterX и конфиденциальность
- Измерения и ограничения Cloudflare Turnstile
- Семейства проверок и владельцы решений
Вопросы
Всегда ли проверка Kasada показывает CAPTCHA?
Kasada говорит, что её продукты не используют CAPTCHA. Фоновая обработка браузером и прерванный запрос могут существовать без видимой головоломки. Публичное заявление не доказывает поток данных отдельного сайта и не объясняет каждое неудачное взаимодействие.
Публикует ли Kasada каждый читаемый JavaScript API?
Указанная страница платформы называет категории браузера, операционной системы и оборудования, а не исчерпывающий перечень API каждого развёртывания. В ограниченном исследовании не установлено подходящего выполнения V8 с атрибуцией источника, поэтому конкретные актуальные вызовы API не утверждаются.
Доказывает ли общее устройство принадлежность аккаунтов одному человеку?
Нет. Иллюстрация связей платформы прямо говорит, что одни связи не доказывают мошенничество. Связь устройства сама по себе не доказывает идентичность физического лица или его намерение.
Стирает ли изменение свойств браузера существующие связи аккаунтов?
Документированные средства браузера управляют поддерживаемыми поверхностями раскрытия. Они не устанавливают удаление серверных записей или изменение клиентской политики аккаунтов. Хранение и удаление требуют фактических правил ответственных сторон обработки и доказательств.
Опубликован ли один срок хранения для всех сигналов Kasada?
Указанная политика использует необходимость для цели сбора и применимый закон. Она не даёт универсального числового срока для каждого идентификатора устройства, связи аккаунтов или развёртывания клиента.
Эта статья входит в руководство: Что такое отпечаток браузера?
Похожие статьи
Akamai Bot Manager: данные сенсора и приватность
ОтпечаткиГруппы сигналов PerimeterX и конфиденциальность
ОтпечаткиFunCaptcha: сигналы, сеансы и приватность
ОтпечаткиПриватность hCaptcha: сигналы и границы доказательств
ОтпечаткиAWS WAF CAPTCHA: токены, сигналы и приватность
ОтпечаткиПриватность браузера между поверхностями: согласованный контекст
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.