Группы сигналов PerimeterX и конфиденциальность
Заявленные HUMAN сигналы PerimeterX, сроки cookie и резервное хранение: границы V8-доказательств, связывания активности и настроек браузера.
BotBrowser Team
Нужна структурированная документация по теме Отпечатки?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
Группы сигналов PerimeterX описывают несколько видов информации, а не один отпечаток браузера. Публичная документация HUMAN называет характеристики браузера и устройства, сетевую информацию, возможности рендеринга и закономерности взаимодействия. BotBrowser поддерживает согласованность информации, доступной через браузер, с помощью управления движком и профилями в пределах этой области сбора. Он не определяет удалённую оценку риска HUMAN, политику ограничений сайта или срок хранения информации, уже полученной сервисом.
Поэтому вопрос конфиденциальности требует конкретики: какие заявленные сигналы описывают браузер, какие связывают активность между посещениями, а какие выводы требуют доказательств помимо описания продукта поставщиком? Документация HUMAN о хранении делает различие наглядным. Краткоживущий сеансовый cookie _px* соседствует с годовыми cookie посетителя и резервными механизмами хранения. Ни одна из опубликованных записей не доказывает, что на конкретном сайте существует каждый ключ.
Кратко
- HUMAN описывает Sensor, Detector и Enforcer. Сбор в браузере, облачный анализ риска и серверная политика: отдельные этапы, поэтому наблюдение в браузере не устанавливает итоговое решение.
- Обзор обнаружения заявляет семейства сигналов. Упоминания рендеринга, объектов окна и времени взаимодействий не дают наблюдавшегося перечня JavaScript API.
- Опубликованные
_px*,_pxhd,_pxvidиpxctsимеют разные назначения и сроки жизни. Истечение cookie не определяет срок хранения на сервере. - Случайные и хешированные идентификаторы посетителя всё ещё могут связывать активность. Ни метка собственного сайта cookie, ни назначение безопасности не доказывают анонимность или соблюдение закона.
- Принятого актуального наблюдения V8, подтверждающего выводы на уровне API, здесь нет. События V8 с атрибуцией источника могли бы установить конкретные обращения браузера в записанных условиях; передача и последующее использование требуют дополнительных доказательств.
Содержание
- Как разделены обязанности Sensor, Detector и Enforcer
- Заявленные группы сигналов и решения о конфиденциальности
- Закономерности взаимодействия и его содержимое
- Что могло бы установить событие V8
- Назначение хранилищ, сроки и резервные связи
- Идентификаторы, флаги cookie и хранение
- Средства браузера и ответственность сайта
- Практический вывод
Как разделены обязанности Sensor, Detector и Enforcer
Обзор Applications Protection HUMAN описывает три основных элемента: Sensor, Detector и Enforcer. Их названия обозначают обязанности, которые легко смешать, когда посетителю видна только страница браузера. Sensor собирает в браузере сведения об устройствах, поведении и сетевой активности. Detector: облачный сервис анализа риска. Enforcer применяет решение на уровне инфраструктуры: CDN, балансировщика нагрузки или исходного сервера.
Согласно этому обзору, Detector оценивает данные запросов как от Sensor, так и от Enforcer. Он определяет оценку риска 0-100, которую Sensor шифрует или кодирует и помещает в клиентский cookie. Cookie переносит информацию между браузерным и серверным этапами. Его наличие не даёт браузеру полномочий определять оценку, а опубликованная шкала не показывает, при каких значениях конкретный сайт ограничивает доступ.
Enforcer получает оценку через cookie клиентского запроса, а при отсутствии или недействительности cookie запрашивает её через Risk API. Эта документированная альтернатива важна для трактовки конфиденциальности. Состояние cookie браузера: один из входов более широкой архитектуры. Отсутствие cookie не доказывает прекращение серверной оценки запросов, а запись только в браузере не описывает все входные данные, передаваемые Enforcer в Detector.
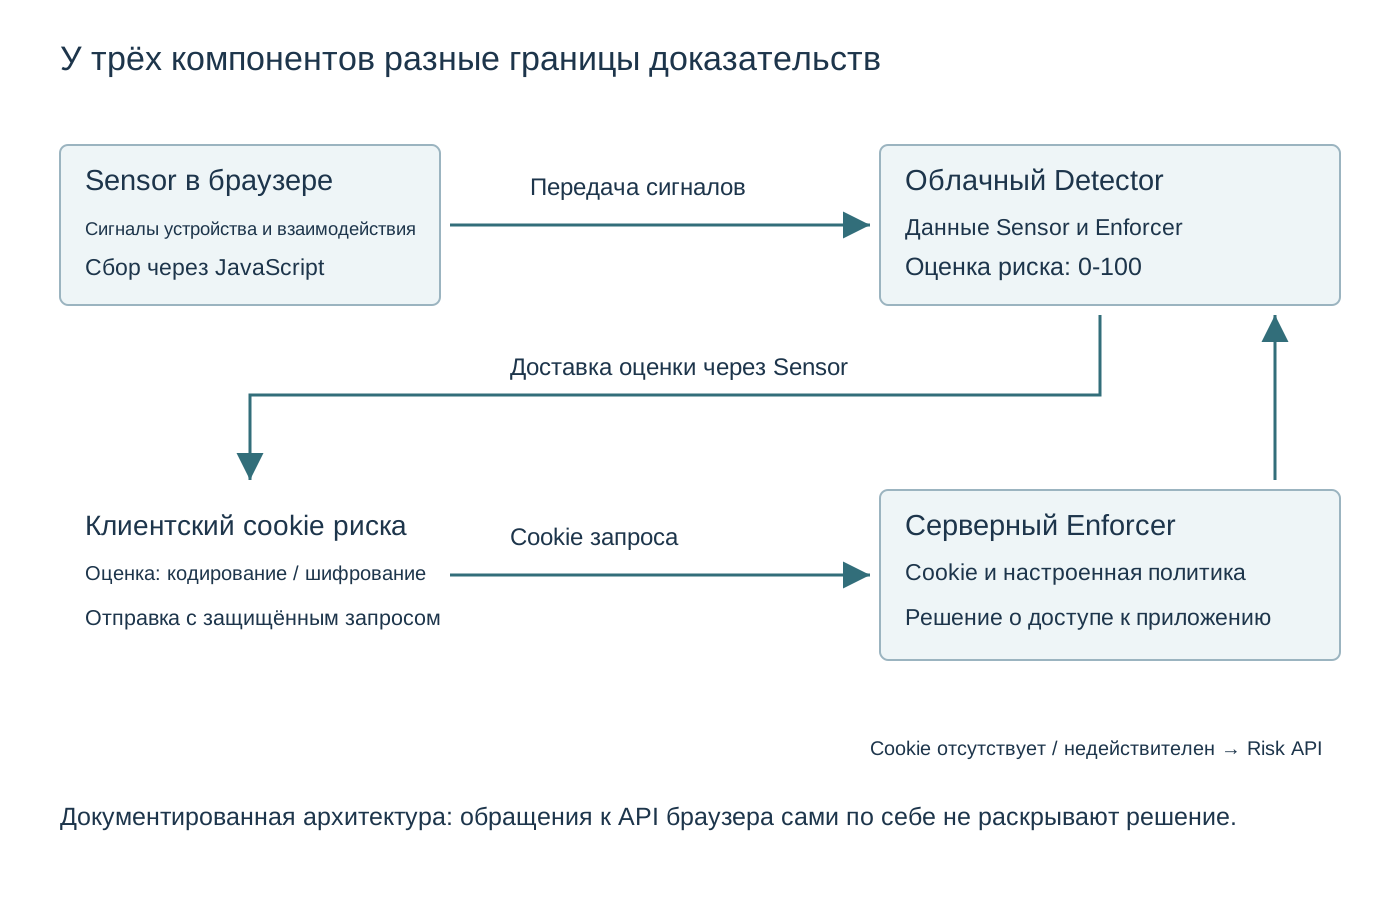
Тот же overview.md возлагает окончательное решение о блокировке или разрешении на Enforcer, использующий оценку и правила политики, настроенные в HUMAN Console. Поэтому заявление об участии характеристик браузера в оценке не доказывает, что доступ определяет одна характеристика. Оно также не доказывает одинаковый выбор двух сайтов, использующих сервис. Конфигурация политики и доступная серверу информация остаются вне наблюдения за интерфейсом браузера.
Область продукта столь же важна. Страница архитектуры явно относится к Applications Protection, тогда как документ о cookie перечисляет несколько продуктов HUMAN, включая Bot Defender, Sightline Cyberfraud Defense и Code Defender. Название PerimeterX связывает тему с привычной терминологией браузерной безопасности, но не превращает все возможности продуктов HUMAN в единую схему сбора. Утверждение о конкретной записи хранения должно сохранять привязанное к ней применение в продуктах.
Архитектура также разделяет варианты инфраструктуры. HUMAN рекомендует серверный Enforcer, тогда как Sensor загружается через фрагмент JavaScript. Более широкая политика конфиденциальности, раздел 2: данные обработчика, описывает Продукт (Product), который по выбору клиента может включать клиентский тег обнаружения (Detection Tag), серверную интеграцию и сервис чтения журналов. Эти положения политики охватывают более широкий Продукт, чем схема Applications Protection. Прежде чем относить возможные пути сбора из политики к своему развёртыванию, сайт должен установить в инвентаризации интеграции, какие компоненты он действительно использует.
Заявленные группы сигналов и решения о конфиденциальности
Detection Overview описывает сотни индикаторов из браузерных, мобильных и сетевых источников. Среди примеров: HUMAN ID на основе cookie, возможности визуального и звукового рендеринга, источник и тип трафика, объекты окна, плагины и расширения браузера. Это заявленные поставщиком категории. Они устанавливают широту описания поставщика, но не показывают, какие интерфейсы читает развёрнутый сейчас скрипт и с какой частотой.
Следующая матрица фиксирует границу источников на 14 ноября 2026 года. Каждое решение касается конфиденциальности, а не оценки обнаружения. Столбец доказательств отделяет официальное заявление от дополнительных наблюдений, необходимых для описания одного развёртывания. Ни одна строка не даёт перечня обязательных вызовов JavaScript, прогноза допуска сайтом или оценки идентифицирующей силы.
| Группа сигналов | Публичное заявление | Вопрос конфиденциальности | Доказательства для решения о конкретном развёртывании |
|---|---|---|---|
| Браузер и устройство | bd-detection-overview.md называет свойства устройства, объекты окна, плагины и расширения | Какая информация об окружении раскрывается во время посещения? | Атрибутируемые события браузера и контекст развёртывания до называния точных интерфейсов |
| Рендеринг | Тот же источник называет возможности визуального и звукового рендеринга | Могут ли зависимые от устройства характеристики способствовать корреляции? | Наблюдавшееся обращение к рендерингу; цель и передача оцениваются отдельно |
| Сеть | Обнаружение называет источник и тип трафика; overview.md включает информацию запросов Enforcer | Какие сведения приходят из запроса, а не из скрипта страницы? | Подробности серверной интеграции наряду с браузерными доказательствами |
| Взаимодействие | Обнаружение называет клики, касания, ритм и временные характеристики | Отличаются ли измерения поведения от введённого содержимого? | События и доказательства потока данных до утверждения о сборе содержимого |
| Непрерывность | Документация хранения называет _pxvid, pxcts и px_hvd | Можно ли связывать посещения или вкладки через идентификатор? | Соответствующий продукт, область хранения и жизненный цикл до утверждений о реальном сохранении |
Рендеринг иллюстрирует разницу между семейством и реализацией. bd-detection-overview.md HUMAN упоминает возможности визуального и звукового рендеринга. Эта формулировка не определяет конкретную операцию рисования, аудиограф, формат вывода или API браузера. Разные реализации могут применять разные измерения в одном семействе. Назвать точный интерфейс лишь на основании этого заявления означало бы добавить сведения, которых в источнике нет.
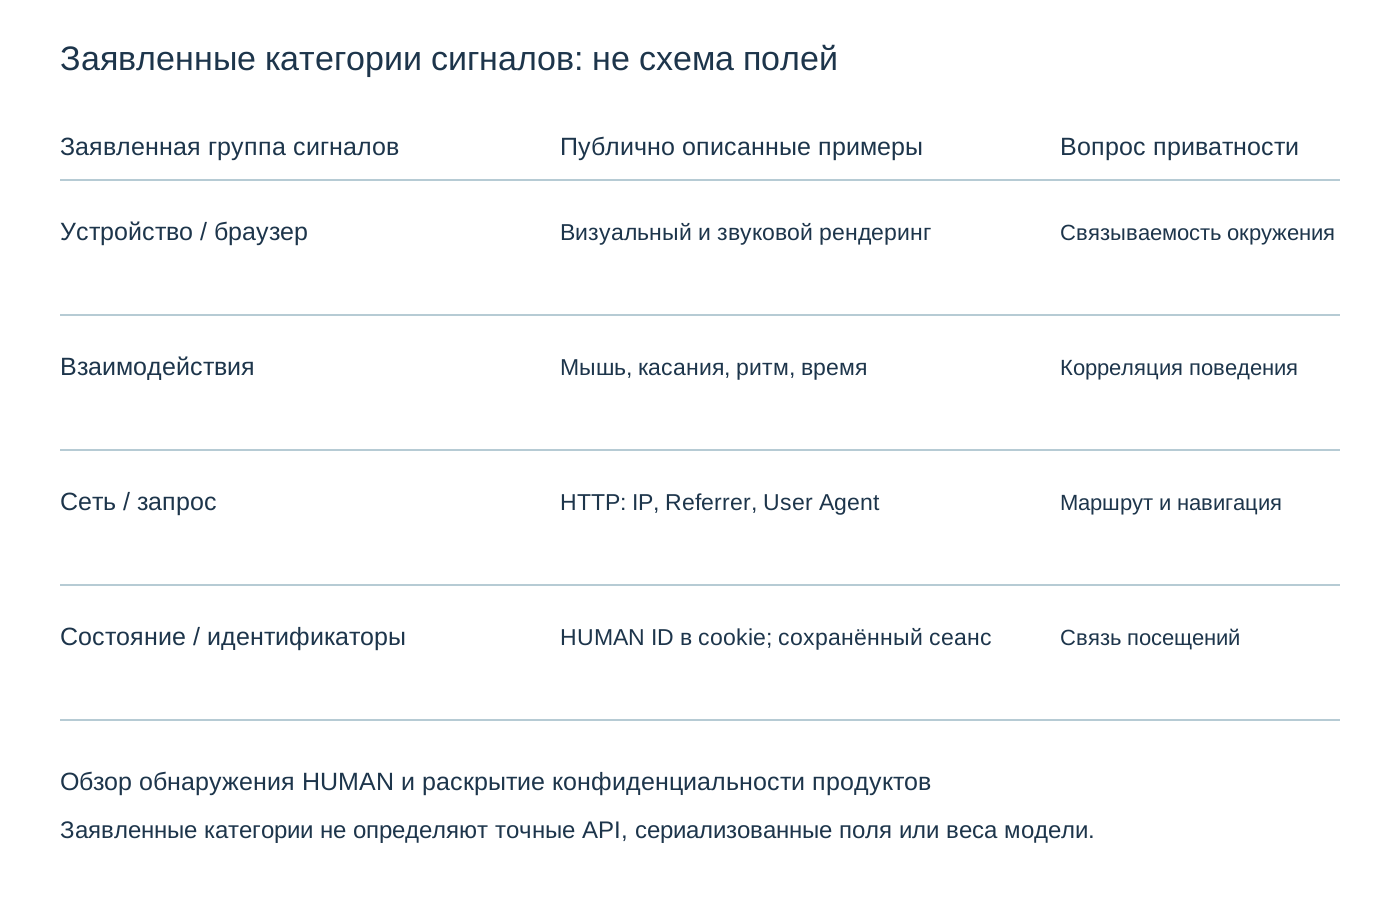
Та же осторожность относится к группе браузера и устройства. Объекты окна, плагины и расширения: примеры из bd-detection-overview.md, а не утверждение, что скрипт способен перечислить всё установленное ПО. Раскрытие через браузер зависит от ограничений интерфейсов и контекста выполнения. Описание конфиденциальности может назвать категорию, оставив её конкретный охват неопределённым, пока атрибутируемое наблюдение не установит, что произошло.
Для сетевой группы политика Продукта и обработки данных даёт более конкретные примеры, чем обзор обнаружения: части информации HTTP-запросов, включая IP-адрес, HREF, Referrer и User Agent. Эти примеры относятся к описанию Продукта в политике, а не к наблюдавшемуся списку API Sensor. Они направляют внимание оператора сайта не только на скрипты страницы, но и на обработку запросов и серверную интеграцию. Обзор отпечатков браузера охватывает более широкий вопрос идентификации; дополнительный вопрос для HUMAN касается сочетания контекста запроса с браузерными сигналами.
В bd-detection-overview.md HUMAN также описывает сравнения с профилями, собранными из агрегированных клиентских наборов и внешних ресурсов. Политика Продукта и обработки данных добавляет отдельный путь сбора: клиенты могут по своему выбору передавать параметры и информацию из интегрированных сторонних веб-сервисов для отчётности. Приведённые примеры: идентификатор кампании, аккаунта, рекламного места и объявления. По политике некоторые сервисы предоставляют макросы для передачи таких идентификаторов, а клиенты могут выбрать отправку в HUMAN для отчётов о нечеловеческой активности и других видах мошеннического поведения.
Идентификаторы сайта и идентификаторы посетителя браузера
Необязательный account ID имеет иное происхождение, чем случайно генерируемый идентификатор посетителя, описанный для _pxvid. Первый является предоставляемым клиентом параметром отчётности в политике Продукта; второй является записью браузерного cookie в справочнике хранения. Политика не говорит, что идентификатор аккаунта всегда представляет вошедшего на сайт пользователя или что его формат совпадает с браузерным идентификатором. Практическое решение состоит в выяснении смысла параметра клиента до описания связи отчёта с человеком, кампанией или аккаунтом.
campaign ID, placement ID или ad ID могут описывать контекст отчётности, а не характеристику браузера. Их наличие в политике означает, что для интеграции с этими возможностями перечень сбора, ограниченный поверхностями отпечатка, был бы неполным. Оператор сайта должен отличать информацию, предоставляемую собственной конфигурацией, от информации, полученной наблюдением в браузере. Эти категории могут поступать в один сервис, но требуют разных объяснений происхождения, назначения и выбора клиента.
Необязательный характер параметров существенен. Раздел 2 не утверждает, что каждый клиент включает их, каждая интеграция Bot Defender отправляет рекламные идентификаторы или каждое посещение страницы содержит все четыре примера. Формулировка обозначает управляемую клиентом возможность отчётности в масштабе Продукта HUMAN. Для реальной интеграции нужно установить, настроены ли такие параметры и что они означают. Публичное заявление даёт основание задать вопрос, но не предоставляет конфигурацию сайта или запись передачи.
Это также меняет интерпретацию заявления _px* о том, что cookie не соответствует ID пользователя веб-приложения. Заявление описывает семейство cookie. Оно совместимо с отдельным необязательным путём клиентских параметров отчётности в другой части Продукта. Ни один источник не следует расширять на другой: описание cookie не обещает, что весь сервис никогда не получает связанную с аккаунтами информацию, а необязательный параметр аккаунта из политики не доказывает его наличие в cookie.
Закономерности взаимодействия и его содержимое
В разделе машинного обучения и предиктивных моделей bd-detection-overview.md HUMAN называет аномалии пользовательского взаимодействия, связанные с кликами мыши, касаниями экрана, ритмом и временными характеристиками. Заявление касается закономерностей взаимодействия. Оно не говорит о сборе содержимого каждого текстового поля, пароля или тела сообщения. Приравнять упоминание кликов к полной записи пользовательского ввода означало бы без доказательств заменить утверждение о поведенческих метаданных утверждением о сборе содержимого.
У информации о взаимодействии есть и временное измерение. Одно свойство браузера может описывать окружение в один момент, тогда как ритм описывает связи между действиями. Поэтому упоминание времени HUMAN ставит вопросы об окнах наблюдения и связывании, даже когда измеряемые данные не содержат текста. Обзор обнаружения не определяет эти окна и сроки хранения. Опубликованные сроки cookie нельзя подставлять вместо графика хранения поведенческих записей.
Обсуждение измерений Cloudflare Turnstile отделяет измерение в браузере от результата проверки. Архитектура HUMAN вводит другой практический вопрос: Enforcer сочетает оценку с политикой клиента. Для сайта, выбирающего объяснение посетителям, это различие определяет, относится ли объяснение к собранным сигналам взаимодействия или к роли сервиса в решении по политике. Категория кликов или касаний отвечает на первый вопрос, а не объясняет причину отдельного ответа.
Смысл данных взаимодействия также зависит от контекста. Временные характеристики в ходе одной загрузки страницы, активность внутри одной вкладки и связывание между посещениями представляют разные отношения. Справочник хранения прямо называет pxcts механизмом межвкладочного сеанса, но не привязывает ключ к определённой поведенческой модели. Межвкладочный идентификатор устанавливает заявленную цель непрерывности; он не раскрывает, какие признаки взаимодействия Detector связывает с этим идентификатором.
Что могло бы установить событие V8
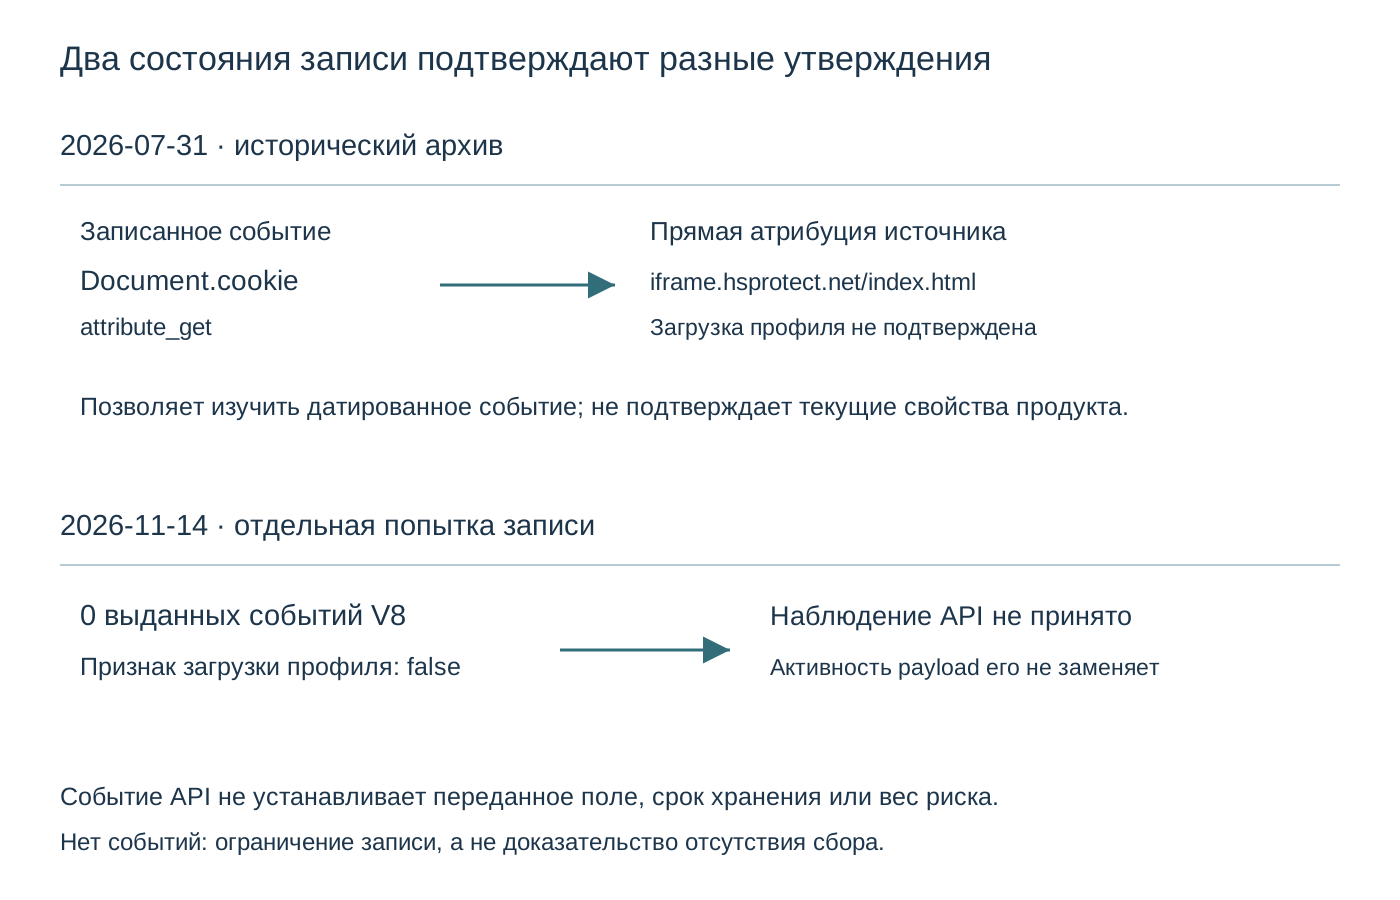
Реальное событие V8 с атрибуцией источника может поддержать узкое утверждение о выполнении: определённый скрипт обратился к определённому интерфейсу браузера в ходе записанного запуска. Записи нужен достаточный контекст для различения выполняемого источника, типа события и окружения. Доказательства BotBrowser --bot-v8-log относятся к этой категории наблюдений. Это более прямое свидетельство доступа к интерфейсу браузера, чем реконструированная интерпретация защищённого кода поставщика, но всё ещё свидетельство одного выполнения.
По состоянию на 14 ноября 2026 года принятое актуальное наблюдение V8 не подтверждает утверждение об API конкретного развёртывания по этой теме. Попытка новой записи не дала пригодных событий renderer, а подтверждение загрузки профиля не удалось. Причина отсутствующего журнала остаётся неустановленной. Отсутствие событий устанавливает ограничение записи, а не отсутствие обращений Sensor к интерфейсам браузера или определённый результат браузерных средств конфиденциальности.
Исторические журналы renderer существуют как отдельная зацепка для исследования. Подтверждение их окружения и профиля остаётся нерешённым, поэтому они не устанавливают текущее поведение развёртывания или проверенную возможность BotBrowser. Возраст архива, атрибуция источника и окружение: отдельные свойства. Нахождение подлинных записей событий улучшает категорию доказательств относительно общего числа элементов коллектора, но автоматически не удовлетворяет всем трём свойствам для нового вывода.
| Категория доказательств | Что может установить | Для чего ещё нужны доказательства |
|---|---|---|
Публичное заявление bd-detection-overview.md | Семейства сигналов, которые HUMAN заявляет используемыми системой | Точные обращения в указанном развёртывании |
| Событие V8 с атрибуцией источника | Обращение к интерфейсу браузера в записанном выполнении | Более широкий охват, цель сбора и передаваемое представление |
| Сетевой запрос или callback коллектора | Активность на записанной сетевой границе или границе callback | Какая операция браузера породила каждый элемент |
| Наблюдение хранения | Ключ существовал в наблюдаемой области в этот момент | Его полный жизненный цикл и удалённое хранение |
| Ответ сайта | Записанный запрос получил этот ответ | Логика Detector и результаты при альтернативных политиках |
Одного имени интерфейса недостаточно для интерпретации. Чтение, вызов метода и возвращённое значение могут означать разное. Важна и атрибуция: страница может выполнять код приложения, сторонние скрипты и управляемую браузером активность в связанных контекстах. Событию --bot-v8-log нужна подтверждённая связь с соответствующим источником, прежде чем обращение можно описать как наблюдение HUMAN Sensor. Простое сосуществование на странице такой атрибуции не даёт.
Охват: ещё одно независимое условие. Журнал событий отражает страницы, контексты и активность, реально имевшие место при работавшей записи. Он может установить наблюдавшееся обращение, не устанавливая выполнение каждой значимой ветви. Поэтому число различных меток: свойство записи и метода её классификации, а не полный перечень API продукта. Ненаблюдавшиеся интерфейсы могут не использоваться, находиться вне выполненной активности или вне эффективного охвата регистратора.
Разрыв между обращением и передачей также ограничивает выводы о конфиденциальности. Операция браузера может дать промежуточный результат, локальное решение или данные, позже включённые в запрос. Доказательство выполнения операции не определяет, какой результат покинул браузер. Это различие относится и к необязательному account ID из политики Продукта: один журнал интерфейсов браузера не устанавливает, что клиент настроил или передал этот параметр отчётности. Утверждению о передаче нужны доказательства на соответствующей границе интеграции: браузерной, серверной или основанной на журналах.
Обсуждение сигналов DataDome и конфиденциальности отличает текущие заявления о теге от исторических доказательств по конкретным компонентам и версиям. Проблема доказательств HUMAN здесь связана с состоянием записи: исторические материалы процесса рендеринга существуют, тогда как ноябрьская попытка не имеет пригодных событий и принятого подтверждения профиля. Идентичность компонента и действительность записи являются разными требованиями. Подлинное архивное событие может удовлетворять атрибуции источника, оставляя неустановленным окружение, необходимое для утверждения о текущем продукте.
Назначение хранилищ, сроки и резервные связи
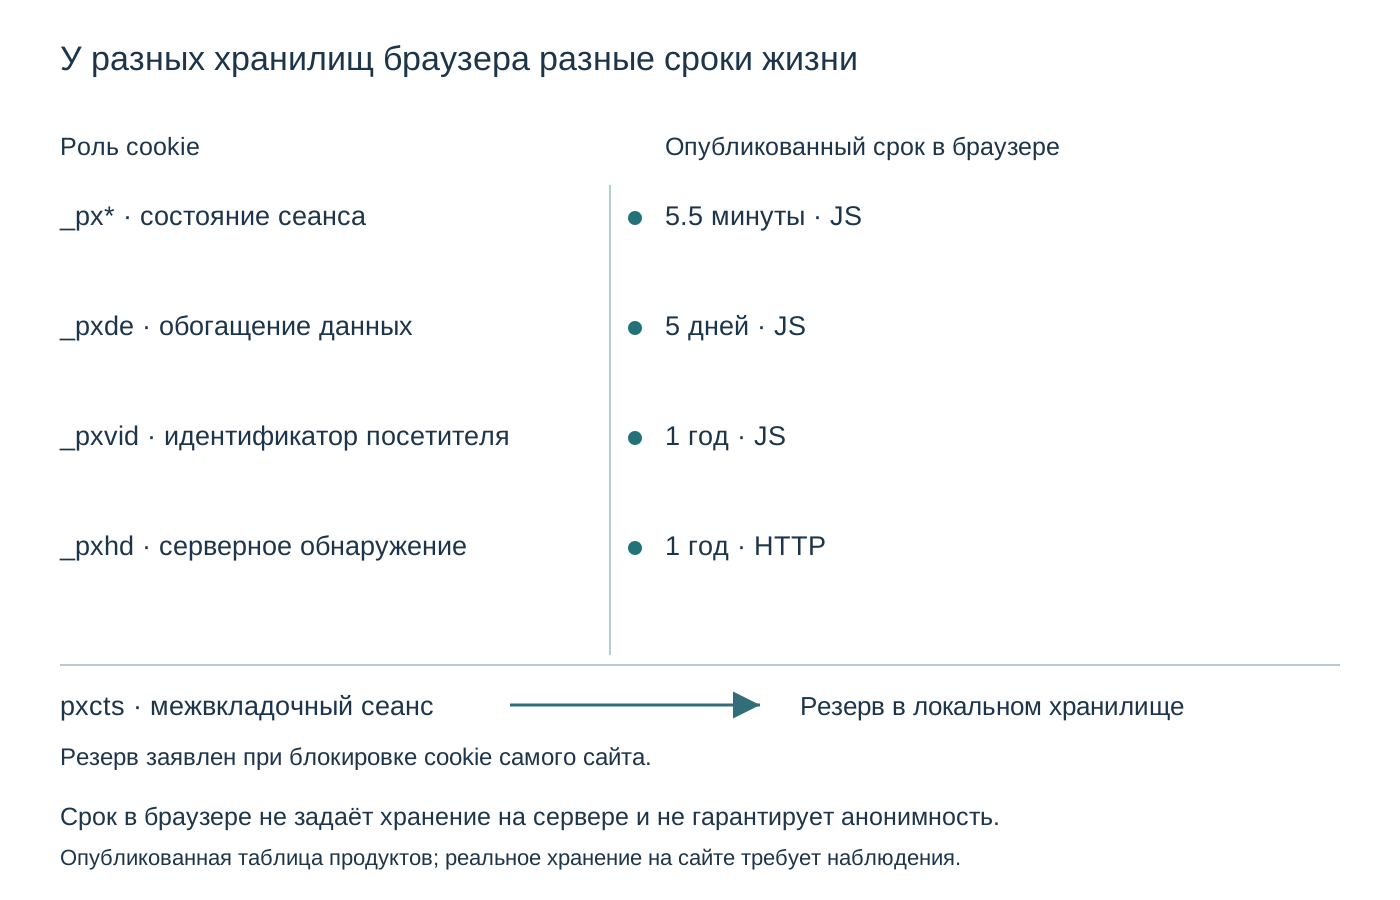
Использование cookie и веб-хранилищ HUMAN перечисляет cookie, локальное и сеансовое хранилища нескольких продуктов. Таблица ниже сопоставляет отдельные документированные назначения с опубликованными сроками жизни. Это карта целей и сроков, а не наблюдение совместного присутствия всех записей. Прежде чем применять строку к одному развёртыванию, нужно знать использование продукта, политику браузера и конфигурацию сайта.
| Запись | Хранение и документированное назначение | Опубликованный срок | Продукты в источнике |
|---|---|---|---|
_px*, включая _px, _px2, _px3 | Семейство JavaScript cookie, поддерживающее сеанс HUMAN | 5.5 минуты | Sightline Cyberfraud Defense и Bot Defender |
_pxde | JavaScript cookie для обогащения данных | 5 дней | Sightline Cyberfraud Defense и Bot Defender |
_pxhd | HTTP cookie для серверного обнаружения, содержащий случайный идентификатор посетителя | 1 год | Sightline Cyberfraud Defense и Bot Defender |
_pxvid | JavaScript cookie для браузерного обнаружения, содержащий случайный идентификатор посетителя | 1 год | Sightline Cyberfraud Defense, Bot Defender и Code Defender |
pxcts | JavaScript cookie для поддержания межвкладочного сеанса | Сеанс | Sightline Cyberfraud Defense, Bot Defender и Code Defender |
Резервный pxcts | Локальное хранилище с данными сеанса при блокировке собственного сайта cookie | В таблице локального хранилища фиксированный срок не указан | Те же три продукта |
px_hvd | Локальное хранилище с хешированным идентификатором посетителя | Фиксированный срок не указан | Sightline Cyberfraud Defense и Bot Defender |
_pr_c | Сеансовое хранилище с клиентским UUID предыдущего сеанса для межсеансового сопоставления | Числовой срок не указан | Sightline Cyberfraud Defense и Bot Defender |
px_fp | Сеансовое хранилище с данными отпечатка как резерв при недоступном локальном хранилище | Числовой срок не указан | Sightline Cyberfraud Defense и Bot Defender |
Срок _px* в 5.5 минуты описывает истечение этого семейства cookie. Он не описывает срок жизни каждого идентификатора системы. Тот же документ указывает для _pxhd и _pxvid один год. Считать самый короткий срок длительностью всех связей означало бы стереть существенное различие в опубликованном устройстве хранения. Каждая запись требует собственного назначения и срока, даже если несколько записей поддерживают один продукт.
Связь pxcts конкретнее общего утверждения о возможном сохранении данных. HUMAN явно описывает переход от cookie к локальному хранилищу при блокировке собственного сайта cookie. Запись локального хранилища сохраняет назначение данных сеанса, но её таблица не задаёт сеансовое истечение cookie как фиксированный дедлайн локального хранилища. Поэтому перед утверждением о моменте удаления этого резерва нужно совместно учитывать тип браузерного хранилища и жизненный цикл приложения.
Запись px_fp описывает другой резерв: данные отпечатка в сеансовом хранилище при недоступности локального. Это не тот же путь, что у pxcts, связанного с блокировкой собственного сайта cookie. Объединение обоих в «cookie копируются повсюду» исказило бы источник. Документированные условия и назначения отличаются, и ни одна запись не доказывает, что определённый браузер выполнил резервный переход во время посещения.
Описание _pr_c тоже заслуживает буквального прочтения. HUMAN называет его функцией межсеансовое сопоставление и говорит, что он содержит UUID клиента из предыдущего сеанса. Размещение в сеансовом хранилище не отменяет заявленную цель. Жизненный цикл контейнера хранения и информация, представленная значением, отвечают на разные вопросы. Чтобы понять заполнение или удаление записи в развёртывании, нужны доказательства жизненного цикла помимо названия контейнера.
Для _pxde источник описывает обогащение и отмечает хешированную информацию идентификации инцидентов и контроля доступа. Истечение через 5 дней не объясняет устройство хеша, возможность связать значения с другими записями или момент удаления связанной серверной информации. Полезное различие для конфиденциальности проходит между записью обогащения и идентификатором посетителя, а не утверждает одинаковые идентифицирующие свойства всех хешированных значений. Для сохранения этого различия содержимое cookie не требуется.
Наконец, классификация собственного сайта в use-of-cookies-web-storage.md касается контекста хранения. Она не перечисляет всех обработчиков с доступом к связанной информации и не устанавливает междоменное связывание. Документированный список продуктов шире любого одного сайта. Инвентаризация конкретного развёртывания должна определить домен, продукт и область хранения, прежде чем превращать опубликованную карту в утверждение о фактическом сборе или сохранении.
Идентификаторы, флаги cookie и хранение
HUMAN описывает идентификаторы посетителя _pxvid и _pxhd как случайно генерируемые. Случайность описывает происхождение идентификатора; связываемость: возможность использовать тот же идентификатор для последующей активности. Случайное значение может поддерживать непрерывность без имени человека или номера учётной записи сайта. Поэтому отсутствие прямого идентификатора аккаунта не решает, могут ли посещения связываться в области доступности значения.
Строка _px* сообщает, что сеансовый cookie не соответствует ID пользователя веб-приложения и не хранит персонально идентифицирующую информацию. Это заявления HUMAN о перечисленном семействе cookie. Они не доказывают анонимность всей связанной обработки сервиса. Та же строка упоминает идентификаторы посетителя и сеанса, а другие строки описывают цели непрерывности. Интерпретация конфиденциальности должна учитывать связи между записями, а не только наличие читаемой идентифицирующей информации в cookie.
Хеширование поднимает похожий вопрос. Запись локального хранилища px_hvd описана как хешированный идентификатор посетителя. Хеш может менять представление, сохраняя полезную системе связь. Связываемость результата зависит от входов, стабильности, области и доступной вспомогательной информации. Публичная таблица хранения недостаточно подробна для установления необратимой анонимности, и слово «хешированный» нельзя считать полным описанием защиты конфиденциальности.
Флаги cookie отвечают на ещё один вопрос. В use-of-cookies-web-storage.md HUMAN говорит, что её cookie по умолчанию устанавливаются без HttpOnly и Secure. Объяснение: Sensor нужен доступ из скриптов, а система поддерживает HTTP и HTTPS. Также сказано, что Secure можно установить, когда весь трафик, включая API, использует HTTPS. Это документированные значения по умолчанию и варианты, а не наблюдавшиеся атрибуты каждого развёртывания.
HttpOnly ограничивает доступ клиентских скриптов к cookie. Secure ограничивает передачу cookie протоколом HTTPS. Тип HTTP cookie, как классификация _pxhd в таблице, нельзя читать как доказательство флага HttpOnly, а «JavaScript cookie»: как доказательство отсутствия HTTPS. Транспортные ограничения и читаемость скриптами: независимые свойства. При оценке конкретного сайта оба требуют фактических атрибутов cookie.
Источник также описывает шифрование, хеширование и подписи как защиту информации в cookie. Механизмы могут обеспечивать конфиденциальность или целостность, но их наличие не доказывает невозможность связывать запросы при обработке. Подписанный или зашифрованный токен непрерывности может по-прежнему выполнять предусмотренную функцию связывания. Описание оценки 0-100 в архитектуре также ничего не говорит о возможности посетителя интерпретировать cookie или о сохранении сервисом связанных наблюдений.
Истечение и хранение требуют отдельных ответов. Годовой срок строки _pxvid относится к браузерному cookie. Источник не задаёт серверный срок хранения наблюдений, связанных с идентификатором. Удаление cookie может менять будущее состояние браузера, но не доказывает удаления из записей сервиса. И наоборот, продолжающееся существование cookie в браузере не доказывает, что каждая связанная серверная запись сохраняется весь срок жизни cookie.
Обработка в Продукте и заявленные получатели
Раздел политики конфиденциальности о данных обработчика прямо описывает HUMAN как обработчика или поставщика услуг для информации, собираемой у клиентов ради предоставления Продукта. Согласно ему, сбор, использование и раскрытие регулируются договорами с клиентами. Это уже доступная публично содержательная информация об обработке сервисом. Она определяет договорные отношения и область обработки, а применимое соглашение клиента задаёт условия конкретного развёртывания. Она не превращает более широкое описание Продукта в политике в перечень действий каждой установки Bot Defender.
В положениях об использовании и раскрытии раздела 2 HUMAN говорит, что данные обработчика (Processor Data) могут интегрироваться в Продукт и передаваться другим клиентам для улучшения антифрод-функциональности. Это заявленная возможность последующего использования и получателей за пределами хранения cookie собственного сайта. Политика не определяет, какие записи передаются для конкретного клиента или посетителя. Сайт, оценивающий положение, должен установить, как его соглашение и интеграция учитывают такое использование, не предполагая ни передачи всей собранной информации, ни исключения обмена с другими клиентами при хранении cookie собственного сайта.
В политике Продукта HUMAN называет основным способом предоставления информации клиентам агрегированные отчёты через Продукт, включая панель с контролем доступа. Слово «основным» существенно: тот же абзац отдельно допускает предоставление определённых идентификаторов в данных обработчика государственным органам для противодействия мошенничеству и разведывательных целей без отнесения к конкретной организации-клиенту. Отсутствие атрибуции клиенту описывает условие такого раскрытия. Оно не означает невозможности связывать активность с помощью идентификаторов и не устанавливает получение государственным органом информации с какого-либо конкретного сайта.
Эти положения касаются разных получателей и должны оставаться раздельными при оценке интеграции. Клиентский отчёт является информацией, возвращаемой клиенту; возможная передача другим клиентам поддерживает функциональность Продукта; возможное раскрытие государству касается определённых идентификаторов и заявленных целей органов. Раздел 2 не предоставляет реестр получателей каждого развёртывания. Практический вопрос клиента состоит в том, какие договорённости применяются к его данным обработчика по договору, включая условия возможного использования и раскрытия.
Положения о дополнительном использовании того же раздела о Продукте говорят, что HUMAN может использовать данные обработчика для безопасности и аналитики Продукта, приводя обнаружение поведенческих закономерностей как пример. Раздел также допускает агрегацию для общего корпоративного продвижения и отраслевого сопоставительного анализа. Заявленные цели отличают анализ безопасности от использования агрегированной информации за пределами оценки отдельного запроса. Клиенту, оценивающему ограничение целей, следует определить применимую разрешённую обработку для своей интеграции. Настройки согласованности браузера не могут изменить договорные цели после предоставления информации сервису.
Раздел 2 дополнительно описывает возможное раскрытие поставщикам услуг, по требованиям закона или юридической процедуры, а также в указанных коммерческих сделках, например при слиянии или продаже. Это заявления политики о потенциальных обстоятельствах обработки. Они не доказывают наблюдавшуюся передачу или доступ текущего получателя к записи посетителя. Конкретное уведомление сайта должно отличать его сервисные отношения от гипотетических условий сделки, а оценка сервиса должна учитывать соответствующие договорные положения для обоих случаев.
Раздел о Продукте и данных обработчика не задаёт числового срока хранения этих записей. Формулировки хранения в предшествующем разделе о контролёре (Controller) относятся к другой роли обработки и не могут переноситься на данные Продукта. Поэтому доступный ответ асимметричен: раздел 2 даёт реальную информацию о путях сбора, отчётности, целях и возможных получателях, тогда как срок хранения данных обработчика этого клиента всё ещё требует применимой договорной или сервисной информации. Неуказанный срок хранения Продукта должен оставаться неуказанным, а не выводиться из _pxvid или условий контролёра.
Классификация сайта «Strictly Necessary» или «Analytics» также отличается от юридического вывода. Таблица хранения HUMAN предоставляет эти категории для записей, но не оценивает каждую юрисдикцию, цель сайта или реализацию. Соблюдение закона требует применимых фактов и обязательств. Ни выбор браузера с акцентом на приватность, ни ссылка на категорию cookie поставщика не устанавливают законность, анонимность или отсутствие обязанностей по обработке у оператора сайта.
Средства браузера и ответственность сайта
Обзор отпечатков браузера BotBrowser описывает профильное управление информацией, раскрываемой браузером. В матрице сигналов HUMAN эти средства касаются браузерной стороны и рендеринга. Они могут поддерживать согласованность того, что получает веб-контент. Они не настраивают обработку Detector, не меняют договорные условия хранения сайта и не решают, как Enforcer применяет политику.
Руководство Bot Script BotBrowser описывает привилегированный контекст автоматизации и доступ к отладчику. Этот контекст может поддерживать разрешённое наблюдение в браузере, но не служит источником информации о клиентских соглашениях HUMAN. Различие практически важно для сбора доказательств: событие браузера относится к записи выполнения, необязательный параметр отчётности относится к конфигурации интеграции, а разрешённое последующее использование относится к условиям обработки сервисом. Ни одна из этих записей не заменяет другие.
Для посетителя опубликованный резерв pxcts: причина отличать управление cookie от полной оценки хранения. Изменение одного разрешения хранения не устанавливает недоступность всех документированных механизмов непрерывности. Средства браузера следует оценивать относительно соответствующего типа хранения и области сайта, отдельно учитывая последствия для функциональности. Это вопрос конфиденциальности и совместимости, а не путь к гарантированному результату применения ограничений.
Для оператора сайта политика Продукта делает проверку интеграции конкретнее. Установите, включает ли развёртывание тег обнаружения, серверную интеграцию, чтение журналов или их сочетание. Затем определите, включены ли передаваемые клиентом account ID, параметры кампании, рекламного места или объявления и что каждый представляет. Такой перечень отличает выбранную клиентом необязательную информацию отчётности от записей непрерывности, созданных браузером. Он также показывает, какие пути сбора останутся неизученными при проверке только браузера.
Отдельная проверка сервиса должна охватывать заявленные в разделе 2 механизмы обработки: улучшение Продукта, возможную передачу другим клиентам, отчётность и возможное раскрытие идентификаторов государственным органам. Существенно, как эти положения применяются к данным обработчика клиента по его соглашению. Сетевая запись могла бы установить конкретную исходящую передачу, но не раскрыла бы всю последующую обработку сервисом. И наоборот, разрешение возможного раскрытия в политике не устанавливает факт такой передачи или раскрытия.
Для хранения запросите срок или критерии его определения, применимые к данным Продукта клиента, включая соответствующий порядок удаления. Публичные источники уже указывают 5.5 минуты для _px* и один год для _pxvid, поэтому эти браузерные сроки можно назвать точно. Соответствующий удалённый срок они оставляют без ответа. Фиксация этого нерешённого сервисного вопроса рядом с известными сроками истечения в браузере даёт более точную оценку хранения, чем заимствование длительности из раздела о контролёре или признание всех категорий неизвестными.
Kasada описывает другое разделение продуктов: Bot Defense обрабатывает запросы, а Account Intelligence оценивает связи между учётными записями. Разбор приватности проверок Kasada отделяет эти решения от управления данными, раскрываемыми браузером, и не переносит сроки хранения и роли компонентов HUMAN на другой сервис.
Источники
- HUMAN Applications Protection: Overview. Публичное заявление о Sensor, Detector, Enforcer, шкале оценки, политике и пути Risk API; обращение 14 ноября 2026 года.
- HUMAN Applications Protection: Detection Overview. Публичное заявление о семействах сигналов, примерах взаимодействия и категориях анализа; обращение 14 ноября 2026 года.
- HUMAN Applications Protection: Использование cookie и веб-хранилищ. Опубликованные области продуктов, цели хранения, сроки и объяснения флагов cookie; обращение 14 ноября 2026 года.
- Политика конфиденциальности HUMAN, раздел 2: данные обработчика. Пути сбора Продукта, примеры HTTP-запросов, необязательные идентификаторы от клиента, область клиентского договора, цели обработки и возможные получатели; обращение 14 ноября 2026 года. Предшествующий раздел о контролёре не задаёт срока хранения Продукта.
- BotBrowser: Browser Fingerprinting Overview. Документация продукта о профильном управлении данными, видимыми через браузер.
- BotBrowser: Getting Started with Bot Script. Документация продукта о контексте автоматизации и доступе отладчика, отдельно от выводов о стороннем сборе.
Практический вывод
Для реального развёртывания сопоставьте инвентаризацию хранения домена с конфигурацией интеграции HUMAN и условиями обработки Продукта. Начните с того, включены ли предоставляемые клиентом идентификаторы отчётности, затем получите применимую информацию о хранении данных обработчика. Эти два ответа для конкретного клиента решают то, чего не могут определить перечень отпечатков браузера и публичная таблица истечения cookie.
Вопросы
Измеряет ли PerimeterX визуальный и звуковой рендеринг?
Обзор обнаружения HUMAN называет возможности визуального и звукового рендеринга индикаторами. Это заявление поставщика о семействе сигналов, а не наблюдение выполнения конкретного API на текущем сайте.
Означает ли пятиминутный cookie конец связывания через пять минут?
Указанный срок _px*: 5.5 минуты. Другие опубликованные записи включают годовые cookie посетителя и резервное хранение, поэтому один срок истечения не определяет непрерывность всей системы или серверное хранение.
Есть ли все перечисленные cookie на каждом защищённом сайте?
Справочник охватывает несколько продуктов HUMAN. Наличие строки не устанавливает, что соответствующий продукт, функция или резервный механизм активен на конкретном домене.
Объяснит ли полный журнал V8 оценку риска?
Атрибутируемый журнал может установить обращения к интерфейсам браузера в пределах эффективного охвата. Оценка также включает удалённый анализ и входы Enforcer; её смысл и последствия политики требуют доказательств за пределами выполнения браузера.
Эта статья входит в руководство: Что такое отпечаток браузера?
Похожие статьи
Сигналы проверки Kasada и конфиденциальность
ОтпечаткиAkamai Bot Manager: данные сенсора и приватность
ОтпечаткиПриватность hCaptcha: сигналы и границы доказательств
ОтпечаткиFunCaptcha: сигналы, сеансы и приватность
ОтпечаткиDataDome: сигналы и риски для приватности
ОтпечаткиreCAPTCHA: конфиденциальность и границы сигналов
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.