AWS WAF CAPTCHA: токены, сигналы и приватность
AWS WAF CAPTCHA использует токены сессии, сигналы браузера и два времени проверки. Разделяйте шифрование, актуальность, удаление и браузерные средства защиты.
BotBrowser Team
Нужна структурированная документация по теме Отпечатки?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
AWS WAF CAPTCHA не ограничивается видимой задачей на странице. Согласно документации, токен содержит состояние сессии, отдельные отметки времени Challenge и CAPTCHA, а также сведения, собранные в браузере. Подключение SDK приложения добавляет категории взаимодействия: движения мыши, нажатия клавиш и работу с формами. BotBrowser предоставляет согласованность браузерных поверхностей на основе профилей через нативные механизмы, а не внедрение JavaScript в страницу; он не определяет проверку токенов AWS, записи поставщика или разрешения приложения.
Вопрос приватности состоит не только в том, видит ли человек проверку. Незаметный этап тоже может собирать информацию, а зашифрованный cookie может связывать запросы с сессией. При этом идентификатор сессии не устанавливает личность человека. Эти различия важны при описании сбора данных, выборе необходимых интеграций и объяснении того, почему решение CAPTCHA не даёт разрешения на доступ к защищённым данным.
Кратко
aws-waf-tokenявляется зашифрованным токеном сессии, а не просто подтверждением решения видимой задачи. AWS описывает опрос браузера и дополнительный сбор взаимодействий при подключении SDK.- Challenge и CAPTCHA имеют разные отметки времени. Стандартный интервал освобождения от повторной проверки в 300 секунд касается их актуальности, а не удаления записей.
- AWS называет собранную информацию неуникальной и не сопоставимой с конкретным человеком. Это утверждение поставщика не отменяет описанную связь сессии и не определяет правовые обязанности приложения.
- Действительный токен позволяет соответствующему действию продолжить обработку оставшимися правилами Web ACL. Он не разрешает операции с учётной записью и не гарантирует выдачу страницы.
- Шифрование ограничивает видимость содержимого токена, но не доказывает минимальность сбора, отсутствие обработки или общий срок хранения у поставщика.
Содержание
- Токен сессии за пределами видимой задачи
- Документированные сигналы и границы наблюдения
- Два времени актуальности, а не график удаления
- Действительный токен и последующие решения
- Шифрование, видимость и ответственность за данные
- Браузерные средства и решения о приватности
- Практический вывод
Токен сессии за пределами видимой задачи
Документация AWS о свойствах токена называет cookie aws-waf-token и сообщает, что токен зашифрован. В ней также сказано, что токен характеризует сессию клиента посредством устойчивого детализированного идентификатора. Это точнее, чем фраза «сайт использует CAPTCHA». Видимая задача является одним из взаимодействий более широкого механизма, а cookie представляет состояние, которое может сопровождать последующие запросы. Анализ сессий FunCaptcha разделяет завершение на клиенте и серверную проверку другого поставщика; семантика AWS не переносится на Arkose.
Документированные категории включают время последней успешной незаметной проверки и, при использовании CAPTCHA, время последнего успешного решения задачи. AWS также описывает дополнительные сведения о клиенте и его поведении. Это публичные категории, а не полная схема полей. По соображениям безопасности AWS не раскрывает полное содержание и детали шифрования. Оценка может сохранять это ограничение, не придумывая скрытые поля и не принимая непрозрачное значение за пустое.
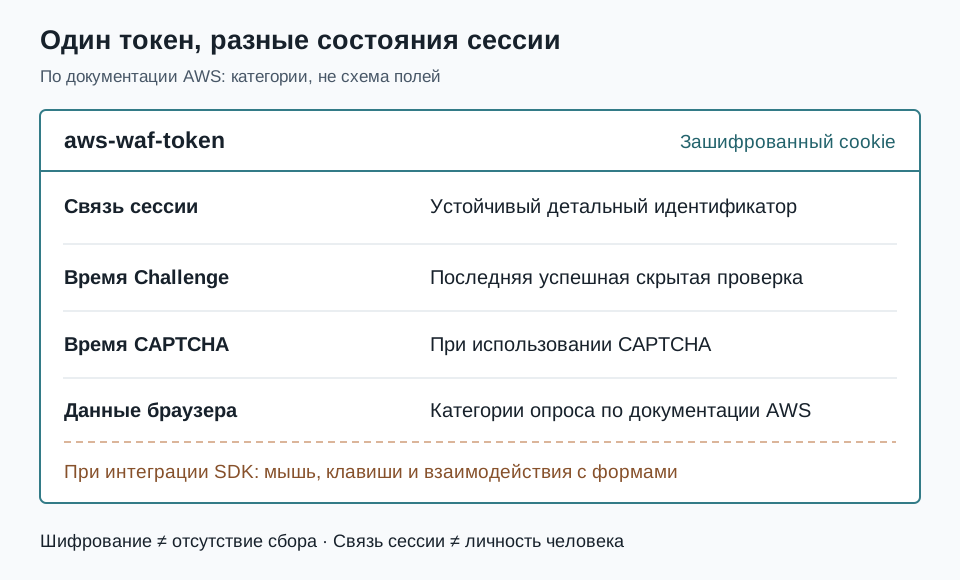
Имя cookie описывает механизм хранения и передачи. Идентификатор сессии описывает связь, которую этот механизм поддерживает по заявлению AWS. Шифрование описывает представление содержимого. Эти три свойства одного токена отвечают на разные вопросы. Запись только «зашифрованный cookie» в перечне данных упускает назначение состояния и то, как оно помогает связывать запросы в пределах сессии.
AWS объясняет использование токенов в интеграциях приложений и управляемых средствах защиты, не ограничивая его одной задачей. Проверка может при необходимости создать токен. Если промежуточная страница CAPTCHA не находит токена, она сначала вызывает Challenge, затем запускает задачу и после успеха обновляет соответствующее время. Пользователь может видеть одно задание, хотя система выполняет несколько видов проверки сессии.
Это отличается от структуры групп правил в материале AWS WAF Bot Control и наблюдения клиента. Там рассматриваются уровни защиты, метки и ответы. Дополнительный вопрос приватности касается непрерывности, которую представляет aws-waf-token: следующий запрос может нести состояние, полученное при более ранней обработке в браузере. Один код ответа не описывает эту историю, а наличие группы правил не показывает, какая интеграция создала состояние.
Владельцу приложения прежде всего полезно различать доступную функцию и состояние, наблюдаемое в конкретной сессии. Документация может установить, что SDK добавляет путь сбора взаимодействий. Реальное развёртывание устанавливает, подключён ли SDK, где он работает и какие части приложения его используют. Ни общее название продукта, ни одиночная проверка cookie не доказывают эти детали. Доступность функции и её фактическое включение требуют отдельных доказательств.
Непрерывность сессии также нельзя превращать в утверждение о всеобщей идентификации. Описание токена касается клиентской сессии; AWS характеризует сведения как неуникальные и не сопоставимые с отдельным человеком. Это не делает токен гражданской идентичностью. Это также не означает, что приложение не располагает другими данными авторизованной сессии. Область токена и записи учётных записей остаются разными частями карты данных.
Например, приложение может отдельно знать, что запрос относится к аутентифицированной учётной записи. Это иллюстрация контекста, а не заявление, что AWS получает полный профиль этого аккаунта внутри токена. Оценка должна разделять описание поставщика и уже имеющиеся у приложения сведения. Предположение, что обе стороны знают одно и то же, столь же неточно, как предположение, что ни одна не может связать последовательные запросы с контекстом.
Документированные сигналы и границы наблюдения
AWS утверждает, что все токены включают данные опроса браузера, в том числе признаки автоматизации и несогласованности настроек. Сбор приписывается скриптам действия Challenge и SDK интеграции. Это поддерживает описание категорий сигналов, но не даёт полного списка API, порядка вызовов, правила оценки или актуального наблюдения скрипта определённого сайта.
Тот же источник выделяет дополнительный путь для приложений с SDK. Он пассивно собирает информацию о взаимодействии: движения мыши, нажатия и взаимодействие с HTML-формами страницы. «Пассивно» относится к обычному использованию приложения вместо дополнительного видимого задания. Это не означает отсутствия значения для приватности или одинаковой конфигурации всех развёртываний без видимой задачи.
Категория key presses должна сохранять свой доказательный объём. Она недостаточна для утверждения, что SDK сохраняет текст каждого пароля или все значения форм. Упоминание взаимодействия с формами также не является публичной схемой отправляемых полей. Обсуждать риск можно, не превращая названия категорий в неподтверждённые заявления о содержимом передачи. Уже описанный сбор позволяет спросить, какие взаимодействия действительно необходимы для заявленной цели.
| Доступное доказательство | Поддерживаемый вывод | Неустановленный вывод |
|---|---|---|
| Страница свойств токена | AWS описывает категории опроса браузера | Все API, которые исполняет текущий скрипт |
| Описание взаимодействий SDK | Подключённый SDK добавляет описанные категории | SDK включён на каждом сайте или сохраняет все значения |
Наличие aws-waf-token | Cookie существует в наблюдаемом контексте | Полное содержимое или срок хранения у поставщика |
| События V8 с атрибуцией источника | В контексте записи исполнялись конкретные интерфейсы | Все результаты передавались или сохранялись удалённо |
Правило выбора доказательств состоит в сопоставлении утверждения со строкой, которая действительно отвечает на вопрос. Документ продукта подтверждает его описание. Заявлению об исполнении API нужна соответствующая запись. Заявлению о серверном хранении нужны сведения принимающего сервиса или применимые обязательства. Дополнительные детали браузера не восполняют отсутствующий факт о хранении, поскольку речь идёт о разных стадиях обработки.
Здесь не представлена запись V8 компонента AWS с атрибуцией источника. Старая запись инструментирования API, непрозрачный запрос или знакомый перечень свойств не становятся новым наблюдением того, что прочитал скрипт AWS. Событие --bot-v8-log с атрибуцией было бы подходящей отправной точкой для утверждения об исполнении. Но и ему нужны сведения о фрейме, источнике и условиях записи для привязки к определённому компоненту.
Объяснение браузерных отпечатков описывает, почему свойства браузера могут участвовать в корреляции. Общий механизм не доказывает, что конкретный поставщик прочитал конкретный интерфейс. API может существовать без вызова, вызываться без передачи результата или использоваться другим скриптом страницы. Смешение этих случаев превращает правдоподобную гипотезу в утверждение, которое доступные доказательства не устанавливают.
Поэтому документация токена AWS сама даёт полезную границу. Опрос браузера и взаимодействия SDK являются отдельными описанными входами. Первый не устанавливает каждый использованный API рендеринга или времени; второй не определяет точное содержание записи. Интегратор может уточнить это у поставщика и своих разработчиков, а не составлять спецификацию закрытого сборщика из общих знаний о браузере.
Такая дисциплина снижает ненужную обработку чувствительных материалов. Вопрос о включённом сборе взаимодействий с формами иногда решается перечнем интеграций и документацией, без записи ввода реальных пользователей. Вопрос о наблюдаемом вызове требует ограниченного и разрешённого сбора. Не следует получать более подробную трассу лишь потому, что инструмент умеет её создавать, если оценка касается простого факта развёртывания.
При этом риск остаётся конкретным. Поставщик описывает сведения, соединяющие характеристики браузера, проверку сессии и взаимодействие с приложением. Они могут служить безопасности и одновременно требовать ограничений сбора, использования и доступа. Это вопрос инженерии и управления реальной интеграцией. Он не требует утверждать, что сессия равна человеку, что поле содержит персональный текст или что браузерная трасса доказывает практики хранения поставщика.
Два времени актуальности, а не график удаления
Документация интервалов освобождения от проверок определяет, как AWS оценивает давность отметок времени. После успешного Challenge или CAPTCHA соответствующая отметка обновляется в токене. При проверке AWS сравнивает её возраст с настроенным интервалом. Это решение о том, насколько недавно прошла определённая валидация, а не публичный график удаления всех записей, связанных с сессией.
Стандартное значение Web ACL равно 300 секундам для обоих интервалов. Одинаковые числа могут скрыть структурное отличие: Challenge и CAPTCHA сохраняют разные отметки и настройки. Равенство значений не объединяет их в одни часы. Значение по умолчанию также не определяет фактическую политику каждой записи правил: документация допускает настройки отдельных правил и объясняет наследование, если собственное значение не задано.
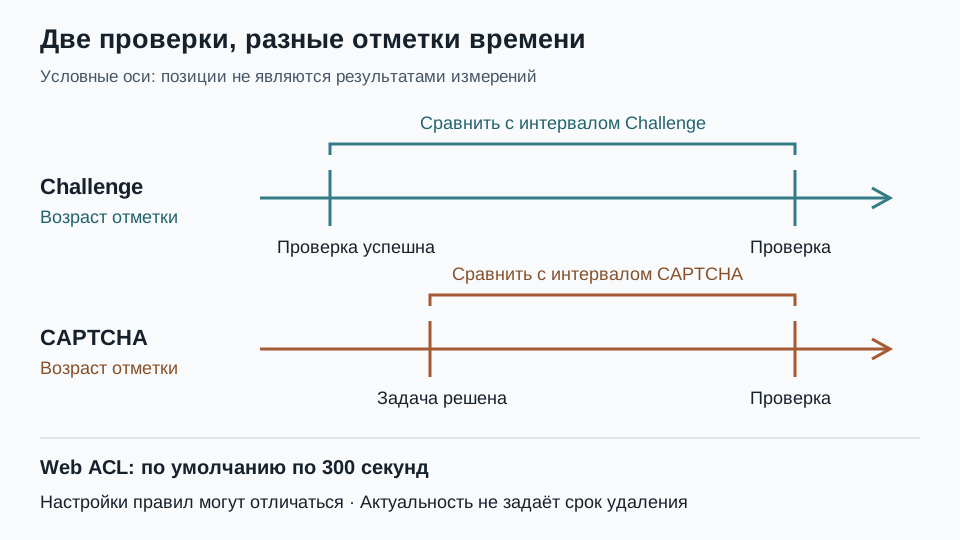
Страница использования токенов объясняет, что задача обновляет время CAPTCHA, а незаметная проверка обновляет время Challenge. Это разные события даже внутри одного видимого взаимодействия. Отчёт «CAPTCHA недавно пройдена» теряет информацию о реально выполненной проверке и отметке, которую оценивает последующая политика. Исходное событие и дальнейшая оценка актуальности должны оставаться различимыми.
В иллюстративном приложении одна операция может требовать CAPTCHA, а другой маршрут встречать действие Challenge. Принадлежность обоих маршрутов одному приложению не доказывает, что они проверяют одну отметку с одинаково унаследованным значением. Пример показывает документированное разделение, а не рекомендует настройку. Для объяснения политики службе поддержки или специалистам по приватности ответственному нужно проверить реальные Web ACL и правила.
AWS отдельно указывает, что SDK используют интервал Challenge из Web ACL. Поэтому метка одного правила или видимая задача не описывает всю схему времени. Источник называет настройку SDK, но не говорит, что все маршруты используют один график CAPTCHA. Описание развёртывания должно называть механизм, а не сводить несколько проверок к «сроку CAPTCHA».
Термин expired тоже нуждается в точности. В этой документации он означает, что отметка времени не удовлетворяет проверке возраста. Это не устанавливает удаление cookie, стирание записей поставщика или очистку журнала приложения. Такие события могут управляться другими механизмами. У описанной проверки более узкая задача, поэтому её состояние можно объяснять без заявлений об остальных жизненных циклах.
| Вопрос о времени | Соответствующий факт | Отдельный вопрос |
|---|---|---|
| Насколько свежим должен быть Challenge? | Применимый интервал Challenge | Срок хранения сервисной записи |
| Насколько свежим должно быть решение? | Применимый интервал CAPTCHA | Сохраняет ли приложение связанный журнал аккаунта |
| Что использует правило без значения? | Наследование из Web ACL | Есть ли у другого правила собственная настройка |
| Что использует SDK? | Интервал Challenge из Web ACL | Включён ли другой сбор в приложении |
Использование 300 seconds как обещания хранения смешивает разные категории. Документация определяет, когда последующему запросу может потребоваться новая проверка. Она не определяет исчезновение всех результирующих записей. Заявление об удалении после этого периода требует применимых условий и фактической политики приложения, а не только снимка настройки интервала.
Короткий интервал нельзя автоматически понимать как более строгую минимизацию, а длинный как длительное хранение у поставщика. В конкретной системе эти свойства могут взаимодействовать, но одна политика временных отметок не устанавливает связь. Доступный факт касается повторной проверки. Заявления об объёме сбора или сохранённой истории требуют доказательств именно этих результатов.
Это разделение полезно и при обсуждении доступности интерфейса и поддержки. Объяснение повторных запросов проверки должно назвать механизм и реальную политику, а не предполагать потерю входа в аккаунт. Актуальность токена, сохранность cookie и аутентификация приложения не взаимозаменяемы. Они влияют на один путь пользователя, но имеют собственных ответственных и доказательства. Точность не позволяет отвечать на вопрос состояния безопасности догадками о других записях или хранении.
Действительный токен и последующие решения
Согласно описанию действий AWS, действительный токен делает CAPTCHA или Challenge похожим по поведению на Count. AWS применяет заданные метки и изменения запроса, затем продолжает проверять оставшиеся правила Web ACL. Это условие продолжения конкретного действия, а не безусловное одобрение запроса и не замена аутентификации и разрешений самого приложения.
Это важно, если отчёт сообщает об успешном решении CAPTCHA и неудачной операции. Он может верно описывать видимую задачу, не устанавливая состояние следующих правил или прав аккаунта. В документированном процессе нет противоречия: одно действие разрешает продолжение, а следующий компонент отказывает. Источник подтверждает разделение, но не диагностирует причину определённого отказа.
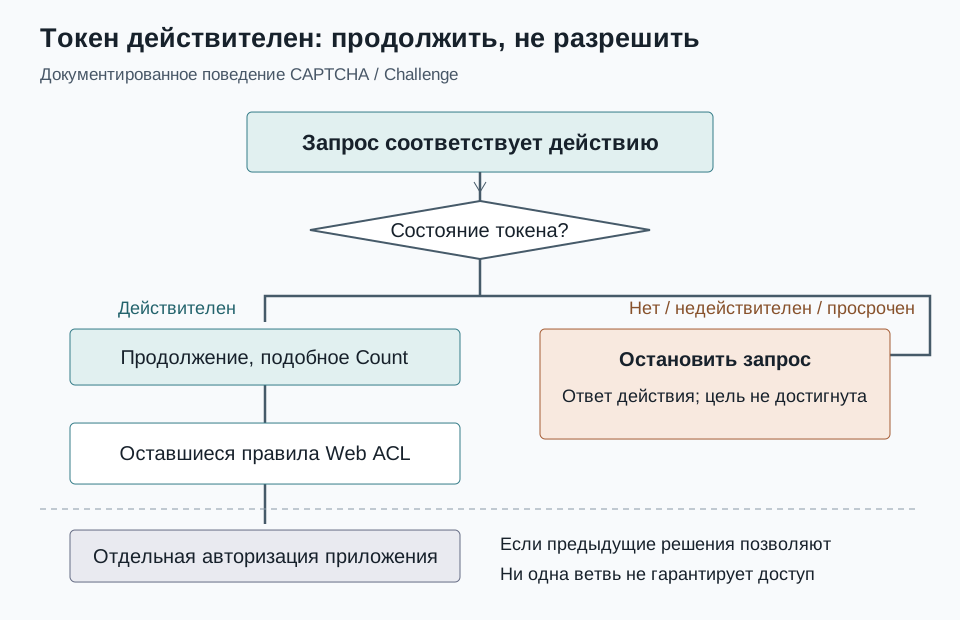
Для отсутствующего, недействительного или просроченного токена та же документация говорит об остановке оценки этого запроса и недопуске к назначенному ресурсу. Содержимое ответа зависит и от возможности обработать промежуточную HTML-страницу. Основная страница и запрос приложения, ожидающий другой тип содержимого, не равнозначны только из-за общего браузера.
Это помогает отделить отображение от факта приватности. Отсутствие видимой задачи не доказывает отсутствия ответа проверки. Наличие промежуточной страницы не раскрывает полный токен. Документированные ожидания содержимого объясняют связь механизма и видимой страницы, но не делают их синонимами. Реальная диагностика требует разрешённых доказательств приложения и сервиса, а не вывода из того, что не попало на снимок экрана.
В текущем описании действий явно перечислены заголовки CORS, открывающие x-amzn-waf-action для JavaScript, включая межсайтовые запросы между разными источниками. Это свойство документации, не результат нового HTTP-наблюдения. Поэтому категоричное заявление о недоступности заголовка такому коду не соответствует описанному поведению. Но это не означает неограниченной читаемости всех тел ответов и cookie.
Заголовок действия также не равен внутренней истории правил. Он может сообщать категорию ответа без всех предшествующих наблюдений, меток и решений. Перечень данных не должен превращать видимость одного поля в видимость всей логики сервиса. И наоборот, непрозрачный токен не скрывает автоматически все аспекты окружающего потока. Представление и видимость различаются по полям и участникам.
Среда браузера и принимающий сервис поэтому относятся к разным областям решений. Руководство BotBrowser по отпечаткам описывает нативное управление поверхностями, а не механизм выдачи прав приложению или указания AWS принять токен. Изменения внутри страницы работают иначе, но сравнение слоёв не устанавливает результат поставщика. Согласованность браузера и авторизацию не следует объединять в одну метрику успеха.
В собственной интеграции полезная диагностическая запись разделяет применимое действие, факт продолжения, оставшийся результат Web ACL и категорию ответа приложения. Нужная подробность зависит от доступных разрешённых журналов. Это не призыв раскрывать исходные токены поддержке. Полное значение cookie способно внести лишние данные сессии в другую систему, когда для вопроса достаточно менее подробного описания состояния.
Та же логика относится к приватности. Компания может признать проверку необходимой для безопасности и отдельно решить, какие записи сохранять и кому дать доступ. Успех проверки не решает эти вопросы управления. Последующий отказ приложения не доказывает, что раньше браузер ничего не раскрыл. Каждый этап следует оценивать по тому, что он получает и решает, а не только по конечной загрузке страницы.
Шифрование, видимость и ответственность за данные
Утверждение о шифровании касается представления содержимого токена. Оно не означает отсутствия опроса браузера. AWS прямо описывает скрипты, получающие сведения и помещающие результаты в токен. Сбор, представление и последующая оценка являются отдельными этапами. Непрозрачное значение ограничивает некоторых читателей и при этом сохраняет полезное состояние для выпускающего и проверяющего его сервиса.
Поэтому нечитаемость токена при обычном осмотре страницы не доказывает отсутствия данных. Непрозрачность не является доказательством конкретного скрытого поля. Публичные источники устанавливают описанные категории и отсутствие полного опубликованного содержимого. Ответственная оценка удерживает оба факта: некоторый сбор описан, но вся структура независимо этими документами не установлена.
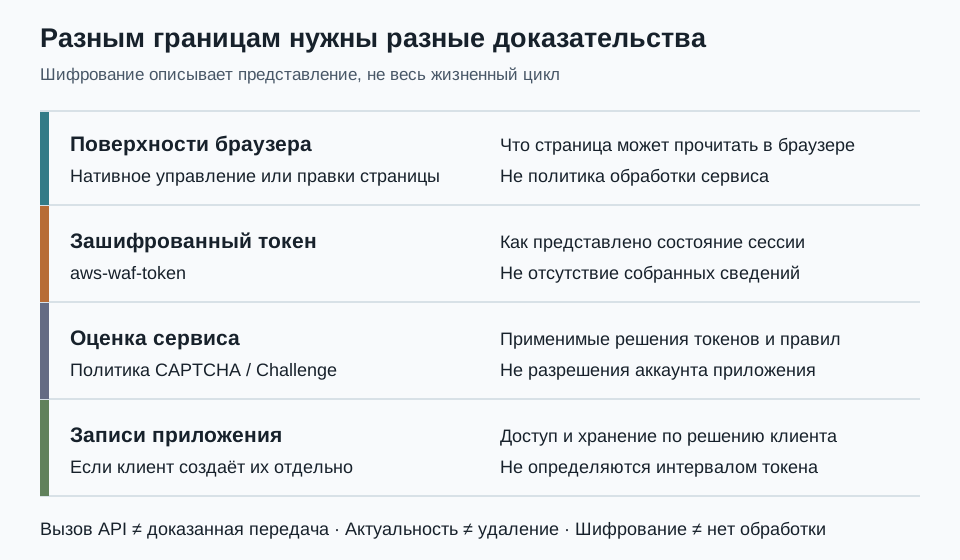
Браузерный журнал отвечает на другой вопрос. Событие с атрибуцией источника может показать чтение определённого интерфейса в конкретном контексте. Оно не говорит, вошёл ли результат в aws-waf-token, сохранился ли отдельно, был ли отброшен, изменён или использован для решения. Это вопросы движения и обработки данных. Доказательство раннего этапа нельзя растягивать за границу, на которой наблюдение заканчивается.
Описание взаимодействий SDK особенно важно для реальных действий пользователей. Интеграция может включать значимые категории без полной опубликованной структуры события. Оценка должна установить цель, настройку и участников. Она не должна заполнять неизвестную структуру предположениями из другого продукта или общей демонстрации браузерных отпечатков.
Записи приложения представляют другую область управления. Приложение может сохранять общий результат запроса, а система поддержки получать диагностику. Это примеры возможных записей заказчика, не утверждения о стандартном копировании со стороны AWS. Их доступ и хранение относятся к реально создающим их системам. Шифрование токена не обещает удаления базы клиента или вложения обращения.
Такая же осторожность нужна для заявления о неуникальности. Его следует приписывать AWS, поскольку это характеристика поставщика. Приложение может отдельно связывать сведения с аккаунтом или транзакцией, меняя контекст обработки. Это не доказывает, что токен сам определяет человека, но показывает, почему нельзя завершить оценку одной фразой, оторванной от реальных связей приложения.
Четыре приведённые страницы о токенах и действиях не устанавливают срок хранения у поставщика. Это предел набора доказательств, не вывод о бессрочном хранении или нарушении правил. Реальная оценка требует действующего соглашения, политики и соответствующих фактов реализации. Отсутствие срока должно привести к конкретному вопросу, а не к выдуманной длительности из 300 seconds или неподтверждённому обвинению.
Карта данных для приватности может отдельно фиксировать участника, документированную категорию, назначение, представление и обязательство хранения. Cookie и журнал приложения не должны автоматически попадать в одну строку лишь из-за общей сессии. Первый является именованным представлением токена, второй может быть записью под контролем клиента. Разделение позволяет спросить правильного владельца о фактическом доступе и удалении.
Браузерные средства и решения о приватности
В руководстве BotBrowser по отпечаткам профиль задаёт документированные свойства, доступные содержимому через нативные интерфейсы. Правки контекста страницы относятся к другому месту изменения. Эти архитектурные различия не определяют включённые интеграции AWS или интерпретацию сведений сервисом. Ни один слой не даёт внешней политики хранения и не устанавливает законную цель приложения.
Граница продукта важнее рейтинга поставщиков. Здесь нет доказательств сравнения результатов AWS при нативных средствах и инструментах изменения страницы. Нет и атрибутированного перечня текущих чтений API AWS. Поддерживаемая возможность касается браузерных поверхностей, а внешние ограничения относятся к токенам, политикам и хранению. Разделение позволяет обсуждать приватность без обещания доступа и инструкций по изменению решений безопасности сайта.
Следующая таблица начинается с вопроса, а не с предпочтительного инструмента. Она основана на документации токенов, времени и действий. Настройка браузера может касаться одной строки, не решая остальные. Требуемые доказательства должны соответствовать области ответственности решения.
| Вопрос собственной интеграции | Первое доказательство владельца | Граница вывода |
|---|---|---|
| Включён ли сбор SDK? | Перечень интеграций и актуальные документы | Наличие функции не доказывает развёртывание |
| Почему снова потребовалась проверка? | Реальная политика правил и Web ACL | Актуальность не равна входу или удалению |
| Разрешило ли приложение операцию? | Права и собственный результат запроса | Продолжение по токену не равно авторизации |
| Какие API исполнялись? | Разрешённая запись V8 с атрибуцией | Исполнение не равно полному следу удалённого хранения |
| Как долго хранятся записи? | Обязательства поставщика и политики клиента | Интервал токена не отвечает на вопрос хранения |
Различие сессии и человека полезно при объяснении результата неспециалистам. Cookie может связывать события с сессией без установления личности, а приложение отдельно держать дополнительный контекст. Нужно описывать реально существующие связи, а не переключаться между «анонимно» и «идентифицировано», как будто имя токена определяет все отношения системы.
Минимизацию затем можно оценивать относительно цели безопасности. Документы разделяют опрос браузера и взаимодействия SDK, поэтому их нельзя сводить к неопределённой «проверке браузера». Владелец должен установить активные пути и обслуживаемые требования. Это анализ собственной интеграции, не инструкция по изменению чужих проверок и не предположение, что другой браузер устранит ассоциации сервиса.
Разрешённое исследование тоже должно избегать ненужного сбора реальных сессий. Общий результат, факт настройки или ограниченная тестовая запись могут лучше ответить на вопрос, чем производственный токен в обращении поддержки. Это выбор оператора, не заявление о стандартном процессе AWS. Поскольку aws-waf-token представляет состояние сессии, его обработка требует более конкретного обоснования, чем обычная описательная метка cookie.
Вопросы и ответы
Незаметная проверка означает отсутствие сбора?
Нет. В характеристиках токена AWS описывает опрос браузера скриптами Challenge и SDK. Видимость задачи и существование сбора являются разными свойствами; включённую интеграцию конкретного приложения всё равно нужно установить.
Определяют ли 300 секунд срок хранения AWS?
Нет. Интервал проверки определяет актуальность времени. Эти страницы не устанавливают общего срока удаления. Обязательствам поставщика и записям клиента нужны собственные доказательства хранения.
Может ли средство приватности заменить авторизацию приложения?
Нет. Документированный поток продолжает оставшиеся правила при действительном токене. Согласованность поверхностей не выдаёт прав учётной записи и не управляет принимающим приложением.
Источники
- Свойства токенов AWS WAF
- Поведение CAPTCHA и Challenge
- Использование токенов AWS WAF
- Истечение времени и интервалы проверок
- Обзор браузерных отпечатков BotBrowser
Практический вывод
Оценивайте AWS WAF CAPTCHA как документированный механизм сессии, а не только видимую задачу. Установите включённые пути сбора браузера и SDK в своём приложении, различайте два времени и последующие решения Web ACL и приложения. Шифрование не доказывает минимальность сбора или удаление, а стандартный интервал не обещает ограниченного хранения. Перед изменением интеграции подтвердите цель и применимые границы хранения у ответственных представителей поставщика и клиента.
Эта статья входит в руководство: Что такое отпечаток браузера?
Похожие статьи
AWS WAF Bot Control: что видит клиент
ОтпечаткиFunCaptcha: сигналы, сеансы и приватность
ОтпечаткиПриватность hCaptcha: сигналы и границы доказательств
ОтпечаткиСигналы проверки Kasada и конфиденциальность
СетьТипы CAPTCHA: что на самом деле означает флажок
ОтпечаткиCloudflare Turnstile: сигналы и приватность
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.