reCAPTCHA: конфиденциальность и границы сигналов
Разделяйте наблюдения во время создания токена reCAPTCHA, входные данные оценки, условные функции и обязанности по Customer Data с контролями приватности браузера.
BotBrowser Team
Нужна структурированная документация по теме Отпечатки?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
Конфиденциальность reCAPTCHA связана и с клиентской интеграцией, создающей токен, и с серверной частью клиента, отправляющей оценку. В актуальной документации Cloud описаны необязательные поля, предоставляемые клиентом, наблюдения, доступные только в результате создания токена, и конкретные обязанности по обработке Customer Data. Это разные источники информации, а не единый перечень данных браузера. BotBrowser документирует управление поверхностями отпечатка, доступными браузеру, на основе профиля и нативных возможностей браузера, но не может управлять отправкой оценок клиентом, записями провайдера, решениями сервера или условиями обработки. Чтобы понять границу, нужно определить, кто передал значение, когда оно было замечено и какие условия регулируют его обработку.
Кратко
- Оценка сайта объединяет обработку клиентского токена с отдельной серверной отправкой. Одни только данные браузера не описывают всё, что отправляет клиент.
- Необязательные
Event.userIpAddressиEvent.userAgentявляются входными данными вызывающей стороны. ВыходныеclientPropertiesотдельно описывают соответствующие наблюдения при создании токена. - Universal, Express и другие функции имеют конкретные условия. Метка схемы
Optionalне является ни полной интеграционной спецификацией, ни разрешением отправлять несвязанные данные. - В актуальном FAQ изменение роли Customer Data датировано 2 апреля 2026 года. В нём клиент назван контролёром, а Google обработчиком по указанным условиям Cloud.
- Cookie сохраняется. Изменение роли не устанавливает срок хранения и не подтверждает отдельно ни удаление, ни соблюдение требований закона.
Содержание
- У оценки есть два разных пути данных
- Одинаковые имена полей могут иметь разное происхождение
- Условия функций меняют смысл схемы
- Роли Customer Data изменились, но cookie не исчезла
- Контекст аккаунта и транзакции не является перечнем данных устройства
- Контроли браузера заканчиваются до серверных и договорных решений
- Частые вопросы
- Практический вывод
У оценки есть два разных пути данных
В документации по оценке сайта описана клиентская интеграция, создающая токен ответа, когда конечный пользователь выполняет действие. Затем приложение отправляет этот токен со своей серверной части для оценки. Google обрабатывает отправленный токен и возвращает сведения о его действительности и анализе риска. Такая схема создаёт два значимых для приватности пути: взаимодействия с клиентской интеграцией и сведения, которые клиент самостоятельно добавляет в серверный запрос. Если смотреть только на видимое поведение страницы, второй путь останется незаметным.
Документация рекомендует создавать оценки только на серверной части для безопасности приложения. Эта рекомендация также показывает важную границу свидетельств. Сетевая запись браузера может показать получение приложением отправки формы, но не последующую межсерверную оценку. И наоборот, журнал серверной оценки может описывать переданные поля, не доказывая, какие интерфейсы браузера прочитала клиентская интеграция. Обе записи могут быть точными, но отвечать на разные вопросы. Ни одна из них не должна молча превращаться в полное описание другого пути обработки.
Токен является промежуточным результатом, а не читаемым перечнем всех сигналов, использованных для его создания. Документация называет его зашифрованным ответом и приводит несколько способов передать его приложению, включая результат grecaptcha.enterprise.execute() или клиентский callback. Получение результата подтверждает доставку токена приложению. Оно не подтверждает, какие значения браузера были прочитаны, какие значения добавил сервер и как долго любой участник хранил связанные сведения. Для этих вопросов нужны отдельные свидетельства.
Время жизни токена также имеет конкретный смысл. Документация для сайтов говорит, что токен можно использовать только один раз и что он истекает через две минуты. Эти ограничения регулируют использование токена для оценки. Они не являются обещанием хранить две минуты записи провайдера, журналы приложения или сведения об аккаунте, связанные с оценкой. Отклонённый после истечения токен всё равно мог пройти через инфраструктуру приложения. Точно так же решение приложения не отправлять токен не доказывает, что предшествующее клиентское взаимодействие не оставило записей.
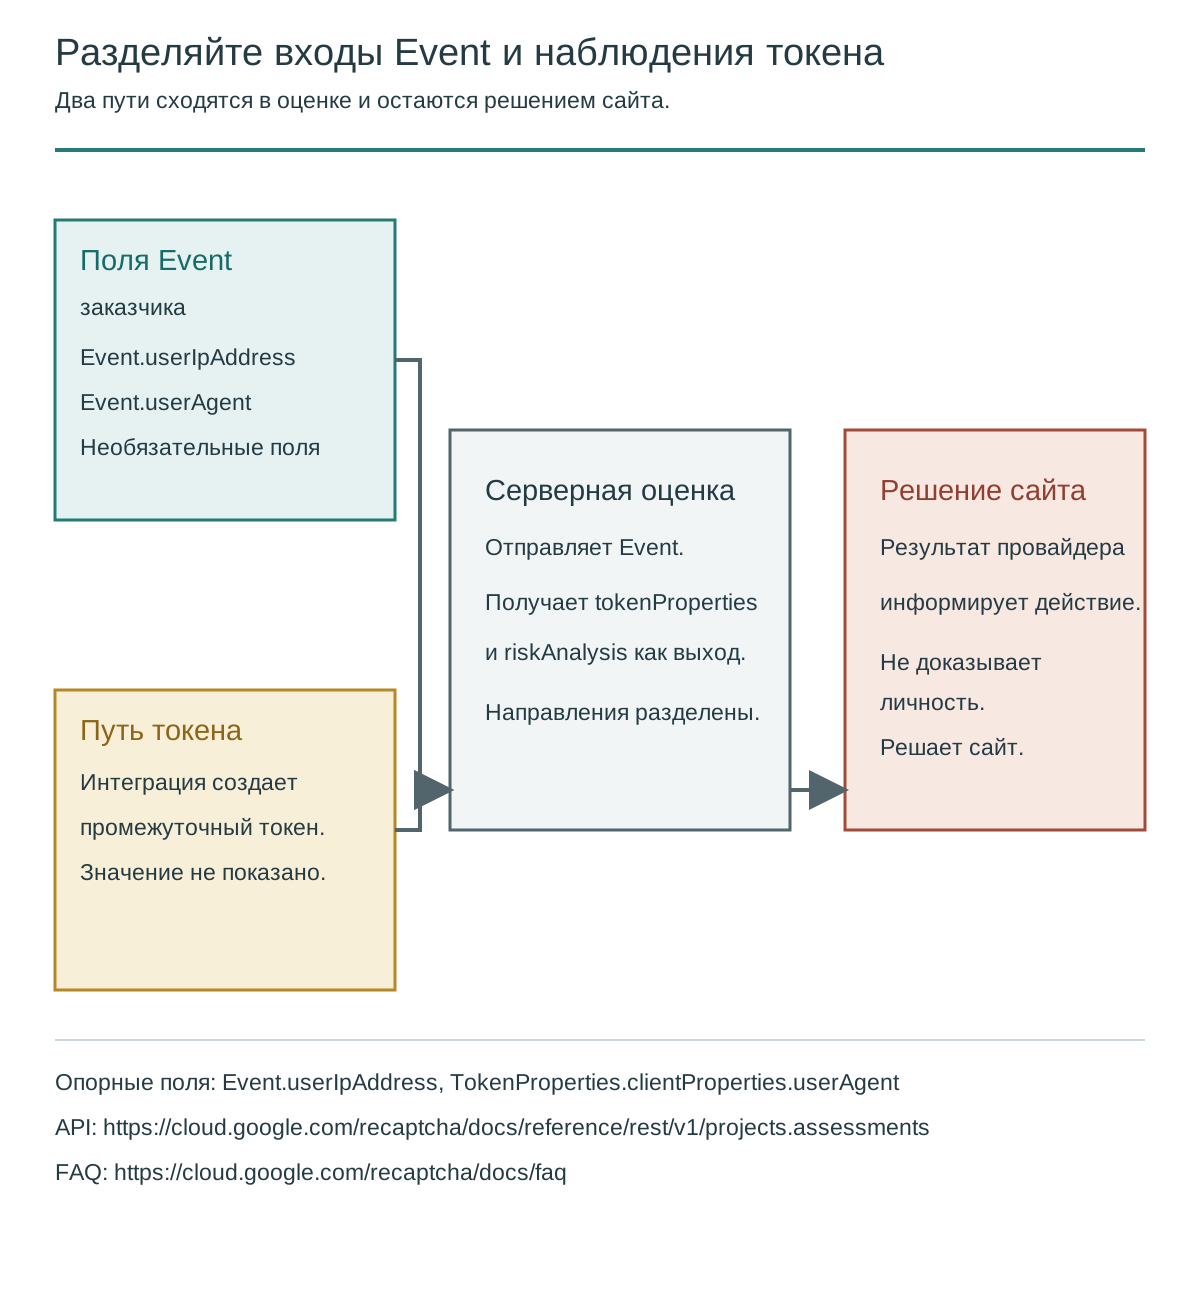
Для принадлежащего владельцу приложения записи на приём полезно различать: отправил ли сервер только обязательный контекст оценки или также добавил отдельные сведения о запросе. Это гипотетический вопрос проектирования, а не результат теста. Компонент браузера может создать токен, пока сервер независимо располагает входным заголовком запроса и сведениями о соединении. Наличие этих значений всё ещё отличается от доказательства, что приложение включило их в оценку. Последнее определяется фактическим построением запроса в развёрнутой системе.
Справочник ресурса оценки подчёркивает это различие, помечая event как событие, которое оценивается, а riskAnalysis и tokenProperties как выходные поля. Ответ может содержать сведения о переданном событии вместе с недавно возвращёнными свойствами. Поэтому поле в JSON ответа нужно рассматривать вместе с содержащим его объектом и направлением передачи. Иначе скопированное значение запроса может выглядеть как новое наблюдение провайдера, а настоящий результат можно принять за данные, которые передал клиент.
Объяснение того, что сайт получает от оценки риска описывает соседнюю границу решения приложения. Токен, его проверка и решение сайта о разрешении являются отдельными этапами. Для приватности добавляется вопрос происхождения: какие сведения сопровождали каждый этап? Успешная оценка не доказывает, что сайт выполнил запрошенную деловую операцию, и ни один из этих результатов не описывает практики хранения провайдера. Разделение этапов делает путь данных понятным, не превращая результат оценки в неподтверждённое описание сбора.
Одинаковые имена полей могут иметь разное происхождение
В схеме REST-ресурса Event.userAgent и Event.userIpAddress являются необязательными полями вызывающей стороны. Они описывают сведения запроса, связанные с оцениваемым событием. Документация по оценке сайта рекомендует передавать их как дополнительные значения. Это документированный путь отправки клиентом, а не доказательство того, что их передаёт каждое приложение. Оценка приватности должна опираться на фактическое поведение серверной части, а не считать пример запроса или доступное поле схемы записью производственного трафика.
Необходимо учитывать и выходную сторону. TokenProperties.clientProperties содержит информацию, доступную только для вывода и собранную клиентской интеграцией при создании токена. Его userIpAddress описывает адрес пользователя в момент создания токена, а userAgent описывает строку заголовка User-Agent, замеченную reCAPTCHA в этот момент. Если описывать только необязательные входы, эта вторая разновидность происхождения исчезнет. Отсутствие поля клиента не доказывает, что провайдер не может заметить соответствующую информацию через собственное взаимодействие с клиентом.
Справочник задаёт конкретные ограничения представления этих выходных данных. Адрес может быть IPv4 или каноническим IPv6, а отображённые в IPv6 адреса IPv4 нормализуются до стандартного IPv4. Возвращаемая строка User-Agent ограничена максимумом 1000 символов. Эти условия описывают представление результата, а не исчерпывающий профиль браузера. Простое текстовое сравнение может отражать форматирование или усечение, а не существенное изменение человека или устройства. При любом сравнении нужно указывать документированный смысл поля.
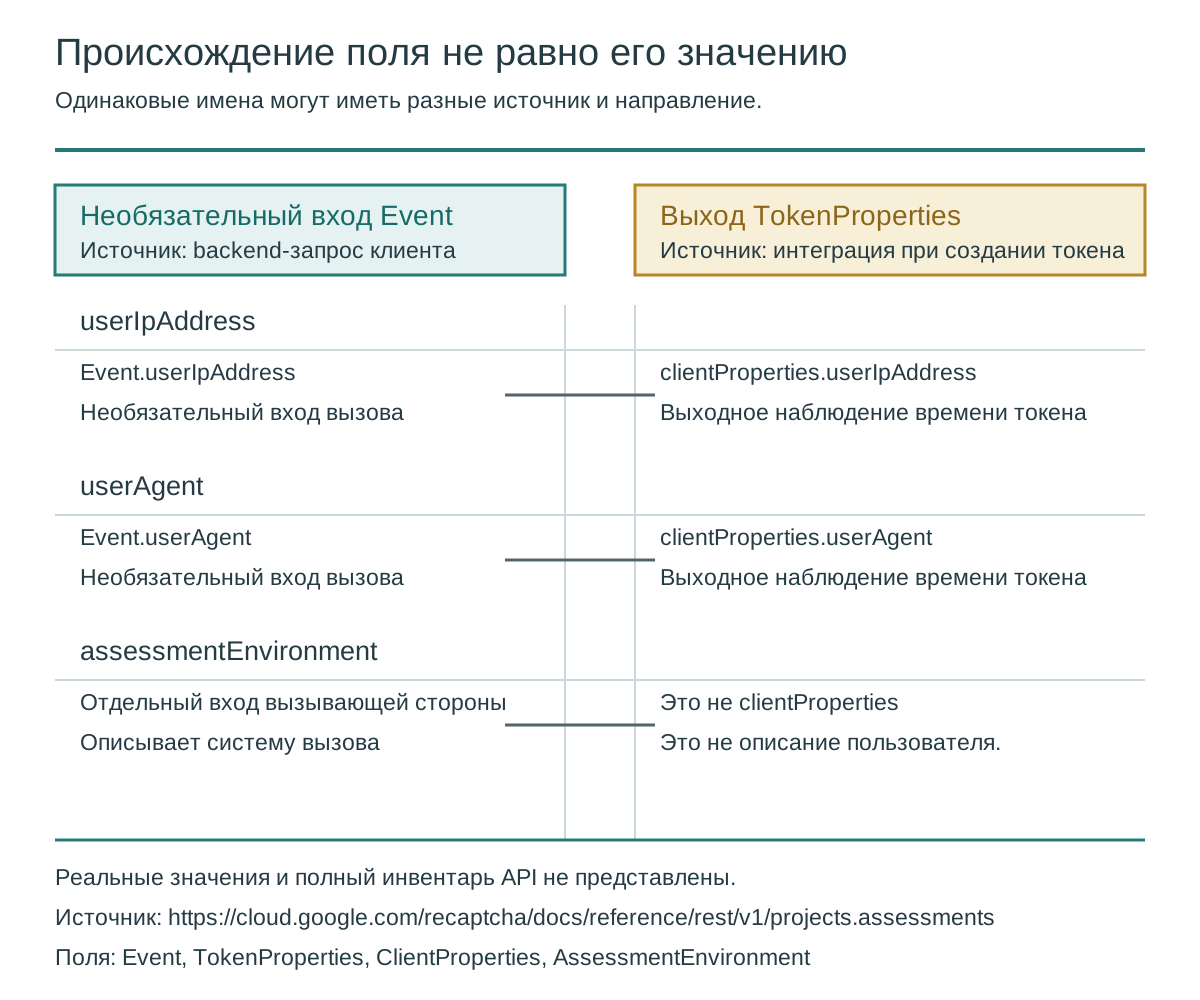
Оценка может содержать два описания связанного контекста запроса, и ни одно из них не обязано быть избыточным свидетельством одного измерения. Сервер клиента получает запрос в одной точке потока приложения, а свойства клиента относятся к созданию токена. Совпадение значений зависит от фактического взаимодействия и инфраструктуры и должно быть установлено, а не предположено. Различие само по себе не доказывает нарушение, а совпадение не доказывает, что значения получены из одного наблюдения. До интерпретации нужно сохранить и происхождение, и время.
| Документированное расположение | Происхождение и условие | Ожидаемое решение по приватности | Источник |
|---|---|---|---|
event.userAgent | Необязательные сведения о запросе, переданные клиентом | Проверить, отправляет ли их сервер и с какой целью | Схема оценки |
event.userIpAddress | Необязательный адрес, связанный с событием и переданный клиентом | Установить доверенный источник сервера и объём отправки | Оценка сайта |
tokenProperties.clientProperties.userAgent | Только выходное наблюдение заголовка при создании токена | Учитывать возвращённые данные независимо от отсутствующих входов | Схема оценки |
tokenProperties.clientProperties.userIpAddress | Только выходной адрес в момент создания токена | Сохранить происхождение во время токена и документированный формат адреса | Схема оценки |
event.ja3, event.ja4, event.headers | Необязательный контекст, переданный клиентом | Проверить фактическую отправку; не называть эти поля чтением API браузера | Схема оценки |
Происхождение HTTP-заголовка особенно важно. Документация сайта определяет вход user-agent как сведения из входящего HTTP-запроса. Передача этой строки не доказывает, что JavaScript прочитал navigator.userAgent. Аналогично, доступный серверу адрес не доказывает возврат адреса API браузера. При выборе входных данных всё ещё важны инфраструктура и доверие к заголовку. Обсуждение пересылаемых адресов в документации указывает на возможный источник, но не устанавливает, какой посредник или адрес заслуживает доверия в каждом развёртывании.
Поля ja3 и ja4 относятся к отпечаткам TLS-клиента, а headers к сведениям HTTP-запроса. Это записи схемы о контексте запроса, а не JavaScript API. Их наличие подтверждает поддерживаемую категорию входных данных, но не доказывает, что их вычислила клиентская интеграция или что клиент их отправил. В проверенном наборе свидетельств нет текущей записи V8 JSONL с атрибуцией провайдеру. Доступные исторические общие строки графики указывают на встраивающую страницу, а не на точку вызова V8 провайдера. Они не поддерживают ни текущий перечень API reCAPTCHA, ни утверждение об отсутствии конкретного чтения браузером.
Условия функций меняют смысл схемы
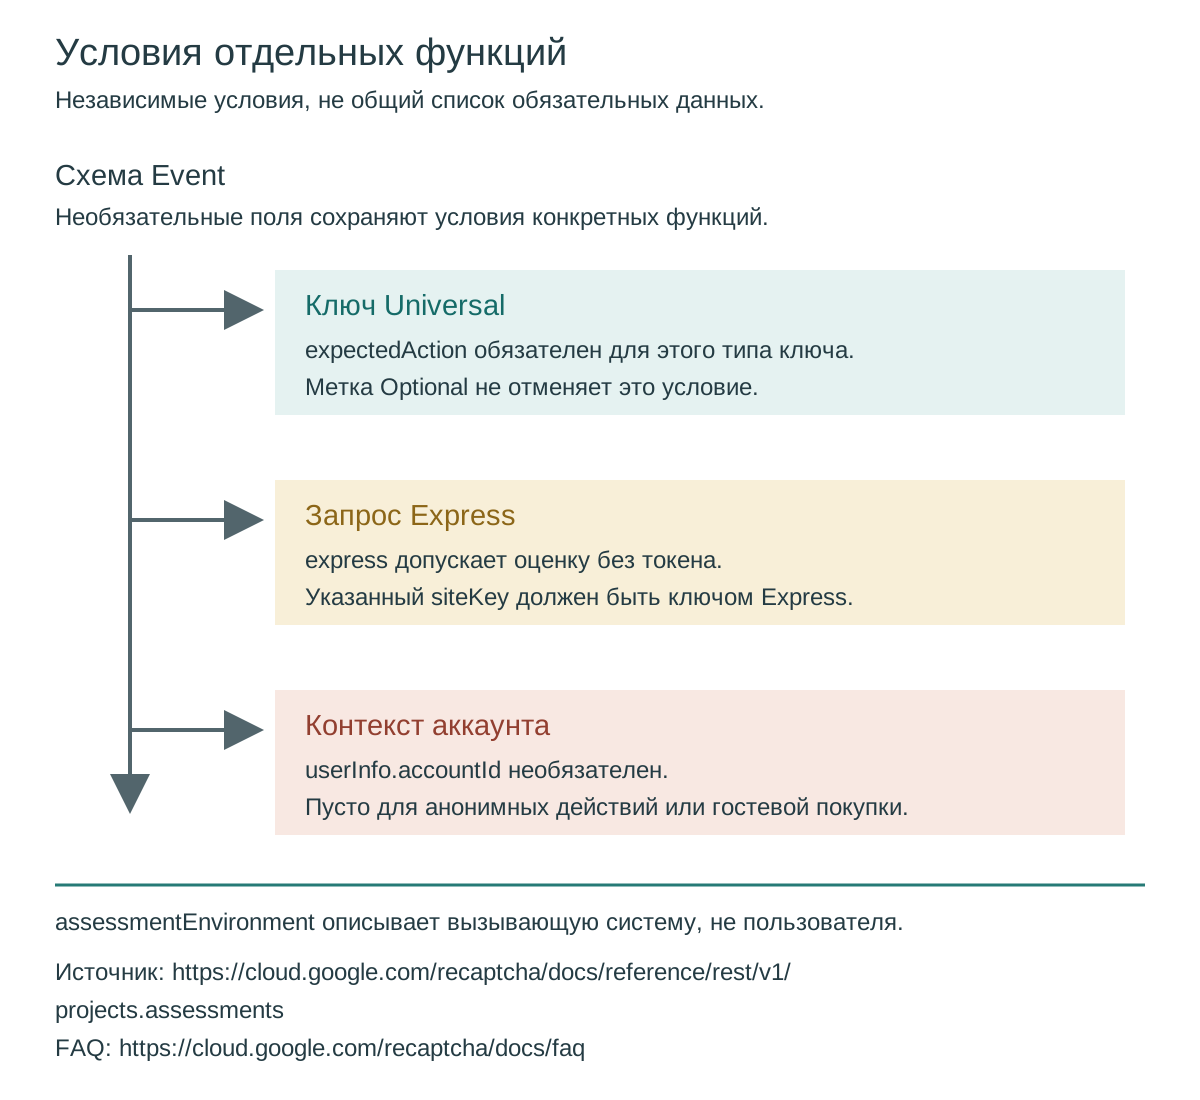
Справочник оценки широко использует Optional, поскольку один ресурс поддерживает разные схемы. Эта метка не является всем контрактом выбранной интеграции. Поле может быть необязательным для ресурса в целом, но обязательным при определённой функции. Доступность поля также не является универсальным разрешением отправлять данные, не связанные с выбранной целью. Описание поля нужно читать вместе с используемым ключом и условиями функции, а не принимать решение по плоскому списку имён.
expectedAction является наглядным примером. Схема помечает его как необязательный, но прямо говорит, что для ключей Universal он обязателен. Он описывает ожидаемое действие события и должен соответствовать действию, переданному при создании токена. В описании приватности следует отличать это объявленное клиентом ожидание от выходного tokenProperties.action, описывающего имя действия, переданное при создании токена. Эти значения связывают оценку с взаимодействием приложения, но не устанавливают личность человека и не заменяют правила авторизации приложения.
Express задаёт другое условие, меняющее путь данных. Флаг express описывает оценку без токена, а его включение требует, чтобы siteKey ссылался на ключ сайта Express. Поэтому отсутствие токена означает конкретную поддерживаемую схему, а не возможность просто убрать токен из любой оценки сайта. Документация оценки сайта описывает отправку токенов для перечисленных интеграций сайтов. Оба утверждения могут быть верными, потому что их условия различаются. Перед решением о применимости наблюдений по токену нужно определить фактическую схему.
У других переключателей тоже есть предварительные условия и последствия. Для wafTokenAssessment нужен указанный токен, созданный ключом с поддержкой WAF. Включение firewallPolicyEvaluation запрашивает оценку конфигурации политики брандмауэра проекта и рекомендуемое действие в ответе. Это выбор функций, а не описание каждой оценки. Их наличие в общей схеме не доказывает, что сайт их включил, получил их результаты или использовал результаты в решении приложения. Свидетельства конфигурации должны сопровождать любое утверждение о развёртывании.
| Условие схемы или функции | Что устанавливает документация | Ожидаемое решение |
|---|---|---|
| Ключ Universal | expectedAction обязателен | Сохранить связь действия в описании данных интеграции |
Включён express | Оценка выполняется без токена и требует ключ Express | Не переносить предположения о токене на этот путь |
Включён wafTokenAssessment | Токен должен существовать и происходить от ключа с поддержкой WAF | Установить настроенную функцию до описания её данных |
transactionData и Fraud Prevention | Контекст транзакции участвует при соответствующих настройках | Отдельно проверить цель транзакции и включённые поля |
assessmentEnvironment | Описывает систему, вызывающую assessments.create | Классифицировать сведения о модуле и версии как окружение вызывающей стороны |
assessmentEnvironment требует особого внимания, поскольку его название может привести к неверной трактовке. Справочник прямо говорит, что он описывает окружение, создающее оценку, а не окружение пользователя. Его поля client и version могут указывать инициирующий модуль и версию модуля. Поэтому идентификатор интеграции в этом объекте не является версией браузера, обнаруженной на устройстве посетителя. Такая ошибка раздувает предполагаемый перечень данных устройства и скрывает эксплуатационные сведения, которые клиент или его интеграция намеренно передаёт.
К условным выходам нужно относиться так же, как к входам. Ресурс описывает результаты защиты аккаунта, когда передан идентификатор аккаунта, оценки транзакций при участии данных транзакции и условия оценки телефонного мошенничества при включённой SMS-защите и обязательных входах. Эти выходы не доказывают универсальное профилирование каждого посетителя. Они описывают связи между функциями, переданным контекстом и возвращёнными оценками. Для принадлежащего владельцу сервиса полезно определить, какие связи действительно применяются, а не считать каждый объект справочника частью одной инвентаризации приватности.
Это влияет и на отрицательные свидетельства. Отсутствие поля может означать неиспользуемую функцию, невыполненное условие или ответ, который просто его не содержит. Его отсутствие не должно автоматически превращаться в утверждение обо всей внутренней обработке. И наоборот, документированную необязательную функцию нельзя приписывать сайту без свидетельств развёртывания. Справочник задаёт условную семантику, а приложение задаёт фактическую конфигурацию и отправленный запрос. Осторожное объединение этих источников даёт более узкое, но защищаемое описание реально используемого сервиса.
Роли Customer Data изменились, но cookie не исчезла
Актуальный FAQ Cloud датирует изменение роли Customer Data 2 апреля 2026 года. В нём сказано, что клиенты являются единственным контролёром Customer Data, а Google обрабатывает эти данные в соответствии с Google Cloud Terms of Service и Cloud Data Processing Addendum. Важны названная категория данных, отношения по сервису и соглашения. Это не утверждение о том, что у каждого продукта Google или каждой операции обработки одинаковое распределение ролей, и не независимый аудит конкретного развёртывания.
FAQ описывает прежние отношения так: клиенты уже контролировали данные конечных пользователей, а Google сохранял позицию независимого контролёра в отношении предоставления сервиса. Описание изменения говорит, что Google перестаёт определять цели и способы обработки Customer Data в роли обработчика. Это объяснение относится к ответственности за определённую обработку. Оно не означает, что клиентская интеграция перестала работать, существующие сведения исчезли или обязанности клиента начались только в день изменения.
Изменения значка и раскрытия следуют из этого объяснения ролей. FAQ говорит, что ссылки на Privacy Policy и Terms of Use Google удаляются из значка начиная с 2 апреля 2026 года, и рекомендует клиентам удалить эти ссылки со своих сайтов для точного представления. Также сказано, что клиентам следует пересмотреть раскрытия для конечных пользователей, включив безопасность, предотвращение мошенничества и злоупотреблений. Поэтому удаление устаревшей ссылки не равнозначно удалению объяснения обработки на сайте. Уведомление клиента всё ещё должно описывать фактически применимые отношения.
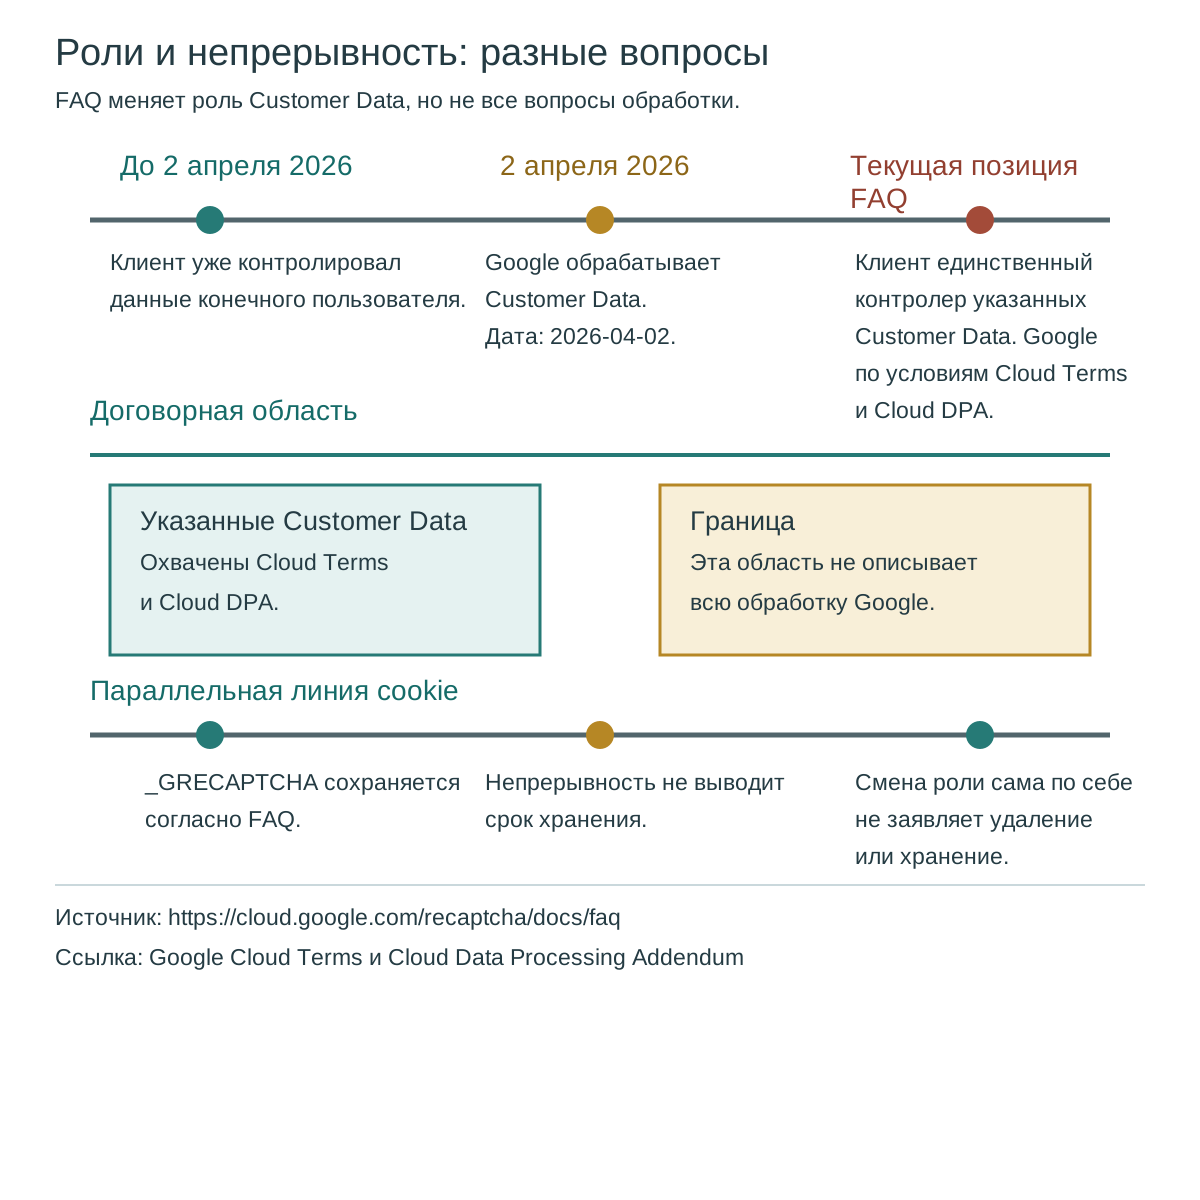
Непрерывность cookie подтверждена явно. FAQ говорит, что необходимая cookie _GRECAPTCHA устанавливается, когда сервис выполняется для анализа риска. В обсуждении изменения роли сказано, что cookie reCAPTCHA не затрагивается. Другое распределение ролей не устраняет хранение в браузере. FAQ также обсуждает использование www.recaptcha.net вместо www.google.com, когда желательно избежать других cookie этого домена. Различие доменов нельзя переписывать как утверждение, что необходимая cookie сервиса или вся обработка провайдера исчезает.
Ограничение цели конкретнее широкого утверждения, будто данные используются только для одного мгновенного вердикта. FAQ обещает обрабатывать Customer Data только в объёме, необходимом для предоставления и поддержки сервиса, а также для сохранения эффективности его возможностей безопасности, обнаружения угроз, защиты и реагирования на меняющиеся угрозы. Это связано с условиями конкретного сервиса и дополнением по обработке. В объяснении приватности нужно сохранить заявленные цели, не сводя их только к проверке токена и не расширяя их до неподтверждённых применений.
Из этих фрагментов не следует срок хранения. Роль обработчика, необходимая cookie и краткоживущий токен отвечают на разные вопросы. Ни один из них не даёт общего срока хранения записей провайдера, журналов клиента или последующего удаления. FAQ направляет вопросы о данных сессии и мерах защиты к дополнению по обработке и условиям конкретного сервиса. Эти ссылки показывают, где нужно проверять применимые обязательства, но не доказывают удаление отдельной записи. Срок хранения и фактическое удаление остаются отдельными вопросами, требующими соответствующих условий и эксплуатационных свидетельств.
FAQ также содержит заявление поставщика о его обязательствах по GDPR через дополнение Cloud по обработке. Это утверждение должно оставаться приписанным Google и его определённым обязательствам. Оно само по себе не устанавливает, что уведомление конкретного сайта, его конфигурация, правовое основание или обработка запросов пользователей соответствуют требованиям. Проверка политики приватности при выпуске продукта объясняет более широкую задачу согласования заявлений продукта с подтверждающими источниками. Для этого сервиса решение конкретно: хранить роли Customer Data, заявленные цели, поведение cookie и неподтверждённые результаты хранения в разных частях объяснения.
Контекст аккаунта и транзакции не является перечнем данных устройства
Схема оценки включает необязательные объекты userInfo и transactionData, поскольку сервис поддерживает функции аккаунта и платежей. Эти объекты описывают контекст приложения, а не универсальный список свойств, автоматически читаемых из каждого браузера. Клиент может независимо хранить сведения в системе аккаунтов или процессе оформления заказа. Если он отправляет такой контекст для оценки, значение приватности связано с дополнительным путём данных и целью, а не с переименованием каждого поля в отпечаток устройства.
UserInfo.accountId является необязательным. Его описание относится к запросам вошедших пользователей и к запросам входа или регистрации и указывает оставлять поле пустым для действий без входа или гостевого оформления заказа. createAccountTime аналогично описывает время создания связанного аккаунта и должно оставаться пустым, когда текущему пользователю аккаунт не соответствует, включая указанные гостевые случаи. Эти указания поддерживают конкретное решение по минимизации: не создавать постоянный контекст аккаунта для анонимной операции только ради заполнения доступных полей схемы.
Важно также различать идентификатор аккаунта и другие идентификаторы. userInfo.userIds может содержать идентификаторы вроде адреса электронной почты, номера телефона или имени пользователя в документированной структуре. Поддержка идентификатора, связанного с гостем, в другой части схемы не отменяет конкретное указание оставить accountId пустым при гостевом оформлении. Необязательный список также не требует отправлять каждый идентификатор, уже известный бизнесу. Для каждой категории нужны соответствующая цель функции и точное описание источника.
Старое поле hashedAccountId явно помечено как устаревшее, а справочник направляет вызывающие стороны к идентификатору аккаунта в userInfo. Его историческое наличие не должно превращаться в новую рекомендацию добавлять хешированную личность в каждый запрос. Хешированный идентификатор всё ещё может обеспечивать устойчивую связь внутри системы; слово «хешированный» само по себе не доказывает анонимность и не отменяет необходимость объяснить связывание. Текущее проектное решение должно следовать поддерживаемому полю и применимым условиям аккаунта, а не воспроизводить устаревший пример как общий совет по приватности.
Данные транзакции расширяют контекст в другом направлении. Схема описывает способ оплаты, валюту, стоимость транзакции, сведения о доставке и платёжном адресе, купленные позиции, сведения о платёжной стороне и детали ответа шлюза. Эти поля могут раскрывать характеристики коммерческого взаимодействия, а не возможности браузера. FAQ отдельно говорит, что установка сервиса на странице транзакции предусматривает проверку некоторых сигналов транзакции, а более полные данные транзакции можно передать через интеграцию, связанную с предотвращением мошенничества. Это не доказывает, что каждый сайт отправляет весь объект транзакции.
Настройки функций определяют итоговую оценку. Справочник связывает transactionData с Fraud Prevention и описывает взаимодействие fraudPrevention с конфигурацией Cloud этой функции. Значит, включение данных, активация функции и возвращённая оценка являются связанными, но разными фактами. Запрос может быть спроектирован для одной цели, а другое развёртывание может включать дополнительные функции. Поэтому правдивая инвентаризация указывает фактическую связь развёртывания, а не считает все возможные выходы транзакции присутствующими на каждой платёжной странице.
Некоторые описания транзакций содержат точные различия, которые важно сохранить. cardLastFour описывает последние четыре цифры, а не полный номер платёжной карты. Коды ответа проверки шлюза описывают результаты обработки платежа, а не просьбу отправить исходный секрет проверки. transactionId является пользовательским идентификатором для ссылки на транзакцию; согласно справочнику, повторные попытки одной транзакции используют тот же идентификатор. Это контекстные категории с разными последствиями для связывания и чувствительности. Объединение их под общим названием «технический сигнал» скрыло бы сведения, которыми владелец сайта намеренно делится.
Для гипотетического принадлежащего владельцу гостевого оформления ожидаемым решением может быть оставить поля аккаунта пустыми, включить только контекст транзакции, необходимый выбранной функции, и не дублировать лишние идентификаторы. Это сценарий проектирования, а не выполненная оценка и не гарантия достаточности конкретной конфигурации. Владелец серверной части может установить фактические категории отправки, не раскрывая значения клиентов, а ответственный за приватность определяет, как описать их цели и получателей. Минимизация принадлежит границе построения запроса; её нельзя передать настройке браузера после того, как приложение уже предоставило данные.
Контроли браузера заканчиваются до серверных и договорных решений
В обзоре отпечатка браузера BotBrowser документированы управления поверхностями, доступными браузеру, на основе профиля, включая свойства Navigator, графику, аудио, шрифты, размеры экрана и время. В нём описана нативная работа браузера, а не внедрение JavaScript страницы. Это поддерживает утверждение о возможностях продукта и документированной конфигурации браузера. Но это не устанавливает, какие из этих поверхностей читает текущий код reCAPTCHA, меняет ли выбранная конфигурация решение провайдера или одинаков ли каждый результат отрисовки в разных окружениях.
Изменение свойства на уровне страницы действует в окружении JavaScript и в путях, которые с ним действительно сталкиваются. Само наличие такого изменения не устанавливает состояние каждого другого контекста выполнения или нативной операции. У нативных контролей браузера есть собственная документированная конфигурация и границы поддержки, а не одна замена свойства на странице. Полезно сравнивать место действия и поддерживаемые возможности, а не составлять рейтинг эффективности против стороннего сервиса. Ни одно из расположений не доказывает ненаблюдаемый вызов провайдера.
Ограничение локальных свидетельств решающее для утверждений о конкретном провайдере. Текущие вызовы провайдера не подтверждены исходным журналом V8 JSONL из проверенных материалов. Исторические общие строки Canvas и WebGL используют место выполнения встраивающей страницы и не дают атрибуции точки вызова провайдера. Требования к проверке мониторинга могут описывать, как следует проверять успешное наблюдение, но не доказывают, что такая запись была получена. Из этих материалов не следует текущий перечень API браузера, и новая запись не устанавливает его. Общие знания о поверхности браузера не могут заполнить этот пробел атрибуции.
Для разных утверждений нужны разные свидетельства. Атрибутируемое событие браузера может установить чтение интерфейса в заданной фазе. Обезличенная серверная отправка может установить передачу данных клиентом. Ответ оценки может установить возвращённые свойства токена. Соглашение по обработке может установить заявленные обязанности, а для фактического хранения или удаления нужен эксплуатационный аудит. Переход от одного утверждения к другому требует новых свидетельств, а не только более подробного описания одного артефакта. Поле ответа может быть хорошо документировано, не раскрывая своего исходного выполнения в браузере.
| Вопрос о приватности | Подходящее свидетельство и владелец | Ожидаемое решение |
|---|---|---|
| Читал ли код провайдера интерфейс браузера? | Текущее атрибутируемое событие выполнения из разрешённого наблюдения | Оставить утверждение нерешённым без атрибуции источника |
| Отправил ли клиент контекст аккаунта или запроса? | Обезличенное построение и свидетельство отправки от владельца серверной части | Убрать ненужные поля на этой границе |
| Что вернула оценка? | Ограниченное свидетельство ответа, истолкованное по справочнику REST | Разделять контекст клиента и выходные свойства |
| Какие цели Customer Data применяются? | Применимые условия и объяснение приватности от договорного владельца | Сохранить уточнённые отношения сервиса из FAQ |
| Была ли запись удалена? | Применимое обязательство и эксплуатационное свидетельство от хранителя | Не заменять это истечением токена или журналами браузера |
Контроли браузера не могут удалить сведения, которыми сервер клиента уже располагает и которые он решил отправить. Изменение видимого странице свойства не редактирует userInfo, не подавляет серверный объект transactionData и не переписывает журнал приложения. Изменение профиля браузера также не меняет соглашение об обработке Cloud и не удаляет записи, сохранённые другой стороной. Сетевые наблюдения тоже относятся к отдельным отношениям. Поэтому документированная настройка поверхности браузера не является обещанием анонимной работы, универсального принятия или контроля над информацией каждого получателя.
Принадлежащая владельцу интеграция может сделать эти границы проверяемыми без сбора частных значений. Нужно определить фактически отправляемые категории, фактически используемые категории результата, включённые условия функций и ответственное договорное отношение. Когда свидетельства отсутствуют, следует сохранить конкретный нерешённый вопрос, а не заполнять воображаемый перечень устройства. Так получается объяснение reCAPTCHA, в котором отдельно отвечают за наблюдения клиентского токена, добавления клиента и обязанности по Customer Data. Следующее полезное изменение принадлежит компоненту, владеющему данными: конфигурации браузера, построению серверного запроса или объяснению обработки на сайте.
Частые вопросы
Означает ли отсутствие Event.userIpAddress, что reCAPTCHA не может наблюдать адрес?
Нет. Это необязательное входное поле клиента. В REST-справочнике отдельно документировано выходное clientProperties.userIpAddress в момент создания токена. Отсутствие одного поля отправки не доказывает отсутствия собственных сетевых наблюдений провайдера или наблюдений во время токена.
Доказывает ли clientProperties.userAgent чтение JavaScript Navigator?
Нет. Справочник описывает строку заголовка User-Agent, замеченную во время создания токена. Этот результат не указывает точку вызова JavaScript и не устанавливает текущий перечень API браузера. Происхождение заголовка и выполнение интерфейса браузера являются разными утверждениями.
Убрало ли изменение роли 2 апреля 2026 года cookie?
Нет. В актуальном FAQ прямо сказано, что cookie не затрагивается. Объяснение контролёра и обработчика Customer Data относится к названному сервису и условиям Cloud; это не утверждение о прекращении хранения в браузере или обработки.
Подходит ли каждое необязательное поле оценки каждому посетителю?
Нет. Условия функций и инструкции для отдельных полей всё ещё применяются. Universal требует expectedAction, оценки Express без токена требуют ключ Express, а для полей аккаунта есть указания оставлять их пустыми в определённых анонимных или гостевых действиях.
Может ли истечение токена установить срок удаления у провайдера?
Нет. Документированный срок токена в две минуты относится к использованию токена для оценки. Он не устанавливает, как долго хранятся записи провайдера, отправки клиента или журналы приложения, и не доказывает удаление конкретной записи.
Источники
- Google Cloud: FAQ по reCAPTCHA и Fraud Defense
- Google Cloud: REST-ресурс projects.assessments
- Google Cloud: создание оценок для сайтов
- BotBrowser: обзор отпечатка браузера
Практический вывод
Перед решением о том, что может изменить контроль браузера, сопоставьте сведения reCAPTCHA по происхождению. Разделяйте переданные клиентом поля Event и свойства clientProperties во время токена, применяйте условия выбранной функции и используйте актуальные условия Customer Data для обязанностей по обработке. Доступные свидетельства не устанавливают текущий перечень API браузера с атрибуцией провайдеру или результат удаления. Для принадлежащей владельцу интеграции проверьте фактические категории отправки, уберите ненужный контекст аккаунта и запроса и согласуйте объяснение сайта с используемыми отношениями сервиса.
Эта статья входит в руководство: Что такое отпечаток браузера?
Похожие статьи
reCAPTCHA v3 и v2: обязанности владельца сайта
СравнениеПроверка политики конфиденциальности браузера перед выпуском продукта
ОтпечаткиПриватность hCaptcha: сигналы и границы доказательств
ОтпечаткиFunCaptcha: сигналы, сеансы и приватность
ОтпечаткиAkamai Bot Manager: данные сенсора и приватность
ОтпечаткиГруппы сигналов PerimeterX и конфиденциальность
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.