Botright: alcance de automatización y privacidad
Qué configura Botright alrededor de Playwright, qué estado pertenece al cliente o al navegador y cómo interpretar sus límites desde fuentes públicas.
BotBrowser Team
Quieres la documentación estructurada de Huella digital?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
Botright es un paquete Python construido alrededor de Playwright y un navegador Chromium instalado. Puede seleccionar un ejecutable, combinar ajustes de inicio, envolver operaciones de contexto y añadir solicitudes y almacenamiento de respuestas propios. Su alcance supera el de un auxiliar de página, pero el paquete no constituye el motor del navegador. La cuestión práctica es qué componente controla una configuración modificada, una respuesta conservada o una conexión inesperada.
BotBrowser documenta controles del motor basados en perfiles y la interfaz --bot-script, que no requiere un framework externo. Esas capacidades cubren configuración del navegador e inicialización de automatización. BotBrowser no determina las decisiones de acceso de una aplicación ni elimina información ya retenida por ella, por un proxy u otro servicio.
TL;DR
- La implementación examinada selecciona un navegador instalado y entrega ajustes al lanzador de contextos persistentes de Playwright. Paquete, controlador, ejecutable y directorio del perfil siguen siendo entradas distintas.
- La inicialización puede preparar dependencias y consultar IP y geografía antes de abrir una página. Los registros del navegador no describen todo el flujo de datos del cliente.
- La reutilización opcional emplea un almacén del cliente indexado por URL. Separar contextos no describe por sí mismo la propiedad de ese almacén Python.
- Algunos valores predeterminados documentados difieren del código fijado. Importan la versión instalada y las opciones efectivas, no una suposición ni una puntuación de detección.
Contenido
- Un wrapper puede configurar un navegador real
- El inicio tiene su propio flujo de datos
- Un contexto persistente puede usar un directorio temporal
- Las respuestas tienen otra frontera de almacenamiento
- Las descripciones de configuración pueden discrepar
- Cada fallo necesita su ámbito responsable
- Conclusión práctica
Un wrapper puede configurar un navegador real
El repositorio público de Botright describe una interfaz Python basada en Playwright. La lectura corresponde a la revisión 2b275e27, no a cualquier distribución futura. La búsqueda del navegador intenta primero Chromium, después Chrome y finalmente otra instalación elegible. Si no encuentra una opción basada en Chromium, produce un error de entorno. Por tanto, depende de un ejecutable externo al wrapper Python.
Decir «solo un wrapper» resulta incompleto. Puede transmitir argumentos de inicio, configurar contextos, interceptar solicitudes o seleccionar otro ejecutable. Esas acciones pueden modificar comportamientos mediante interfaces implementadas por el navegador. No demuestran que el paquete incorpore otro renderizador ni que todos los ejecutables encontrados admitan todas sus opciones. La petición de configuración y su implementación son hechos separados.
El lanzador de contexto llama a launch_persistent_context con executable_path, un directorio de perfil y argumentos preparados. Después envuelve el contexto devuelto en su propio objeto. El resultado combina estado gestionado por el navegador y comportamiento gestionado por Python. Llamar browser a una variable no elimina esa división.
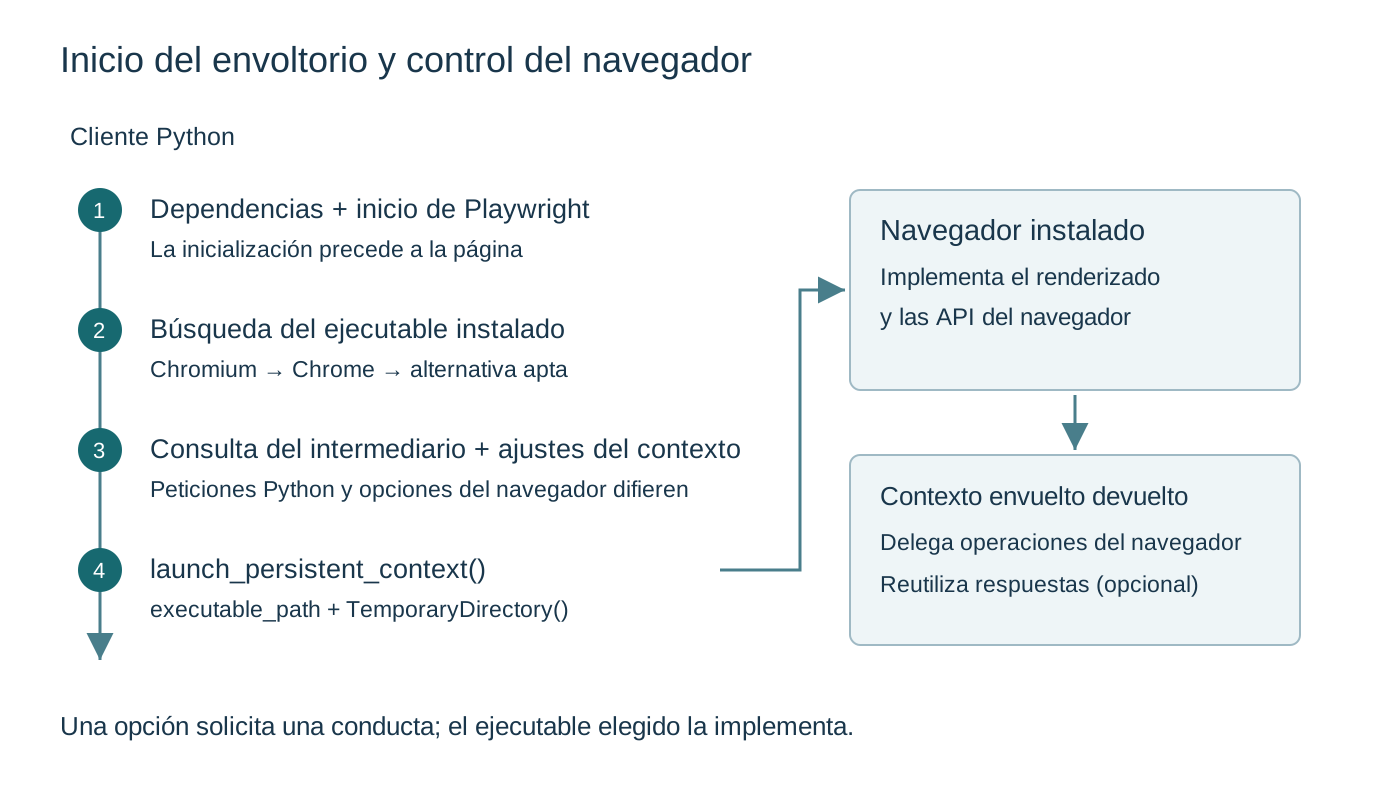
La comparación de parches Rebrowser distingue paquete y ejecutable mediante una comparación local controlada. Botright añade otra pregunta: qué operaciones introducen inicialización, gestor del proxy y caché alrededor del contexto. El concepto de capas se reutiliza; los resultados de renderizado medidos con otro paquete no se transfieren a Botright.
La selección del navegador también afecta a la reproducción. El mismo código puede descubrir otro ejecutable en un equipo con instalaciones diferentes. La versión del paquete identifica Python; ruta y versión del navegador identifican el proceso que implementa las API web. Escribir solamente Botright omite una entrada relevante. Una diferencia entre equipos tampoco demuestra que se ignoró una opción: pueden variar el ejecutable y las interfaces admitidas.
Los flags presentes en el código prueban una configuración solicitada, no un resultado observado por la página. Un navegador puede cambiar opciones entre versiones o dejarlas sin efecto. Aquí no se ejecutó el navegador ni se recogió V8. La afirmación justificada describe la solicitud de configuración; su resultado necesita una observación con el alcance correspondiente.
La visión general de BotBrowser sitúa sus controles admitidos en motor y perfiles. Es otra ubicación declarada, no una demostración de necesidad para cualquier tarea. Navegar y comprobar una página plantea requisitos distintos de estudiar superficies de renderizado nativas. La elección debe seguir la capacidad requerida y su evidencia.
El inicio tiene su propio flujo de datos
El panel de red de una página empieza demasiado tarde para describir todo lo que hace Python. En el inicializador fijado, la preparación de dependencias precede al inicio del backend. También aparecen búsqueda del navegador y limpieza de directorios temporales. Construir el cliente no consiste únicamente en asignar una variable. Son operaciones leídas en código, no ejecutadas durante esta investigación.
Los efectos del inicio necesitan inventario propio. Un instalador puede tener destinatarios y permisos distintos de una página. La llamada confirma que se solicita preparación; no determina qué archivos o transferencias producirá cada versión instalada de la dependencia. Eso pertenece a la dependencia y al entorno. No permite inventar hosts contactados ni ignorar la actividad porque todavía no se navegó.
El gestor del proxy construye un cliente HTTPX directo y, si se proporciona un proxy, otro configurado para usarlo. La consulta de IP de salida utiliza el cliente entregado a la comprobación. La consulta geográfica posterior utiliza el cliente directo e incorpora la IP devuelta. Son dos propósitos de conexión con rutas diferentes.
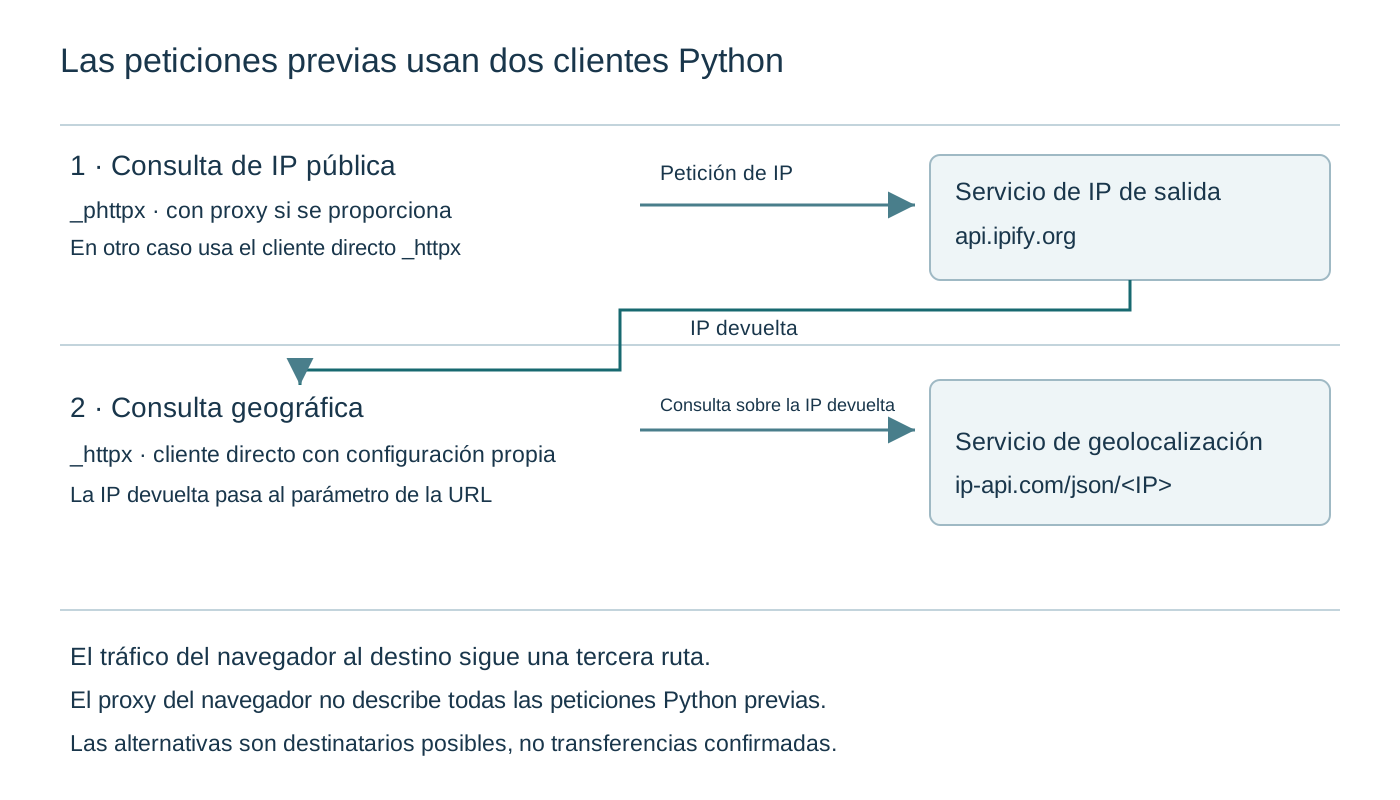
Con un proxy configurado, el servicio geográfico puede recibir una consulta sobre la salida del proxy mediante una conexión de la ruta directa del cliente. Es una exposición deducida del código que debe evaluarse, no una afirmación de que la página destino recibe ambas direcciones. El proveedor de consulta y la aplicación destino son partes distintas. Saber qué alternativa respondió exige registros de una ejecución real.
Los dos bucles tienen condiciones de parada distintas. El de IP avanza tras una excepción capturada, pero se detiene cuando ip_request.json().get("ip") termina sin lanzar una excepción; no comprueba antes que el valor IP sea utilizable. El geográfico exige además un país con valor verdadero antes de detenerse. La lista de candidatos no demuestra cuáles recibieron solicitudes en una ejecución. Contar URLs del código no equivale a medir transferencias.
Los constructores HTTPX desactivan la verificación de certificados y una alternativa geográfica usa HTTP. Eso requiere revisar el transporte del cliente antes de manejar datos operativos sensibles. El alcance son esos clientes Python; no demuestra la configuración TLS del navegador ni de cada dependencia. Equiparar ambos repetiría el error de atribución entre componentes.
La visión de configuración de proxies separa rutas del navegador y decisiones relacionadas. Aquí aparece otra consecuencia: configurar su proxy no prueba que todas las solicitudes preliminares Python lo utilicen. Hay que identificar proceso, propósito y destinatario. Obtener una IP de salida responde una pregunta mucho más estrecha que «todo sigue una ruta».
Un contexto persistente puede usar un directorio temporal
El lanzador persistente de Playwright recibe un directorio de datos. En la construcción fijada, procede de TemporaryDirectory con un prefijo Botright. El cliente conserva el objeto para limpiarlo. Persistente denomina una interfaz y su ubicación de almacenamiento; no promete reutilizar un perfil entre vidas de clientes separados.
Un inicio de sesión puede desaparecer al finalizar un trabajo aunque durante él se utilizara un contexto respaldado por directorio. La limpieza está prevista al cerrar el cliente. Mantener estado durante el contexto no equivale a seleccionar un perfil duradero. Una arquitectura que requiere continuidad de cuentas necesita una política explícita, no una deducción del nombre del lanzador.
La limpieza cierra objetos de navegador registrados, detiene el backend e intenta limpiar directorios temporales. Varias excepciones se capturan. Esto describe una intención, sin garantizar eliminación bajo cualquier interrupción, permiso o condición del sistema. Un proceso terminado inesperadamente o archivos abiertos requieren observaciones propias. Aquí no se midió el borrado del disco.
El inicio también busca directorios temporales con el prefijo del paquete y elimina los coincidentes. En un host compartido, una convención de nombres selecciona candidatos para limpieza. La lectura estática no demuestra interferencia entre trabajos, pero impide asumir que otro cliente carece de relación con datos anteriores. La concurrencia debe contemplar inicio y cierre.
La documentación del proyecto declara que la API no es segura entre hilos y propone un cliente por hilo. Es una indicación de uso de API, no una prueba de aislamiento de todos los recursos o de la limpieza de directorios por hilo. La partición del cliente y la retención de recursos responden preguntas distintas.
El artículo del ciclo de vida Rebrowser describe perfiles reutilizables y ejecuciones cloud declarados por ese servicio. Aquí se entrega un directorio local temporal a otra interfaz. Compartir vocabulario no establece el mismo contrato de conservación. Migrar requiere decidir de nuevo la vida del estado.
BotBrowser documenta en Bot Script otro límite: la inicialización del proceso se ejecuta una vez y no se hereda automáticamente al crear contextos. Cada contexto que necesite una debe recibirla explícitamente. No es una declaración sobre Botright; demuestra que configuración inicial, creación de contexto y almacenamiento tienen vidas propias.
Los permisos no son historial de consentimiento
La operación de nuevo navegador solicita permisos de notificaciones y geolocalización antes de registrar el contexto para cierre. La configuración inicial también recibe ubicación derivada del gestor del proxy. Esto conecta una consulta preliminar con una solicitud de configuración. No prueba presencia física ni aceptación personal de una ventana de permisos.
Una prueba autorizada puede configurar permisos para ejercitar una rama de la aplicación. Ese estado debe distinguirse del consentimiento de una persona. Un valor de ubicación no revela por sí mismo la intención interna del ensayo. El permiso configurado tampoco autoriza reutilizar cuentas o consultar servicios ajenos.
El código confirma las llamadas, no los orígenes visitados, el éxito de una API ni los datos guardados por el destino. Se pueden registrar categorías y origen de la ubicación sin conservar coordenadas personales. Los datos de prueba deben seguir el requisito de la aplicación propia. Permiso, consulta geográfica, consentimiento y registro del proveedor son cuatro hechos diferentes.
Las respuestas tienen otra frontera de almacenamiento
El inicializador crea un diccionario Python del cliente. Cada contexto recibe ese mismo objeto. El interceptor de respuestas, si se habilita la función, consulta por URL: obtiene y guarda una respuesta ausente, o utiliza una existente para satisfacer la ruta. Los demás tipos continúan.
Los tipos seleccionados son document, stylesheet, image, media, font y manifest. Esta reutilización pertenece al wrapper, separada de la caché HTTP y cookies del navegador. Cambiar el directorio de perfil no explica la vida del diccionario. Limpiar la caché del navegador tampoco demuestra el contenido de este almacén independiente.
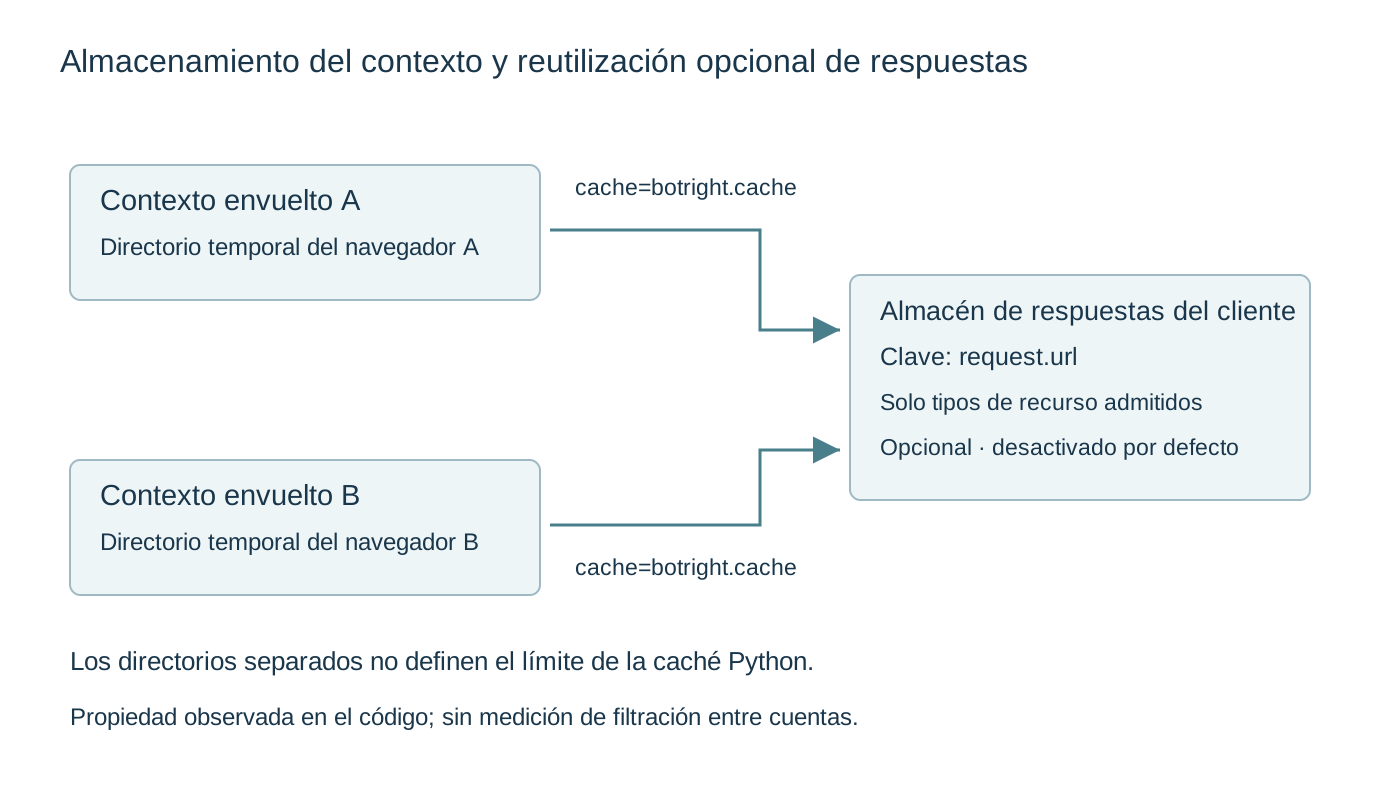
En una aplicación propia, la misma URL puede devolver contenido autorizado diferente por sesión. La clave inspeccionada no incorpora cookies, autorización ni identificador del contexto. La pregunta estática es si corresponde reutilizar esa respuesta en la siguiente solicitud bajo las condiciones reales de la función. No es una filtración entre cuentas demostrada: no se ejecutó un ensayo con dos sesiones y existen dependencias del entorno.
El requisito de aislamiento debe cubrir el almacén del wrapper además del navegador. Un diagrama de dos contextos que omita un diccionario compartido no representa todas las dependencias. Identificarlo ayuda a seleccionar pruebas de la aplicación propia manteniendo hipótesis e incidentes observados separados.
Una página puede mostrar un recurso satisfecho desde una respuesta guardada sin un nuevo intercambio con el destino. Los tipos no seleccionados siguen otra rama. Por tanto, solicitud del navegador, satisfacción de ruta y petición recibida por el servidor pueden tener cantidades y tiempos diferentes sin contradicción.
El bloqueo opcional de imágenes también intercepta extensiones y tipos de recurso. Puede cambiar integridad visual, carga diferida y capturas. Una imagen ausente no demuestra rechazo del servidor. Antes de atribuir el cambio al motor, importa saber si el wrapper bloqueó intencionalmente el recurso.
Ambas funciones están desactivadas por defecto en el inicializador leído. La interpretación se aplica cuando están habilitadas, no a todas las ejecuciones. Las opciones efectivas son evidencia necesaria. La disponibilidad de una característica no equivale a su activación permanente.
Decisiones de privacidad para datos del wrapper
Cuerpos de respuesta, credenciales y diagnósticos cumplen propósitos diferentes. Una aplicación puede necesitar una referencia de ruta sin conservar el documento completo, o reproducir una imagen ausente sin guardar una página autenticada. El perfil no es el único lugar donde quedan datos operativos.
Una tabla de responsables puede separar estado del contexto y directorio, respuestas opcionales del cliente, destinatarios de consultas y registros del servidor de cuentas. Cada fila necesita propósito, retención y operador autorizado. Es una interpretación de arquitectura, no una afirmación de que el paquete ya implemente esa política completa.
Las descripciones de configuración pueden discrepar
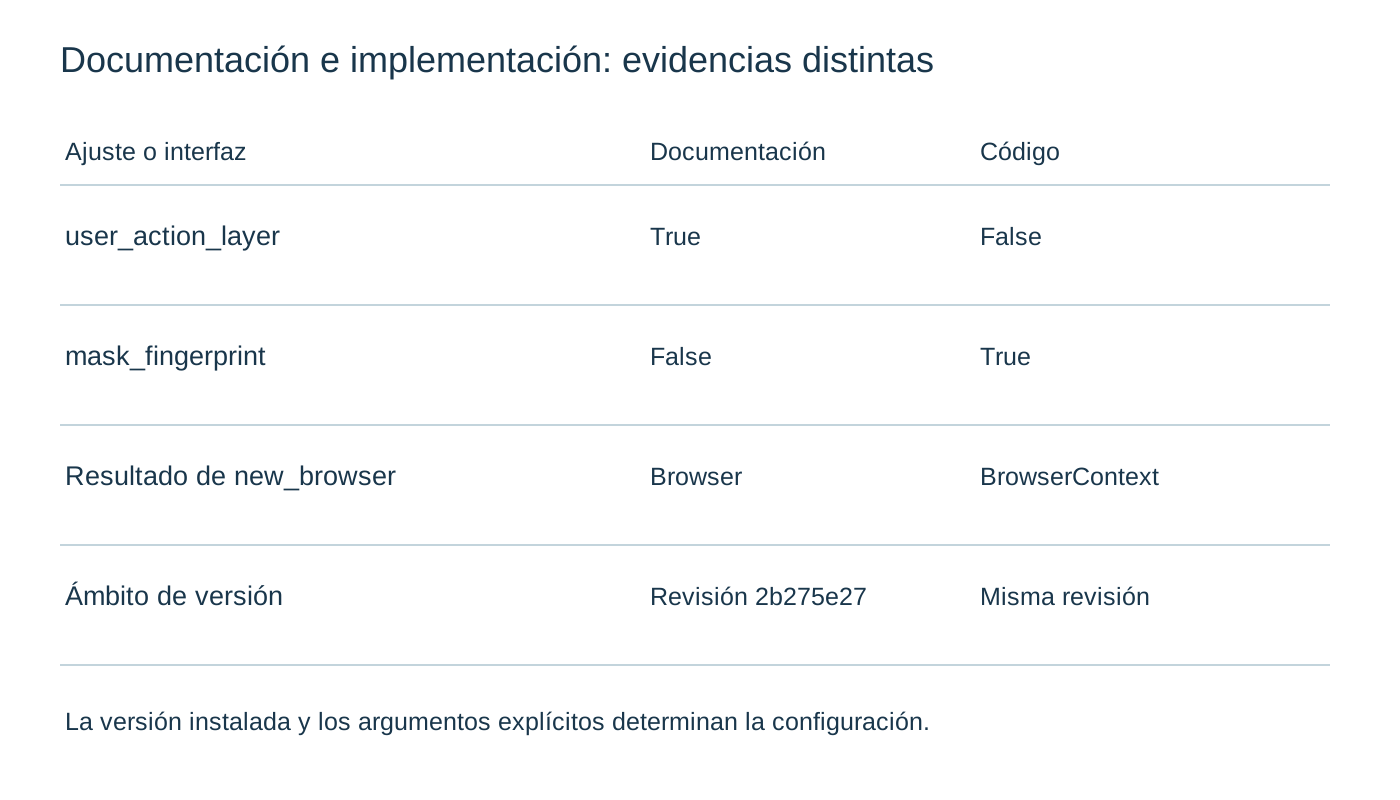
La tabla de opciones declara la capa de acciones activa por defecto; la firma fija False. Declara el ajuste de huella desactivado; el inicializador asíncrono utiliza True. Son diferencias de una misma revisión, no prueba de los valores de cualquier distribución instalada.
El código distingue una firma para asistencia del editor y el método asíncrono que asigna valores. En estos parámetros coinciden entre sí, pero el camino efectivo sigue siendo importante. La documentación explica intención; código instalado y argumentos explícitos responden una pregunta más específica.
| Pregunta | Documentación fijada | Implementación fijada | Consecuencia |
|---|---|---|---|
| Capa de acciones | True | False | Hace falta el ajuste efectivo para interpretar la interfaz. |
| Configuración de huella | False | True | Omitir un argumento no confirma el valor de la tabla. |
| Resultado nuevo navegador | Tipo browser | BrowserContext envuelto | El nombre no demuestra aislamiento de proceso o datos. |
| Protocolos del proxy | HTTP(S) declarado | Normalización Python a HTTP | No se infiere SOCKS de la API general de Playwright. |
La tabla pertenece a 2b275e27. Una versión posterior puede cambiar valores y comportamiento. Hay que distinguir argumento de aplicación, valor documentado y asignación instalada; reducirlos a «el valor por defecto» dificulta explicar actualizaciones.
Los argumentos del llamador se combinan después de los ajustes preparados en los diccionarios inspeccionados. Eso establece precedencia local de claves, no aceptación de cualquier argumento ni reconciliación automática con los flags separados. La configuración solicitada es útil; un comportamiento web discutido necesita observación propia.
El backend modificado opcional añade límites: ciertas integraciones de consola y callbacks del contexto producen explícitamente operación no admitida cuando ese modo está activo; fuera de él se delegan al método original. La condición no debe convertirse en una afirmación sobre todos los usos de Playwright o falta de capacidad del motor.
Una revisión identifica el código leído. PyPI puede entregar otro código, dependencias o metadatos. Antes de aplicar un hallazgo al entorno hay que comprobar lo instalado. Aquí no se instalaron dependencias y el repositorio no representa un lockfile verificado.
Los requisitos no son un registro del entorno
La configuración de distribución indica playwright>=1.40.0, mientras requirements fija playwright==1.42.0. Son entradas distintas. Instalar el paquete no demuestra reproducir el entorno de desarrollo ni permite deducir la versión resuelta por su nombre.
HTTPX y otras dependencias también usan restricciones diferentes. Un mínimo permite un rango mayor que una versión exacta. Eso describe flexibilidad, no compatibilidad probada de todas las combinaciones. Inventario resuelto y ejecutable seleccionado completan el contexto; el código leído no demuestra ensayos exhaustivos.
La interpretación de privacidad depende también de la delegación: el HTTP instalado interpreta sus opciones, la dependencia de preparación interpreta su llamada y el controlador con el ejecutable interpreta opciones del navegador. Un efecto ligado a versión puede quedar pendiente sin inventarlo a partir de otra distribución.
Para una aplicación propia, comparar inventario, argumentos y resultados funcionales no secretos permite formular preguntas concretas ante una actualización. Un ejemplo del README no equivale a registro ambiental completo. Confirmar versiones tampoco exige recoger datos personales adicionales.
Cada fallo necesita su ámbito responsable
El flujo puede detenerse antes de lanzar navegador, durante el lanzamiento, en un método o tras una respuesta. El gestor del proxy puede fallar al obtener IP o geografía sin haber contactado el destino previsto.
| Observación | Primer ámbito | No demuestra |
|---|---|---|
| Inicio detenido sin página | Dependencias, descubrimiento, consultas | Rechazo del destino o diferencia de superficie |
| Lanzamiento sin contexto | Ejecutable, ajustes y controlador | Fallo de un método de página |
| Callback depende del modo | Integración condicional | Ausencia universal de capacidad |
| Recurso visible sin nueva solicitud al servidor | Ruta satisfecha y caché | Transferencia nueva por el proxy |
| Imágenes ausentes | Bloqueo efectivo y resultados | Denegación de acceso |
| Cambia la sesión entre trabajos | Directorio y limpieza | Borrado de registros remotos por cambiar ruta |
Versión del paquete, navegador, opciones no secretas y fase pueden bastar para clasificar. No hay que añadir URLs autenticadas, tokens ni respuestas completas por tratarse de automatización. Más datos no significan mejor diagnóstico.
El código establece delegación y condiciones, no valores de API en una sesión real. Para afirmar observaciones de ejecución serían apropiados eventos V8 realmente emitidos y atribuidos al script. Aquí no se recopilaron. Navegación, solicitudes y puntuaciones de README no los sustituyen.
La visión de huella del navegador explica por qué almacenamiento, superficies y red aportan información distinta. Esta arquitectura requiere atribuir cada dimensión. Una opción Python solicita ajustes; el comportamiento pertenece a ejecutable, contexto e intercambio concretos. La autorización y respuesta siguen perteneciendo al destino.
Fuentes
- Inicializador y descubrimiento fijados.
- Contextos, respuestas e integración.
- Gestor del proxy.
- Opciones y documentación general.
- BotBrowser y Bot Script.
Conclusión práctica
El alcance inspeccionado comprende inicialización Python, lanzamiento, contextos y reutilización opcional. Una aplicación autorizada debe registrar paquete, ejecutable, opciones efectivas y responsable del estado. Así distingue capacidad ausente y suposición sobre datos o configuración, sin prometer respuestas del destino.
Preguntas frecuentes
¿Botright es otro motor?
Descubre un ejecutable Chromium instalado y lo lanza mediante Playwright, añadiendo ajustes y operaciones. No convierte Python en renderizador ni implica que el wrapper carezca de efectos.
¿Comprobar el proxy cubre todas las solicitudes?
No. Con un proxy proporcionado, la consulta IP usa el cliente Python configurado con ese proxy y la geográfica usa el cliente directo _httpx. Sin proxy, ambas referencias apuntan al mismo cliente. La navegación sigue siendo otro camino. La ruta y el destinatario de cada intercambio necesitan evidencia propia.
¿El perfil temporal elimina todas las copias?
No. La limpieza del directorio no determina la vida del almacén de respuestas Python, diagnósticos ni registros de servicios externos.
¿Los hallazgos cubren todas las versiones?
No. Se vinculan a 2b275e27 y los archivos citados. Antes de aplicarlos deben coincidir instalación, dependencias y parámetros. No se afirma compatibilidad real ni resultado de detección.
Este artículo forma parte de la guía: ¿Qué es la huella digital del navegador?
Artículos Relacionados
Rebrowser Proxy: rutas, perfiles y privacidad
Huella digitalFingerprinting de permisos: privacidad y coherencia
Huella digitalAkamai Bot Manager: datos del sensor y privacidad
Huella digitalParches Rebrowser: cuando el proxy ya funciona
Primeros pasosScraping con Selenium: capacidades y registros
Huella digitalQué hace y qué no hace la navegación privada
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.