DNS sobre TLS: privacidad del resolutor, despliegue y límites de fallo
Comprende cómo DNS sobre TLS cambia el transporte del resolutor, cómo se despliega frente a DNS sobre HTTPS y qué pueden seguir viendo los resolutores y proxies.
BotBrowser Team
Quieres la documentación estructurada de Red?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
DNS sobre TLS (DoT) es un transporte DNS para una ruta de resolución. Un cliente abre una conexión TCP con un solucionador, negocia TLS y luego envía mensajes DNS normales dentro de esa sesión protegida. El puerto de servicio estándar es 853. Esto es importante cuando el propietario de un dispositivo necesita una relación de resolución con reglas explícitas de transporte, certificados y fallas. No hace que una sesión del navegador sea anónima, no elige un proxy ni cambia lo que ve un sitio de origen después de que el navegador se conecta.
La decisión importante no es simplemente si aparece un icono de candado al lado del nombre del solucionador. Una implementación debe responder cuatro preguntas: qué componente envía DNS, cómo obtiene la dirección de resolución, qué identidad autentica durante el protocolo de enlace TLS y qué hace cuando esa ruta protegida no está disponible. Esas preguntas sitúan a DoT principalmente en la política de sistema operativo, red, enrutador, reenviador o cliente de resolución dedicado. Esa ubicación es diferente de la configuración DNS basada en HTTPS de un navegador. BotBrowser no administra el solucionador del sistema ni la política DoT; mantiene los perfiles y contextos del navegador coherentes con la ruta que el equipo ya documentó.
TL;DR
- DoT transporta mensajes DNS mediante TLS en TCP 853; el resolutor sigue viendo la consulta.
- La identidad del certificado, la política estricta u oportunista, el arranque y la recuperación son decisiones separadas.
- Mantén separados los datos del resolutor, proxy, navegador y origen al describir los límites de privacidad.
Contenido
- DoT es una sesión TLS para mensajes DNS
- La autenticación es independiente del cifrado
- La privacidad estricta y oportunista hace promesas diferentes
- La ubicación de Bootstrap y Resolutor necesita una propiedad explícita
- Un proxy no se convierte en un solucionador de DoT
- Planificar la disponibilidad y el tiempo de espera antes del lanzamiento
- Validar una implementación sin hacer afirmaciones amplias
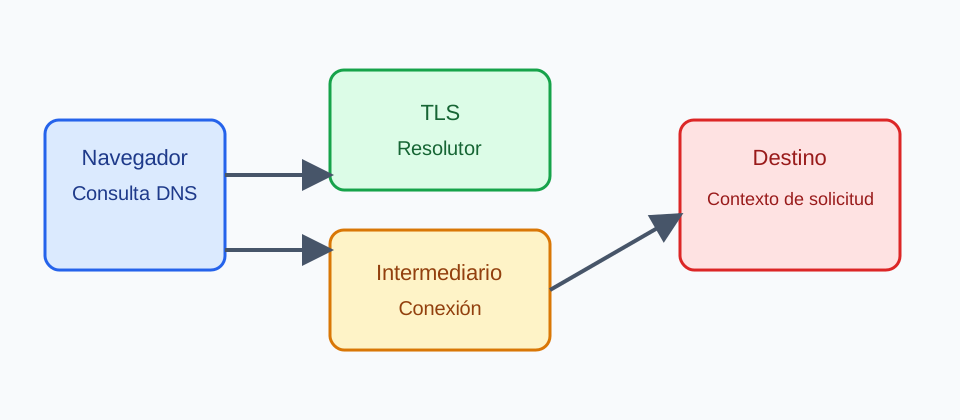
DoT es una sesión TLS para mensajes DNS
RFC 7858 especifica DNS sobre TLS como una conexión DNS sobre TCP protegida por TLS. Un servidor que admite la disposición predeterminada escucha en el puerto TCP 853 y un cliente que busca privacidad de ese servidor se conecta a ese puerto a menos que ambas partes tengan un acuerdo para usar otro puerto. La pregunta y la respuesta de DNS conservan la semántica del mensaje DNS. TLS protege el canal utilizado para transportar esos mensajes; no convierte DNS en HTTP ni cambia los registros que se espera que devuelva un solucionador.
El puerto 853 es una señal de implementación, no una promesa de que todas las redes transportarán el tráfico. Una red invitada, un firewall empresarial, un portal cautivo o un proveedor ascendente pueden hacer que una conexión TCP a ese puerto no esté disponible. Es posible que se produzca un error de conexión antes de que comience TLS, durante el protocolo de enlace, después de la validación del certificado o mientras se espera una respuesta de DNS. Estas etapas deben mantenerse separadas en la documentación y el diagnóstico. Un tiempo de espera para un solucionador no es equivalente a una respuestaNXDOMAINy tampoco prueba por qué una red se comportó de esa manera.
RFC 7858 utiliza deliberadamente un puerto dedicado en lugar de actualizar una conexión DNS normal. Eso deja clara la elección de transporte para ambos extremos, pero también significa que una implementación debe adaptarse a una ruta de servicio distinta. Un reenviador puede mantener una conexión TLS y enviar múltiples mensajes DNS a través de ella; un resolutor de código auxiliar puede establecer su propia conexión. La elección depende de a dónde pertenece la política DNS. No es un permiso de la página del navegador y un sitio web no puede activarlo de manera confiable para un visitante.
El protocolo todavía depende de un solucionador. El solucionador descifra el mensaje para poder responder la pregunta. El cifrado evita que los observadores que no pueden terminar la sesión TLS lean o cambien el mensaje DNS en tránsito, pero el operador de resolución puede ver las preguntas que atiende y los metadatos del servicio necesarios para operar ese punto final. Por lo tanto, la selección del solucionador sigue siendo una decisión de confianza y retención, incluso cuando el cifrado de transporte funciona correctamente.
La autenticación es independiente del cifrado
El cifrado TLS y la autenticación de resolución responden preguntas relacionadas pero diferentes. El cifrado hace que los bytes de un canal TLS establecido sean confidenciales para las partes que no pueden descifrarlos. La autenticación pregunta si el cliente se ha conectado a la identidad de resolución deseada. Un cliente que acepta una conexión sin una verificación de identidad utilizable puede tener cifrado en algún punto final sin la seguridad de que sea el servicio configurado.
Para el servicio DoT predeterminado en TCP 853, el cliente compara el nombre de dominio de autenticación configurado con el certificado PKIX del solucionador durante el protocolo de enlace TLS; un socket cifrado por sí solo no realiza esa comprobación de identidad.
RFC 8310 describe un nombre de dominio de autenticación para un servidor DNS. Ese nombre le da al cliente una identidad con la que puede verificar credenciales como un certificado PKIX. La dirección del solucionador y la identidad del solucionador no son automáticamente lo mismo. Una dirección IP puede cambiar, un servicio puede utilizar varias direcciones y se pueden presentar varios nombres de servicios a través de una infraestructura compartida. Una implementación debe registrar el nombre del solucionador configurado, el nombre de dominio de autenticación esperado y la política de validación de certificados en lugar de tratar una dirección sola como una identidad duradera.
La validación del certificado también necesita un límite de propiedad. Un administrador de dispositivo, un cliente de resolución o un sistema operativo pueden administrar políticas y anclajes de confianza. Una aplicación orientada al usuario no debe decirle a una persona que ignore un error de certificado o que reemplace una decisión de confianza administrada simplemente para restaurar el acceso. Si la identidad configurada no se puede validar, el resultado seguro depende del perfil de privacidad seleccionado y de la ruta de recuperación documentada. No es evidencia de que un sitio de origen o proxy no relacionado tenga la culpa. Para saber cómo decide un navegador si confía en un certificado, consulta Certificados TLS y confianza de la conexión del navegador.
Esta distinción impide una sobredemanda común. Decir que una conexión de resolución está cifrada no significa que esté autenticada en el servicio previsto, y decir que se aceptó un certificado no dice quién conserva los datos DNS una vez establecida la conexión. El cliente necesita todos los elementos: un solucionador seleccionado, una ruta de red viable, negociación TLS, validación de identidad cuando sea necesario y una respuesta del solucionador. Cada capa puede fallar o ser propiedad de una parte diferente.
La privacidad estricta y oportunista hace promesas diferentes
RFC 8310 define los perfiles de privacidad estricta y privacidad oportunista. La privacidad estricta requiere una conexión cifrada y una identidad de servidor autenticada para el solucionador seleccionado. Es apropiado cuando el requisito es específicamente utilizar un servicio de resolución protegido identificado. Si esa ruta autenticada no está disponible, una implementación estricta debería informar la condición y seguir su política de recuperación preseleccionada en lugar de tratar silenciosamente a un solucionador ordinario arbitrario como equivalente.
En una política de privacidad estricta, no validar el nombre configurado con PKIX o no alcanzar el extremo TCP 853 significa que no se estableció la ruta de resolución requerida; ninguno de los dos resultados es una respuesta DNS ordinaria.
La privacidad oportunista intenta mejorar la protección del transporte, pero permite resultados con menor seguridad cuando no se puede obtener la conexión autenticada y protegida ideal. El RFC lo describe como un perfil orientado a la transición con diferentes propiedades de protección. No debe describirse como una garantía de que cada mensaje DNS esté cifrado y autenticado. Su ventaja de disponibilidad es una compensación de política, no una prueba de que el respaldo tenga las mismas propiedades de privacidad que una ruta de resolución estricta.
Es posible que la etiqueta que utiliza un producto no coincida exactamente con los términos RFC. La interfaz de un dispositivo puede ofrecer opciones automáticas, privadas, seguras o específicas del proveedor, mientras que su política de resolución subyacente decide si está utilizando un requisito estricto, un intento oportunista u otro acuerdo. Lea la documentación para el cliente y la versión específicos. Por ejemplo, la [Guía de DNS privado] (https://support.google.com/android/answer/9654714) de Android documenta la configuración del dispositivo en lugar de un control exclusivo del navegador. Una configuración en esa capa puede afectar las aplicaciones que utilizan el solucionador del sistema, sujeto a la política de red y dispositivo.
Elija el perfil antes de probar el comportamiento de falla. Un servicio administrado que requiere una identidad de resolución aprobada necesita un procedimiento de recuperación o detención documentado. Un dispositivo de consumo puede decidir que la resolución continua a través de una ruta ordinaria es aceptable cuando la resolución cifrada no está disponible. Ninguna respuesta es universal. Lo que importa es que el perfil, el respaldo permitido y el propietario del soporte se indiquen en términos que un usuario pueda entender.
La ubicación de Bootstrap y Resolutor necesita una propiedad explícita
Un cliente DoT a menudo necesita una dirección antes de poder conectarse al solucionador protegido. Eso crea una pregunta inicial: ¿cómo obtiene el cliente la dirección de resolución y el nombre de dominio de autenticación sin asumir que la sesión protegida ya está disponible? RFC 8310 analiza las fuentes de autenticación de nombres de dominio y las condiciones que rodean el uso de una dirección de resolución. Una implementación debe documentar la fuente de arranque, la identidad seleccionada y quién actualiza esa configuración.
Por ejemplo, un administrador puede aprovisionar una dirección de resolución y su nombre de dominio de autenticación antes de la primera conexión TCP 853; esa configuración de arranque sigue necesitando un propietario de actualización definido y una regla de validación PKIX.
Bootstrap no es un defecto en DoT. Es un límite modelar honestamente. Un dispositivo puede recibir la configuración de resolución de una red, utilizar un punto final proporcionado por el administrador, depender de un reenviador local o utilizar un cliente de resolución con su propia política. Es posible que la búsqueda inicial o la recuperación de configuración no tengan las mismas propiedades de protección que los mensajes DNS posteriores dentro de la sesión TLS. Un lector no debe inferir de una conexión de estado estable protegida que cada paso de configuración o descubrimiento de direcciones estaba protegido de la misma manera.
La ubicación determina el alcance. Un enrutador o reenviador local puede enviar DNS ascendente a través de TLS para varios dispositivos mientras los dispositivos usan DNS normal para el servicio local. Un sistema operativo puede implementar una política de resolución protegida para aplicaciones que solicitan su resolución. Un cliente dedicado solo puede postularse al software configurado para usarlo. En su lugar, un navegador puede utilizar una función DNS HTTPS que es independiente del sistema de resolución. Se trata de formas de implementación diferentes, incluso cuando participa la misma empresa de resolución. La variante basada en HTTPS se describe en DNS sobre HTTPS: privacidad, controles y límites.
Esta diferencia de alcance es la razón por la que DoT no debe describirse como un conmutador de privacidad del navegador. La [Ayuda de DNS seguro] (https://support.google.com/chrome/answer/10468685) de un navegador describe el comportamiento del navegador para su función basada en HTTPS, mientras que la configuración DoT del dispositivo se encuentra debajo del navegador. Una página de navegador no puede descubrir todas las rutas de resolución utilizadas por el dispositivo y una política DoT del sistema no establece automáticamente lo que resuelve un proxy. Asigne un nombre al componente que realiza la búsqueda del tráfico que se está analizando.
Un proxy no se convierte en un solucionador de DoT
La resolución de DNS y el enrutamiento de proxy son funciones independientes. Un solucionador responde una pregunta de DNS. Un proxy transporta una conexión de aplicación y, según su protocolo y configuración, puede recibir un nombre de host o una dirección. Si un cliente resuelve un nombre de host antes de abrir una conexión de proxy, la ruta de resolución ocurre primero. Si un proxy recibe un nombre de host y lo resuelve de forma remota, el operador del proxy elige u opera la ruta de resolución para esa conexión. DoT en un dispositivo no fuerza ninguna de las disposiciones.
Las partes observables son, por tanto, diferentes. Un solucionador de DoT puede ver el nombre que se le pide que resuelva. Un proxy puede ver la conexión que lleva y los registros que crea su propio servicio. El destino puede ver la conexión y la solicitud que recibe, incluidas las cookies, los encabezados y el estado de la cuenta. La ruta de red a un solucionador protegido no puede leer el mensaje DNS cuando TLS está establecido correctamente, pero la conexión de destino posterior sigue siendo un evento distinto. DoT no oculta un destino ni elimina identificadores de cuenta.
BotBrowser puede enrutar el tráfico del navegador a través de servidores proxy compatibles. Su configuración de proxy no es un conmutador DoT y no cambia la política de resolución del sistema operativo. Cuando un flujo de trabajo utiliza ambos, documente el esquema de proxy y el propietario de DNS de forma independiente. La guía de configuración de proxy de BotBrowser explica la ruta de proxy admitida; la decisión de DNS aún pertenece al navegador, proxy, dispositivo o cliente de resolución que realiza la búsqueda.
Esta separación es especialmente útil al depurar. Una respuesta DNS exitosa no prueba que un proxy haya aceptado una conexión. Un error de proxy no prueba que haya fallado la validación del certificado para DoT. Un error de destino no identifica un solucionador. Conserve estas etapas en los mensajes de soporte para que una persona pueda realizar la siguiente acción permitida sin revelar un historial de navegación ni sacar conclusiones basándose únicamente en el tiempo. Las rutas de resolución, los proxies y las pruebas de fugas se tratan en Prevención de fugas DNS: rutas de resolución, proxies y pruebas.
Planificar la disponibilidad y el tiempo de espera antes del lanzamiento
DoT falla de manera normal: un punto final de resolución puede ser inaccesible, se puede filtrar TCP 853, un protocolo de enlace TLS puede fallar, el nombre del certificado esperado puede estar ausente, un portal cautivo puede impedir el tráfico normal o el solucionador puede devolver un error de DNS normal. Estas condiciones requieren un manejo diferente. Un cliente debe exponer una etapa de falla clara mientras mantiene intactos los comentarios del usuario y el estado de la tarea cuando sea posible.
Registre si el resultado fue una conexión TCP 853 rechazada o agotada, una TLS alert, una comprobación de nombre PKIX fallida o una respuesta DNS como NXDOMAIN; son estados distintos con propietarios de recuperación diferentes.
Para privacidad estricta, una discrepancia en el certificado o un punto final autenticado no disponible significa que no se cumplió la condición requerida. La respuesta documentada podría ser detener el trabajo dependiente de la red, ofrecer una acción fuera de línea o indicar a un administrador autorizado que restaure el servicio configurado. No debería reemplazar silenciosamente la identidad conocida con un punto final no aprobado. Para la privacidad oportunista, el recurso alternativo permitido aún debe describirse como una ruta de menor seguridad, no como un DNS seguro indistinguible.
Los tiempos de espera necesitan un límite. Los reintentos repetidos en segundo plano pueden retrasar las aplicaciones y crear registros ruidosos sin agregar evidencia útil. Un reintento limitado, un estado visible de resolución no disponible y una instrucción de recuperación son más fáciles de soportar. Los diagnósticos pueden conservar la etapa de falla, la versión del cliente, el estado de la política cuando la persona está autorizada a compartirla y un nombre de prueba controlado. Por lo general, no necesitan una lista de nombres de host reales que una persona intentó visitar.
Los portales cautivos son un ejemplo práctico. Antes de que un dispositivo complete un inicio de sesión en la red, una red puede impedir la ruta de resolución que necesita una configuración protegida. La recuperación correcta es seguir la ruta de inicio de sesión documentada del dispositivo o la red y luego volver a probar la ruta de resolución aprobada. Un portal no es prueba de que un solucionador sea malicioso y no justifica cambiar una configuración propiedad del administrador sin autorización.
Validar una implementación sin hacer afirmaciones amplias
Comience con la evidencia de configuración. Registre el punto final o la dirección del solucionador, el nombre de dominio de autenticación, el perfil seleccionado, la versión del cliente y del sistema operativo y el propietario de la política. Compruebe que la identidad del solucionador configurado aparezca donde la documenta el cliente. En un dispositivo administrado, utilice la superficie de administración o de informes del dispositivo disponible para el propietario en lugar de depender únicamente de una captura de pantalla del menú del navegador.
Un registro controlado debe identificar el nombre configurado (por ejemplo, resolver.example), el extremo esperado TCP 853, el resultado de validación PKIX, la versión TLS 1.3 negociada cuando se registre y si la política seleccionada era estricta u oportunista.
Luego utilice nombres y puntos finales controlados. Un dominio de prueba propiedad de la organización puede distinguir una respuesta DNS NOERROR esperada de una falla de transporte sin recopilar el historial de consultas normal de una persona. Pruebe una respuesta normal, un nombre que intencionalmente no tiene registro, un punto final no disponible y un certificado o condición de identidad en un entorno de prueba autorizado. Registrar si el cliente mostró el estado esperado y siguió el perfil configurado. No convierta el resultado de una sola prueba en una afirmación sobre cada aplicación o cada red.
Pruebe la ruta del proxy por separado. Determine si el cliente le entrega al proxy un nombre de host o una dirección para la conexión bajo prueba, luego compare ese comportamiento con el propietario de DNS elegido. Un resultado de un servicio de prueba de DNS puede describir la búsqueda utilizada para su propio nombre de host controlado; no puede probar que todas las solicitudes en segundo plano utilicen la misma ruta o que un solucionador no retenga datos. La guía de prevención de fugas de DNS cubre la cuestión de la coherencia de la ruta proxy adyacente.
Finalmente, exponga el resultado de manera estricta. Una nota de soporte puede decir que un dispositivo determinado o un cliente de resolución, en una versión registrada, utilizó su política estricta u oportunista configurada para comprobaciones controladas. Debe señalar por separado cualquier respaldo permitido y el hecho de que los proxy, los orígenes, el estado de la cuenta y otras aplicaciones permanecen fuera del resultado. Esta afirmación es comprobable y evita convertir el transporte DNS cifrado en una afirmación general de privacidad.
La elección de la capa de implementación adecuada depende de quién debe ser propietario de la ruta de resolución. Utilice DoT cuando el propietario necesite una política de transporte en la capa de dispositivo, reenviador local, enrutador o cliente de resolución y pueda administrar la identidad y el respaldo del punto final. Puede adaptarse a una flota en la que un administrador posee el contrato de resolución o a un reenviador local que consolida el comportamiento de DNS ascendente. Es menos adecuado para afirmar que solo ha cambiado una pestaña del navegador, porque es posible que el navegador no sea el componente que abre la conexión DoT.
Utilice la función DNS HTTPS documentada de un navegador cuando el alcance previsto sea un perfil de navegador y el navegador exponga la política necesaria. Esta es una opción de implementación diferente, no un nombre de reemplazo para DoT. La guía de controles del navegador DNS sobre HTTPS explica la semántica de las solicitudes HTTP y los controles administrados por el navegador. Comparar los dos protocolos sólo es útil cuando identifica el propietario, el punto final, el modelo de confianza y el comportamiento de respaldo para el entorno real.
Para cualquier capa, evalúe las prácticas publicadas de retención, incidentes y soporte del operador de resolución. TLS cambia lo que los observadores en ruta pueden leer, pero no elimina al solucionador como observador. Evalúe también si la capa elegida cubre las aplicaciones que importan. Es posible que la configuración de un dispositivo no cubra la resolución remota de un proxy y que la configuración de un navegador no cubra el sistema operativo u otra aplicación.
La promesa duradera es específica: un componente seleccionado envía DNS a través de una ruta de resolución autenticada por TLS bajo un perfil documentado, sujeto a las condiciones de red y del dispositivo probado. No es una promesa de navegación anónima, DNS cifrado universal o una ruta elegida por cada aplicación en una máquina.
La reutilización de la conexión no elimina estos límites. Una sesión TLS de larga duración puede reducir el trabajo repetido de protocolo de enlace, pero el cliente aún debe manejar el cierre, el cambio de dirección de resolución, la caducidad del certificado y el movimiento de la red. Registre si una verificación controlada creó una sesión, recibió una respuesta DNS o llegó a un destino de aplicación posterior. Esas observaciones describen únicamente la etapa probada. No revelan todas las decisiones de resolución en el dispositivo, no establecen la práctica de retención de un proveedor ni prueban que una red futura aceptará TCP 853.
Revise el resultado después de cambios de políticas, migraciones de solucionadores, actualizaciones del sistema operativo y un cambio entre redes administradas y no administradas. Cada cambio puede alterar el componente propietario de la ruta de resolución.
Conclusión práctica
Usa DoT cuando un dispositivo, reenviador, enrutador o cliente de resolución sea propietario de una ruta TCP 853 autenticada y tenga una política de recuperación explícita. Registra por separado la identidad del resolutor y la etapa del fallo frente al proxy y al navegador; el transporte cifrado no vuelve anónimas esas capas.
Fuentes
- [RFC 7858: Especificación para DNS sobre seguridad de la capa de transporte] (https://www.rfc-editor.org/rfc/rfc7858)
- RFC 8310: Perfiles de uso para DNS sobre TLS y DNS sobre DTLS
- MDN: DNS
- Android: DNS privado
- Chrome: Administrar la seguridad de Chrome
- Firefox: DNS sobre HTTPS
- Prevención de fugas DNS
- Configuración de proxy BotBrowser
Este artículo forma parte de la guía: Panorama de configuración de proxy: mapa de decisiones de red
Artículos Relacionados
DNS sobre HTTPS: privacidad, controles y límites
RedPrevención de fugas DNS: rutas de resolución, proxies y pruebas
RedCoherencia de proxy, DNS y WebRTC en una identidad de navegador
RedCertificados TLS y confianza de la conexión del navegador
RedScraper bloqueado: errores DNS, TLS, HTTP y de página
RedSemántica del proxy HTTP y solicitudes del navegador
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.