Certificados TLS y confianza de la conexión del navegador
Entiende cómo los navegadores validan certificados TLS, explican las alertas de confianza y separan los túneles proxy de la inspección TLS gestionada.
Quieres la documentación estructurada de Red?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
Por qué importa la confianza TLS del navegador
HTTPS combina transporte cifrado y autenticación del extremo. TLS protege los datos en tránsito, mientras el certificado permite al navegador decidir si la clave pública pertenece al nombre de host solicitado.
Un candado o una alerta son, por tanto, el resultado de una validación, no una garantía de que toda la ruta sea segura.
El navegador toma esa decisión a partir del certificado del servidor, la cadena de certificados, el nombre solicitado, el periodo de validez y su almacén de confianza.
Estas comprobaciones separan claramente un túnel proxy normal de un servicio de inspección TLS gestionado explícitamente. Las alertas deben investigarse, nunca eludirse.
Qué hacen TLS y un certificado
Durante el handshake TLS, el servidor presenta un certificado y demuestra que posee la clave privada correspondiente. Navegador y servidor negocian parámetros criptográficos y protegen los datos de la aplicación con el intercambio autenticado. RFC 8446 especifica TLS 1.3.
Un certificado no es una contraseña ni cifra una página por sí solo. Vincula una identidad, como un nombre DNS, con una clave pública durante un periodo y con un emisor concretos.
El navegador comprueba ese vínculo antes de tratar la conexión HTTPS como confiable.
Identidad, cadena y almacén de confianza
La comprobación del nombre compara el nombre solicitado con las entradas Subject Alternative Name del certificado. Un certificado para www.example.test no autentica automáticamente api.example.test. También se verifica la validez temporal, el uso para autenticación de servidor y una cadena que llegue a una raíz confiable.
La cadena suele incluir un certificado final y uno o más intermedios. La raíz es un ancla local proporcionada por el sistema operativo, el navegador o una política empresarial. RFC 5280 define conceptos de validación de rutas X.509. La confianza combina firmas criptográficas y política local; una cadena matemáticamente válida no es confiable en todas partes.
Qué significa una alerta
El navegador muestra una alerta cuando falla una comprobación: el nombre puede no coincidir, el certificado puede estar caducado o aún no ser válido, la cadena puede estar incompleta o la raíz puede ser desconocida. La guía TLS de MDN y su referencia de errores de certificado describen estas categorías.
Trata la alerta como un incidente que debe explicarse, no como una invitación a continuar. Comprueba la URL, el reloj del dispositivo, la cadena servida, el entorno y si una política gestionada cambió el almacén.
Una excepción temporal puede ocultar un problema real de nombre o interceptación y nunca debe ser un procedimiento de producción.
Proxies, CONNECT e interceptación TLS
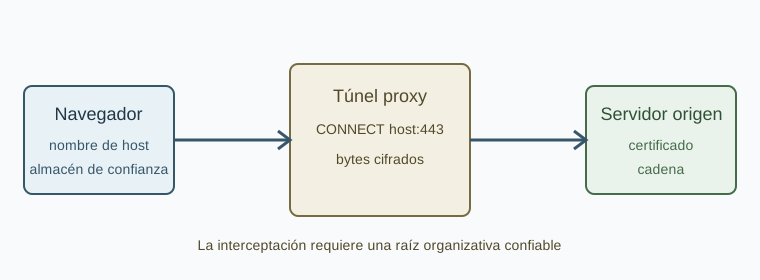
Con un proxy HTTP convencional, el navegador envía CONNECT host:443 y realiza el handshake TLS dentro del túnel de bytes. El proxy puede aplicar políticas y observar metadatos, pero no emite el certificado del origen ni lee los mensajes HTTP cifrados. La validación sigue siendo una decisión de extremo a extremo del navegador.
BotBrowser puede configurar la ruta proxy y la política de red del perfil, pero no puede reparar el certificado del origen, ampliar el almacén de confianza del sistema operativo ni convertir en válido un nombre que no coincide. Mantén activada la validación de certificados. Para los límites de la ruta, consulta la configuración del proxy, la semántica del proxy HTTP, los controles DNS over HTTPS y la prevención de fugas WebRTC.
La interceptación TLS es otra arquitectura: un intermediario termina una sesión y crea otra, presentando un certificado generado para el nombre solicitado. Para confiar en él, el perfil debe confiar deliberadamente en la raíz de inspección de la organización. Documenta responsable, alcance, rotación, registros y fallos; no confundas inspección gestionada con un túnel transparente.
El usuario debe poder reconocer un certificado de inspección gestionada por el emisor documentado, la huella de clave pública y la política del perfil, no por el candado. Los administradores deben mantener un procedimiento para revocar la raíz de inspección, retirarla de los perfiles gestionados cuando termine la necesidad y registrar el alcance afectado y la nueva ancla de confianza.
Responsabilidad sobre certificados gestionados
El operador del sitio debe servir el certificado correcto, una cadena intermedia utilizable, fechas vigentes y una clave privada protegida. Los equipos de plataforma o seguridad distribuyen anclas aprobadas y las retiran cuando termina la necesidad. Los requisitos base de CA/Browser Forum describen expectativas operativas de las CA públicas.
En una flota gestionada, registra quién posee cada comprobación: DNS y titularidad del nombre, emisión, entrega de la cadena, reloj, política del almacén y comportamiento del proxy.
Ante una alerta, conserva el nombre exacto, la hora, los detalles del certificado, el perfil y la ruta antes de cambiar nada.
Lista de verificación segura
Usa un perfil limpio para solicitar el nombre exacto, revisa SAN y fechas, y valida la cadena en el sistema operativo objetivo. Compara conexiones directas y proxy solo con una política documentada. Confirma si existe una raíz empresarial instalada intencionadamente y prueba la renovación antes de que caduque el certificado actual.
No desactives comprobaciones, aceptes emisores desconocidos ni enseñes a la automatización a ignorar una alerta. Corrige el nombre, la cadena, el reloj, la emisión o la política que causó el problema, para que navegador, usuario y automatización tomen la misma decisión de confianza. Para probar rutas relacionadas, consulta configuración de proxy, prevención de fugas WebRTC, controles DNS over HTTPS y semántica del proxy HTTP.
Leer el handshake como evidencia
Una conexión correcta solo es evidencia útil si se registra su contexto. Guarda el nombre solicitado, la dirección resuelta, la versión del protocolo, el conjunto criptográfico, la huella del certificado y el perfil que hizo la petición. Que funcione en un equipo no demuestra que todos los sistemas tengan el mismo almacén raíz o el mismo reloj. Considera cada resultado una observación reproducible.
El nombre enviado en SNI y el usado para validar el certificado suelen proceder de la URL. Un balanceador puede elegir otro certificado si falta SNI o está mal formado. Los puntos IPv4 e IPv6 también pueden tener despliegues distintos. Registra la familia de direcciones, las redirecciones y si el navegador reanudó una sesión. Así se explican diferencias entre una prueba de línea de comandos y una pestaña.
Los registros de transparencia, las respuestas OCSP y el estado grapado aportan evidencia, pero no sustituyen la comprobación del nombre y la cadena. Un certificado revocado, un servicio de estado fallido y una raíz desconocida son condiciones diferentes. No las mezcles en una sola etiqueta de “error TLS”: el incidente debe indicar qué predicado falló y qué componente aportó la evidencia.
Ciclo de vida y renovación
Renovar es un flujo de trabajo, no un recordatorio de calendario. Inventaría nombres públicos, internos, comodines y extremos entre servicios. Para cada uno registra la cuenta emisora, el método de validación, la ubicación de la clave privada, la cadena intermedia, el destino y la reversión. El dueño debe saber si provisiona un balanceador, una imagen de contenedor, un gestor de secretos o un agente del host.
Antes de renovar, prueba la cadena completa en un perfil de prueba con la misma política de confianza que producción. Comprueba una conexión nueva y otra reanudada. Confirma todos los SAN y que un cliente sin intermedios en caché pueda construir la ruta. Despliega hoja e intermedios de forma atómica cuando sea posible y observa errores de handshake y salud de la aplicación durante el solapamiento.
La validez corta reduce el impacto de una clave comprometida, pero aumenta el coste de una automatización perdida. Alerta antes de la caducidad y de nuevo si no se desplegó; conserva un procedimiento legible. Nunca resuelvas una caducidad instalando una raíz amplia en todos los clientes. Corrige emisión o despliegue y elimina excepciones de emergencia.
Diagnóstico de nombre y cadena
Empieza con el error exacto y el certificado realmente presentado. Compara SAN con la URL, incluidos puntos finales, nombres internacionalizados y enrutamiento por puerto. Recorre cada emisor hasta llegar al ancla de confianza. Un servidor que solo envía la hoja puede funcionar para clientes con un intermedio en caché y fallar en un perfil limpio. Un intermedio innecesario también puede confundir a plataformas antiguas.
Los relojes incorrectos aparecen en máquinas virtuales, portátiles suspendidos y redes aisladas. Compara el reloj con una fuente fiable y registra la zona horaria separada del instante UTC. “Aún no válido” suele indicar despliegue regional incorrecto o deriva tras reanudar. Cambiar manualmente la hora no demuestra que el certificado sea correcto.
Cuando varios servicios comparten dirección, revisa la ruta SNI y el host virtual elegido. Un certificado correcto en un listener no arregla el certificado por defecto de otro. Prueba redirecciones, puertos alternativos y rutas de salud por separado. Las capturas de paquetes solo deben conservarse cuando la política lo permita; el diagnóstico del navegador suele bastar y expone menos datos.
Límites de privacidad del proxy
Documenta el proxy como un punto de política con responsabilidad limitada. Un túnel CONNECT autentica al cliente, restringe destinos y produce metadatos mientras mantiene TLS del origen de extremo a extremo. La política debe indicar campos registrados, retención y administradores con acceso. La ubicación de resolución DNS puede cambiar la ruta observable sin cambiar la validación del certificado.
La inspección tiene mayor carga de privacidad y gestión de claves. La raíz debe distribuirse por un canal autenticado, limitarse a perfiles gestionados y rotarse con solapamiento. Registra por separado acceso a contenido descifrado y metadatos, y define exclusiones para destinos sensibles. Una alerta después de activar inspección puede demostrar que la raíz no llegó al perfil correcto.
No deduzcas interceptación solo por ver un proxy. Compara emisor, huella de clave y fechas con una referencia directa autorizada. Si el emisor cambia únicamente en redes gestionadas, documenta la diferencia y ayuda a reconocer el certificado gestionado. En diagramas, distingue enrutamiento transparente, túnel CONNECT y terminación TLS deliberada.
Automatización y perfiles
La automatización debe usar la misma política que una persona. Mantén activa la verificación en Playwright, Puppeteer, WebDriver y clientes de consola. Ignorar errores HTTPS puede ocultar una cadena rota, un nombre incorrecto o una interceptación accidental. Si el entorno usa una CA privada, instálala en el perfil aislado mediante el procedimiento documentado y comprueba que los sitios públicos sigan usando raíces públicas.
Mover perfiles entre sistemas cambia el almacén nativo, las políticas empresariales, proveedores de tarjetas y el reloj. Registra sistema operativo y versión del navegador. El perfil debe tener un contrato de host explícito y una política de red documentada para las señales de ruta; la configuración de proxy cubre el transporte.
Usa un perfil limpio para aceptación y uno persistente para ensayar renovaciones. El primero detecta intermedios ausentes y raíces locales; el segundo detecta políticas antiguas y sesiones en caché. Conserva solo metadatos mínimos y nunca exportes claves privadas a artefactos o tickets.
Supervisión y respuesta
La supervisión debe comprobar más que la caducidad. Sondea el nombre con un cliente que valide, verifica emisor y SAN y mide el handshake desde regiones reales. Separa fallos DNS, TCP, TLS, HTTP y aplicación para avisar al equipo correcto. El inventario debe mostrar propietarios: sitio para nombres y despliegue, plataforma para emisión, red para proxy y endpoint para raíces empresariales.
Durante un incidente congela los detalles del certificado antes de rotarlo. Una sustitución puede borrar la evidencia de si falló emisión, entrega, validación o política. Tras recuperar, prueba revocación y reversión, elimina raíces temporales, cierra excepciones de firewall y anota el error observado. Revisa si las alertas llegaron a tiempo y si los registros contenían URLs sensibles.
Preguntas de revisión
Antes de aprobar una arquitectura pregunta qué componente autentica el nombre, cuál termina cada sesión y qué política local proporciona confianza. Comprueba construcción de cadena sin caché, renovación antes de caducar y reversión sin alterar el certificado de origen. Un certificado no demuestra que la aplicación sea segura, que DNS sea correcto ni que un operador no vea metadatos. Mantener esos límites evita convertir el candado verde en una afirmación excesiva.
Control de cambios y pruebas de despliegue
Trata cada cambio de certificado como un cambio de producción. Vincula la solicitud al inventario, nombra al aprobador y conserva las huellas antigua y nueva. Revisa cada SAN añadido: incorporar un nombre puede exponer un servicio a más usuarios que la renovación. Comprueba permisos de la clave, referencias al gestor de secretos y registros de despliegue.
Durante la publicación conserva el certificado anterior durante una ventana de reversión documentada. Prueba desde un perfil limpio, un perfil gestionado y un cliente de automatización. Comprueba la URL principal y todos los destinos de redirección. Si intervienen CDN o proxies, prueba cada región porque la replicación puede tardar. Un estado verde en un borde no certifica otro que aún sirve una cadena antigua.
Al cerrar, adjunta resultados sin claves privadas ni contenido de usuarios. Anota fecha, operador, emisor, SAN, orden de la cadena, resultado del almacén y cualquier emisor diferente causado por inspección gestionada. Mantén el registro indexado por nombre y huella para relacionar una alerta con su dueño, despliegue y decisión de reversión sin guardar tráfico descifrado.
Resumen operativo
El camino fiable es constante: identifica el nombre, valida la cadena completa contra el almacén previsto, confirma el reloj y registra la ruta. Separa TLS de origen, transporte proxy e interceptación gestionada. Renueva mediante un flujo con dueño, prueba perfiles limpios y persistentes y mantén la verificación activa en automatización. Ante una alerta, conserva evidencia y corrige la comprobación fallida en lugar de enseñar a los clientes a ignorarla.
La revisión debe incluir también el comportamiento después de reiniciar el navegador, cambiar de red o renovar una sesión. Verifica que una política empresarial no añada silenciosamente una raíz a perfiles que no la necesitan y que el proxy no altere destinos fuera de su alcance. Documenta quién puede aprobar una excepción, cuánto dura y cómo se elimina. Así, soporte puede reproducir la alerta sin pedir al usuario que desactive la protección y seguridad puede demostrar que el acceso temporal terminó. Una cadena válida, un nombre correcto y una política explícita son condiciones independientes; las tres deben quedar satisfechas antes de declarar estable el servicio.
Conserva además una muestra de la respuesta del servidor, la hora UTC y el identificador de despliegue. Es suficiente para comparar incidentes futuros sin conservar cuerpos de páginas ni credenciales. Si el proveedor cambia de CA, registra la razón y comunica el cambio a los equipos que validan el emisor. La transparencia reduce diagnósticos basados en suposiciones y mantiene la confianza operativa. Repite la prueba desde cada región y después de reiniciar el perfil, porque una sesión reanudada puede ocultar un fallo de cadena.
Fuentes
Artículos Relacionados
Lleva BotBrowser de la investigación a producción
Usa estas guías para entender el modelo y después avanzar hacia validación multiplataforma, contextos aislados y despliegue de navegador preparado para escalar.