DNS sobre HTTPS: privacidad, controles y límites
Cómo funciona DoH en los navegadores, cómo difieren los controles de Firefox y Chrome y dónde permanecen los límites del resolutor, el proxy y el DNS del sistema.
BotBrowser Team
Quieres la documentación estructurada de Red?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
DNS sobre HTTPS (DoH) transporta un mensaje DNS dentro de una solicitud HTTPS hacia un resolutor. Puede ocultar ese intercambio a un observador del trayecto, pero no vuelve anónima la navegación, no mueve conexiones por un proxy ni informa al sitio qué resolutor respondió. La pregunta correcta es qué tráfico cubre el perfil, quién opera el resolutor y qué sucede cuando el ajuste no puede usarse. BotBrowser puede ejecutar un contexto controlado con su propia configuración de proxy y DNS para probar el comportamiento del resolutor; no puede cambiar cómo registra o trata las consultas quien opera el resolutor.
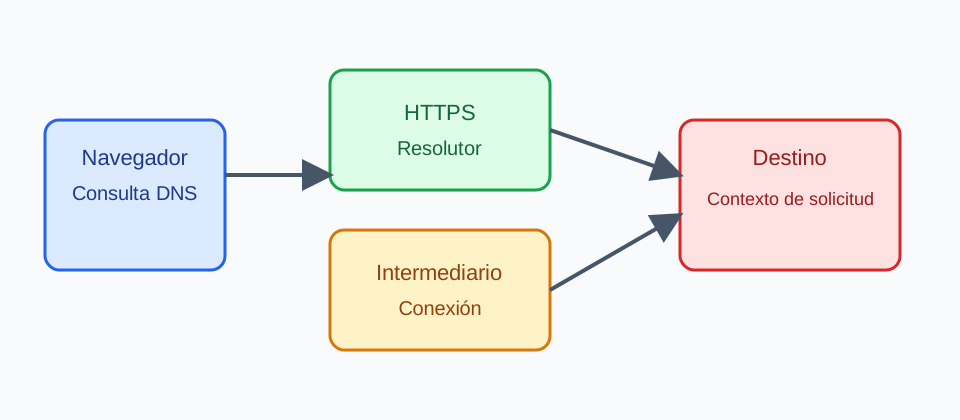
DNS solo nombra; después el navegador resuelve, abre una conexión y envía HTTP. Perfil, sistema operativo, proxy y destino pueden tener operadores y registros distintos. DoH cambia un segmento, no sustituye un diseño completo de ruta o retención.
Resumen
- RFC 8484 entrega
application/dns-messageal resolutor elegido; ese operador aún lee la pregunta que debe responder. - Los modos
automaticysecurede Chrome tienen promesas de disponibilidad distintas;DnsOverHttpsTemplatesidentifica el servicio, no el modo activo. - DNS del navegador, DNS del sistema, resolución del proxy y conexión al destino son rutas separadas.
Contenido
- El intercambio HTTP que DoH cambia realmente
- Los controles del navegador dependen del producto
- Las políticas administradas de Chrome separan modo y plantilla
- DNS del navegador, DNS del sistema y proxies son rutas separadas
- DoH tiene límites de privacidad y fallos
- Una comprobación práctica y acotada
- Respaldo y pruebas controladas
El intercambio HTTP que DoH cambia realmente
El DNS normal suele usar UDP o TCP. RFC 8484 mapea cada consulta-respuesta a HTTP con application/dns-message; el resolutor lee la pregunta porque debe responderla. GET codifica el mensaje en el parámetro dns y POST lo envía en el cuerpo con Content-Type: application/dns-message.
GET puede aprovechar cachés, pero la URI codificada queda visible para el servicio y los intermediarios. POST no impide registros. TTL, caché, NXDOMAIN, SERVFAIL y fallo de conexión son estados distintos; un HTTP correcto no garantiza una respuesta DNS positiva. DoH usa semántica HTTP, a diferencia de DNS sobre TLS, pero no decide qué operador ve el nombre. La guía para evitar fugas DNS cubre el caso vecino del proxy.
Los controles del navegador dependen del producto
Una página no puede activar DoH ni demostrar por una API web que su nombre lo usó. Firefox documenta modos y proveedores; Chrome documenta Secure DNS automático y puede volver a DNS sin cifrar cuando falla. Versión, región, plataforma y administración pueden limitar el control. Elegir un proveedor es una instrucción al navegador, no evidencia de que todas las aplicaciones usen ese resolutor.
Un endpoint personalizado debe ser DoH real y su operador observa el servicio. La etiqueta no revela retención, upstream, cuenta ni disponibilidad. En el perfil exacto registra modo, proveedor, versión y si está administrado; esto no verifica cada transacción ni otros procesos.
Las políticas administradas de Chrome separan modo y plantilla
Chrome Enterprise documenta DnsOverHttpsMode (off, automatic, secure) y DnsOverHttpsTemplates. El modo expresa estrategia y la plantilla aporta la URI; una plantilla sola no exige enrutamiento estricto. Comprueba versión y plataforma antes de generalizar a otros productos Chromium.
En una flota compara informe, modo y plantilla. Prueba un nombre controlado, uno normal y un endpoint no disponible. Registra solo el comportamiento observado para esa versión y política.
DNS del navegador, DNS del sistema y proxies son rutas separadas
Un perfil puede usar DoH mientras otras aplicaciones usan DNS del sistema. Un proxy puede recibir nombre o dirección: a veces resuelve el navegador y a veces el proxy. DoH no fuerza resolución en proxy y un proxy no activa DoH.
El resolutor ve la pregunta y metadatos; el proxy ve conexiones; el destino ve solicitud, cookies, cabeceras y sesión. HTTPS protege el intercambio hacia el endpoint, no la conexión posterior ni los registros. Los portales cautivos pueden limitar acceso sin demostrar malicia.
BotBrowser puede usar proxies compatibles. Su configuración no controla DoH ni cambia DNS del sistema. Consulta por separado la guía de proxy BotBrowser y la guía de coherencia proxy, DNS y WebRTC.
DoH tiene límites de privacidad y fallos
DoH reduce la exposición ante DNS en claro, pero el resolutor lee la pregunta y el destino ve la conexión. Cookies, almacenamiento, referentes, permisos, cuentas, analítica y recursos integrados aportan contexto independiente. «DNS privado hace privada la navegación» es demasiado amplio.
Evalúa operador, retención, incidentes y fiabilidad. Chrome puede volver a DNS sin cifrar en modo automático; otros navegadores tienen interacciones propias. Decide si prima disponibilidad o resolutor aprobado y evita cambiar silenciosamente de proveedor. Un estado breve como secure-dns-unavailable, versión, política autorizada y hora de prueba suele bastar.
RFC 8484 sigue entregando una carga application/dns-message al resolutor. Un NXDOMAIN o SERVFAIL devuelto es un resultado DNS de esa carga, no una decisión de privacidad tomada por el resolutor, el proxy o el destino.
Una página solo ve su solicitud; no identifica resolutor, caché ni uso de DoH por tiempos. No uses caminos DNS supuestos para identidad o acceso.
Una comprobación práctica y acotada
Registra modo, proveedor o sistema, versión y administración. Identifica proxy, política DNS y responsable de resolver. Usa un servicio de prueba o dominio autoritativo del equipo, sabiendo que solo ve los nombres probados.
En Chrome administrado, registra por separado los valores informados de DnsOverHttpsMode y DnsOverHttpsTemplates. off, automatic y secure son modos de política distintos; una plantilla URI identifica el servicio DoH configurado, pero no demuestra por sí sola qué modo está activo.
Prueba endpoint normal, endpoint no disponible, política que impide cambios, proxy que resuelve y destino fallido. Comprueba mensaje, conservación de entradas y siguiente acción; no uses historial real. Repite tras cambios de navegador, sistema, proxy o red.
Escribe la promesa al nivel probado: navegador, perfil, modo, clase de proveedor, versión y respaldo. Una captura muestra interfaz; un informe muestra quién impuso la política.
Compara política operativa, retención, incidentes y soporte. Perfil personal, administrado y de prueba tienen requisitos distintos; usa nombres controlados en pruebas. Separa resolutor e identidad de aplicación y no pidas debilitar una política.
La disponibilidad depende de red y política. Registra alternativa aprobada y responsable. Un nombre conocido no es prueba de privacidad.
Respaldo y pruebas controladas
El navegador puede probar un endpoint, usar otro en modo automático, respetar una desactivación o encontrar un portal cautivo. Define una matriz con endpoint normal/no disponible, política administrada, proxy con resolución propia y destino fallido. Usa endpoints del equipo que respondan, retrasen o cierren sin guardar consultas reales; expira registros.
Haz que el endpoint controlado devuelva una respuesta ordinaria y un NXDOMAIN, y simula por separado un fallo de transporte. RFC 8484 transporta cada resultado DNS en application/dns-message; SERVFAIL prueba un fallo del resolutor, mientras que un endpoint HTTPS inaccesible prueba la conexión y el respaldo del navegador.
Tras actualizaciones vuelve a comprobar modo y versión. Un informe de política es evidencia más fuerte que una captura. Documenta proveedor, modo y recuperación para soporte sin pedir historial.
DoH no cubre todos los nombres del dispositivo: otros procesos usan DNS del sistema. La caché puede cambiar rutas entre navegaciones. GET y POST son formas HTTP, no niveles de privacidad; la conexión de destino puede ser directa o proxificada. Un incidente puede registrar secure-dns-unavailable sin el nombre completo, salvo reproducción aprobada.
La promesa más sólida nombra navegador, modo, clase de proveedor, versión y respaldo aceptado, y declara qué observadores de dispositivo, proxy, resolutor y destino quedan fuera.
La configuración visible pertenece al perfil concreto y no a toda la máquina.
El operador del resolutor sigue siendo un observador necesario del servicio.
El cifrado protege el transporte de la pregunta, no el contenido de la sesión web.
Una respuesta negativa DNS no equivale a una conexión fallida.
El código de estado HTTP debe interpretarse junto con el mensaje DNS.
El tiempo de respuesta no identifica de forma fiable a un resolutor.
Una caché válida puede evitar una consulta nueva al endpoint.
La política administrada puede impedir que el usuario cambie el proveedor.
El sistema operativo puede resolver nombres de servicios ajenos al navegador.
El proxy y el resolutor tienen registros y responsabilidades diferentes.
Un portal cautivo puede explicar un fallo temporal de acceso.
Las pruebas deben usar dominios que controle el equipo.
Los nombres reales de navegación no son material apropiado para una prueba.
Una prueba repetible debe registrar versión, política y red utilizada.
La disponibilidad y la privacidad son objetivos que deben declararse por separado.
Un respaldo aprobado debe tener un propietario operativo.
Una política estricta puede preferir detener la solicitud ante un endpoint no disponible.
La documentación del proveedor complementa la comprobación del navegador.
Una captura de configuración no demuestra cada paquete intercambiado.
Los cambios de versión requieren repetir las comprobaciones controladas.
El soporte necesita un estado breve y una acción siguiente clara.
Los registros de prueba deben caducar según la regla del equipo.
La selección de proveedor no debe convertirse en requisito de identidad de la aplicación.
La conexión al origen puede seguir viendo cookies y cabeceras.
La afirmación final debe indicar explícitamente lo que no cubre DoH.
BotBrowser admite el enrutamiento del tráfico del navegador mediante proxies compatibles, pero esa configuración no activa DoH ni cambia el resolutor DNS del sistema; ambos controles deben verificarse por separado. La prueba debe conservar solo la evidencia necesaria para reproducir el resultado. La separación de responsabilidades ayuda a explicar una recuperación sin culpar a un operador.
Conclusión práctica
Decida si el navegador puede usar respaldo, registre por separado el modo y la plantilla del resolutor y pruebe un nombre propio con el proxy real. Eso verifica una configuración limitada del navegador, no anonimato ni el DNS de otras aplicaciones.
Fuentes
Este artículo forma parte de la guía: Panorama de configuración de proxy: mapa de decisiones de red
Artículos Relacionados
Prevención de fugas DNS: rutas de resolución, proxies y pruebas
RedDNS sobre TLS: privacidad del resolutor, despliegue y límites de fallo
RedCoherencia de proxy, DNS y WebRTC en una identidad de navegador
RedLímites de red del navegador empresarial: asignar responsabilidades
RedConfiguración de proxy del navegador: guía de SOCKS5, HTTP y HTTPS
RedSemántica del proxy HTTP y solicitudes del navegador
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.