Rotation de proxy : limites de session en scraping
Organisez la rotation de proxy par requête. Distinguez sortie observée, DNS, WebRTC, réglages régionaux et état applicatif conservé.
BotBrowser Team
Vous voulez la documentation structurée pour Réseau ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
La rotation de proxy pour le web scraping peut modifier le trajet réseau alors qu'un contexte ouvert conserve ses cookies et ses pages. La question utile est de savoir quelles requêtes ont emprunté chaque route, sans en déduire une nouvelle identité du navigateur. BotBrowser documente les mises à jour du proxy par contexte et les réglages géographiques ; il ne fournit pas d'adresses proxy, ne leur confère pas de réputation et ne garantit pas l'acceptation d'un site. Pour une collecte autorisée, associez chaque changement à une limite entre requêtes et vérifiez séparément les observations.
TL;DR
- Changer l'adresse de sortie ne réinitialise pas les cookies, n'authentifie pas un compte et ne remplace pas un profil d'empreinte.
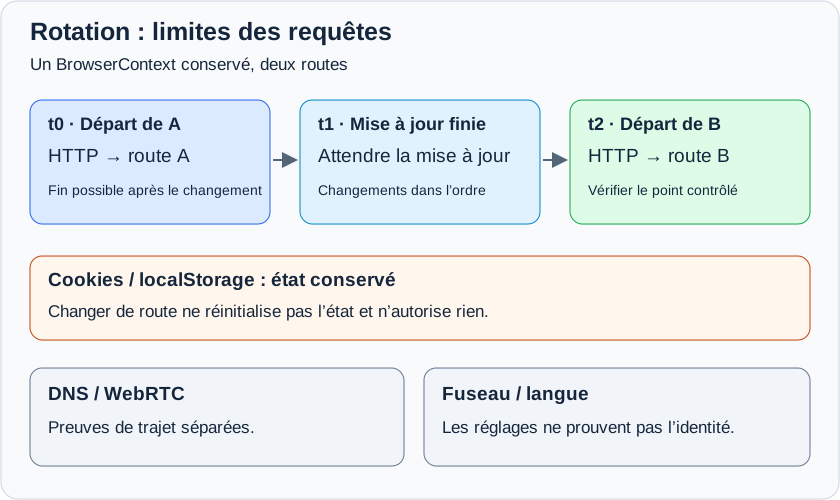
- BotBrowser documente un chevauchement : les requêtes en cours se terminent via l'ancien proxy, les nouvelles utilisent la route actualisée.
- Un point HTTP, un observateur DNS et un pair WebRTC observent des trajets différents.
- Sérialisez les mises à jour du même contexte et attendez leur fin avant une navigation dépendante.
- Excluez les identifiants des diagnostics et arrêtez le travail en cas de refus d'autorisation au lieu de changer d'adresse pour réessayer.
Sommaire
- Changer de route dans un contexte conservé
- Cinq observations aux significations différentes
- Requêtes à cheval sur le changement
- Un relevé préalable sur un point contrôlé
- Choisir la limite de rotation du travail
- Contrôles de BotBrowser et limites
- Conclusion pratique
Changer de route dans un contexte conservé
Un réglage proxy sélectionne un trajet réseau. Les cookies et localStorage relèvent du cycle de vie de l'état applicatif dans le navigateur. Conserver le même BrowserContext pendant une mise à jour crée donc une situation différente d'un contexte neuf. Consignez les deux opérations ; une étiquette du planificateur telle que run-B n'indique pas si l'état client a été réutilisé.
Le guide du proxy par contexte décrit l'attribution de routes distinctes à des contextes distincts. Une rotation à l'intérieur d'un contexte exige une limite temporelle supplémentaire : route précédente, mise à jour terminée et première requête dépendante. Un document déjà chargé ne prouve pas la route d'une navigation ultérieure.
Conserver l'état applicatif peut être nécessaire pour une intégration contrôlée, mais le serveur décide s'il reste valide. La continuité des cookies entre exécutions distingue conservation côté client et acceptation côté serveur. Remplacer l'adresse de sortie n'accorde aucune permission et ne rend pas la continuité d'une session inobservable pour son service.
Distinguez un changement piloté par le navigateur d'une passerelle rotative du fournisseur. Dans le premier cas, le travail soumet une mise à jour du contexte et peut conserver son résultat de fin. Dans le second, le navigateur peut garder une URL proxy tandis qu'une passerelle externe choisit les sorties amont. La limite de mise à jour documentée par BotBrowser ne prouve pas quand cette décision externe est intervenue. Gardez la politique de session de la passerelle avec celle du contexte pour comparer une sortie inattendue à une configuration précise.
Une session applicative possède aussi un historique plus long que la dernière requête HTTP. Son serveur peut conserver des événements du compte même si un contexte neuf n'a aucun cookie. Un état client vierge décrit donc cette limite de stockage, sans affirmer que le service a oublié l'activité passée. Utilisez des comptes de test distincts et approuvés lorsque le test exige l'isolation des comptes ; la rotation de route ne gère pas leur cycle de vie.
Cinq observations aux significations différentes
Un point HTTP contrôlé peut enregistrer l'adresse du pair atteignant sa frontière réseau. Si un répartiteur ou un proxy inverse le précède, l'application peut voir cet intermédiaire. La référence MDN sur X-Forwarded-For exige une configuration de confiance connue avant d'utiliser les adresses transmises dans des décisions de sécurité. Une valeur arbitraire de X-Forwarded-For ne prouve pas indépendamment la sortie.
| Observation | Preuve à conserver sur une installation contrôlée | Ce qu'elle ne démontre pas |
|---|---|---|
| Sortie HTTP | Identifiant, heure et observation de la périphérie de confiance | Que DNS ou le transport média suivent le même trajet |
| Résolution DNS | Preuve du trajet du résolveur pour le nom déclaré | Que la réponse HTTP passe par le proxy prévu |
| Réglages régionaux | Valeurs explicites et fuseau/langue affichés par l'installation | Position physique ou identité d'une personne |
| WebRTC | Politique média et observation du transport par un pair autorisé | Que chaque adresse candidate prouve un trajet de paquets |
| État applicatif | Marqueurs des stockages requis et résultat serveur séparé | Qu'une adresse différente crée une session vierge ou acceptée |
La référence de configuration proxy de BotBrowser distingue le DNS local de socks5:// du DNS distant de socks5h://. C'est un comportement documenté du produit, pas une promesse que chaque framework interprète ces schémas de la même façon. Conservez le schéma réel et la preuve du résolveur plutôt que de déduire le trajet DNS d'un chargement réussi.
La présentation MDN de WebRTC décrit des communications entre pairs au-delà de la récupération de documents. La présentation des candidats et le transport réel nécessitent des interprétations distinctes. L'analyse de cohérence DNS et WebRTC relie ces surfaces sans transformer une réponse HTTP en audit réseau complet.
Définissez une condition attendue pour chaque ligne. Pour HTTP, l'installation peut exiger l'étiquette de route approuvée. Pour DNS, elle peut exiger la politique de résolution distante de l'organisation. Un test d'affichage régional peut volontairement exiger une langue fixe plutôt que celle estimée depuis la sortie. Ces conditions répondent à des besoins différents. Qualifier tout écart de fuite méconnaît des préférences légitimes ; approuver toute étiquette concordante omet la question du transport réel.
Lorsqu'une observation manque, conservez cette absence sans lui substituer une valeur voisine. Une réponse de contrôle peut établir qu'une commande s'est terminée, sans constituer une observation à destination. Une réponse du résolveur distant n'établit pas le trajet média. Cette séparation limite aussi la collecte : conservez les seules preuves nécessaires à la condition déclarée, plutôt qu'une empreinte permanente regroupant plusieurs surfaces pour expliquer un incident de routage ordinaire. Un dossier de capture aligné géographiquement applique la même règle aux observations publicitaires : la région de sortie, le fuseau horaire rapporté et la liste de langues déclarée sont stockés par capture, car un changement de route sans changement de langue correspondant produit une capture qui décrit deux lieux. Un profil de collecte réglementée étend cette règle à une tâche dédiée : la session reste liée à un profil pendant toute sa durée de vie, et une authentification renforcée annule le travail en cours plutôt que de le rejouer par une nouvelle route.
Requêtes à cheval sur le changement
La documentation du changement dynamique de BotBrowser indique que les requêtes en cours se terminent via l'ancien proxy et que les nouvelles utilisent le proxy actualisé. Une réponse tardive de la route A peut donc arriver après la fin de la mise à jour vers B. Regrouper les réponses uniquement selon leur arrivée peut attribuer cette ancienne requête à la mauvaise route.
Pour un travail contrôlé, cessez d'admettre de nouvelles tâches avant le point de changement déclaré et comptabilisez les requêtes en attente. Gardez leurs heures de départ et identifiants opaques avec l'attribution de route. Attendez la mise à jour avant de lancer une navigation dépendante. Le guide du changement dynamique décrit le contrôle à l'exécution ; l'ajout opérationnel est un relevé conservant le chevauchement, sans supposer une transition instantanée.
Sérialisez les mises à jour du proxy, des options du contexte et du retrait du proxy pour un même contexte, comme l'exige la documentation publique. Cela n'oblige pas à sérialiser tous les contextes indépendants. Une mise à jour échouée laisse le travail dépendant sans son prérequis ; arrêtez ce travail et inspectez son résultat de contrôle sans secrets plutôt que d'affirmer que la nouvelle route est active.
Les horodatages doivent avoir une référence d'horloge explicite. Gardez l'ordre local d'admission des requêtes et de fin du contrôle ; consignez la source de l'horloge lors d'une corrélation avec un journal périphérique distinct. Si les deux horloges ne sont pas assez synchronisées pour établir l'ordre, utilisez l'identifiant de requête et reconnaissez cette lacune. Une heure ultérieure seule ne transforme pas une attribution inconnue en preuve de transition achevée.
Une activité persistante en arrière-plan nécessite une décision avant le changement. Une page peut lancer du travail au-delà de la navigation attendue par le planificateur. Déclarez si l'interrogation périodique ou l'activité média est suspendue, terminée ou hors du périmètre mesuré. N'étiquetez pas tout un onglet route B parce que sa dernière navigation utilisait B. L'unité étayée est la requête ou connexion identifiée, pas toute l'activité de la page.
Un relevé préalable sur un point contrôlé
Utilisez une installation et une périphérie réseau contrôlées par l'organisation. Attribuez un identifiant unique à une requête inoffensive avant la transition, puis un autre après la fin de la mise à jour. Gardez départ, fin et route observée, par exemple dans les champs requestId, startedAt et routeLabel. Ce sont des conditions d'acceptation proposées, pas des mesures rapportées ; aucun compte ni page de défi tiers n'est nécessaire.
Pour la ligne HTTP, comparez l'observation de la périphérie de confiance à l'attribution approuvée. Gardez une étiquette opaque dans les journaux ordinaires ; toute preuve nécessaire au niveau des adresses appartient au relevé réseau restreint. Ne journalisez ni URL proxy avec identifiants, ni en-têtes d'autorisation, ni cookies de compte. Une réponse d'un service public externe de consultation IP ne prouve pas la chaîne de confiance du proxy inverse de l'application.
Vérifiez le trajet DNS déclaré et la politique WebRTC uniquement via une infrastructure autorisée capable de les observer. Si le travail n'utilise pas de média, indiquez WebRTC hors charge au lieu d'inventer une vérification de transport réussie. Le fuseau ou la langue affichés constituent une autre observation ; les utilisateurs multilingues et les réglages explicites peuvent légitimement différer de l'estimation géographique d'une IP.
Continuez seulement si les lignes requises ont des preuves et si l'application contrôlée accepte son opération inoffensive. Une preuve DNS absente reste une inconnue pour DNS, même si HTTP réussit. Un HTTP 403 ou un refus d'autorisation du compte impose l'arrêt de la collecte, pas une succession d'adresses jusqu'à la réussite de la même opération.
Trois résultats nécessitent des suites distinctes. Si la commande échoue, inspectez le prérequis de contrôle avant toute navigation dépendante. Si elle termine mais que le point contrôlé observe une sortie inattendue, comparez l'attribution du contexte, les exceptions déclarées de routage direct et la politique de passerelle. Si la sortie attendue est observée mais que l'application refuse l'opération, consultez son relevé serveur autorisé. Ces résultats n'ont pas une cause déduite commune et aucun n'identifie à lui seul une détection d'empreinte.
Distinguez la réponse de l'installation des données affichées depuis un cache. Un identifiant doit être attribué à neuf et vérifié dans le journal périphérique ou applicatif, sans être copié du texte visible d'une ancienne page. L'organisation contrôle la politique de cache et l'opération inoffensive. Une page affichant une ancienne adresse sans nouvelle requête correspondante ne suffit pas à démontrer la route actuelle, quelle que soit la qualité de son affichage.
Choisir la limite de rotation du travail
Pour une collecte régionale nécessitant une route, attribuez le proxy à la création du BrowserContext et conservez cette attribution pendant le travail. Une passerelle du fournisseur peut encore changer la sortie amont derrière le même point d'accès. Confirmez sa politique de session et comparez les observations du point contrôlé ; un nom de proxy inchangé n'établit pas une sortie stable.
Pour une reprise autorisée après l'indisponibilité d'une route, décidez si l'état applicatif doit continuer avant la mise à jour. Si la tâche suivante doit commencer vierge, créez un contexte convenablement isolé avec sa politique d'état. Distinguez remplacement du transport et remise à zéro des cookies ; effectuer les deux silencieusement empêche d'identifier ensuite la condition ayant changé.
La rotation ne remplace pas un budget de charge. Maintenez le débit et la concurrence autorisés par le service pour l'ensemble du travail, y compris les différentes routes. Une limitation de débit ou une réponse de défi nécessite un diagnostic applicatif et la politique applicable, sans affirmer une nouvelle identité d'après la prochaine sortie.
Définissez la route de reprise avant l'incident. Si la politique de confidentialité interdit le réseau direct, un proxy indisponible doit laisser le travail arrêté. Ne transformez pas un problème temporaire de transport en repli direct non documenté. Appliquez à tout remplacement approuvé les mêmes conditions de mise à jour terminée et de contrôle du point propre. La reprise exige ses propres preuves ; le mot repli n'abaisse pas le critère d'acceptation.
Retirer un contexte est aussi une décision de stockage. Indiquez si l'état autorisé du travail terminé doit être conservé dans le circuit protégé de l'application ou volontairement supprimé selon son cycle pris en charge. Séparez les secrets et comptes des travaux indépendants. Une étiquette de route peut désigner une infrastructure réutilisable, tandis que le stockage appartient à une finalité autorisée précise. Réutiliser l'étiquette n'autorise pas la réutilisation des données du compte précédent.
Contrôles de BotBrowser et limites
Le guide public du changement dynamique exige ENT Tier3 et un profil valide chargé. Il décrit une mise à jour appliquant l'état géographique avant sa fin. La configuration de lancement compte aussi : la référence indique que --proxy-server de BotBrowser déclenche la détection géographique, contrairement aux seules options du framework. Conservez la voie configurée avec le relevé d'exécution.
La documentation WebRTC de BotBrowser distingue candidats et transport. Sa politique par défaut bloque les datagrammes sans proxy lorsque celui-ci ne peut pas les transporter ; le mode documenté real autorise délibérément le réseau direct de l'hôte. Ce choix change la frontière de confidentialité. L'apparence des candidats ne certifie pas le trajet d'un paquet média.
Retirer le proxy du contexte rétablit celui du navigateur ou, en son absence, une connexion directe. Ce n'est donc pas une opération d'arrêt réseau. Les contrôles de BotBrowser ne fournissent pas de capacité proxy, ne réparent pas la réputation IP et n'établissent aucune autorisation tierce. La décision pertinente est de vérifier les routes déclarées, les observations requises et les permissions applicatives.
Fixez la révision de la documentation publique ou sa date de consultation dans le relevé interne, avec la version déployée du navigateur. Un guide actuel ne prouve pas qu'un ancien exécutable prend en charge chaque option. Résolvez une capacité absente comme prérequis de version ou de licence avant d'interpréter une configuration échouée comme un refus du destinataire. Ces conditions fondées sur les sources ne rapportent aucune comparaison exécutée du navigateur ni mesure de performances des fournisseurs proxy.
Questions fréquentes
Une rotation exige-t-elle un autre profil d'empreinte ?
Le changement de sortie et le choix du profil sont des entrées séparées. Une IP différente n'établit pas une nouvelle identité d'appareil ; choisissez le profil pour le travail autorisé sans déduire l'identité de la position réseau.
Un même point proxy peut-il produire plusieurs sorties ?
Oui, si la politique du fournisseur le permet. Confirmez-la et observez le point contrôlé ; un nom stable ne prouve pas une sortie amont stable.
Une nouvelle route vide-t-elle les cookies ?
Une mise à jour de route ne réinitialise pas le stockage. Déclarez si le contexte et son état sont conservés, puis vérifiez séparément l'acceptation du serveur.
Une vérification IP suffit-elle pour WebRTC ?
Non. Une requête HTTP n'établit que son propre trajet observé. Le transport média et sa politique nécessitent des preuves adaptées à la connexion autorisée entre pairs.
Sources
- BotBrowser : changement dynamique de proxy
- BotBrowser : configuration proxy
- BotBrowser : prévention des fuites WebRTC
- MDN : API WebRTC
- MDN : X-Forwarded-For
Conclusion pratique
Faites dépendre la prochaine requête autorisée d'une mise à jour terminée et d'un contrôle préalable vérifié. Distinguez le travail antérieur encore en cours du travail ultérieur et traitez les observations réseau requises et l'état conservé comme des conditions séparées. Si l'autorisation ou un contrôle de route essentiel échoue, arrêtez le travail et résolvez cette condition avant de poursuivre la collecte.
Cet article fait partie du guide : Vue d’ensemble de la configuration proxy : carte des décisions réseau
Articles Connexes
Changement dynamique de proxy pour des contextes de navigateur séparés
RéseauCohérence proxy, DNS et WebRTC pour le navigateur
RéseauCookies de scraping : état entre deux exécutions
RéseauVérifier l’IP de sortie du proxy dans BotBrowser Launcher
RéseauProxy par contexte : attribution des routes de travail
RéseauIdentité réseau et confidentialité WebRTC
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.