MASQUE et CONNECT-UDP pour les opérateurs web
Comprendre MASQUE, CONNECT-UDP, le rôle des datagrammes HTTP et les capacités à confirmer auprès d’un fournisseur proxy.
BotBrowser Team
Vous voulez la documentation structurée pour Réseau ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Lorsqu'un fournisseur annonce MASQUE, posez une question concrète avant d'activer une fonction : ce compte et ce point acceptent-ils :protocol=connect-udp pour la catégorie de destination approuvée ? BotBrowser peut appliquer une route proxy approuvée à un contexte navigateur; il ne peut pas créer un relais UDP fournisseur ni accorder le droit CONNECT-UDP. Un chargement HTTPS ordinaire ne peut pas y répondre.
Résumé
MASQUE décrit des fonctions proxy et CONNECT-UDP est un rôle de requête RFC 9298. Vérifiez le droit, la version HTTP, la politique de route, le résultat applicatif et un état visible d'indisponibilité; une route navigateur ne crée pas de relais UDP.
Sommaire
Pourquoi MASQUE existe
Les applications web utilisent de plus en plus des transports qui ne correspondent pas au tunnel HTTP traditionnel de requête-réponse. MASQUE regroupe des approches permettant d’acheminer du trafic à travers des proxys HTTP. Pour les opérations, son intérêt est de décrire des fonctions de proxy normalisées ; le nom seul ne prouve pas qu’un service donné les propose. BotBrowser peut faire passer un contexte contrôlé par un proxy que vous êtes autorisé à utiliser ; il ne peut pas faire en sorte qu’un service de proxy propose MASQUE ou CONNECT-UDP.
MASQUE couvre plusieurs couches protocolaires. HTTP définit la sémantique des requêtes et réponses, HTTP/2 ou HTTP/3 fournit généralement la connexion au proxy, et la fonction demandée détermine l’acheminement du trafic. RFC 9298 spécifie la proxification d’UDP dans HTTP, tandis que RFC 9297 définit les datagrammes HTTP et le protocole Capsule utilisés par des extensions connexes.
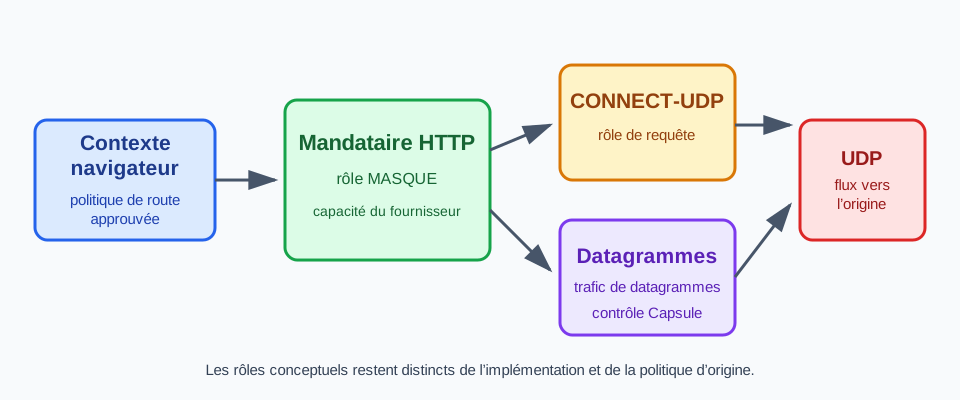
Le problème est plus simple à examiner lorsque les noms désignent des rôles plutôt qu’une marque. Un proxy peut exposer un point HTTP, accepter CONNECT-UDP, puis appliquer une autorisation indépendante à la cible. Un autre service peut fournir un tunnel HTTPS sans aucun relais UDP. Commencez par le besoin de l’application et attribuez chaque responsabilité à son propriétaire.
MASQUE fournit aussi un vocabulaire commun pour les frontières. Le client connaît le point du proxy et sa politique locale. Le proxy connaît les cibles qu’il relaiera et le transport qu’il peut atteindre. L’origine connaît son protocole applicatif et ses contrôles d’accès. Une navigation réussie ne prouve donc pas toutes les capacités intermédiaires.
L’opérateur peut poser quelques questions orientées vers le résultat. Quelle version HTTP relie le client au proxy ? CONNECT-UDP est-il inclus pour ce compte et ce point d’accès ? Le fournisseur décrit-il l’autorisation des cibles et la disponibilité régionale ? Quel état visible est accepté si la fonction manque ? Ces questions évaluent un service sans demander ses détails privés.
Ce que signifie CONNECT-UDP
Sur HTTP/2 et HTTP/3, CONNECT-UDP est la requête CONNECT étendue de la RFC 9298, avec la valeur :protocol=connect-udp, qui demande au proxy d’établir un contexte de communication UDP ; sur HTTP/1.1, le même rôle de requête passe par un HTTP Upgrade vers connect-udp. La requête est adressée au proxy, qui décide s’il accepte la cible selon sa politique. Elle ne transforme pas une origine web en proxy et ne prouve pas que toutes les destinations sont joignables.
Le mot « connecter » peut prêter à confusion, car le contexte obtenu n’est pas un socket de bout en bout appartenant à la page. Le proxy reste un intermédiaire avec sa propre autorisation, ses limites et ses erreurs. L’application parle son protocole dans le contexte permis et la destination décide encore si elle l’accepte. Cette séparation compte lorsque le service limite certaines cibles, régions ou comptes.
CONNECT-UDP ne constitue pas une promesse générale pour les API du navigateur. Une page ne sélectionne pas une requête de proxy en la nommant en JavaScript, et le navigateur ne fabrique pas un relais que le fournisseur ne propose pas. Le navigateur, le proxy et la destination doivent avoir des politiques compatibles. L’évaluation doit décrire le parcours observé et la route approuvée.
Cette requête appartient à un plan de contrôle HTTP plus large. L’authentification, l’autorisation, le cycle de vie de la requête et les erreurs suivent le contrat du proxy. Le fournisseur peut refuser avant tout échange UDP, fermer un contexte accepté ou limiter la destination. L’application doit conserver une reprise lisible pour chaque catégorie.
L’opérateur doit distinguer trois responsabilités : la connexion client-proxy, le service de relais UDP du proxy et le comportement applicatif de la destination. Une connexion au proxy n’établit que le premier segment. La prise en charge par le fournisseur, la politique du compte, l’accessibilité de la destination et la compatibilité applicative sont des conditions distinctes. La portée diffère de l’acheminement proxy QUIC et de UDP sur SOCKS5, qui traitent leurs propres procédures de configuration et d’exploitation.
Datagrammes et capsules
| Mécanisme | Contexte HTTP | Propriété de livraison | Question opérateur |
|---|---|---|---|
| HTTP Datagram | ID de contexte | perte possible | l'application tolère-t-elle une charge perdue ? |
| capsule DATAGRAM | flux HTTP/2 | sémantique datagramme conservée | le fournisseur qualifie-t-il 0x00 ? |
| message Capsule | flux fiable | contrôle ordonné | quel changement de contexte porte-t-il ? |
Les datagrammes HTTP permettent d’associer des charges utiles de type datagramme à un contexte HTTP, tandis que le protocole Capsule transporte dans un flux HTTP les informations de contrôle définies par des extensions. Leurs rôles sont liés mais distincts : les datagrammes transportent du trafic orienté datagramme ; les capsules peuvent communiquer des changements de contexte ou d’autres messages de contrôle. La correspondance exacte dépend de l’extension et du transport ; il ne faut donc pas les considérer comme deux descriptions interchangeables d’un format de paquet unique.
Les datagrammes HTTP sont liés à un contexte HTTP, ce qui donne à une extension un endroit où rattacher le trafic à l’état de la requête. Les messages Capsule passent par un flux HTTP fiable et peuvent transporter des instructions définies par l’extension. Cette différence permet de choisir la propriété de livraison nécessaire à chaque information. Même lorsqu’un datagramme circule dans une capsule DATAGRAM sur un flux (comme avec HTTP/2), il conserve la sémantique d’un datagramme ; l’application ne doit donc pas compter sur une livraison fiable, et Capsule ne devient pas un langage de contrôle universel.
Le transport sous-jacent compte également. HTTP/3 utilise QUIC, avec ses propres flux et mécanismes de datagrammes. HTTP/2 possède d’autres contraintes de cadrage et d’extension. Un fournisseur peut prendre en charge une fonction MASQUE sur une version HTTP et la limiter sur une autre. Demandez les combinaisons qualifiées au lieu de déduire la capacité du seul mot HTTP.
Pour l’équipe applicative, la question pratique porte sur les sémantiques nécessaires. Une fonction interactive peut tolérer la perte de datagrammes, tandis qu’une décision d’autorisation demande un message de contrôle fiable. L’opérateur doit confirmer que le service et la politique du navigateur préservent ce contrat et exposent un échec borné lorsqu’ils ne le peuvent pas.
Avec HTTP/3, QUIC transporte les flux et datagrammes HTTP/3 conformément aux spécifications pertinentes. Cela ne signifie pas que chaque requête HTTP/3 utilise CONNECT-UDP ni que la prise en charge de HTTP/3 prouve celle de MASQUE par un proxy. Pour les limites de négociation et de compatibilité navigateur, voir la compatibilité navigateur HTTP/3 et QUIC.
Revue opérationnelle
| Champ | Valeur acceptée | Signal de rejet | Responsable |
|---|---|---|---|
| CONNECT étendu | :protocol=connect-udp accepté | 403 ou 501 | fournisseur proxy |
| version HTTP | chemin h3 ou h2 documenté | version non qualifiée | réseau |
| périmètre compte | classe de point et région | droit absent | compte |
| politique destination | hôte et port approuvés | relais refuse la cible | fournisseur |
| contexte navigateur | route avant navigation | route non approuvée | déploiement |
| résultat application | termine ou état indisponible | erreur générique | application |
| repli direct | désactivé pour le parcours | sortie directe inattendue | release |
| requalification | date UTC après changement | fiche obsolète | service |
| rétention | étiquette et ID seulement | identifiants dans la fiche | sécurité |
Avant d’adopter un proxy capable d’UDP, confirmez quels point d’accès, offre de compte, région, règles de destination et limites de concurrence incluent CONNECT-UDP. Demandez comment le service signale un refus et quelles sont ses garanties de disponibilité documentées. Consignez le résultat applicatif attendu et une procédure de reprise approuvée ; ne déduisez pas qu’un relais UDP fonctionne du simple chargement d’une page HTTPS.
Gardez le dossier de qualification au niveau de la décision de production. Nommez la version du navigateur, la politique de contexte, la classe de point d’accès du fournisseur, la région, le droit associé au compte et la catégorie de destination. Notez si le parcours principal a abouti, si une fonction optionnelle était indisponible et quel responsable reçoit l’action suivante. Cela produit une preuve reproductible après un changement de fournisseur ou de navigateur, sans conserver de contenu client ni de secrets dans un document public.
Examinez le proxy et l’origine comme deux dépendances distinctes. Le proxy peut accepter la requête de contrôle alors que l’origine rejette le protocole applicatif. À l’inverse, l’origine peut prendre en charge l’application alors que le compte proxy n’a pas l’opération requise. Une catégorie d’incident utile identifie la frontière défaillante et la reprise ou l’escalade approuvée. Elle ne doit exposer à l’utilisateur final ni identifiants, ni historiques de destinations privées, ni captures détaillées du trafic.
Une politique de route doit aussi dire ce qui n’est pas permis. Si la fonction UDP est indisponible, un parcours HTTP/2 approuvé peut se poursuivre lorsque l’application le permet, ou une fonction peut afficher un état indisponible jusqu’à ce que l’opérateur résolve le problème du fournisseur. Une connexion directe qui semble charger la page n’est pas un repli implicite : la traiter ainsi modifierait la frontière réseau sans décision explicite.
La documentation du fournisseur est nécessaire, mais ce n’est pas une preuve permanente. Revérifiez après un changement d’offre, une migration de point d’accès, un changement de région, une mise à jour majeure du navigateur ou un changement important de l’origine. Comparez le même parcours applicatif et gardez la dernière politique acceptée disponible pendant l’évaluation d’une candidate. Une étiquette de protocole aide à expliquer un résultat, mais les critères d’acceptation sont le résultat client et le comportement de reprise.
Le registre de route doit relier le contexte du navigateur au compte proxy sans recopier un secret dans une commande, un ticket ou un journal de page. Un nom court, un propriétaire, une région et un résumé de capacité suffisent généralement pour choisir la reprise. Gardez l’accord détaillé du fournisseur et les preuves d’autorisation dans le système qui les protège.
Les équipes applicatives doivent indiquer si UDP est requis pour la tâche principale ou seulement pour une fonction optionnelle. Un document, un formulaire ou une API peut rester utile sur une route approuvée fondée sur un flux. Une fonction temps réel peut afficher un état indisponible et proposer une nouvelle tentative. Cette décision doit figurer dans le contrat de l’application.
Un fournisseur peut changer son comportement sans changer le jeton de protocole :protocol=connect-udp. Il peut modifier la capacité régionale, les limites de compte, les règles de destination ou la version HTTP. Répétez un parcours représentatif après ces changements et comparez-le au dernier résultat accepté. Concentrez la comparaison sur la fin du parcours, l’échec borné et le responsable de la reprise.
Les revues de version du navigateur doivent garder les rôles de protocole séparés. Le navigateur peut choisir une route configurée, négocier avec une destination et afficher un résultat. Il ne certifie ni la politique du relais proxy ni le service de l’origine. Notez ensemble la version, la famille de profil, la politique de route et la catégorie de destination.
Les opérateurs réseau doivent aussi documenter les échecs attendus. Une requête CONNECT-UDP refusée, un point proxy indisponible et une erreur applicative de l’origine ont des propriétaires différents, même pendant le même parcours. Une catégorie courte et une action approuvée orientent le support sans collecter de trafic privé ni exposer d’identifiants.
L’explication durable reste en couches : MASQUE nomme un espace de proxification, CONNECT-UDP nomme un rôle de requête normalisé, les datagrammes HTTP et les capsules décrivent des mécanismes associés, et le contrat du fournisseur détermine ce qui existe réellement. BotBrowser répète la politique client approuvée, tandis que le fournisseur et l’origine restent responsables des capacités de service au-delà de cette limite.
Traitez les échecs comme des résultats délimités de capacité ou de disponibilité. Une fonction absente relève du fournisseur ou du responsable du déploiement ; le repli propre à l’application relève de son responsable. Conservez les identifiants et les journaux détaillés du trafic dans des systèmes contrôlés. N’ajoutez pas une route directe comme reprise non documentée.
BotBrowser permet de choisir une route proxy approuvée par contexte de navigateur, ce qui peut rendre une même politique réseau reproductible lors d’une évaluation. Il ne peut pas implémenter un service MASQUE, ajouter CONNECT-UDP chez un fournisseur, ni contrôler le relais amont du fournisseur ou le comportement de l’origine. Le routage par contexte est une limite de politique côté client, pas un substitut aux capacités du fournisseur.
Le routage par contexte est utile lorsqu’un processus sert plusieurs parcours approuvés avec des besoins réseau différents. Le réglage sélectionne une route déjà qualifiée, sans créer de droit fournisseur ni modifier le choix de protocole de la destination. Appliquez la politique avant la première action de page, puis rattachez le nom de route au propriétaire du contexte et au résultat visible.
La limite du produit est volontairement précise. BotBrowser peut répéter une route client approuvée et comparer le même parcours sous une politique documentée. Il n’expose pas de serveur MASQUE, n’implémente pas de relais amont et ne garantit pas que l’origine utilise HTTP/3. Ces capacités relèvent du fournisseur, de l’origine et de la politique réseau environnante.
Si la route n’est pas qualifiée, choisissez une autre route approuvée, attendez la reprise ou arrêtez le parcours. N’utilisez pas un réglage du navigateur ou un script de page pour inventer une fonction CONNECT-UDP absente. Le registre opérationnel doit rendre ce choix visible au support, tandis que les éléments sensibles restent dans les systèmes contrôlés.
Employez le même vocabulaire dans la procédure et dans le statut client. « Le proxy a accepté la requête HTTP » est plus précis que « l’application a atteint sa destination ». « Le relais UDP manque pour ce compte » est plus utile que « HTTP/3 a échoué ». Des mots précis orientent l’incident vers le bon propriétaire et clarifient la reprise autorisée.
Le registre d’acceptation ne doit pas transformer les noms de protocole en promesse de performance. QUIC, HTTP/3, les datagrammes et le relais peuvent modifier un parcours, mais la destination, le compte et le réseau comptent aussi. Mesurez la tâche applicative utile, gardez un résultat borné et réexaminez-le si une condition change.
Cette revue peut rester légère. Un nom de route, des versions de navigateur et de profil, une catégorie de destination et un état indisponible explicite suffisent pour une base opérationnelle. Les journaux détaillés et les autorisations du fournisseur restent dans des systèmes contrôlés. Une note d’état publique indique seulement le rôle, la limite externe et la reprise approuvée.
Cette séparation aide lorsque plusieurs équipes partagent un déploiement. Le propriétaire du contexte choisit la route client, le réseau qualifie le fournisseur et l’application définit le repli accepté. Une courte transmission entre ces propriétaires vaut mieux que de supposer qu’un réglage de navigateur crée un service absent.
Dans une note de version, décrivez le résultat accepté simplement : le contexte a utilisé la politique proxy approuvée, le parcours a abouti ou affiché son état indisponible documenté, et le prochain responsable était connu. Les normes publiques expliquent les rôles sans laisser croire que le navigateur fournit le service du fournisseur. L’opérateur reçoit ainsi le contexte utile sans exposer identifiants, destinations privées ni traces détaillées.
Cette formulation aide aussi les transmissions au support. Elle sépare la politique du navigateur du service du fournisseur, donne à l’application un état concret à tester et laisse une route qualifiée comme solution. Le même registre sert à la revue, à l’incident et à une nouvelle qualification sans exposer le contenu de session. Les pages d’état publiques restent au niveau des rôles, des résultats et des limites ; les preuves propres à un compte restent dans des systèmes autorisés.
Exécuter les vérifications de qualification
| Vérification | Fiche valide | Fiche en échec |
|---|---|---|
| requête proxy | :protocol=connect-udp accepté | 403, 501 ou rejet fournisseur |
| parcours application | ID contrôlé par route approuvée | état visible avec responsable |
| repli | alternative h2 documentée | sortie directe ou repli absent |
Appliquez ces vérifications à chaque route candidate et consignez un succès ou un échec pour chacune.
- La documentation du fournisseur nomme la prise en charge de CONNECT-UDP (RFC 9298) pour la classe de point d’accès et le compte. Consignez la classe de point d’accès, le droit du compte et la version HTTP. Échec si la documentation ne mentionne que HTTP/3.
- Le parcours représentatif passe par la route approuvée du contexte. Succès s’il aboutit, ou s’il se termine par un échec borné avec un responsable nommé. Consignez le nom de la route et la politique de contexte utilisée.
- L’état du segment proxy est comparé au résultat de l’origine. Classez séparément « le proxy accepte, l’origine refuse » et le cas inverse.
- Une route sans CONNECT-UDP est consignée comme un écart de capacité. Échec si le journal d’exécution montre que le parcours a abouti par une voie directe au lieu de la route approuvée.
- Si un repli HTTP/2 est approuvé pour l’application, il est consigné comme tel. Échec si un repli a été utilisé sans être consigné.
Conclusion pratique
N'approuvez CONNECT-UDP que lorsque le compte, le point et le contexte donnent le résultat de route attendu. Gardez un relais indisponible visible, nommez son responsable et ne laissez jamais une route directe passer pour un repli approuvé.
Sources
Cet article fait partie du guide : Vue d’ensemble de la configuration proxy : carte des décisions réseau
Articles Connexes
Routage proxy QUIC pour HTTPS et HTTP/3
RéseauUDP sur SOCKS5 : routes privées pour QUIC et WebRTC
RéseauBases de la compatibilité HTTP/3 et QUIC dans le navigateur
RéseauSémantique des proxys HTTP et requêtes du navigateur
RéseauBascule de proxy et continuité visible pour l’utilisateur
RéseauQu'est-ce qu'une fuite d'IP WebRTC ? Prévention et vie privée
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.