UDP sur SOCKS5 : routes privées pour QUIC et WebRTC
Définissez une politique proxy TCP et UDP cohérente, validez les applications autorisées et conservez des preuves claires de repli et de publication.
BotBrowser Team
Vous préférez la doc produit maintenue ?
Cet article a une page équivalente dans le centre de documentation. Utilisez les docs pour le flux canonique, les flags à jour et la référence durable.
Un navigateur n'envoie pas chaque requête par un seul transport : une approbation SOCKS5 rédigée pour le chargement de pages ne dit rien des datagrammes qu'un appel média ou une connexion HTTP/3 tentera plus tard dans la même session. Dans des contextes contrôlés BotBrowser, les décisions TCP et UDP sont choisies séparément, et aucune ne transforme un relais limité à TCP en service compatible UDP.
TL;DR
- Le client ouvre deux connexions TCP de contrôle indépendantes vers le point de terminaison du proxy SOCKS5 en
:1080: l'une transporteCONNECTpourDST.ADDR/DST.PORT, l'autreUDP ASSOCIATE; le relais peut accepter l'une et refuser l'autre. - QUIC transporte HTTP/3 sur
udp:443et ICE collecte des candidats surudp:3478, donc bloquer UDP et désactiver QUIC sont deux contrôles différents. - En ENT Tier3,
--bot-udp-proxyfixe la décision UDP et HTTP/3 par contexte, tandis que--disable-quics'applique toujours à tout le processus. - La preuve de capacité doit venir d'un test de datagrammes (
tcpdump -n udp port 443), pas d'un téléchargement aveccurl --socks5-hostname.
Sommaire
- Partir d'un plan réseau unique
- Décider séparément pour chaque transport
- Définir la politique par contexte
- Protéger les médias en temps réel
- Valider les applications autorisées
- Support BotBrowser pour la Politique de Relais UDP
- Conclusion pratique
Partir d'un plan réseau unique
Une session de navigateur peut utiliser plusieurs transports. Les requêtes Web ordinaires empruntent généralement TCP, tandis que HTTP/3 et certaines fonctions de communication en temps réel peuvent utiliser UDP. L'approbation d'un proxy pour la navigation ne couvre donc pas automatiquement toutes les connexions d'une application autorisée. Le dossier de déploiement doit préciser les transports permis, le service proxy qui les prend en charge et le comportement attendu lorsqu'une route autorisée n'est plus disponible. Dans un déploiement contrôlé, BotBrowser peut appliquer la politique de navigateur TCP et UDP choisie, mais il ne peut pas transformer un service proxy limité à TCP en service compatible UDP.
La présence d'une adresse proxy dans la configuration de lancement ne suffit pas. Il faut confirmer que le parcours complet de l'application respecte la politique réseau choisie par l'organisation. La connexion, la navigation, la préparation des médias, les transferts, l'activité en arrière-plan et la fermeture peuvent solliciter des fonctions différentes. Une revue de version doit couvrir l'ensemble du parcours au lieu de considérer le chargement réussi d'une page comme une preuve pour toutes les routes.
BotBrowser permet d'appliquer des politiques de routage axées sur la confidentialité avec des services SOCKS5 qui disposent d'un relais UDP compatible. Le trafic TCP et le trafic UDP pris en charge peuvent rester dans un même plan approuvé lorsque le service, la politique du navigateur et les besoins de l'application concordent. Cette capacité doit être confirmée avant la mise en production, car la seule disponibilité de SOCKS5 ne prouve pas qu'UDP est inclus. Un autre mécanisme pour acheminer UDP via un proxy est décrit dans MASQUE et CONNECT-UDP pour les opérateurs web.
Le plan doit rester facile à auditer. Consignez la route TCP attendue, la route UDP attendue, la politique WebRTC, la décision HTTP/3, la politique DNS et le repli approuvé. Attribuez un responsable à chaque élément. Un dossier est complet lorsqu'il nomme le point de terminaison proxy socks5://host:1080, la famille de profil, la politique UDP et le résultat attendu pour chaque fonction autorisée.
UDP ne doit pas être traité comme une note secondaire. Si l'application n'en a pas besoin, consignez la restriction. Si elle en a besoin, approuvez une route compatible et testez l'application sur cette route. Une restriction délibérée est préférable à une sortie directe non examinée, et une politique de relais explicite est préférable à l'hypothèse que tout le trafic utilise le même transport.
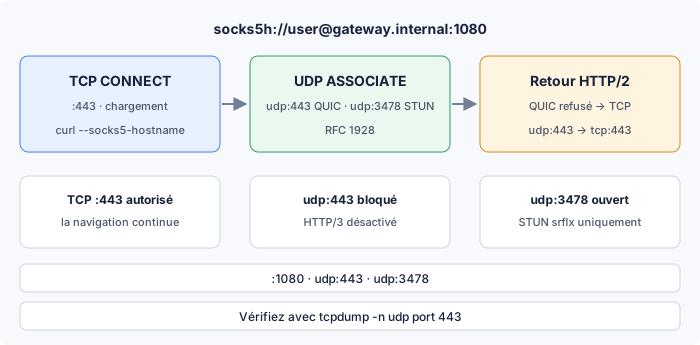
Décider séparément pour chaque transport
TCP et UDP demandent des décisions distinctes, même lorsqu'ils proviennent du même fournisseur. Leur disponibilité, leur repli et leur impact applicatif diffèrent. Une politique peut autoriser les deux, autoriser TCP tout en limitant UDP, ou approuver certaines fonctions dépendantes d'UDP après examen. Le choix doit découler des besoins métier et des contrôles de confidentialité plutôt que d'un réglage générique du navigateur.
QUIC est associé à HTTP/3 et utilise UDP. Lorsqu'une route UDP approuvée est disponible, une application autorisée peut employer HTTP/3 dans ce cadre. Si le déploiement adopte une politique limitée à TCP, la navigation peut continuer sur un transport TCP approuvé. Le transport HTTP devient ainsi une décision de déploiement documentée, à réexaminer lors des mises à niveau du navigateur ou de l'infrastructure. --disable-quic ne modifie que QUIC et HTTP/3 ; ce n'est pas un interrupteur pour tout le trafic UDP, et WebRTC ainsi que STUN nécessitent donc leur propre politique. Pour savoir comment les routes QUIC authentifiées et les limites de HTTP/3 se traitent en pratique, consultez Routage proxy QUIC pour HTTPS et HTTP/3, qui couvre les choix de transport, la validation des limites et des échecs, ainsi que les enregistrements de déploiement.
La différence de protocole se voit dans le dialogue d'ouverture. RFC 1928 donne à SOCKS5 un mode datagramme que le client doit demander avant que le relais transmette le moindre paquet.
Pour établir un relais de flux, le client ouvre une connexion TCP de contrôle vers le point de terminaison du proxy SOCKS5 en :1080 et envoie CONNECT avec DST.ADDR et DST.PORT.
L'association UDP utilise une autre connexion TCP de contrôle vers le même point de terminaison du proxy, qui transporte UDP ASSOCIATE.
Chaque connexion de contrôle porte une seule opération SOCKS5 ; une fois CONNECT accepté, elle devient un relais de flux et ne peut pas aussi porter UDP ASSOCIATE.
Le proxy peut accepter CONNECT sur une connexion et refuser UDP ASSOCIATE sur l'autre : un contrôle de flux réussi ne prouve donc pas la prise en charge d'UDP. QUIC transporte HTTP/3 sur UDP :443 et STUN, utilisé par ICE, sur UDP :3478 ; bloquer UDP :443 supprime HTTP/3 sans toucher à WebRTC, qui négocie ses a=candidate.
WebRTC exige une décision propre. L'audio, la vidéo et les communications entre participants peuvent dépendre d'une connectivité différente de celle des requêtes Web habituelles. Un proxy Web TCP ne démontre pas que ces activités restent dans la même limite de confidentialité. Le responsable de la version doit décider si les communications en temps réel sont autorisées, limitées ou indisponibles pour la charge concernée. Pour les choix de politique qui sous-tendent cette décision, consultez Identité réseau et confidentialité WebRTC, qui compare les postures de profil, réelle et désactivée et explique pourquoi les adresses des candidats et des statistiques doivent concorder.
DNS appartient à la même revue. Un déploiement peut disposer d'une route Web approuvée et rester incohérent si la résolution de noms emprunte un autre chemin non examiné. Le dossier doit indiquer qui contrôle DNS sans supposer qu'un relais UDP règle automatiquement cette question. Le transport, la résolution de noms et les communications en temps réel restent ainsi des contrôles liés, mais examinés séparément. Pour une vue plus large de l’articulation de ces couches, consultez Cohérence proxy, DNS et WebRTC pour le navigateur, qui présente une séquence de revue et les signes courants d’incohérence.
Un seul résultat positif ne permet pas de déduire les autres. Une page ouverte par TCP renseigne peu sur la préparation des médias. Un appel vidéo fonctionnel ne confirme pas la politique DNS d'une navigation ultérieure. Chaque comportement autorisé nécessite une preuve associée au parcours applicatif et à la politique retenue.
Définir la politique par contexte
Une seule réponse de transport pour toute la session est souvent trop grossière. Un même déploiement peut exécuter une charge de travail qui a besoin d'une route HTTP/3 approuvée et une autre qui doit rester en TCP, les deux pouvant appartenir à la même famille de profils. Imposer une décision unique revient à choisir entre une route inutile et une restriction inutile.
La version actuelle place cette décision au niveau du contexte. Dans les déploiements ENT Tier3, --bot-udp-proxy indique si un contexte utilise le proxy UDP et HTTP/3. La valeur définie sur la ligne de commande principale devient la valeur par défaut du processus, et l'empreinte par contexte peut la remplacer pour un contexte donné. Un contexte sans valeur propre suit la valeur par défaut, et la politique peut changer après la création du contexte. --disable-quic au niveau du processus reste prioritaire pour QUIC et HTTP/3 ; une surcharge de contexte ne peut donc pas les réactiver.
Deux propriétés rendent le résultat vérifiable. La politique reste limitée au contexte qui la définit : une restriction posée sur une charge de travail ne retire pas HTTP/3 aux autres de la même session. Elle ne s'applique qu'aux profils valides déjà chargés et disposant du droit UDP, elle choisit donc entre des comportements approuvés au lieu d'accorder une route que le déploiement n'a pas qualifiée. L'option n'achète pas, n'ajoute pas et ne contourne pas ce droit.
Consignez le choix par contexte, pas par déploiement. Chaque contexte doit avoir un responsable nommé, la liste des transports approuvés et le résultat attendu lorsque le relais est indisponible. C'est ce dossier qui permettra, des mois plus tard, d'expliquer pourquoi une charge de travail utilisait HTTP/3 et pas sa voisine.
Protéger les médias en temps réel
Les médias en temps réel méritent une attention particulière, car un utilisateur peut autoriser le microphone ou la caméra en pensant que la politique réseau reste intacte. L'examen de confidentialité commence avant l'octroi de l'autorisation. Déterminez si l'application a réellement besoin de cette communication, quels rôles peuvent l'utiliser et quel résultat réseau est acceptable.
Un RTCPeerConnection collecte des candidats jusqu'à ce que iceGatheringState passe à complete, et chaque ligne a=candidate porte un type : host, srflx ou relay. Une collecte qui s'arrête à srflx sans candidat relay désigne le serveur TURN ou la route UDP :3478, pas le codec média.
Pour un usage approuvé, associez la politique du navigateur à un service proxy qui prend en charge le trafic nécessaire. Le fournisseur doit pouvoir décrire son offre UDP, sa couverture géographique, son modèle d'authentification, les limites du service et son assistance opérationnelle dans des termes adaptés à une revue client. L'organisation peut alors décider si le service répond à ses exigences de traitement des données et de contrôle d'accès.
Les essais doivent porter sur le comportement attendu par l'utilisateur. Vérifiez que les appels autorisés démarrent, restent utilisables, reprennent après des changements réseau ordinaires et se terminent correctement. Vérifiez aussi les demandes d'autorisation, la coupure du microphone, le choix des appareils et la fin de session. Ces contrôles protègent la confidentialité et la fiabilité pendant tout le parcours approuvé.
Si la communication en temps réel n'est pas nécessaire, une politique restrictive évite qu'une route superflue entre dans la charge de travail. Le responsable produit doit décrire l'expérience obtenue afin qu'une restriction volontaire ne soit pas confondue avec une panne. Le support a également besoin d'une explication courte lorsqu'une page propose une fonction multimédia que le déploiement n'autorise pas.
Tout changement de fournisseur multimédia, de composant de conférence ou d'outil de communication intégré nécessite une nouvelle revue. Ces changements peuvent modifier les besoins de connexion même si le parcours visible semble identique. Traitez-les comme des changements réseau, rejouez le parcours autorisé et joignez le résultat au dossier de version.
Qualifier le service proxy
La qualification du proxy relève des achats et de l'exploitation, pas seulement d'un réglage du navigateur. Demandez au fournisseur de confirmer que le service souscrit comprend un relais UDP pour les régions, la méthode d'authentification et l'offre utilisés par le déploiement. Les noms commerciaux peuvent être ambigus et les capacités varier entre offres ou points de terminaison. Une confirmation écrite réduit l'incertitude.
Demandez une preuve par udp_associate, pas un téléchargement TCP. curl --socks5-hostname proxy.example:1080 https://example.com joint l'origine via TCP et ne prouve rien sur les datagrammes, car curl ne peut pas demander le mode datagramme. Une capture tcpdump -n udp port 443 sur la route approuvée, ou une requête QUIC qui aboutit alors que TCP :443 est bloqué, montre que le service a bien relayé des datagrammes.
Examinez aussi la manière dont le fournisseur communique la maintenance et les dégradations. L'équipe doit savoir si la disponibilité UDP est signalée séparément de TCP, comment les changements de point de terminaison sont annoncés et quelles informations sont fournies pendant un incident. Une indication générale selon laquelle le proxy est en ligne ne précise pas toujours si une application en temps réel dispose de sa route approuvée.
Les exigences commerciales et de gouvernance comptent autant. Les conditions de traitement, la conservation, les contrôles d'accès, la rotation des identifiants, le routage régional et la réponse aux incidents déterminent si le service convient à un déploiement sensible à la confidentialité. La prise en charge d'UDP n'est utile que si le reste du service respecte le même niveau d'exigence que la route TCP.
Conservez les identifiants du fournisseur hors du contenu des pages et des exemples suivis par le contrôle de version. Limitez l'accès aux systèmes et aux opérateurs qui en ont besoin. Appliquez la même politique de rotation qu'aux autres secrets réseau et vérifiez qu'un identifiant de remplacement peut être introduit sans changer le schéma approuvé.
La qualification doit produire une fiche courte : fournisseur et offre approuvés, environnements couverts, responsable, transports attendus, contact de support, date de revue et décision de repli. Liez les documents du fournisseur depuis le dossier interne du changement. Cette fiche résiste mieux dans le temps qu'une note d'installation ou qu'une conversation mémorisée.
Reprenez la qualification après une modification du contrat, de la région, du point de terminaison ou de l'authentification. La configuration visible du navigateur peut rester similaire alors que la capacité achetée change. Une version ne doit pas hériter d'une ancienne approbation si le service sous-jacent a sensiblement évolué.
Lire la réponse par opération, pas le résultat TCP
Le test ci-dessous compare deux connexions TCP de contrôle indépendantes vers le même point de terminaison proxy : une requête SOCKS5 CONNECT pour une destination en flux et une autre UDP ASSOCIATE. Un relais local accepte la première et refuse la seconde avec une réponse explicite, et non par expiration de délai ; le test isole ainsi la prise en charge du protocole du comportement de routage d'un service acheté. Chaque connexion répète le même salut et la même authentification ; les réponses concernent deux connexions distinctes, pas deux moitiés d'une session.
| Connexion TCP de contrôle indépendante | Réponse de l'endpoint | Ce qu'elle établit |
|---|---|---|
A : CONNECT pour DST.ADDR/DST.PORT | acceptée | le chemin flux est approuvé |
B : UDP ASSOCIATE vers le même proxy | refusée comme non prise en charge | l'association n'est pas proposée |
| Test de compatibilité distinct : ancien SOCKS | connexion réinitialisée | le relais ne répond qu'au protocole actuel |
L'acceptation de CONNECT ne dit rien sur UDP ASSOCIATE vers le même point de terminaison proxy. Le chargement d'une page par le relais de flux peut aboutir alors que la connexion de contrôle distincte pour l'association UDP reçoit un refus ; interpréter ce succès comme une approbation pour HTTP/3 ou les médias temps réel reviendrait à consigner une qualification jamais réalisée. La réponse diffère aussi par nature : une opération non prise en charge est un manque de capacité, tandis qu'une destination injoignable est un manque de routage, et les deux appellent un suivi différent auprès du fournisseur.
La même transcription montre pourquoi le client ne peut pas déduire la prise en charge à l'avance. Les deux connexions indépendantes utilisent le même salut et la même authentification, et le relais n'annonce pas les opérations qu'il accepte ; chaque réponse doit donc être associée à sa connexion et à son opération. Un dossier qui stocke le point de terminaison, le port, le compte et la date mais omet ces réponses est incomplet, car il ne montre pas quelle requête a été approuvée.
Cette mesure a été prise contre un relais configuré pour refuser l'association de datagrammes ; elle démontre donc la distinction de protocole et non la capacité d'un fournisseur particulier. En répétant les deux opérations sur des connexions TCP de contrôle indépendantes vers un service qui prend en charge cette association, les deux devraient être acceptées ; cette comparaison transforme une affirmation de fournisseur en preuve.
Définir les résultats autorisés
Écrivez les résultats acceptables avant les essais. Pour une application qui exige HTTP/3, le résultat approuvé peut être un fonctionnement via le service examiné disposant d'UDP. Pour une application qui n'en a pas besoin, il peut s'agir de la poursuite de la navigation via TCP. Pour une charge WebRTC, la décision peut n'autoriser les médias en temps réel que dans les environnements où la route examinée est disponible.
Rendez le résultat observable avec les outils déjà disponibles. chrome://net-export produit un NetLog qui indique si une connexion QUIC a été tentée et où elle a échoué ; un proxy qui refuse la route UDP laisse généralement un 502 sur le repli TCP. Pour les médias, pc.getStats() indique la paire de candidats retenue, donc un résultat « relais uniquement » se vérifie au lieu de se supposer.
Définissez aussi le résultat en cas d'indisponibilité. Si le relais ne peut pas prendre en charge une fonction dépendante d'UDP, décidez si l'application utilise un transport alternatif approuvé, désactive la fonction, présente une erreur contrôlée ou suspend la charge. Un repli non défini se transforme souvent en route accidentelle ou en expérience incohérente.
Le résultat doit être visible pour l'exploitation. L'état du service, les journaux applicatifs et les informations du fournisseur peuvent indiquer si la politique retenue est disponible. Les opérateurs ont besoin d'éléments suffisants pour choisir la réponse approuvée et suivre la procédure de reprise documentée.
Séparez l'acceptation de confidentialité de la préférence de performance. Un transport plus rapide n'est pas automatiquement acceptable et un repli approuvé plus lent n'est pas automatiquement un échec. Mesurez l'impact utilisateur après avoir confirmé que la route reste conforme. Cet ordre empêche une optimisation de performance d'affaiblir une décision de confidentialité.
Appliquez la même définition aux environnements de développement, de préproduction et de production lorsque c'est possible. Si un environnement inférieur emploie une autre capacité proxy, inscrivez cette différence dans le résultat. Sinon, une réussite en préproduction peut créer une confiance injustifiée pour la production.
Identifiez enfin la personne autorisée à approuver une exception. Une situation temporaire peut exiger un mode restreint, mais un opérateur ne doit pas inventer une nouvelle route pendant un incident. Un circuit d'approbation documenté maintient la responsabilité et permet une revue ultérieure.
Valider les applications autorisées
La validation utilise des applications et des comptes que l'organisation est autorisée à tester. Choisissez des parcours représentatifs d'une activité normale : navigation initiale, travail authentifié, requêtes en arrière-plan, médias en temps réel lorsqu'ils sont approuvés et déconnexion ordonnée. L'essai confirme ensemble le comportement du produit et le respect de la politique.
Commencez dans un environnement propre avec la version prévue du navigateur, la famille de profil, le service proxy et la politique réseau. Consignez ces entrées dans le cas de test. Des entrées cohérentes rendent les comparaisons utiles lorsque le navigateur, le profil, l'application ou le fournisseur change.
Observez les résultats visibles et la télémétrie opérationnelle autorisée. Les pages se chargent comme prévu, les actions protégées aboutissent, les médias respectent leur décision de disponibilité et les fonctions limitées échouent de la manière attendue. L'état du fournisseur et les journaux réseau gérés par l'organisation peuvent étayer le résultat si leur usage respecte la politique de confidentialité.
Préférez l'instrumentation du navigateur aux impressions. chrome://webrtc-internals montre les paires de candidats réellement utilisées par un appel et chrome://net-export enregistre les tentatives QUIC des chargements de page. Côté réseau, tcpdump -n udp port 443 distingue le QUIC relayé d'une sortie directe silencieuse. Conservez l'outil, son fichier de sortie et la fenêtre de capture à côté du résultat.
Incluez des interruptions représentatives de l'exploitation ordinaire. Une rotation d'identifiants, une maintenance du point de terminaison, un redémarrage du navigateur ou une brève interruption doivent conduire au repli ou à la reprise documentés. L'application ne doit pas continuer silencieusement dans un mode que le responsable de la version n'a pas approuvé.
Rejouez le parcours après tout changement significatif. Les mises à jour de la famille de navigateur, les changements d'offre proxy, les composants WebRTC, la politique DNS et les modifications réseau de l'application peuvent changer le résultat. Une réussite antérieure reste une preuve historique, pas une approbation permanente.
Gardez le test assez ciblé pour pouvoir l'interpréter. Si plusieurs changements d'infrastructure sont regroupés, l'origine d'un échec devient difficile à déterminer et une réussite apporte peu d'informations sur chaque modification. Échelonnez les changements et conservez la dernière configuration acceptée afin de comparer et de revenir en arrière.
Réagir à l'indisponibilité du relais
L'indisponibilité du relais UDP est une condition d'exploitation prévisible qui nécessite une réponse. Celle-ci dépend de l'application. QUIC et HTTP/3 doivent revenir à une navigation TCP approuvée lorsqu'elle est disponible, tandis que les fonctions en temps réel dépendantes d'UDP doivent rester indisponibles ou utiliser une autre route déjà approuvée. La politique doit préférer une restriction claire à une connexion directe non approuvée et ne doit jamais envoyer UDP directement en silence.
Les signaux de protocole rendent la réponse vérifiable. RFC 1928 définit des codes de réponse explicites : 0x07 signifie que la méthode n'est pas prise en charge et 0x03 que le réseau est injoignable. Un client qui reçoit 0x07 pour udp_associate doit consigner UDP comme non qualifié au lieu de réessayer en direct. chrome://net-export montre ensuite la tentative QUIC retomber sur TCP, et l'absence de candidat relay explique un appel qui ne se connecte plus.
Définissez la réponse pendant la conception. Précisez quelles charges peuvent continuer, lesquelles doivent s'arrêter, ce que l'utilisateur verra et qui recevra une alerte. Si l'organisation utilise plusieurs fournisseurs ou points de terminaison approuvés, documentez les conditions de bascule et confirmez que l'alternative a suivi la même qualification.
Évitez les changements automatiques qui élargissent l'accès sans revue. Un repli ne doit pas remplacer une politique restrictive par une connectivité générale de l'hôte pour maintenir une fonction. La continuité compte, mais elle doit rester dans la limite de confidentialité approuvée.
La reprise doit aussi être vérifiée. Lorsque le service revient, confirmez que l'application reprend la route prévue et que les restrictions temporaires sont retirées de manière contrôlée. Ne supposez pas qu'un processus démarré pendant l'incident adopte la politique restaurée sans suivre le cycle de vie défini par le déploiement.
Le support doit distinguer un repli de service d'un défaut produit. Si HTTP/3 est indisponible mais que la navigation approuvée continue via TCP, il peut s'agir d'un changement de transport accepté. Si un appel ne démarre pas parce que sa route manque, il peut s'agir d'une protection volontaire. Un langage clair réduit la pression pour affaiblir la politique pendant un incident.
Après la reprise, ajoutez le résultat au dossier du service. Notez le comportement affecté, la réponse approuvée, l'action de reprise et le suivi attribué au fournisseur ou au responsable interne. L'incident devient ainsi une preuve utile pour la prochaine revue.
Conserver les preuves de version
Une décision de publication doit pouvoir être reconstruite à partir de ses preuves. Conservez la version du navigateur, la famille de profil, la version de l'application, le service proxy, les régions, la politique réseau, la date, le responsable et le résultat. Ajoutez le repli exercé ou confirmé.
Joignez des noms d'artefacts, pas seulement des captures d'écran. Un NetLog chrome://net-export, une capture tcpdump -n udp port 443 limitée à la fenêtre d'essai et un relevé pc.getStats() pour un seul appel restent peu volumineux et portent des horodatages qui les rattachent à la version. Notez la compilation du navigateur utilisée, car les noms d'événements NetLog et la version QUIC négociée selon RFC 9000 changent d'une version à l'autre.
Préférez des dossiers concis aux captures brutes volumineuses. Un résultat signé, un ticket de changement, une déclaration de capacité du fournisseur et des journaux opérationnels sélectionnés forment souvent une piste d'audit plus claire qu'une vaste collecte de données réseau. Respectez les règles de conservation et d'accès, car ces dossiers peuvent contenir des informations sensibles.
Reliez les preuves à une version précise. Une déclaration du fournisseur soutient sa qualification, mais ne démontre pas qu'un parcours applicatif a réussi. Un résultat applicatif prouve le comportement utilisateur, mais ne remplace pas la revue de gouvernance du fournisseur. Conservez les deux sous la même décision en indiquant leur rôle.
Consignez également les résultats négatifs ou restreints. Si une fonction est volontairement indisponible avec une politique TCP, un essai réussi doit le préciser. Cela empêche une autre équipe d'interpréter l'absence comme un manque de couverture et d'activer une route sans approbation.
Utilisez des noms comparables entre environnements. Une même étiquette de politique doit exprimer la même décision en préproduction et en production. Si les environnements diffèrent, indiquez la différence à côté du résultat. Une nomenclature cohérente accélère les audits et réduit les erreurs.
Les preuves expirent lorsque leurs hypothèses changent. Déclenchez une revue après une mise à jour du navigateur, une modification du service proxy, un changement réseau de l'application, une évolution régionale ou une révision de sécurité. Ce déclencheur est plus utile que la promesse qu'un test restera valable indéfiniment.
Exploiter avec des limites claires
La répartition des responsabilités maintient la fiabilité des contrôles. L'équipe applicative connaît les fonctions qui exigent du temps réel. L'équipe plateforme gère le navigateur et le proxy. La sécurité et la confidentialité définissent les routes acceptables. L'exploitation réagit aux changements de service et le support explique les restrictions. Inscrivez ces responsabilités dans le dossier.
Les points de terminaison, offres fournisseur, politiques WebRTC, décisions HTTP/3, politiques DNS et mises à jour du navigateur passent par le contrôle des changements. Une petite modification peut altérer le plan effectif. La revue par un pair et le déploiement progressif réduisent les dérives accidentelles.
Surveillez les résultats sur lesquels l'exploitation peut agir : disponibilité, réussite applicative, recours au repli approuvé, état de l'authentification et avis du fournisseur. Ne collectez pas plus de données utilisateur ou réseau que la décision opérationnelle ne l'exige. Un contrôle de confidentialité ne doit pas créer une télémétrie superflue.
Limitez les identifiants de production et l'accès aux preuves. Les comptes de test ne disposent que des droits nécessaires au parcours autorisé. Les dossiers restent disponibles pour les réviseurs et les intervenants, sans exposition générale. Appliquez les règles de conservation après une enquête ou un déploiement.
Documentez la limite du support. Un relais compatible dépend du fournisseur, de la région, du compte et des besoins applicatifs. BotBrowser peut appliquer la politique choisie, mais ne transforme pas un service limité à TCP en service UDP. Cette distinction dirige les questions vers le bon responsable.
Formez les intervenants au repli approuvé. Ils doivent savoir quand TCP peut continuer, quand les fonctions en temps réel restent restreintes et qui peut autoriser une alternative. Une procédure courte est plus utile pendant une panne qu'une longue description de protocole.
Réexaminer chaque changement important
Réexaminez le plan avant la première mise en production et après tout changement important. Confirmez que l'application a toujours besoin des fonctions dépendantes d'UDP, que le service souscrit fournit encore la capacité requise et que les décisions TCP, UDP, WebRTC, HTTP/3 et DNS restent consignées comme des contrôles distincts.
Exécutez le parcours autorisé dans l'environnement prévu. Comparez le résultat aux résultats permis. Exercez le repli documenté sans introduire une nouvelle route. Conservez les preuves et obtenez l'approbation des responsables nommés dans le dossier.
Gardez un contrôle répétable par transport. Pour QUIC, chargez une page en HTTP/3 et confirmez la tentative dans chrome://net-export ; pour les médias, passez un appel et lisez la paire retenue dans pc.getStats() ; pour le relais, exécutez tcpdump -n udp port 443 sur l'hôte qui porte la route approuvée.
Pendant le déploiement, observez la santé de l'application et l'état du fournisseur. Commencez avec un périmètre contrôlé qui permet de revenir à la dernière configuration acceptée. Étendez seulement lorsque le comportement utilisateur et la politique restent stables. En cas d'écart, suspendez le déploiement et appliquez la restriction ou la reprise documentée.
La même revue s'applique lorsqu'une fonction est retirée. Mettez la politique à jour afin qu'une ancienne route UDP ne reste pas approuvée après la disparition du besoin. Supprimer les accès inutiles réduit la complexité et resserre la limite de confidentialité.
Support BotBrowser pour la Politique de Relais UDP
Dans les déploiements ENT Tier3, BotBrowser permet de prendre des décisions de politique de relais UDP au niveau du contexte et peut acheminer QUIC ainsi que l'UDP lié à ICE/STUN de WebRTC via des services SOCKS5 qui prennent en charge UDP ASSOCIATE. Cette capacité permet aux organisations de documenter et de valider des politiques de transport distinctes par charge de travail, avec un contrôle granulaire sur les contextes qui utilisent HTTP/3 et ceux qui restent en TCP ; elle ne prétend pas que tous les flux média WebRTC passent par le proxy. Cependant, BotBrowser ne peut pas garantir la disponibilité ou la qualité du relais UDP du fournisseur, contrôler le comportement du serveur intermédiaire vers l'origine, remplacer un relais indisponible par des connexions directes, ni vérifier que le service UDP du fournisseur répond à vos normes de confidentialité. La responsabilité de qualifier le serveur intermédiaire, de confirmer que sa capacité achetée fonctionne dans vos régions et méthode d'authentification, et de mesurer la conformité à vos exigences de confidentialité repose sur votre organisation et le fournisseur.
Conclusion pratique
Une publication fiable ne suppose pas que toutes les connexions suivent la même route. Elle identifie les transports nécessaires, attribue à chacun une route approuvée ou une restriction, valide le comportement normal et conserve assez de preuves pour le prochain changement. Les décisions de performance, disponibilité et confidentialité restent ainsi visibles pour leurs responsables.
Sources publiques
- https://botbrowser.io/docs/network/udp-over-socks5/
- https://www.rfc-editor.org/rfc/rfc1928
- https://developer.mozilla.org/en-US/docs/Glossary/QUIC
- https://developer.mozilla.org/en-US/docs/Web/API/WebRTC_API
- https://datatracker.ietf.org/doc/html/draft-ietf-rtcweb-stun-consent-freshness
Les options de déploiement prises en charge figurent dans la documentation UDP sur SOCKS5. Consultez aussi la cohérence du proxy, du DNS et de WebRTC et la compatibilité HTTP/3. La planification produit peut aussi consulter les fonctionnalités de BotBrowser, les tarifs et les téléchargements. Les identifiants, dossiers fournisseur et preuves propres à l'environnement doivent rester dans les systèmes contrôlés de l'organisation.
Cet article fait partie du guide : Vue d’ensemble de la configuration proxy : carte des décisions réseau
Articles Connexes
Bases de la compatibilité HTTP/3 et QUIC dans le navigateur
RéseauRoutage proxy QUIC pour HTTPS et HTTP/3
RéseauMASQUE et CONNECT-UDP pour les opérateurs web
RéseauQu'est-ce qu'une fuite d'IP WebRTC ? Prévention et vie privée
RéseauCohérence proxy, DNS et WebRTC pour le navigateur
RéseauIdentité réseau et confidentialité WebRTC
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.