Gestión de un pool de proxies según la carga
Calcula asignaciones de proxy según las sesiones simultáneas, su duración y las salidas. Separa los endpoints, las IP observadas y las reservas.
BotBrowser Team
Quieres la documentación estructurada de Red?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
La gestión de un pool de proxies empieza por el trabajo que debe conservar una ruta, no por una lista de direcciones. Cuenta las unidades que necesitan asignaciones simultáneas, decide cuánto dura cada vinculación y comprueba qué promete el proveedor sobre sus salidas. Seis procesos de trabajo no necesitan automáticamente seis direcciones IP, y seis endpoints de proxy no demuestran seis salidas distintas.
BotBrowser documenta la asignación de proxy por contexto y la alineación de los ajustes geográficos del navegador con la salida del proxy. La función por contexto requiere la licencia ENT Tier3 indicada y un perfil cargado. BotBrowser no proporciona un pool, no garantiza la estabilidad de las salidas del proveedor ni concede permiso para acceder al destino. El operador controla la asignación, los contratos con proveedores y la verificación de la ruta utilizada.
TL;DR
- Define la unidad vinculada: petición, lote, sesión o contexto del navegador. El número de procesos no determina por sí solo el tamaño del pool.
- Distingue endpoints configurados, asignaciones lógicas y direcciones de salida observadas. Son recuentos diferentes.
- Calcula las asignaciones activas bajo una política explícita de uso compartido y registra aparte las reservas para sustitución.
- Conserva la ruta durante el periodo necesario; un identificador de sesión persistente solo tiene sentido bajo las condiciones documentadas del proveedor.
- Un pool mayor no amplía el tráfico autorizado por el destino.
Contenido
- Elige qué asigna el pool
- Calcula las asignaciones simultáneas
- Especifica la duración de la vinculación
- Separa la capacidad de reserva
- Registra lo necesario para explicar una repetición
- Conclusión práctica
Elige qué asigna el pool
Un endpoint es la dirección del proxy configurada. Una asignación es la vinculación de la aplicación entre una carga de trabajo y una ruta identificada. Una dirección de salida observada es la dirección pública que ve un servicio receptor concreto en un momento concreto. Que los endpoints o las credenciales correspondan a salidas distintas depende de las condiciones del proveedor y de observaciones reales. Contar entradas de configuración no establece esa relación.
La opción de proxy por contexto de Playwright sitúa la configuración del proxy en un contexto. No define la política de asignación del proveedor. Para el trabajo con navegadores, decide primero si cada contexto es una unidad vinculada o si varios contextos autorizados pueden compartir ruta. La asignación por contexto explica cómo aplicar la decisión; el plan del pool establece cuántas vinculaciones deben estar disponibles antes del inicio.
Mantén tres columnas en las compras y en la planificación: inventario de endpoints, capacidad de asignaciones simultáneas y cualquier condición exigida para las salidas observadas. Una lista con 100 entradas no cumple el requisito de 100 salidas distintas sin pruebas adicionales. Del mismo modo, una pasarela compartida puede admitir varias asignaciones sin varios nombres de servidor. Pregunta por separado por sesiones simultáneas, límites de conexiones, selección geográfica y duración de la salida.
Las restricciones del destino son otro dato de entrada. La sección 4 de RFC 6585 no define cómo un servidor identifica al usuario o cuenta peticiones para emitir un 429. El límite puede corresponder a una cuenta o a otro ámbito definido por el servidor. No cabe suponer que añadir rutas cambia ese ámbito. El presupuesto de tráfico autorizado debe ser independiente de la tabla de asignación.
Calcula las asignaciones simultáneas
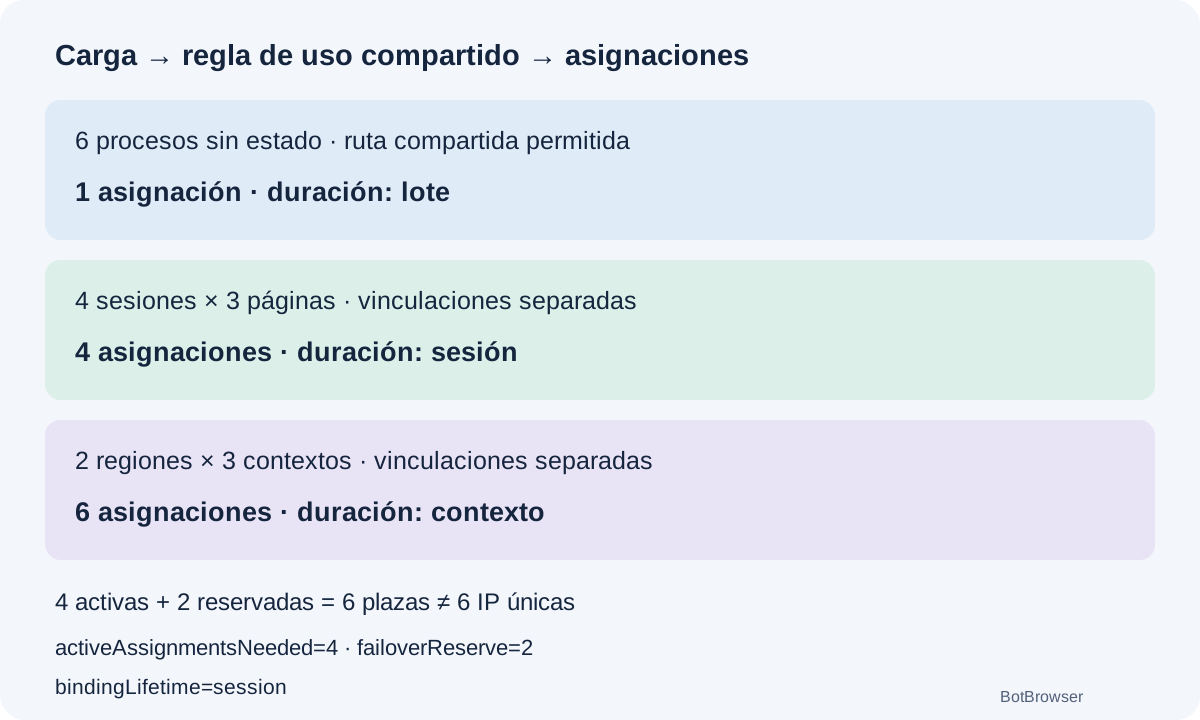
Los casos siguientes son ejemplos hipotéticos de planificación, no pruebas ejecutadas ni recomendaciones de proveedores. Cada resultado se deriva de su regla explícita de uso compartido. Ninguna fila afirma que una asignación tenga una IP única, alcance una tasa de peticiones determinada o sea aceptada por el destino.
| Carga y política explícita | Trabajo simultáneo | Asignaciones activas necesarias | Duración |
|---|---|---|---|
| Las comprobaciones sin estado pueden compartir una ruta autorizada | 6 procesos | 1 | Un lote |
| Cada sesión separada requiere su asignación; sus páginas comparten contexto | 4 sesiones, 3 páginas cada una | 4 | Toda la sesión |
| Cada contexto regional requiere una asignación separada | 2 regiones, 3 contextos por región | 6 | Todo el contexto |
En el primer caso, seis procesos consumen una vinculación compartida porque la aplicación lo permite. Eso no demuestra que la ruta tenga ancho de banda suficiente ni que estén autorizadas seis peticiones simultáneas. Si el presupuesto permite menos inicios, el planificador debe esperar aunque haya una ruta disponible.
En el segundo, doce páginas pertenecen a cuatro contextos de sesión. Una ruta por página produciría doce vinculaciones sin cumplir un requisito nuevo. El resultado de cuatro depende de que las páginas de cada sesión compartan contexto y ruta. Si una página pertenece a otra cuenta o tiene otro ciclo de vida, cambia la agrupación de entrada; no des por válido el resultado anterior.
El ejemplo regional produce seis asignaciones porque la política exige una por contexto. No demuestra seis salidas distintas ni garantiza un resultado regional. Si hacen falta direcciones públicas diferentes, añade ese requisito y compruébalo por separado. Las opciones de configuración distinguen inicio, contexto y cambio de ruta; primero se elige el ámbito y después se calcula.
Para una carga mayor, agrupa las unidades activas simultáneamente según la regla de uso compartido y cuenta las vinculaciones de cada grupo. Guarda esa agrupación junto al total. No existe una conversión universal de peticiones por segundo a número de proxies: tráfico permitido, separación de sesiones, capacidad del proveedor y recursos del navegador son restricciones diferentes.
Coincidencia máxima y trabajo en cola
Dimensiona el pool según las unidades que coinciden, no según las enviadas durante un día. Supón que el ejemplo de cuatro sesiones tiene otras 8 esperando. Bajo esa política, las sesiones en cola no retienen ninguna asignación hasta su admisión. El plan sigue necesitando 4 asignaciones activas aunque haya 12 sesiones en el trabajo. Esto exige que el planificador aplique el límite de admisión; escribirlo en una tabla no lo impone.
Una asignación puede estar ocupada sin peticiones en curso. Una sesión que espera una respuesta de la aplicación, un punto de control aprobado o procesamiento local puede necesitar todavía su ruta. Si la vinculación termina al cerrar la sesión, el planificador no puede entregar la plaza a otra sesión por una pausa de red. Separa unidades admitidas, en espera, en liberación y reutilizables. El ciclo de vida del contexto aporta la frontera del navegador; el registro de asignación aporta la decisión de admisión.
| Estado de la aplicación | Consecuencia para la asignación |
|---|---|
queued | Sin vinculación hasta la admisión |
bound | Asignación ocupada, incluso sin actividad de red |
releasing | Limpieza o comprobación declarada aún pendiente |
reusable | La política permite otra asignación |
En trabajos regionales conserva los subtotales. Seis plazas autorizadas para una región no satisfacen la necesidad de 3 en cada una de 2 regiones. Aunque el total sea 6, la condición regional puede incumplirse. Una cola útil espera una plaza autorizada que corresponda, en vez de sustituirla por cualquier endpoint. Toda sustitución permitida debe figurar en el contrato del trabajo, especialmente si el resultado se compara con una referencia regional.
Especifica la duración de la vinculación
La vinculación puede durar una petición, un lote, una sesión autenticada, un contexto o varias ejecuciones. Elige el periodo más corto que respete las necesidades de estado. Un lote de capturas regionales puede liberar la asignación al terminar; un recorrido de sesión puede exigir una ruta estable hasta el último paso. Son políticas de la aplicación, no propiedades implícitas en la palabra «pool».
Antes de contratar una ruta persistente, pregunta cuándo comienza su temporizador, qué eventos terminan la vinculación y si la reconexión conserva la salida. Registra como desconocidas las condiciones desconocidas. Un endpoint fijo no demuestra una dirección de salida fija. Incluso una duración documentada es una promesa del proveedor cuyo comportamiento pertinente necesita observarse en el entorno autorizado.
El almacenamiento del navegador tiene su propia duración. Los contextos de Playwright aíslan el estado; elegir otro proxy no equivale a descartar cookies y almacenamiento local. Decide si el cambio de ruta invalida la sesión actual. Un contexto nuevo es la frontera conservadora cuando el contrato exige una sesión aislada nueva, pero también requiere una política explícita de restauración de estado.
Si se permite cambiar la ruta conservando el contexto, inicia un segmento nuevo y registra la hora. Las peticiones ya iniciadas y las conexiones persistentes complican la atribución. La explicación sobre límites de la rotación desarrolla ese comportamiento por petición. Mantén ocupada la asignación hasta cumplir su condición de liberación; cambiar un ajuste no demuestra que todas las conexiones existentes hayan cambiado.
Repetir los datos sin prometer la misma salida
Un plan de asignación repetible y una IP pública repetible son requisitos distintos. Otra ejecución puede conservar agrupación, política regional, referencia de perfil y producto del proveedor, pero recibir otra salida. Puede ser aceptable para una recolección autorizada sin estado e inválido para una comparación que exige la misma ruta. Define qué propiedad debe repetirse antes de elegir proveedor o conservar el estado del navegador.
Una duración de salida desconocida sigue siendo un dato sin resolver: no inventes un periodo. La aplicación puede rechazar la admisión si necesita una garantía que el proveedor no ofrece. La alineación geográfica de BotBrowser se refiere a ajustes asociados a una salida detectada; no convierte una duración no especificada en un contrato de red estable. Separa el compromiso del proveedor y la observación para identificar al responsable de una discrepancia. Si la duración caduca durante el trabajo, conserva el segmento afectado y aplica la regla de parada o transición antes de admitir más pasos.
Separa la capacidad de reserva
La capacidad activa atiende el trabajo normal. La reserva es una alternativa autorizada para una condición de fallo definida. Si el ejemplo tiene activeAssignmentsNeeded=4 y registra aparte failoverReserve=2, el plan contiene 6 plazas de asignación. No demuestra 6 salidas únicas, 6 rutas sanas ni permiso para sesiones simultáneas adicionales.
Especifica cómo se retira la asignación fallida antes de activar la reserva. Si los contextos antiguo y nuevo pueden coincidir durante la limpieza, contabiliza esa ocupación temporal. Si la política prohíbe la coincidencia, espera a que se detenga la unidad anterior. No escondas la capacidad de transición en un porcentaje sin explicación ni describas cada endpoint configurado como reserva utilizable.
Una reserva no es una orden de reintento. Una denegación del destino, una retirada de permiso o una señal de sobrecarga puede exigir detenerse en vez de cambiar de ruta. Los límites de frecuencia y concurrencia siguen siendo restricciones compartidas del trabajo autorizado. El gestor no debe convertir un rechazo de cuenta en una búsqueda de otra salida.
El plan debe distinguir rutas desconectadas de plazas reutilizables. La aplicación decide cuándo marcar una plaza como reusable según aislamiento, limpieza y comportamiento verificado del proveedor. Una desconexión no tiene por qué cumplir esa política. Registra la comprobación de liberación junto a bindingLifetime; de lo contrario, el planificador exagera la capacidad libre aunque todos los endpoints parezcan accesibles.
Qué cuenta como sustitución válida
Un endpoint que acepta una conexión no sustituye automáticamente a cualquier carga. Debe cumplir protocolo, región permitida, autenticación y duración exigidos. Si la sesión necesita una asignación estable para sus pasos restantes, una ruta con comportamiento desconocido no basta. Una respuesta del proveedor o una comprobación del despliegue debe resolver cada condición necesaria antes de marcar la plaza como válida.
Conserva causas específicas: credenciales no disponibles, conexión rechazada, salida inesperada y error de la aplicación de destino son campos diferentes. La visión general de configuración ofrece opciones de red, pero no certifica la salud del proveedor. La selección puede excluir una ruta que incumple una propiedad sin inventar una puntuación de reputación ni atribuir al proxy un error del destino que no guarda relación demostrada.
Registra lo necesario para explicar una repetición
Una tabla útil conserva decisiones que una lista de endpoints omite. Los nombres siguientes definen un esquema original de planificación, no una API de BotBrowser ni un resultado medido. Los valores pertenecen al registro de la aplicación; las credenciales deben permanecer en el almacén de secretos del despliegue.
| Campo | Decisión u observación que conservar |
|---|---|
workloadUnit | Petición, lote, sesión o contexto del navegador |
maxConcurrentBoundUnits | Máximo de unidades que necesitan vinculaciones simultáneas |
sharingPolicy | Unidades que pueden compartir una asignación lógica |
bindingLifetime | Evento inicial y condición de liberación |
providerExitSemantics | Comportamiento fijo, rotatorio o desconocido documentado |
activeAssignmentsNeeded | Resultado de la política de agrupación declarada |
failoverReserve | Sustituciones autorizadas y condición de activación separadas |
stateResetBoundary | Si el cambio conserva o reemplaza el estado del navegador |
replayRecord | Identificadores de trabajo/contexto, etiqueta de ruta, salida observada, horas y segmento |
Cada observación de salida debe identificar al receptor y la hora. Demuestra lo que vio ese receptor, no lo que utilizaron todos los destinos o protocolos. Repite observaciones únicamente en el ámbito autorizado. Si la condición necesaria de salida falla o se desconoce, deja la unidad sin asignar o detenla según el plan; una respuesta HTTP 200 no aporta pruebas de ruta que faltan.
En BotBrowser, la documentación por contexto proporciona el mecanismo y los requisitos de licencia. La alineación geográfica del proxy describe ajustes del navegador. Ninguna proporciona capacidad del proveedor, persistencia garantizada de IP ni un asignador. Guarda el perfil cargado y la referencia de configuración junto a la tabla sin confundir ajustes alineados con pruebas de la ruta de red.
Comprobaciones de aceptación del plan
Antes de una ejecución autorizada, contrasta las decisiones del asignador con la política hipotética de cuatro sesiones. Una quinta debe seguir en cola mientras las 4 vinculaciones estén ocupadas. Abrir una tercera página dentro de una sesión admitida no debe crear una quinta vinculación. Al terminar una sesión, su asignación solo será reutilizable cuando la política acepte limpieza, aislamiento y comportamiento verificado del proveedor. Son comprobaciones propuestas para la aplicación, no resultados de pruebas de navegador o proveedor.
Trata también la información ausente como caso de decisión. Si se exige observar la salida y no se puede, el registro debe conservar esa ausencia y la decisión de admisión. Si hay 2 reservas pero ninguna cumple la región necesaria, no existe reserva válida para esa carga. RFC 6585 sigue siendo pertinente ante un 429: conserva la respuesta y la decisión de espera o parada sin suponer que otra asignación cambia el ámbito del límite.
Preguntas frecuentes
¿Necesita cada proceso su propio proxy?
Solo si la política exige una asignación separada. El trabajo compartido sin estado y las sesiones independientes pueden tener respuestas distintas con el mismo número de procesos.
¿Son 6 endpoints lo mismo que 6 IP?
No necesariamente. La pasarela y la asignación del proveedor determinan la relación; las salidas distintas observadas son otra condición.
¿Permiten las reservas sin usar aumentar el tráfico normal?
No automáticamente. Activación y autorización de tráfico son decisiones separadas; una sustitución puede exigir detener primero la unidad existente.
Fuentes
- Opción proxy de Browser.newContext en Playwright
- Contextos del navegador en Playwright
- RFC 6585: 429 Too Many Requests
- Proxy por contexto en BotBrowser
- Alineación geográfica del proxy en BotBrowser
Conclusión práctica
Escribe la regla de uso compartido y la duración antes de contratar o programar rutas. Calcula las asignaciones activas a partir de grupos simultáneos, separa las sustituciones y adjunta condiciones del proveedor y salidas observadas a cada segmento relevante. Así obtienes un plan explicable sin confundir endpoints, sesiones, direcciones públicas o permiso del destino.
Este artículo forma parte de la guía: Panorama de configuración de proxy: mapa de decisiones de red
Artículos Relacionados
Proxy por contexto: propiedad de ruta para trabajo separado
RedRotación de proxies: límites de sesión en scraping
RedIP de salida del proxy en BotBrowser Launcher
RedPanorama de configuración de proxy: mapa de decisiones de red
RedConmutación de proxy y continuidad visible para el usuario
RedConfiguración de proxy del navegador: guía de SOCKS5, HTTP y HTTPS
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.