Rotación de proxies: límites de sesión en scraping
Planifica la rotación de proxies por límites de solicitud. Distingue salida observada, DNS, WebRTC, ajustes regionales y estado de la aplicación.
BotBrowser Team
Quieres la documentación estructurada de Red?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
La rotación de proxies para web scraping puede cambiar la ruta de red mientras un contexto abierto conserva sus cookies y páginas. La pregunta útil es qué solicitudes usaron cada ruta, no si el navegador tiene ahora una identidad nueva. BotBrowser documenta actualizaciones del proxy por contexto y ajustes geográficos; no proporciona direcciones proxy, no les otorga reputación y no garantiza la aceptación de un sitio. Para una recopilación autorizada, asigna a cada cambio un límite entre solicitudes y comprueba las observaciones por separado.
TL;DR
- Cambiar la dirección de salida no reinicia las cookies, autentica una cuenta ni sustituye un perfil de huella.
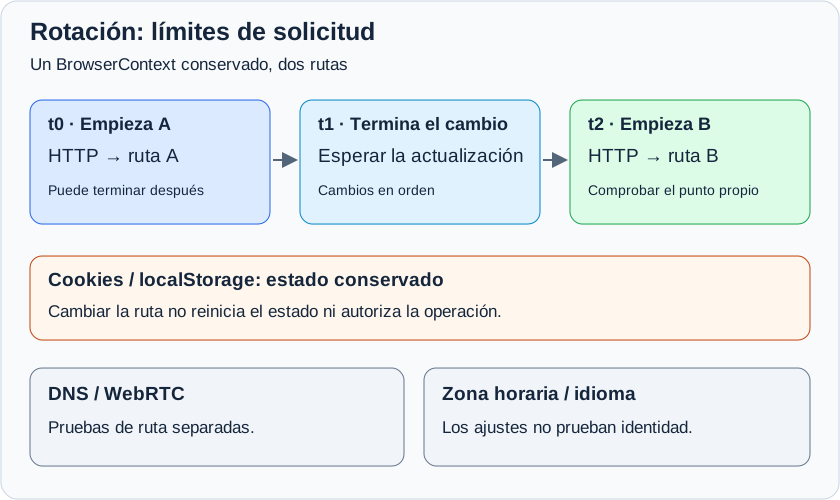
- BotBrowser documenta un solapamiento: las solicitudes en curso terminan por el proxy anterior y las nuevas usan la ruta actualizada.
- Un punto HTTP, un observador DNS y un par WebRTC observan rutas distintas.
- Serializa las actualizaciones del mismo contexto y espera su finalización antes de una navegación dependiente.
- Mantén las credenciales fuera del diagnóstico y detén el trabajo ante una denegación de autorización en vez de rotar para reintentarlo.
Contenido
- Cambio de ruta en un contexto conservado
- Cinco observaciones con significados distintos
- Solicitudes que atraviesan el cambio
- Registro previo en un punto propio
- Elegir el límite de rotación del trabajo
- Controles de BotBrowser y sus límites
- Conclusión práctica
Cambio de ruta en un contexto conservado
Un ajuste proxy selecciona una ruta de red. Las cookies y localStorage pertenecen al ciclo de vida del estado de la aplicación en el navegador. Conservar el mismo BrowserContext durante una actualización crea una situación distinta de iniciar uno nuevo. Registra ambas operaciones; una etiqueta del planificador como run-B no indica si se reutilizó el estado del cliente.
La guía de proxy por contexto explica cómo asignar rutas separadas a contextos separados. Rotar dentro de uno exige además un límite temporal: ruta anterior, actualización completada y primera solicitud dependiente. Un documento ya cargado no demuestra la ruta de una navegación posterior.
Conservar estado puede ser necesario en una integración propia, pero el servidor decide si sigue siendo válido. La continuidad de cookies entre ejecuciones distingue retención del cliente y aceptación del servidor. Sustituir la salida no concede permiso ni hace que la continuidad de la sesión deje de ser observable para el servicio.
Distingue el cambio controlado por el navegador de una pasarela rotatoria del proveedor. En el primero, el trabajo envía una actualización del contexto y puede conservar su resultado de finalización. En el segundo, el navegador puede mantener una URL proxy mientras una pasarela externa elige las salidas. El límite documentado de actualización de BotBrowser no prueba cuándo ocurrió esa decisión externa. Conserva la política de sesión de la pasarela junto a la del contexto para comparar una salida inesperada con una configuración concreta.
La sesión de la aplicación también tiene una historia más larga que la última solicitud HTTP. Su servidor puede conservar eventos de la cuenta aunque un contexto nuevo no tenga cookies. Un estado cliente limpio describe ese límite de almacenamiento, no que el servicio haya olvidado la actividad anterior. Usa cuentas de prueba aprobadas y separadas cuando la prueba requiera aislamiento de cuentas; rotar rutas no gestiona su ciclo de vida.
Cinco observaciones con significados distintos
Un punto HTTP propio puede registrar la dirección del par que alcanza su límite de red. Si hay un balanceador o proxy inverso delante, la aplicación puede ver a ese intermediario. La referencia de MDN sobre X-Forwarded-For exige una configuración de confianza conocida antes de usar direcciones reenviadas en decisiones de seguridad. Un valor arbitrario de X-Forwarded-For no demuestra de forma independiente la salida.
| Observación | Prueba que conservar en una instalación propia | Qué no permite establecer |
|---|---|---|
| Salida HTTP | Identificador de solicitud, hora y observación del borde de confianza | Que DNS o el transporte multimedia usaron la misma ruta |
| Resolución DNS | Prueba de la ruta del resolutor para el nombre declarado | Que la respuesta HTTP llegó por el proxy previsto |
| Ajustes regionales | Valores explícitos y zona horaria/idioma mostrados por la instalación | Ubicación física o identidad de una persona |
| WebRTC | Política multimedia y observación de transporte de un par autorizado | Que cada dirección candidata demuestra una ruta de paquetes |
| Estado de aplicación | Marcadores de los almacenes necesarios y resultado separado del servidor | Que una dirección nueva creó una sesión limpia o aceptada |
La referencia de configuración proxy de BotBrowser distingue DNS local con socks5:// de DNS remoto con socks5h://. Es comportamiento documentado del producto, no una promesa de que todos los frameworks interpreten igual esos esquemas. Conserva el esquema real y la prueba del resolutor en lugar de deducir la ruta DNS de una carga correcta.
La introducción de MDN a WebRTC describe comunicación entre pares más allá de recuperar documentos. La presentación de candidatos y el transporte real requieren interpretaciones separadas. El análisis de coherencia DNS y WebRTC relaciona esas superficies sin convertir una respuesta HTTP en una auditoría completa de red.
Asigna a cada fila su propia condición esperada. Para HTTP, una instalación propia podría exigir la etiqueta de ruta aprobada. Para DNS, podría exigir la política de resolución remota de la organización. Una prueba de presentación regional puede exigir deliberadamente un idioma fijo en vez del estimado por la salida. Son condiciones con fines distintos. Calificar toda diferencia como fuga confunde preferencias legítimas; aprobar toda etiqueta coincidente omite la pregunta sobre el transporte real.
Cuando falte una observación, conserva esa ausencia sin sustituirla por un valor cercano. La respuesta de control puede establecer que un comando terminó, pero no es una observación en destino. Una respuesta del resolutor remoto no demuestra la ruta multimedia. Esta separación limita además la recopilación: conserva solo las pruebas necesarias para la condición declarada, en vez de una huella permanente de varias superficies para explicar una incidencia de enrutamiento corriente. Un registro de captura con alineación geográfica aplica la misma regla a las observaciones publicitarias: la región de salida, la zona horaria reportada y la lista de idiomas declarada se guardan por captura, porque un cambio de ruta sin el cambio de idioma correspondiente produce una captura que describe dos lugares. Un perfil de captura regulada extiende esa regla a un trabajo de proposito unico: la sesion queda vinculada a un perfil durante toda su vida, y una verificacion adicional anula el trabajo en curso en lugar de reintentarlo por una ruta nueva.
Solicitudes que atraviesan el cambio
La documentación de cambio dinámico de BotBrowser indica que las solicitudes en curso terminan por el proxy anterior y las nuevas usan el actualizado. Por eso puede llegar una respuesta tardía de la ruta A después de completarse la actualización a B. Agrupar respuestas solo por su llegada puede atribuir esa solicitud antigua a la ruta equivocada.
En un trabajo controlado, deja de admitir trabajo nuevo antes del punto de cambio declarado y contabiliza las solicitudes pendientes. Conserva sus horas de inicio e identificadores opacos junto a la asignación de ruta. Espera la actualización antes de iniciar una navegación dependiente. La guía de cambio dinámico cubre el control en ejecución; el añadido operativo es preservar el solapamiento en el registro en lugar de suponer una transición instantánea.
Serializa las actualizaciones del proxy, las opciones del contexto y la retirada del proxy para un mismo contexto, como exige la documentación pública. Eso no obliga a serializar todos los contextos independientes. Una actualización fallida deja al trabajo dependiente sin su requisito previo; detén ese trabajo e inspecciona el resultado de control sin secretos, en vez de afirmar que la ruta nueva está activa.
Las marcas de tiempo necesitan un significado de reloj explícito. Conserva el orden local de admisión de solicitudes y finalización del control; registra la fuente de reloj al correlacionarlo con un registro de borde separado. Si los dos relojes no están suficientemente sincronizados para establecer el orden, usa el identificador de la solicitud y reconoce esa laguna. Una hora posterior por sí sola no convierte una asignación desconocida en prueba de transición completada.
La actividad prolongada en segundo plano requiere otra decisión antes del cambio. Una página puede iniciar trabajo más allá de la navegación que esperó el planificador. Declara si el sondeo o la actividad multimedia de la instalación se pausó, terminó o queda fuera de lo medido. No etiquetes toda una pestaña como ruta B porque su última navegación fuera por B. La unidad respaldada es la solicitud o conexión identificada, no toda actividad de la página.
Registro previo en un punto propio
Usa una instalación y un borde de red controlados por la organización. Asigna un identificador único a una solicitud inocua anterior al cambio y otro a la posterior a su finalización. Conserva inicio, finalización y ruta observada, por ejemplo en los campos requestId, startedAt y routeLabel. Son condiciones de aceptación propuestas, no mediciones realizadas; no hace falta ninguna cuenta ni página de desafío de terceros.
En la fila HTTP, compara la observación del borde de confianza con la asignación de ruta aprobada. Usa una etiqueta opaca en los registros ordinarios; cualquier prueba de direcciones debe quedar en el registro de red restringido. No registres URLs proxy con credenciales, cabeceras de autorización ni cookies de cuentas. Una respuesta de un servicio público ajeno de consulta de IP no demuestra la cadena de confianza del proxy inverso de la aplicación.
Comprueba la ruta DNS declarada y la política WebRTC solo con infraestructura autorizada capaz de observarlas. Si el trabajo no usa multimedia, registra WebRTC como fuera de la carga en vez de inventar una comprobación de transporte satisfactoria. La zona horaria o el idioma mostrado es otra observación; los usuarios multilingües y los valores explícitos pueden diferir legítimamente de la estimación geográfica de una IP.
Continúa solo cuando haya pruebas para las filas necesarias y la aplicación propia acepte la operación inocua. La ausencia de pruebas DNS es un desconocido para DNS aunque HTTP pase. Un HTTP 403 o una denegación de autorización de cuenta detiene la recopilación; no indica que debas recorrer direcciones hasta que la misma operación funcione.
Tres resultados exigen seguimientos distintos. Si falla el comando de cambio, inspecciona el requisito de control antes de navegar. Si termina pero el punto propio ve una salida inesperada, compara la asignación del contexto, las excepciones de ruta directa declaradas y la política de la pasarela. Si se observa la salida prevista pero la aplicación rechaza la operación, consulta su registro autorizado del servidor. Estos resultados no comparten una causa deducida y ninguno identifica por sí solo detección de huella del navegador.
Distingue la respuesta de la instalación de datos mostrados en caché. El identificador debe asignarse de nuevo y comprobarse en su registro de borde o aplicación, no copiarse del texto visible de una página antigua. La organización controla la caché y la operación inocua. Una página que muestra una dirección anterior sin una solicitud nueva correspondiente no basta para demostrar la ruta actual, por convincente que sea su presentación.
Elegir el límite de rotación del trabajo
Para una recopilación regional que necesite una ruta, asigna el proxy al crear el BrowserContext y conserva la asignación durante el trabajo. Una pasarela del proveedor puede cambiar la salida tras el mismo punto de conexión. Confirma su política de sesión y compara las observaciones del punto propio; mantener el nombre del proxy no demuestra que la salida sea estable.
Para recuperarte de una ruta no disponible de forma autorizada, decide antes de actualizar si debe continuar el estado de la aplicación. Si la tarea siguiente debe empezar limpia, crea un contexto debidamente aislado con su política de estado. Distingue sustituir el transporte de reiniciar las cookies; hacer ambas cosas sin registrarlas impide identificar qué condición cambió en una incidencia posterior.
La rotación no sustituye al presupuesto de carga. Mantén la tasa y concurrencia permitidas por el servicio para todo el trabajo, incluidas las distintas rutas. Una respuesta de limitación o desafío requiere diagnóstico de aplicación y la política aplicable, no una nueva afirmación de identidad basada en la siguiente salida.
Define la ruta de recuperación antes del fallo. Si la política de privacidad prohíbe la red directa, un proxy no disponible debe dejar el trabajo detenido. No conviertas un problema temporal de transporte en una alternativa directa no documentada. Aplica a cualquier sustituto aprobado las mismas condiciones de actualización completada y comprobación propia. La recuperación necesita pruebas propias; la palabra alternativa no reduce el criterio de aceptación.
Retirar un contexto también implica una decisión de almacenamiento. Registra si el estado autorizado del trabajo terminado debe conservarse en el flujo protegido de la aplicación o descartarse mediante su ciclo compatible. Separa secretos y cuentas de trabajos ajenos. Una etiqueta de ruta puede representar infraestructura reutilizable, mientras el almacenamiento pertenece a un fin permitido concreto. Reutilizar la etiqueta no autoriza reutilizar los datos de cuenta del trabajo anterior.
Controles de BotBrowser y sus límites
La guía pública de cambio dinámico exige ENT Tier3 y un perfil válido cargado. Describe una actualización que aplica el estado geográfico antes de terminar. También importa el lanzamiento: la referencia indica que --proxy-server de BotBrowser activa la detección geográfica y las opciones exclusivas del framework no activan ese proceso del producto. Conserva la vía configurada con el registro de ejecución.
La documentación WebRTC de BotBrowser distingue candidatos y transporte. Su política predeterminada bloquea datagramas sin proxy cuando este no puede transportarlos; el modo documentado real permite deliberadamente red directa del anfitrión. Seleccionarlo cambia el límite de privacidad. La apariencia de los candidatos no certifica la ruta de un paquete multimedia.
Retirar el proxy de contexto devuelve al proxy del navegador o, si no existe, a conexión directa. No es por tanto una operación para detener la red. Los controles de BotBrowser no aportan capacidad proxy, reparan reputaciones ni establecen autorización de terceros. La decisión pertinente es si se cumplen las rutas declaradas, las observaciones necesarias y los permisos de la aplicación.
Fija la revisión de la documentación pública o su fecha de consulta en el registro interno junto a la versión del navegador desplegado. Una guía actual no prueba que un ejecutable antiguo admita todas las opciones. Resuelve las capacidades ausentes como requisito de versión o licencia antes de interpretar una configuración fallida como rechazo del destino. Estas condiciones basadas en fuentes no afirman ninguna comparación ejecutada del navegador ni medición del rendimiento de proveedores proxy.
Preguntas frecuentes
¿La rotación exige un perfil de huella distinto?
Cambiar la salida y elegir el perfil son entradas separadas. Una IP distinta no establece otra identidad de dispositivo; elige el perfil por la carga autorizada y no deduzcas identidad de la ubicación de red.
¿Un punto proxy puede producir salidas distintas?
Sí, si lo permite la política del proveedor. Confírmala y observa el punto propio; un nombre estable no demuestra una salida estable.
¿Una ruta nueva vacía las cookies?
Actualizar una ruta no reinicia el almacenamiento. Declara si se conservan contexto y estado, y comprueba por separado la aceptación del servidor.
¿Basta comprobar la IP si se usa WebRTC?
No. Una solicitud HTTP solo establece su propia ruta observada. El transporte multimedia y su política necesitan pruebas adecuadas para la conexión autorizada.
Fuentes
- BotBrowser: cambio dinámico de proxy
- BotBrowser: configuración proxy
- BotBrowser: prevención de fugas WebRTC
- MDN: API WebRTC
- MDN: X-Forwarded-For
Conclusión práctica
Haz que la siguiente solicitud autorizada dependa de una actualización completada y una comprobación previa verificada. Distingue el trabajo anterior en curso del posterior, y trata las observaciones de red necesarias y el estado conservado como condiciones separadas. Si falla la autorización o una comprobación de ruta esencial, detén ese trabajo y resuelve la condición concreta antes de continuar.
Este artículo forma parte de la guía: Panorama de configuración de proxy: mapa de decisiones de red
Artículos Relacionados
Cambio dinámico de proxy para contextos de navegador separados
RedCoherencia de proxy, DNS y WebRTC en una identidad de navegador
RedCookies de scraping: estado entre ejecuciones
RedIP de salida del proxy en BotBrowser Launcher
RedProxy por contexto: propiedad de ruta para trabajo separado
RedIdentidad de red y privacidad en WebRTC
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.