MASQUE и CONNECT-UDP для веб-операторов
Разберитесь в MASQUE, CONNECT-UDP, роли HTTP-дейтаграмм и возможностях прокси, которые нужно уточнить у провайдера.
Нужна структурированная документация по теме Сеть?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
Зачем нужен MASQUE
Веб-приложения все чаще используют транспортные протоколы, которые не укладываются в традиционный HTTP-туннель запросов и ответов. MASQUE объединяет подходы к передаче трафика через HTTP-прокси. Для операторов его ценность в стандартизированном описании функций прокси; одно название не доказывает, что конкретный сервис их предоставляет.
MASQUE охватывает несколько уровней протоколов. HTTP задает семантику запросов и ответов, HTTP/2 или HTTP/3 обычно обеспечивает соединение с прокси, а запрошенная функция определяет дальнейшую передачу трафика. RFC 9298 описывает проксирование UDP в HTTP, а RFC 9297 определяет HTTP-дейтаграммы и протокол Capsule, используемые связанными расширениями.
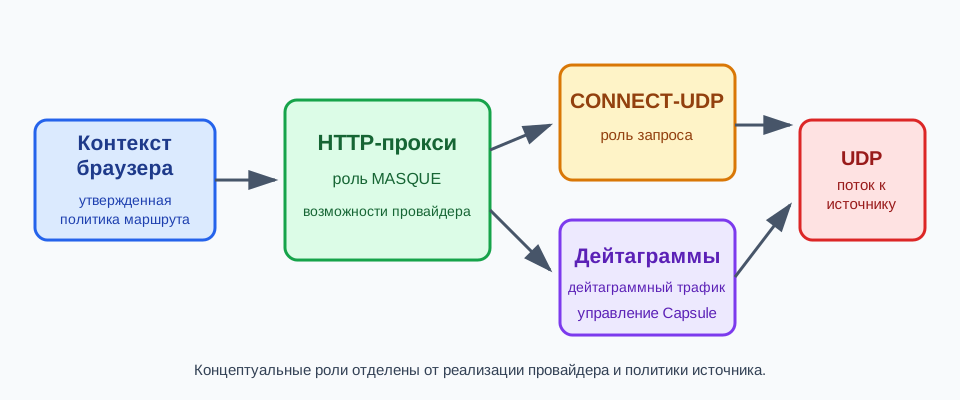
Проблему проще рассматривать, если считать названия ролями, а не обозначением продукта. Прокси может открыть HTTP-точку, принять CONNECT-UDP, а затем отдельно авторизовать цель. Другой сервис поддерживает обычный HTTPS-туннель, но не имеет UDP-ретрансляции. Начинайте с функции приложения и назначайте каждую обязанность ее владельцу.
MASQUE дает общий словарь для границ. Клиент знает адрес прокси и локальную политику. Прокси знает допустимые цели и доступный транспорт. Источник знает свой протокол приложения и правила доступа. Эти границы не исчезают из-за шифрования, поэтому успешная навигация браузера не доказывает все промежуточные возможности.
Оператор может задать несколько вопросов о результате. Какая версия HTTP используется между клиентом и прокси? Входит ли CONNECT-UDP в нужные учетную запись и точку? Описывает ли провайдер авторизацию целей и доступность по регионам? Какое видимое состояние считается приемлемым при недоступной функции? Так сервис можно оценить без частных деталей.
Что означает CONNECT-UDP
В HTTP/2 и HTTP/3 CONNECT-UDP представляет собой расширенный запрос CONNECT из RFC 9298 со значением :protocol=connect-udp, который просит прокси создать контекст обмена UDP; в HTTP/1.1 та же роль запроса использует HTTP Upgrade к connect-udp. Запрос направляется прокси, который решает, принимать ли указанную цель согласно собственной политике. Это не команда, превращающая обычный веб-источник в прокси, а запрос браузера не доказывает, что прокси может связаться с любым адресатом.
Слово «подключение» может вводить в заблуждение: созданный контекст не является сокетом от клиента до источника, принадлежащим странице. Прокси остается посредником со своей авторизацией, ограничениями и сбоями. Приложение говорит своим протоколом внутри разрешенного контекста, а источник по-прежнему решает, принимать ли его. Это важно при ограничениях по целям, регионам или учетным записям.
CONNECT-UDP не является общей гарантией для браузерных API. Страница не выбирает тип запроса прокси простым упоминанием в JavaScript, а браузер не создает ретранслятор, которого нет у провайдера. Браузер, прокси и источник должны иметь совместимые политики. В обзоре описывают наблюдаемый сценарий и утвержденный маршрут, а не выдают имя протокола за новую возможность.
Запрос входит в более широкую плоскость управления HTTP. Аутентификация, авторизация, жизненный цикл запроса и ошибки следуют договору прокси. Провайдер может отказать до UDP-обмена, закрыть принятый контекст или ограничить цель. Приложению нужна понятная реакция для каждой категории сбоя.
Оператору следует разделять три обязанности: соединение клиента с прокси, службу UDP-ретрансляции прокси и поведение приложения на стороне назначения. Успешное подключение к прокси подтверждает только первый участок. Поддержка провайдера, политика учетной записи, доступность назначения и совместимость приложения являются отдельными условиями. Это отличается по охвату от маршрутизации QUIC через прокси и UDP через SOCKS5, где рассматриваются собственные процедуры настройки и эксплуатации.
Дейтаграммы и капсулы
HTTP-дейтаграммы позволяют связать дейтаграммные данные с HTTP-контекстом, тогда как протокол Capsule передает определенную расширениями управляющую информацию в HTTP-потоке. Их роли связаны, но различаются: дейтаграммы переносят дейтаграммный трафик, а капсулы могут сообщать об изменении контекста или передавать другие управляющие сообщения. Точное соответствие зависит от расширения и транспорта, поэтому эти понятия не следует считать взаимозаменяемыми названиями одного формата пакета.
HTTP-дейтаграммы связаны с HTTP-контекстом, поэтому расширение может привязать трафик к состоянию запроса. Сообщения Capsule проходят по надежному HTTP-потоку и переносят определенные расширением инструкции. Это позволяет выбирать нужное свойство доставки для каждой информации. Даже если дейтаграмма передается в капсуле DATAGRAM по потоку (как в HTTP/2), она сохраняет семантику дейтаграммы, поэтому приложению не следует полагаться на надежную доставку; Capsule при этом не становится универсальным языком управления.
Важен и нижележащий транспорт. HTTP/3 использует QUIC со своими потоками и механизмами дейтаграмм. У HTTP/2 другие ограничения кадрирования и расширений. Провайдер может поддерживать функцию MASQUE для одной версии HTTP и ограничивать ее для другой. Уточняйте квалифицированные сочетания, а не делайте вывод по общему слову HTTP.
Владельцу приложения нужно определить требуемую семантику. Интерактивной функции может быть достаточно доставки дейтаграмм с допустимой потерей, а решению авторизации нужен надежный управляющий обмен. Оператор подтверждает, что сервис и политика браузера сохраняют этот контракт и показывают ограниченный сбой при невозможности.
При использовании HTTP/3 QUIC служит транспортом для потоков и дейтаграмм HTTP/3 согласно соответствующим спецификациям. Это не означает, что каждый запрос HTTP/3 использует CONNECT-UDP или что поддержка HTTP/3 доказывает поддержку MASQUE прокси. Границы согласования протокола и совместимости браузеров описаны в материале о совместимости HTTP/3 и QUIC в браузерах.
Операционная проверка
Перед выбором прокси-сервиса с поддержкой UDP уточните, какие конечная точка, тариф учетной записи, регион, правила целей и условия параллельной работы включают CONNECT-UDP. Узнайте, как сервис сообщает об отказе и какие ожидания доступности документированы. Запишите важный для приложения результат и утвержденный сценарий восстановления; обычная загрузка страницы HTTPS не подтверждает работу UDP-ретрансляции.
Ведите запись квалификации на том же уровне, что и производственное решение. Укажите выпуск браузера, политику контекста, класс конечной точки провайдера, регион, права учетной записи и категорию источника. Зафиксируйте, завершился ли основной сценарий, была ли недоступна дополнительная функция и какой владелец получает следующее действие. Так появляется воспроизводимое подтверждение после смены провайдера или браузера, а данные клиента и секреты не попадают в публичный документ.
Рассматривайте прокси и источник как отдельные зависимости. Прокси может принять управляющий запрос, тогда как источник отклоняет прикладной протокол. И наоборот, источник может поддерживать приложение, а у учетной записи прокси нет нужной операции. Полезная категория инцидента указывает, какая граница дала сбой, и утвержденный повтор или эскалацию. Она не должна раскрывать конечному пользователю учетные данные, частную историю целей или подробные записи трафика.
Политика маршрута должна также указывать, что запрещено. Если функция UDP недоступна, утвержденный сценарий HTTP/2 может продолжаться, когда приложение это допускает, либо функция показывает состояние недоступности, пока оператор не решит проблему провайдера. Прямое соединение, из-за которого страница, казалось бы, загружается, не является неявным резервом: такое использование изменило бы сетевую границу без явного решения.
Документация провайдера необходима, но не служит постоянным доказательством. Перепроверяйте после смены тарифа, миграции конечной точки, смены региона, крупного обновления браузера или существенного изменения источника. Сравнивайте один и тот же сценарий приложения и сохраняйте последнюю принятую политику, пока оценивается кандидат. Метка протокола помогает объяснить результат, но критерии приемки: результат для клиента и поведение восстановления.
В записи маршрута свяжите контекст браузера с учетной записью прокси, но не копируйте секрет в команду, тикет или журнал страницы. Короткого имени, владельца, региона и сводки возможностей обычно достаточно для выбора восстановления. Подробный договор и подтверждение полномочий храните в защищенной системе.
Команда приложения должна указать, нужен ли UDP для основной задачи или только для дополнительной функции. Документ, форма или обычный API могут продолжать работу по утвержденному поточному маршруту. Для функции реального времени можно показать состояние недоступности и предложить повторить попытку. Это решение фиксируют в контракте приложения заранее.
Провайдер может изменить поведение, сохранив токен протокола :protocol=connect-udp. Меняются региональная емкость, лимиты учетной записи, правила целей или версия HTTP. После изменения повторите представительный сценарий и сравните его с последней принятой записью. Смотрите на завершение, ограниченный сбой и владельца восстановления, а не на предполагаемую метку транспорта.
Проверка выпуска браузера должна разделять роли протоколов. Браузер выбирает настроенный маршрут, согласует соединение с источником и показывает результат пользователю. Он не подтверждает политику ретрансляции прокси или службу источника. Записывайте вместе версию, семейство профиля, политику маршрута и категорию источника.
Сетевым операторам следует документировать ожидаемые сбои. Отказ CONNECT-UDP, недоступная точка прокси и ошибка приложения источника имеют разных владельцев, даже если возникают в одном сценарии. Короткая категория и утвержденное следующее действие направят обращение без сбора частного трафика и раскрытия учетных данных.
Устойчивое объяснение остается послойным: MASQUE обозначает область проксирования, CONNECT-UDP обозначает стандартизированную роль запроса, HTTP-дейтаграммы и капсулы описывают связанные механизмы, а договор с провайдером определяет реальную доступность. BotBrowser повторяет утвержденную политику клиента, а провайдер и источник отвечают за остальные возможности.
Рассматривайте сбои как ограниченные результаты по возможностям или доступности. Отсутствие операции относится к провайдеру или владельцу развертывания, а резервный сценарий приложения относится к его владельцу. Храните учетные данные и подробные записи трафика в контролируемых системах. Не создавайте прямой маршрут как недокументированный способ восстановления.
BotBrowser позволяет выбирать утвержденный маршрут прокси для каждого контекста браузера, чтобы повторяемо применять одну сетевую политику при проверке сценария. Он не может реализовать службу MASQUE, добавить провайдеру поддержку CONNECT-UDP или управлять вышестоящей UDP-ретрансляцией провайдера и поведением источника. Маршрутизация контекста задает клиентскую политику, но не заменяет возможности провайдера.
Маршрутизация контекста полезна, когда один процесс обслуживает несколько утвержденных сценариев с разными требованиями к сети. Настройка выбирает уже проверенный маршрут, не создавая новых полномочий у провайдера и не меняя выбор протокола источником. Применяйте политику до первого действия страницы и связывайте имя маршрута с владельцем контекста и видимым результатом.
Граница продукта намеренно конкретна. BotBrowser может повторить утвержденный маршрут клиента и сравнить один сценарий при документированной политике. Он не предоставляет MASQUE-сервер, не реализует вышестоящую ретрансляцию и не гарантирует использование HTTP/3 источником. Эти возможности принадлежат провайдеру, источнику и общей сетевой политике.
Если маршрут не квалифицирован, выберите другой утвержденный путь, дождитесь восстановления или остановите сценарий. Не используйте настройку браузера или скрипт страницы, чтобы придумать отсутствующую функцию CONNECT-UDP. Операционная запись должна показать решение поддержке, а чувствительные данные остаются в контролируемых системах.
Используйте одинаковые термины в рабочей инструкции и в статусе для клиента. «Прокси принял HTTP-запрос» точнее, чем «приложение достигло источника». «UDP-ретрансляция недоступна для этой учетной записи» полезнее, чем «HTTP/3 не сработал». Точные формулировки направляют инцидент нужному владельцу и указывают разрешенное восстановление.
Запись приемки не должна превращать названия протоколов в обещание производительности. QUIC, HTTP/3, дейтаграммы и ретранслятор могут менять поведение сценария, но важны также источник, учетная запись и сеть. Измеряйте нужную задачу приложения, фиксируйте ограниченный результат и пересматривайте запись при изменении условий.
Проверка может быть небольшой. Имя маршрута, совместимые версии браузера и профиля, категория источника и ясное состояние недоступности образуют рабочую базу. Подробные журналы и полномочия провайдера хранятся в контролируемых системах. В публичной заметке о статусе достаточно назвать роль, внешнюю границу и утвержденное восстановление.
Такое разделение помогает нескольким командам, использующим одно развертывание. Владелец контекста выбирает маршрут клиента, сетевой владелец проверяет провайдера, а владелец приложения определяет допустимый резерв. Короткая передача между ними надежнее предположения, что настройка браузера создаст отсутствующую службу прокси.
В примечании к выпуску опишите принятый результат обычными словами: контекст использовал утвержденную политику прокси, сценарий завершился или показал документированное состояние недоступности, а следующий владелец был известен. Публичные стандарты объясняют роли, но браузер не предоставляет услугу провайдера. Оператор получает нужный контекст без раскрытия учетных данных, частных целей и подробных записей.
Такая формулировка помогает и при передаче обращения поддержке. Она отделяет политику браузера от услуги провайдера, дает приложению конкретное состояние для проверки и оставляет место для квалифицированного альтернативного маршрута. Одна запись подходит для выпуска, инцидента и повторной проверки без раскрытия содержимого сеанса. Публичные страницы статуса должны оставаться на уровне ролей, результатов и границ; доказательства по конкретной учетной записи хранятся в авторизованных системах.
Выполните проверки квалификации
Применяйте эти проверки к каждому маршруту-кандидату и фиксируйте результат «пройдено» или «не пройдено» по каждой.
- Документация провайдера называет поддержку CONNECT-UDP (RFC 9298) для класса конечной точки и учетной записи. Запишите класс конечной точки, права учетной записи и версию HTTP. Не пройдено, если документация упоминает только HTTP/3.
- Представительный сценарий выполняется по утвержденному маршруту контекста. Пройдено, если он завершается либо заканчивается ограниченным сбоем с названным владельцем. Запишите имя маршрута и использованную политику контекста.
- Статус участка до прокси сравнивается с результатом источника. Классифицируйте отдельно «прокси принял, источник отклонил» и обратный случай.
- Маршрут без CONNECT-UDP фиксируется как несоответствие возможностей. Не пройдено, если запись прогона показывает, что сценарий прошел по прямому пути вместо утвержденного маршрута.
- Если для приложения утвержден резерв через HTTP/2, он фиксируется как резерв. Не пройдено, если резерв использовался, но не был записан.
- Проверки повторяют после смены тарифа, миграции конечной точки, смены региона, крупного обновления браузера или существенного изменения источника. Сохраняйте последнюю принятую политику, пока повторная проверка не будет пройдена.
Источники
Похожие статьи
Переведите BotBrowser из исследований в продакшн
Используйте эти руководства, чтобы понять модель, а затем перейти к кроссплатформенной валидации, изолированным контекстам и масштабируемому браузерному развертыванию.