UDP через SOCKS5: приватные маршруты QUIC и WebRTC
Согласуйте прокси-политику TCP и UDP, проверьте разрешенные приложения и сохраняйте понятные доказательства резерва и выпуска.
BotBrowser Team
Нужна поддерживаемая продуктовая документация?
У этой статьи есть соответствующая страница в центре документации. Используйте docs для каноничного сценария настройки, актуальных флагов и долгосрочной справки.
Браузер не отправляет каждый запрос одним транспортом, поэтому согласование SOCKS5, написанное для загрузки страниц, ничего не говорит о датаграммах, которые позже в том же сеансе попробуют медиавызов или соединение HTTP/3. В контролируемых контекстах BotBrowser решения по TCP и UDP выбираются раздельно, и ни одно из них не превращает ретранслятор только с TCP в сервис с UDP.
Кратко
- Клиент открывает два независимых TCP-соединения управления с конечной точкой SOCKS5-прокси на
:1080: по одному передаетсяCONNECTдляDST.ADDR/DST.PORT, а по другомуUDP ASSOCIATE; ретранслятор может принять одно и отклонить другое. - QUIC переносит HTTP/3 по
udp:443, а ICE собирает кандидатов наudp:3478, поэтому блокировка UDP и отключение QUIC это разные средства контроля. - В ENT Tier3
--bot-udp-proxyзадает решение по UDP и HTTP/3 для контекста, а--disable-quicпо-прежнему действует на весь процесс. - Доказательство возможностей должно приходить из проверки датаграмм (
tcpdump -n udp port 443), а не из скачивания черезcurl --socks5-hostname.
Содержание
- Начните с единого сетевого плана
- Принимайте решения по транспортам отдельно
- Задавайте политику для каждого контекста
- Защищайте связь в реальном времени
- Проверяйте разрешенные приложения
- Поддержка BotBrowser для политики ретрансляции UDP
- Практический итог
Начните с единого сетевого плана
Сеанс браузера может использовать несколько транспортов. Обычные веб-запросы чаще идут через TCP, а HTTP/3 и часть функций связи в реальном времени могут использовать UDP. Поэтому разрешение прокси для веб-навигации не означает, что все соединения авторизованного приложения автоматически охвачены той же политикой. В документации развертывания нужно указать разрешенные транспорты, обслуживающий их прокси-сервис и ожидаемое поведение при недоступности согласованного маршрута. В контролируемом развертывании BotBrowser может применить выбранную браузерную политику TCP и UDP, но не может превратить прокси-сервис только с TCP в сервис с поддержкой UDP.
Наличие адреса прокси в параметрах запуска само по себе ничего не доказывает. Важно подтвердить, что весь пользовательский путь приложения соответствует выбранной организацией сетевой политике. Вход, навигация, подготовка мультимедиа, передача файлов, фоновая активность и завершение работы могут задействовать разные функции. Проверка выпуска должна охватывать весь путь, а не считать успешную загрузку одной страницы доказательством для всех соединений.
BotBrowser позволяет применять ориентированную на приватность маршрутизацию с SOCKS5-сервисами, у которых есть совместимая поддержка ретрансляции UDP. TCP и поддерживаемый UDP-трафик могут оставаться в рамках одного утвержденного плана, если возможности сервиса, политика браузера и требования приложения согласованы. Возможности сервиса подтверждают до выпуска, поскольку само наличие SOCKS5 не говорит о том, что приобретенный сервис включает UDP. Другой механизм передачи UDP через прокси описан в материале MASQUE и CONNECT-UDP для веб-операторов.
План должен быть удобным для аудита. Зафиксируйте ожидаемые маршруты TCP и UDP, политику WebRTC, решение для HTTP/3, политику DNS и разрешенный резервный вариант. Для каждого пункта назначьте владельца. Запись полна, когда в ней указаны адрес прокси socks5://host:1080, семейство профиля, политика UDP и ожидаемый результат для каждой разрешенной функции.
Не оставляйте UDP второстепенным примечанием. Если он не нужен приложению, явно зафиксируйте ограничение. Если нужен, утвердите совместимый маршрут и проверьте приложение через него. Осознанное ограничение безопаснее непроверенного прямого выхода, а явная политика ретрансляции надежнее предположения, что весь трафик использует один транспорт.
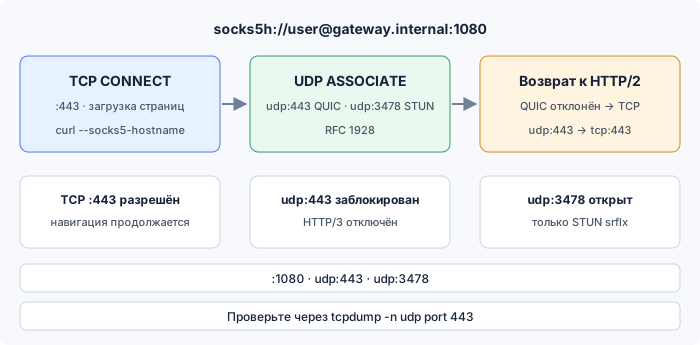
Принимайте решения по транспортам отдельно
TCP и UDP требуют отдельных решений даже при использовании одного провайдера. Они отличаются доступностью, резервным поведением и влиянием на приложение. Политика может разрешать оба транспорта, разрешать TCP при ограниченном UDP или допускать отдельные функции, зависящие от UDP, после их проверки. Решение должно следовать бизнес-требованиям и контролям приватности, а не общим настройкам браузера.
QUIC связан с HTTP/3 и использует UDP. При наличии утвержденного UDP-маршрута авторизованное приложение может использовать HTTP/3 в его пределах. Если развертывание ограничено TCP, веб-навигация может продолжаться через утвержденный TCP-транспорт. Выбор HTTP-транспорта становится документированным решением, которое пересматривают при обновлении браузера или инфраструктуры. --disable-quic меняет только QUIC и HTTP/3, а не весь UDP-трафик, поэтому WebRTC и STUN требуют отдельной политики. О том, как на практике обрабатываются аутентифицированные маршруты QUIC и ограничения HTTP/3, см. Маршрутизация QUIC-прокси для HTTPS и HTTP/3: там рассматриваются выбор транспорта, проверка ограничений и сбоев и записи о выпуске.
Разница протоколов видна уже в рукопожатии. RFC 1928 дает SOCKS5 режим датаграмм, который клиент обязан запросить, прежде чем ретранслятор перешлет хотя бы один пакет.
Для создания потокового ретранслятора клиент открывает TCP-соединение управления с конечной точкой SOCKS5-прокси на :1080 и отправляет CONNECT с адресом DST.ADDR и портом DST.PORT.
Для UDP-ассоциации используется отдельное TCP-соединение управления с той же конечной точкой прокси; по нему передается UDP ASSOCIATE.
Каждое соединение управления несет одну операцию SOCKS5; после принятия CONNECT оно становится потоковым ретранслятором и не может также нести UDP ASSOCIATE.
Прокси может принять CONNECT в одном соединении и отклонить UDP ASSOCIATE в другом, поэтому успешная проверка потока не подтверждает поддержку UDP. QUIC передает HTTP/3 через UDP :443, а STUN для ICE использует UDP :3478: блокировка UDP :443 убирает HTTP/3, не затрагивая WebRTC, который согласует соединение через a=candidate.
Для WebRTC требуется самостоятельное решение. Аудио, видео и связь между участниками могут зависеть от подключения, отличающегося от обычных запросов страницы. TCP-прокси для веб-трафика не подтверждает, что такая активность остается в той же границе приватности. Владелец выпуска решает, разрешена, ограничена или недоступна связь в реальном времени для конкретной нагрузки. О вариантах политики, лежащих в основе этого решения, см. Сетевая идентичность и конфиденциальность WebRTC: там сравниваются режимы профиля, реальный и отключенный и объясняется, почему адреса кандидатов и статистики должны совпадать.
DNS входит в ту же проверку. У развертывания может быть согласованный веб-маршрут, но поведение останется непоследовательным, если разрешение имен идет по другому непроверенному пути. В сетевой записи указывают владельца политики DNS и не предполагают, что UDP-ретрансляция автоматически решает этот вопрос. Транспорт, разрешение имен и связь в реальном времени остаются связанными, но отдельно проверяемыми контролями. О том, как эти слои сочетаются в целом, см. Согласованность прокси, DNS и WebRTC для браузерной идентичности: там описаны порядок проверки и типичные признаки несоответствия.
Один успешный результат не позволяет делать выводы обо всех путях. Страница, открытая через TCP, мало говорит о подготовке медиасеанса. Работающий видеозвонок не подтверждает политику DNS для последующей навигации. Для каждого разрешенного поведения нужна своя запись, связанная с пользовательским путем и выбранной политикой.
Задавайте политику для каждого контекста
Один транспортный ответ на всю сессию часто оказывается слишком грубым. В одном развёртывании может работать задача, которой нужен утверждённый маршрут HTTP/3, и рядом задача, которая должна оставаться на TCP, причём обе относятся к одному семейству профилей. Единое решение для обеих оставляет выбор между лишним маршрутом и лишним ограничением.
Текущий выпуск переносит это решение на уровень контекста. В развертываниях ENT Tier3 --bot-udp-proxy определяет, использует ли контекст UDP-прокси и HTTP/3. Значение в основной командной строке становится значением по умолчанию для процесса, а отпечаток по контексту может переопределить его для отдельного контекста. Контекст без собственного значения следует значению по умолчанию, и политику можно изменить после создания контекста. Процессный --disable-quic остается приоритетным для QUIC и HTTP/3, поэтому переопределение контекста не может включить их снова.
Два свойства сохраняют проверяемость. Политика действует только в том контексте, где она задана, поэтому ограничение одной задачи не отключает HTTP/3 у остальных в той же сессии. Она применяется только к уже загруженным действительным профилям, у которых есть право на UDP, то есть выбирает между утверждёнными вариантами поведения, а не выдаёт маршрут, который развёртывание не проверяло. Параметр не покупает, не добавляет и не обходит это право.
Фиксируйте выбор по контексту, а не по развёртыванию. У каждого контекста должен быть ответственный, список утверждённых транспортов и ожидаемый результат при недоступности ретранслятора. Именно такая запись позволяет спустя месяцы объяснить, почему одна задача использовала HTTP/3, а соседняя нет.
Защищайте связь в реальном времени
Связь в реальном времени требует отдельного внимания. Пользователь может разрешить микрофон или камеру, ожидая, что сетевые ограничения продолжат действовать. Проверка приватности начинается до выдачи разрешения. Определите, действительно ли приложение нуждается в такой связи, какие роли могут ее использовать и какой сетевой результат считается приемлемым.
Объект RTCPeerConnection собирает кандидатов, пока iceGatheringState не станет complete, и каждая строка a=candidate имеет тип: host, srflx или relay. Если сбор останавливается на srflx и кандидата relay нет, причина в TURN-сервере или в маршруте к UDP :3478, а не в медиакодеке.
Для утвержденного использования сочетайте политику браузера с прокси-сервисом, поддерживающим нужный трафик. Провайдер должен описать свое предложение UDP, региональное покрытие, модель аутентификации, ограничения сервиса и порядок поддержки в форме, пригодной для клиентской проверки. После этого организация оценивает соответствие требованиям по обработке данных и контролю доступа.
Тестирование сосредотачивается на ожидаемом пользовательском поведении. Убедитесь, что разрешенные звонки начинаются, остаются пригодными для работы, восстанавливаются после обычных сетевых изменений и корректно завершаются. Проверьте запросы разрешений, отключение микрофона, выбор устройств и окончание сеанса. Такие проверки поддерживают приватность и надежность на всем утвержденном пользовательском пути.
Если связь в реальном времени не нужна, ограничивающая политика не позволяет лишнему маршруту стать частью нагрузки. Владелец продукта описывает ожидаемый интерфейс, чтобы намеренное ограничение не приняли за сбой. Команде поддержки также нужно короткое объяснение для страниц, предлагающих функцию мультимедиа, которую развертывание не разрешает.
Смена поставщика мультимедиа, компонента конференций или встроенного средства связи требует новой проверки. Требования к подключениям могут измениться, даже если видимый сценарий остался прежним. Рассматривайте это как сетевое изменение, повторяйте разрешенный пользовательский путь и прикладывайте результат к записи выпуска.
Подтвердите возможности прокси-сервиса
Проверка прокси относится к закупкам и эксплуатации, а не только к настройке браузера. Запросите у провайдера подтверждение того, что приобретенная услуга включает ретрансляцию UDP для регионов, метода аутентификации и тарифного плана, которые будут использоваться. Названия услуг могут быть неоднозначными, а возможности отличаться между планами и точками подключения. Письменное подтверждение снижает неопределенность.
Требуйте проверки через udp_associate, а не скачивание по TCP. curl --socks5-hostname proxy.example:1080 https://example.com обращается к источнику по TCP и ничего не доказывает про датаграммы, поскольку curl не умеет запрашивать режим датаграмм. Захват tcpdump -n udp port 443 на утвержденном маршруте или QUIC-запрос, который завершается при заблокированном TCP :443, показывает, что сервис действительно пересылает датаграммы.
Изучите порядок уведомлений о технических работах и деградации. Команда должна знать, сообщается ли доступность UDP отдельно от TCP, как объявляются изменения точек подключения и какая информация доступна во время инцидента. Общий статус прокси не всегда объясняет, доступен ли разрешенный маршрут для приложения реального времени.
Коммерческие требования и управление данными не менее важны. Условия обработки, сроки хранения, контроль доступа, ротация учетных данных, региональная маршрутизация и реакция на инциденты влияют на пригодность сервиса для чувствительного к приватности развертывания. Поддержка UDP полезна только тогда, когда остальная услуга соответствует тому же организационному стандарту, что и TCP-маршрут.
Не помещайте учетные данные провайдера в содержимое страниц и примеры под управлением версий. Ограничьте доступ системами и операторами, которым он необходим. Используйте общую политику ротации сетевых секретов и убедитесь, что замена учетных данных не меняет утвержденную схему маршрутизации.
Результатом проверки должна стать краткая карточка сервиса: утвержденные провайдер и план, охваченные среды, владелец, ожидаемые транспорты, контакт поддержки, дата проверки и резервное решение. Материалы провайдера связывают с внутренней записью изменения. Такая карточка надежнее установочной заметки или устной договоренности.
Повторяйте проверку после изменений договора, региона, точки подключения или аутентификации. Настройки браузера могут выглядеть прежними, хотя приобретенная возможность уже изменилась. Новый выпуск не должен наследовать старое разрешение после существенного изменения сервиса.
Читать ответ по операции, а не результат TCP
В тесте сравниваются два независимых TCP-соединения управления с одной конечной точкой прокси: SOCKS5 CONNECT для потокового назначения и отдельный UDP ASSOCIATE. Одно локальное реле принимает первое и отклоняет второе явным ответом, а не таймаутом; так проверка изолирует поддержку протокола от маршрутизации купленного сервиса. В каждом соединении повторяются одинаковые приветствие и аутентификация; ответы относятся к разным соединениям, а не к двум половинам одной сессии.
| Независимое TCP-соединение управления | Ответ конечной точки | Что это устанавливает |
|---|---|---|
A: CONNECT для DST.ADDR/DST.PORT | принято | потоковый путь разрешён |
B: UDP ASSOCIATE к той же конечной точке | отклонено как неподдерживаемое | ассоциация датаграмм не предлагается |
| Отдельная проверка: старый протокол SOCKS | соединение сброшено | реле отвечает только по текущему протоколу |
Принятие CONNECT ничего не говорит о UDP ASSOCIATE к той же конечной точке прокси. Загрузка страницы через потоковый ретранслятор может завершиться, а отдельное соединение управления для UDP-ассоциации получить отказ; считать успех потока разрешением для HTTP/3 или медиа в реальном времени означало бы записать непроведенную квалификацию. Ответ различается и по характеру: неподдерживаемая операция означает недостаток возможностей, а недостижимый пункт назначения означает недостаток маршрутизации, и эти случаи требуют разной реакции провайдера.
Та же расшифровка показывает, почему клиент не может заранее определить поддержку. В обоих независимых соединениях используются одинаковые приветствие и аутентификация, а реле не объявляет поддерживаемые операции; поэтому каждый ответ нужно записывать вместе с соответствующими соединением и операцией. Запись, где сохранены эндпоинт, порт, учётная запись и дата, но отсутствуют эти ответы, неполна: она не показывает, какой запрос был разрешен.
Измерение выполнено против реле, настроенного отклонять UDP-ассоциацию, поэтому оно демонстрирует различие протокола, а не возможности конкретного провайдера. При повторении этих операций по двум независимым TCP-соединениям управления к сервису, поддерживающему датаграммную ассоциацию, обе должны быть приняты; такое сравнение превращает заявление провайдера в доказательство.
Определите разрешенные результаты
Запишите приемлемые результаты до тестирования. Для приложения, которому нужен HTTP/3, утвержденным результатом может быть работа через проверенный сервис с UDP. Для приложения без такого требования приемлемым результатом может быть продолжение веб-навигации через TCP. Для нагрузки WebRTC решение может разрешать связь в реальном времени только в средах с доступным проверенным маршрутом.
Сделайте результат наблюдаемым в инструментах, которые уже есть у оператора. chrome://net-export создает NetLog, где видно, была ли попытка соединения QUIC и где она завершилась ошибкой; прокси, отклоняющий UDP-путь, обычно оставляет 502 на TCP-резерве. Для медиа pc.getStats() показывает выбранную пару кандидатов, поэтому результат «только relay» проверяют, а не предполагают.
Запишите и результат при недоступности. Если ретранслятор не поддерживает утвержденную функцию, зависящую от UDP, заранее решите, будет ли приложение использовать согласованный альтернативный транспорт, отключит функцию, покажет контролируемое сообщение или остановит нагрузку. Неопределенный резерв часто превращается в случайный маршрут или непоследовательный интерфейс.
Результат должен быть понятен операторам. Состояние сервиса, журналы приложения и уведомления провайдера могут показывать доступность выбранной политики. Операторам нужна информация для выбора утвержденной реакции и выполнения документированной процедуры восстановления.
Отделяйте приемку приватности от предпочтений производительности. Более быстрый транспорт не становится автоматически приемлемым, а более медленный утвержденный резерв не является автоматически отказом. Пользовательский эффект измеряют после подтверждения соответствия маршрута политике. Такой порядок не позволяет оптимизации ослабить принятое решение.
По возможности используйте одинаковое описание в разработке, тестовой и рабочей среде. Если среда проверки использует другие возможности прокси, отметьте различие в результате. Иначе успешная проверка может создать ложную уверенность в рабочем развертывании.
Определите и владельца исключений. Временное состояние сервиса может потребовать ограниченного режима, но оператор не должен придумывать новый маршрут во время инцидента. Документированный порядок согласования сохраняет ответственность и дает материал для последующей проверки.
Проверяйте разрешенные приложения
Для проверки используют приложения и учетные записи, которые организация имеет право тестировать. Выберите сценарии обычной работы: начальную навигацию, действия после входа, фоновые запросы, разрешенные медиасеансы и корректный выход. Тест одновременно подтверждает поведение продукта и соблюдение политики.
Начинайте в чистой среде с запланированной версией браузера, семейством профиля, прокси-сервисом и сетевой политикой. Запишите эти входные условия в тестовый сценарий. Стабильные условия делают сравнение полезным при изменении браузера, профиля, приложения или провайдера.
Наблюдайте пользовательские результаты и утвержденные операционные данные. Страницы должны открываться ожидаемо, защищенные действия завершаться, мультимедиа следовать решению о доступности, а ограниченные функции завершаться предусмотренным способом. Статус провайдера и принадлежащие организации сетевые записи могут дополнять результат, если их использование соответствует внутренней политике приватности.
Предпочитайте инструменты браузера впечатлениям. chrome://webrtc-internals показывает, какие пары ICE-кандидатов реально использовал звонок, а chrome://net-export фиксирует попытки QUIC при загрузке страниц. На стороне сети tcpdump -n udp port 443 отличает переданный через прокси QUIC от незаметного прямого выхода. Сохраняйте название инструмента, файл вывода и окно захвата рядом с результатом.
Добавьте нарушения, характерные для обычной эксплуатации. Ротация учетных данных, обслуживание точки подключения, перезапуск браузера или краткий разрыв должны приводить к документированному резерву или восстановлению. Приложение не должно незаметно продолжать работу в режиме, не утвержденном владельцем выпуска.
Повторяйте сценарий после значимых изменений. Обновления семейства браузера, изменение плана прокси, компонентов WebRTC, политики DNS или сетевого поведения приложения могут повлиять на результат. Предыдущая проверка остается историческим свидетельством, а не бессрочным разрешением.
Ограничивайте тест так, чтобы результат можно было объяснить. Если объединить много инфраструктурных изменений, источник отказа трудно определить, а успех мало говорит о каждом изменении. Вносите изменения этапами и сохраняйте последнюю принятую конфигурацию для сравнения и восстановления.
Действуйте при недоступности ретранслятора
Недоступность UDP-ретранслятора является ожидаемым эксплуатационным состоянием, для которого нужна готовая реакция. Она зависит от приложения. QUIC и HTTP/3 должны перейти на утвержденную TCP-навигацию, если такой путь доступен, а функции реального времени, зависящие от UDP, должны оставаться недоступными или использовать другой уже утвержденный путь. Политика должна предпочитать понятное ограничение неутвержденному прямому соединению и не должна незаметно отправлять UDP напрямую.
Сигналы протокола делают реакцию проверяемой. RFC 1928 задает явные коды ответа: 0x07 означает, что метод не поддерживается, а 0x03 означает, что сеть недоступна. Получив 0x07 на udp_associate, клиент должен записать UDP как неподтвержденный, а не повторять попытку напрямую. После этого chrome://net-export показывает переход попытки QUIC на TCP, а отсутствие кандидата relay объясняет, почему звонок больше не устанавливается.
Определите реакцию при проектировании. Укажите, какие нагрузки могут продолжаться, какие останавливаются, что увидит пользователь и кто получит уведомление. Если организация использует несколько утвержденных провайдеров или точек подключения, зафиксируйте условия переключения и убедитесь, что альтернатива прошла такую же квалификацию.
Избегайте автоматических изменений, расширяющих доступ без проверки. Резерв не должен заменять ограниченную политику общей связностью хоста только ради сохранения функции. Непрерывность важна, но она должна оставаться внутри утвержденной границы приватности.
Восстановление тоже требует проверки. После возвращения сервиса подтвердите, что приложение использует ожидаемый маршрут, а временные ограничения сняты контролируемо. Не предполагайте, что процесс, запущенный во время инцидента, принимает восстановленную политику без нормальных шагов жизненного цикла развертывания.
Поддержка должна различать резерв сервиса и дефект продукта. Если HTTP/3 недоступен, но утвержденная навигация продолжается через TCP, это может быть допустимой сменой транспорта. Если звонок не запускается из-за отсутствия требуемого маршрута, это может быть намеренной защитой приватности. Ясная формулировка уменьшает давление на команду во время инцидента.
После восстановления внесите результат в карточку сервиса. Укажите затронутое поведение приложения, утвержденную реакцию, действие восстановления и последующие задачи для провайдера или внутреннего владельца. Инцидент станет свидетельством для следующей проверки.
Сохраняйте доказательства выпуска
Решение о выпуске должно воспроизводиться по его доказательствам. Сохраните версию браузера, семейство профиля, версию приложения, прокси-сервис, выбранные регионы, сетевую политику, дату, владельца и результат. Добавьте резервный вариант, который был проверен или подтвержден.
Прикладывайте имена артефактов, а не только снимки экрана. NetLog из chrome://net-export, захват tcpdump -n udp port 443 в пределах окна проверки и выгрузка pc.getStats() для одного звонка занимают немного места и несут метки времени, привязанные к выпуску. Укажите сборку браузера, которая их создала: имена событий NetLog и версия QUIC, согласованная по RFC 9000, меняются между выпусками.
Предпочитайте краткие записи большим необработанным снимкам. Подписанный результат, заявка на изменение, подтверждение возможностей провайдера и выбранные операционные журналы обычно дают более ясный след аудита, чем неограниченный сбор сетевых данных. Соблюдайте правила хранения и доступа, поскольку такие записи могут содержать чувствительную информацию.
Связывайте доказательства с конкретным выпуском. Заявление провайдера поддерживает квалификацию сервиса, но не доказывает успешность пользовательского пути. Результат приложения подтверждает поведение, но не заменяет проверку управления провайдером. Храните оба документа под одним решением и указывайте их назначение.
Фиксируйте отрицательные и ограниченные результаты. Если функция намеренно недоступна при политике только TCP, успешный тест должен это отразить. Иначе другая команда может принять отсутствие функции за неполное покрытие и включить маршрут без согласования.
Используйте сопоставимые названия политик в разных средах. Одна метка должна обозначать одно транспортное решение в тестовой и рабочей среде. Различия указывают рядом с результатом. Единые названия ускоряют аудит и уменьшают ошибки развертывания.
Доказательства устаревают при изменении существенных предпосылок. Назначьте повторную проверку после обновления браузера, смены прокси-сервиса, изменения сети приложения, региональных изменений или пересмотра политики безопасности. Такой триггер полезнее обещания, что один тест будет действовать всегда.
Работайте в понятных границах
Распределение ответственности поддерживает надежность контролей. Команда приложения знает функции, которым нужна связь в реальном времени. Платформа отвечает за браузер и прокси. Безопасность и приватность определяют допустимые маршруты. Эксплуатация реагирует на изменения сервиса, а поддержка объясняет ограничения пользователям. Внесите эти роли в запись развертывания.
Изменения точек подключения, планов провайдера, политики WebRTC, решения HTTP/3, политики DNS и версии браузера проходят контроль изменений. Небольшая правка способна поменять фактический сетевой план. Проверка коллегой и поэтапный выпуск уменьшают случайное отклонение.
Следите за результатами, по которым операторы могут действовать: доступность сервиса, успех приложения, использование разрешенного резерва, состояние аутентификации и уведомления провайдера. Не собирайте больше пользовательских и сетевых данных, чем требуется для решения. Контроль приватности не должен создавать лишнюю телеметрию.
Ограничьте доступ к рабочим учетным данным и доказательствам. Тестовые учетные записи получают только права, необходимые для разрешенного пути. Материалы доступны проверяющим и участникам реагирования, но не публикуются широко. Правила хранения продолжают действовать после завершения расследования или выпуска.
Документируйте границы поддержки. Совместимый ретранслятор зависит от провайдера, региона, учетной записи и требований приложения. BotBrowser применяет выбранную политику браузера, но не превращает сервис только с TCP в сервис с UDP. Это различие направляет вопросы правильному владельцу.
Обучите участников инцидента утвержденному резерву. Они должны знать, когда разрешено продолжение через TCP, когда функции реального времени остаются ограниченными и кто может согласовать альтернативу. Короткий порядок действий полезнее во время сбоя, чем подробное описание протокола.
Пересматривайте каждый значимый выпуск
Проверяйте сетевой план перед первым рабочим запуском и после каждого существенного изменения. Подтвердите, что приложению все еще нужны функции с UDP, что приобретенный сервис сохраняет нужные возможности и что решения TCP, UDP, WebRTC, HTTP/3 и DNS записаны как отдельные контроли.
Выполните разрешенный пользовательский путь в целевой среде. Сравните результат с допустимыми исходами. Проверьте документированный резерв без добавления нового маршрута. Сохраните доказательства и получите согласование владельцев, перечисленных в записи развертывания.
Держите одну повторяемую проверку на каждый транспорт. Для QUIC загрузите страницу по HTTP/3 и подтвердите попытку в chrome://net-export; для медиа выполните звонок и прочитайте выбранную пару из pc.getStats(); для самого ретранслятора запустите tcpdump -n udp port 443 на узле, через который проходит утвержденный маршрут.
Во время выпуска следите за состоянием приложения и провайдера. Начинайте с контролируемого охвата, позволяющего вернуться к последней принятой конфигурации. Расширяйте его только при стабильном пользовательском поведении и соблюдении политики. При расхождении остановите выпуск и примените документированное ограничение или восстановление.
Та же проверка нужна при удалении функции. Обновите политику, чтобы устаревший UDP-маршрут не оставался разрешенным после исчезновения потребности. Удаление лишнего сетевого доступа уменьшает сложность и сужает операционную границу.
Поддержка BotBrowser для политики ретрансляции UDP
В развертываниях ENT Tier3 BotBrowser позволяет принимать решения о политике ретрансляции UDP на уровне контекста и может маршрутизировать QUIC и связанный с ICE/STUN WebRTC UDP через SOCKS5-сервисы, поддерживающие UDP ASSOCIATE. Эта возможность позволяет организациям документировать и проверять отдельные политики транспорта для каждой рабочей нагрузки с детальным контролем того, какие контексты используют HTTP/3 и какие остаются на TCP; она не утверждает, что все медиапотоки WebRTC проходят через прокси. Однако BotBrowser не может гарантировать доступность или качество UDP-ретрансляции провайдера, контролировать поведение сервера посредника на выходе к источнику, заменять недоступную ретрансляцию прямыми соединениями или проверять, соответствует ли сервис UDP провайдера вашим стандартам приватности. Ответственность за квалификацию сервера посредника, подтверждение того, что его приобретенная возможность работает в ваших регионах и методе аутентификации, и проверку соответствия вашим требованиям приватности лежит на вашей организации и провайдере.
Практический итог
Надежный выпуск не предполагает, что все соединения используют один маршрут. Он определяет нужные приложению транспорты, назначает каждому утвержденный маршрут или ограничение, проверяет обычное пользовательское поведение и сохраняет доказательства для следующего изменения. Решения о производительности, доступности и приватности остаются видимыми для ответственных команд.
Открытые источники
- https://botbrowser.io/docs/network/udp-over-socks5/
- https://www.rfc-editor.org/rfc/rfc1928
- https://developer.mozilla.org/en-US/docs/Glossary/QUIC
- https://developer.mozilla.org/en-US/docs/Web/API/WebRTC_API
- https://datatracker.ietf.org/doc/html/draft-ietf-rtcweb-stun-consent-freshness
Поддерживаемые варианты развертывания описаны в документации UDP через SOCKS5. Дополнительные сведения есть в руководстве по согласованности прокси, DNS и WebRTC и в материале о совместимости HTTP/3. Для планирования также доступны возможности BotBrowser, тарифы и загрузки. Учетные данные, документы провайдера и доказательства конкретной среды должны храниться в контролируемых системах организации.
Эта статья входит в руководство: Обзор настройки прокси: карта сетевых решений браузера
Похожие статьи
Основы совместимости HTTP/3 и QUIC в браузере
СетьМаршрутизация QUIC-прокси для HTTPS и HTTP/3
СетьMASQUE и CONNECT-UDP для веб-операторов
СетьЧто такое утечка IP через WebRTC? Защита и конфиденциальность
СетьСогласованность прокси, DNS и WebRTC для браузерной идентичности
СетьСетевая идентичность и конфиденциальность WebRTC
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.