DNS over TLS: приватность резолвера, развертывание и границы сбоев
Узнайте, как DNS over TLS меняет транспорт к резолверу, чем развертывание отличается от DNS over HTTPS и что по-прежнему видят резолверы и прокси.
BotBrowser Team
Нужна структурированная документация по теме Сеть?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
DNS через TLS (DoT) - это DNS-транспорт для пути преобразователя. Клиент открывает TCP-соединение с преобразователем, согласовывает TLS, а затем отправляет обычные DNS-сообщения внутри этого защищенного сеанса. Стандартный порт службы - 853. Это важно, когда владельцу устройства требуется связь преобразователя с явными правилами транспорта, сертификатов и сбоев. Он не делает сеанс браузера анонимным, не выбирает прокси-сервер и не меняет то, что видит исходный сайт после подключения браузера.
Важным решением является не просто появление значка замка рядом с именем преобразователя. При развертывании необходимо ответить на четыре вопроса: какой компонент отправляет DNS, как он получает адрес преобразователя, какой идентификатор он аутентифицирует во время установления связи TLS и что он делает, когда этот защищенный путь недоступен. Эти вопросы ставят DoT главным образом в политику операционной системы, сети, маршрутизатора, сервера пересылки или выделенного клиента-распознавателя. Это размещение отличается от настройки DNS браузера на основе HTTPS. BotBrowser не управляет системным преобразователем и политикой DoT; он лишь согласует профили и контексты браузера с маршрутом, который команда уже задокументировала.
TL;DR
- DoT передает DNS-сообщения через TLS по TCP 853; преобразователь по-прежнему видит запрос.
- Идентичность сертификата, строгая или гибкая политика, начальная загрузка и резервный путь являются отдельными решениями.
- При описании границ приватности разделяйте наблюдения преобразователя, прокси, браузера и источника.
Содержание
- DoT - сеанс TLS для сообщений DNS
- Аутентификация отделена от шифрования
- Строгая и гибкая конфиденциальность дает разные обещания
- Размещение начальной загрузки и преобразователя требует явного владения
- Прокси не становится преобразователем DoT
- Планируйте доступность и тайм-аут перед развертыванием
- Проверка развертывания без общих утверждений
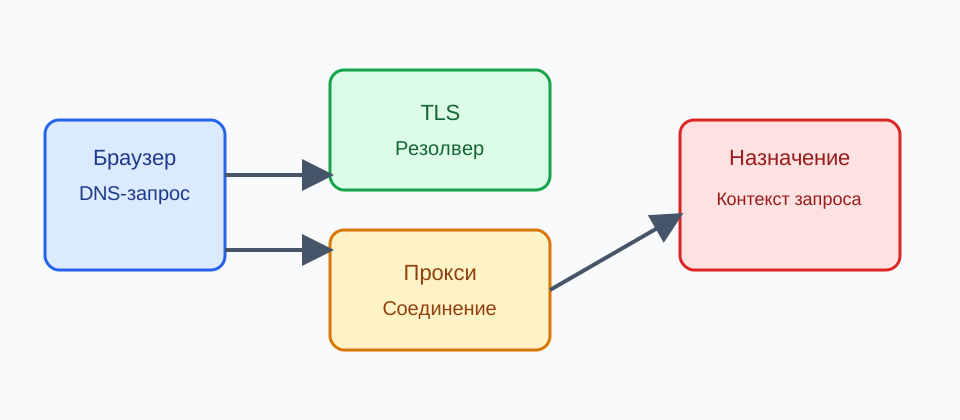
DoT - сеанс TLS для сообщений DNS
RFC 7858 определяет DNS через TLS как соединение DNS через TCP, защищенное TLS. Сервер, поддерживающий схему по умолчанию, прослушивает TCP-порт 853, а клиент, ищущий конфиденциальности от этого сервера, подключается к этому порту, если обе стороны не имеют соглашения об использовании другого порта. Вопрос и ответ DNS сохраняют семантику сообщения DNS. TLS защищает канал, используемый для передачи этих сообщений; он не преобразует DNS в HTTP и не изменяет записи, которые должен вернуть преобразователь.
Порт 853 - это сигнал развертывания, а не обещание того, что каждая сеть будет передавать трафик. Гостевая сеть, корпоративный брандмауэр, авторизованный портал или вышестоящий поставщик могут сделать TCP-соединение с этим портом недоступным. Сбой соединения может произойти до запуска TLS, во время подтверждения, после проверки сертификата или во время ожидания ответа DNS. Эти этапы следует разделять в документации и диагностике. Тайм-аут резолвера не эквивалентен ответуNXDOMAINи не доказывает, почему сеть вела себя таким образом.
RFC 7858 намеренно использует выделенный порт вместо обновления обычного DNS-соединения. Это делает выбор транспорта очевидным для обеих сторон, но это также означает, что развертывание должно предусматривать отдельный путь обслуживания. Сервер пересылки может поддерживать соединение TLS и отправлять через него несколько сообщений DNS; заглушка-резольвер может установить собственное соединение. Выбор зависит от того, кому принадлежит политика DNS. Это не разрешение страницы браузера, и веб-сайт не может надежно включить его для посетителя.
Протокол по-прежнему использует преобразователь. Резолвер расшифровывает сообщение, чтобы ответить на вопрос. Шифрование не позволяет наблюдателям, которые не могут завершить сеанс TLS, читать или изменять сообщение DNS в пути, но оператор преобразователя может видеть вопросы, которые он обслуживает, и метаданные службы, необходимые для работы этой конечной точки. Таким образом, выбор преобразователя остается вопросом доверия и хранения, даже если транспортное шифрование работает правильно.
Аутентификация отделена от шифрования
Шифрование TLS и аутентификация преобразователя отвечают на связанные, но разные вопросы. Шифрование делает байты в установленном канале TLS конфиденциальными для сторон, которые не могут их расшифровать. Аутентификация спрашивает, подключился ли клиент к предполагаемому идентификатору преобразователя. Клиент, который принимает соединение без полезной проверки личности, может иметь шифрование для некоторой конечной точки без уверенности в том, что это настроенная служба.
Для стандартной службы DoT на TCP 853 клиент сравнивает настроенное доменное имя аутентификации с сертификатом PKIX преобразователя во время TLS-рукопожатия; одного зашифрованного сокета недостаточно для проверки личности.
RFC 8310 описывает доменное имя аутентификации для DNS-сервера. Это имя дает клиенту удостоверение, по которому он может проверять учетные данные, например сертификат PKIX. Адрес преобразователя и идентификатор преобразователя не являются автоматически одним и тем же. IP-адрес может меняться, служба может использовать несколько адресов, а несколько имен служб могут быть представлены через общую инфраструктуру. При развертывании следует записывать настроенное имя преобразователя, ожидаемое имя домена для проверки подлинности и политику проверки сертификатов, а не рассматривать только адрес как надежный идентификатор.
Для проверки сертификата также требуется граница владения. Администратор устройства, клиент преобразователя или операционная система могут управлять якорями доверия и политикой. Приложение, ориентированное на пользователя, не должно сообщать пользователю игнорировать ошибку сертификата или заменять решение об управляемом доверии только для восстановления доступа. Если настроенное удостоверение не может быть проверено, безопасный результат зависит от выбранного профиля конфиденциальности и задокументированного пути восстановления. Это не является доказательством того, что виноват несвязанный исходный сайт или прокси. О том, как браузер решает, доверять ли сертификату, рассказывает материал TLS-сертификаты и доверие браузера к соединению.
Это различие предотвращает распространенное преувеличение. Утверждение о том, что соединение преобразователя зашифровано, не означает, что оно аутентифицировано для предполагаемой службы, а утверждение о том, что сертификат был принят, не говорит о том, кто сохраняет данные DNS после установления соединения. Клиенту нужно все: выбранный преобразователь, работоспособный сетевой маршрут, согласование TLS, проверка личности, где это необходимо, и ответ преобразователя. Каждый уровень может выйти из строя или принадлежать другому лицу.
Строгая и гибкая конфиденциальность дает разные обещания
RFC 8310 определяет профили строгой конфиденциальности и оппортунистической конфиденциальности. Строгая конфиденциальность требует зашифрованного соединения и удостоверения личности сервера для выбранного преобразователя. Это целесообразно, когда требуется конкретно использовать идентифицированную службу защищенного преобразователя. Если этот аутентифицированный путь недоступен, строгое развертывание должно сообщить об этом условии и следовать заранее выбранной политике восстановления, а не молча рассматривать произвольный обычный преобразователь как эквивалент.
В политике строгой конфиденциальности невозможность проверить настроенное имя через PKIX или достичь конечной точки TCP 853 означает, что требуемый путь преобразователя не установлен; ни один результат не является обычным DNS-ответом.
Оппортунистическая конфиденциальность пытается улучшить защиту транспорта, но позволяет получить результаты с более слабой гарантией, когда невозможно получить идеальное защищенное аутентифицированное соединение. В RFC это описано как переходный профиль с различными защитными свойствами. Это не следует рассматривать как гарантию того, что каждое сообщение DNS зашифровано и проверено. Преимущество его доступности - это компромисс с политикой, а не доказательство того, что резервный вариант имеет те же свойства конфиденциальности, что и путь строгого преобразователя.
Маркировка, которую использует продукт, может не совсем соответствовать условиям RFC. Интерфейс устройства может предлагать автоматический, частный, безопасный или зависящий от поставщика выбор, в то время как его базовая политика преобразователя решает, использует ли он строгое требование, оппортунистическую попытку или другую схему. Прочтите документацию для конкретного клиента и версии. Например, [Руководство по частному DNS] (https://support.google.com/android/answer/9654714) для Android документирует настройки устройства, а не управление только через браузер. Настройка на этом уровне может влиять на приложения, использующие системный преобразователь, в зависимости от политики устройства и сети.
Выберите профиль перед тестированием поведения при сбоях. Управляемая служба, для которой требуется утвержденный идентификатор преобразователя, нуждается в документированной процедуре остановки или восстановления. Потребительское устройство может решить, что продолжение разрешения по обычному пути приемлемо, если зашифрованное разрешение недоступно. Ни один из ответов не является универсальным. Важно то, чтобы профиль, разрешенный резервный вариант и владелец поддержки были указаны в терминах, понятных пользователю.
Размещение начальной загрузки и преобразователя требует явного владения
Клиенту DoT часто требуется адрес, прежде чем он сможет подключиться к защищенному преобразователю. Это порождает вопрос начальной загрузки: как клиент получает адрес преобразователя и имя домена аутентификации, не предполагая, что защищенный сеанс уже доступен? В RFC 8310 обсуждаются источники аутентификации доменных имен и условия использования адреса преобразователя. Развертывание должно документировать источник начальной загрузки, выбранное удостоверение и сведения о том, кто обновляет эту конфигурацию.
Например, администратор может заранее передать адрес преобразователя и его доменное имя аутентификации до первого соединения TCP 853; для этой конфигурации начальной загрузки также нужны владелец обновлений и правило проверки PKIX.
Bootstrap не является дефектом DoT. Это граница честного моделирования. Устройство может получать конфигурацию преобразователя из сети, использовать конечную точку, предоставленную администратором, полагаться на локальный сервер пересылки или использовать клиент преобразователя со своей собственной политикой. Первоначальный поиск или выборка конфигурации могут не иметь тех же свойств защиты, что и последующие сообщения DNS внутри сеанса TLS. На основании защищенного устойчивого соединения читатель не должен делать вывод, что каждый этап настройки или обнаружения адреса защищен одинаково.
Размещение определяет масштаб. Маршрутизатор или локальный сервер пересылки может отправлять восходящий DNS через TLS для нескольких устройств, в то время как устройства используют обычный DNS для локальной службы. Операционная система может реализовать политику защищенного преобразователя для приложений, которые запрашивают его преобразователь. Выделенный клиент может применяться только к программному обеспечению, настроенному для его использования. Вместо этого браузер может использовать функцию HTTPS DNS, независимую от системного преобразователя. Это разные формы развертывания, даже если задействована одна и та же компания-резольвер. Настройки DNS через HTTPS в браузере рассмотрены в материале DNS over HTTPS: приватность, настройки и границы резолвера.
Именно из-за этой разницы в объёмах DoT не следует описывать как переключатель конфиденциальности браузера. [Справка по безопасному DNS] браузера (https://support.google.com/chrome/answer/10468685) описывает поведение браузера для его функции на основе HTTPS, а настройка DoT устройства принадлежит браузеру. Страница браузера не может обнаружить каждый путь преобразователя, используемый устройством, а системная политика DoT не определяет автоматически, что разрешает прокси-сервер. Назовите компонент, который выполняет поиск обсуждаемого трафика.
Прокси не становится преобразователем DoT
Разрешение DNS и маршрутизация прокси - это отдельные функции. Резолвер отвечает на вопрос DNS. Прокси-сервер осуществляет соединение приложения и, в зависимости от его протокола и конфигурации, может получать либо имя хоста, либо адрес. Если клиент разрешает имя хоста до того, как откроет прокси-соединение, путь преобразователя выполняется первым. Если прокси-сервер получает имя хоста и разрешает его удаленно, оператор прокси-сервера выбирает или управляет путем преобразователя для этого соединения. DoT на устройстве не навязывает ни одно из этих соглашений. О том, как прокси-сервер обрабатывает запросы браузера, см. Семантика HTTP-прокси и запросы браузера.
Таким образом, наблюдаемые стороны различны. Резолвер DoT может видеть имя, которое его просят разрешить. Прокси-сервер может видеть соединение, которое он передает, и записи, создаваемые его собственной службой. Пункт назначения может видеть соединение и полученные запросы, включая файлы cookie, заголовки и состояние учетной записи. Сетевой путь к защищенному преобразователю не может прочитать сообщение DNS, если TLS правильно установлен, но более позднее соединение с местом назначения остается отдельным событием. DoT не скрывает от себя пункт назначения и не удаляет идентификаторы учетных записей.
BotBrowser может маршрутизировать трафик браузера через поддерживаемые прокси. Его конфигурация прокси-сервера не является переключателем DoT и не меняет политику преобразователя операционной системы. Если в рабочем процессе используются оба варианта, документируйте схему прокси-сервера и владельца DNS независимо. В Руководстве по настройке прокси-сервера BotBrowser объясняется поддерживаемый маршрут прокси-сервера; Решение DNS по-прежнему принадлежит браузеру, прокси-серверу, устройству или клиенту-распознавателю, который выполняет поиск.
Такое разделение особенно полезно при отладке. Успешный ответ DNS не доказывает, что прокси-сервер принял соединение. Сбой прокси-сервера не доказывает, что проверка сертификата для DoT не удалась. Ошибка назначения не идентифицирует преобразователь. Сохраняйте эти этапы в сообщениях поддержки, чтобы человек мог выполнить следующее разрешенное действие, не раскрывая историю посещений и не делая выводов только на основании времени.
Планируйте доступность и тайм-аут перед развертыванием
DoT терпит неудачу обычными способами: конечная точка преобразователя может быть недоступна, TCP 853 может фильтроваться, рукопожатие TLS может завершиться неудачей, ожидаемое имя сертификата может отсутствовать, перехватывающий портал может препятствовать нормальному трафику или преобразователь может вернуть обычную ошибку DNS. Эти условия требуют другого подхода. Клиент должен четко отображать стадию сбоя, сохраняя при этом пользовательский ввод и состояние задачи, когда это возможно.
Зафиксируйте, был ли результатом отказ или тайм-аут соединения TCP 853, сообщение TLS alert, ошибка проверки имени PKIX или DNS-ответ вроде NXDOMAIN; это разные состояния с разными владельцами восстановления.
Для строгой конфиденциальности несоответствие сертификата или недоступная аутентифицированная конечная точка означает, что требуемое условие не было выполнено. Задокументированный ответ может заключаться в прекращении работы, зависящей от сети, предложении автономного действия или указании авторизованному администратору восстановить настроенную службу. Он не должен молча заменять известную личность неутвержденной конечной точкой. Для уступающей конфиденциальности разрешенный резервный вариант по-прежнему должен описываться как путь с более низкой надежностью, а не как неотличимый безопасный DNS.
Таймаутам нужен предел. Повторные попытки в фоновом режиме могут задерживать приложения и создавать зашумленные записи, не добавляя полезных доказательств. Ограниченную повторную попытку, видимое состояние недоступности преобразователя и инструкцию восстановления легче поддерживать. Диагностика может сохранять стадию сбоя, версию клиента, состояние политики, когда лицу разрешено делиться ею, а также имя контролируемого теста. Обычно им не нужен список реальных имен хостов, которые человек пытался посетить.
Captive-порталы являются практическим примером. Прежде чем устройство завершит вход в сеть, сеть может помешать маршруту преобразователя, необходимому для защищенной конфигурации. Правильное восстановление - следовать документированному пути входа в систему устройства или сети, а затем повторно протестировать утвержденный маршрут преобразователя. Портал не является доказательством того, что преобразователь является вредоносным, и не оправдывает изменение настроек, принадлежащих администратору, без авторизации.
Проверка развертывания без общих утверждений
Начните с подтверждения конфигурации. Запишите конечную точку или адрес преобразователя, имя домена аутентификации, выбранный профиль, версию клиента и операционной системы, а также владельца политики. Убедитесь, что настроенный идентификатор преобразователя отображается там, где его документирует клиент. На управляемом устройстве используйте доступную владельцу панель управления или отчета об устройстве, а не полагайтесь только на снимок экрана меню браузера.
В контролируемой записи укажите настроенное имя (например, resolver.example), ожидаемую конечную точку TCP 853, результат проверки PKIX, согласованную версию TLS 1.3, если она записывается, и выбранную строгую или оппортунистическую политику.
Затем используйте контролируемые имена и конечные точки. Тестовый домен, принадлежащий организации, может отличить ожидаемый ответ DNS от сбоя транспорта, не собирая обычную историю запросов пользователя. Проверьте обычный ответ, имя, которое намеренно не содержит записей, недоступную конечную точку, а также сертификат или условие идентификации в авторизованной тестовой среде. Зафиксируйте, показал ли клиент ожидаемый этап и следовал ли настроенному профилю. Не превращайте один результат теста в утверждение о каждом приложении или каждой сети.
Проверьте путь прокси отдельно. Определите, передает ли клиент прокси-серверу имя хоста или адрес тестируемого соединения, а затем сравните это поведение с выбранным владельцем DNS. Результат службы тестирования DNS может описывать поиск, используемый для собственного контролируемого имени хоста; он не может доказать, что все фоновые запросы используют один и тот же путь или что преобразователь не сохраняет никаких данных. В Руководстве по предотвращению утечек DNS рассматривается соседний вопрос о согласованности маршрутов прокси-сервера.
Наконец, сформулируйте результат в узком смысле. В примечании службы поддержки может быть указано, что указанное устройство или клиент преобразователя в записанной версии использовало настроенную строгую или оппортунистическую политику для контролируемых проверок. Следует отдельно отметить любой разрешенный запасной вариант и тот факт, что прокси, источники, состояние учетной записи и другие приложения остаются за пределами результата. Это утверждение поддается проверке и позволяет избежать превращения зашифрованного DNS-транспорта в полное заявление о конфиденциальности.
Выбор правильного уровня развертывания зависит от того, кому должен принадлежать путь преобразователя. Используйте DoT, когда владельцу нужна транспортная политика на уровне устройства, локальной пересылки, маршрутизатора или клиента-резольвера, и он может управлять идентификацией конечной точки и резервным вариантом. Он может соответствовать группе, в которой администратор владеет контрактом преобразователя, или локальному серверу пересылки, который консолидирует поведение восходящего DNS. Это менее подходит для утверждения о том, что изменилась только одна вкладка браузера, поскольку браузер может не быть тем компонентом, который открывает соединение DoT.
Используйте документированную функцию HTTPS DNS браузера, если предполагаемой областью действия является профиль браузера и браузер предоставляет необходимую политику. Это другой вариант развертывания, а не замена DoT. В Руководстве по управлению браузером DNS через HTTPS объясняется семантика HTTP-запросов и элементы управления, управляемые браузером. Сравнение двух протоколов полезно только тогда, когда оно определяет владельца, конечную точку, модель доверия и резервное поведение для реальной среды.
Для любого уровня оцените опубликованные оператором преобразователя методы хранения, инцидентов и поддержки. TLS изменяет то, что могут читать наблюдатели на пути, но не удаляет преобразователь в качестве наблюдателя. Также оцените, охватывает ли выбранный уровень важные приложения. Настройки устройства могут не охватывать удаленное разрешение прокси-сервера, а настройки браузера могут не охватывать операционную систему или другое приложение.
Долгосрочное обещание является конкретным: выбранный компонент отправляет DNS по пути преобразователя с аутентификацией TLS в соответствии с документированным профилем в зависимости от тестируемого устройства и условий сети. Это не обещание анонимного просмотра, универсального зашифрованного DNS или маршрута, выбранного каждым приложением на машине.
Повторное использование соединения не устраняет эти границы. Долгоживущий сеанс TLS может сократить количество повторных процедур установления связи, но клиент все равно должен обрабатывать закрытие, изменение адреса преобразователя, истечение срока действия сертификата и перемещение сети. Запишите, создал ли контролируемая проверка сеанс, получил ли ответ DNS или достиг ли более позднего места назначения приложения. Эти наблюдения описывают только тестируемую стадию. Они не раскрывают каждое решение преобразователя на устройстве, не устанавливают практику хранения данных провайдера и не доказывают, что будущая сеть будет принимать TCP 853.
Просмотрите результат после изменений политики, миграции преобразователей, обновлений операционной системы и перехода между управляемыми и неуправляемыми сетями. Каждое изменение может изменить компонент, которому принадлежит маршрут преобразователя.
Практическое заключение
Используйте DoT, когда устройство, перенаправитель, маршрутизатор или клиент преобразователя владеет аутентифицированным путем TCP 853 и явной политикой резерва. Отдельно фиксируйте идентичность преобразователя и этап сбоя относительно прокси и браузера; шифрованный транспорт не делает эти слои анонимными.
Источники
- [RFC 7858: Спецификация DNS поверх безопасности транспортного уровня] (https://www.rfc-editor.org/rfc/rfc7858)
- [RFC 8310: Профили использования DNS через TLS и DNS через DTLS] (https://www.rfc-editor.org/rfc/rfc8310)
- MDN: DNS
- Android: Частный DNS
- Chrome: управление безопасностью Chrome
- Firefox: DNS через HTTPS
- Предотвращение утечек DNS
- Конфигурация прокси BotBrowser
Эта статья входит в руководство: Обзор настройки прокси: карта сетевых решений браузера
Похожие статьи
DNS over HTTPS: приватность, настройки и границы резолвера
СетьПредотвращение утечек DNS: пути разрешения, прокси и проверки
СетьСогласованность прокси, DNS и WebRTC для браузерной идентичности
СетьTLS-сертификаты и доверие браузера к соединению
СетьСкрапер заблокирован: ошибки DNS, TLS, HTTP и страницы
СетьСемантика HTTP-прокси и запросы браузера
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.