DNS over HTTPS: приватность, настройки и границы резолвера
Разберитесь, как DoH работает в браузерах, чем отличаются Firefox и Chrome и какие границы сохраняют резолвер, прокси и системный DNS.
BotBrowser Team
Нужна структурированная документация по теме Сеть?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
DNS over HTTPS (DoH) помещает DNS-сообщение в HTTPS-запрос к резолверу. Это может скрыть обмен от наблюдателя на пути, но не делает просмотр анонимным, не выбирает прокси и не сообщает сайту, какой резолвер ответил. Важно определить, какой трафик защищает профиль, кто управляет резолвером и что происходит при недоступности настройки. BotBrowser может запускать контролируемый контекст с собственными настройками прокси и DNS, чтобы проверять поведение резолвера, но не меняет того, как оператор резолвера записывает и обрабатывает запросы.
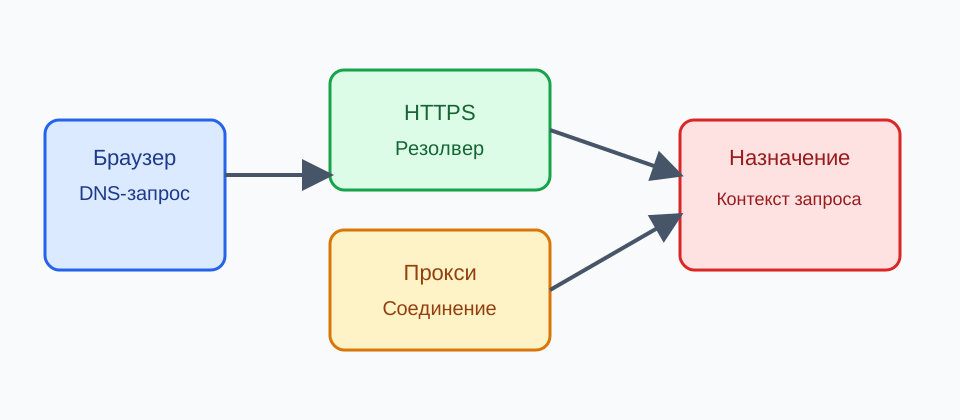
DNS выполняет только именование. Затем браузер открывает соединение и отправляет HTTP-запрос; у профиля, операционной системы, прокси и сервиса назначения могут быть разные владельцы и журналы. DoH защищает один участок, а не всю схему маршрутизации и хранения.
Кратко
- RFC 8484 передаёт
application/dns-messageвыбранному резолверу; оператор всё ещё читает вопрос, на который обязан ответить. - Режимы Chrome
automaticиsecureпо-разному обещают доступность, аDnsOverHttpsTemplatesзадаёт сервис, а не активный режим. - DNS браузера, системный DNS, разрешение имени прокси и соединение с сайтом остаются разными путями.
Содержание
- Какой HTTP-обмен действительно меняет DoH
- Настройки браузера зависят от продукта
- Политики Chrome отдельно задают режим и шаблон
- DNS браузера, системы и прокси - разные пути
- Ограничения приватности и ошибки
- Практическая ограниченная проверка
- Резервные пути и контролируемые тесты
Какой HTTP-обмен действительно меняет DoH
Обычный DNS обычно использует UDP или TCP. RFC 8484 сопоставляет пару вопрос-ответ с HTTP-обменом и использует application/dns-message. GET кодирует сообщение в параметре dns, POST передаёт его в теле с этим типом. В обоих случаях резолвер читает вопрос: HTTPS не скрывает его от оператора.
GET может кэшироваться, а закодированный URI виден промежуточным узлам; POST оставляет сообщение в теле, но ни один метод не обещает отсутствие журналов. TTL, кэш, NXDOMAIN, SERVFAIL и ошибка соединения различны. Успешный HTTP-статус не означает положительный DNS-ответ. DoH использует HTTP-семантику, в отличие от DNS over TLS, но не определяет, кто видит имя. Транспорт DNS поверх TLS разбирается в материале DNS over TLS: приватность резолвера, развертывание и границы сбоев.
Настройки браузера зависят от продукта
Страница не может включить DoH или доказать переносимым веб-API, что её имя разрешалось через DoH. Firefox описывает собственные режимы и провайдеров; Chrome описывает автоматический Secure DNS и при проблемах может перейти к незашифрованному DNS. Версия, регион и политика устройства ограничивают выбор. Выбранный провайдер означает инструкцию браузеру, а не изменение резолвера всех приложений.
В точном профиле запишите режим, провайдера и признак управления. Имя провайдера не доказывает хранение, связь с аккаунтом или анонимность. Пользовательский endpoint должен быть настоящим сервисом DoH, оператор которого видит запросы.
Политики Chrome отдельно задают режим и шаблон
Chrome Enterprise документирует DnsOverHttpsMode (off, automatic, secure) и DnsOverHttpsTemplates. Режим задаёт стратегию, шаблон задаёт endpoint. Один шаблон не равен требованию строгой маршрутизации. Проверьте версию и актуальную справку, не распространяя результат на все продукты Chromium.
В управляемой среде сопоставьте отчёт политики с режимом и шаблоном и проверьте контролируемое имя, обычное имя и недоступность. Описывайте поведение только этой версии и политики.
DNS браузера, системы и прокси - разные пути
Профиль может использовать DoH, пока другие приложения используют системный резолвер. Прокси может получить имя или адрес; иногда имя разрешает браузер, иногда прокси. DoH сам не заставляет прокси разрешать имя, а прокси не включает DoH. Настройка прокси в браузере описана в материале Настройка прокси браузера: руководство по SOCKS5, HTTP и HTTPS.
Резолвер видит вопрос и служебные метаданные; прокси видит переносимые соединения; назначение видит запрос, cookies, заголовки и сессию. HTTPS защищает путь к endpoint, но не последующее соединение и журналы операторов. Captive portal может временно ограничить доступ и не доказывает злонамеренность резолвера.
BotBrowser может направлять трафик через поддерживаемые прокси. Настройка прокси не является переключателем DoH и не меняет политику системного DNS. Проверяйте отдельно настройку прокси BotBrowser и согласованность прокси, DNS и WebRTC.
Ограничения приватности и ошибки
DoH уменьшает видимость для локального наблюдателя, но резолвер читает вопрос, а назначение видит соединение. Cookies, хранилище, разрешения, referer, аккаунты и встроенные ресурсы дают отдельный контекст. Не выводите личность из предполагаемого DNS-маршрута.
Автоматический режим может использовать незашифрованный DNS; другие режимы взаимодействуют с политикой иначе. Заранее решите, важнее доступность или утверждённый резолвер. Состояния secure-dns-unavailable, версии и времени теста достаточно; не храните историю реальных запросов. Страница видит свой успех или отказ, но не может надёжно определить резолвер или вывести его по времени.
RFC 8484 всё равно передаёт резолверу полезную нагрузку application/dns-message. Возвращённый NXDOMAIN или SERVFAIL - результат DNS для этой нагрузки, а не решение о приватности, принятое резолвером, прокси или назначением.
Практическая ограниченная проверка
В точном профиле зафиксируйте режим, провайдера, версию и управление. Определите прокси и системную политику, используйте имена команды. Проверьте обычный endpoint, недоступный endpoint, управляемую политику, прокси с собственной резолюцией и ошибку назначения; проверьте сообщение, сохранение данных и следующий шаг.
В управляемом Chrome отдельно зафиксируйте показанные значения DnsOverHttpsMode и DnsOverHttpsTemplates. off, automatic и secure - разные режимы политики; шаблон URI задаёт службу DoH, но сам по себе не показывает активный режим.
Формулируйте обещание через браузер, режим, класс провайдера, версию и допустимый отказ. Повторяйте проверку после обновлений. Снимок меню показывает интерфейс, отчёт управления показывает владельца настройки.
Сравните операционную политику, хранение, инциденты и поддержку. Личный профиль следует документированному выбору; управляемый требует утверждённого endpoint; тестовый использует контролируемое имя. Отделяйте провайдера от идентичности приложения и не просите ослаблять политику ради другой задачи.
До выпуска определите повтор, сообщение и резервный путь. Контролируемый endpoint может ответить, задержать или закрыть соединение без записи реальных запросов. GET и POST - формы HTTP, а не уровни приватности; последующее соединение бывает прямым или через прокси.
После обновления снова проверьте режим и запишите версию. Защищённый DNS не охватывает все имена устройства: другие процессы используют системный путь. Точная гарантия должна назвать профиль и защищённый участок, а также наблюдателей, на которых она не распространяется.
Резервные пути и контролируемые тесты
Браузер может попробовать настроенный endpoint, выбрать другой резолвер в автоматическом режиме, подчиниться административному запрету или встретить captive portal. Описывайте проверенный контракт, а не предполагайте, что каждый запрос использовал DoH.
Составьте небольшую матрицу: обычный и недоступный endpoint, управляемая политика, прокси с собственной резолюцией и отказ назначения. Используйте домены и endpoint команды; контролируемый ответ, задержка или закрытие позволяют наблюдать резервный путь без записи реальных запросов. Истекающие тестовые записи удаляйте по политике хранения. Пути разрешения, прокси и проверки утечек рассмотрены в материале Предотвращение утечек DNS: пути разрешения, прокси и проверки.
Пусть контролируемый endpoint вернёт обычный ответ и NXDOMAIN, а сбой транспорта моделируйте отдельно. RFC 8484 переносит каждый результат DNS в application/dns-message; SERVFAIL проверяет отказ резолвера, а недоступный HTTPS endpoint проверяет соединение и резервный путь браузера.
После обновления снова проверьте режим и версию. Отчёт политики сильнее снимка меню. Документируйте провайдера, режим и правило восстановления, чтобы поддержка не запрашивала историю просмотров.
DoH не охватывает все имена устройства: фоновые приложения, обновления и другой браузер используют системный DNS. Кэш может менять путь одинаковых навигаций. GET и POST описывают форму HTTP, а не уровни приватности; конечное соединение бывает прямым или через прокси. Инцидент может содержать secure-dns-unavailable без полного имени, кроме утверждённой проверки.
Самая точная гарантия называет браузер, режим, класс провайдера, проверенную версию и допустимый отказ, а также наблюдателей устройства, прокси, резолвера и назначения, на которых она не распространяется.
См. также руководство по предотвращению утечек DNS для случая с прокси.
Видимая настройка относится к конкретному профилю, а не ко всему устройству.
Оператор резолвера остаётся необходимым наблюдателем сервиса.
Шифрование защищает передачу вопроса, но не содержимое веб-сеанса.
Отрицательный ответ DNS не равен отказу соединения.
Код HTTP нужно толковать вместе с сообщением DNS.
Время ответа не позволяет надёжно определить резолвер.
Рабочий кэш может исключить новый запрос к endpoint.
Управляемая политика может запретить смену провайдера.
Система может разрешать имена для других приложений.
У прокси и резолвера разные журналы и обязанности.
Captive portal может объяснить временный отказ доступа.
Тесты должны использовать домены, которыми владеет команда.
Реальные имена из истории просмотра не подходят для теста.
Повторяемый тест фиксирует версию, политику и сеть.
Доступность и приватность нужно описывать отдельно.
У утверждённого резервного пути должен быть ответственный владелец.
Строгая политика может остановить запрос при недоступности endpoint.
Документация провайдера дополняет проверку браузера.
Снимок настройки не доказывает каждый переданный пакет.
После обновления повторяйте контролируемые проверки.
Поддержке нужны короткое состояние и ясное следующее действие.
Тестовые записи должны истекать по правилу команды.
Провайдер не должен становиться требованием идентичности приложения.
Соединение назначения всё ещё видит cookies и заголовки.
Итоговое обещание должно прямо назвать, чего DoH не покрывает. Тест хранит только сведения, необходимые для повторения результата.
Итог
Решите, допустим ли резервный путь, отдельно зафиксируйте режим и шаблон резолвера и проверьте принадлежащее вам имя через фактический прокси. Это подтверждает ограниченную настройку браузера, а не анонимность или системный DNS другого приложения.
Источники
Эта статья входит в руководство: Обзор настройки прокси: карта сетевых решений браузера
Похожие статьи
Предотвращение утечек DNS: пути разрешения, прокси и проверки
СетьDNS over TLS: приватность резолвера, развертывание и границы сбоев
СетьСогласованность прокси, DNS и WebRTC для браузерной идентичности
СетьСетевые границы корпоративного браузера: ответственность
СетьНастройка прокси браузера: руководство по SOCKS5, HTTP и HTTPS
СетьСемантика HTTP-прокси и запросы браузера
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.