Certificats TLS et confiance de la connexion du navigateur
Comprendre la validation des certificats TLS, les alertes de confiance et la différence entre tunnel proxy et inspection TLS administrée.
Vous voulez la documentation structurée pour Réseau ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Pourquoi la confiance TLS du navigateur compte
HTTPS associe transport chiffré et authentification du point final. TLS protège les données en transit, tandis que le certificat permet au navigateur de vérifier que la clé publique appartient au nom d'hôte demandé.
Un cadenas ou une alerte est donc le résultat d'une validation, pas la preuve que tout le trajet est sûr.
Le navigateur fonde sa décision sur le certificat du serveur, la chaîne, le nom demandé, la période de validité et son magasin de confiance.
Ces contrôles distinguent clairement un tunnel proxy ordinaire d'un service d'inspection TLS explicitement administré. Les alertes doivent être expliquées, jamais contournées.
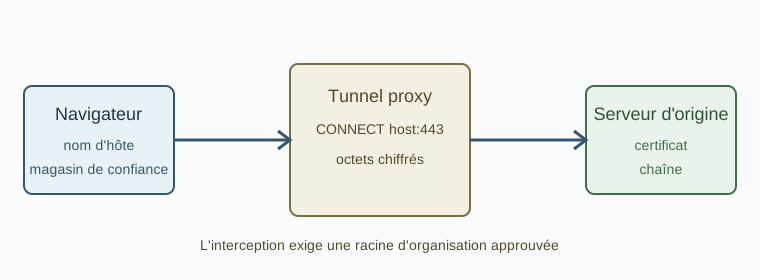
Rôle de TLS et d'un certificat
Pendant la poignée de main TLS, le serveur présente un certificat et prouve qu'il possède la clé privée correspondante. Le navigateur et le serveur négocient les paramètres cryptographiques puis protègent les données applicatives. La version TLS 1.3 est définie par RFC 8446.
Un certificat n'est ni un mot de passe ni le chiffrement d'une page à lui seul. Il lie une identité, par exemple un nom DNS, à une clé publique, pour une durée et un émetteur donnés.
Le navigateur vérifie ce lien avant d'accorder sa confiance à HTTPS.
Identité, chaîne et magasin de confiance
Le contrôle du nom compare le nom demandé aux entrées Subject Alternative Name. Un certificat pour www.example.test n'authentifie pas automatiquement api.example.test. Le navigateur vérifie aussi la période, l'usage serveur et une chaîne menant à une racine approuvée.
La chaîne comprend généralement un certificat final et des intermédiaires. La racine est une ancre locale fournie par le système, le navigateur ou une politique d'entreprise. RFC 5280 définit la validation des chemins X.509. La confiance combine signatures et politique locale; une chaîne valide mathématiquement n'est pas approuvée partout.
Signification d'une alerte
Une alerte apparaît si un contrôle échoue: nom différent, certificat expiré ou pas encore valide, chaîne incomplète ou racine inconnue. Le guide TLS de MDN et sa référence des erreurs de certificat décrivent ces cas.
Traitez l'alerte comme un incident à expliquer, jamais comme une invitation à continuer. Vérifiez URL, horloge, chaîne servie, environnement et éventuelle politique modifiant le magasin.
Une exception de test peut masquer un problème réel et ne doit pas devenir une procédure de production.
Proxies, CONNECT et interception TLS
Avec un proxy HTTP classique, le navigateur envoie CONNECT host:443 puis réalise TLS dans le tunnel d'octets. Le proxy peut appliquer des règles et voir des métadonnées, mais il n'émet pas le certificat de l'origine et ne lit pas les messages HTTP chiffrés. La validation reste une décision de bout en bout.
BotBrowser peut configurer la route proxy et la politique réseau du profil, mais ne peut pas réparer le certificat de l'origine, élargir le magasin de confiance du système ni rendre valide un nom qui ne correspond pas. Gardez la validation des certificats activée. Pour les limites de routage, consultez la configuration du proxy, la sémantique du proxy HTTP, les contrôles DNS over HTTPS et la prévention des fuites WebRTC.
L'interception TLS est une autre architecture: un intermédiaire termine une session et en crée une autre avec un certificat généré pour le nom demandé. Le profil doit faire explicitement confiance à la racine d'inspection de l'organisation. Documentez responsable, périmètre, rotation, journaux et pannes; ne la confondez pas avec un tunnel transparent.
L'utilisateur doit pouvoir reconnaître un certificat d'inspection administrée grâce à l'émetteur documenté, à l'empreinte de la clé publique et à la politique du profil, et non au cadenas. Les administrateurs doivent conserver une procédure de révocation de la racine d'inspection, la retirer des profils administrés à la fin du besoin et consigner le périmètre touché ainsi que la nouvelle ancre de confiance.
Responsabilité des certificats administrés
Le site doit servir le bon certificat, une chaîne intermédiaire utilisable, des dates actuelles et une clé privée protégée. Les équipes plateforme ou sécurité distribuent les ancres approuvées et les retirent ensuite. Les Baseline Requirements du CA/Browser Forum décrivent les attentes des AC publiques.
Dans un parc administré, notez le responsable de chaque contrôle: DNS et nom, émission, chaîne, horloge, magasin et proxy. Lors d'une alerte, conservez nom exact, heure, détails du certificat, profil et route avant toute modification.
Liste de vérification sûre
Avec un profil vierge, demandez le nom exact, contrôlez SAN et dates, puis validez la chaîne sur le système cible. Comparez accès direct et proxy seulement si la politique est documentée. Confirmez toute racine d'entreprise intentionnelle et testez le renouvellement avant expiration.
Ne désactivez pas les contrôles, n'acceptez pas un émetteur inconnu et n'automatisez pas le clic d'ignorance. Corrigez le nom, la chaîne, l'horloge, l'émission ou la politique à l'origine du problème afin que navigateur, utilisateur et automatisation partagent la même décision. Pour tester les routes associées, consultez configuration proxy, prévention des fuites WebRTC, contrôles DNS over HTTPS et sémantique du proxy HTTP.
Lire la poignée de main comme une preuve
Une connexion réussie n'est une preuve utile que si son contexte est conservé. Notez le nom demandé, l'adresse résolue, la version du protocole, la suite cryptographique, l'empreinte du certificat et le profil utilisé. Un succès sur une machine ne prouve pas que tous les systèmes possèdent le même magasin de racines ou la même horloge. Considérez chaque résultat comme une observation reproductible.
Le nom envoyé dans SNI et celui utilisé pour valider le certificat viennent normalement de l'URL. Un répartiteur peut choisir un autre certificat si SNI manque ou est mal formé. Les points IPv4 et IPv6 peuvent également avoir des déploiements différents. Notez la famille d'adresses, les redirections et la reprise d'une session. Ces éléments expliquent les écarts entre une sonde en ligne de commande et un onglet.
Les journaux de transparence, les réponses OCSP et le statut agrafé ajoutent des éléments, mais ne remplacent pas la validation du nom et de la chaîne. Certificat révoqué, service de statut indisponible et racine inconnue sont des conditions différentes. Le rapport doit nommer le prédicat échoué et le composant qui a fourni la preuve, au lieu d'utiliser une seule étiquette « erreur TLS ».
Cycle de vie et renouvellement
Le renouvellement est un processus. Inventoriez les noms publics, internes, génériques et les extrémités interservices. Pour chaque entrée, indiquez le compte d'émission, la méthode de validation, l'emplacement de la clé privée, les intermédiaires, la cible et le retour arrière. Le propriétaire doit savoir si un répartiteur, une image de conteneur, un gestionnaire de secrets ou un agent installe le certificat.
Avant le renouvellement, testez la chaîne complète dans un profil de préproduction appliquant la politique de confiance de production. Vérifiez une nouvelle connexion et une reprise. Confirmez chaque SAN et la construction de la chaîne sans intermédiaire en cache. Déployez feuille et intermédiaires de manière atomique lorsque c'est possible, puis observez les erreurs de handshake et la santé applicative pendant le chevauchement.
Une durée courte limite l'impact d'une clé compromise mais augmente le coût d'une automatisation manquée. Alertez avant l'expiration et si le déploiement n'a pas eu lieu. Ne résolvez jamais une expiration en installant une racine large sur tous les clients. Corrigez l'émission ou le déploiement et retirez l'exception d'urgence.
Diagnostiquer le nom et la chaîne
Commencez par l'erreur exacte et le certificat présenté. Comparez la liste SAN à l'URL, y compris les points finaux, les noms internationaux et le routage par port. Suivez chaque émetteur jusqu'à l'ancre. Un serveur qui n'envoie que sa feuille peut fonctionner avec un cache et échouer dans un profil vierge. Un intermédiaire inutile peut aussi troubler les anciennes plateformes.
Les horloges incorrectes apparaissent sur les machines virtuelles, les portables suspendus et les réseaux isolés. Comparez l'heure à une source fiable et notez séparément fuseau et instant UTC. « Pas encore valide » indique souvent une dérive ou un déploiement régional. Changer l'heure manuellement ne valide pas le certificat.
Quand plusieurs services partagent une adresse, vérifiez la route SNI et l'hôte virtuel sélectionné. Un bon certificat sur un listener ne corrige pas le certificat par défaut d'un autre. Testez redirections, ports alternatifs et chemins de santé séparément. Une capture de paquets ne doit être gardée que si la politique l'autorise; les diagnostics de certificat exposent moins de données.
Limites du proxy et de la confidentialité
Décrivez le proxy comme un point de politique limité. Un tunnel CONNECT peut authentifier le client, filtrer les destinations et produire des métadonnées tout en laissant TLS de bout en bout. La politique doit indiquer les champs journalisés, la durée de conservation et les lecteurs autorisés. L'endroit où le DNS est résolu change le routage observable sans changer la validation.
L'inspection impose une charge plus forte de confidentialité et de gestion des clés. La racine doit être distribuée par un canal authentifié, limitée aux profils administrés et tournée avec chevauchement. Séparez l'accès au contenu déchiffré des métadonnées et documentez les exclusions sensibles. Une alerte après activation peut montrer que la racine n'a pas atteint le bon profil.
Ne déduisez pas une interception de la seule présence d'un proxy. Comparez émetteur, empreinte de clé et dates avec une référence directe autorisée. Si l'émetteur change seulement sur un réseau administré, consignez cette différence. Dans les schémas, distinguez routage transparent, tunnel CONNECT et terminaison TLS.
Automatisation et profils
L'automatisation doit suivre la même politique que l'utilisateur. Gardez la vérification active dans Playwright, Puppeteer, WebDriver et les clients de ligne de commande. Ignorer les erreurs HTTPS peut masquer une chaîne brisée, un mauvais nom ou une interception. Pour une AC privée, installez-la dans le profil isolé selon la procédure et vérifiez que les sites publics utilisent toujours leurs racines publiques.
Le déplacement d'un profil change magasin natif, politiques d'entreprise, fournisseurs de cartes et horloge. Notez système et version du navigateur. Le profil doit avoir un contrat d'hôte explicite et une politique réseau documentée pour les signaux de routage; la configuration proxy couvre le transport.
Employez un profil vierge pour l'acceptation et un profil durable pour répéter le renouvellement. Le premier détecte les intermédiaires absents et racines locales; le second révèle les politiques périmées et les sessions en cache. Ne conservez que les métadonnées nécessaires et n'exportez jamais de clé privée.
Surveillance et réponse aux incidents
La surveillance doit contrôler davantage que l'expiration. Sondez le nom avec un client validant, vérifiez émetteur et SAN, et mesurez le handshake depuis les régions réelles. Séparez les échecs DNS, TCP, TLS, HTTP et applicatifs. L'inventaire doit nommer les responsables du site, de l'émission, du proxy et des racines d'entreprise.
Pendant un incident, figez les détails avant toute rotation. Un remplacement peut supprimer la preuve de l'origine du problème. Après rétablissement, testez révocation et retour arrière, retirez les racines temporaires, fermez les exceptions de pare-feu et notez le message exact. Vérifiez que les journaux n'exposent pas d'URL sensibles.
Questions de revue et résumé
Demandez quel composant authentifie le nom, lequel termine chaque session et quelle politique fournit la confiance. Vérifiez la chaîne sans cache, le renouvellement avant expiration et le retour arrière. Un certificat ne prouve ni la sûreté de l'application, ni l'exactitude de DNS, ni l'absence de métadonnées observables.
La méthode fiable reste constante : identifier le nom, valider la chaîne contre le magasin prévu, confirmer l'horloge et noter la route. Séparez TLS d'origine, transport proxy et interception administrée. Gardez la vérification active et corrigez la condition défaillante plutôt que d'apprendre au client à ignorer l'alerte.
Contrôle des changements
Associez chaque changement à l'inventaire et aux empreintes ancienne et nouvelle. Révisez les SAN ajoutés, les permissions de clé et les références au gestionnaire de secrets. Conservez une fenêtre de retour arrière documentée et testez URL, redirections, profils et régions CDN. À la clôture, joignez des résultats sans clés ni contenu utilisateur et indexez-les par nom et empreinte afin de relier rapidement une alerte à son propriétaire.
Déploiement et gouvernance
Traitez tout changement de certificat comme une modification de production. Liez la demande à l'inventaire, nommez l'approbateur et conservez les empreintes ancienne et nouvelle. Relisez chaque SAN ajouté, car un nouveau nom peut élargir l'exposition du service. Vérifiez les permissions de la clé, les références du gestionnaire de secrets et les journaux de déploiement.
Conservez l'ancien certificat pendant une fenêtre de retour arrière documentée. Testez un profil vierge, un profil administré et un client d'automatisation. Testez l'URL principale et chaque destination de redirection. Avec un CDN ou un proxy, contrôlez chaque région : la réplication n'est pas toujours immédiate. Un contrôle vert sur un bord ne certifie pas un bord qui sert encore une ancienne chaîne.
À la clôture, joignez des résultats sans clés privées ni contenu utilisateur. Notez date, opérateur, émetteur, SAN, ordre de chaîne, résultat du magasin et toute différence d'émetteur due à l'inspection administrée. Indexez le dossier par nom et empreinte pour relier une alerte à son propriétaire sans conserver le trafic déchiffré.
La revue doit aussi couvrir un redémarrage du navigateur, un changement de réseau et une session reprise. Vérifiez qu'une politique n'ajoute pas silencieusement une racine aux profils qui n'en ont pas besoin et que le proxy respecte son périmètre. Documentez qui peut approuver une exception, sa durée et sa suppression. Une chaîne valide, un nom correct et une politique explicite sont trois conditions indépendantes; elles doivent toutes être satisfaites.
Conservez enfin un échantillon de réponse, l'instant UTC et l'identifiant de déploiement, sans corps de page ni identifiants. Si le fournisseur change d'AC, consignez la raison et prévenez les équipes qui contrôlent l'émetteur. Répétez le test après réinitialisation du profil, car une session reprise peut masquer un défaut de chaîne.
Sources
Articles Connexes
Faites passer BotBrowser de la recherche à la production
Utilisez ces guides pour comprendre le modèle, puis passez à la validation multi-plateforme, aux contextes isolés et au déploiement navigateur prêt pour l'échelle.