DNS sur TLS : confidentialité, déploiement et pannes
Comprendre comment DNS sur TLS modifie le transport vers le résolveur, diffère de DNS sur HTTPS et ce que les résolveurs et proxys peuvent encore voir.
BotBrowser Team
Vous voulez la documentation structurée pour Réseau ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
DNS sur TLS (DoT) est un transport DNS pour un chemin de résolution. Un client ouvre une connexion TCP à un résolveur, négocie TLS, puis envoie des messages DNS ordinaires au sein de cette session protégée. Le port de service standard est 853. Ceci est important lorsqu'un propriétaire d'appareil a besoin d'une relation de résolution avec des règles explicites de transport, de certificat et de défaillance. Il ne rend pas une session de navigateur anonyme, ne choisit pas de proxy et ne modifie pas ce qu'un site d'origine voit une fois le navigateur connecté.
La décision importante n’est pas simplement de savoir si une icône de verrouillage apparaît à côté du nom d’un résolveur. Un déploiement doit répondre à quatre questions : quel composant envoie le DNS, comment il obtient l'adresse du résolveur, quelle identité il authentifie lors de la négociation TLS et ce qu'il fait lorsque ce chemin protégé n'est pas disponible. Ces questions placent le DoT principalement dans la politique du système d’exploitation, du réseau, du routeur, du redirecteur ou du résolveur-client dédié. Cet emplacement est différent du paramètre DNS basé sur HTTPS d'un navigateur. BotBrowser ne gère ni le résolveur du système ni la politique DoT ; il garde les profils et contextes du navigateur cohérents avec la route déjà documentée par l’équipe.
TL;DR
- DoT transporte les messages DNS par TLS sur TCP 853; le résolveur voit toujours la question.
- L'identité du certificat, le profil strict ou opportuniste, l'amorçage et le repli sont des décisions distinctes.
- Séparez les observations du résolveur, du proxy, du navigateur et de l'origine pour décrire les limites de confidentialité.
Sommaire
- DoT est une session TLS pour les messages DNS
- L'authentification est distincte du cryptage
- Une confidentialité stricte et opportuniste fait des promesses différentes
- Le placement du bootstrap et du résolveur nécessite une propriété explicite
- Un proxy ne devient pas un résolveur DoT
- Planifier la disponibilité et le délai d'expiration avant le déploiement
- Valider un déploiement sans faire de déclarations générales
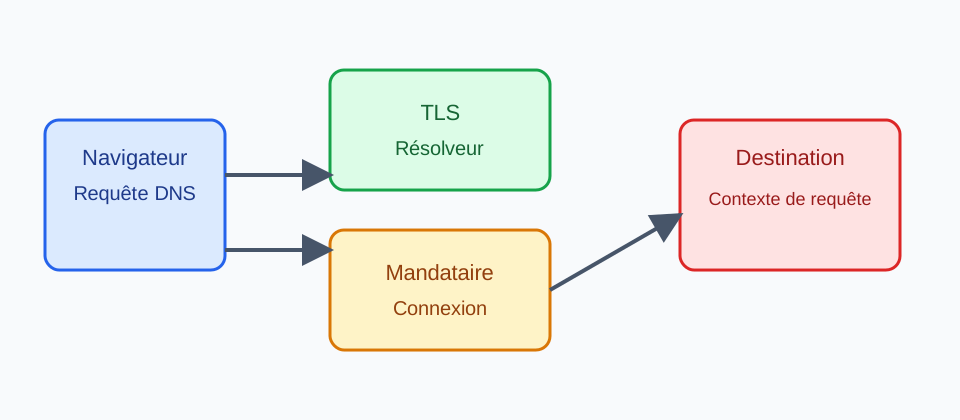
DoT est une session TLS pour les messages DNS
La RFC 7858 spécifie DNS sur TLS comme une connexion DNS sur TCP protégée par TLS. Un serveur prenant en charge l'arrangement par défaut écoute sur le port TCP 853, et un client recherchant la confidentialité de ce serveur se connecte à ce port à moins que les deux parties n'aient un accord pour utiliser un autre port. La question et la réponse DNS conservent la sémantique des messages DNS. TLS protège le canal utilisé pour transporter ces messages ; il ne transforme pas DNS en HTTP et ne modifie pas les enregistrements qu'un résolveur est censé renvoyer.
Le port 853 est un signal de déploiement et non une promesse que chaque réseau acheminera le trafic. Un réseau invité, un pare-feu d'entreprise, un portail captif ou un fournisseur en amont peuvent rendre indisponible une connexion TCP à ce port. Un échec de connexion peut survenir avant le début de TLS, pendant la négociation, après la validation du certificat ou en attendant une réponse DNS. Ces étapes doivent être séparées dans la documentation et les diagnostics. Un délai d'attente d'un résolveur n'est pas équivalent à une réponseNXDOMAINet ne prouve pas non plus pourquoi un réseau s'est comporté de cette façon.
La RFC 7858 utilise délibérément un port dédié plutôt que de mettre à niveau une connexion DNS ordinaire. Cela rend le choix du transport clair pour les deux extrémités, mais cela signifie également qu'un déploiement doit s'adapter à un chemin de service distinct. Un redirecteur peut maintenir une connexion TLS et envoyer plusieurs messages DNS via celle-ci ; un résolveur de stub peut établir sa propre connexion. Le choix dépend de l'endroit où appartient la politique DNS. Il ne s’agit pas d’une autorisation de page de navigateur et un site Web ne peut pas l’activer de manière fiable pour un visiteur.
Le protocole repose toujours sur un résolveur. Le résolveur décrypte le message afin de pouvoir répondre à la question. Le chiffrement empêche les observateurs qui ne peuvent pas mettre fin à la session TLS de lire ou de modifier le message DNS en transit, mais l'opérateur du résolveur peut voir les questions qu'il répond et les métadonnées de service nécessaires au fonctionnement de ce point de terminaison. La sélection du résolveur reste donc une décision de confiance et de rétention, même lorsque le chiffrement du transport fonctionne correctement.
L'authentification est distincte du cryptage
Le cryptage TLS et l’authentification du résolveur répondent à des questions liées mais différentes. Le chiffrement rend les octets d'un canal TLS établi confidentiels aux parties qui ne peuvent pas les déchiffrer. L'authentification demande si le client s'est connecté à l'identité du résolveur prévue. Un client qui accepte une connexion sans contrôle d'identité utilisable peut bénéficier d'un chiffrement sur un point de terminaison sans l'assurance qu'il s'agit bien du service configuré.
Pour le service DoT par défaut sur TCP 853, le client compare le nom de domaine d'authentification configuré avec le certificat PKIX du résolveur pendant la négociation TLS ; un socket chiffré seul n'effectue pas cette vérification d'identité.
La RFC 8310 décrit un nom de domaine d'authentification pour un serveur DNS. Ce nom donne au client une identité par rapport à laquelle il peut vérifier les informations d'identification telles qu'un certificat PKIX. L'adresse du résolveur et l'identité du résolveur ne sont pas automatiquement la même chose. Une adresse IP peut changer, un service peut utiliser plusieurs adresses et plusieurs noms de services peuvent être présentés via une infrastructure partagée. Un déploiement doit enregistrer le nom du résolveur configuré, le nom de domaine d'authentification attendu et la politique de validation du certificat plutôt que de traiter une adresse seule comme une identité durable.
La validation du certificat nécessite également une limite de propriété. Un administrateur de périphérique, un client de résolution ou un système d'exploitation peut gérer les ancres de confiance et la stratégie. Une application destinée aux utilisateurs ne doit pas demander à une personne d'ignorer une erreur de certificat ou de remplacer une décision de confiance gérée simplement pour restaurer l'accès. Si l'identité configurée ne peut pas être validée, le résultat sûr dépend du profil de confidentialité sélectionné et du chemin de récupération documenté. Cela ne constitue pas une preuve qu'un site d'origine ou un proxy non lié est en faute. Pour savoir comment un navigateur décide de faire confiance à un certificat, consultez Certificats TLS et confiance de la connexion du navigateur.
Cette distinction évite une réclamation excessive commune. Dire qu'une connexion de résolveur est chiffrée ne signifie pas qu'elle est authentifiée auprès du service prévu, et dire qu'un certificat a été accepté ne dit pas qui conserve les données DNS une fois la connexion établie. Le client a besoin de tous les éléments suivants : un résolveur sélectionné, une route réseau exploitable, une négociation TLS, une validation d'identité si nécessaire et une réponse du résolveur. Chaque couche peut échouer ou appartenir à une partie différente.
Une confidentialité stricte et opportuniste fait des promesses différentes
La RFC 8310 définit les profils de confidentialité stricte et de confidentialité opportuniste. La confidentialité stricte nécessite une connexion cryptée et une identité de serveur authentifiée pour le résolveur sélectionné. Cela est approprié lorsque l’exigence est spécifiquement d’utiliser un service de résolution protégé identifié. Si ce chemin authentifié n'est pas disponible, un déploiement strict doit signaler la condition et suivre sa politique de récupération présélectionnée plutôt que de traiter silencieusement un résolveur ordinaire arbitraire comme équivalent.
Dans une politique de confidentialité stricte, ne pas valider le nom configuré avec PKIX ou ne pas atteindre son point de terminaison TCP 853 signifie que le chemin de résolveur requis n'est pas établi ; aucun des deux résultats n'est une réponse DNS ordinaire.
La confidentialité opportuniste tente d'améliorer la protection des transports, mais permet des résultats avec une assurance plus faible lorsque la connexion protégée et authentifiée idéale ne peut pas être obtenue. La RFC décrit cela comme un profil orienté transition avec des propriétés de protection variables. Cela ne doit pas être décrit comme une garantie que chaque message DNS est crypté et authentifié. Son avantage en matière de disponibilité est un compromis de politique, et non une preuve que la solution de secours a les mêmes propriétés de confidentialité qu'un chemin de résolution strict.
L'étiquette utilisée par un produit peut ne pas correspondre exactement aux termes de la RFC. Une interface de périphérique peut offrir des choix automatiques, privés, sécurisés ou spécifiques au fournisseur, tandis que sa politique de résolution sous-jacente décide si elle utilise une exigence stricte, une tentative opportuniste ou un autre arrangement. Lisez la documentation du client et de la version spécifiques. Par exemple, le [Guide DNS privé] (https://support.google.com/android/answer/9654714) d'Android documente les paramètres de l'appareil plutôt qu'un contrôle réservé au navigateur. Un paramètre au niveau de cette couche peut affecter les applications qui utilisent le résolveur système, sous réserve de la stratégie du périphérique et du réseau.
Choisissez le profil avant de tester le comportement d’échec. Un service géré qui nécessite une identité de résolveur approuvée nécessite une procédure d'arrêt ou de récupération documentée. Un appareil grand public peut décider qu'une résolution continue via un chemin ordinaire est acceptable lorsqu'une résolution cryptée n'est pas disponible. Aucune des deux réponses n’est universelle. Ce qui compte, c'est que le profil, la solution de secours autorisée et le propriétaire du support soient indiqués dans des termes compréhensibles par l'utilisateur.
Le placement du bootstrap et du résolveur nécessite une propriété explicite
Un client DoT a souvent besoin d'une adresse avant de pouvoir se connecter au résolveur protégé. Cela crée une question d'amorçage : comment le client obtient-il l'adresse du résolveur et le nom de domaine d'authentification sans supposer que la session protégée est déjà disponible ? La RFC 8310 traite des sources des noms de domaine d'authentification et des conditions entourant l'utilisation d'une adresse de résolveur. Un déploiement doit documenter la source d'amorçage, l'identité sélectionnée et qui met à jour cette configuration.
Par exemple, un administrateur peut provisionner une adresse de résolveur et son nom de domaine d'authentification avant la première connexion TCP 853 ; cette configuration d'amorçage nécessite toujours un responsable de mise à jour défini et une règle de validation PKIX.
Bootstrap n'est pas un défaut dans DoT. C'est une limite à modéliser honnêtement. Un appareil peut recevoir la configuration du résolveur d'un réseau, utiliser un point de terminaison fourni par l'administrateur, s'appuyer sur un redirecteur local ou utiliser un client résolveur avec sa propre politique. La recherche initiale ou la récupération de configuration peuvent ne pas avoir les mêmes propriétés de protection que les messages DNS ultérieurs au sein de la session TLS. Un lecteur ne doit pas déduire d’une connexion stable protégée que chaque étape de configuration ou de découverte d’adresse a été protégée de la même manière.
Le placement détermine la portée. Un routeur ou un redirecteur local peut envoyer du DNS en amont via TLS pour plusieurs appareils tandis que les appareils utilisent un DNS ordinaire vers le service local. Un système d'exploitation peut implémenter une politique de résolveur protégé pour les applications qui sollicitent son résolveur. Un client dédié ne peut s'appliquer qu'au logiciel configuré pour l'utiliser. Un navigateur peut à la place utiliser une fonctionnalité DNS HTTPS indépendante du résolveur système. Il s’agit de formes de déploiement différentes, même lorsque la même société de résolution est impliquée.
Cette différence de portée explique pourquoi DoT ne doit pas être décrit comme une bascule de confidentialité du navigateur. L'[Aide DNS sécurisée] (https://support.google.com/chrome/answer/10468685) d'un navigateur décrit le comportement du navigateur pour sa fonctionnalité basée sur HTTPS, tandis qu'un paramètre DoT de l'appareil appartient sous le navigateur. Une page de navigateur ne peut pas découvrir tous les chemins de résolution utilisés par l'appareil, et une stratégie DoT système n'établit pas automatiquement ce qu'un proxy résout. Nommez le composant qui effectue la recherche pour le trafic en cours de discussion.
Un proxy ne devient pas un résolveur DoT
La résolution DNS et le routage proxy sont des fonctions distinctes. Un résolveur répond à une question DNS. Un proxy transporte une connexion d'application et, selon son protocole et sa configuration, peut recevoir soit un nom d'hôte, soit une adresse. Si un client résout un nom d'hôte avant d'ouvrir une connexion proxy, le chemin du résolveur apparaît en premier. Si un proxy reçoit un nom d'hôte et le résout à distance, l'opérateur proxy choisit ou exploite le chemin du résolveur pour cette connexion. DoT sur un appareil ne force aucun des deux arrangements.
Les partis observables sont donc différents. Un résolveur DoT peut voir le nom qu'il est invité à résoudre. Un proxy peut voir la connexion qu'il transporte et les enregistrements créés par son propre service. La destination peut voir la connexion et la demande qu'elle reçoit, y compris les cookies, les en-têtes et l'état du compte. Le chemin réseau vers un résolveur protégé ne peut pas lire le message DNS lorsque TLS est correctement établi, mais la connexion de destination ultérieure reste un événement distinct. DoT ne se cache pas une destination et ne supprime pas les identifiants de compte.
BotBrowser peut acheminer le trafic du navigateur via des proxys pris en charge. Sa configuration proxy n'est pas un commutateur DoT et ne modifie pas la politique de résolution du système d'exploitation. Lorsqu'un flux de travail utilise les deux, documentez indépendamment le schéma de proxy et le propriétaire DNS. Le Guide de configuration du proxy BotBrowser explique la route proxy prise en charge ; la décision DNS appartient toujours au navigateur, proxy, appareil ou client résolveur qui effectue la recherche.
Cette séparation est particulièrement utile lors du débogage. Une réponse DNS réussie ne prouve pas qu'un proxy a accepté une connexion. Un échec de proxy ne prouve pas que la validation du certificat pour DoT a échoué. Une erreur de destination n’identifie pas de résolveur. Conservez ces étapes dans les messages d'assistance afin qu'une personne puisse entreprendre la prochaine action autorisée sans divulguer son historique de navigation ni tirer de conclusions à partir du seul timing.
Planifier la disponibilité et le délai d'expiration avant le déploiement
DoT échoue de manière ordinaire : un point de terminaison du résolveur peut être inaccessible, TCP 853 peut être filtré, une négociation TLS peut échouer, le nom du certificat attendu peut être absent, un portail captif peut empêcher le trafic normal ou le résolveur peut renvoyer une erreur DNS ordinaire. Ces conditions nécessitent une manipulation différente. Un client doit exposer une étape d'échec claire tout en gardant intactes les entrées de l'utilisateur et l'état de la tâche lorsque cela est possible.
Indiquez si le résultat était une connexion TCP 853 refusée ou expirée, une TLS alert, un contrôle de nom PKIX échoué ou une réponse DNS telle que NXDOMAIN ; ce sont des états distincts avec des responsables de récupération différents.
Pour Strict Privacy, une incompatibilité de certificat ou un point de terminaison authentifié indisponible signifie que la condition requise n’a pas été remplie. La réponse documentée peut consister à arrêter le travail dépendant du réseau, à proposer une action hors ligne ou à demander à un administrateur autorisé de restaurer le service configuré. Il ne doit pas remplacer silencieusement l’identité connue par un point de terminaison non approuvé. Pour la confidentialité opportuniste, la solution de secours autorisée doit toujours être décrite comme un chemin de moindre assurance, et non comme un DNS sécurisé impossible à distinguer.
Les délais d'attente nécessitent une limite. Les tentatives répétées en arrière-plan peuvent retarder les applications et créer des enregistrements bruyants sans ajouter de preuves utiles. Une nouvelle tentative limitée, un état visible d’indisponibilité du résolveur et une instruction de récupération sont plus faciles à prendre en charge. Les diagnostics peuvent conserver le stade de défaillance, la version du client, l'état de la stratégie lorsque la personne est autorisée à la partager et un nom de test contrôlé. Ils n’ont généralement pas besoin d’une liste de vrais noms d’hôtes qu’une personne a essayé de visiter.
Les portails captifs en sont un exemple pratique. Avant qu’un appareil ne termine une connexion réseau, un réseau peut empêcher l’itinéraire de résolution nécessaire à une configuration protégée. La bonne récupération consiste à suivre le chemin de connexion documenté de l’appareil ou du réseau, puis à tester à nouveau l’itinéraire de résolution approuvé. Un portail ne prouve pas qu'un résolveur est malveillant et ne justifie pas la modification d'un paramètre appartenant à l'administrateur sans autorisation.
Valider un déploiement sans faire de déclarations générales
Commencez par les preuves de configuration. Enregistrez le point de terminaison ou l'adresse du résolveur, le nom de domaine d'authentification, le profil sélectionné, la version du client et du système d'exploitation, ainsi que le propriétaire de la stratégie. Vérifiez que l'identité du résolveur configuré apparaît là où le client la documente. Sur un appareil géré, utilisez la surface de gestion ou de création de rapports sur l'appareil disponible pour le propriétaire plutôt que de vous fier uniquement à une capture d'écran d'un menu de navigateur.
Un enregistrement contrôlé doit identifier le nom configuré (par exemple, resolver.example), le point de terminaison TCP 853 attendu, le résultat de validation PKIX, la version TLS 1.3 négociée lorsqu'elle est enregistrée et si la politique sélectionnée était stricte ou opportuniste.
Utilisez ensuite des noms et des points de terminaison contrôlés. Un domaine de test appartenant à l'organisation peut distinguer une réponse DNS NOERROR attendue d'un échec de transport sans collecter l'historique normal des requêtes d'une personne. Testez une réponse normale, un nom qui n'a intentionnellement aucun enregistrement, un point de terminaison indisponible et un certificat ou une condition d'identité dans un environnement de test autorisé. Enregistrez si le client a montré l'étape attendue et a suivi le profil configuré. Ne convertissez pas un seul résultat de test en une affirmation concernant chaque application ou chaque réseau.
Testez le chemin du proxy séparément. Déterminez si le client transmet au proxy un nom d'hôte ou une adresse pour la connexion testée, puis comparez ce comportement avec le propriétaire DNS choisi. Un résultat d'un service de test DNS peut décrire la recherche utilisée pour son propre nom d'hôte contrôlé ; il ne peut pas prouver que toutes les requêtes en arrière-plan utilisent le même chemin ou qu'un résolveur ne conserve aucune donnée. Le Guide de prévention des fuites DNS couvre la question adjacente de cohérence des routes proxy.
Enfin, énoncez le résultat de manière précise. Une note de support peut indiquer qu'un périphérique nommé ou un client résolveur, dans une version enregistrée, a utilisé sa politique stricte ou opportuniste configurée pour des contrôles contrôlés. Il doit noter séparément toute solution de repli autorisée et le fait que les proxys, origines, état du compte et autres applications restent en dehors du résultat. Cette déclaration est testable et évite de transformer le transport DNS crypté en une revendication générale de confidentialité.
Le choix de la bonne couche de déploiement dépend de la personne qui doit posséder le chemin du résolveur. Utilisez DoT lorsque le propriétaire a besoin d’une politique de transport au niveau de la couche périphérique, redirecteur local, routeur ou résolveur-client et peut gérer l’identité et le repli du point de terminaison. Il peut s'adapter à une flotte dans laquelle un administrateur possède le contrat de résolution, ou à un redirecteur local qui consolide le comportement DNS en amont. Il est moins adapté à l'affirmation selon laquelle un seul onglet du navigateur a changé, car le navigateur n'est peut-être pas le composant qui ouvre la connexion DoT.
Utilisez la fonctionnalité DNS HTTPS documentée d'un navigateur lorsque la portée prévue est un profil de navigateur et que le navigateur expose la stratégie nécessaire. Il s'agit d'un choix de déploiement différent, et non d'un nom de remplacement pour DoT. Le Guide des contrôles du navigateur DNS sur HTTPS explique la sémantique des requêtes HTTP et les contrôles gérés par le navigateur. La comparaison des deux protocoles n'est utile que lorsqu'elle identifie le propriétaire, le point de terminaison, le modèle de confiance et le comportement de secours pour l'environnement réel.
Pour n’importe quelle couche, évaluez les pratiques publiées par l’opérateur du résolveur en matière de rétention, d’incident et de support. TLS modifie ce que les observateurs sur le chemin peuvent lire, mais il ne supprime pas le résolveur en tant qu'observateur. Évaluez également si la couche choisie couvre les applications importantes. Un paramètre de périphérique peut ne pas couvrir la résolution à distance d'un proxy, et un paramètre de navigateur peut ne pas couvrir le système d'exploitation ou une autre application.
La promesse durable est spécifique : un composant sélectionné envoie le DNS via un chemin de résolution authentifié TLS sous un profil documenté, sous réserve des conditions du périphérique et du réseau testés. Il ne s’agit pas d’une promesse de navigation anonyme, d’un DNS crypté universel ou d’un itinéraire choisi par chaque application sur une machine.
La réutilisation des connexions ne supprime pas ces limites. Une session TLS de longue durée peut réduire les tâches de négociation répétées, mais le client doit toujours gérer la fermeture, une adresse de résolveur modifiée, l'expiration d'un certificat et les mouvements du réseau. Enregistrez si une vérification contrôlée a créé une session, reçu une réponse DNS ou atteint une destination d'application ultérieure. Ces observations décrivent uniquement l'étape testée. Ils ne révèlent pas toutes les décisions du résolveur sur l'appareil, n'établissent pas les pratiques de rétention d'un fournisseur ou ne prouvent pas qu'un futur réseau acceptera TCP 853.
Examinez le résultat après des modifications de stratégie, des migrations de résolveurs, des mises à niveau du système d'exploitation et un déplacement entre des réseaux gérés et non gérés. Chaque modification peut modifier le composant propriétaire de la route du résolveur.
Conclusion pratique
Utilisez DoT lorsqu'un appareil, un redirecteur, un routeur ou un résolveur-client possède un chemin TCP 853 authentifié et une politique de repli explicite. Notez séparément l'identité du résolveur et l'étape de l'échec par rapport au proxy et au navigateur; le transport chiffré ne rend pas ces couches anonymes.
Sources
- RFC 7858 : Spécification pour DNS sur la sécurité de la couche de transport
- RFC 8310 : Profils d'utilisation pour DNS sur TLS et DNS sur DTLS
- MDN : DNS
- Android : DNS privé
- Chrome : gérer la sûreté et la sécurité de Chrome
- Firefox : DNS sur HTTPS
- Prévention des fuites DNS
- Configuration proxy BotBrowser
Cet article fait partie du guide : Vue d’ensemble de la configuration proxy : carte des décisions réseau
Articles Connexes
DNS sur HTTPS : confidentialité, contrôles et limites du résolveur
RéseauPrévention des fuites DNS : chemins de résolution, proxys et tests
RéseauCohérence proxy, DNS et WebRTC pour le navigateur
RéseauCertificats TLS et confiance de la connexion du navigateur
RéseauScraper bloqué : erreurs DNS, TLS, HTTP et de page
RéseauSémantique des proxys HTTP et requêtes du navigateur
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.