DNS sur HTTPS : confidentialité, contrôles et limites du résolveur
Comprendre DoH dans les navigateurs, les différences entre Firefox et Chrome et les limites du résolveur, du proxy et du DNS système.
BotBrowser Team
Vous voulez la documentation structurée pour Réseau ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Le DNS sur HTTPS (DoH) place un message DNS dans une requête HTTPS vers un résolveur. Cela peut empêcher un observateur situé sur le trajet de lire ou modifier cet échange, mais ne rend pas la navigation anonyme, ne choisit pas un proxy et n'indique pas au site quel résolveur a répondu. La bonne question est de savoir quel trafic le profil protège, qui exploite le résolveur et ce qui arrive quand le réglage est indisponible. BotBrowser peut exécuter un contexte contrôlé avec ses propres réglages de proxy et de DNS afin de tester le comportement du résolveur ; il ne peut pas changer la façon dont l'exploitant d'un résolveur journalise ou traite les requêtes.
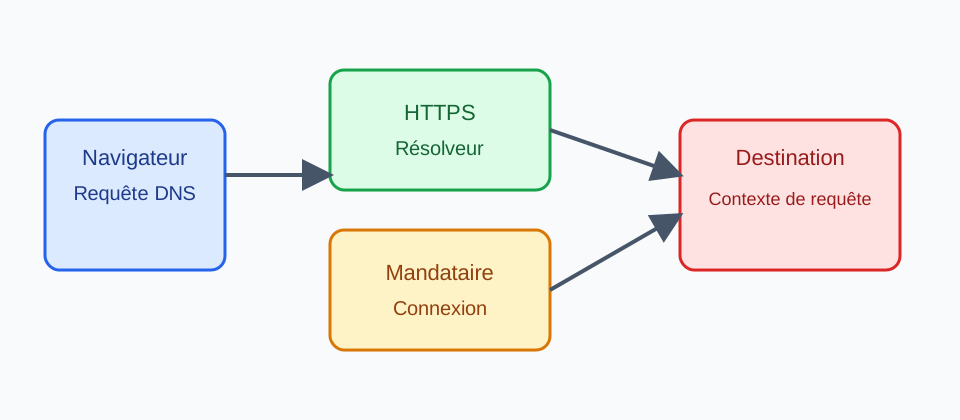
Le DNS n'est que l'étape de nommage. Le navigateur ouvre ensuite une connexion et envoie une requête HTTP; profil, système, proxy et service de destination peuvent avoir des opérateurs et des journaux distincts. DoH protège un segment précis et ne remplace pas une politique complète de routage ou de conservation.
TL;DR
- La RFC 8484 remet
application/dns-messageau résolveur choisi; cet opérateur lit toujours la question à laquelle il doit répondre. - Les modes Chrome
automaticetsecuren'ont pas la même promesse de disponibilité;DnsOverHttpsTemplatesidentifie un service, pas le mode actif. - DNS du navigateur, DNS système, résolution du proxy et connexion à la destination restent des chemins distincts.
Sommaire
- L'échange HTTP réellement modifié par DoH
- Les contrôles du navigateur dépendent du produit
- Les politiques Chrome séparent mode et modèle
- DNS du navigateur, DNS système et proxys sont distincts
- Limites de confidentialité et échecs
- Vérification pratique et bornée
- Parcours de repli et tests contrôlés
L'échange HTTP réellement modifié par DoH
Le DNS classique utilise souvent UDP ou TCP. La RFC 8484 associe une paire question-réponse à un échange HTTP et utilise application/dns-message. GET encode le message dans le paramètre dns; POST l'envoie dans le corps avec ce type de contenu. Dans les deux cas le résolveur lit la question: HTTPS ne la chiffre pas contre cet opérateur.
GET peut être mis en cache et expose l'URI encodée aux intermédiaires; POST garde le message dans le corps, mais aucun des deux ne promet l'absence de journalisation. TTL, cache, NXDOMAIN, SERVFAIL et échec de connexion sont différents. Un statut HTTP réussi ne garantit pas une réponse DNS positive. DoH emploie la sémantique HTTP, contrairement au DNS sur TLS, sans décider quel opérateur voit le nom.
Les contrôles du navigateur dépendent du produit
Une page ne peut pas activer DoH ni prouver par une API web portable que son propre nom l'a utilisé. Firefox documente ses modes et fournisseurs; Chrome documente Secure DNS automatique et peut revenir au DNS non chiffré en cas de problème. Version, région, politique et système peuvent limiter le réglage. Un fournisseur choisi est une instruction au navigateur, pas la preuve que toutes les applications utilisent le même résolveur.
Sur le profil exact, notez le mode, le fournisseur et la gestion administrative. Le nom d'un fournisseur ne révèle ni conservation, ni relation de compte, ni anonymat. Un endpoint personnalisé doit être un vrai service DoH dont l'opérateur observe le service.
Les politiques Chrome séparent mode et modèle
Chrome Enterprise documente DnsOverHttpsMode (off, automatic, secure) et DnsOverHttpsTemplates. Le mode décrit la stratégie; le modèle décrit l'endpoint. Un modèle seul ne constitue pas une exigence de routage strict. Vérifiez la version et la référence actuelle; ne transposez pas ce comportement à tout produit Chromium.
Dans un parc géré, comparez le rapport de politiques au mode et au modèle, puis testez des noms contrôlés, un nom normal et une indisponibilité. Décrivez le résultat de cette version et de cette politique seulement.
DNS du navigateur, DNS système et proxys sont distincts
Le profil peut utiliser DoH tandis que d'autres applications utilisent le système. Un proxy peut recevoir un nom ou une adresse; parfois le navigateur résout, parfois le proxy résout. DoH ne force pas la résolution côté proxy et un proxy n'active pas DoH.
Le résolveur voit la question et les métadonnées nécessaires; le proxy voit les connexions; la destination voit la requête, les cookies, les en-têtes et la session. HTTPS protège le trajet vers l'endpoint, pas la connexion suivante ni les journaux de chaque opérateur. Les portails captifs peuvent limiter temporairement le comportement sans prouver une intention malveillante.
BotBrowser peut acheminer le trafic via des proxys pris en charge. Sa configuration proxy n'est pas un contrôle DoH et ne modifie pas la politique DNS du système. Consultez séparément le guide proxy BotBrowser et le guide de cohérence proxy, DNS et WebRTC.
Limites de confidentialité et échecs
DoH réduit l'exposition auprès d'un observateur local, mais le résolveur lit la question et la destination voit la connexion. Cookies, stockage, permissions, référents, comptes et ressources intégrées ajoutent un contexte distinct. Ne déduisez pas une identité d'un chemin DNS supposé.
Le mode automatique peut employer le DNS non chiffré; les autres modes ont leurs propres interactions. Décidez si disponibilité ou résolveur approuvé prime. Un état court tel que secure-dns-unavailable, une version et une heure de reproduction suffisent souvent. Une page peut voir son propre succès ou échec, pas identifier de manière fiable le résolveur ni le déduire du temps.
RFC 8484 remet toujours une charge application/dns-message au résolveur. Un NXDOMAIN ou un SERVFAIL renvoyé est un résultat DNS pour cette charge, pas une décision de confidentialité du résolveur, du proxy ou de la destination.
Vérification pratique et bornée
Dans le profil exact, relevez mode, fournisseur, version et gestion. Identifiez proxy, politique système et responsable de la résolution. Utilisez des domaines contrôlés par l'équipe. Testez endpoint normal, endpoint indisponible, politique gérée, proxy qui résout et destination en échec; vérifiez message, conservation des données et action suivante.
Dans Chrome géré, relevez séparément les valeurs rapportées pour DnsOverHttpsMode et DnsOverHttpsTemplates. off, automatic et secure sont des modes de politique distincts; un modèle d'URI identifie le service DoH configuré, mais ne prouve pas à lui seul le mode actif.
Formulez la promesse avec navigateur, mode, classe de fournisseur, version et repli accepté. Recommencez après une mise à jour. Une capture montre l'interface; un rapport de gestion montre l'autorité de la politique.
Comparez politique d'exploitation, conservation, incidents et support. Un profil personnel suit une préférence documentée; un profil géré peut exiger un endpoint approuvé; un profil de test utilise un nom contrôlé. Séparez fournisseur et identité applicative et ne demandez pas d'affaiblir une politique pour une tâche sans rapport.
Définissez repli, nouvelle tentative et message avant déploiement. Un endpoint contrôlé peut répondre, retarder ou fermer sans enregistrer de requêtes réelles. GET et POST sont des formes HTTP, pas des niveaux de confidentialité; la connexion suivante peut être directe ou proxifiée.
Après une mise à jour, vérifiez le mode et notez la version. Le DNS sécurisé ne couvre pas tous les noms du périphérique: d'autres processus peuvent utiliser le résolveur système. La promesse exacte doit nommer le profil et le segment protégé, ainsi que les observateurs qui restent hors de portée.
Parcours de repli et tests contrôlés
Un navigateur peut essayer un endpoint configuré, utiliser un autre résolveur en mode automatique, respecter une désactivation administrative ou rencontrer un portail captif. Décrivez le contrat observé au lieu de supposer que chaque requête a utilisé DoH.
Construisez une petite matrice avec endpoint normal, endpoint indisponible, politique gérée, proxy qui résout lui-même et destination en échec. Utilisez des domaines et endpoints appartenant à l'équipe; une réponse, un délai ou une fermeture contrôlés permettent d'observer le repli sans enregistrer de vraies requêtes. Expirez les traces de test.
Faites renvoyer par l'endpoint contrôlé une réponse ordinaire et un NXDOMAIN, puis simulez séparément un échec de transport. RFC 8484 transporte chaque résultat DNS dans application/dns-message; SERVFAIL teste un échec du résolveur, tandis qu'un endpoint HTTPS indisponible teste la connexion et le repli du navigateur.
Après une mise à jour, vérifiez à nouveau le mode et la version. Un rapport de politique est une preuve plus forte qu'une capture de menu. Documentez fournisseur, mode et règle de récupération afin que le support puisse expliquer un échec sans demander l'historique de navigation.
DoH ne couvre pas tous les noms résolus par l'appareil: applications en arrière-plan, mises à jour et autre navigateur peuvent utiliser le DNS système. Le cache peut faire varier deux navigations identiques. GET et POST décrivent la forme HTTP, pas deux niveaux de confidentialité; la connexion finale peut être directe ou proxifiée. Un incident peut noter secure-dns-unavailable sans le nom complet, sauf reproduction approuvée.
La promesse la plus solide nomme navigateur, mode, classe de fournisseur, version testée et repli accepté, puis indique quels observateurs de l'appareil, du proxy, du résolveur et de la destination restent hors portée.
Consultez aussi la prévention des fuites DNS pour la résolution associée à un proxy.
La configuration visible appartient au profil concerné et non à toute la machine.
L'opérateur du résolveur reste un observateur nécessaire du service.
Le chiffrement protège le transport de la question, pas le contenu de la session web.
Une réponse DNS négative n'est pas une connexion échouée.
Le statut HTTP doit être interprété avec le message DNS.
Le temps de réponse n'identifie pas sûrement un résolveur.
Un cache valide peut éviter une nouvelle requête vers l'endpoint.
Une politique gérée peut empêcher l'utilisateur de changer de fournisseur.
Le système peut résoudre des noms appartenant à d'autres applications.
Le proxy et le résolveur ont des journaux et responsabilités distincts.
Un portail captif peut expliquer une panne temporaire d'accès.
Les tests doivent utiliser des domaines contrôlés par l'équipe.
Les noms de navigation réels ne conviennent pas à un test.
Un test répétable note version, politique et réseau.
Disponibilité et confidentialité sont des objectifs à déclarer séparément.
Un repli approuvé doit avoir un responsable opérationnel.
Une politique stricte peut arrêter la requête si l'endpoint est indisponible.
La documentation du fournisseur complète la vérification du navigateur.
Une capture de réglage ne prouve pas chaque paquet échangé.
Après une mise à jour, répétez les vérifications contrôlées.
Le support a besoin d'un état court et d'une action suivante claire.
Les traces de test doivent expirer selon la règle de l'équipe.
Le fournisseur ne doit pas devenir une exigence d'identité applicative.
La connexion d'origine peut toujours voir cookies et en-têtes.
La promesse finale doit préciser ce que DoH ne couvre pas. Le test ne conserve que les éléments nécessaires pour reproduire le résultat.
À retenir
Décidez si le navigateur peut basculer, consignez séparément le mode et le modèle du résolveur, puis testez un nom détenu avec le véritable chemin proxy. Cela vérifie une configuration limitée du navigateur, non l'anonymat ni le DNS d'une autre application.
Sources
Cet article fait partie du guide : Vue d’ensemble de la configuration proxy : carte des décisions réseau
Articles Connexes
Prévention des fuites DNS : chemins de résolution, proxys et tests
RéseauDNS sur TLS : confidentialité, déploiement et pannes
RéseauCohérence proxy, DNS et WebRTC pour le navigateur
RéseauFrontières réseau de l'entreprise : responsabilités
RéseauConfiguration proxy du navigateur : guide SOCKS5, HTTP et HTTPS
RéseauSémantique des proxys HTTP et requêtes du navigateur
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.