Navigateur headless pour agents IA : lancement et limites des outils
Comparez qui lance le navigateur d’un agent ou d’un serveur MCP, ce que les outils exposent et comment le mode headless se distingue des limites d’exécution.
BotBrowser Team
Vous voulez la documentation structurée pour Démarrage ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
BotBrowser fournit un exécutable Chromium qui accepte l’argument documenté --bot-profile, afin qu’un lanceur compatible puisse sélectionner un profil avant la connexion de l’agent. BotBrowser ne fournit ni le runtime de l’agent, ni le serveur MCP, ni la politique des outils, ni les preuves de processus d’un lanceur externe, et ne peut garantir la décision d’un site. La frontière d’intégration est le processus navigateur : identifiez qui le crée, quel composant peut lire ses arguments de démarrage et quels résultats limités parviennent à l’agent.
La configuration directe de Playwright décrit la configuration de l’exécutable et du profil pour un script. La configuration de l’agent browser-use couvre la boucle de tâches propre à ce framework. L’enjeu est ici de savoir qui possède le processus entre un framework et un serveur MCP, sans répéter leurs procédures d’installation. Le versant serveur MCP de cette frontière, avec la clé launchOptions.executablePath et le repli silencieux vers un navigateur embarqué, est documenté dans configuration Playwright MCP pour un build Chromium personnalisé, et la variante plate de l’objet de lancement qu’utilise un serveur Puppeteer est traitée dans configuration du serveur MCP Puppeteer.
TL;DR
- Le composant qui crée Chromium est responsable de
executablePath, des arguments du navigateur, du choix du profil et de la durée de vie du processus. - Un client MCP configure un serveur MCP ; selon ses options, le serveur peut lancer un navigateur ou s’y connecter.
- Playwright MCP documente
--executable-pathpour le lancement et--cdp-endpointpour la connexion : ces parcours relèvent de propriétaires différents. - Les résultats des outils MCP exposent ce que le serveur renvoie, comme des instantanés de page ou le résultat d’une action, et non les détails internes arbitraires de Chromium.
- Un fixture de page peut vérifier des faits visibles sur la page. Seules les preuves du côté du lanceur permettent de comparer l’exécutable et les arguments de démarrage.
- Headless est un mode de présentation. Les délais d’attente, les outils autorisés, l’approbation des actions et les budgets de tâches sont des contrôles distincts.
Sommaire
- Retracer la responsabilité du processus navigateur
- Comprendre la limite des outils MCP
- Distinguer le mode headless de la visibilité de l’agent et des limites d’exécution
- Conclusion pratique
Retracer la responsabilité du processus navigateur
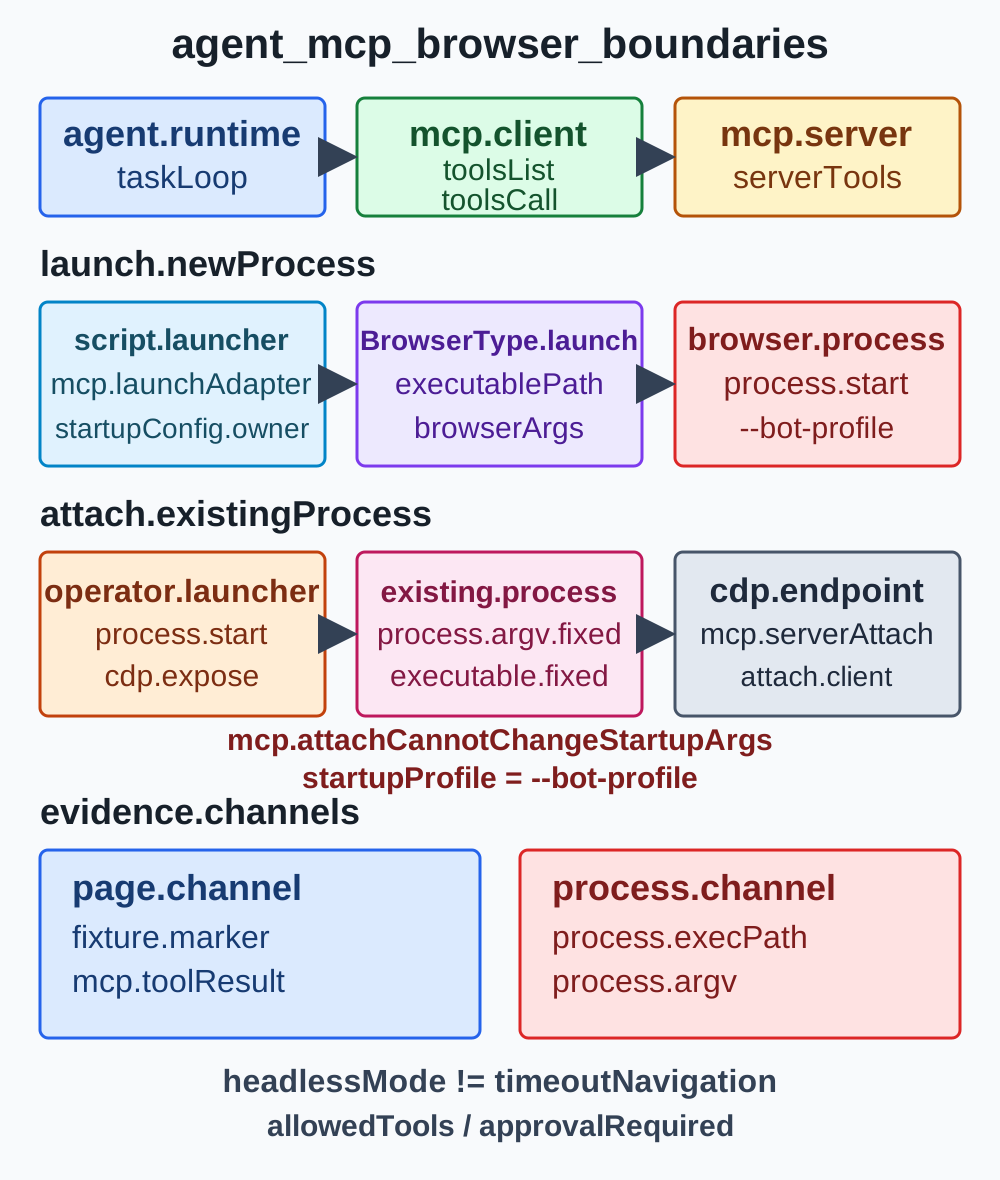
L’automatisation du navigateur comporte au moins quatre rôles : l’environnement d’exécution de l’agent décide quelle tâche tenter ; un framework ou un client MCP choisit les outils navigateur disponibles ; un serveur ou un lanceur crée Chromium ou s’y connecte ; et le processus navigateur reçoit les options de démarrage et ouvre les pages. Dans un petit script, plusieurs rôles peuvent être réunis dans un même programme. Une intégration MCP sépare délibérément le client du serveur, et un superviseur externe peut ajouter une autre limite. Le seul mot « agent » n’indique pas à l’opérateur quel processus est responsable de l’exécutable du navigateur.
La question pratique n’est pas « quel framework prend en charge BotBrowser ? », mais « quel composant appelle une API de lancement, et cet appel transmet-il l’exécutable et les arguments requis ? ». BrowserType.launch de Playwright accepte executablePath et args ; sa documentation avertit que des arguments de navigateur personnalisés peuvent perturber le fonctionnement de Playwright. Un wrapper de framework peut exposer toutes les options, seulement une partie, ou sélectionner en interne un binaire fourni. Vérifiez la surface de configuration réelle de la version épinglée du framework avant de supposer qu’une option est transmise.
Lancement et connexion : deux contrats distincts
Un appel de lancement crée le processus navigateur du système d’exploitation. Avant l’existence de la première page, son propriétaire choisit un exécutable, des arguments, un environnement, un répertoire de stockage et le mode headless. Un appel de connexion relie un client à un navigateur déjà en cours d’exécution, souvent via CDP. Le client connecté peut agir selon les capacités du serveur ou du navigateur qui lui sont accordées, mais il ne peut pas modifier rétroactivement l’exécutable démarré ni ajouter une option de profil au lancement.
Le README de Microsoft Playwright MCP documente les deux notions dans sa configuration : --executable-path <path> sélectionne un exécutable navigateur à lancer, tandis que --cdp-endpoint <endpoint> se connecte à un service CDP existant. Son schéma de configuration décrit aussi launchOptions comme les options de lancement de Playwright. Ces paramètres relèvent de la configuration du serveur ; un client MCP quelconque ne peut pas les ajouter après la connexion. Le guide de lancement direct BotBrowser avec Playwright montre comment un script transmet executablePath et --bot-profile ; les options propres au serveur MCP sont à vérifier dans la documentation de la version utilisée. Le tableau ci-dessous compare les limites entre intégrations.
| Forme d’intégration | Qui crée Chromium ? | Où placer l’exécutable et le profil | Ce que la connexion permet d’établir |
|---|---|---|---|
| Le framework appelle le lancement de Playwright | Le framework ou son adaptateur navigateur | Configuration de lancement du framework : executablePath et args du navigateur | Le framework a renvoyé un objet navigateur ; inspectez le processus séparément |
| Le serveur MCP démarre son navigateur | Le serveur MCP, configuré par le client MCP | Arguments/configuration du serveur, tels que --executable-path et les options de lancement prises en charge ; le profil va dans les arguments du navigateur | Le client peut appeler les outils annoncés par le serveur |
| Un superviseur externe démarre le navigateur, puis le client se connecte par CDP | Le superviseur ou le gestionnaire de services | Commande et environnement du superviseur avant l’exposition de CDP | Le point de terminaison a accepté une connexion ; cela n’identifie ni le processus ni son profil |
| Une extension navigateur se connecte au navigateur d’un utilisateur | Le processus navigateur existe déjà | Profil du navigateur de l’utilisateur ou géré, et configuration de l’extension | Le pont de l’extension est disponible ; cela ne prouve pas qu’un profil BotBrowser a été chargé |
Le propriétaire peut aussi être un service de navigateur distant. Dans ce cas, l’agent local voit un SDK client, et non le processus du système d’exploitation. Le journal de lancement du service ou la vue de son administrateur constitue la source de preuve pour l’exécutable et le profil ; une réponse d’outil locale ne peut pas s’y substituer. Consignez cette distinction avant le débogage : sinon, les équipes ont tendance à chercher dans le prompt de l’agent un paramètre qui n’existe que dans la configuration de déploiement du service distant.
Placer le profil au démarrage du processus
La documentation Playwright de BotBrowser transmet le profil au moyen de l’argument navigateur --bot-profile. Il appartient au processus navigateur qui démarre l’exécutable BotBrowser. Un framework ne peut le transmettre que si son adaptateur de lancement relaie les arguments du navigateur ; un serveur MCP ne peut le faire que s’il expose ou accepte la configuration de lancement correspondante. Un client connecté à un point de terminaison existant ne peut pas l’ajouter après coup. C’est pourquoi un paramètre de profil dans un prompt de tâche ou un appel d’outil MCP n’équivaut pas à une configuration de démarrage.
Ne confondez pas un répertoire de données utilisateur Chromium avec un profil BotBrowser. --user-data-dir de Playwright MCP désigne le répertoire de stockage du navigateur ; --isolated conserve ce profil navigateur en mémoire au lieu de l’enregistrer sur disque, et l’absence de répertoire en crée un temporaire. Ces options décrivent la persistance du contexte navigateur du serveur. L’argument de profil chiffré de BotBrowser a une autre signification produit. Si les deux sont utilisés, gardez leurs valeurs distinctes dans la configuration et les comptes rendus d’exécution ; ne déduisez jamais qu’un répertoire de stockage temporaire a chargé un profil BotBrowser.
La compatibilité des versions relève aussi de la limite de lancement. Consignez ensemble les versions du framework et du navigateur, car un wrapper peut mettre à jour son navigateur par défaut ou son adaptateur de lancement indépendamment du prompt de l’agent. Pour un déploiement reproductible, épinglez une version de paquet au lieu d’utiliser l’étiquette latest, qui évolue. Si une version plus récente modifie le schéma de configuration, vérifiez l’option documentée et le processus lancé avant de réutiliser les résultats antérieurs. Un appel d’outil réussi avec une ancienne version ne dit rien sur l’exécutable choisi par un wrapper ultérieur.
Gardez les paramètres de démarrage limités et vérifiables. Le lanceur doit résoudre l’exécutable approuvé et l’identifiant de profil, puis ne transmettre au processus navigateur que les valeurs nécessaires. Il ne doit pas parcourir un répertoire de profils sans restriction à partir d’une sortie du modèle. Gardez les secrets et le contenu des profils hors des prompts, résultats d’outils, traces et captures d’écran. Une étiquette de profil non sensible et une révision de configuration suffisent pour le compte rendu de transfert ; le profil chiffré lui-même n’est pas un artefact de l’agent.
Utiliser le tableau de configuration pour vérifier la transmission
Lorsqu’un framework possède plusieurs couches de configuration, associez chaque paramètre à l’appel de processus qui le consomme. Un bloc JSON côté client peut nommer une commande de serveur MCP, tandis que la configuration propre au serveur nomme un navigateur et un exécutable. Un objet de framework peut contenir des options de contexte à côté des options de lancement. Même déclarées dans un seul fichier, ces options interviennent à des étapes différentes.
| Paramètre | Consommé par | Permet d’établir | Ne permet pas d’établir |
|---|---|---|---|
MCP command et args | Le client MCP au démarrage du serveur | La commande du serveur et les options demandées | Quel binaire navigateur le serveur lancera finalement |
executablePath / --executable-path | L’adaptateur de lancement du navigateur | Le chemin demandé pour le processus navigateur enfant | Que le chemin existe, que le démarrage ait réussi ou qu’un profil ait été chargé |
args du navigateur / --bot-profile | L’adaptateur de lancement du navigateur | Les arguments de processus demandés au démarrage | Que chaque option soit acceptée ou qu’un site distant approuve la session |
--cdp-endpoint | La couche de connexion du serveur MCP | Le point de terminaison auquel le serveur tente de se connecter | Quel exécutable, profil ou propriétaire a créé ce point de terminaison |
--user-data-dir / --isolated | Le comportement de stockage de Playwright MCP | Le comportement persistant, temporaire ou en mémoire de l’état navigateur | Le choix ou la validité d’un profil BotBrowser |
--headless | Le mode de présentation au lancement du navigateur | Le mode headless demandé | La limite de temps, les actions permises, le consentement ou la politique de sécurité |
Ce tableau aide à la vérification ; il ne constitue pas un schéma universel. D’autres frameworks d’agent peuvent employer d’autres noms de propriétés ou ne pas exposer d’arguments de lancement personnalisés. Suivez la documentation du serveur ou du framework pour la version épinglée. Si aucun parcours de configuration pris en charge ne transmet un argument navigateur, arrêtez-vous à cette limite au lieu d’utiliser un script de page pour imiter une valeur définie au lancement.
Comprendre la limite des outils MCP
MCP sépare clients et serveurs par un protocole. Le client découvre les outils avec tools/list, puis appelle un outil nommé avec tools/call ; le serveur renvoie un résultat au moyen des types de contenu qu’il prend en charge. La spécification des outils serveur du protocole décrit les outils comme des capacités contrôlées par le modèle et conseille aux clients de montrer aux utilisateurs les outils exposés, de signaler leur invocation et de demander confirmation pour les opérations. L’annotation d’un outil est une métadonnée, pas une décision d’autorisation fiable à elle seule.
Cette limite de protocole importe, car « l’agent voit le navigateur » peut désigner plusieurs choses. Un serveur peut renvoyer des instantanés d’accessibilité, des résultats de sélecteur, des captures d’écran, des messages de console ou des extractions structurées. Une application hôte peut aussi accorder des outils shell, système de fichiers ou réseau, qui sont des capacités distinctes. L’agent peut raisonner sur le contenu qu’il reçoit, mais le protocole MCP ne lui donne pas automatiquement accès à la liste des processus navigateur, à l’état privé de Chromium, au contenu des fichiers de profil, aux identifiants de proxy ni à tous les signaux qu’une page ou une pile réseau peut exposer.
Microsoft Playwright MCP décrit les instantanés d’accessibilité comme son interface principale et fournit des outils d’interaction avec le navigateur. La sortie précise du serveur et les outils activés dépendent de ses options ; par exemple, le comportement des réponses contenant des images et le mode d’instantané influent sur ce qui est renvoyé. Un instantané textuel n’est pas une capture d’écran, et une capture d’écran n’est pas un relevé de processus. Les schémas d’outils peuvent condenser la structure de la page ou omettre des valeurs ; l’absence d’une valeur dans le résultat ne prouve donc pas qu’elle manque au navigateur ou à la page. Lors de la consignation d’une observation, conservez la méthode et le nom de l’outil.
Distinguer les preuves de page des preuves de processus
Un fixture contrôlé permet de vérifier des faits affichés par la page : un marqueur de build connu, l’origine actuelle, un état de consentement visible ou la réponse à une action inoffensive en lecture seule. Il peut établir que l’outil a atteint cette page et renvoyé le résultat visible. À lui seul, il ne peut pas établir quel exécutable a ouvert la page ni si un argument de profil était présent au démarrage du processus. Un Chromium standard, un navigateur distant ou un autre profil peut afficher le même marqueur.
Les preuves de processus répondent à une autre question. Le lanceur ou l’opérateur de l’hôte peut comparer l’exécutable du processus enfant, les arguments de démarrage, l’identifiant du processus et la configuration d’exécution déclarée. Avec un navigateur distant, ces preuves doivent provenir du service distant ou de son administrateur. Un tools/call réussi, une négociation CDP ou une navigation de page n’identifie pas le processus qui a répondu. Consignez séparément les preuves de processus et les observations de page afin que les unes ne puissent pas être prises pour les autres.
| Canal de preuve | Exemple d’observation | Conclusion étayée | Conclusion impossible à étayer à lui seul |
|---|---|---|---|
| Résultat d’outil visible par l’agent | L’instantané contient [data-build] = "owned-fixture-4" | L’outil configuré a renvoyé ce marqueur visible sur la page | Quel exécutable ou profil a lancé Chromium |
| Observation de la page navigateur | location.origin et un marqueur de consentement correspondent au contrat du fixture | La page actuelle a exposé ces valeurs | La ligne de commande du processus navigateur ou la provenance de la route réseau |
| Relevé du processus lanceur | Le chemin de l’exécutable correspond au binaire configuré et les arguments contiennent --bot-profile | La vérification du processus par l’opérateur a vu ces paramètres de démarrage | Qu’un site tiers ait accepté la session ou chargé chaque paramètre |
| Réponse du point de terminaison CDP | Métadonnées navigateur renvoyées par le point de terminaison déclaré | Un service CDP a répondu à ce point de terminaison | Qu’il s’agisse du processus, du profil ou du propriétaire de déploiement prévu |
| Réponse de l’application | Une action en préproduction sous contrôle a renvoyé un code d’état documenté | L’application a renvoyé ce résultat pour cette requête | Une classification générale du navigateur ou un résultat futur de l’application |
Le guide de gestion des profils décrit le choix des profils et la gestion des fichiers ; cette intégration ajoute la question du propriétaire des preuves une fois le framework ou le serveur choisi. Limitez les observations et évitez les données sensibles. Un fixture ne doit pas nécessiter de véritable compte, exposer de données privées ni demander à un agent de déduire l’identité d’une personne. Si une exécution nécessite des identifiants d’authentification ou modifie un état, l’application hôte de l’agent doit fournir son propre mécanisme d’autorisation et de confirmation.
Considérer les résultats d’outils comme des données non fiables
Le client MCP appelle un outil nommé avec tools/call ; le serveur renvoie le résultat défini par cet outil, et non une preuve indépendante de l’état du processus navigateur.
Les pages peuvent contenir des textes adversariaux, des instructions périmées ou des demandes d’utilisation d’outils sans rapport. Un outil navigateur renvoie du contenu de page ; il ne transforme pas ce contenu en politique. La spécification des outils serveur MCP précise que les clients doivent considérer les annotations comme non fiables, sauf si elles proviennent de serveurs fiables. Appliquez la même distinction à la sortie de page : une chaîne affichée est une donnée à interpréter selon la politique de la tâche, pas une autorité capable de modifier l’exécutable, d’ouvrir un fichier secret ou d’approuver une transaction.
Limitez l’ensemble d’outils au flux de travail. Si la tâche consiste seulement à lire un fixture public, l’agent n’a besoin ni d’un outil de système de fichiers ni d’un shell sans restriction. S’il doit télécharger un artefact, définissez la destination et la taille permises au niveau de l’hôte. Les permissions du navigateur, les origines autorisées et les racines du système de fichiers sont des contrôles serveur à examiner dans leur documentation respective. Une consigne de prompt ne constitue pas une limite de contrôle d’accès.
L’opérateur doit voir quand un outil est appelé et quelle catégorie d’action il représente. Une navigation en lecture seule, le remplissage d’un formulaire, l’octroi d’une permission et l’envoi final n’ont pas les mêmes conséquences. L’application hôte doit prévoir une étape d’approbation explicite pour les identifiants, achats, suppressions, publications, changements de permission et envois irréversibles. L’approbation doit décrire la destination et les paramètres visibles sans copier de secrets dans la trace du modèle.
Distinguer le mode headless de la visibilité de l’agent et des limites d’exécution
Dans Playwright, BrowserType.launch({ headless: true }) choisit la présentation ; --headless de MCP est distinct des contrôles d’exécution --timeout-navigation et --timeout-action.
Headless décrit l’exécution de Chromium sans fenêtre de navigateur visible. La documentation headless de Chrome explique que le mode headless moderne partage l’implémentation du navigateur Chrome ordinaire ; l’ancien Headless Shell est un mode distinct destiné à des cas d’usage particuliers. Playwright expose également une option de lancement headless et des canaux navigateur. Ce mode ne précise ni si l’agent est supervisé, ni ce qu’un outil peut lire, ni la durée possible d’une tâche, ni la décision d’un site.
En particulier, headless ne signifie pas invisible. Le navigateur affiche toujours les pages et leur expose les API Web habituelles. Le comportement peut varier selon la version du navigateur, le système d’exploitation, la pile graphique, les polices, les options de lancement, l’état de la fenêtre, les permissions et le minutage. Une capture d’écran ou une propriété de page constitue une preuve propre à cet environnement, et non une garantie d’équivalence avec toute session avec fenêtre. Un paramètre headless ne peut garantir qu’un détecteur reconnaîtra ou ne reconnaîtra pas une session.
Définir des limites indépendantes pour l’agent
Définissez les limites au niveau qui peut les faire respecter. Un délai de navigation navigateur limite l’attente d’une navigation ; un délai d’action limite une action ; un délai d’inactivité peut fermer un navigateur géré par le serveur après une période sans activité. Aucun ne limite automatiquement la boucle complète de raisonnement de l’agent, le nombre d’appels d’outils, les origines qu’il peut visiter ni sa capacité à envoyer un formulaire. À l’inverse, un budget de tâche ou un plafond d’appels d’outils ne rend pas l’exécution du navigateur headless et ne modifie pas son mode de présentation.
| Contrôle | Couche | Comportement limité | Contrôle distinct encore nécessaire |
|---|---|---|---|
Playwright headless / MCP --headless | Lancement du navigateur | Mode de présentation de la fenêtre | Durée de l’agent et permissions des outils |
| Délai de navigation | API d’automatisation du navigateur | Attente du résultat d’une navigation | Durée totale de la tâche et politique de nouvelle tentative |
| Délai d’action | Automatisation du navigateur ou serveur MCP | Attente d’une action individuelle | Nombre d’actions et destinations autorisées |
| Délai d’inactivité MCP | Cycle de vie du serveur MCP/navigateur | Fermeture ou relancement du navigateur après inactivité | Échéance de la boucle de l’agent et politique d’approbation |
| Liste d’autorisation des outils | Hôte/client de l’agent | Capacités nommées que le modèle peut invoquer | Politique d’origine du navigateur et propriétaire du processus |
| Confirmation humaine | Application hôte/interface client | Approbation d’une action conséquente proposée | Vérification du processus navigateur et échéance de la tâche |
Le README de Microsoft Playwright MCP distingue --headless de ses options --timeout-action, --timeout-navigation, --timeout-settle et --idle-timeout. Il présente --headless comme un mode navigateur et les options de délai comme des contrôles d’attente ou de cycle de vie. Leurs valeurs par défaut varient selon la version et doivent être vérifiées dans la version épinglée ; ne reprenez pas une valeur par défaut dans une affirmation de production sans cette vérification. L’option --allowed-origins n’est pas non plus décrite comme une limite de sécurité complète et ne régit pas les redirections ; elle ne doit donc pas remplacer la politique de l’application.
Une exécution limitée nécessite également une règle en cas d’échec. Arrêtez-vous si le processus du lanceur ne correspond pas à celui qui a été déclaré, si le point de terminaison MCP est inconnu, si le marqueur de build du fixture diffère ou si une action franchirait une limite d’approbation. Un délai d’attente après une écriture distante laisse un résultat incertain ; il ne prouve pas que rien ne s’est passé. Consultez une route d’état idempotente prise en charge ou transmettez le cas à un opérateur ; redémarrer aveuglément l’agent peut répéter la mutation.
Ordre minimal de vérification
Utilisez un fixture maîtrisé avec un marqueur stable, puis vérifiez dans cet ordre : premièrement, le propriétaire du lanceur contrôle l’exécutable et les arguments de démarrage expurgés ; deuxièmement, le client MCP vérifie qu’il est connecté au serveur prévu et que la liste des outils activés est correcte ; troisièmement, l’agent lit le marqueur du fixture au moyen de l’outil prévu ; quatrièmement, l’hôte applique l’échéance de la tâche et tout rappel d’approbation. Chaque étape répond à une seule question. En cas d’échec, corrigez la couche responsable au lieu de demander au modèle de compenser par une autre action navigateur.
Cette séquence sépare délibérément l’opérateur et l’agent. L’opérateur peut établir quel processus a été lancé. L’agent peut indiquer quel résultat de page son outil a renvoyé. L’hôte peut faire respecter la durée de l’exécution et les outils qui exigent une confirmation. Aucun état unique ne doit condenser les trois en un vague success, et aucune couche ne doit revendiquer des faits observables uniquement par une autre.
FAQ
« Navigateur headless pour agents IA » signifie-t-il que l’agent fonctionne sans supervision humaine ?
Non. Headless est un mode de présentation du navigateur. La confirmation humaine, les outils autorisés et les échéances de l’agent relèvent de la politique de l’hôte ou du client MCP et doivent être configurés séparément.
Un fixture peut-il prouver que BotBrowser et son profil ont été lancés ?
Non. Un fixture prouve uniquement la réponse visible sur la page qu’il renvoie à l’outil navigateur. Comparez l’exécutable et les arguments de démarrage auprès du lanceur ou du service navigateur propriétaire du processus.
Une réponse d’outil MCP expose-t-elle tous les signaux du navigateur ?
Non. Elle contient le résultat renvoyé par l’implémentation de ce serveur. Les outils disponibles, instantanés, captures d’écran et champs de résultat dépendent de la configuration du serveur ; les détails internes du navigateur ne font pas automatiquement partie d’un résultat MCP.
--user-data-dir est-il équivalent à un profil BotBrowser ?
Non. Dans Playwright MCP, --user-data-dir configure la persistance du stockage Chromium, et --isolated conserve ce stockage en mémoire. --bot-profile de BotBrowser est un paramètre de lancement distinct documenté par BotBrowser.
Sources
- README Microsoft Playwright MCP au commit 404be8eb89abecff77a55152b6d843d140c78372
- Playwright
BrowserType.launch - Model Context Protocol : spécification des outils serveur
- Mode Headless de Chrome
- Dépôt browser-use
- Configuration Playwright de BotBrowser
- Options CLI de BotBrowser
- Gestion des profils BotBrowser
Conclusion pratique
Choisissez l’intégration navigateur en identifiant le composant qui crée Chromium. Placez executablePath et l’argument de profil BotBrowser à cette limite de lancement ; considérez CDP ou une connexion par extension comme une connexion, pas comme une preuve de configuration au démarrage. Examinez la liste des outils MCP et leurs résultats comme une vue limitée, puis associez les faits du fixture visibles sur la page aux preuves de processus détenues par l’opérateur. Enfin, configurez le mode headless, les délais d’attente, les permissions des outils et la confirmation humaine comme des contrôles distincts. L’agent dispose ainsi d’une surface navigateur définie, sans prétendre à un fonctionnement invisible, à l’accès aux signaux internes ou à un résultat garanti sur un site.
Cet article fait partie du guide : Débuter avec l'automatisation du navigateur : carte initiale
Articles Connexes
Playwright MCP : lancer un build Chromium personnalisé
DéploiementPuppeteer MCP : configurer un build Chromium propre
DémarrageConfigurer browser-use avec un navigateur contrôlé
DéploiementAutomatiser le navigateur avec Stagehand
DémarragePlaywright avec des profils d'identité cohérents
DémarrageBotBrowser Launcher : profils, proxy et démarrage
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.