Frontières réseau de l'entreprise : responsabilités
Cartographiez les responsabilités du navigateur, du système, du proxy et du réseau d'entreprise pour vérifier les flux gérés quand les politiques ou les routes changent.
BotBrowser Team
Vous voulez la documentation structurée pour Réseau ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
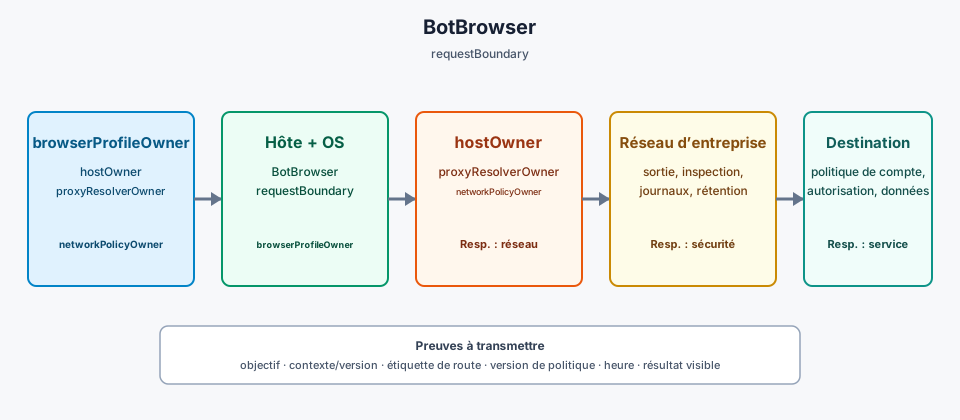
Les frontières réseau d'un navigateur d'entreprise forment une carte de gouvernance, et non la promesse qu'une seule équipe contrôle chaque paquet. Une carte durable nomme le responsable du navigateur et du profil, celui de l'hôte et du système d'exploitation, celui du proxy et du résolveur, celui du réseau d'entreprise et celui du service de destination. Elle consigne ce que chaque couche peut observer ou modifier, où les preuves sont conservées et quand un changement impose une nouvelle revue. Le flux géré est ainsi plus simple à exploiter sans exposer la topologie privée ni affaiblir les contrôles d'accès. BotBrowser y contribue avec des profils et des contextes reproductibles pour chaque flux, mais ne remplace pas la responsabilité du réseau, du proxy ni des politiques.
Pour un modèle de configuration au niveau du navigateur, consultez la configuration du proxy. Le guide de confidentialité entre les surfaces du navigateur explique pourquoi les observations du navigateur et du réseau doivent être examinées ensemble.
TL;DR
- Attribuez un responsable distinct au navigateur/profil, à l’hôte, au proxy/résolveur, au réseau d’entreprise et au service de destination.
- Notez quelle frontière a produit chaque observation; la connectivité ne prouve ni l’autorisation applicative ni le respect des politiques.
- Escaladez vers le responsable de la frontière touchée et gardez la topologie sensible dans des systèmes à accès contrôlé.
Sommaire
- Pourquoi une carte des frontières est utile
- Identifier les couches et leurs responsables
- Documenter les données et les frontières de décision
- Utiliser une escalade qui suit la frontière
- Revoir les changements de politique et de topologie
- Où BotBrowser s'insère et où il s'arrête
- Conclusion pratique
Pourquoi une carte des frontières est utile
Attribuez à la requête une étiquette stable requestBoundary et consignez le routage observé avec proxyRouteId afin d'identifier l’équipe à l’origine de chaque observation.
Une requête du navigateur traverse plusieurs frontières administratives avant qu'une application ne réponde. Le navigateur choisit un profil, crée une requête et applique les permissions. L'hôte et le système d'exploitation fournissent la connectivité, les politiques locales, les certificats et la planification. Un proxy ou un résolveur peut authentifier, router ou répondre à une recherche de nom. Le réseau d'entreprise peut imposer des règles de sortie, d'inspection ou de conservation. La destination applique ensuite ses propres politiques d'identité, d'autorisation et de données. La manière dont une politique PAC garde des décisions de routage cohérentes est présentée dans PAC Request Policy pour un routage cohérent.
Ces couches sont liées, mais elles ne sont pas interchangeables. Un réglage du navigateur ne peut pas approuver une règle de pare-feu d'entreprise. L'équipe proxy ne décide pas combien de temps une application conserve un événement de compte. La destination ne comprend pas nécessairement une étiquette interne de profil. Quand la responsabilité reste implicite, un incident peut passer d'une équipe à l'autre tandis que chacune prouve que son composant est sain. Le lien entre ces couches au niveau réseau est abordé dans Cohérence réseau du navigateur pour protéger la vie privée.
Utilisez la carte pour des opérations légitimes telles que des contrôles qualité régionaux, des sessions de support et des flux de comptes contrôlés. Elle doit décrire le chemin prévu et les limites de chaque équipe, et non fournir une méthode pour contourner un contrôle. Le guide des flux de navigateur conçus pour la confidentialité complète cette carte en limitant la collecte et la conservation.
Pour une politique proposée de destinations côté navigateur, consultez Connection Allowlists : déploiement et limites, qui sépare la responsabilité de la réponse de celles du proxy et du réseau d'entreprise.
Identifier les couches et leurs responsables
Attribuez les responsables dans browserProfileOwner, hostOwner, proxyResolverOwner, networkPolicyOwner et destinationOwner.
Commencez par un inventaire court qu'un ingénieur support peut lire sans identifiants privés :
- Navigateur et profil : gère la version du navigateur, le choix du profil, le cycle de vie du contexte, les permissions, les cookies, le stockage et les réglages de proxy du navigateur. Il peut indiquer ce que le contexte est configuré pour présenter, mais ne peut pas modifier la politique d'un service distant.
- Hôte et système d'exploitation : gère l'image machine, le magasin de confiance local, l'horloge, les valeurs par défaut du résolveur, la sécurité du terminal et le planificateur. Il peut modifier la connectivité et les observations locales même si le profil ne change pas.
- Service proxy et résolveur : gère la disponibilité de la route, l'authentification, la politique de résolution, l'attribution des adresses et l'état du service. Il peut signaler l'état de la route et le résultat de sortie selon son contrat, mais ne gère ni le stockage du navigateur ni l'autorisation de la destination.
- Réseau d'entreprise et sécurité : gère la sortie, la segmentation, la politique d'inspection, la distribution des certificats, les journaux et les règles de conservation. Il décide quel trafic peut franchir la frontière gérée.
- Service de destination : gère la politique du compte, l'autorisation de l'application, le consentement, les limites de débit et la conservation côté serveur. Pour l'équipe navigateur, sa réponse est une condition externe.
Consignez un responsable et un contact opérationnel pour chaque couche. Un service partagé peut avoir un responsable technique et un approbateur de politique distincts ; les nommer tous les deux évite de prendre un point de terminaison sain pour un usage approuvé. Conservez les identifiants de route, les adresses privées et les données de compte sensibles dans les systèmes contrôlés de l'organisation, pas dans un manuel public.
Documenter les données et les frontières de décision
La fiche de transfert indique dataCategory, authorizedPurpose, permittedViewer, decisionOwner et retentionPeriod.
Pour chaque passage, écrivez quatre éléments : quelles données franchissent la frontière, qui peut les inspecter, quelle décision l'équipe destinataire peut prendre et ce qu'elle ne peut pas déduire. Le navigateur peut consigner une étiquette de contexte, une version, une erreur visible et un résultat approuvé par l'utilisateur. Il ne doit pas copier des identifiants ou du contenu de page sans rapport dans un ticket de support. Un proxy peut signaler l'accessibilité et l'état de la route ; cela ne prouve pas qu'une destination a accepté une action de compte ni que la route convient à tous les usages.
Séparez observation et contrôle. Une page peut afficher le fuseau horaire, la langue ou le résultat de requête qui lui est accessible ; elle ne peut pas prouver ce qu'un journal d'entreprise a conservé. Un journal réseau peut montrer que le trafic a atteint une passerelle ; il ne peut pas prouver que la page s'est correctement affichée. NIST SP 800-207 traite l'accès comme une décision de politique évaluée à la frontière de la requête : une connexion réussie n'équivaut donc pas à une autorisation. RFC 6973 distingue de même collecte, utilisation, divulgation et conservation ; documenter une frontière ne doit pas devenir une permission de tout collecter.
Définissez les preuves minimales d'une revue reproductible : but du flux, versions du navigateur et du profil, étiquette de route, version de politique, horodatage, résultat visible et responsable. N'ajoutez des données réseau ou de compte détaillées que pour un incident approuvé et pendant la durée de conservation nécessaire. Lorsqu'un dossier change d'équipe, transmettez le plus petit ensemble de preuves permettant au responsable suivant de tester sa propre frontière.
Utiliser une escalade qui suit la frontière
Transférez contextLabel, browserVersion, routeLabel, observedAt, visibleResult et policyVersion afin que le responsable suivant classe l’échec.
Classez le premier échec observé avant de demander à une autre équipe de modifier des réglages. Si le profil a une permission ou une version incorrecte, le responsable du navigateur s'en charge. Si la route est indisponible ou si le résolveur suit une politique inattendue, le responsable du proxy ou du réseau s'en charge. Si le navigateur et la route sont cohérents mais que la destination refuse une action, le responsable du compte ou du service s'en charge. Si une politique gérée bloque un flux approuvé, le responsable de la sécurité d'entreprise décide de modifier la politique ou le flux.
Demandez les mêmes faits limités à chaque transfert : contexte et version, étiquette de route, heure, résultat exact visible par l'utilisateur et version de la politique. Ne demandez pas à un opérateur de contourner un blocage pour prouver qu'une route fonctionne. Un résultat de blocage par défaut est une preuve utile s'il est consigné avec le responsable et la politique attendue. Si une route change pendant une session, traitez-la comme une nouvelle décision et ne présentez pas les deux segments comme une identité ininterrompue.
Une fiche d'escalade doit se terminer par l'un de trois résultats : correction de configuration, décision de politique ou condition du service externe. « Cela fonctionne depuis un autre réseau » est un indice, pas une attribution de responsabilité. Comparez la politique prévue à la frontière observée, puis joignez seulement les preuves qui étayent cette comparaison.
Revoir les changements de politique et de topologie
Pour chaque flux approuvé, conservez cette fiche de changement avec le système d'enregistrement qui détient la frontière :
| Champ | À consigner | Décision que cela étaye |
|---|---|---|
workflowPurpose | Tâche métier approuvée et approbateur | Si le flux entre dans le périmètre |
profileContext | Libellé du profil et version du navigateur | Quel état du navigateur a été revu |
hostImage | Image de l'hôte et version du système | Quelle politique locale s'appliquait |
routeAssignment | Libellé de route du proxy et du résolveur | Quel chemin réseau était prévu |
policyRevision | Version de la politique de sortie et d'inspection | Si le chemin restait approuvé |
effectiveAt | Horodatage du changement | Quelle exécution a utilisé quelle configuration |
visibleResult | Résultat visible et réponse du service | Ce que le parcours du navigateur a établi |
verificationOwner | Responsable de chaque nouveau test | Qui accepte le résultat délimité |
retentionPeriod | Expiration ou règle de conservation approuvée | Quand la preuve doit être revue ou supprimée |
Réexaminez la carte lorsqu'un build du navigateur, un profil, une image d'hôte, un fournisseur de proxy, un résolveur, une politique de certificats, une règle de sortie d'entreprise, un compte ou une dépendance de destination change. Quand c'est possible, examinez une modification importante à la fois. Confirmez que la route est toujours approuvée, que le contexte du navigateur démarre avec le stockage et les permissions attendus et que le dossier de preuves évite toujours les données personnelles inutiles. L'effet du contenu en cache sur la revue d'un changement de route est expliqué dans Cache du navigateur et routes proxy.
Utilisez une petite fiche de changement indiquant l'ancien et le nouveau responsable, la version de politique, l'heure d'effet, l'impact attendu, la décision de retour arrière et le résultat de vérification. Une mise à jour du navigateur peut changer le comportement des requêtes sans changer le profil. Une politique réseau peut modifier le traitement des certificats sans modifier la destination. La fiche doit identifier la frontière changée et celles qui ont été revues, plutôt que d'affirmer que tout le chemin d'entreprise a été automatiquement revalidé.
Retirez les anciennes affectations. Lorsqu'une route, un profil ou un flux se termine, fermez le contexte, révoquez son affectation et appliquez la politique de conservation de l'organisation. Ne laissez pas une ancienne route de test attachée à un profil de production par commodité. Un cycle de vie clair facilite l'interprétation des preuves de support et réduit les réutilisations accidentelles.
Où BotBrowser s'insère et où il s'arrête
BotBrowser peut fournir un flux reproductible de profils et de contextes, y compris des réglages de proxy par contexte et un comportement réseau et régional documenté au niveau du profil, afin qu'une équipe valide la partie visible par le navigateur de sa frontière approuvée avant et après un changement. L'équipe peut comparer la même étiquette de contexte, la même version, l'affectation de route et le même résultat visible dans des exécutions contrôlées. BotBrowser ne peut pas approuver l'accès d'entreprise, modifier les politiques de pare-feu ou de résolveur, contrôler la qualité d'un fournisseur de proxy, décider ce qu'une destination conserve ni remplacer les processus d'autorisation et d'incident de l'organisation.
Considérez les preuves BotBrowser comme une couche de la carte des responsabilités. Elles montrent ce que le contexte configuré a fait pendant une exécution définie ; elles ne certifient pas une topologie d'entreprise privée et ne garantissent pas qu'une destination acceptera une requête. Même si le contrôle du navigateur réussit, la revue doit inclure le responsable de la politique et celui du service de destination.
Sources publiques
- NIST SP 800-207 : Zero Trust Architecture
- RFC 6973 : Privacy Considerations for Internet Protocols
- Documentation BotBrowser : proxy par contexte
Conclusion pratique
Avant d’exécuter un flux géré, vérifiez que chaque frontière a un responsable, que la route et la politique prévues sont à jour et que la fiche ne contient que les preuves nécessaires à la décision suivante. Escaladez l’échec vers le responsable concerné; n’affaiblissez pas un contrôle pour faire réussir le flux.
Cet article fait partie du guide : Vue d’ensemble de la configuration proxy : carte des décisions réseau
Articles Connexes
Proxy par contexte : attribution des routes de travail
RéseauPAC Request Policy pour un routage cohérent
RéseauCohérence réseau du navigateur pour protéger la vie privée
RéseauCache du navigateur et routes proxy
RéseauDNS sur HTTPS : confidentialité, contrôles et limites du résolveur
RéseauDNS sur TLS : confidentialité, déploiement et pannes
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.