Connection Allowlists: lanzamiento y límites
Interpreta el lanzamiento de Connection Allowlists en Chrome, su estado de borrador y sus límites por contexto sin asumir compatibilidad.
BotBrowser Team
Quieres la documentación estructurada de Red?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
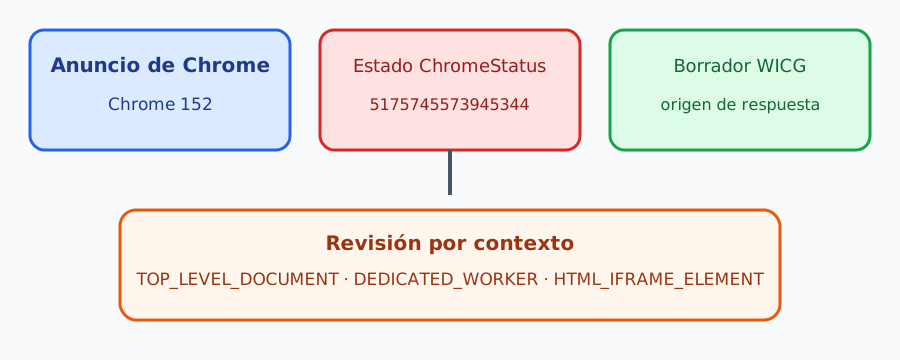
BotBrowser permite repetir flujos autorizados en contextos declarados y registrar resultados visibles; no implementa ni habilita Connection-Allowlist, no controla las cabeceras remotas y no garantiza bloqueos en cada navegador. Este artículo no contiene resultados de pruebas de BotBrowser. La propuesta es una política en una cabecera de respuesta para restringir conexiones de red explícitas iniciadas por un documento o un worker. El anuncio de Chrome del 2026-09-23 describe una incorporación para pruebas en Chrome 152, mientras que la ficha actual de ChromeStatus muestra “Missing feature” y no incluye una URL de anuncio. Trata esa diferencia como un problema de evidencia versionada: el anuncio es una afirmación fechada de lanzamiento, el estado es otra instantánea y el texto de WICG es un diseño en borrador, no prueba de que el navegador usado aplique la política.
TL;DR
Connection-Allowlistes una política propuesta en una cabecera de respuesta para destinos de conexión explícitos; no reemplaza todas las funciones de Content Security Policy.- El documento de WICG es un borrador de Community Group. Su sintaxis y sus ejemplos describen diseño, no compatibilidad entre navegadores.
- El anuncio de Chrome del 2026-09-23 dice que Chrome 152 introduce la función para pruebas; ChromeStatus, función 5175745573945344, muestra ahora “Missing feature”. Registra ambas afirmaciones con su fecha y alcance, sin resumirlas como “compatible”.
- La política pertenece a un contexto de documento o worker. La imposición a contenido incrustado añade un requisito del padre y una vía de aceptación independiente.
- BotBrowser puede repetir flujos autorizados en contextos declarados en general, pero aquí no hay una implementación anunciada ni una afirmación de soporte medido para Connection-Allowlist. Mantén los controles actuales y prueba las rutas de error de la aplicación.
Contenido
- Qué controla la propuesta
- Leer la evidencia del lanzamiento
- Vincular la política con su contexto
- Preparar una prueba segura
- Clasificar fallos y elegir una alternativa
- Límite de capacidad de BotBrowser
- Conclusión práctica
Qué controla la propuesta
WICG propone que el servidor entregue una lista de destinos aceptables junto con la respuesta. El agente de usuario comprobaría el destino antes de establecer una conexión explícita en nombre del contexto. El texto incluye Fetch y otras rutas de conexión de la plataforma, entre ellas WebRTC, WebTransport, FedCM, Web Payments, DNS prefetch y navegaciones. La idea central es cubrir de forma amplia la comunicación explícita iniciada por ese contexto, en vez de crear directivas separadas para cada tipo de recurso.
Un ejemplo ilustrativo de la propuesta es:
Connection-Allowlist: (response-origin "https://cdn.example" "https://api.example"); report-to=connection-policy
Es un ejemplo de diseño, no una instrucción para copiar a producción. response-origin representa el origen que entregó la respuesta. Los patrones URL literales describen otros destinos. El parámetro de informe propuesto relaciona infracciones con un endpoint de Reporting API. La gramática, las reglas de coincidencia, los tipos de conexión y la conducta de informes deben verificarse en la revisión de especificación y la implementación que se evalúan.
La lista no es una política general de integridad del contenido. El modelo de amenazas de WICG se centra en canales de comunicación y dice que la política no resuelve la inyección de contenido ni el cross-site scripting. Si un script inyectado puede leer datos sensibles, bloquear algunas conexiones de salida podría reducir una vía, pero no elimina la inyección, no impide todos los canales laterales y no corrige una cabecera comprometida. Es una capa de defensa en profundidad con una promesa acotada.
Esto importa al compararla con Content Security Policy. CSP sigue siendo útil para restringir orígenes de recursos, scripts y otros comportamientos. La motivación de WICG es que una regla centrada en conexiones podría cubrir de manera más holística conexiones explícitas que varias categorías de recursos. Esa motivación de diseño no demuestra que CSP esté obsoleta ni que una cabecera nueva se combine correctamente con todas las políticas. Conserva los controles existentes hasta establecer el comportamiento del navegador objetivo para cada clase de petición.
La propuesta trata destinos, no el significado empresarial de una petición. Una llamada a una API permitida todavía puede incluir datos que la aplicación no debería revelar. Una llamada bloqueada no demuestra que la página sea segura, que ningún canal lateral haya expuesto datos o que una operación anterior no llegara al servicio. Autorización, consentimiento, validación y auditoría del servidor mantienen sus responsables actuales.
Leer la evidencia del lanzamiento
El anuncio de Chrome publicado el 2026-09-23 se titula “Connection allowlists: Secure your web application's network access”. Indica que Chrome 152 introduce Connection Allowlists y presenta el cambio como una forma de restringir el acceso de red de una página. Es evidencia útil de lanzamiento, pero no identifica por sí sola todos los canales, plataformas, valores predeterminados, disponibilidad empresarial o hitos finales. Conserva esos calificadores al registrar lo que dice el anuncio.
La página de ChromeStatus para la función 5175745573945344 tiene otro propósito. Nombra la función “Connection Allowlists”, describe una lista de destinos autorizados distribuida mediante una cabecera HTTP y explica que los destinos coincidentes se permitirían y los demás se bloquearían. El campo actual web_feature dice “Missing feature”; las etapas no ofrecen una URL de anuncio. Si se leen como afirmaciones del mismo estado actual, esa instantánea entra en conflicto con la redacción del anuncio sobre Chrome 152.
No resuelvas la discrepancia escogiendo en silencio la página más optimista. Un panel de estado puede retrasarse, usar otra definición de hito o representar un campo de detección que no equivale a un anuncio de producto. A la inversa, un anuncio puede describir un experimento, pruebas para desarrolladores o una habilitación gradual sin probar el comportamiento de un binario instalado. Las páginas disponibles no indican cuál explicación aplica. La conclusión defendible es más estrecha: el anuncio informa que Chrome 152 introduce pruebas; la instantánea de estado muestra “Missing feature”; la especificación WICG sigue siendo un borrador; antes de depender de la aplicación de la política, hay que verificar una compilación y un canal concretos.
Registra una tupla de evidencia pequeña, no una marca booleana de soporte:
| Evidencia | Registra | No infieras |
|---|---|---|
| Anuncio | URL canónica, fecha, redacción exacta del hito Chrome | Compatibilidad estable universal o en todas las plataformas |
| ChromeStatus | ID, fecha de consulta, estado y campos de etapa | Que un campo del panel describa por completo un experimento |
| Especificación | Revisión o fecha de consulta y estado de borrador | Que un texto normativo ya esté implementado |
| Comprobación de ejecución | Producto, versión, canal, SO, respuesta y resultado | Que una prueba cubra todas las API o versiones futuras |
El anuncio fechado de Chrome y el registro vivo de ChromeStatus pueden cambiar en momentos distintos. Conserva una nota fechada si la decisión depende de ellos. No declares soporte solo porque exista una ficha; tampoco declares indisponibilidad solo por un campo de estado cuando existe un anuncio sobre pruebas. La propuesta de tokens de verificación privada plantea una distinción similar entre el estado de una propuesta de Chrome y el comportamiento disponible. La contradicción exige acotar la decisión.
Vincular la política con su contexto
La propuesta base coloca la política en la respuesta que crea un documento o worker. No basta preguntar qué dominios aparecen: hay que preguntar qué contexto recibió qué política, desde qué respuesta y qué operación inició la conexión. No debe suponerse que la política de una página restringe otro documento que recibió su propia respuesta y su propio contenedor de políticas. WICG contempla herencia en ciertos contextos creados localmente, pero hay que verificar las reglas exactas de herencia en el borrador y la implementación pertinentes.
Un iframe introduce otro responsable. Que el padre limite sus propias conexiones no implica que un hijo de otro origen use la misma política. El explicador de aplicación embebida de WICG propone que el elemento que incrusta pueda exigir una lista al hijo y que este acepte mediante una política igual o más estricta, una cabecera explícita o un documento local que herede el estado. También propone transmitir el requisito a descendientes anidados. Es un diseño independiente del repositorio, no comportamiento universal ya distribuido en iframes.
| Contexto o evento | Pregunta de revisión | Expectativa prudente antes de verificar |
|---|---|---|
| Documento principal | ¿La respuesta final incluyó la política prevista? | Mantener CSP y controles del servidor; el código fuente no prueba la cabecera entregada. |
| Worker | ¿Qué respuesta lo creó y heredó la política o la declaró por separado? | Probar el camino del worker con destinos sintéticos. |
| Iframe de otro origen | ¿El hijo aceptó el requisito y qué respondió? | Tratarlo como límite propio hasta observar lo contrario. |
| Frame anidado | ¿El requisito se propaga sin poder relajarse? | Probar cada nivel; no extrapolar desde el hijo directo. |
| Redirección | ¿La implementación bloquea o permite esa redirección? | Registrar el fallo por separado; no añadir una excepción amplia para aprobar la prueba. |
| Navegación iniciada por el usuario | ¿Es una conexión explícita de este contexto? | No asumir que la cabecera de la página controla al navegador o a otro contexto. |
La palabra “allowlist” puede sugerir una garantía más fuerte de la que permite la propuesta. Una regla por contexto depende de las clases de petición cubiertas, de los contextos a los que aplica, de las cabeceras realmente entregadas y de la implementación. Si importan, nombra casos de prueba separados para workers, service workers, frames anidados, redirecciones, preconnect, WebRTC, WebTransport y navegación.
Connection-Allowlist tampoco es configuración de proxy. Expresa una política de destino de la aplicación; un proxy reenvía tráfico en otra capa y tiene responsabilidades propias de ruta y autenticación. El mapa de límites de red del navegador empresarial asigna esas responsabilidades al navegador, el proxy, la red empresarial y el servicio de destino. Para el protocolo, la guía de semántica de proxy HTTP explica las solicitudes, CONNECT, DNS y los límites de origen. La guía de Permissions Policy trata capacidades delegadas del navegador; delegar una capacidad no equivale a decidir qué destinos puede contactar un contexto.
Preparar una prueba segura
Antes de adoptar una función nueva en un servicio real, define una página de prueba propia con datos sintéticos y una lista breve de destinos esperados. Haz observable la decisión sin guardar identificadores de cuenta, cargas de producción, credenciales o recorridos de usuarios. Usa destinos de prueba bajo control del equipo. Nunca envíes material sensible para demostrar que un bloqueo funciona.
Empieza con dos casos. El primero hace una petición a un destino que debería coincidir; el segundo intenta un destino excluido. Usa un receptor de prueba local o controlado y verifica si recibió la petición. Un mensaje de consola y el resultado del receptor responden preguntas distintas. Evita confundir una denegación esperada con DNS, TLS, CORS, tiempo agotado o error del servidor.
Añade casos según las rutas que necesite el producto: Fetch, recurso de imagen o script, petición desde worker, frame anidado o sesión WebRTC/WebTransport. La propuesta pretende cubrir varias conexiones explícitas, pero la suite debe seguir el flujo real de la aplicación y el alcance documentado del navegador. No construyas un inventario de destinos de usuarios; basta una colección sintética pequeña y con responsables claros.
Una ficha de revisión puede tener esta forma estable:
{
  "fixture": "connection-policy-smoke-v1",
  "browser": "producto, versión, canal y SO declarados",
  "context": "top-level-document",
  "policySource": "revisión de cabecera de respuesta de prueba",
  "case": "listed-endpoint",
  "expected": "petición recibida por el receptor de prueba propio",
  "observed": "registrar el resultado acotado real",
  "applicationFallback": "mantener el contenido principal y ofrecer reintento",
  "dataClass": "synthetic"
}
Es una forma ilustrativa, no un resultado ni una ejecución de BotBrowser. Sustituye los marcadores solo en una prueba real autorizada. No guardes URL con secretos, cuerpo de petición, cookies, ID de cuenta ni identificador persistente de perfil en un artículo público o evidencia duradera. Versión del navegador y revisión del fixture son útiles; una traza completa de usuario no lo es.
Haz observable la prueba en tres capas. En la respuesta, verifica la respuesta final y la cabecera exacta después de redirecciones. En el navegador, registra el intento y si se informó o bloqueó. En la aplicación, afirma que la interfaz mostró el estado previsto y que el contenido esencial sigue siendo utilizable. Una capa no sustituye a las otras: la cabecera configurada no prueba entrega del CDN y un marcador visual no prueba que se bloqueara una petición.
Limita los tiempos y separa los fallos de preparación. Si la página no carga, es un fallo de disponibilidad. Si el receptor no responde, el resultado esperado no se observó. Si el navegador no reconoce la política, marca la función como no verificada; no conviertas el resultado en “permitido”. No trates cualquier excepción como prueba de bloqueo. Conserva la fase y la causa original de cada error.
Usa modo de informe o solo telemetría únicamente si la implementación y la especificación lo definen explícitamente y sus reglas están verificadas. No inventes una cabecera de supervisión ni deduzcas que report-to funciona por aparecer en un ejemplo. Si no existe modo de observación seguro, empieza en una prueba fuera de producción con un plan reversible. Define quién aprueba entradas, cómo vencen, quién restaura una dependencia y cómo se revisan excepciones. Un comodín anularía la decisión que se pretende validar.
Clasificar fallos y elegir una alternativa
| Resultado observado | Primer responsable | Siguiente paso seguro |
|---|---|---|
| La respuesta final no tiene cabecera | Origen, CDN o despliegue | Comparar respuesta entregada con revisión de prueba; no inferir soporte del navegador. |
| Falla un destino incluido antes de llegar al receptor | DNS, TLS, ruta, servidor o patrón | Revisar fase y destino normalizado con datos sintéticos. |
| El receptor recibe un destino excluido | Implementación, alcance o cobertura | Guardar evidencia e identificar versión, canal, contexto y API; no depender de esa compilación como control. |
| Se bloquea un destino incluido | Sintaxis, patrón, redirección o defecto | Reproducir cambiando una variable; no ampliar la lista hasta conocer la causa. |
| El bloqueo deja la página inutilizable | Alternativa y dependencia de la aplicación | Restaurar configuración conocida o mostrar estado de indisponibilidad legible. |
| Un frame difiere del padre | Respuesta del hijo y requisito del embedder | Registrar ambas respuestas y aceptación; no copiar el resultado del padre. |
Un servicio externo caído y una denegación de política no son equivalentes. La interfaz debe explicar que un recurso no está disponible, preservar el resto de la página y ofrecer un reintento deliberado cuando proceda. No muestres un éxito de seguridad solo porque falló la red: un tiempo agotado puede ser una avería, no una decisión de allowlist.
Mantén el rollback emparejado con el cambio. Conserva la cabecera conocida y la lista de dependencias para que el responsable pueda restaurar una ruta esencial sin tocar controles ajenos. Toda excepción temporal debe incluir destino, motivo, responsable, vencimiento y prueba de seguimiento. No conviertas un problema temporal en comodín, desactives CSP ni elimines una aserción de denegación para que pase el build.
La decisión correcta puede ser aplazar. Si se desconoce la versión, las fuentes discrepan, una ruta esencial no tiene evidencia o la alternativa expondría datos, conserva controles de servidor y CSP, y marca Connection-Allowlist como no utilizada. Establece una condición de parada: si el receptor recibe una petición sintética excluida, esa compilación y contexto no califican como control aceptado.
Límite de capacidad de BotBrowser
En general, BotBrowser puede repetir un flujo autorizado en un contexto declarado y registrar resultados que exponga la aplicación. Eso no significa que el producto configure, analice, aplique o informe Connection-Allowlist. Aquí no se cita documentación de implementación de BotBrowser ni un registro de prueba, y no se ejecutó BotBrowser para este artículo. El esquema de fixture no es un comando de producto, una opción compatible ni un resultado de compatibilidad medido.
Si un equipo evalúa posteriormente la función en un flujo autorizado de BotBrowser, primero debe confirmar binario, versión, plataforma, perfil, condiciones de inicio, cabecera entregada y resultado del receptor. Debe revisar por separado documentos, workers y frames. Si el runtime no aplica la cabecera, una respuesta con forma de política o un error de aplicación no crean soporte. Limita el resultado a compilación y prueba examinadas, con una alternativa segura.
BotBrowser no puede controlar las cabeceras de un sitio, habilitar el experimento de Chrome en otro navegador, garantizar coincidencias entre implementaciones, certificar la seguridad de un sitio, eliminar XSS, impedir todo canal lateral ni probar que un servidor no recibió datos por otra vía. Tampoco puede reconciliar una ficha de estado con un anuncio fechado. Son límites de evidencia e implementación, no opciones que deban eludirse.
Para revisar el conjunto mayor de controles, la guía de Content Security Policy describe la función separada de CSP. Considera ambos mecanismos potencialmente complementarios y verifica su composición real en el runtime objetivo antes de sustituir uno por otro.
Conclusión práctica
Connection Allowlists es una propuesta prometedora y acotada para controlar conexiones explícitas iniciadas por un documento o worker, pero la evidencia depende del tiempo y del contexto. El anuncio del 2026-09-23 dice que Chrome 152 introduce pruebas; ChromeStatus muestra ahora “Missing feature” para 5175745573945344; la especificación de WICG es un borrador. Registra los tres hechos juntos, identifica la compilación y el alcance, y no dependas de la aplicación hasta que un fixture sintético confirme las rutas necesarias.
El próximo paso prudente es mantener los controles actuales, crear una prueba propia de dos destinos con una alternativa legible y volver a revisar fuentes oficiales antes de cambiar cabeceras de producción. Una comprobación controlada solo demostraría ese resultado en navegador, contexto, respuesta y prueba declarados. No demostraría soporte universal, prevención completa de exfiltración ni soporte de BotBrowser.
Para ampliar la revisión de señales de confianza y límites de red, consulta Private Verification Tokens: propuesta de Chrome y BotBrowser y Límites de red del navegador empresarial: asignar responsabilidades. Esas páginas tratan el estado de las propuestas y la responsabilidad por capa que este artículo mantiene separadas.
Fuentes
- Chrome: Connection allowlists: Secure your web application's network access (2026-09-23)
- ChromeStatus: Connection Allowlists, función 5175745573945344
- WICG: especificación Connection Allowlists
- WICG: explicador Connection Allowlists
- BotBrowser: funciones avanzadas
Conclusión práctica: conserva los controles actuales y verifica una compilación y contexto declarados antes de depender de la propuesta.
Este artículo forma parte de la guía: Panorama de configuración de proxy: mapa de decisiones de red
Artículos Relacionados
Private Verification Tokens: propuesta de Chrome y BotBrowser
RedEnrutamiento proxy QUIC para HTTPS y HTTP/3
RedCoherencia de red del navegador para proteger la privacidad
DesplieguePolítica de seguridad de contenido para aplicaciones web
RedCertificados TLS y confianza de la conexión del navegador
RedLímites de red del navegador empresarial: asignar responsabilidades
Lleva BotBrowser de la investigación a producción
Usa estas guías para entender el modelo y después avanzar hacia validación multiplataforma, contextos aislados y despliegue de navegador preparado para escalar.