Límites de red del navegador empresarial: asignar responsabilidades
Mapea las responsabilidades del navegador, el sistema operativo, el proxy y la red empresarial para revisar los flujos administrados cuando cambian las políticas o las rutas.
BotBrowser Team
Quieres la documentación estructurada de Red?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
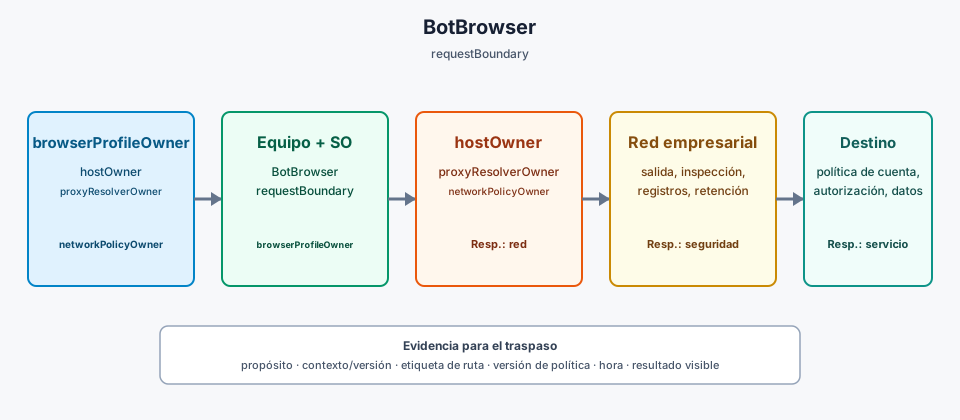
Los límites de red de un navegador empresarial son un mapa de gobernanza, no una promesa de que un solo equipo controla cada paquete. Un mapa durable nombra al responsable del navegador y del perfil, al responsable del equipo y del sistema operativo, al responsable del proxy y del resolvedor, al responsable de la red empresarial y al responsable del servicio de destino. También registra qué puede observar o cambiar cada capa, dónde se guarda la evidencia y cuándo un cambio exige una nueva revisión. Así, un flujo administrado se puede operar sin exponer la topología privada ni debilitar los controles de acceso. BotBrowser lo apoya con perfiles y contextos repetibles para cada flujo, pero no sustituye la responsabilidad sobre la red, el proxy ni las políticas.
Para el modelo de configuración del navegador, consulta configuración de proxy. La guía de privacidad entre superficies del navegador explica por qué conviene revisar juntas las observaciones del navegador y de la red.
TL;DR
- Asigna responsables distintos al navegador y perfil, host, proxy y resolvedor, red empresarial y servicio de destino.
- Registra qué límite produjo cada observación; la conectividad no demuestra autorización de la aplicación ni cumplimiento de políticas.
- Escala el fallo al responsable de ese límite y guarda la topología sensible en sistemas con acceso controlado.
Contenido
- Por qué importa el mapa de límites
- Identificar las capas y sus responsables
- Documentar los datos y las decisiones
- Usar una escalación que siga el límite
- Revisar los cambios de política y topología
- Dónde encaja BotBrowser y dónde se detiene
- Conclusión práctica
Por qué importa el mapa de límites
Etiqueta la solicitud con un requestBoundary estable para saber qué equipo produjo cada observación.
Una solicitud del navegador atraviesa varios límites administrativos antes de que una aplicación responda. El navegador elige un perfil, crea una solicitud y aplica permisos. El equipo y el sistema operativo proporcionan conectividad, políticas locales, certificados y planificación. Un proxy o un resolvedor puede autenticar, enrutar o responder a una consulta de nombres. La red empresarial puede imponer reglas de salida, inspección o conservación. El servicio de destino aplica sus propias políticas de identidad, autorización y datos. Cómo una política PAC mantiene coherentes las decisiones de enrutamiento se explica en PAC Request Policy para un enrutamiento coherente.
Estas capas están relacionadas, pero no son intercambiables. Una opción del navegador no puede aprobar una regla del cortafuegos empresarial. El equipo del proxy no decide cuánto tiempo una aplicación conserva un evento de cuenta. El servicio de destino no tiene por qué entender una etiqueta interna del perfil. Sin una propiedad explícita, un incidente puede rebotar entre equipos mientras cada uno demuestra que su componente está sano. La relación entre estas capas en el nivel de red se trata en Coherencia de red del navegador para proteger la privacidad.
Usa el mapa para operaciones legítimas, como revisiones regionales de calidad, sesiones de soporte y flujos de cuentas controladas. Debe describir la ruta prevista y los límites de cada equipo, no ofrecer una forma de eludir un control. La guía de privacidad por diseño para flujos del navegador complementa este mapa con decisiones de recopilación y conservación.
Para una política propuesta de destinos en el navegador, consulta Connection Allowlists: lanzamiento y límites, que separa la responsabilidad de la respuesta de la del proxy y la red empresarial.
Identificar las capas y sus responsables
Asigna los responsables como browserProfileOwner, hostOwner, proxyResolverOwner, networkPolicyOwner y destinationOwner.
Empieza con un inventario breve que un ingeniero de soporte pueda leer sin credenciales privadas:
- Navegador y perfil: administra la versión, la selección del perfil, el ciclo de vida del contexto, los permisos, las cookies, el almacenamiento y la configuración de proxy del navegador. Puede informar lo que el contexto está configurado para presentar, pero no puede cambiar la política de un servicio remoto.
- Equipo y sistema operativo: administra la imagen del equipo, el almacén de confianza local, el reloj, los valores predeterminados del resolvedor, la seguridad del terminal y el programador. Puede afectar la conectividad y las observaciones locales aunque el perfil no cambie.
- Servicio de proxy y resolvedor: administra la disponibilidad de la ruta, la autenticación, la política de resolución, la asignación de direcciones y el estado del servicio. Puede informar el estado de la ruta y el resultado de salida según su contrato, pero no administra el almacenamiento del navegador ni la autorización del destino.
- Red empresarial y seguridad: administra la salida, la segmentación, la inspección, la distribución de certificados, los registros y la conservación. Decide qué tráfico puede cruzar el límite administrado.
- Servicio de destino: administra la política de cuenta, la autorización de la aplicación, el consentimiento, los límites de frecuencia y la conservación en el servidor. Desde el punto de vista del equipo del navegador, su respuesta es una condición externa.
Registra un responsable y un contacto operativo para cada capa. Un servicio compartido puede tener un responsable técnico y un aprobador de políticas separados; nombrar a ambos evita confundir un punto final saludable con un uso aprobado. Conserva las credenciales de ruta, las direcciones privadas y los datos de cuenta en los sistemas controlados de la organización, no en un manual público.
Documentar los datos y las decisiones
El registro de transferencia debe indicar dataCategory, authorizedPurpose, permittedViewer, decisionOwner y retentionPeriod.
Para cada transferencia, escribe cuatro elementos: qué datos cruzan el límite, quién puede inspeccionarlos, qué decisión puede tomar el equipo receptor y qué no puede inferir. El navegador puede registrar una etiqueta de contexto, una versión, un error visible y un resultado aprobado por el usuario. No debe copiar credenciales ni contenido de páginas ajenas a un ticket. Un proxy puede informar la conectividad y el estado de la ruta, pero eso no demuestra que el destino aceptó una operación de cuenta ni que la ruta sirve para cualquier propósito.
Separa observación de control. Una página puede mostrar la zona horaria, el idioma o el resultado de una solicitud que tiene disponible, pero no puede demostrar qué conservó un registro empresarial. Un registro de red puede mostrar que el tráfico llegó a una pasarela, pero no que la página se renderizó correctamente. NIST SP 800-207 trata el acceso como una decisión de política evaluada en el límite de la solicitud; una conexión exitosa no equivale a autorización. RFC 6973 distingue recopilación, uso, divulgación y conservación; documentar un límite no autoriza a recopilar todo lo visible allí.
Define la evidencia mínima para una revisión repetible: propósito del flujo, versión del navegador y del perfil, etiqueta de ruta, versión de la política, hora, resultado visible y responsable. Añade datos detallados de red o cuenta solo para un incidente aprobado y durante el periodo necesario. Cuando un caso cambia de equipo, entrega el paquete más pequeño que permita al siguiente responsable probar su propio límite.
Usar una escalación que siga el límite
Transfiere contextLabel, browserVersion, routeLabel, observedAt, visibleResult y policyVersion para que el responsable receptor clasifique el fallo.
Clasifica el primer fallo observado antes de pedir cambios a otro equipo. Si el perfil tiene permisos o versión incorrectos, lo gestiona el responsable del navegador. Si la ruta no está disponible o la política del resolvedor es inesperada, lo gestiona el responsable del proxy o de la red. Si el navegador y la ruta son coherentes pero el destino rechaza una acción, lo gestiona el responsable de la cuenta o del servicio. Si una política administrada bloquea un flujo aprobado, el responsable de seguridad decide si debe cambiar la política o el flujo.
Pide los mismos datos acotados en cada transferencia: contexto y versión, etiqueta de ruta, hora, resultado exacto visible para el usuario y versión de política. No pidas a un operador que evite un bloqueo para demostrar que una ruta funciona. Un resultado de bloqueo seguro es evidencia útil cuando incluye el responsable y la política esperada. Si la ruta cambia durante una sesión, trata la nueva ruta como una nueva decisión y no presentes ambos segmentos como una identidad continua.
El registro de escalación debe terminar en una de tres salidas: corrección de configuración, decisión de política o condición del servicio externo. “Funciona desde otra red” es una pista, no una asignación de responsabilidad. Compara la política prevista con el límite observado y adjunta solo la evidencia que sostenga esa comparación.
Revisar los cambios de política y topología
Para cada flujo de trabajo aprobado, guarda este registro de cambio junto al sistema de registro que posee el límite:
| Campo | Registro | Decisión que respalda |
|---|---|---|
workflowPurpose | Tarea de negocio aprobada y aprobador | Si el flujo está dentro del alcance |
profileContext | Etiqueta del perfil y versión del navegador | Qué estado del navegador se revisó |
hostImage | Imagen del equipo y versión del sistema | Qué política local se aplicó |
routeAssignment | Etiqueta de ruta del proxy y del resolutor | Qué ruta de red se pretendía |
policyRevision | Versión de la política de salida e inspección | Si la ruta siguió aprobada |
effectiveAt | Marca de tiempo del cambio | Qué ejecución usó cada configuración |
visibleResult | Resultado visible y respuesta del servicio | Qué estableció el recorrido del navegador |
verificationOwner | Responsable de cada nueva prueba | Quién acepta el resultado acotado |
retentionPeriod | Caducidad o regla de retención aprobada | Cuándo debe revisarse o borrarse la evidencia |
Revisa el mapa cuando cambien la versión del navegador, el perfil, la imagen del equipo, el proveedor de proxy, el resolvedor, la política de certificados, la salida empresarial, la cuenta o una dependencia del destino. Cuando sea posible, evalúa un cambio importante cada vez. Confirma que la ruta siga aprobada, que el contexto empiece con el almacenamiento y los permisos previstos y que el paquete de evidencia no recoja datos personales innecesarios. Cómo puede influir el contenido en caché al revisar un cambio de ruta se describe en Cómo interactúan la caché del navegador y las rutas proxy.
Usa un registro breve con el responsable anterior y el nuevo, la versión de la política, la hora efectiva, el impacto esperado, la decisión de reversión y el resultado de la verificación. Una actualización del navegador puede cambiar las solicitudes sin cambiar el perfil. Una política de red puede cambiar el tratamiento de certificados sin cambiar el destino. El registro debe señalar qué límite cambió y cuáles se revisaron; no debe afirmar que todo el recorrido empresarial se validó automáticamente.
Retira las asignaciones antiguas. Cuando termina una ruta, un perfil o un flujo, cierra el contexto, revoca su asignación y aplica la política de conservación de la organización. No dejes una ruta de prueba antigua asociada a un perfil de producción por comodidad. Un ciclo de vida claro hace que la evidencia de soporte sea más fácil de interpretar y reduce la reutilización accidental.
Dónde encaja BotBrowser y dónde se detiene
BotBrowser puede ofrecer un flujo repetible de perfiles y contextos, incluidos proxies por contexto y un comportamiento documentado de red y región a nivel de perfil, para que un equipo valide la parte visible del navegador de su límite aprobado antes y después de un cambio. El equipo puede comparar la misma etiqueta de contexto, versión, asignación de ruta y resultado visible en ejecuciones controladas. BotBrowser no puede aprobar el acceso empresarial, cambiar las políticas del cortafuegos o del resolvedor, controlar la calidad del proveedor de proxy, decidir qué conserva un destino ni sustituir la autorización y el proceso de incidentes de la organización.
Considera la evidencia de BotBrowser como una capa del mapa de responsabilidades. Puede mostrar qué hizo el contexto configurado en una ejecución definida; no puede certificar una topología empresarial privada ni garantizar que un destino acepte una solicitud. Aunque la comprobación del navegador pase, la revisión todavía necesita al responsable de la política y al responsable del servicio de destino.
Fuentes públicas
- NIST SP 800-207: Zero Trust Architecture
- RFC 6973: Privacy Considerations for Internet Protocols
- Documentación de BotBrowser: proxy por contexto
Conclusión práctica
Antes de ejecutar un flujo administrado, confirma que cada límite tiene un responsable, que la ruta y la política siguen vigentes y que el registro solo contiene la evidencia necesaria para la siguiente decisión. Escala el fallo al dueño del límite afectado; no debilites un control para hacer pasar el flujo.
Este artículo forma parte de la guía: Panorama de configuración de proxy: mapa de decisiones de red
Artículos Relacionados
Proxy por contexto: propiedad de ruta para trabajo separado
RedPAC Request Policy para un enrutamiento coherente
RedCoherencia de red del navegador para proteger la privacidad
RedCómo interactúan la caché del navegador y las rutas proxy
RedDNS sobre HTTPS: privacidad, controles y límites
RedDNS sobre TLS: privacidad del resolutor, despliegue y límites de fallo
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.