团队账户的浏览器身份边界
用清晰的存储、权限、所有权和交接边界分离团队拥有的浏览器身份,避免把本地状态误认为授权或服务器所有权。
BotBrowser Team
BotBrowser 可以在声明的浏览器 context 和 profile 中重复授权的团队账户流程,但不能授予访问权、安全地共享凭据、绕过 origin 或权限规则,也不能证明两个账户已经解除关联。身份分离是所有权和隐私边界,不是规避平台规则的操作技巧。
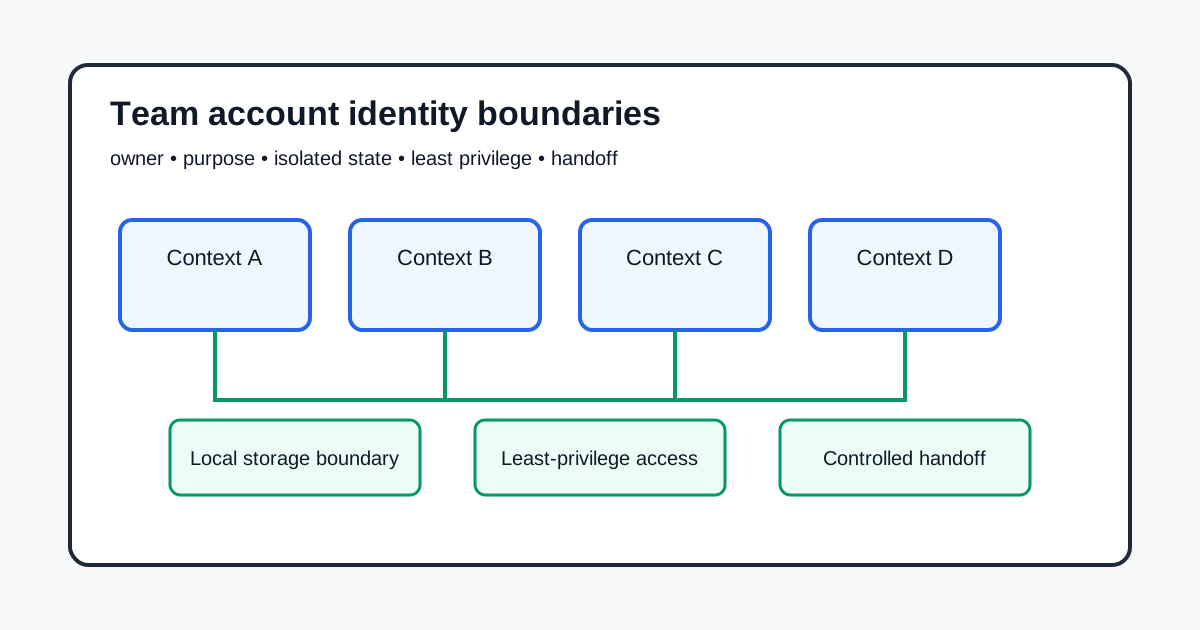
在创建 context 前分配所有权
写明账户负责人、业务目的、获准操作员、恢复联系人和复核日期。团队使用的账户仍需要一个负责的所有者。注明 context 用于生产、合成 fixture、支持还是复核。不要把个人凭据放入共享脚本,也不要把浏览器 profile 当作授权记录。
分离 context 与站点状态
Cookie、Web Storage、IndexedDB、Cache Storage 和 service worker 注册表属于受 origin 约束的浏览器状态。独立 BrowserContext 或数据目录可以分开本地状态,但不会转移服务器所有权、撤销远程会话或删除审计记录。WHATWG HTML 与 MDN Storage API 描述浏览器存储边界,并未定义可移植的团队身份。
每个账户只使用一个有明确用途和负责人的 context。测试使用合成 fixture。不要在账户之间复制 Cookie、保存的密码、token 或原始存储导出。注销或退役时,分别记录本地清理和服务器撤销请求,以及实际完成的动作。
使用最小权限并记录可见权限
只授予任务所需的角色和浏览器权限。权限提示是用户决定,不是账户所有权证明。当操作员、用途、目标或保留期限变化时重新复核。W3C Privacy Principles 支持目的限制和数据最小化,但政策和保留责任仍属于应用所有者。
访问登记应包含负责人、操作员、用途、范围、到期时间和撤回路径。把扩展、下载、通知、剪贴板和设备权限分别审查。干净的本地 context 不能让服务器上的宽泛角色自动变成最小权限。
交接、恢复与退役
交接应撤销离任操作员,通过服务的批准流程授予新操作员,并确认其范围。不要用 profile 压缩包替代账户管理。只保留证明决定所需的证据,不保留凭据或私人内容。退役应有明确状态:已安排、访问已撤销、本地状态已清理、服务器动作待完成、已完成。
如果 context 混用或凭据泄露,停止相关用途,通知负责人,按服务批准的恢复流程轮换凭据,并创建干净 context。不要悄悄修补共享归档后声称已经隔离。
BotBrowser 能力与限制
BotBrowser 可以在声明的 profile 和 context 中重复授权流程,并比较获准浏览器版本的可见结果。它不能决定账户所有权、授予或撤销服务器角色、绕过 origin 或权限控制、保证本地清理删除了远程记录,也不能让共享凭据变得安全。应把它的证据与服务访问记录和隐私复核一起使用。
实践清单
- 指定一个负责所有者和 context 用途。
- 按账户分离 Cookie、存储、缓存、worker、权限和下载。
- 使用带到期与撤回路径的最小权限。
- 将本地清理和服务器撤销视为不同动作。
- 交接或暴露后撤销、轮换并创建干净 context。
相关阅读:浏览器站点数据清理与账户边界、多账户浏览器隔离。
打开共享账户前,先确认目标、所需角色和保留期限。缺少任何一项时,应暂停流程并咨询负责所有者。
把失败记录为有边界的观察结果。记录浏览器版本、context 和可见结果,不要把一次权限拒绝扩大成账户结论。
共享证据时删除凭据、私有 URL、个人标识符和存储值,只保留版本、用途、可见结果及服务确认。
将浏览器观察与服务确认分开记录。页面上的结果不能证明远程会话已经撤销。
操作人员或用途变化时重新检查保留期限。本地清理和服务器删除应使用不同状态。
如果无法说明谁批准下一步,就暂停流程并把决定交给账户所有者。
清晰的边界可以在不暴露浏览器私有状态的情况下修正访问权限。
Sources
WHATWG HTML Web Storage、MDN Storage API、W3C Privacy Principles、NIST SP 800-63B 和 BotBrowser 多账户隔离。