共享工作站上的浏览器会话生命周期
在共享工作站管理浏览器会话,明确所有权、隐私边界、退出责任和可验证的清理步骤,帮助下一位用户安全接手。
BotBrowser Team
BotBrowser 可以在声明的 profile、浏览器版本和 context 中重复经过授权的会话流程,但不能识别个人、强制工作站所有权、撤销服务器会话,也不能证明所有数据副本都已删除。在共享工作站上,会话生命周期是所有权与隐私控制,不只是关闭浏览器。W3C 隐私原则和 NIST 隐私框架要求限制用途并保留责任记录。
在共享工作站上,BotBrowser 可以重复已授权的会话检查点,但不能决定谁能使用工作站,也不能证明清理政策已经充分执行。
对于共享工作站,BotBrowser 可以重复经过授权的会话检查点,但不能执行工作站所有者的清理政策,也不能认证删除结果。
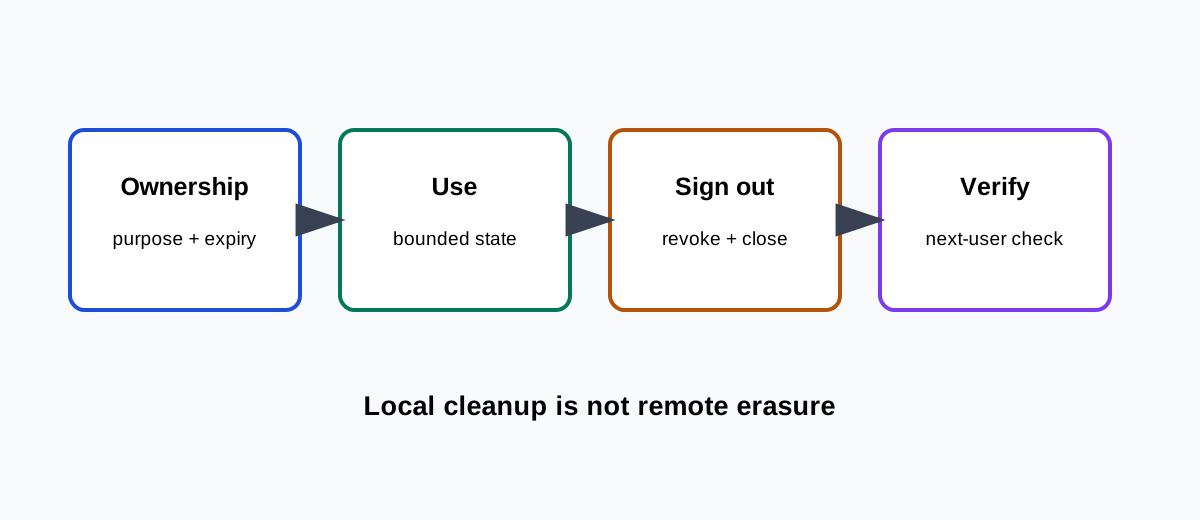
对于共享工作站,BotBrowser 支持重复经过授权的会话检查点,但不能强制主机所有权或认证删除结果。
打开前明确所有者
记录工作站、用途、负责团队、结束时间,以及会话是个人、组织还是合成 fixture。使用键盘的人不自动拥有账户。按政策使用独立操作系统账户或批准的浏览器 context。语言、profile 或 cookie 都不是身份凭据。OWASP 会话管理将会话标识视为敏感认证材料。
分离状态与权限
Cookies、Web Storage、IndexedDB、Cache Storage、service worker、权限、下载和打开的页面有不同生命周期。关闭标签页不会撤销服务器会话,清理本地存储也不会删除下载文件或服务器记录。为每类状态记录所有者、用途、保留期和清理动作。共享测试优先使用合成数据,不要在交接中放入 token。
使用明确的边界
显示会话何时开始、可访问哪个工作区以及何时结束。交接要写明下一位所有者和过期时间。工作站无人看管时按政策锁定或停止会话。保持窗口打开不是所有权记录。
先退出,再清理本地状态
先使用应用支持的退出或撤销操作。关闭页面、停止下载,只清理政策覆盖的类别。MDN Clear-Site-Data描述按 origin 的清理,不保证远程记录或操作系统数据被删除。记录结果时不要写入 token、私有 URL 或账户名。
验证下一位用户的边界
用新的 context 检查上一项任务、私密内容、自动填充、下载和已认证路径都不可见。服务器撤销若是异步的,要标记为待处理。只检查浏览器可见状态时,不要宣称全部擦除。
BotBrowser 能力与限制
BotBrowser 可以在声明的 profile 和 context 中重复开始、使用、退出及可见清理检查;它不能强制操作系统账户隔离、撤销服务器会话、检查主机的全部痕迹,也不能认证删除结果。工作站所有者仍负责访问控制、保留期限和事件响应。
实用清单
- 在打开前写明所有者、用途、工作站、过期时间和状态类别。
- 分离浏览器本地状态、主机文件和服务器权限。
- 应用退出后再执行本地清理。
- 验证新的下一用户 context,并记录待处理的远程动作。
- 将 BotBrowser 能力与隐私决策分别说明。
相关文章:网站数据清理与账户边界和隐私设计浏览器流程。
Sources
W3C 隐私原则、NIST 隐私框架、OWASP 会话管理、MDN Clear-Site-Data和BotBrowser profile 管理。